
Guides techniques WiFi
Guides techniques approfondis rédigés par des experts sur le WiFi invité, les analyses, les Captive Portals et la technologie de site.
473 guides
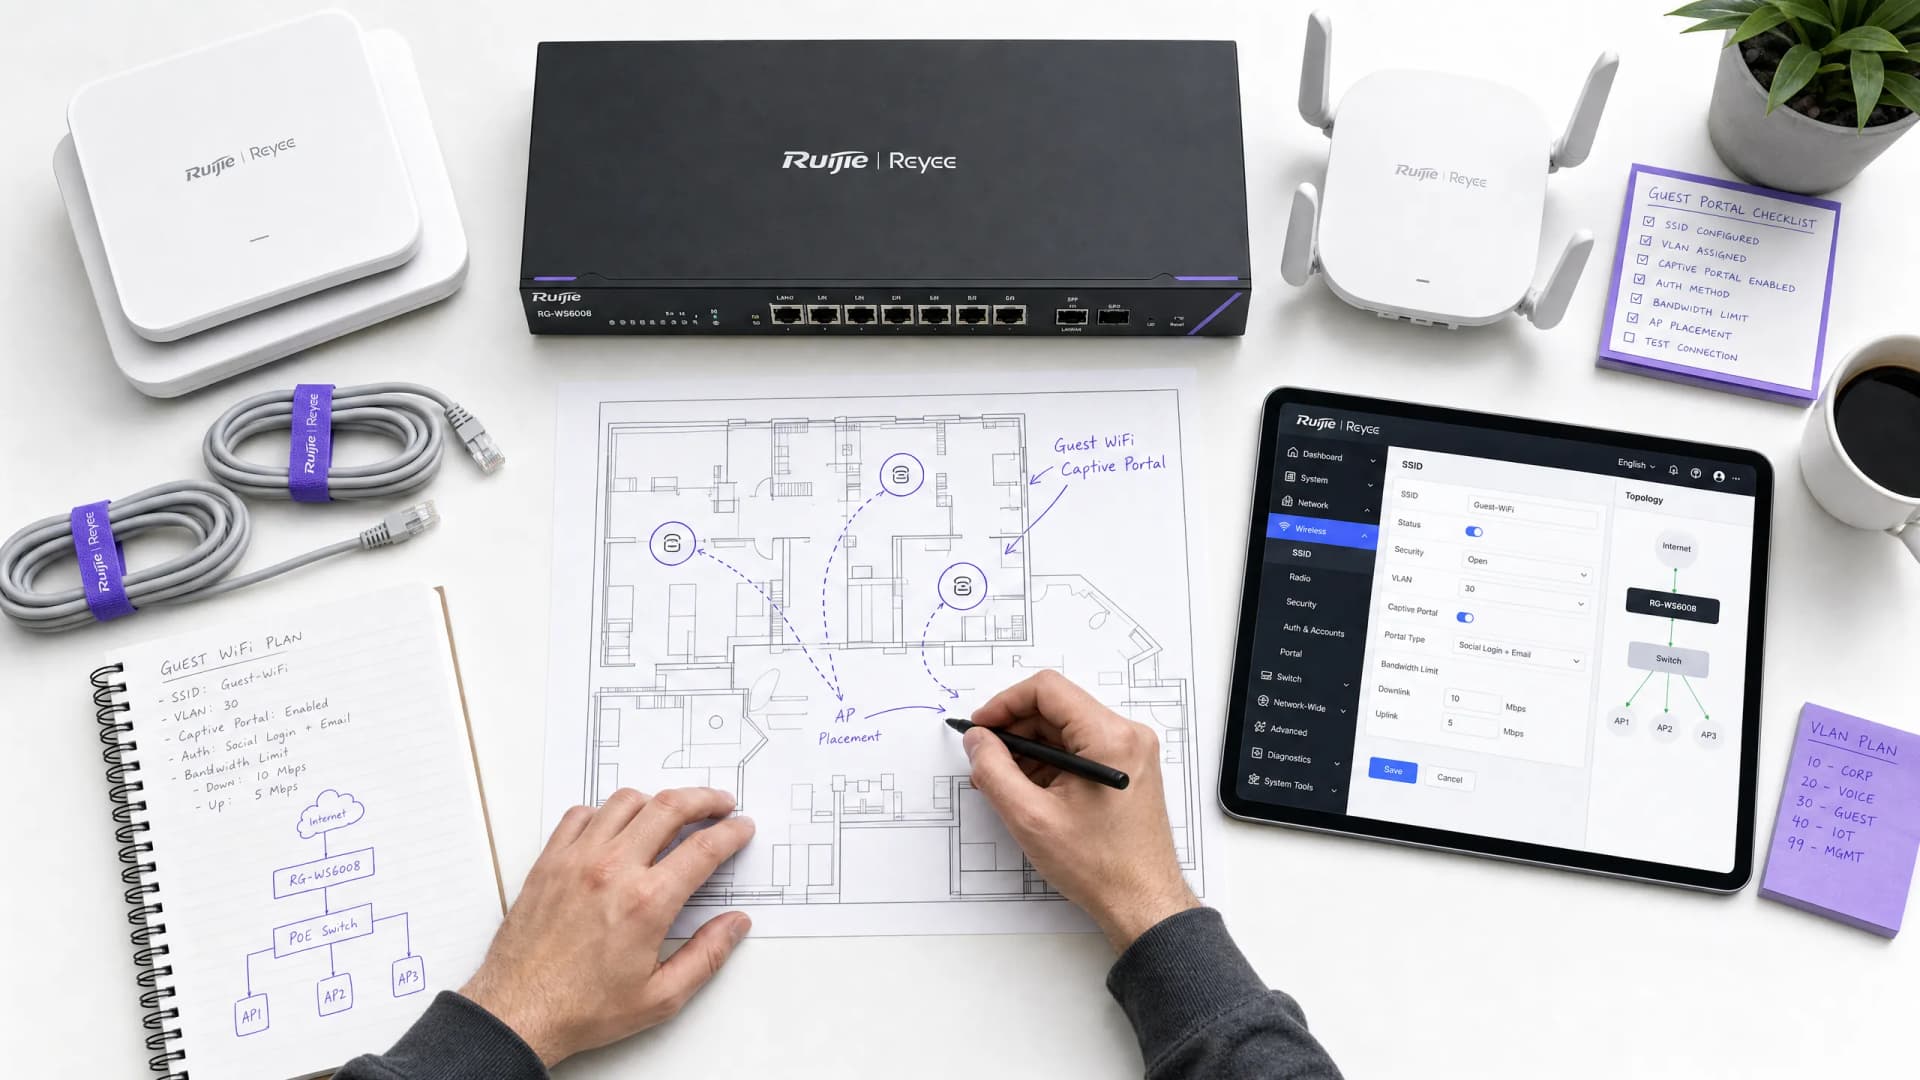
Guide étape par étape : Configuration des contrôleurs sans fil Ruijie pour les Captive Portals de WiFi invité
Ce guide fournit un guide technique complet pour configurer les contrôleurs et passerelles sans fil Ruijie afin de déployer des Captive Portals de WiFi invité de classe entreprise. Il couvre la segmentation VLAN, l'authentification RADIUS externe via le protocole WISPr, la configuration du walled garden et l'intégration transparente avec la plateforme Identity-Based Networks de Purple pour capturer des données de première partie et générer une valeur commerciale mesurable dans les secteurs de l'hôtellerie, de la vente au détail et du secteur public.
Comment configurer SCEP pour un BYOD sécurisé et l'authentification réseau 802.1X
Ce guide fournit une référence technique complète pour configurer SCEP afin de déployer une authentification réseau 802.1X basée sur des certificats. Il couvre la transition architecturale des mots de passe partagés vers EAP-TLS, l'intégration du Mobile Device Management et la segmentation réseau stricte pour un accès BYOD sécurisé dans les environnements d'entreprise.
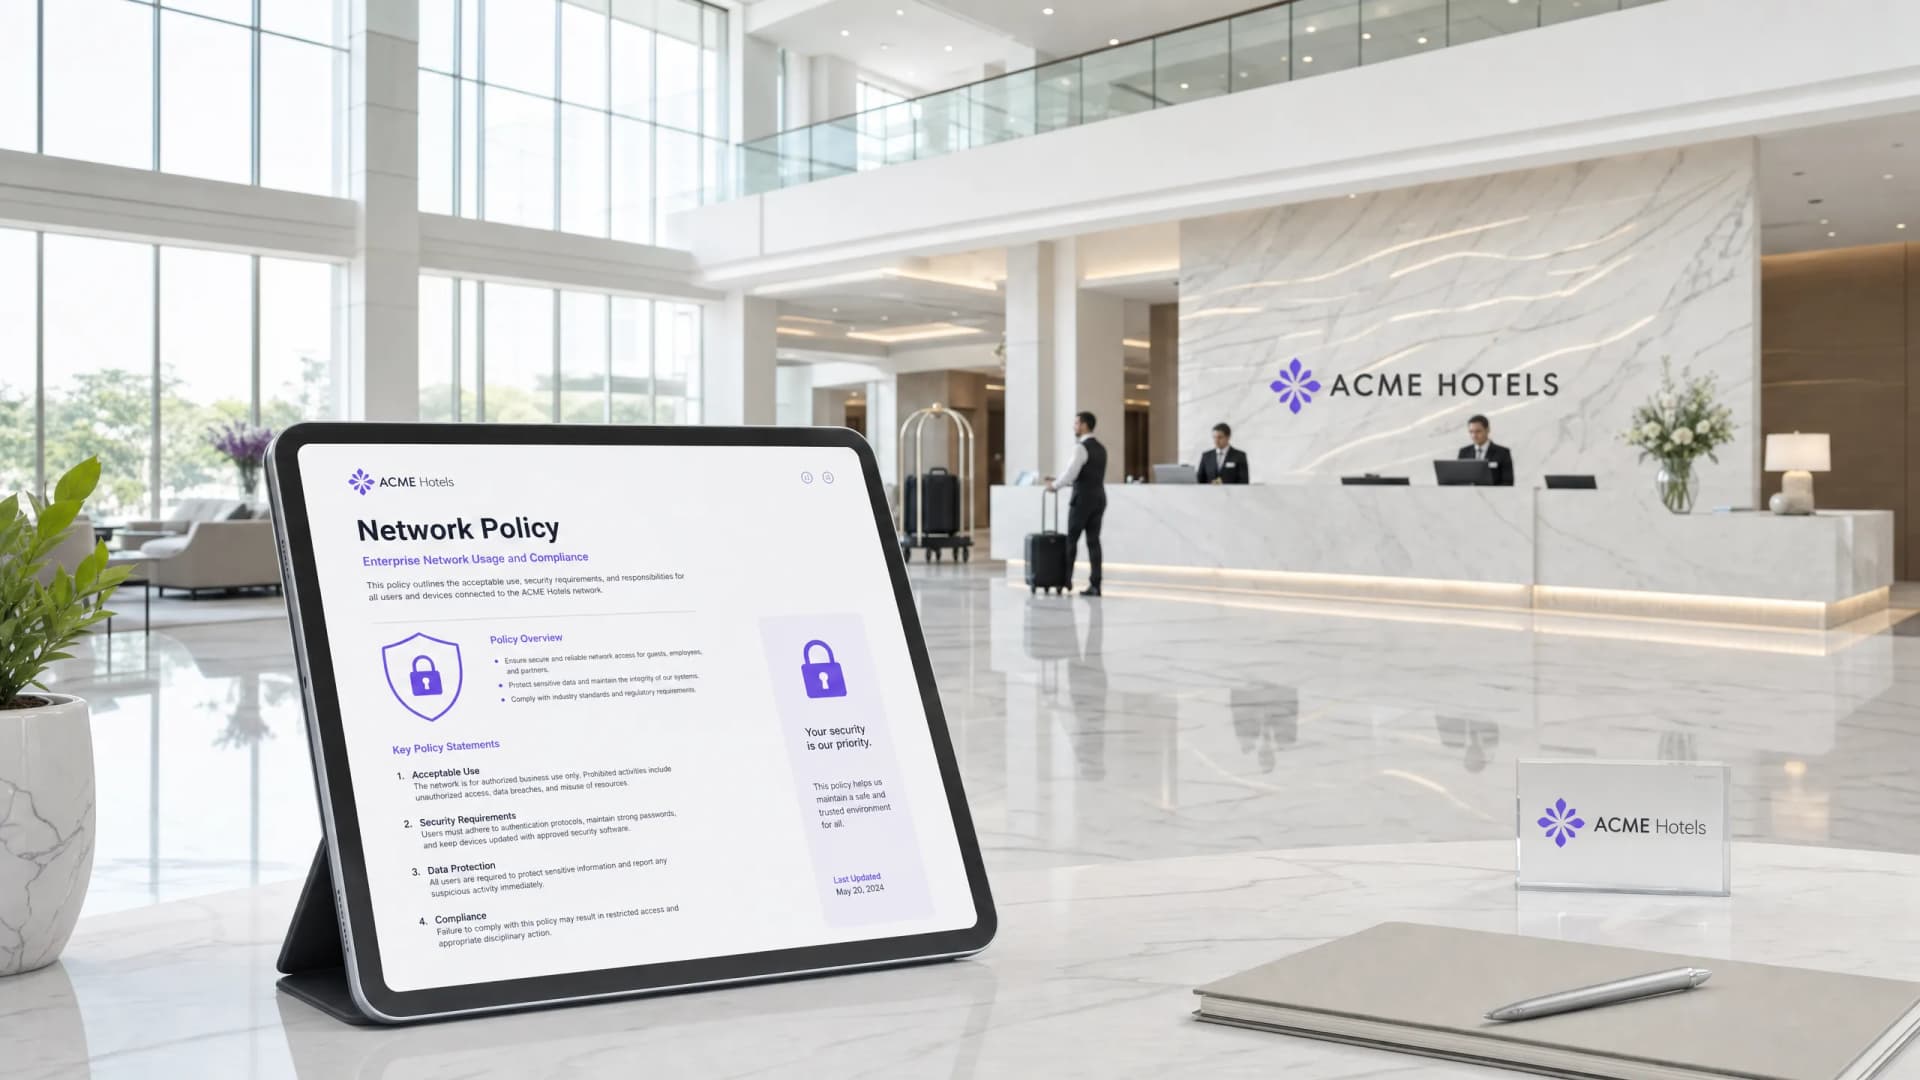
Conditions générales du WiFi pour le personnel : Essentiels juridiques et de conformité
Ce guide couvre les aspects juridiques et techniques essentiels pour rédiger et faire respecter les conditions générales d'utilisation du WiFi pour le personnel au sein des entreprises. Il détaille les éléments à inclure dans une politique d'utilisation acceptable (AUP), comment respecter les exigences du GDPR et PCI-DSS, et comment déployer l'authentification basée sur l'identité et la segmentation réseau pour protéger les actifs de l'entreprise. Les responsables IT, les équipes RH et les directeurs des opérations des hôtels, des chaînes de vente au détail, des stades et des organisations du secteur public y trouveront des conseils concrets à mettre en œuvre dès ce trimestre.
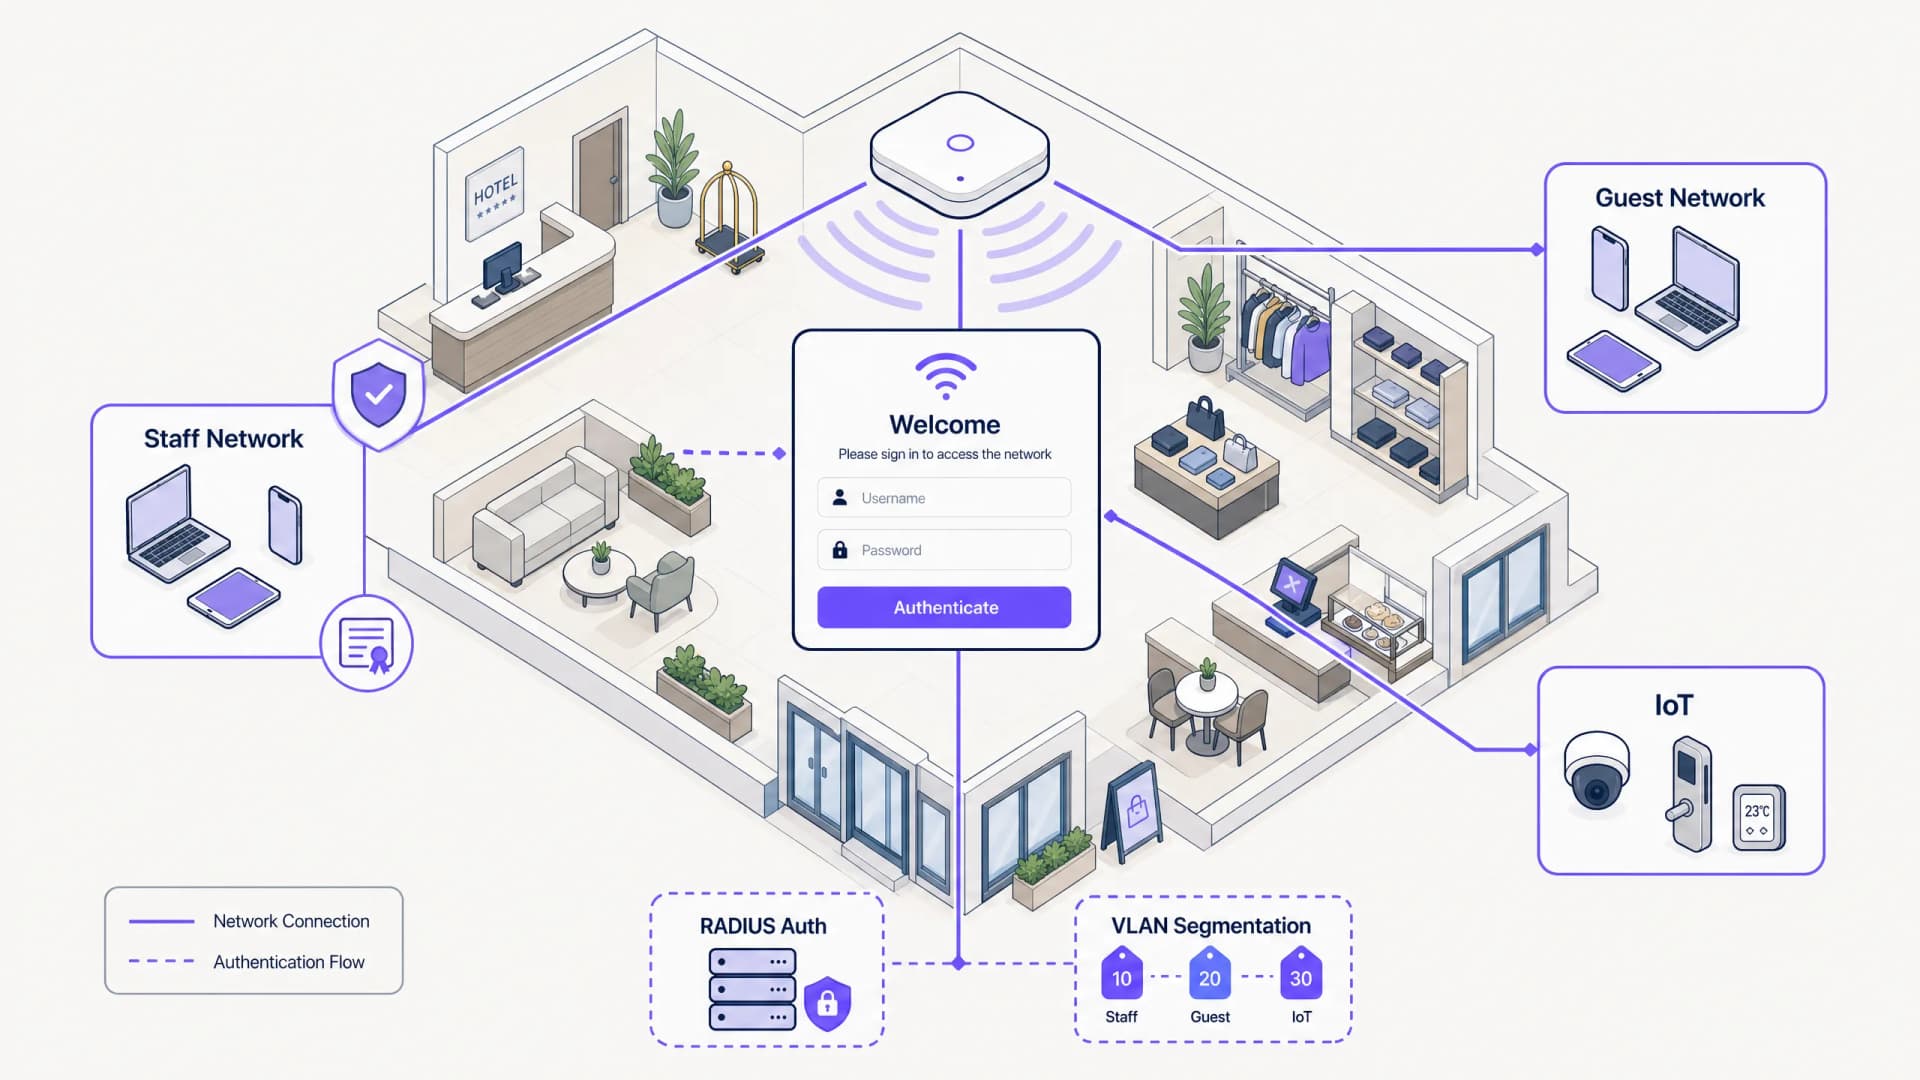
Captive Portal WiFi pour le personnel : intégration et authentification des employés
Une référence technique complète pour les responsables informatiques sur la conception et le déploiement de portails captifs WiFi pour le personnel. Ce guide couvre l'authentification EAP-TLS, l'intégration du BYOD, la segmentation VLAN et la gestion de la bande passante pour améliorer l'efficacité opérationnelle et atténuer les risques de sécurité.
Intégrer le login WiFi WeChat : capturer l'engagement via des Captive Portals sociaux
Ce guide détaille comment intégrer l'authentification WiFi WeChat dans les portails captifs d'entreprise, couvrant l'architecture OAuth 2.0, l'intégration RADIUS et le déploiement étape par étape sur le matériel Cisco Meraki, HPE Aruba et Juniper Mist. Il offre aux responsables informatiques et aux architectes réseau un cadre pratique pour capturer les données de première main des 1,3 milliard d'utilisateurs de WeChat tout en stimulant l'engagement via les abonnements aux comptes officiels et les redirections post-connexion.
Guide de configuration SCEP d'entreprise : Authentification WiFi basée sur les certificats pour l'enseignement supérieur et les grands réseaux
Ce guide fournit un modèle technique complet pour le déploiement d'une authentification WiFi basée sur les certificats à l'aide de SCEP. Il couvre la transition architecturale des clés pré-partagées vers EAP-TLS, les séquences de déploiement sur les plateformes MDM et les stratégies de réduction des risques critiques pour les réseaux à grande échelle.
Authentification WiFi d'entreprise sans Active Directory ni serveur sur site
Ce guide explique comment déployer une authentification WiFi sécurisée WPA2/3-Enterprise sans Active Directory sur site, sans Windows NPS ni serveur RADIUS. Il aborde l'incompatibilité de protocole entre les fournisseurs d'identité cloud et 802.1X, l'intérêt d'EAP-TLS par rapport à PEAP-MSCHAPv2, et comment déployer un cloud RADIUS avec des certificats émis par MDM par rapport à Microsoft Entra ID, Okta ou Google Workspace. Conçu pour les responsables informatiques des organisations axées sur le cloud et utilisant principalement des Mac ou Chromebooks qui souhaitent abandonner leur infrastructure sur site.
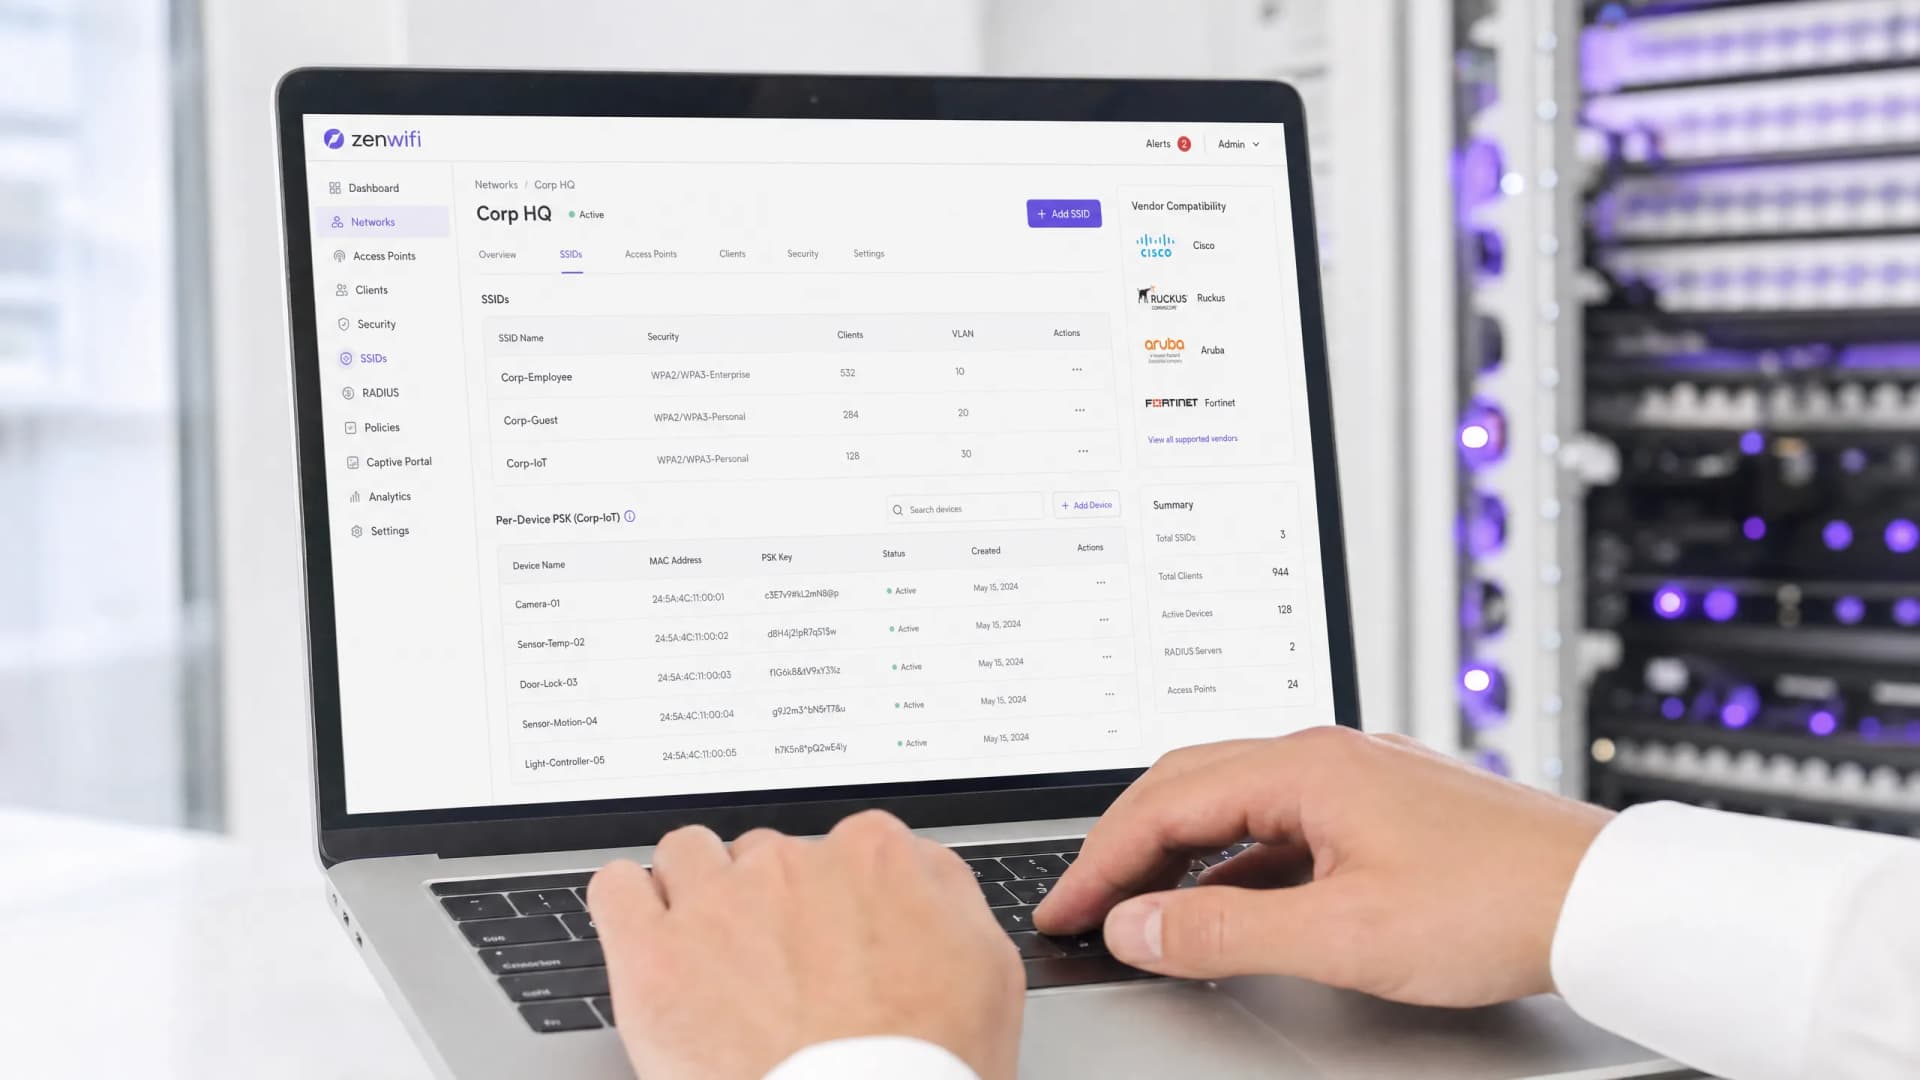
Comparatif des solutions PSK par appareil par fournisseur : iPSK, DPSK, MPSK et PPSK (et compatibilité WPA3)
Un comparatif complet des implémentations de clés PSK par appareil chez Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Extreme, Fortinet et Ubiquiti UniFi. Découvrez l'impact de WPA3-SAE sur les stratégies de clé par appareil et comment choisir entre les modes de transition et la migration vers 802.1X.
Comment réduire le nombre de SSIDs WiFi grâce au PSK par appareil (iPSK, DPSK, MPSK)
Ce guide de référence technique faisant autorité explique comment les équipes informatiques peuvent éliminer la dégradation des performances WiFi causée par la surcharge des balises SSID en regroupant plusieurs réseaux dédiés en un seul SSID à l'aide du PSK par appareil (xPSK). Il couvre le paysage des constructeurs à travers Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK et Ubiquiti UniFi PPSK, avec des conseils pratiques de mise en œuvre sur l'attribution dynamique de VLAN, l'intégration de l'IoT et la conformité PCI DSS. Les exploitants de sites dans l'hôtellerie, le commerce de détail, les stades et les organisations du secteur public y trouveront des conseils d'architecture exploitables et des exemples concrets.
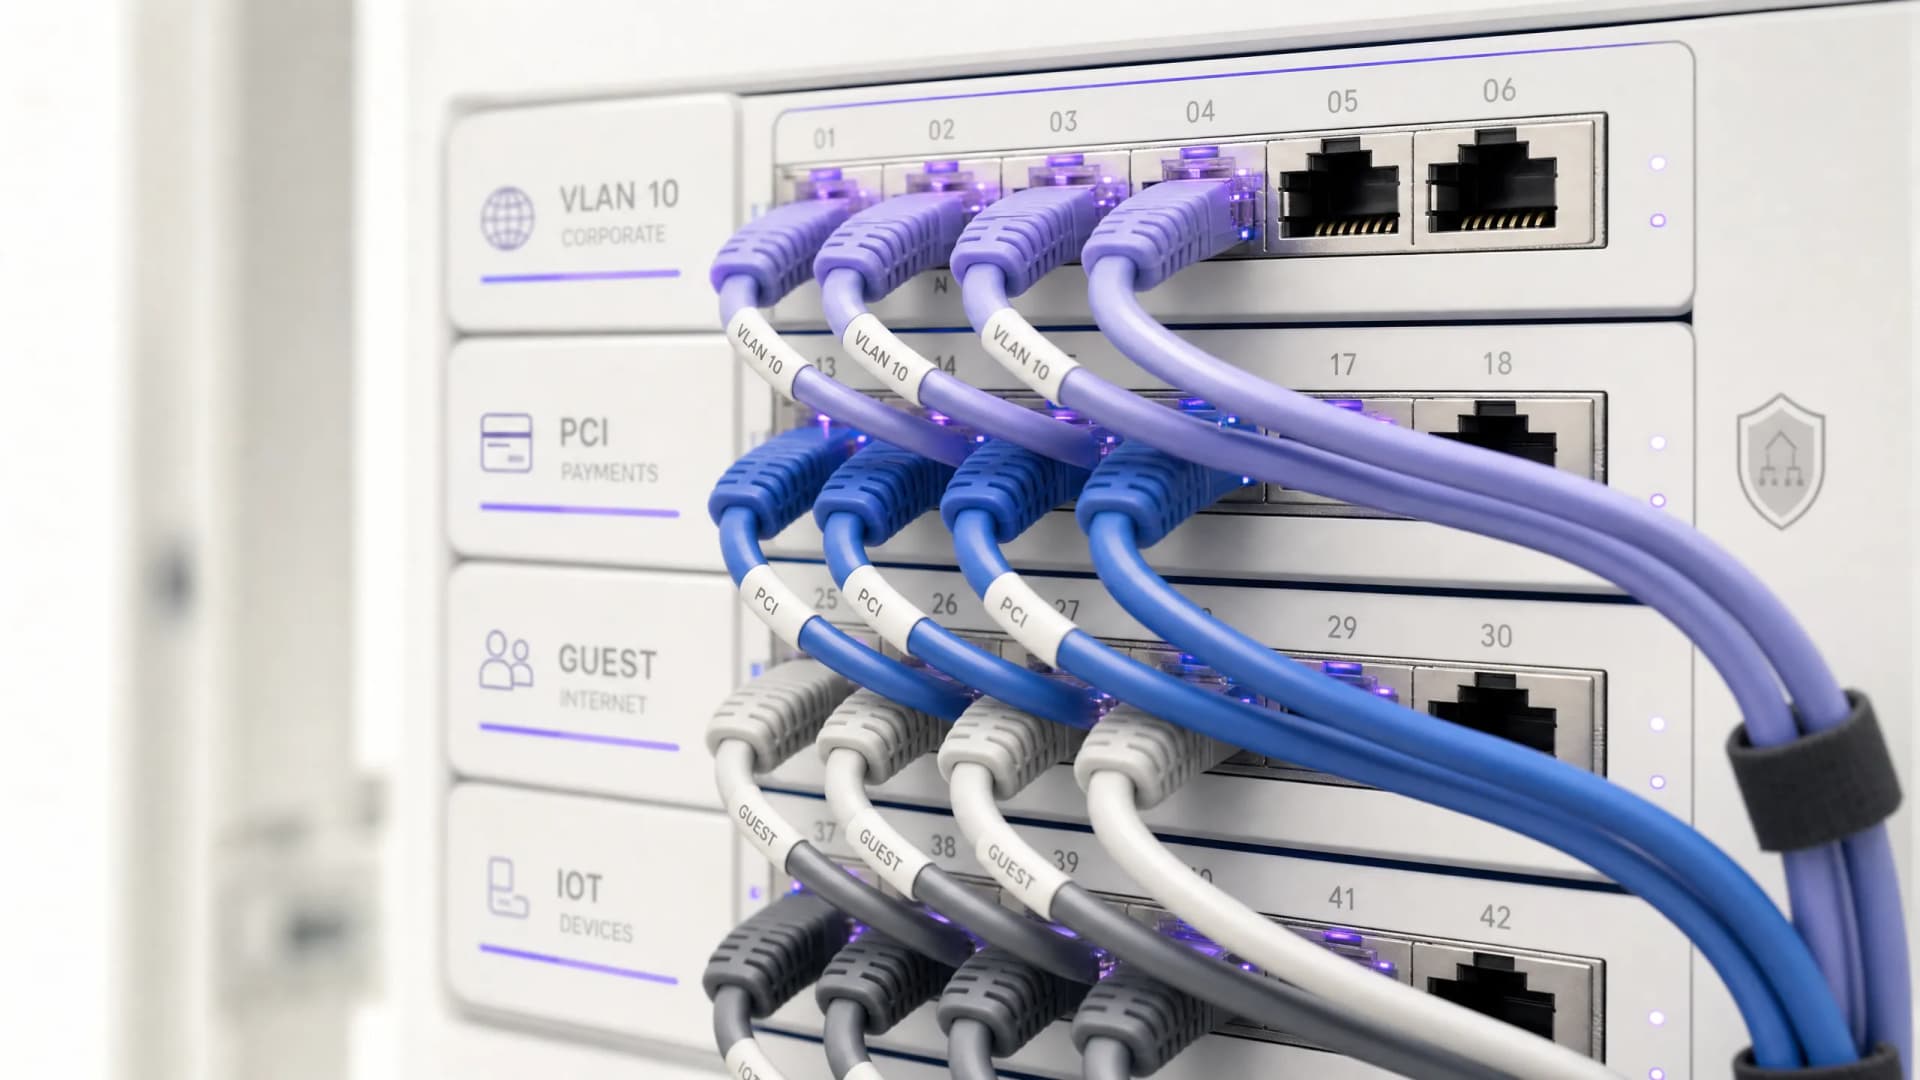
Exigences légales et de conformité pour l'infrastructure WiFi partagée
Ce guide de référence technique fait autorité et présente les exigences architecturales, réglementaires et légales essentielles pour le déploiement et la gestion d'une infrastructure WiFi partagée. Il fournit aux responsables informatiques, aux architectes réseau et aux exploitants de sites des cadres exploitables pour garantir une protection robuste des données, une conformité stricte en matière de sécurité des paiements et une isolation performante des locataires grâce aux standards de l'entreprise.
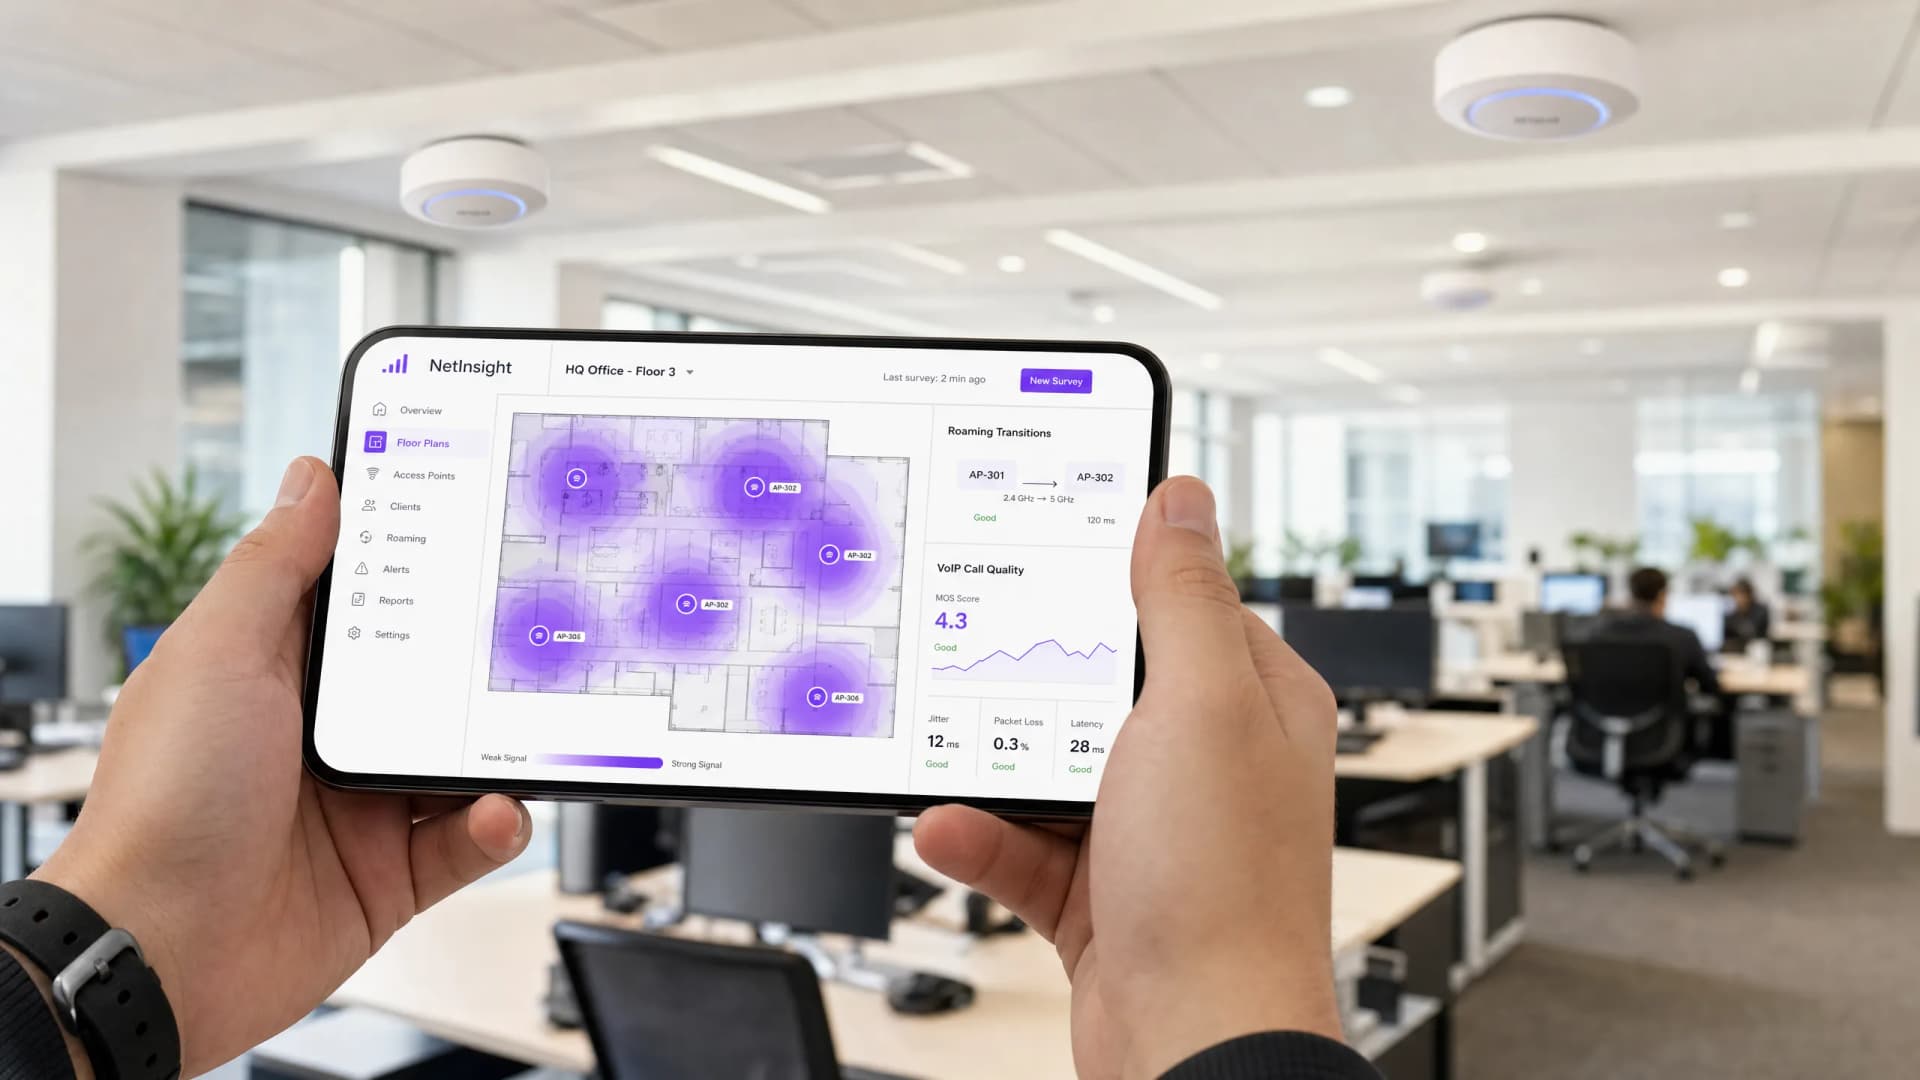
Optimisation du Roaming pour la VoIP et les Appels Vidéo sur le WiFi d'Entreprise
Ce guide fournit aux responsables informatiques, architectes réseau et CTO un plan d'action complet et neutre vis-à-vis des fournisseurs pour optimiser le roaming WiFi afin de prendre en charge de manière fluide la VoIP et les appels vidéo sur les réseaux du personnel. Il couvre la pile de protocoles IEEE 802.11k/r/v, la configuration de la QoS WMM, la conception de cellules RF et le mappage de la QoS filaire de bout en bout requis pour atteindre une latence de transfert inférieure à 50 ms. Applicable aux secteurs de l'hôtellerie, de la vente au détail, de la santé et des grands espaces, cette référence inclut des scénarios d'implémentation réels, des cadres de dépannage et une analyse de ROI mesurable.
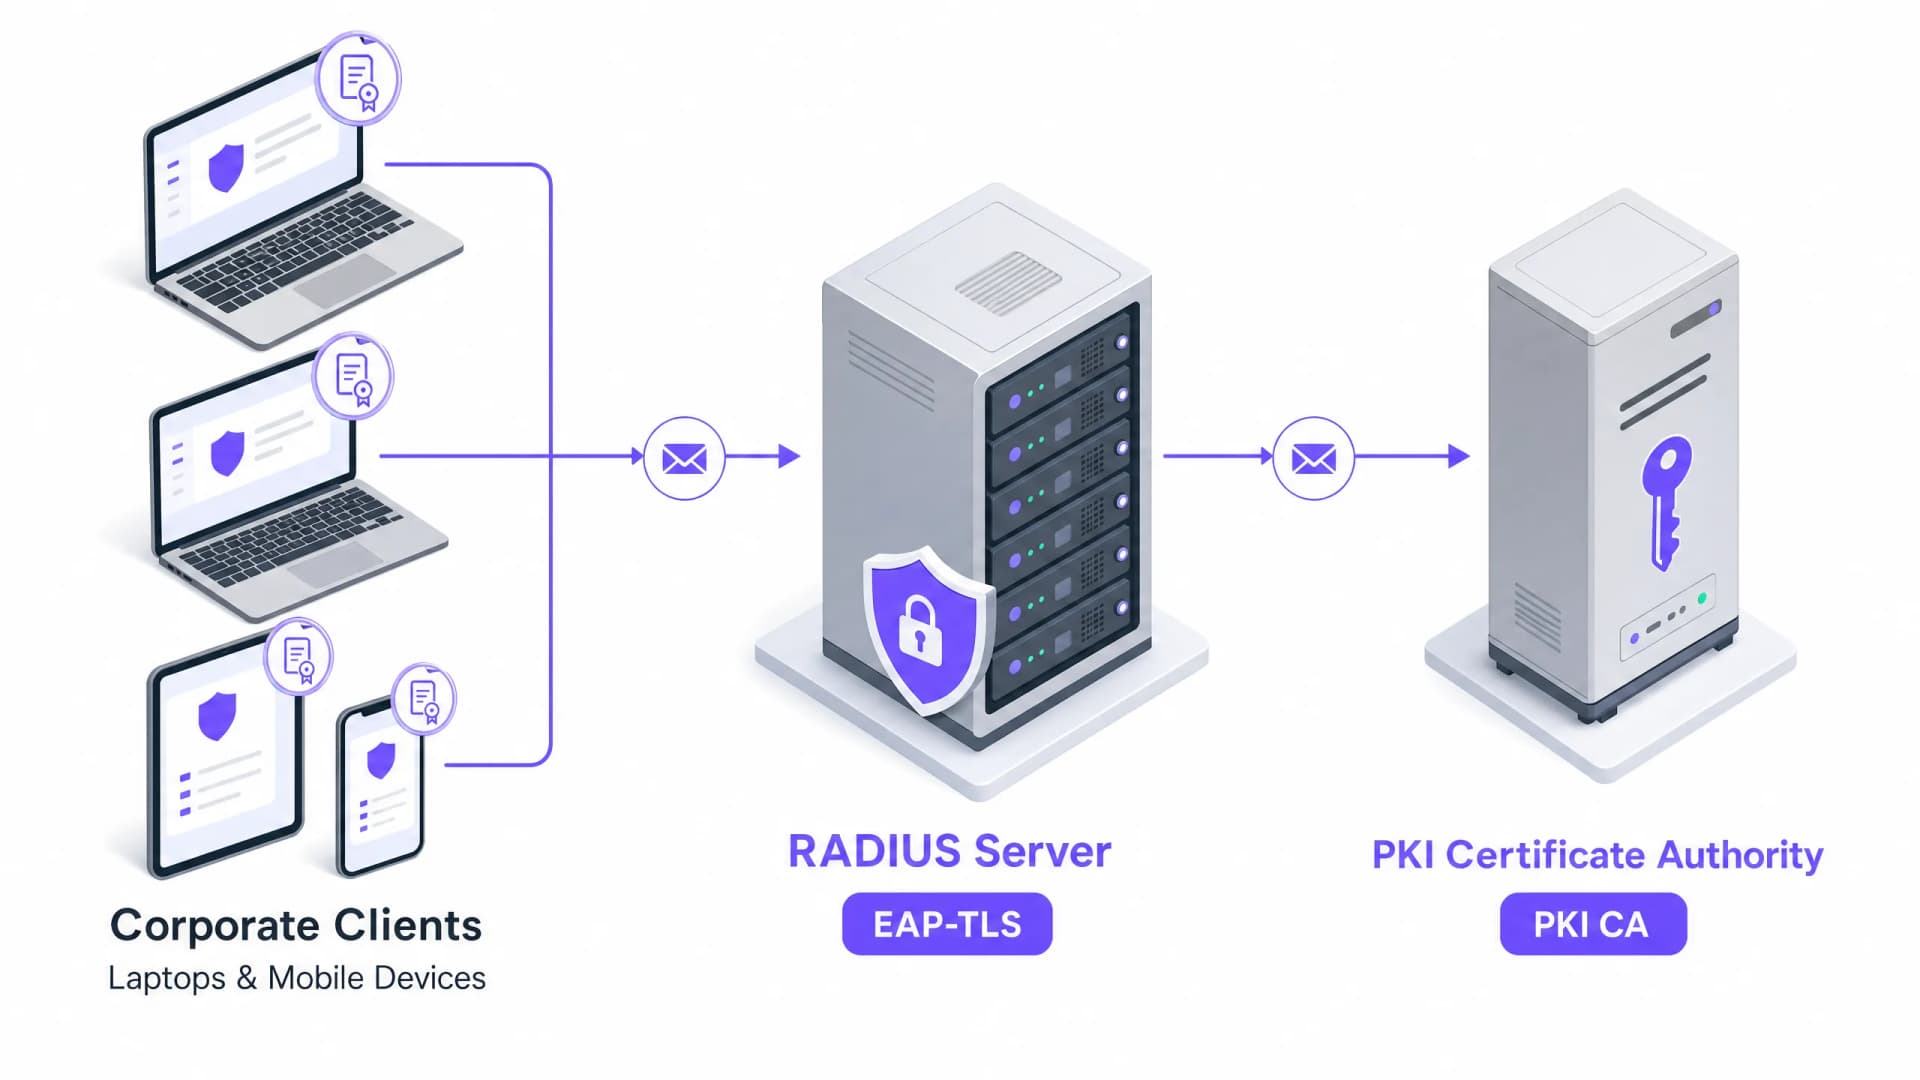
Authentification par certificat pour les appareils d'entreprise (EAP-TLS)
Ce guide de référence technique faisant autorité couvre l'architecture, le déploiement et les meilleures pratiques opérationnelles de l'authentification par certificat EAP-TLS pour les appareils d'entreprise. Conçu pour les architectes informatiques et les directeurs de sites, il fournit une feuille de route pratique pour éliminer les risques liés aux identifiants basés sur des mots de passe et mettre en place un contrôle d'accès réseau 802.1X robuste dans des environnements d'entreprise multi-sites.
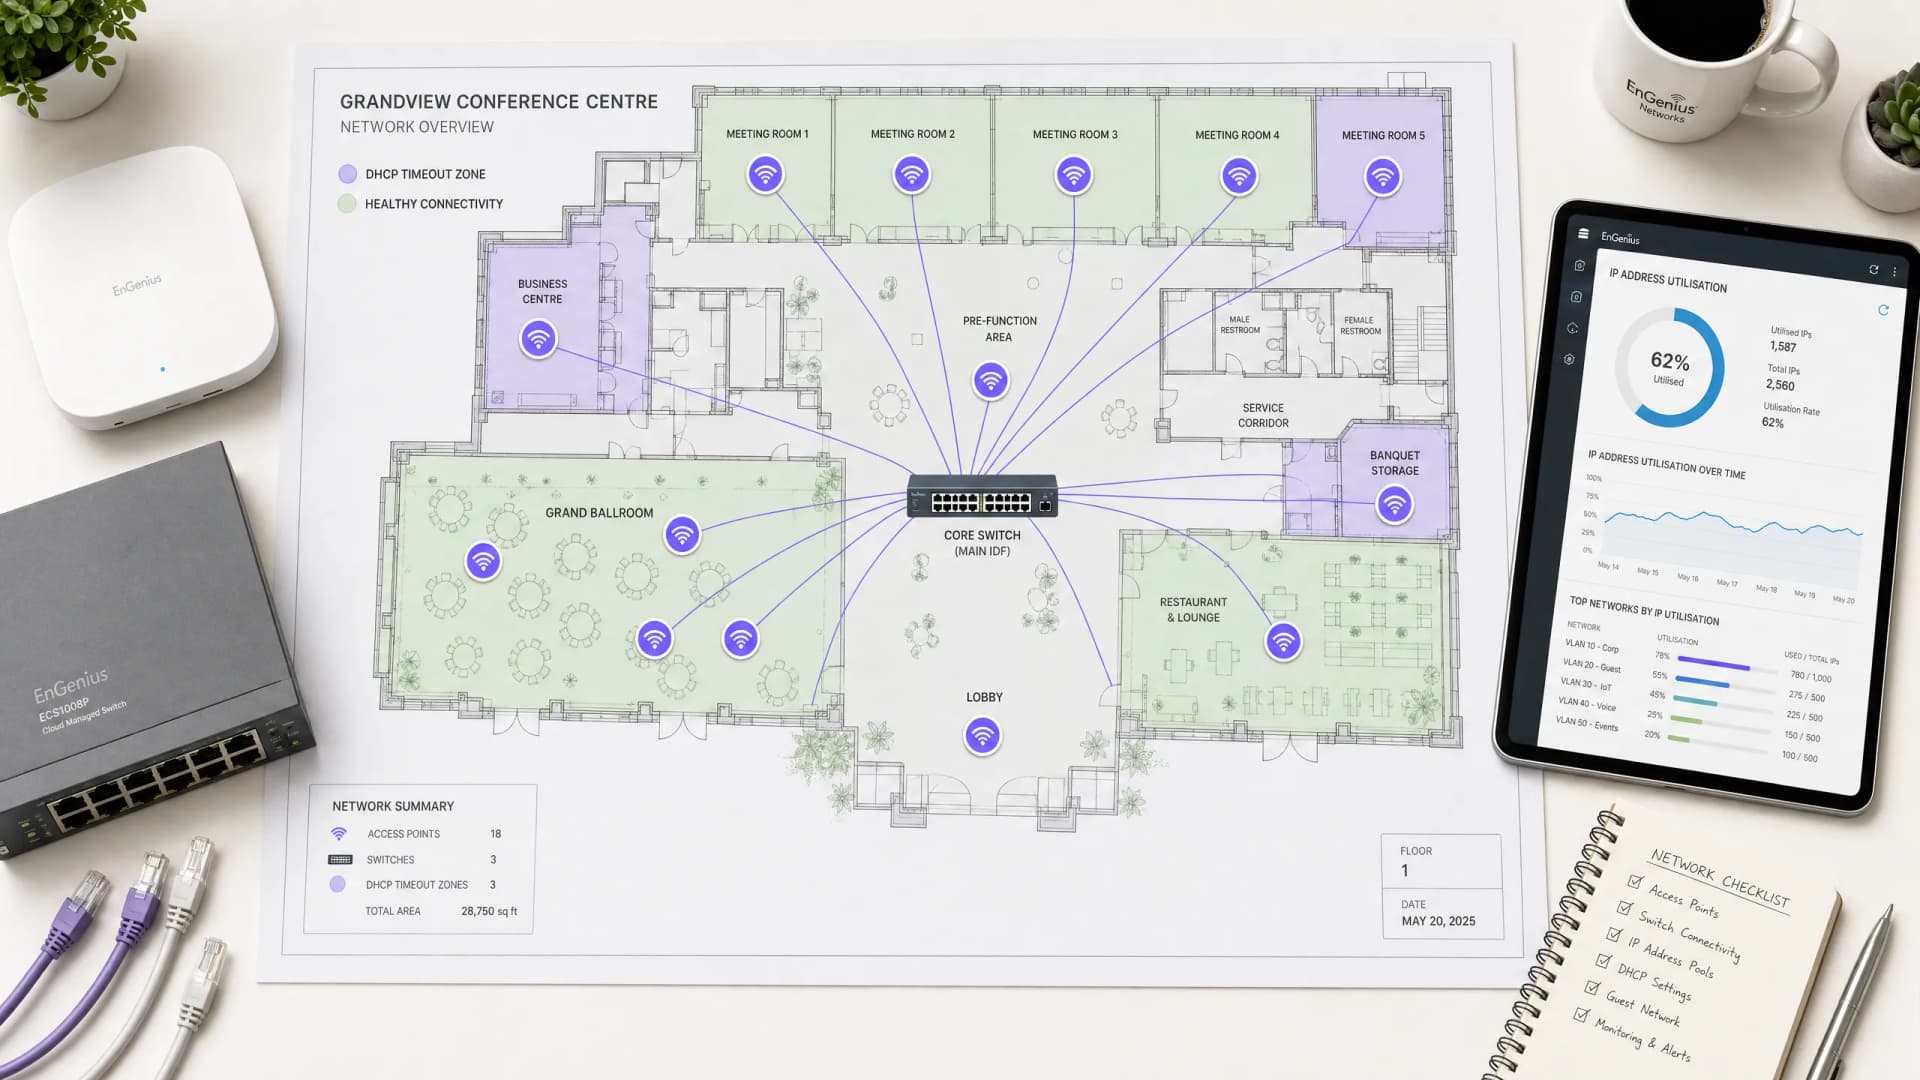
Top 10 des causes de dépassements de délai DHCP sur les réseaux WiFi haute densité
Une référence technique pour les ingénieurs réseau, les architectes d'entreprise et les directeurs informatiques de sites confrontés à des goulots d'étranglement lors de l'authentification DHCP dans des environnements WiFi haute densité. Couvre les mauvaises configurations de relais IP helper, l'épuisement des pools d'adresses, la dégradation du temps d'antenne par diffusion, les serveurs DHCP de contournement et les solutions multi-constructeurs.
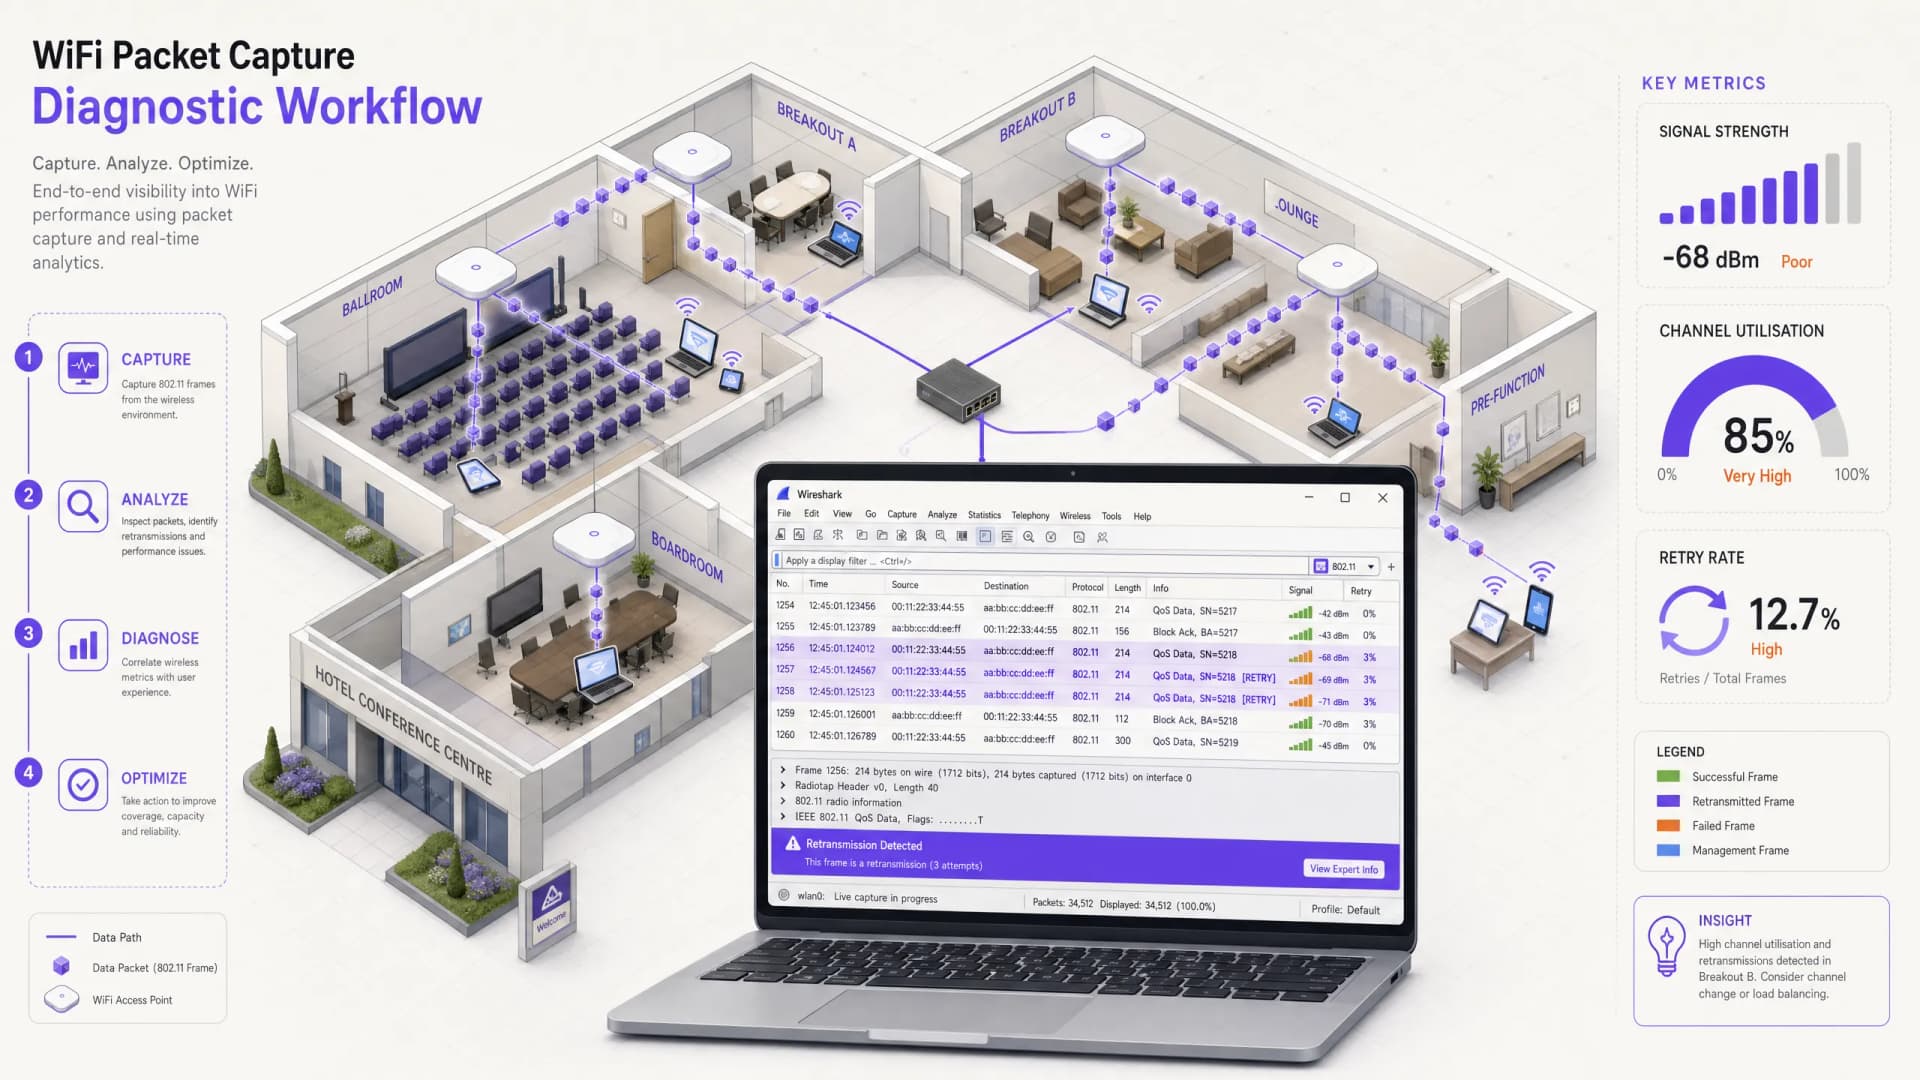
Utilisation du Packet Capture (PCAP) pour diagnostiquer les lenteurs de performance WiFi
Ce guide de référence technique offre aux responsables informatiques, architectes réseau et directeurs d'exploitation de sites une méthodologie structurée au niveau des paquets pour diagnostiquer et résoudre les lenteurs de performance du WiFi d'entreprise grâce à l'analyse PCAP. En décortiquant les trames 802.11 brutes - y compris les taux de retransmission, l'utilisation du temps d'antenne et les métadonnées de la couche physique - les équipes peuvent isoler avec précision les goulots d'étranglement de la couche RF des problèmes filaires ou applicatifs. Applicable aux sites à forte densité, notamment les hôtels, les chaînes de magasins, les stades et les centres de conférences, ce guide propose des flux de diagnostic exploitables, des études de cas réels et des étapes de remédiation de configuration pour récupérer de la capacité réseau et protéger l'expérience des invités.
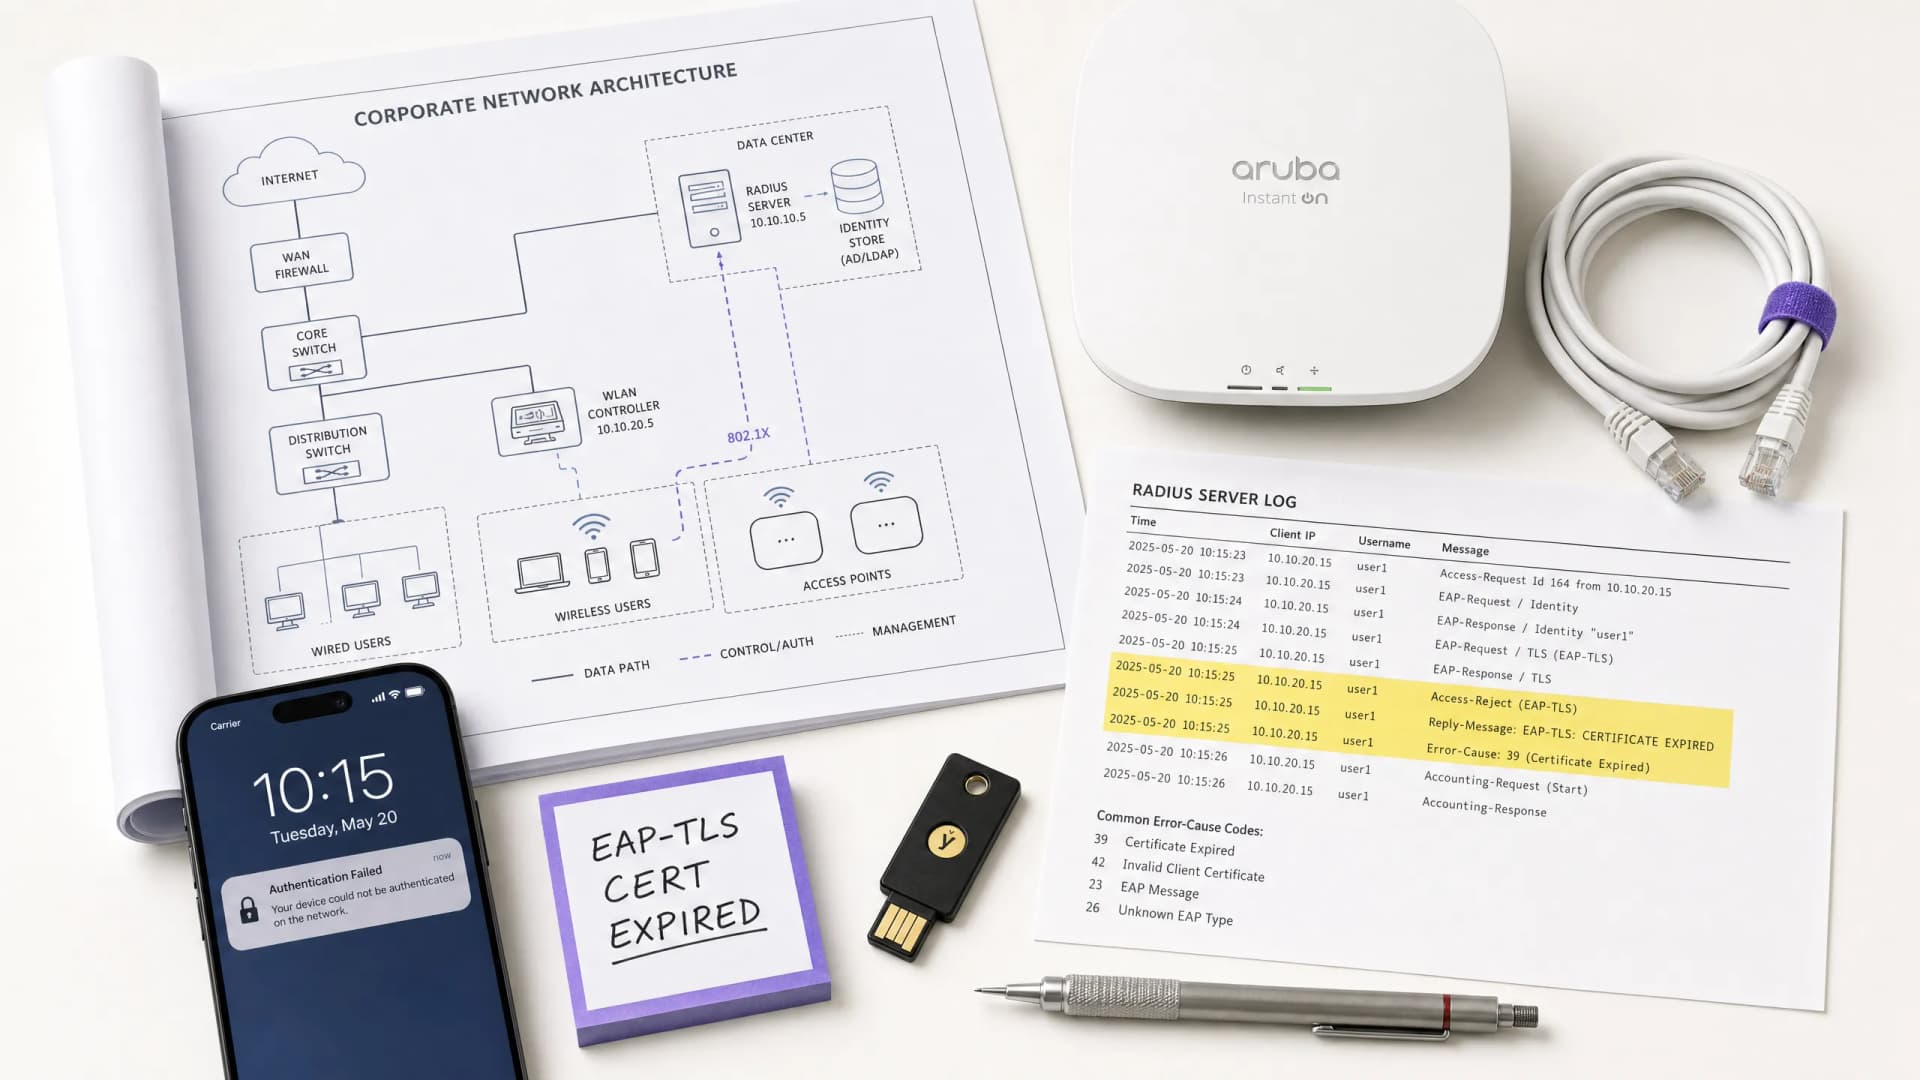
Résolution des échecs d'authentification 802.1X (RADIUS/EAP)
Guide de diagnostic étape par étape pour résoudre les erreurs d'authentification 802.1X, EAP-TLS, PEAP, et RADIUS sur les réseaux WiFi d'entreprise.
Guide étape par étape pour diagnostiquer les problèmes de roaming WiFi
Ce guide complet fournit aux responsables informatiques et architectes réseau d'entreprise une méthodologie faisant autorité, étape par étape, pour diagnostiquer et résoudre les problèmes de roaming WiFi. En combinant des analyses techniques approfondies des normes IEEE 802.11k/v/r avec des études de cas réels et des analyses de paquets, ce document de référence permet aux équipes d'éliminer le problème du « client collant » et d'offrir une connectivité mobile fluide. Il couvre l'ensemble du flux de diagnostic, depuis les audits de couverture radio (RF) et de configuration des contrôleurs jusqu'à l'analyse des captures de paquets à l'antenne (OTA) et la validation post-résolution.
Comment appliquer des restrictions de temps et de bande passante sur le WiFi invité
Vous serez en mesure de définir des limites de bande passante globales et par appareil, des délais d'expiration de session et d'inactivité RADIUS, ainsi que des plages horaires SSID pour votre WiFi invité. Vous pourrez ensuite choisir des valeurs adaptées à votre type d'établissement, tester chaque contrôle depuis un appareil réel et résoudre les erreurs qui empêchent le plus souvent le bon fonctionnement des limites.
Monétiser le WiFi invités grâce à l'analyse des données et aux portails de connexion
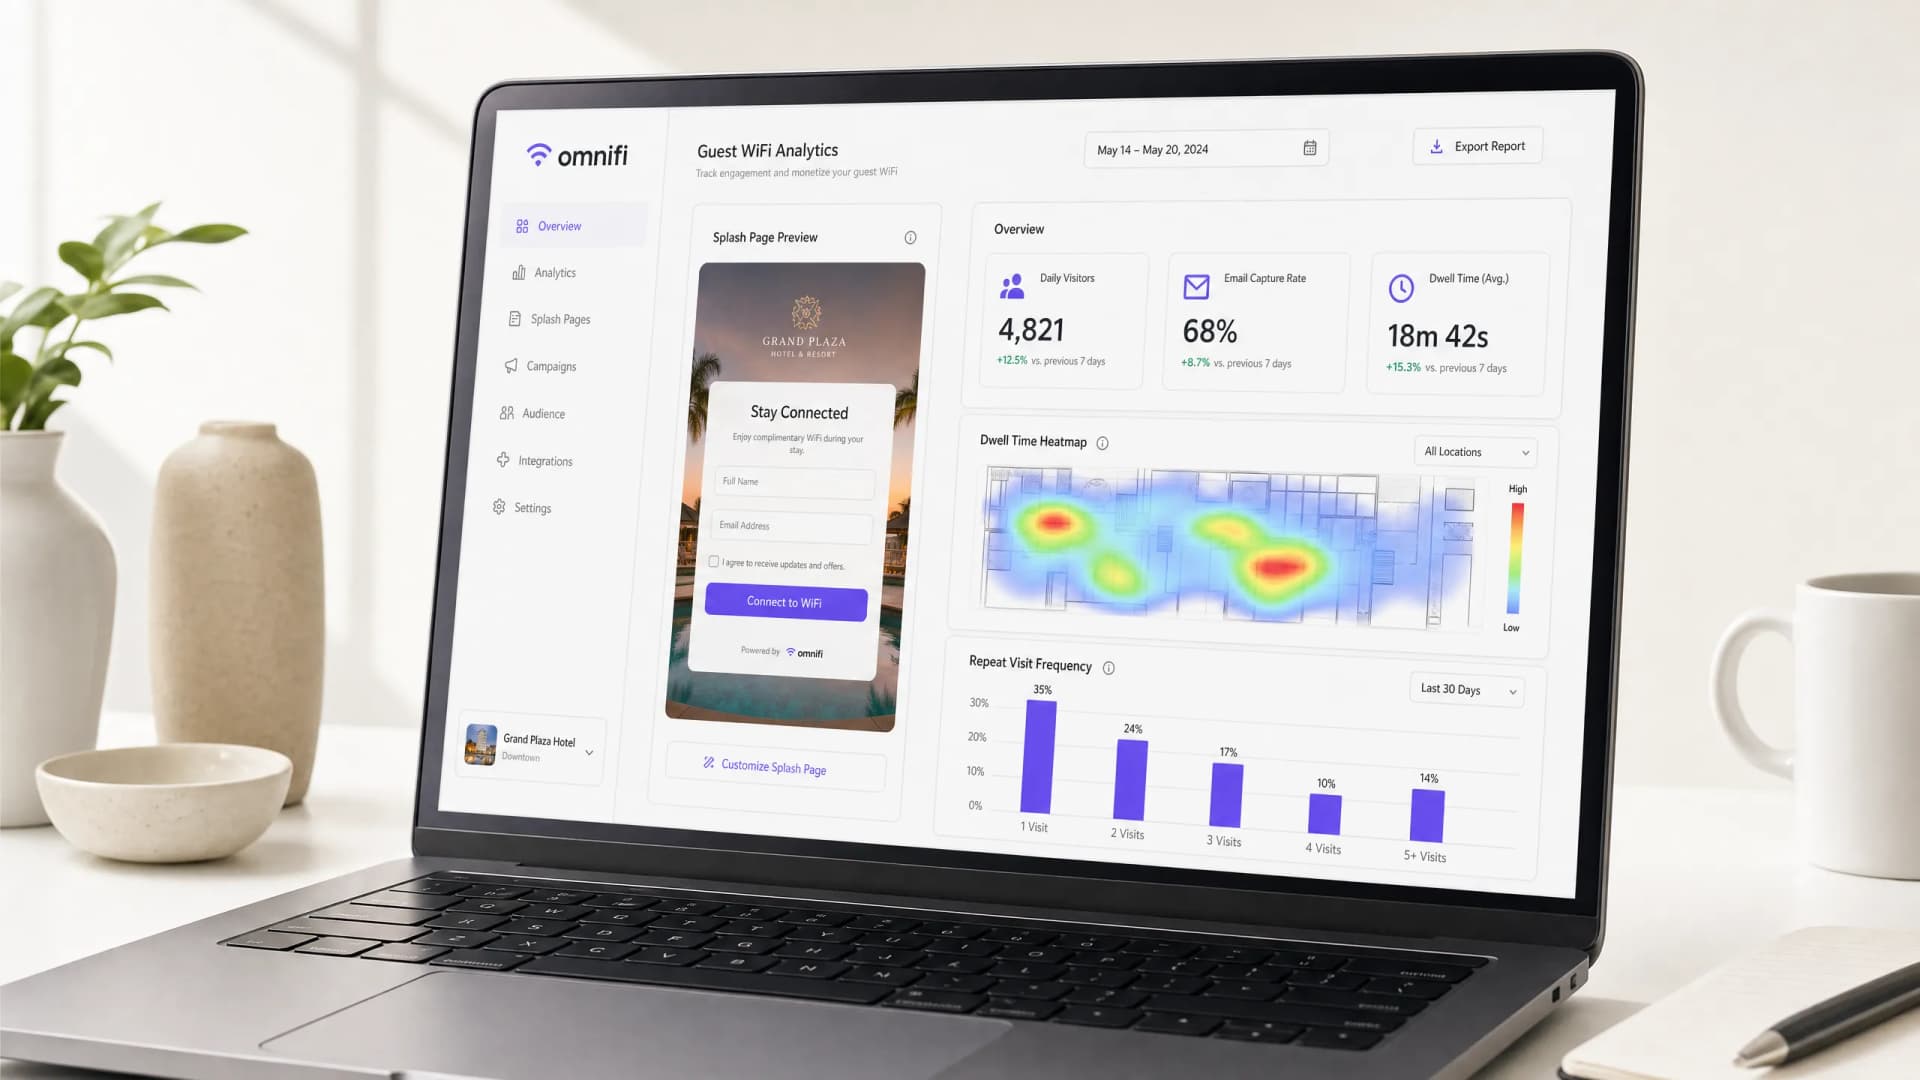
Ce guide de référence offre aux responsables informatiques, architectes réseau et CTO un cadre technique complet pour transformer le WiFi invités, d'un centre de coûts en un actif de données de première partie à haut rendement. Il présente l'architecture réseau, l'intégration de l'analyse des données, l'optimisation du Captive Portal et les stratégies de conformité mondiales pour générer des revenus mesurables sur site.
Responsabilités légales et filtrage de contenu sur les réseaux WiFi invités publics
Ce guide fournit aux responsables informatiques, architectes réseau et CTO un cadre technique et légal définitif pour le déploiement du filtrage de contenu sur les réseaux WiFi invités publics. Il couvre les obligations réglementaires du GDPR, de l'UK Online Safety Act 2023 et de PCI DSS, ainsi qu'une architecture multicouche pour le filtrage DNS, l'authentification par Captive Portal, le pare-feu applicatif et la segmentation VLAN. Les exploitants d'établissements dans les secteurs de l'hôtellerie, de la vente de détail, de la santé et des transports y trouveront des étapes de mise en œuvre concrètes, des études de cas réelles et des cadres de décision pour concevoir un réseau invité hautement performant et juridiquement protégeable.
Gestion de la bande passante et qualité de service (QoS) dans les espaces de co-working
Un guide de référence technique faisant autorité pour les responsables IT, les architectes réseau et les directeurs de sites sur la mise en œuvre de cadres robustes de gestion de la bande passante et de qualité de service (QoS) dans les environnements de co-working. Ce guide détaille la segmentation du réseau, la priorisation du trafic, les configurations indépendantes des fournisseurs et les indicateurs de ROI réels pour offrir une connectivité de classe entreprise. Il couvre les normes IEEE 802.11e/WMM, la conception de VLAN, la limitation du débit par utilisateur et les stratégies de dépannage avec des résultats commerciaux mesurables.
Meilleures pratiques de segmentation VLAN pour les environnements multi-locataires
Ce guide fournit aux responsables informatiques, architectes réseau, CTO et directeurs d'exploitation de sites un modèle faisant autorité et indépendant des fournisseurs pour mettre en œuvre la segmentation VLAN dans les environnements WiFi multi-locataires. Il couvre la norme IEEE 802.1Q, l'attribution dynamique de VLAN via 802.1X et RADIUS, ainsi qu'un guide de déploiement étape par étape pour les secteurs de l'hôtellerie, de la vente au détail, des stades et des lieux publics. Une segmentation VLAN appropriée constitue le contrôle fondamental pour la conformité PCI DSS et GDPR, la prévention des mouvements latéraux et la fourniture d'une connectivité sans fil haute performance sur une infrastructure physique partagée.
Clés pré-partagées dynamiques (DPSK) pour la sécurité multi-locataire
Ce guide de référence technique approfondi explore les clés pré-partagées dynamiques (DPSK) comme une alternative hautement sécurisée et simple à l'802.1X pour les environnements WiFi multi-locataires. Il détaille l'architecture sous-jacente, les implémentations des constructeurs, le routage VLAN dynamique et l'automatisation du cycle de vie pilotée par API. Les responsables informatiques et les architectes réseau y trouveront des conseils concrets pour déployer la technologie DPSK afin de garantir une isolation rigoureuse des locataires, la conformité réglementaire et un enregistrement fluide des appareils.
Pourquoi votre Captive Portal ne se charge pas sur iPhone : Résoudre les erreurs CNA Apple
Dépannez et résolvez les échecs d'affichage des fenêtres contextuelles de Captive Portal sur iPhone et iOS. Découvrez comment Apple CNA, iCloud Private Relay et la randomisation MAC perturbent les connexions WiFi, et comment y remédier.
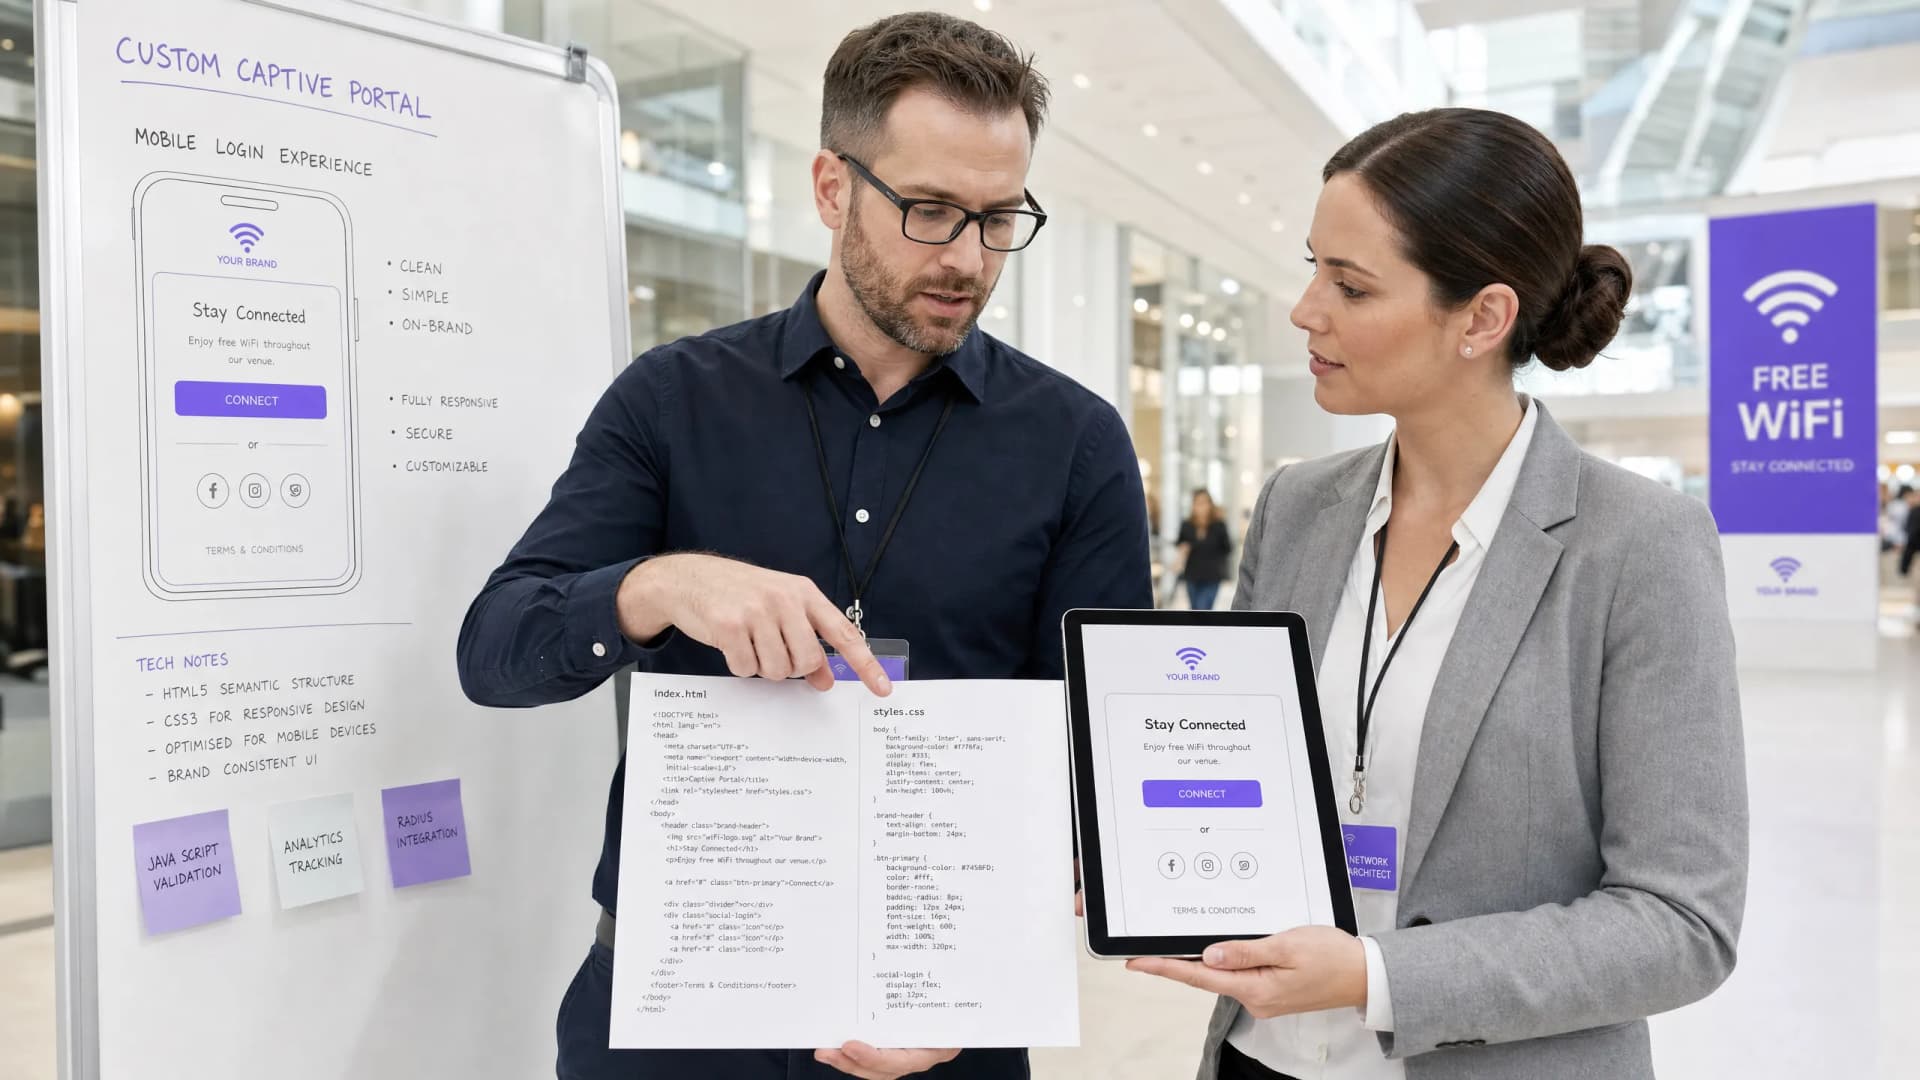
Captive Portal personnalisé : Guide HTML et CSS
Ce guide de référence technique présente les standards de développement, l'architecture CSS et les contraintes réseau nécessaires pour concevoir et coder une page de destination de Captive Portal personnalisée. Il fournit aux développeurs frontend et aux architectes réseau des stratégies concrètes pour naviguer dans les environnements Apple CNA et Android webview, garantissant ainsi des expériences WiFi invités parfaites, conformes et hautement performantes.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
