
Guides techniques
Guides techniques approfondis rédigés par des experts sur le WiFi invité, les analyses, les Captive Portals et la technologie de site.
433 guides
Résoudre les problèmes de roaming dans les réseaux WLAN d'entreprise
Ce guide offre aux architectes réseau et aux responsables IT une référence technique définitive pour diagnostiquer et résoudre les problèmes de roaming WiFi dans les réseaux WLAN d'entreprise. Il couvre les mécanismes de transition rapide BSS IEEE 802.11r, de mesure des ressources radio 802.11k et de gestion de transition BSS 802.11v, avec des conseils de configuration neutres vis-à-vis des constructeurs pour les déploiements de VoIP et de personnel mobile. Des scénarios de mise en œuvre réels issus de l'hôtellerie, de la vente au détail et du secteur public démontrent des résultats mesurables et les avantages commerciaux d'un investissement dans une infrastructure de roaming rapide.
Comment corriger le chevauchement des canaux WiFi : guide 2.4GHz & 5GHz
Diagnostiquez et corrigez le chevauchement des canaux WiFi, l'interférence cocanal (CCI) et l'interférence de canaux adjacents sur les réseaux d'entreprise 2.4GHz, 5GHz et 6GHz.
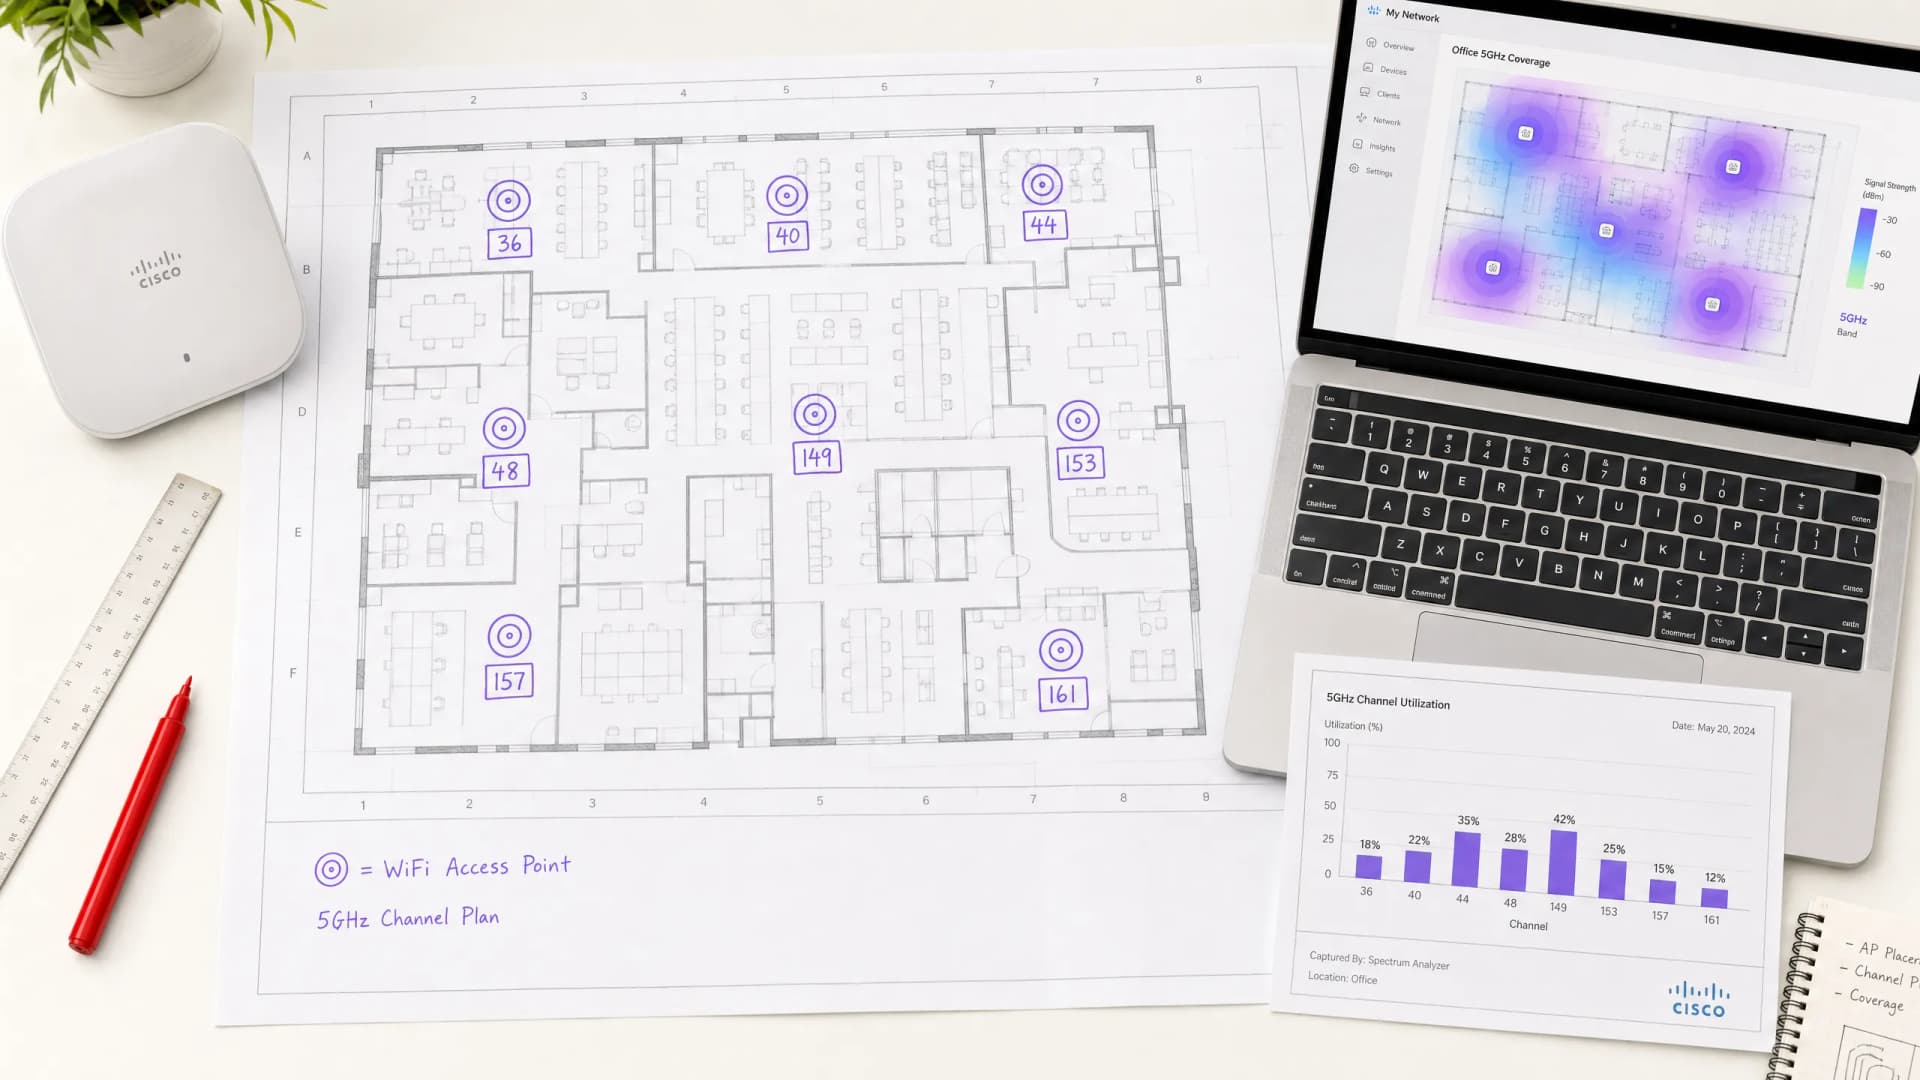
Meilleurs canaux 5GHz pour les réseaux d'entreprise à haute densité
Ce guide fournit une référence technique définitive pour sélectionner les canaux 5GHz optimaux dans les environnements d'entreprise à haute densité, couvrant l'architecture des bandes UNII, la gestion des risques liés aux canaux DFS et la méthodologie d'analyse du spectre. Il est rédigé à l'intention des architectes réseau et des décideurs informatiques déployant du WiFi d'entreprise dans les hôtels, les parcs de commerces de détail, les stades, les centres de conférence et les campus du secteur public. Des conseils pratiques de mise en œuvre, des études de cas réels et des cadres de calcul du ROI sont inclus pour soutenir les décisions de déploiement ce trimestre.
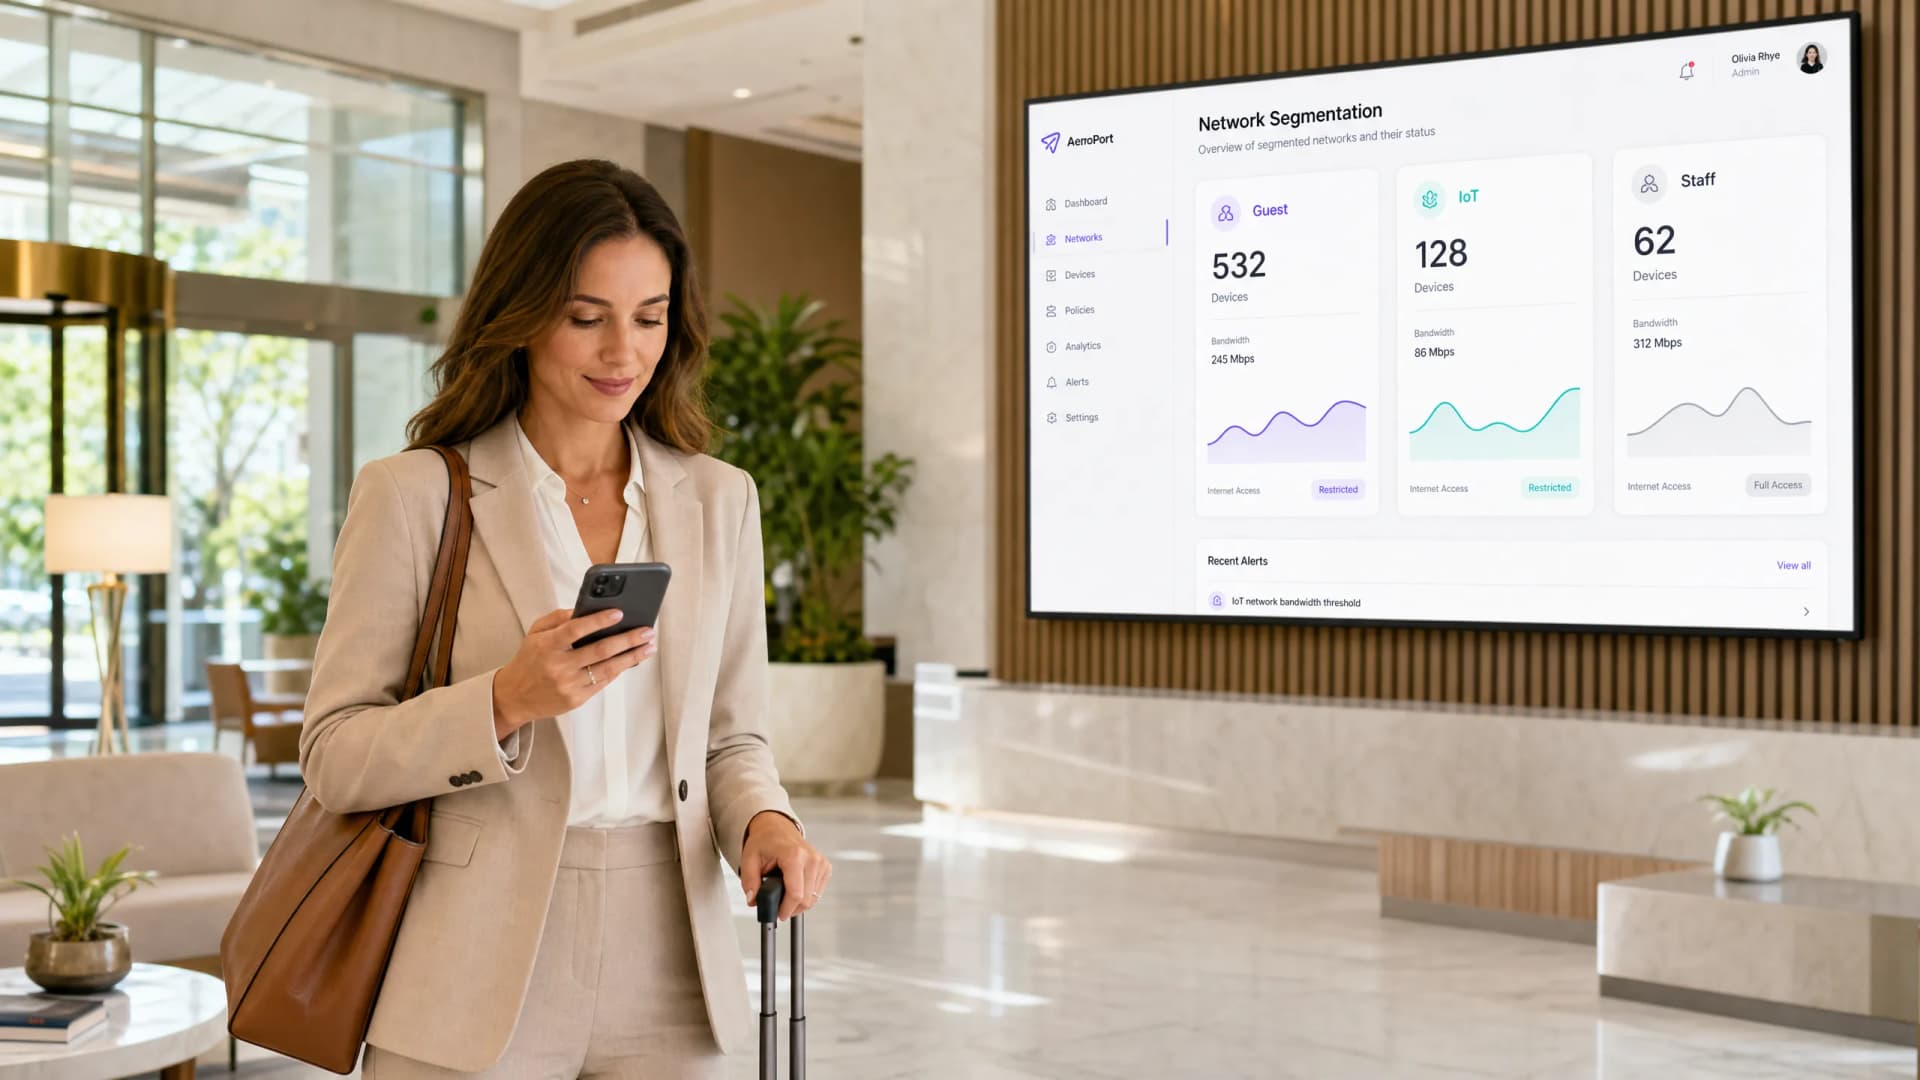
Bonnes pratiques de microsegmentation pour les réseaux WiFi partagés
Ce guide de référence technique fournit des stratégies concrètes pour mettre en œuvre la microsegmentation sur une infrastructure WiFi partagée. Il détaille comment les responsables informatiques et les architectes réseau peuvent isoler de manière sécurisée le trafic des invités, de l'IoT et du personnel afin d'atténuer les risques, de garantir la conformité et d'optimiser les performances du réseau.
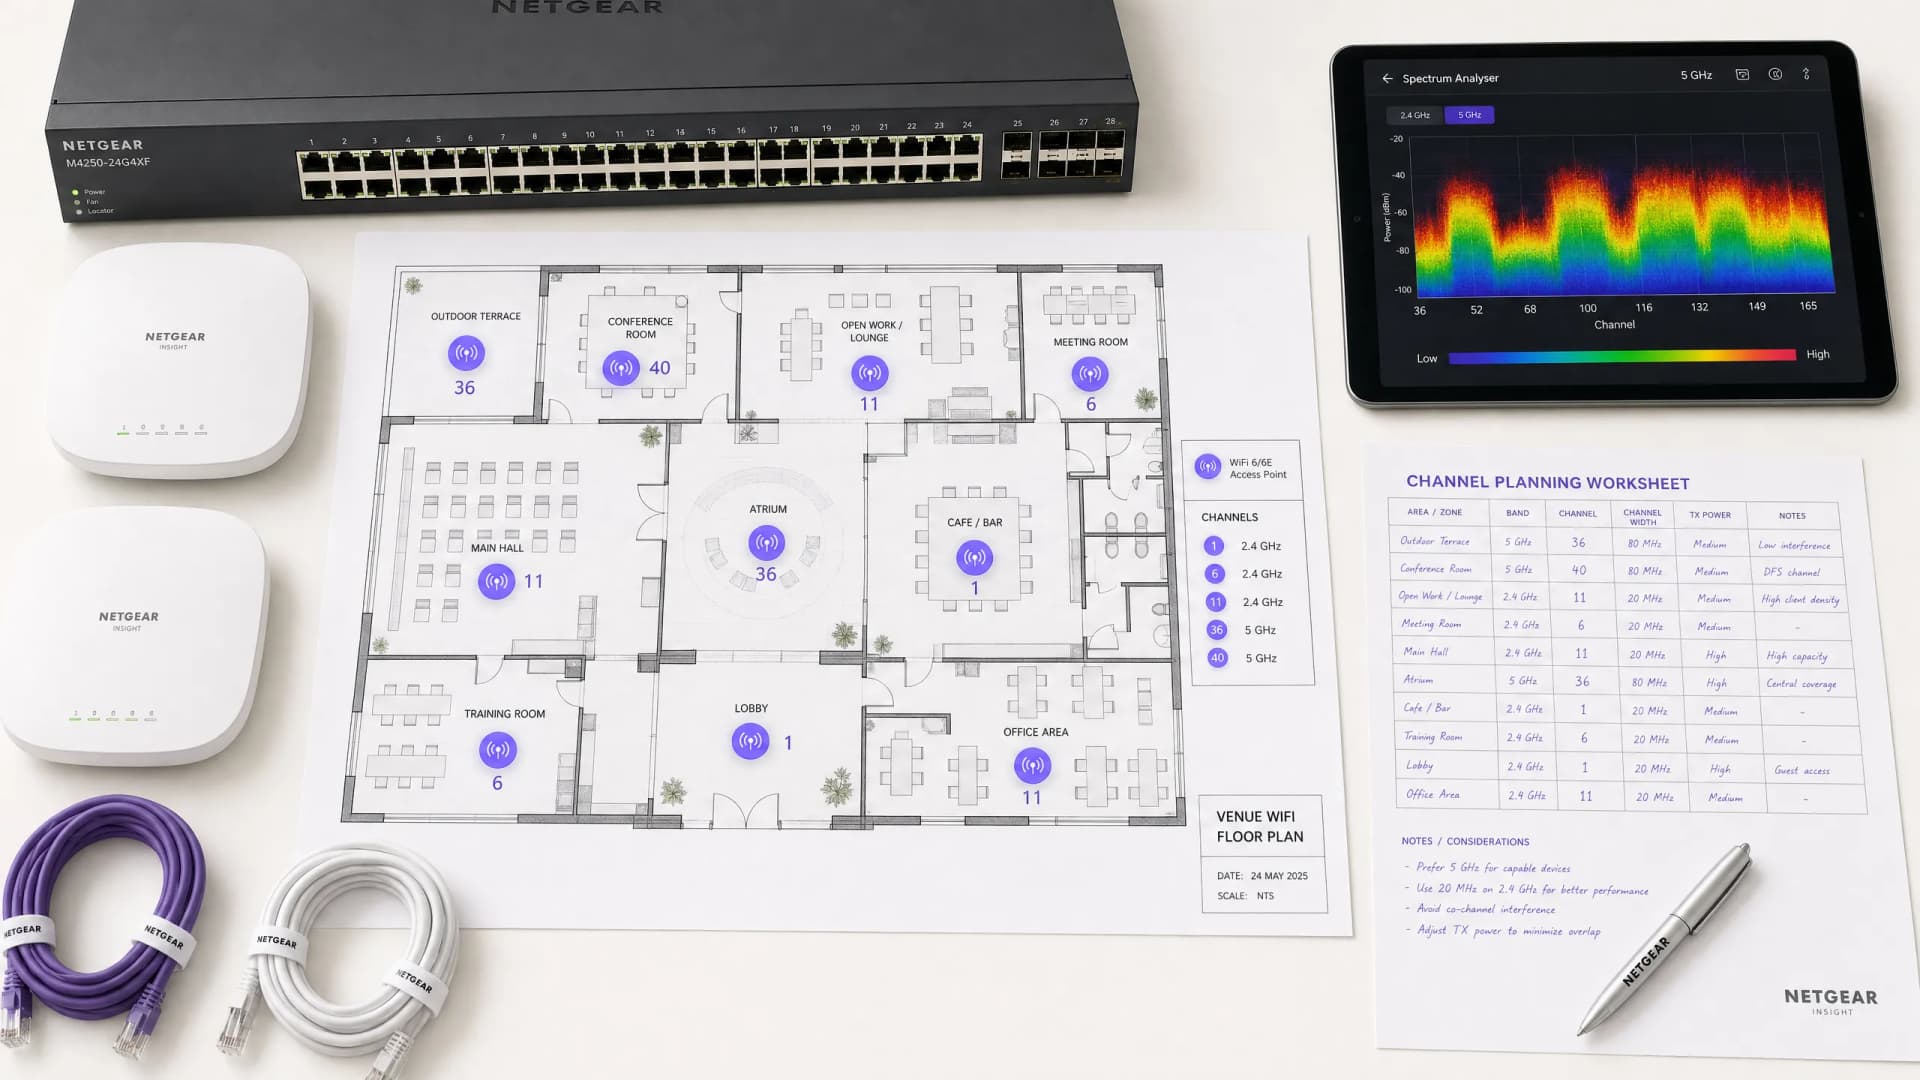
Comment changer les canaux WiFi pour éviter les interférences
Ce guide technique complet fournit aux responsables informatiques, architectes réseau et directeurs de sites une approche définitive et étape par étape pour identifier les sources d'interférences WiFi et changer stratégiquement les canaux WiFi afin de les éliminer. Il couvre la planification des bandes 2,4 GHz et 5 GHz, l'analyse de spectre, la gestion des ressources radio (RRM) et les considérations DFS, en s'appuyant sur les normes IEEE 802.11 et des scénarios de déploiement réels. La mise en œuvre de ces stratégies apporte des améliorations mesurables du débit réseau, de la stabilité des clients et du ROI de l'infrastructure, sans nécessiter de dépenses d'investissement dans de nouveaux équipements.
WiFi familial : meilleures pratiques pour les centres commerciaux
Ce guide de référence technique fournit des méthodologies exploitables pour mettre en œuvre le filtrage d'URL par catégorie sur les réseaux WiFi invités dans les environnements de vente au détail. Il détaille l'architecture réseau, la définition des politiques et les stratégies d'atténuation des risques pour garantir la conformité et protéger la réputation de la marque.
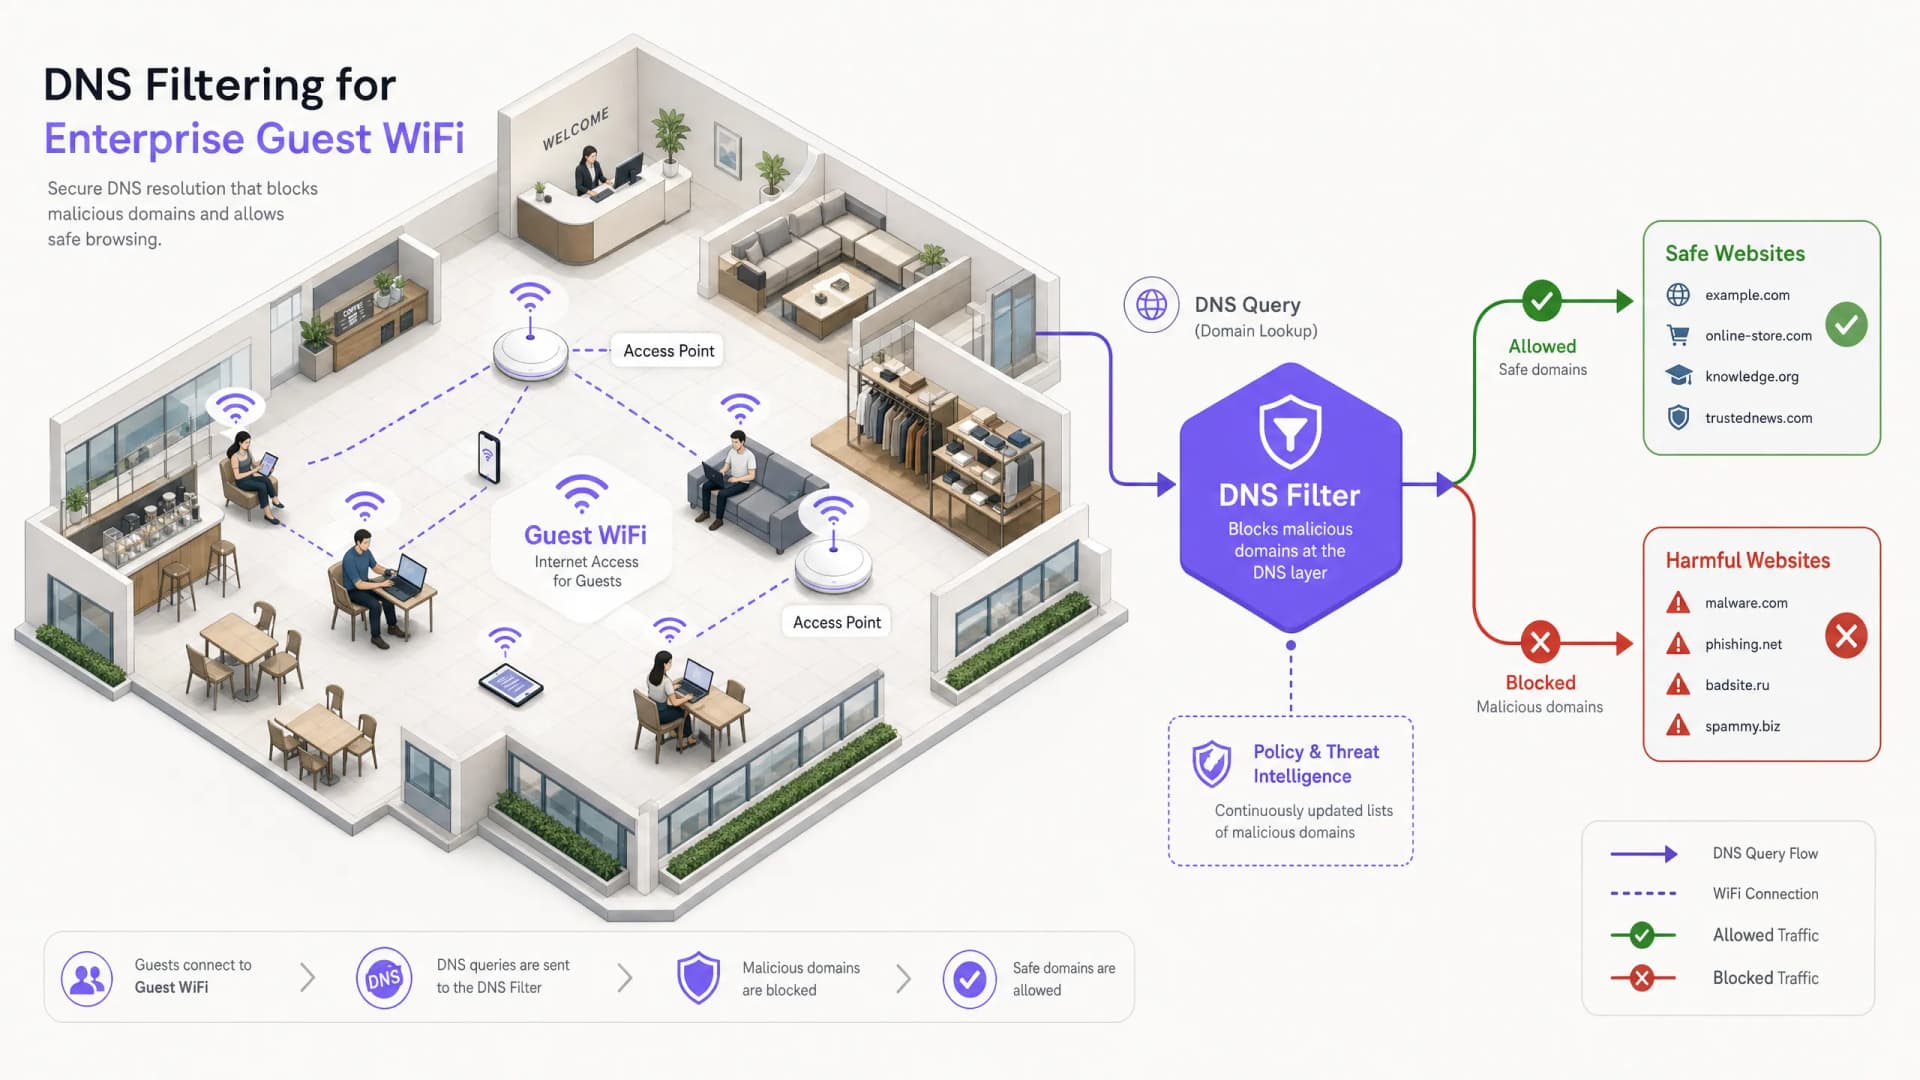
Qu'est-ce que le filtrage DNS ? Comment bloquer le contenu nuisible sur un WiFi invités
Ce guide technique complet explique comment le filtrage DNS fonctionne au niveau de la couche réseau pour sécuriser le WiFi invités des entreprises, couvrant les architectures de déploiement, la prévention du contournement et l'intégration du Captive Portal. Il fournit des conseils de mise en œuvre concrets pour les responsables informatiques des secteurs du commerce de détail, de l'hôtellerie et des espaces publics qui doivent appliquer des politiques de contenu, protéger la réputation de leur marque et prouver leur conformité avec PCI-DSS et le GDPR. Des études de cas réels issus d'environnements hôteliers et de vente au détail illustrent les compromis pratiques et les décisions de configuration qui déterminent le succès du déploiement.
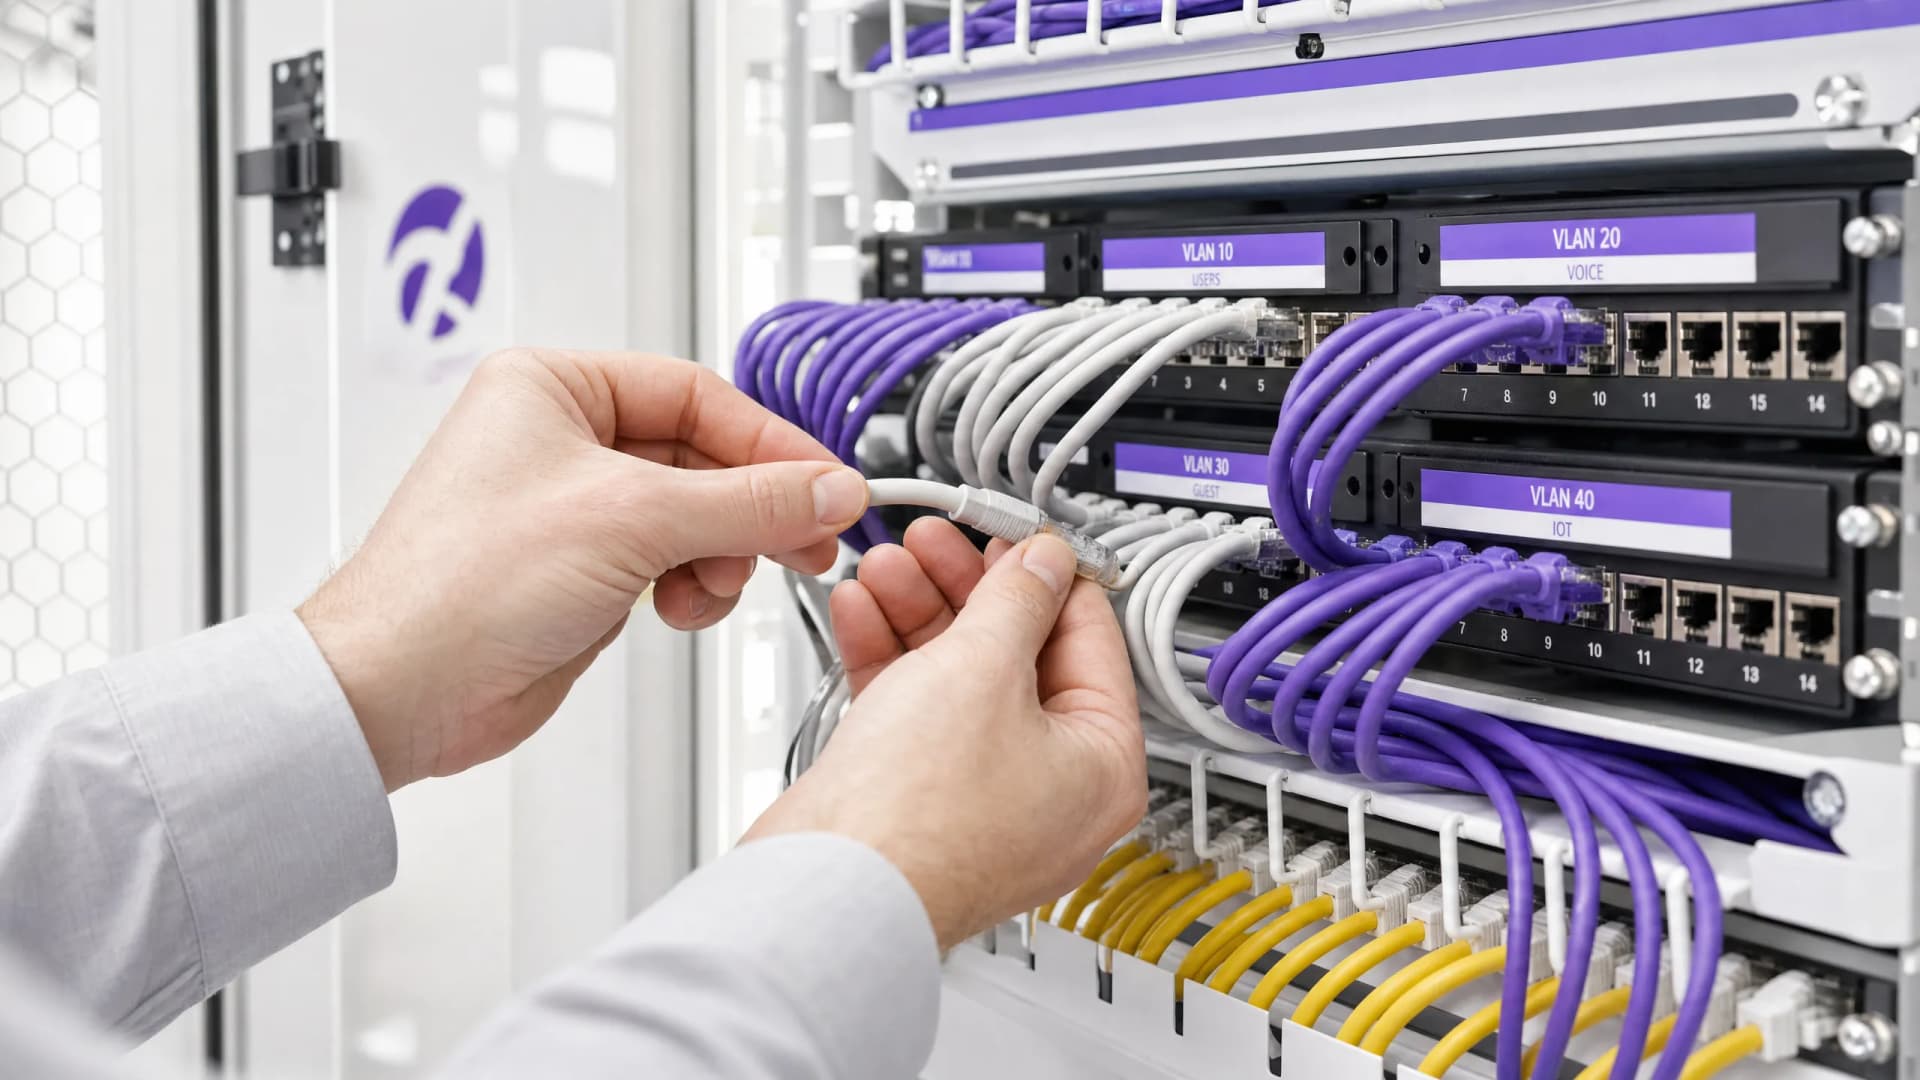
Comment fonctionne l'attribution dynamique de VLAN dans les bâtiments multi-locataires
Ce guide de référence technique détaille l'architecture et la mise en œuvre de l'attribution dynamique de VLAN via 802.1X et RADIUS dans les environnements multi-locataires. Il fournit des conseils pratiques aux responsables informatiques et aux architectes réseau pour réduire la surcharge de SSID, imposer une isolation de couche 2 et garantir une connectivité sécurisée et évolutive dans les bâtiments partagés.
Conception d'une architecture WiFi multi-locataire pour les MDU
Ce guide de référence fournit un modèle d'architecture pour déployer des réseaux WiFi évolutifs, sécurisés et isolés dans plusieurs unités au sein d'un MDU. Il aborde les aspects essentiels tels que la segmentation par VLAN, la planification RF, l'authentification 802.1X et l'équilibre entre l'isolation des locataires et une gestion centralisée pour un meilleur retour sur investissement.
Qu'est-ce qu'un bon débit WiFi pour une entreprise par rapport à la maison ?
Ce guide technique propose une comparaison définitive entre les exigences de débit WiFi des entreprises et celles des particuliers, en fournissant aux responsables informatiques et aux exploitants de sites les architectures de référence, les mesures de planification de la capacité et les meilleures pratiques nécessaires au déploiement de réseaux fiables à haute densité. Il couvre l'ensemble du spectre, de la conception RF et de l'infrastructure câblée à la conformité en matière de sécurité et au ROI de l'entreprise, avec des scénarios d'implémentation concrets issus des secteurs de l'hôtellerie, du commerce de détail et du secteur public.
Résolution des interférences cocanal dans les déploiements d'entreprise
Ce guide de référence technique fournit aux architectes réseau et aux directeurs informatiques des stratégies concrètes pour identifier, atténuer et résoudre les interférences cocanal dans les environnements d'entreprise à haute densité. Il aborde les principes de conception RF, les stratégies d'allocation des canaux, l'optimisation de la puissance de transmission et l'utilisation des plateformes d'analyse pour maintenir des performances WiFi optimales dans des lieux complexes tels que les hôtels, les chaînes de vente au détail, les stades et les infrastructures du secteur public. Maîtriser la résolution des interférences cocanal est indispensable pour offrir un WiFi invité de qualité professionnelle et une connectivité opérationnelle à grande échelle.
Comprendre le BSSID et les algorithmes de sélection des canaux
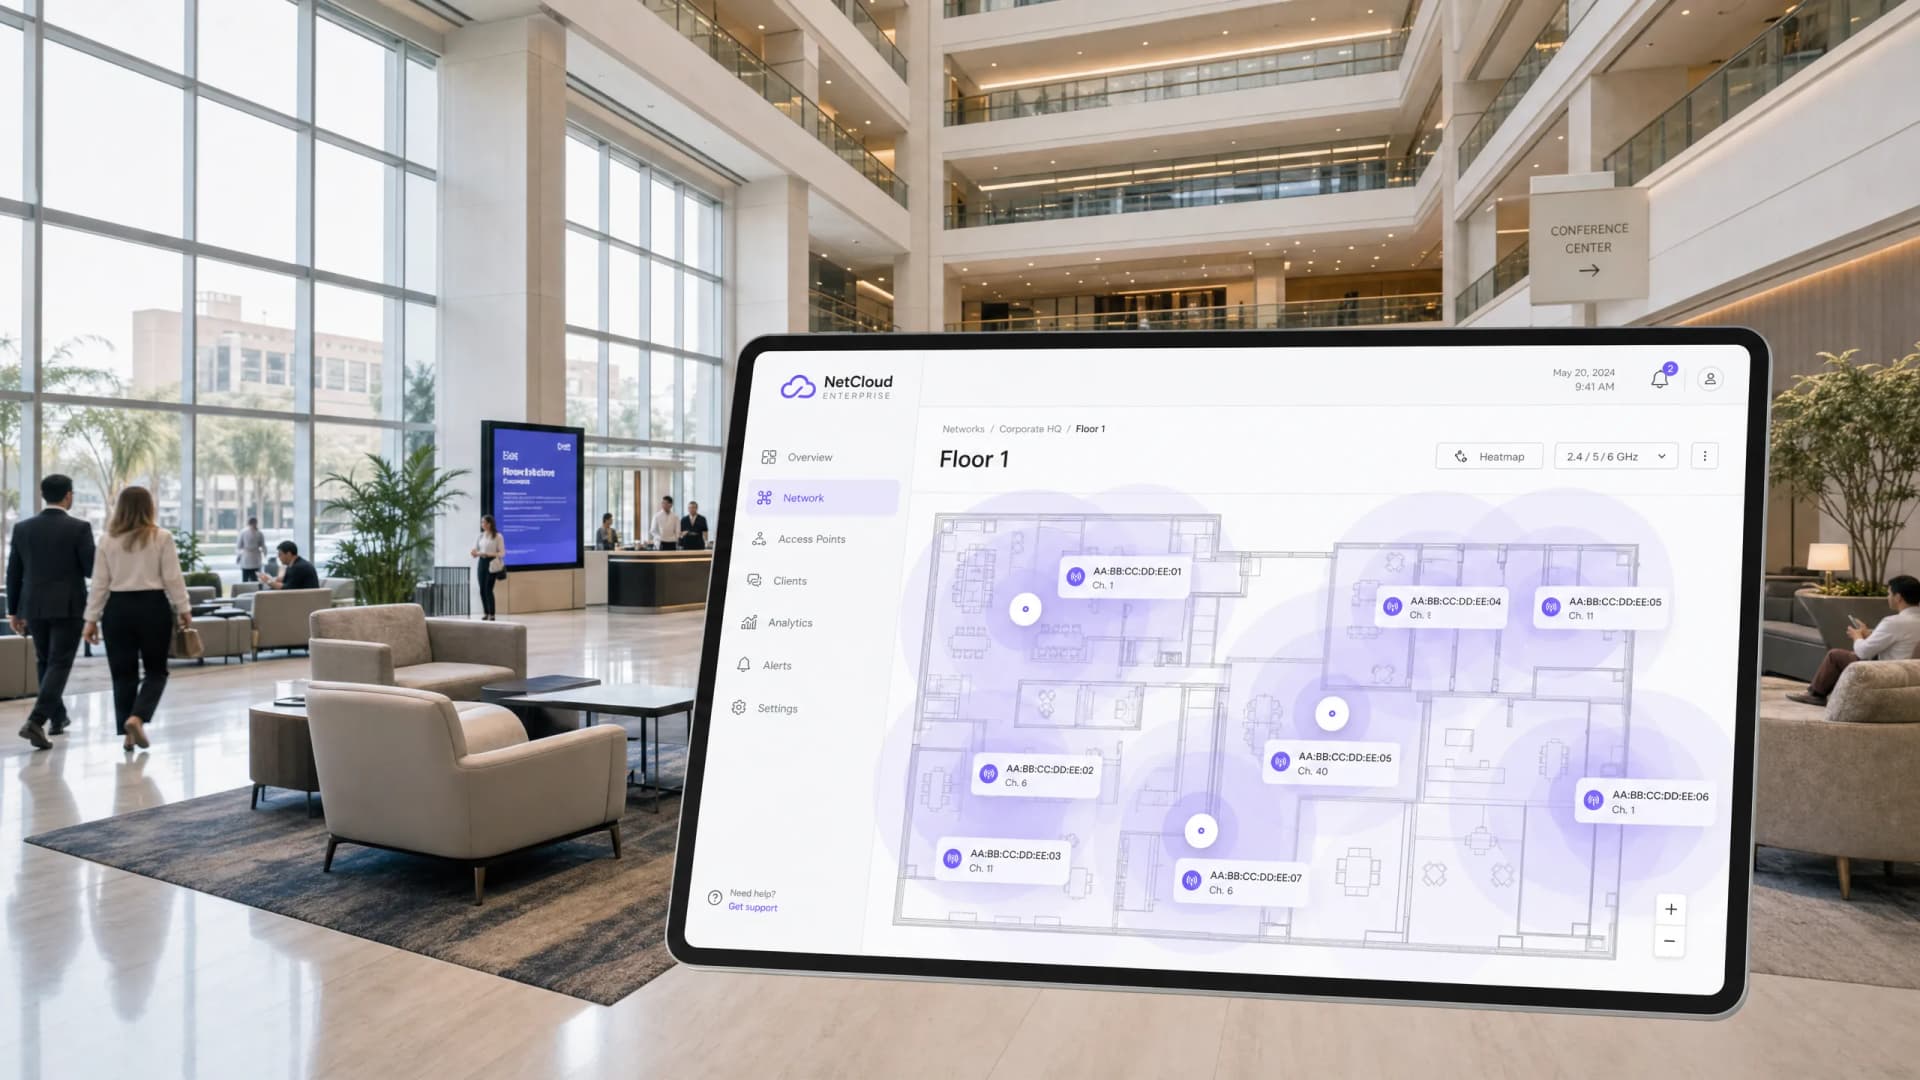
Ce guide de référence technique d'autorité démystifie l'architecture BSSID et les algorithmes de sélection dynamique des canaux pour les déploiements sans fil d'entreprise. Il fournit des stratégies de mise en œuvre concrètes pour les architectes informatiques et les équipes d'exploitation des sites afin d'éliminer les clients persistants, d'atténuer les interférences de co-canal et de construire une base RF résiliente. Un plan de canaux et de BSSID stable est également une condition préalable directe pour obtenir des analyses de localisation et de la business intelligence précises grâce à des plateformes comme Purple.
Le guide ultime des canaux WiFi : 2.4GHz vs 5GHz expliqué
Ce guide de référence détaille les différences critiques entre les canaux WiFi 2.4GHz et 5GHz pour les environnements d'entreprise. Il fournit aux responsables IT et architectes réseau des stratégies concrètes de planification des canaux, d'atténuation des interférences et d'optimisation des déploiements dans les espaces à forte densité afin de maximiser le ROI.
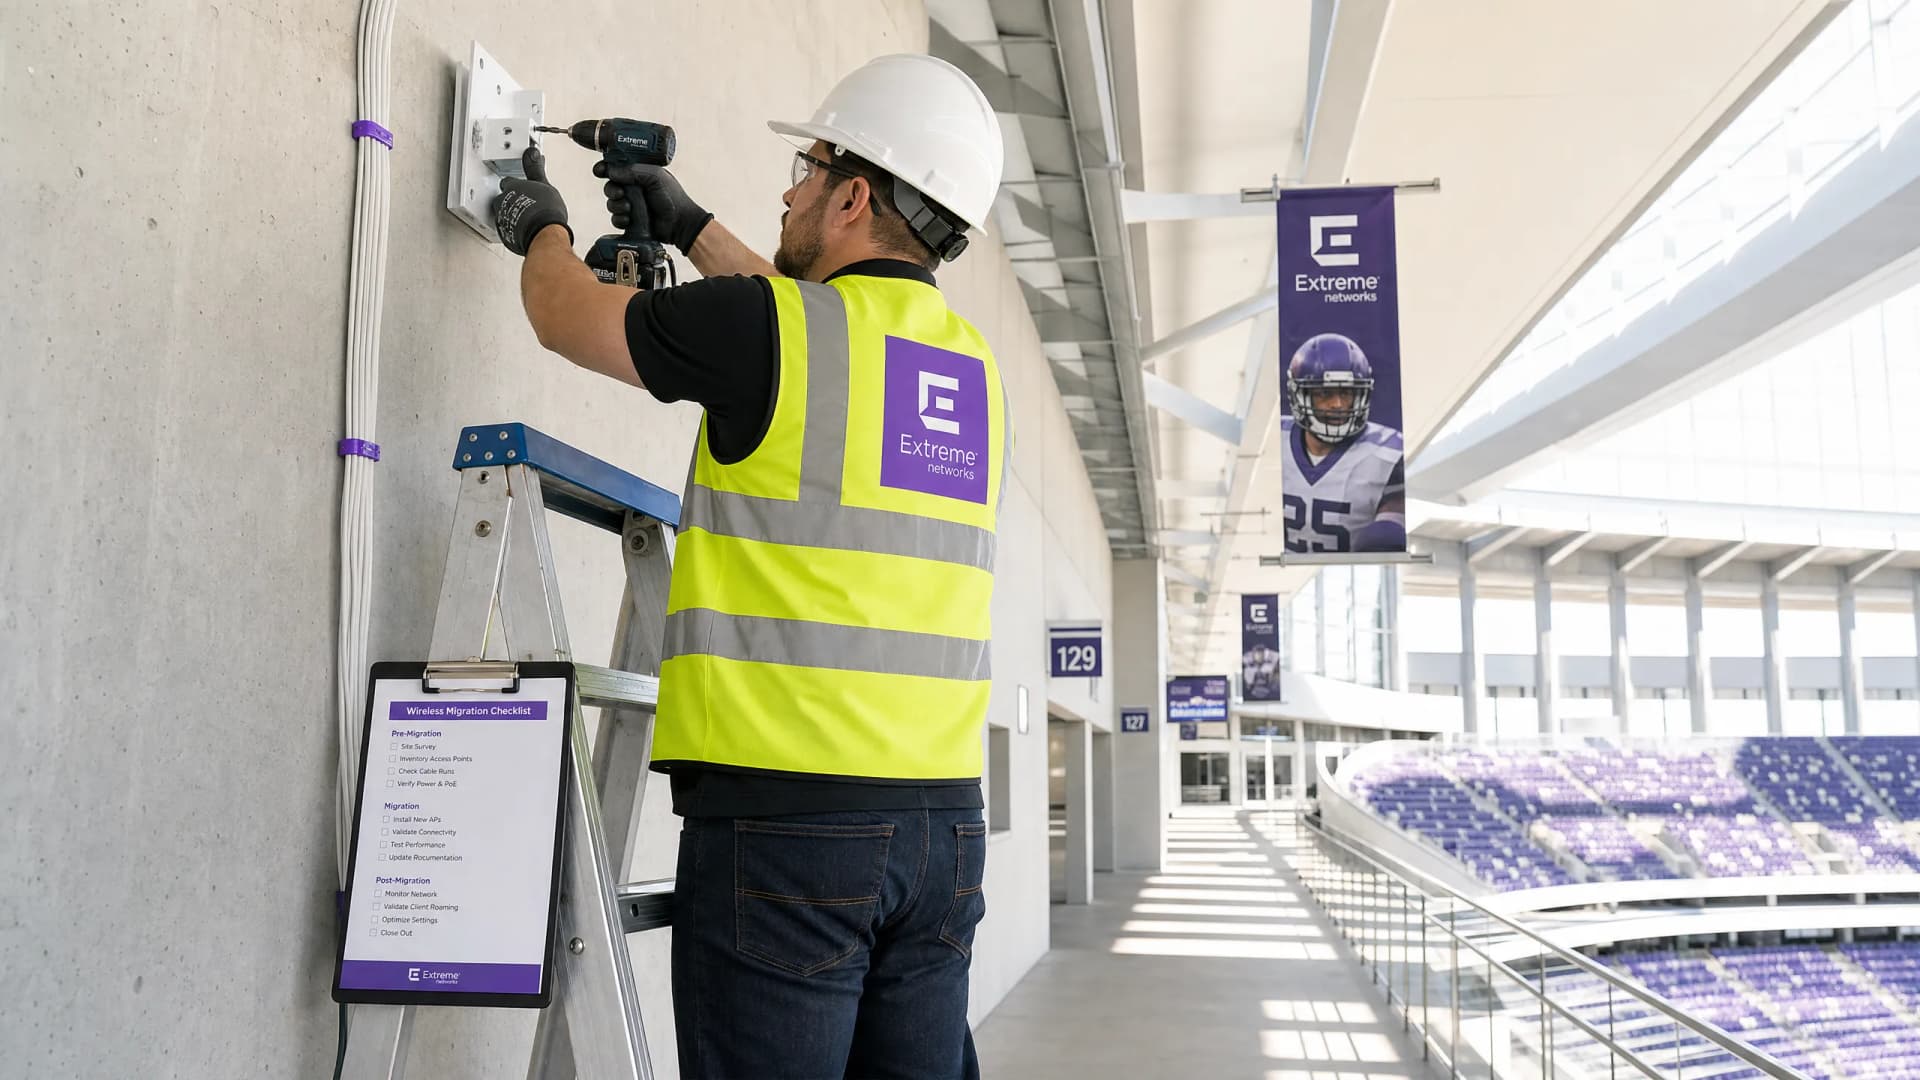
La checklist pour migrer d'un NAC hérité vers un NAC cloud-native
Ce guide de référence technique faisant autorité fournit une checklist structurée en trois phases pour migrer d'un contrôle d'accès réseau (NAC) hérité vers une architecture cloud-native. Il apporte aux responsables informatiques et aux architectes réseau des stratégies concrètes pour gérer l'intégration d'identité, la parité des politiques et la conformité sans perturber l'exploitation des sites.
Comment mettre en œuvre le NAC Post-Admission pour une surveillance continue de la confiance
Ce guide fournit un schéma technique faisant autorité pour la mise en œuvre du contrôle d'accès réseau (NAC) Post-Admission avec une surveillance continue de la confiance dans les environnements d'entreprise, y compris l'hôtellerie, le commerce de détail, la santé et le secteur public. Il détaille la transition architecturale des contrôles statiques de pré-admission vers une application dynamique et sensible à la session à l'aide de RADIUS CoA, de la modélisation des comportements de référence et de l'intégration de la télémétrie. Les architectes informatiques et les équipes d'exploitation réseau y trouveront des conseils de déploiement exploitables, des études de cas réels, des notes d'alignement de conformité et des cadres de ROI mesurables.
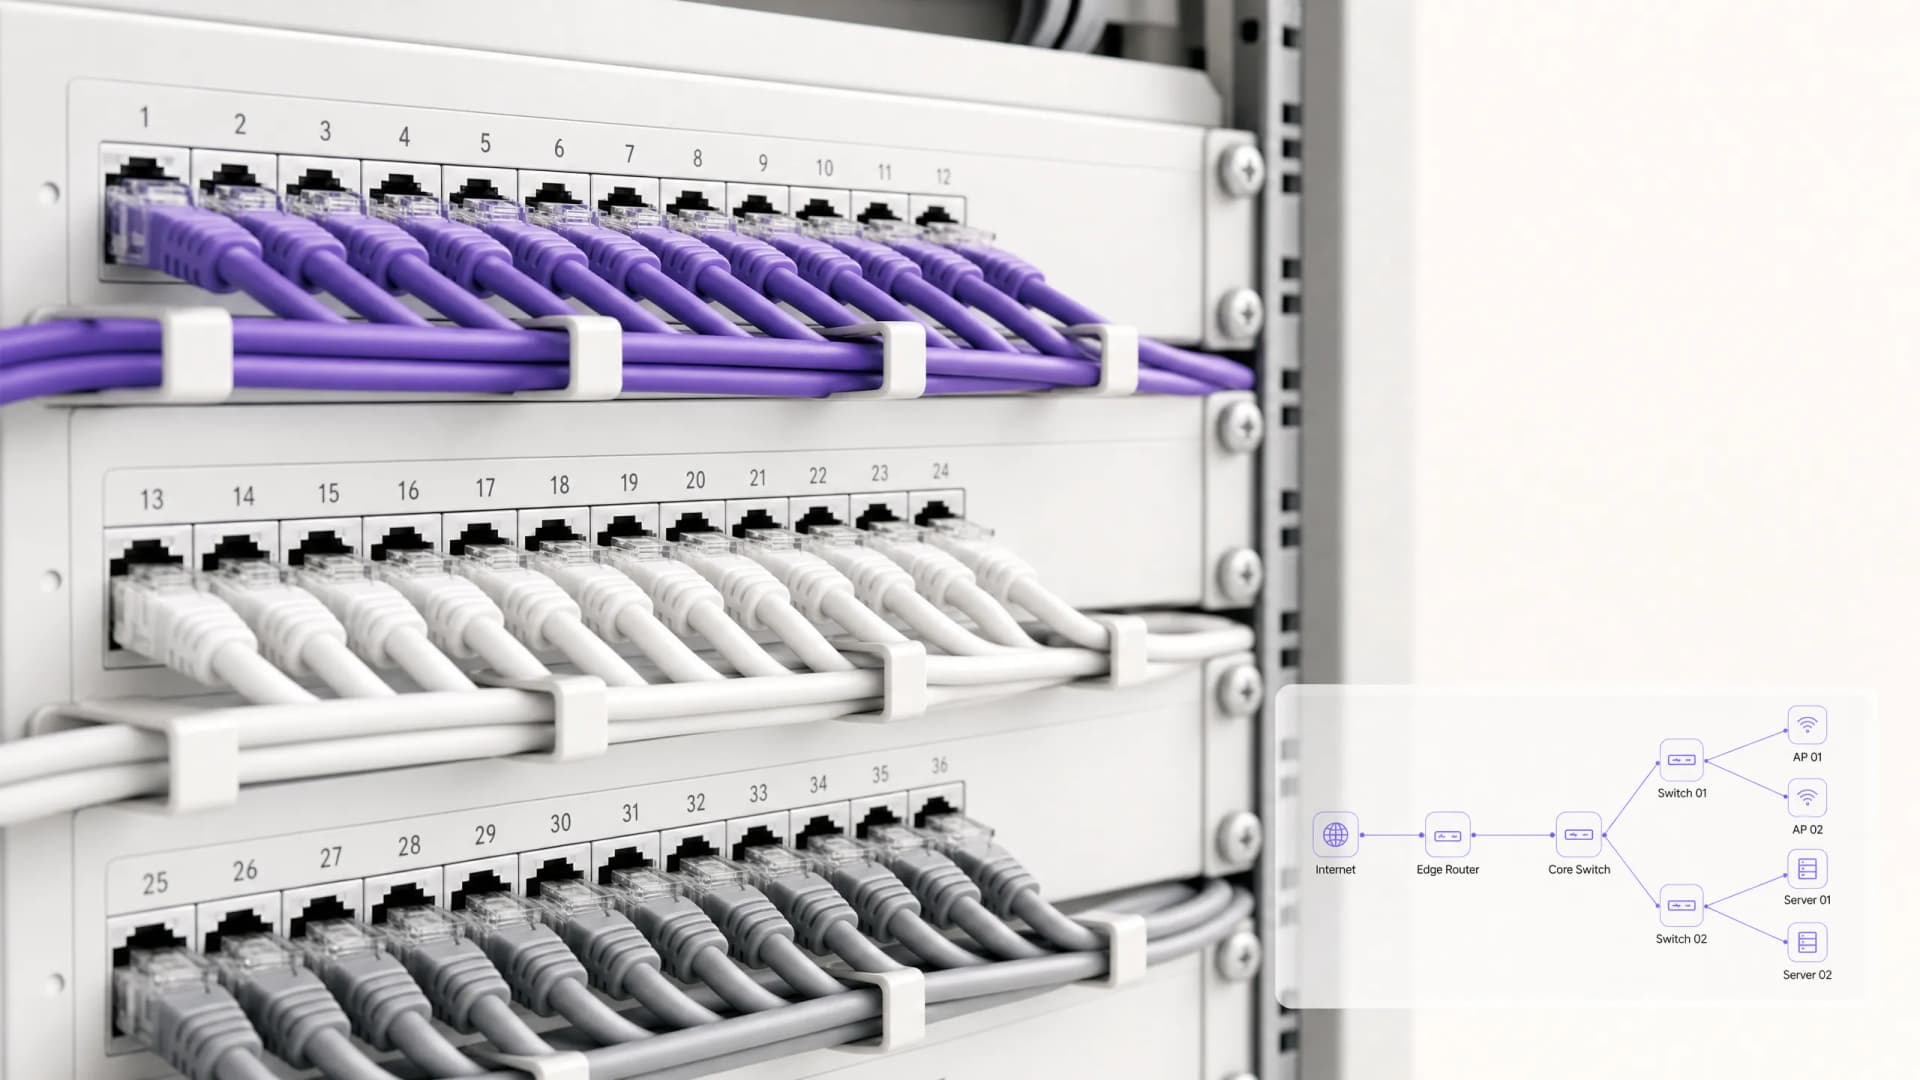
Sécuriser le travail hybride : Combiner le NAC et le ZTNA pour un accès transparent
Ce guide technique de référence traite de la convergence architecturale du Network Access Control (NAC) et du Zero Trust Network Access (ZTNA) pour sécuriser les environnements de travail hybrides dans les entreprises, les commerces de détail, l'hôtellerie et les espaces publics. Il fournit un plan de déploiement progressif, des études de cas réelles et des conseils de conformité pour les architectes informatiques et les CTO qui doivent éliminer les failles de sécurité générées par des domaines d'accès sur site et cloud isolés.
L'avenir de la sécurité WiFi : le NAC piloté par l'IA et la détection des menaces
Ce guide de référence explore l'évolution de la sécurité WiFi d'entreprise, du traditionnel WPA2 au contrôle d'accès réseau (NAC) piloté par l'IA et à la détection des menaces. Conçu pour les responsables informatiques, il fournit des stratégies de déploiement concrètes pour sécuriser les environnements à haute densité tels que le commerce de détail, l'hôtellerie et les stades grâce aux réseaux basés sur l'identité de Purple.
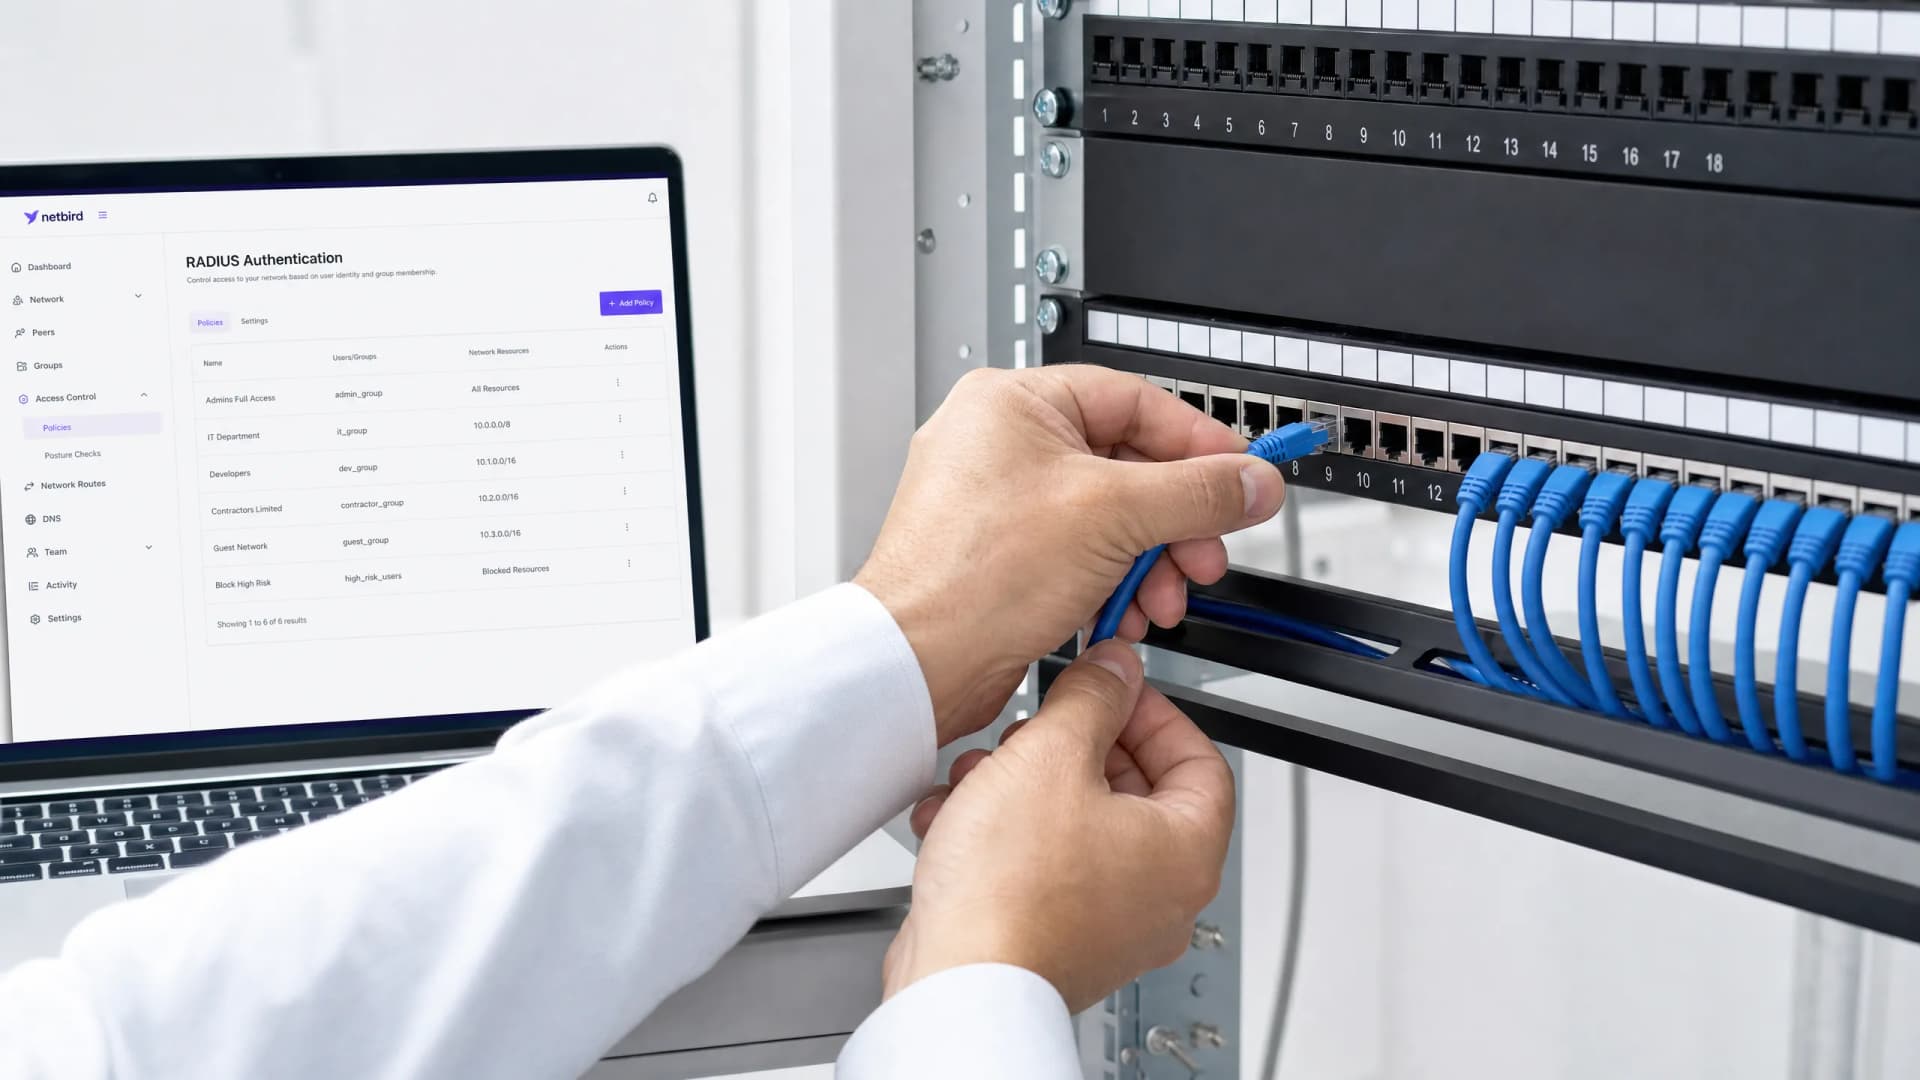
Configuration des politiques RADIUS pour un contrôle d'accès réseau granulaire
Ce guide de référence fournit aux responsables informatiques, aux architectes réseau et aux directeurs de l'exploitation des sites un modèle technique complet pour configurer les politiques RADIUS afin d'obtenir un contrôle d'accès réseau granulaire. Il couvre l'architecture 802.1X, l'attribution dynamique de VLAN, la sélection de la méthode EAP et les stratégies de déploiement progressif. Des scénarios de mise en œuvre réels dans les secteurs de l'hôtellerie et du commerce démontrent comment ces techniques offrent une conformité, une sécurité et un ROI opérationnel mesurables.
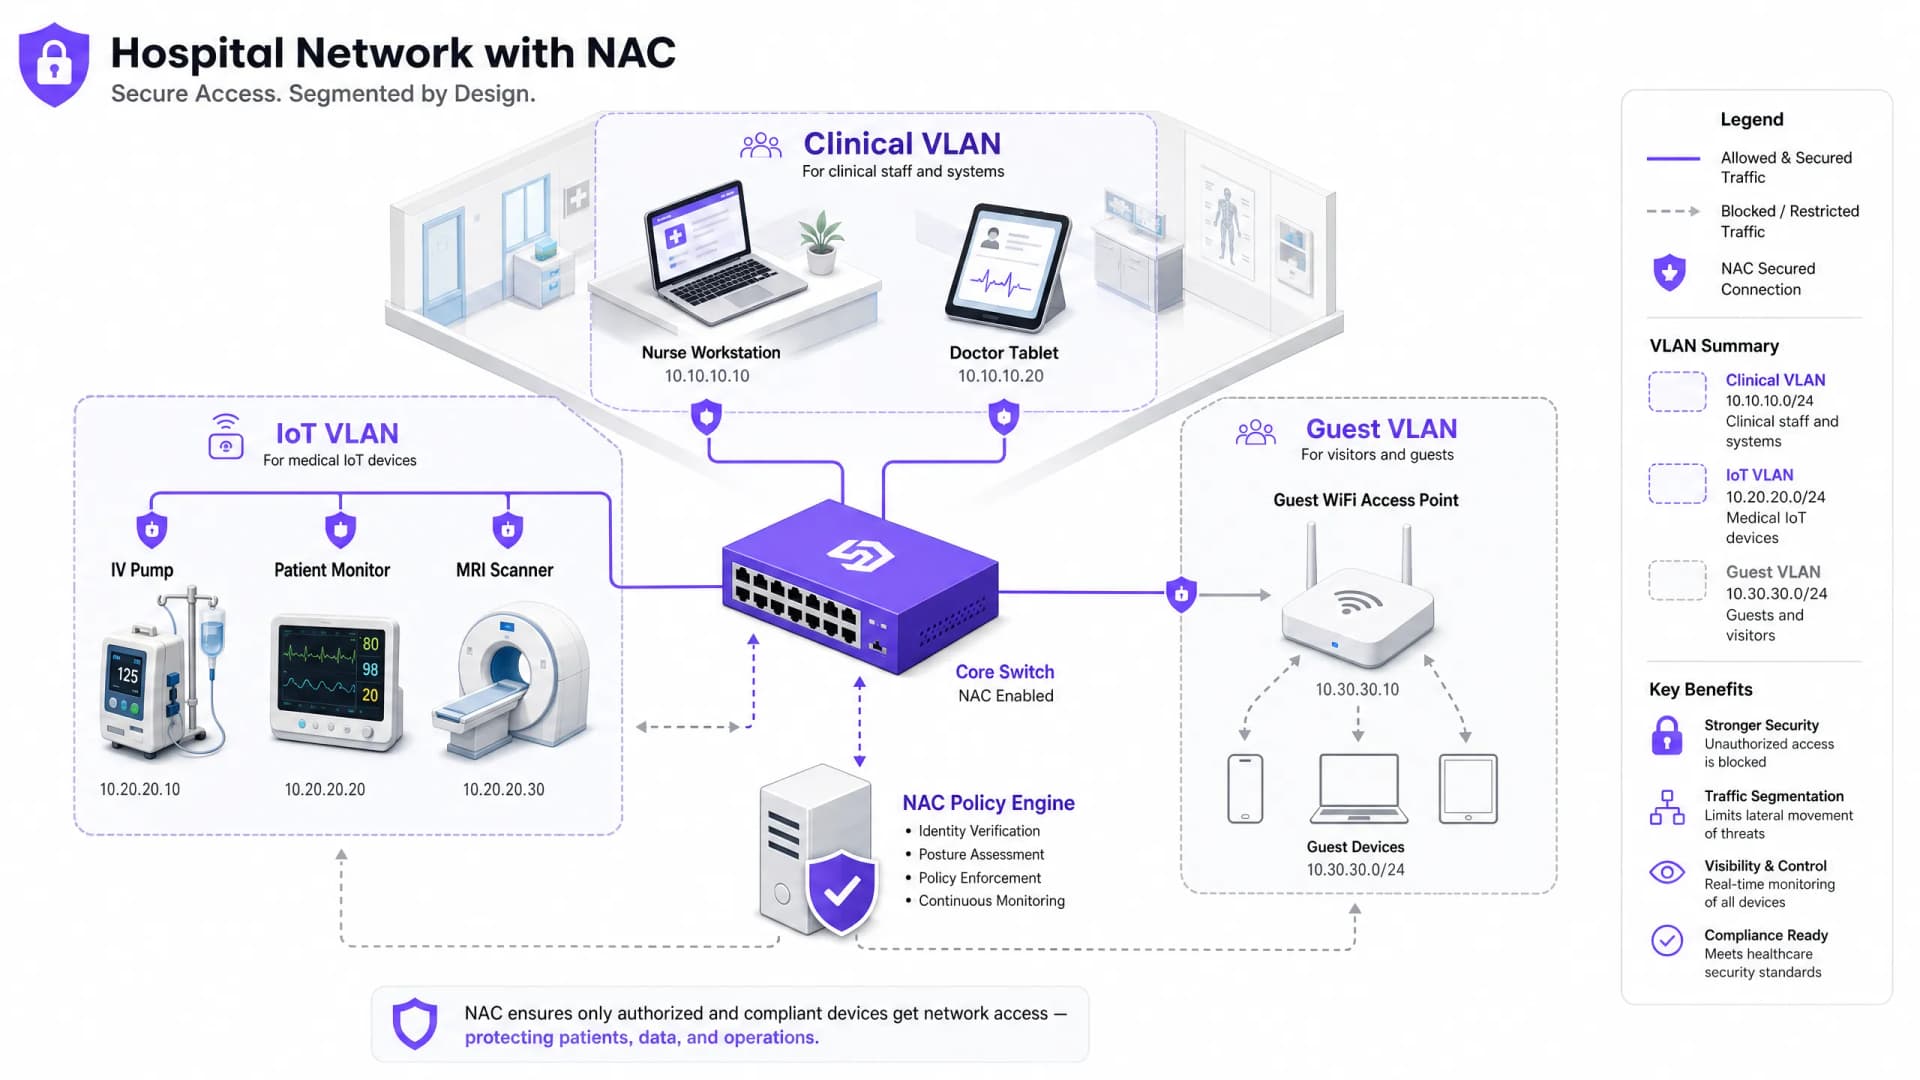
NAC pour le secteur de la santé : Sécuriser les dispositifs médicaux et les données des patients
Ce guide fournit une référence technique complète pour le déploiement du contrôle d'accès au réseau (NAC) dans les environnements de santé, couvrant la conception de l'architecture, les mécanismes d'authentification, le profilage des dispositifs et la segmentation VLAN pour l'IoT médical, les systèmes cliniques et l'accès invité. Il répond aux exigences de conformité HIPAA, NHS DSP Toolkit, ISO 27001 et GDPR, avec des scénarios de mise en œuvre concrets et des meilleures pratiques neutres vis-à-vis des fournisseurs. Pour les directeurs informatiques et les CTO du secteur de la santé, il s'agit du modèle opérationnel pour sécuriser les dispositifs médicaux et les données des patients sans perturber les flux de travail cliniques.
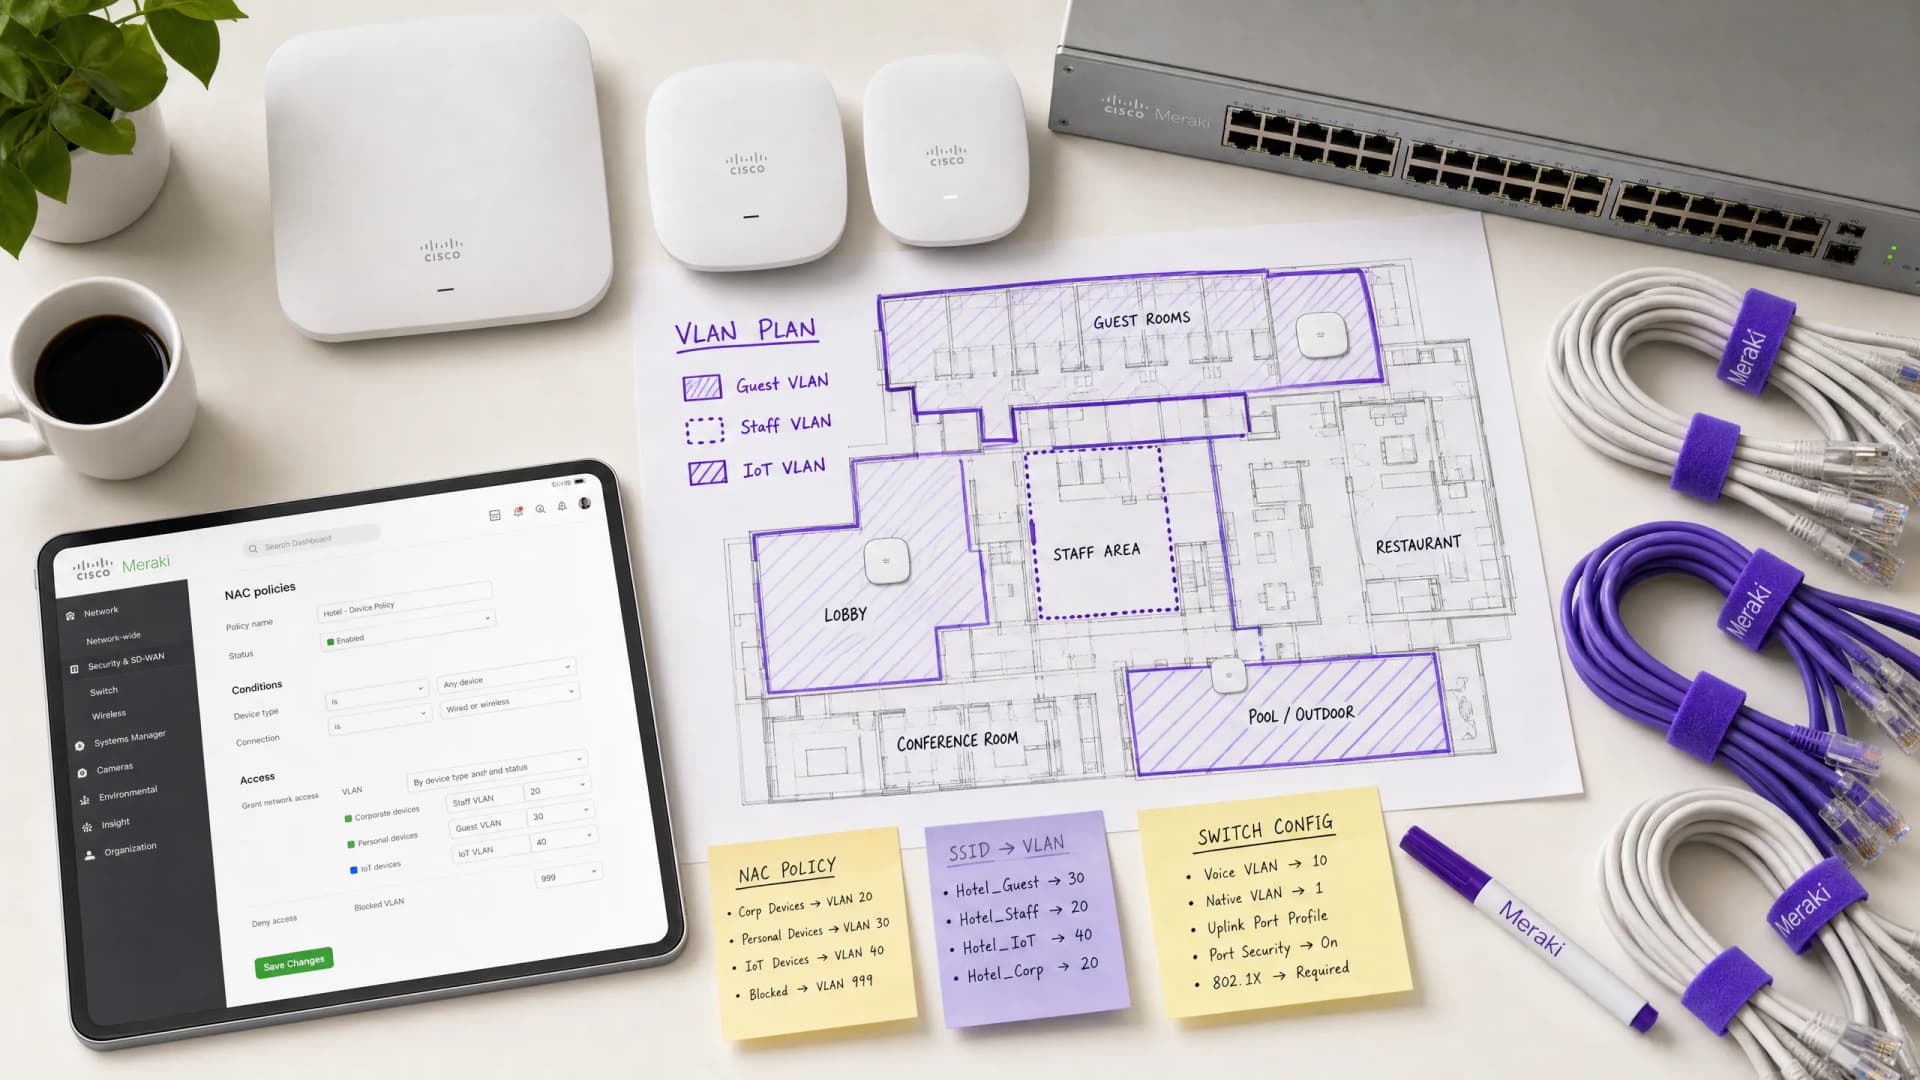
Comment configurer des politiques NAC pour le routage VLAN dans Cisco Meraki
Ce guide de référence fournit aux responsables IT, architectes réseau et directeurs de sites un cadre pratique et étape par étape pour configurer les politiques NAC et le routage VLAN dans les environnements Cisco Meraki. Il couvre l'implémentation du protocole 802.1X, l'isolation des appareils IoT via le contournement d'authentification MAC, et l'intégration transparente avec la plateforme d'analyse de WiFi invité de Purple afin de garantir une segmentation réseau sécurisée, conforme et performante dans les déploiements de l'hôtellerie, du commerce de détail et du secteur public.
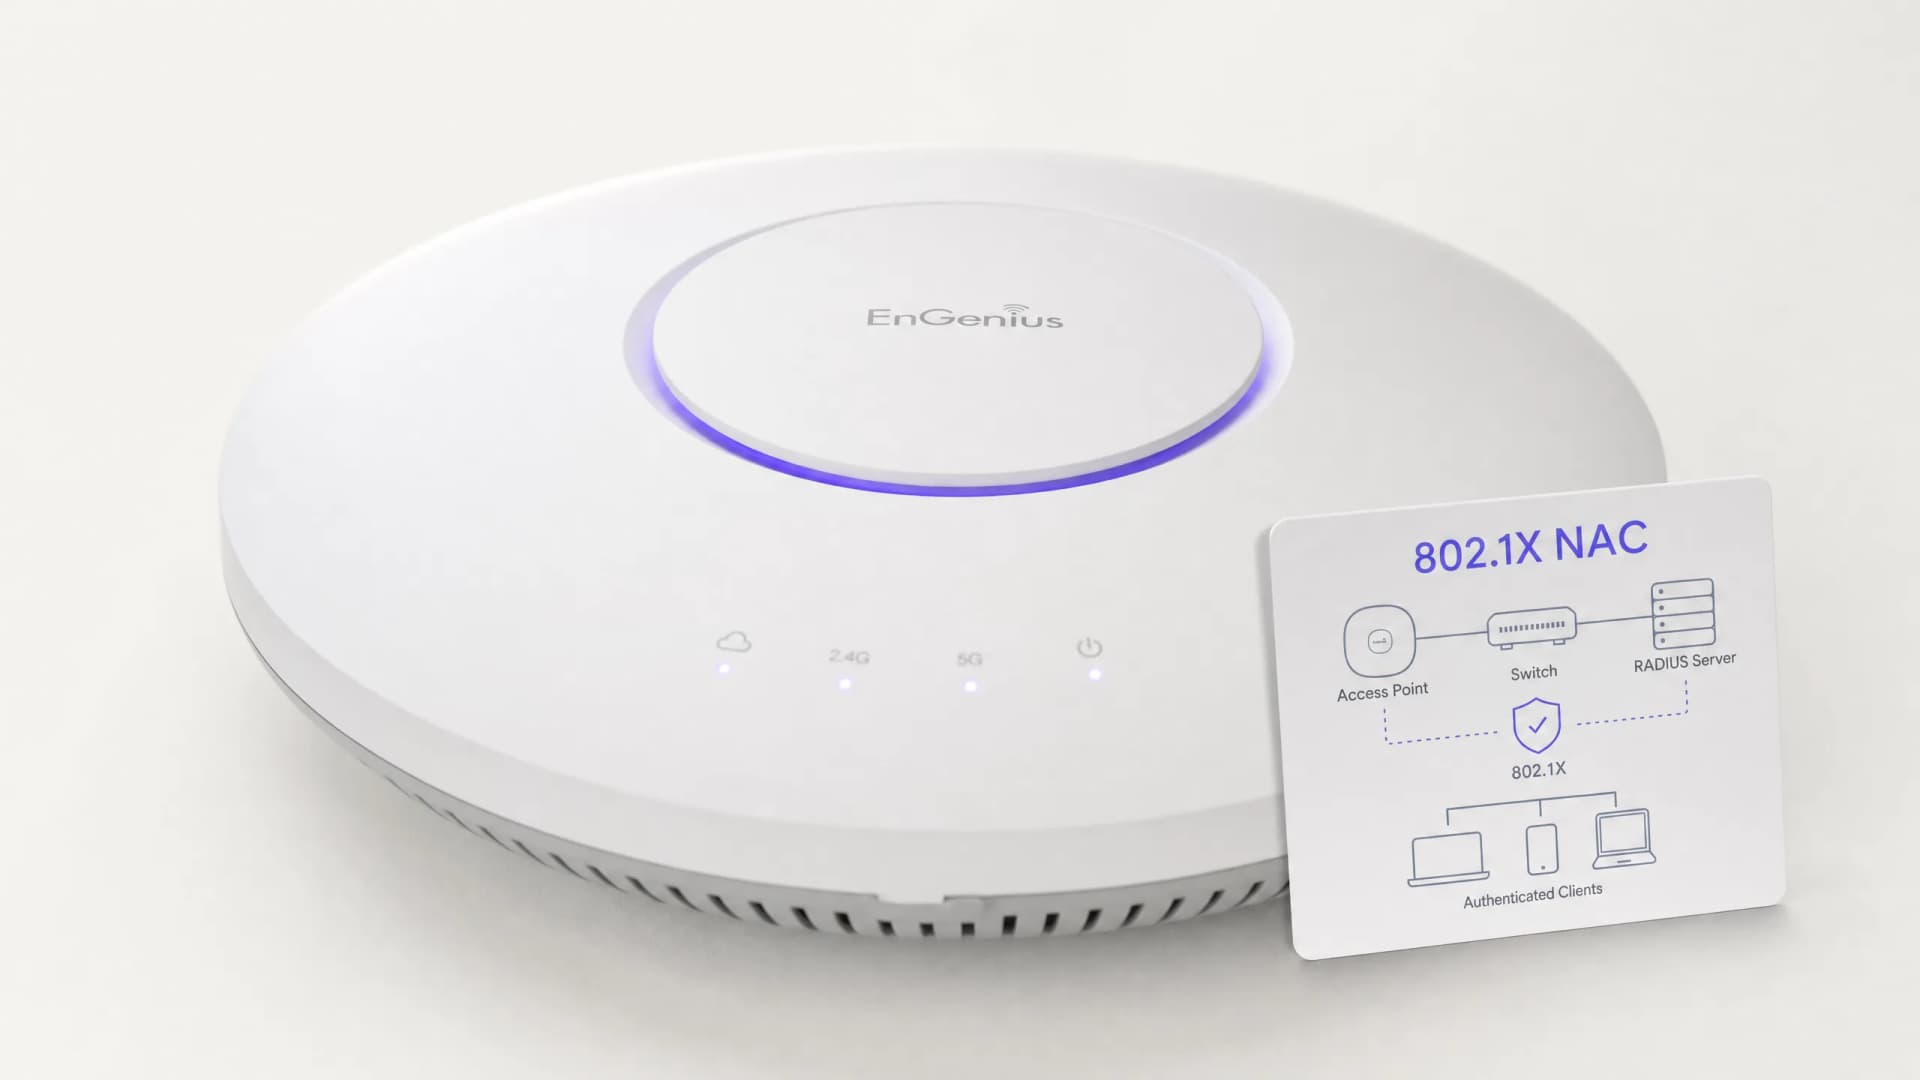
Meilleures pratiques pour sécuriser les réseaux scolaires K-12 avec un NAC
Ce guide de référence technique fournit des stratégies exploitables pour les responsables informatiques afin de concevoir, déployer et gérer le contrôle d'accès réseau (NAC) dans les environnements scolaires K-12. Il couvre les sujets essentiels, de l'authentification 802.1X et la segmentation VLAN à la gestion des appareils IoT avec MAB et MPSK, garantissant une protection et une conformité rigoureuses.
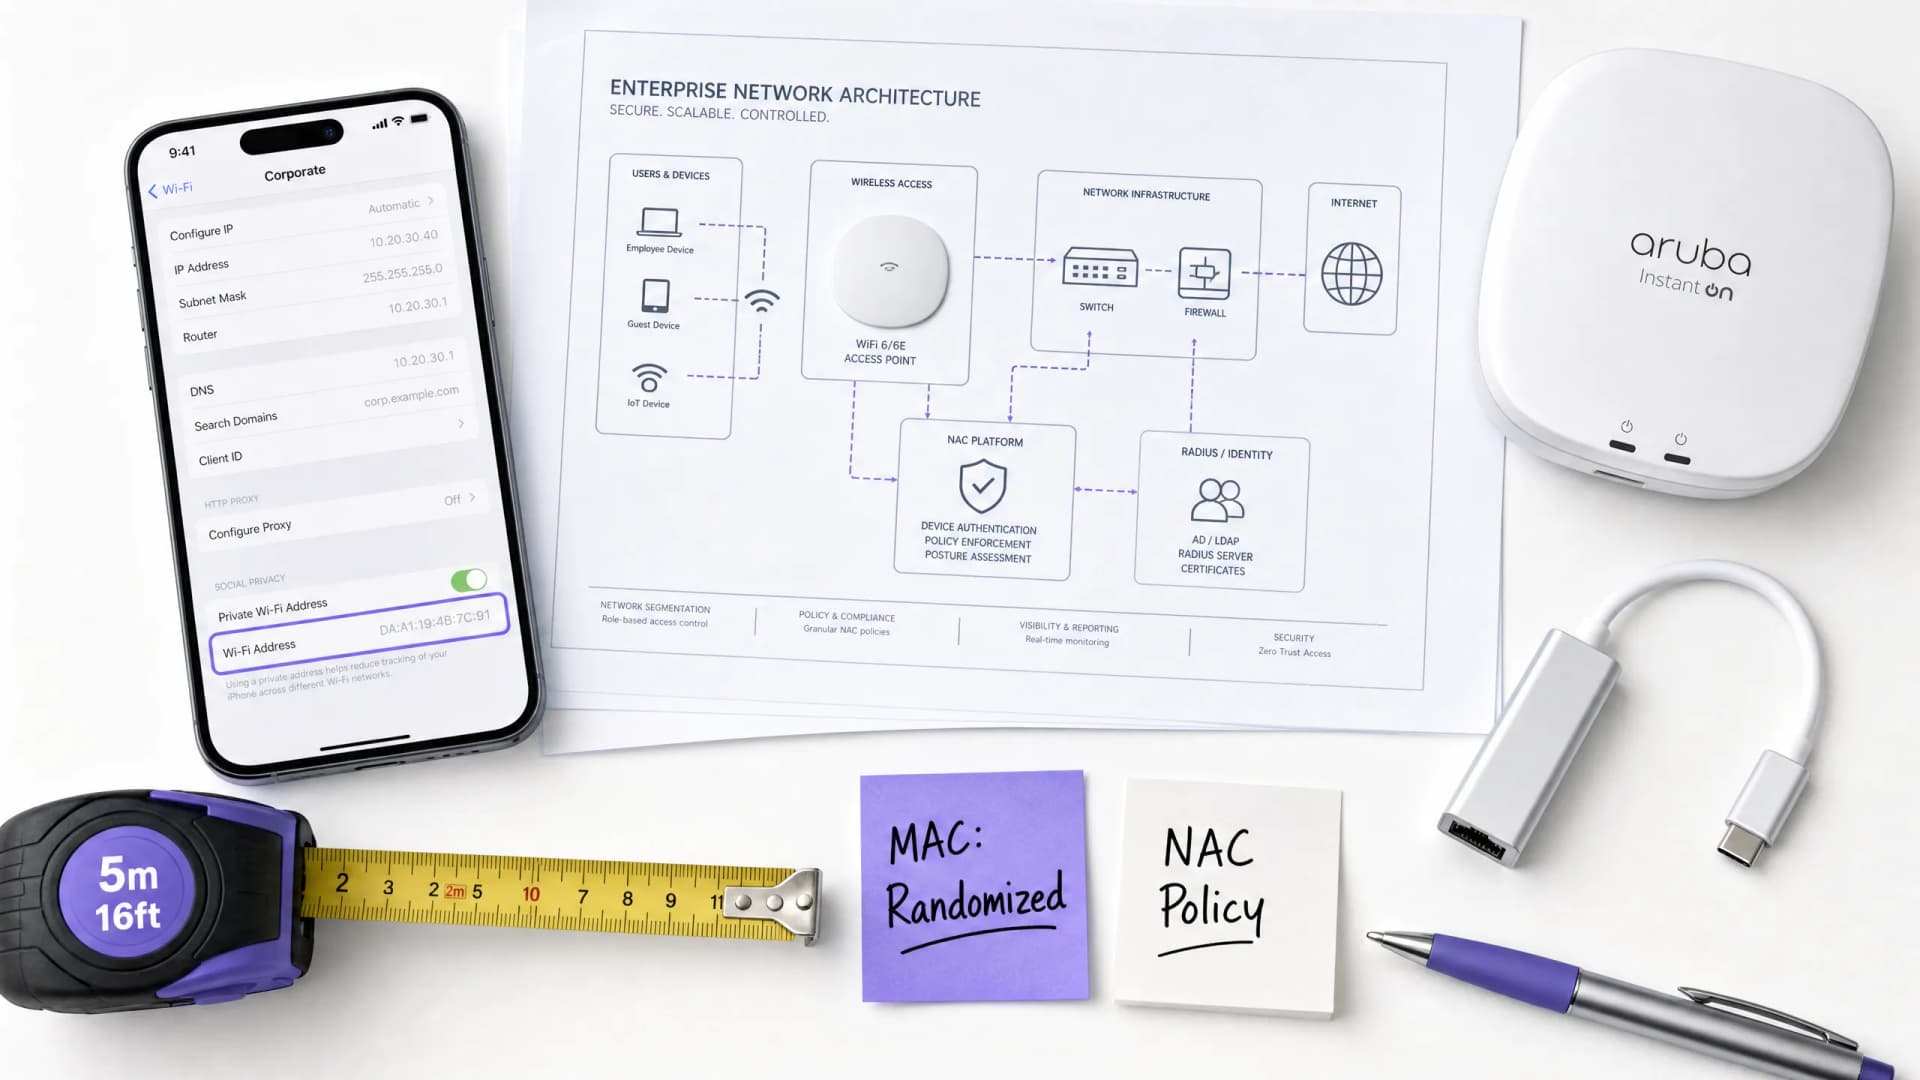
L'impact de la randomisation des adresses MAC sur le contrôle d'accès réseau (NAC) et comment le surmonter
Ce guide propose une référence technique approfondie sur l'impact de la randomisation des adresses MAC sur les systèmes de contrôle d'accès réseau (NAC) et les architectures WiFi invités. Il explique les mécanismes de rotation MAC par réseau et périodique sur iOS, Android et Windows, et détaille les pannes en cascade qui en découlent - de la lassitude face au Captive Portal et de l'épuisement DHCP à la rupture de l'application des politiques et aux analyses inexactes. Les responsables informatiques et les architectes réseau y trouveront des stratégies concrètes et indépendantes des fournisseurs pour migrer d'une authentification centrée sur l'appareil à une authentification centrée sur l'identité à l'aide de l'IEEE 802.1X, de Passpoint (Hotspot 2.0) et d'OpenRoaming, avec des conseils de mise en œuvre pratiques pour les secteurs de l'hôtellerie, de la vente au détail, de la santé et du secteur public.
Gestion de la sécurité des appareils IoT avec NAC et MPSK
Ce guide technique détaille comment les sites d'entreprise peuvent sécuriser les appareils IoT sans interface (headless) à l'aide d'une architecture Multiple Pre-Shared Key (MPSK) et du contrôle d'accès au réseau (NAC). Il fournit des étapes de mise en œuvre concrètes pour réaliser une micro-segmentation, limiter le rayon d'impact des failles de sécurité et maintenir la conformité sans sacrifier l'évolutivité.
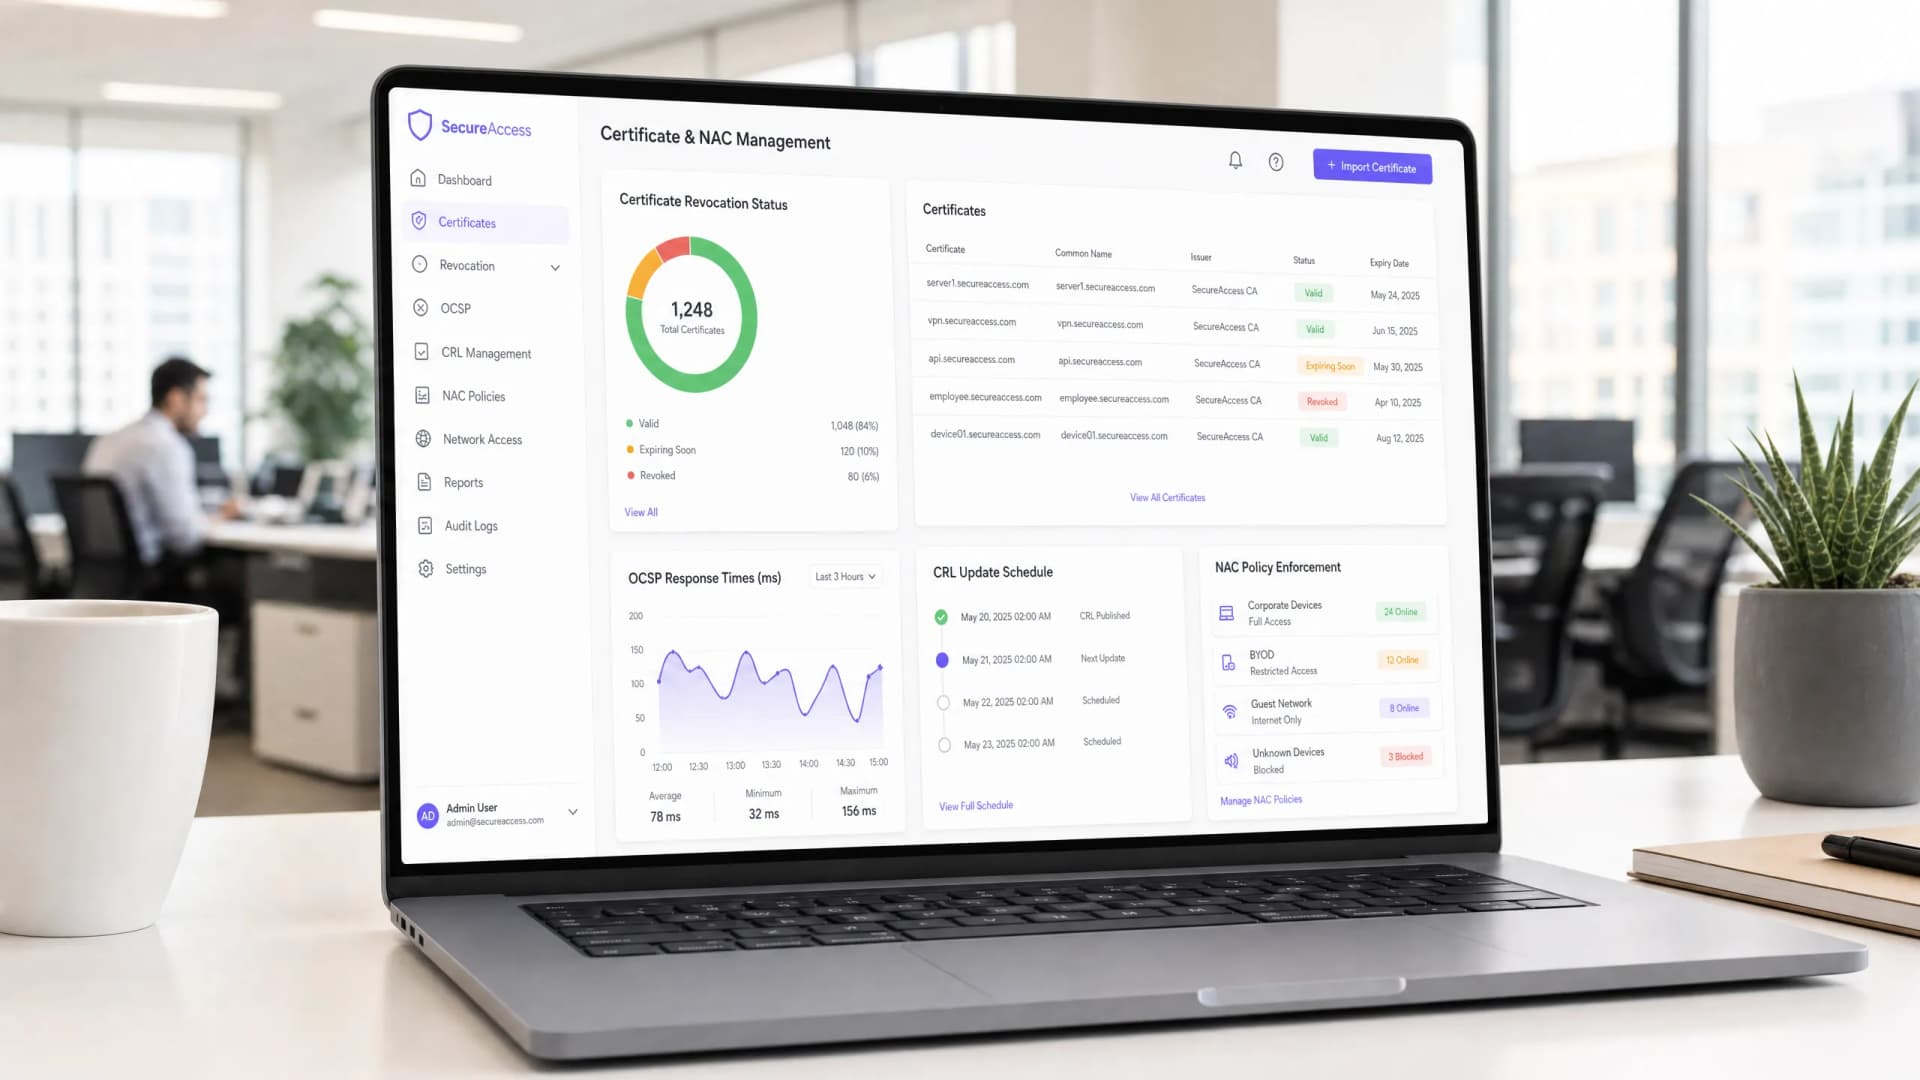
Automatisation de la révocation des certificats avec OCSP et CRL dans un environnement NAC
Ce guide de référence technique offre aux responsables informatiques et aux architectes réseau une analyse complète de l'automatisation de la révocation des certificats dans un environnement de contrôle d'accès au réseau (NAC). Il explore les compromis d'architecture entre OCSP et CRL, propose des conseils de mise en œuvre neutres vis-à-vis des fournisseurs et présente l'impact commercial de l'application des politiques en temps réel.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
