
Guides techniques WiFi
Guides techniques approfondis rédigés par des experts sur le WiFi invité, les analyses, les Captive Portals et la technologie de site.
473 guides
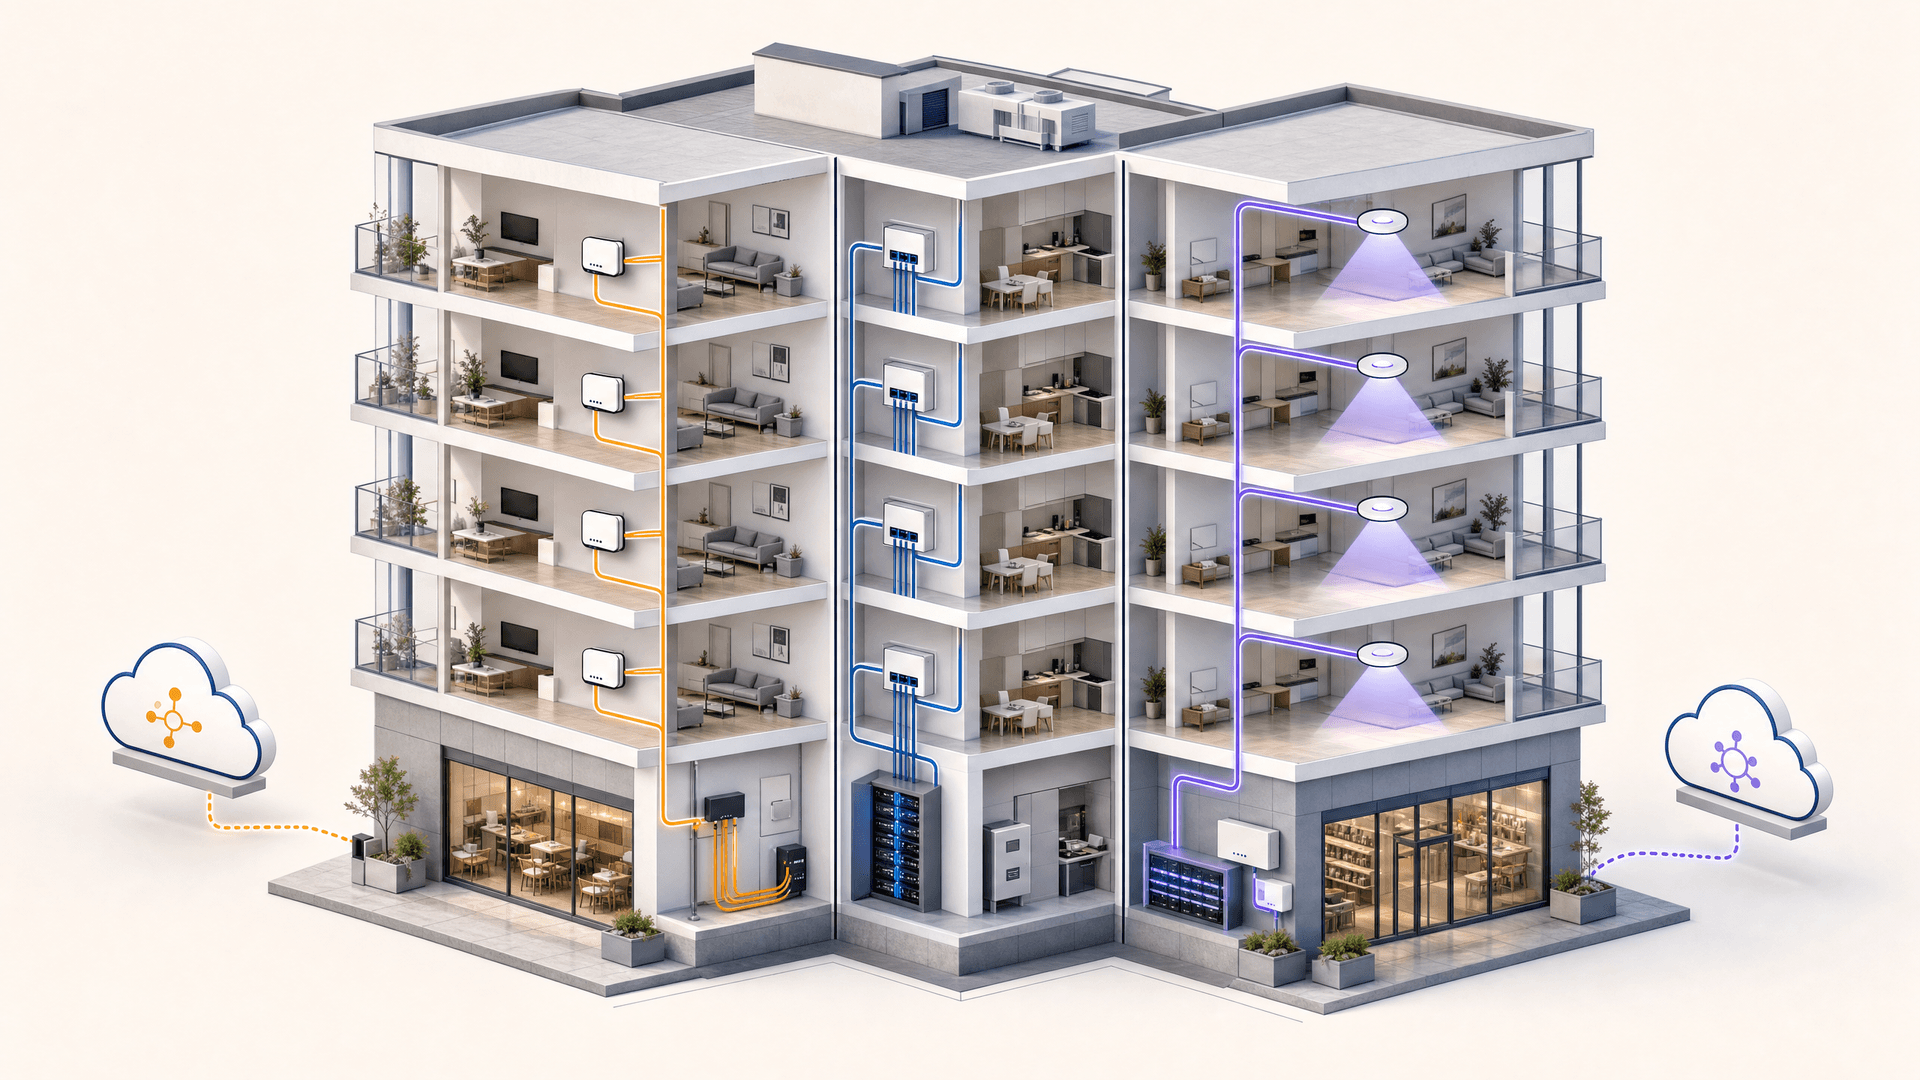
Accord internet groupé vs WiFi géré : quel modèle convient à votre bâtiment
Une référence pratique d'approvisionnement pour les responsables immobiliers, informatiques et opérationnels, comparant le haut débit résidentiel payé par l'habitant, un accord internet groupé et le WiFi géré. Elle clarifie la propriété, l'emménagement des résidents, la sécurité, l'étendue des coûts et la sortie contractuelle, en utilisant le concept américain de bulk internet et ses équivalents britanniques.
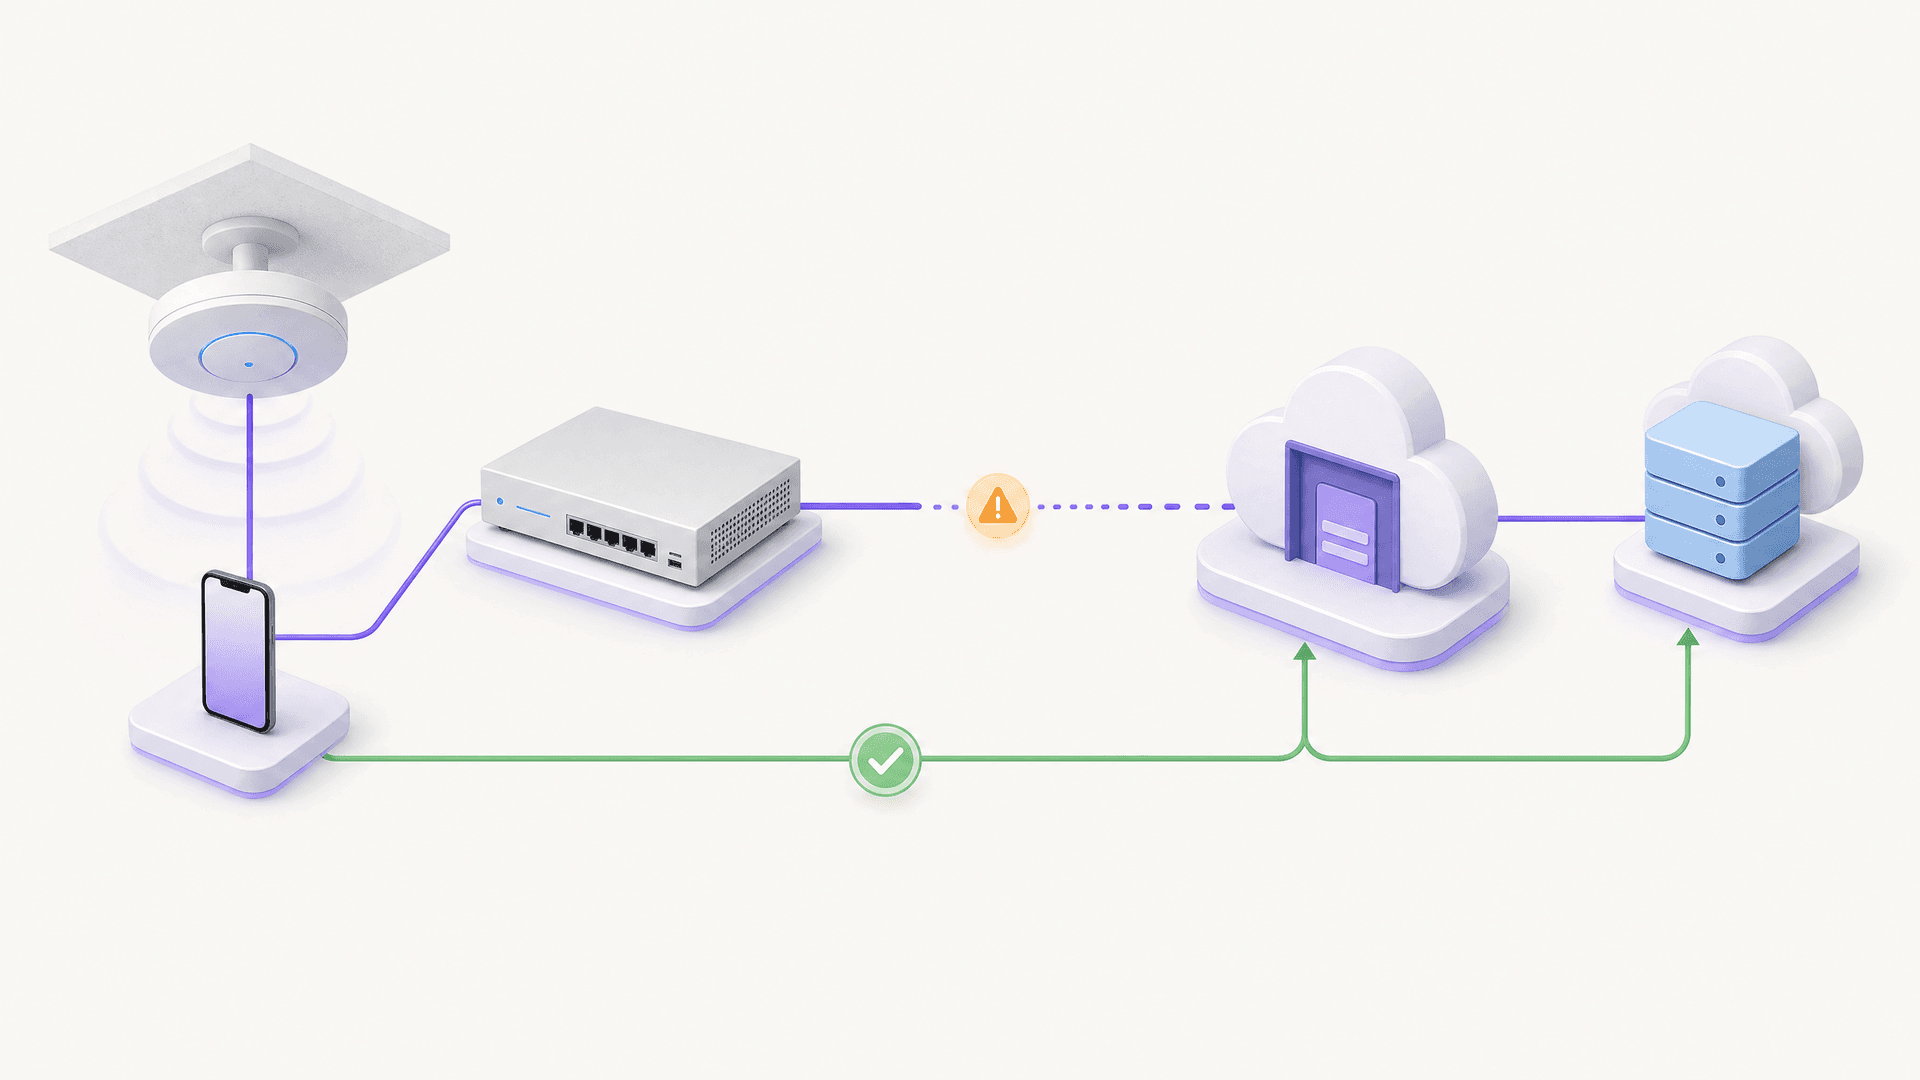
Le portail captif Ubiquiti UniFi ne redirige pas : causes et correctifs
Ce guide isole un échec de redirection du portail captif UniFi en suivant dans l'ordre l'état de l'invité, la redirection, la route de pré-autorisation et l'autorisation du contrôleur. Il offre aux équipes informatiques des sites une méthode éprouvée pour résoudre la confusion entre réseau invité et Hotspot, les transferts vers un portail externe, les exigences actuelles de compte UniFi OS et les tests d'isolation DNS.
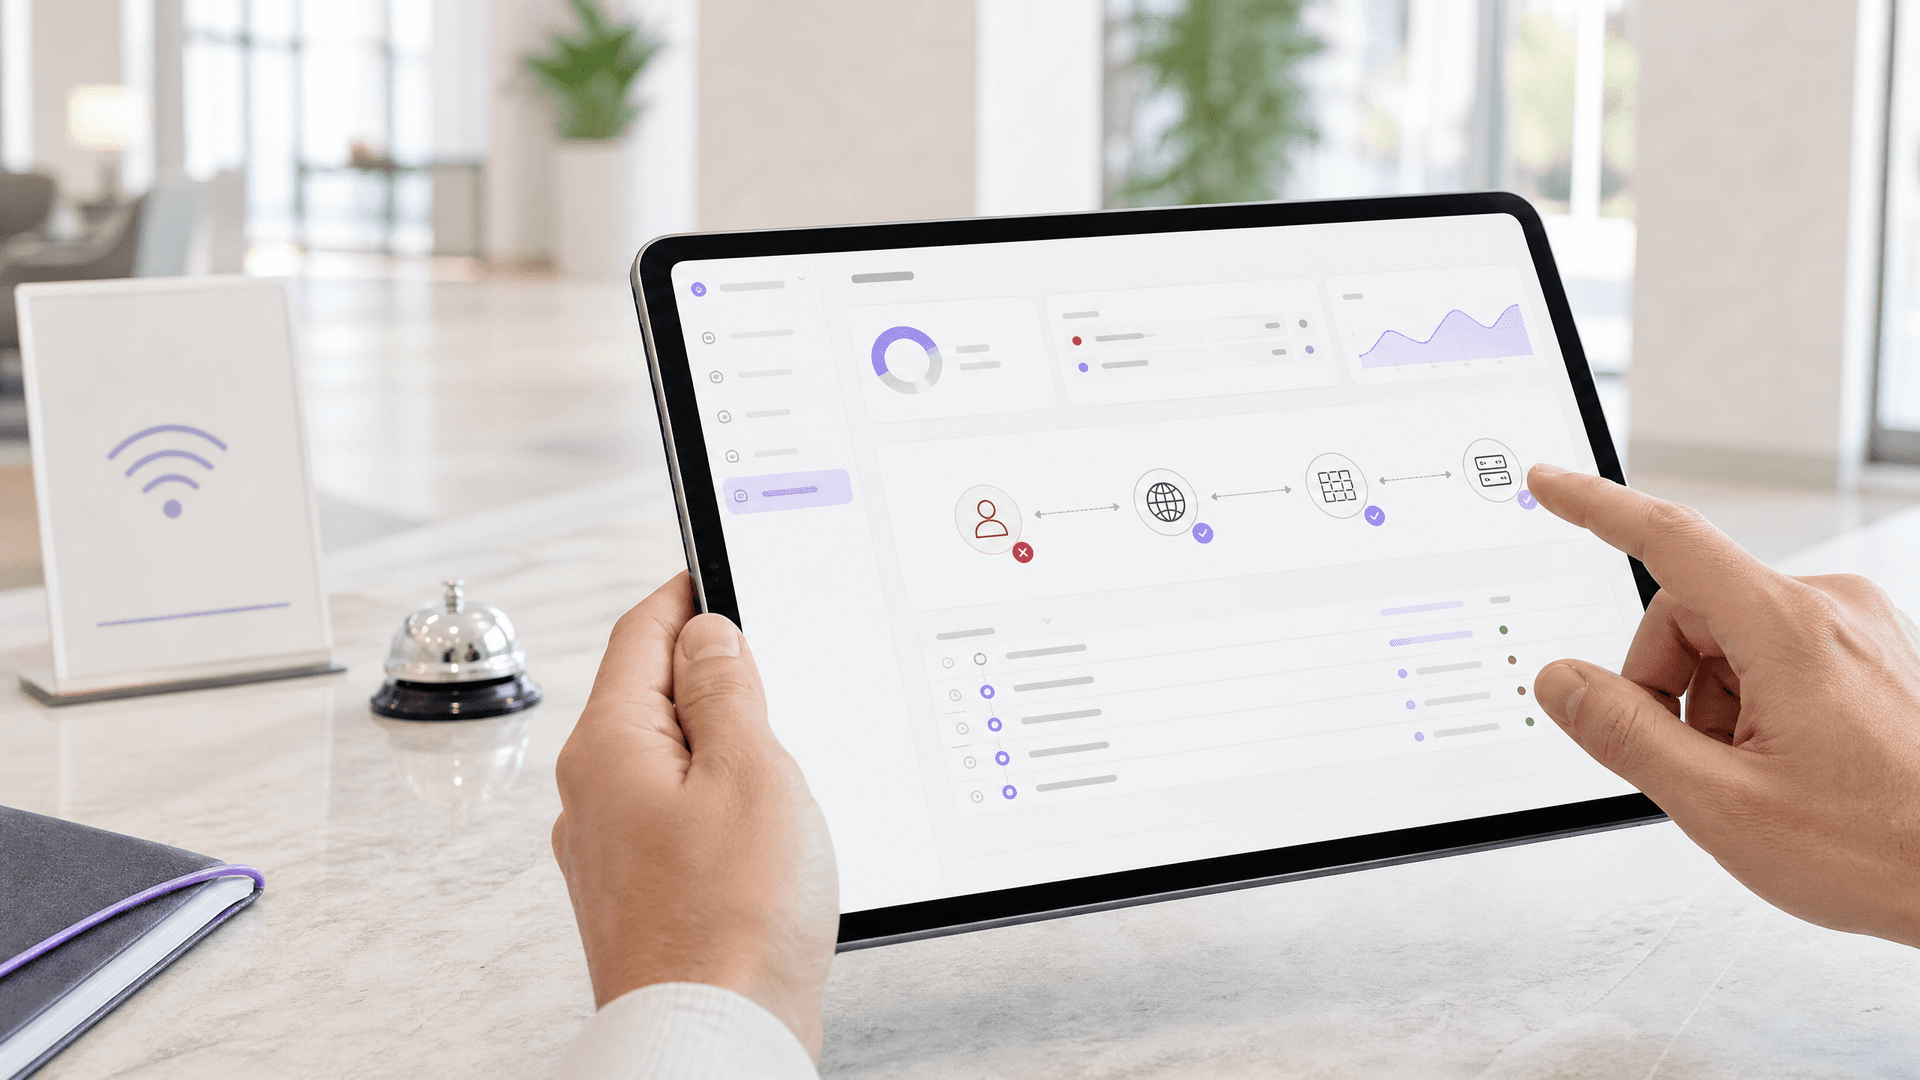
La page splash Cisco Meraki ne fonctionne pas : un organigramme de dépannage
Ce guide pratique de niveau 2 identifie l'origine d'une panne de flux de page splash Cisco Meraki : autorisation client, lancement de la redirection HTTP, accessibilité du walled garden ou authentification RADIUS. Il fournit aux équipes informatiques locales une méthode d'analyse factuelle et contrôlée pour restaurer le WiFi invité sans perturber l'ensemble du réseau de l'établissement.
Déploiement WiFi 7 sur site : Préparation de l'infrastructure pour les stades et l'hôtellerie
Ce guide opérationnel aide les équipes informatiques à valider l'infrastructure WiFi 7 avant de commander des points d'accès. Il couvre le PoE, les commutateurs multi-gig, le câblage, la préparation des contrôleurs et des licences, la validation des analyses ainsi qu'un modèle de planification transparent de 200 points d'accès pour les stades et l'hôtellerie.
Planifier la transition des points d'accès WiFi 6 vers WiFi 7 suite à la fin de vente du WiFi 6 de Cisco Meraki
Cette référence technique fournit aux opérateurs multi-sites un cadre de décision pour migrer de Cisco Meraki WiFi 6 vers WiFi 7 avant la date limite de commande du 31 décembre 2026. Elle associe la planification du parc de terminaux et du backhaul aux vérifications du Meraki Dashboard, garantissant la continuité de l'authentification et des analyses de localisation de Purple lors de chaque remplacement de point d'accès.

Guide de configuration d'un réseau Guest WiFi d'entreprise : segmentation VLAN, sécurité et portails captifs
Ce guide technique explique aux équipes informatiques comment configurer un réseau Guest WiFi en tant que service d'accès internet contrôlé, en utilisant la segmentation VLAN, les politiques de pare-feu et un portail captif. Il montre également comment les formulaires d'inscription et les contrôles d'accès de Purple permettent de proposer une expérience visiteur fluide sans affaiblir la sécurité autour des systèmes du personnel, de paiement et opérationnels.
Comment révoquer l'accès WiFi lorsqu'un employé s'en va
Ce guide montre aux équipes informatiques et opérationnelles des sites comment supprimer l'accès WiFi du personnel lorsqu'un employé s'en va, sans perturber le reste des équipes. Il compare l'authentification 802.1X basée sur des certificats, l'iPSK spécifique à l'identité et le déprovisionnement via SCIM, puis fournit un plan d'action pour le jour même, une méthode de test et un modèle de preuve d'audit.
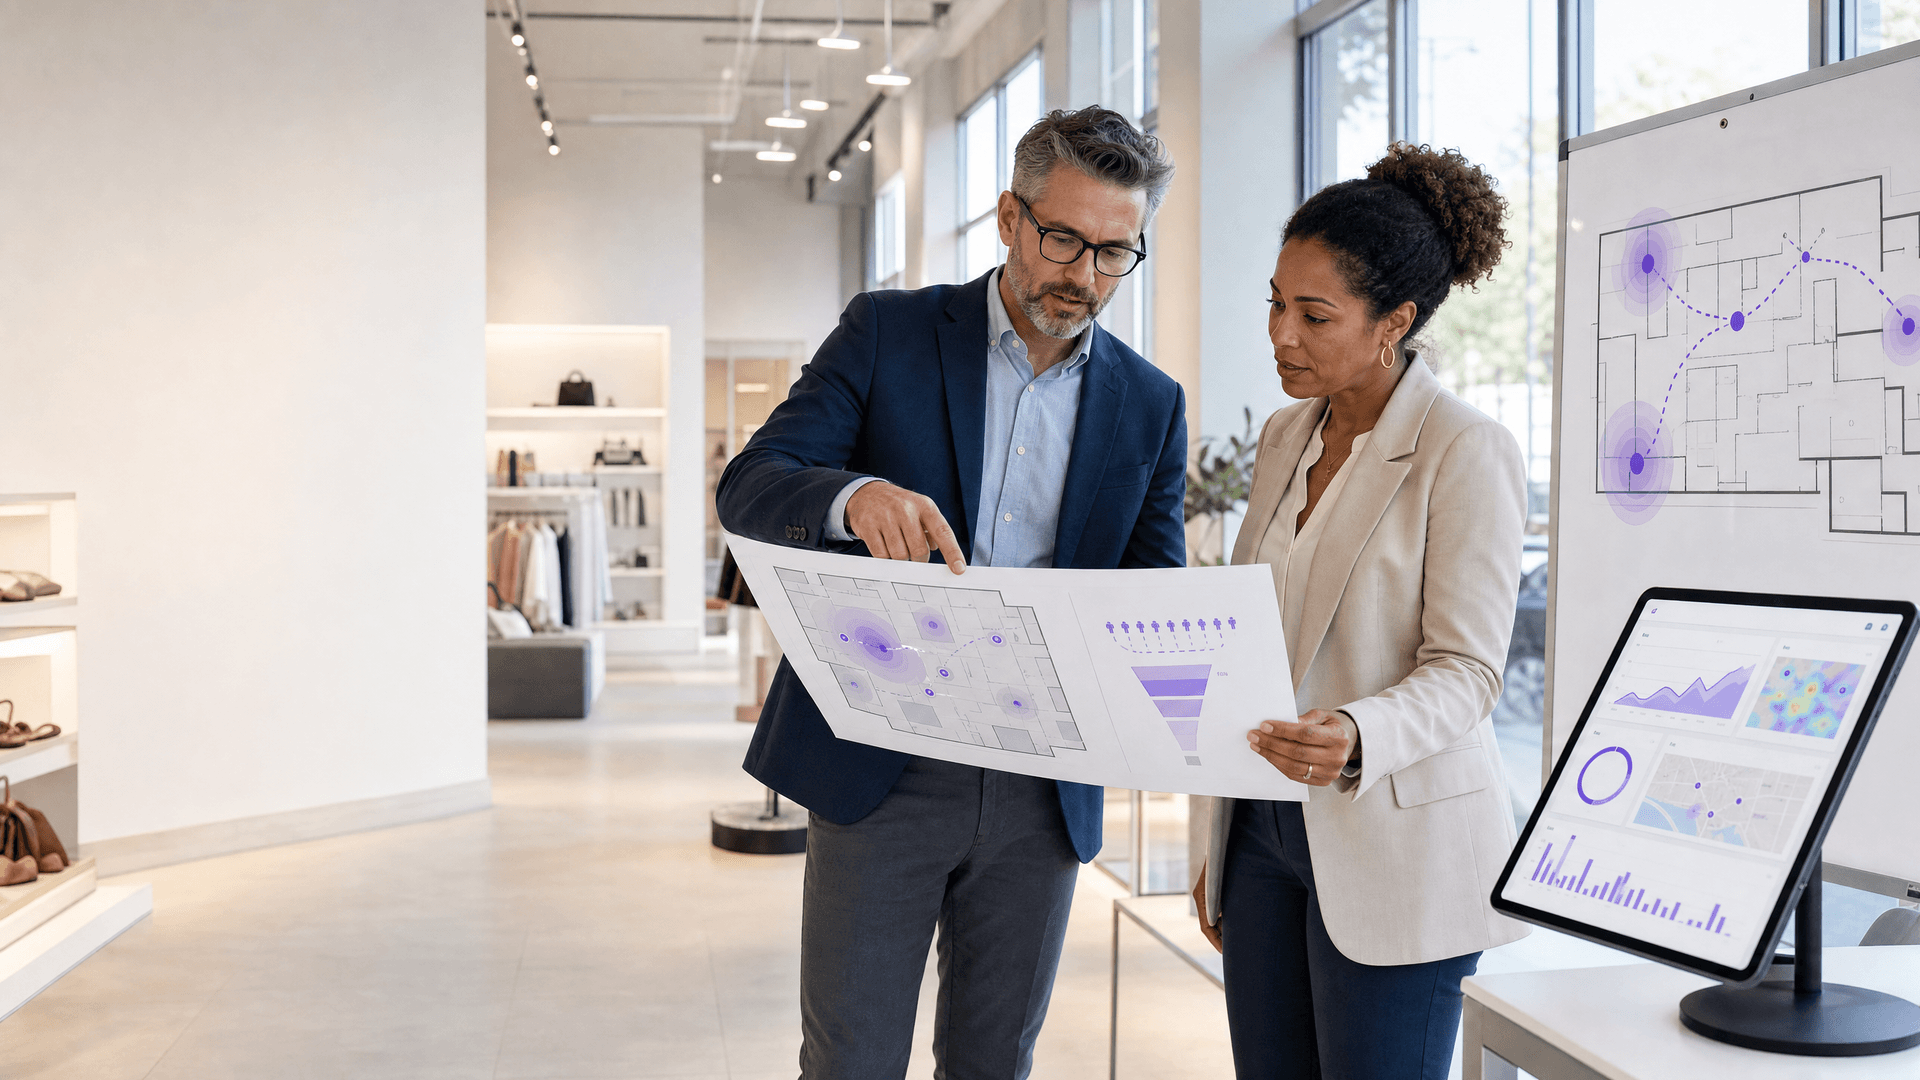
Mesurer le ROI commercial du WiFi invité et de la Location Analytics
Cette référence technique montre aux équipes informatiques et de gestion de site comment mesurer le ROI du WiFi invité grâce à une chaîne de preuves justifiable, de l'état du réseau et des données consenties jusqu'aux résultats opérationnels ou commerciaux validés. Elle sépare les preuves mesurables des hypothèses, associe Purple Connect, Capture et Engage au bon niveau de mesure, et propose des scénarios de planification pour les hôtels, les parcs de commerces et les sites événementiels.

PCI DSS 4.0.1 pour le WiFi d'hôtel : ce que l'échéance de 2025 signifie pour vos réseaux invités et POS
Ce guide détaille les exigences obligatoires PCI DSS v4.0.1 pour les réseaux WiFi d'hôtels, en se concentrant sur l'échéance de mars 2025. Il fournit des conseils pratiques aux responsables IT sur la segmentation du réseau, les correctifs logiciels et la détection des points d'accès sans fil pour garantir la conformité lors des évaluations de 2026.
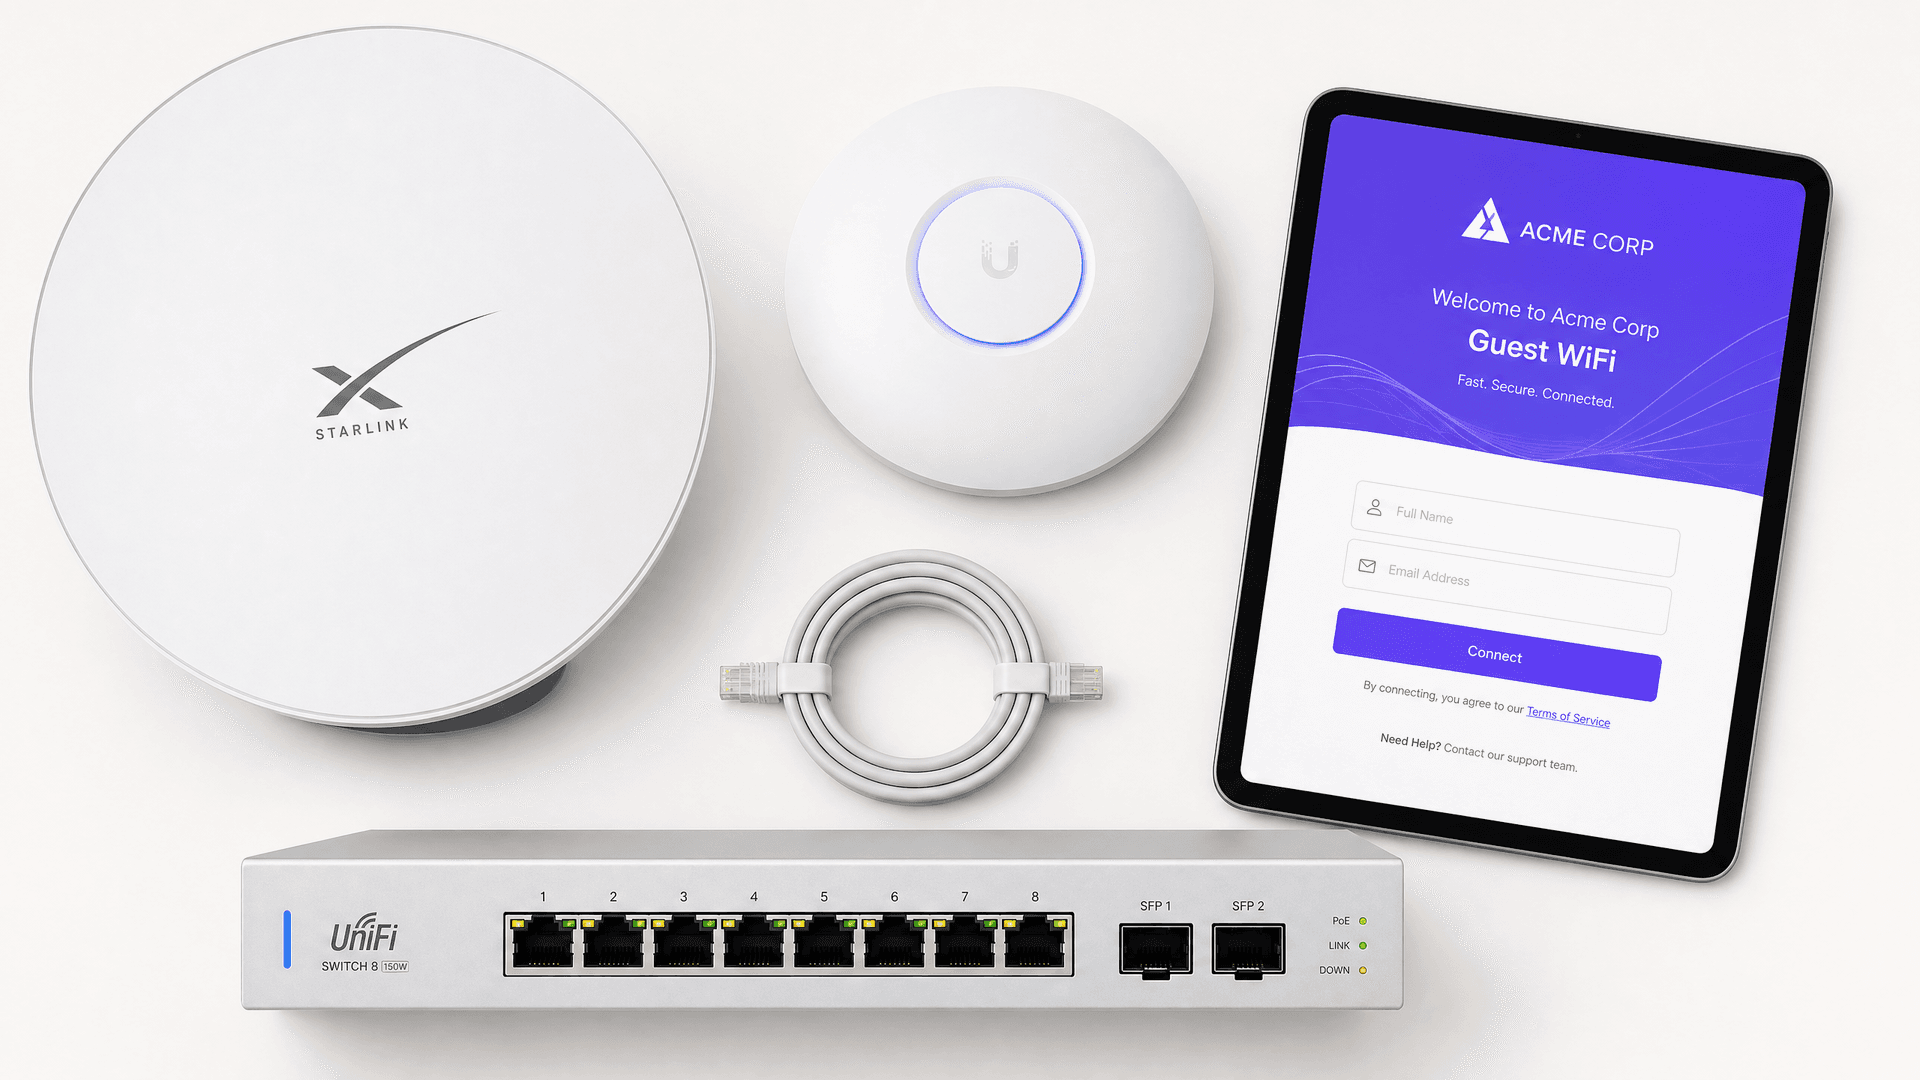
Comment configurer un Captive Portal sur Starlink pour le WiFi invité
Ce guide technique explique comment contourner les limitations natives du CGNAT de Starlink pour déployer un Captive Portal sécurisé et conforme au GDPR pour le WiFi invité. Il couvre l'architecture requise, la segmentation VLAN et les stratégies de gestion de la bande passante essentielles pour les sites isolés, les opérateurs maritimes et les espaces événementiels.
WiFi BYOD sécurisé : intégration de certificats Passpoint vs xPSK (iPSK)
Un guide technique complet pour les équipes informatiques sur la sécurisation des appareils non gérés des employés et des étudiants (BYOD) à l'aide de certificats Passpoint EAP-TLS sans intervention vs les solutions xPSK spécifiques aux constructeurs (iPSK/easyPSK, DPSK, PPSK, MPSK).
Comment exploiter le SMS en marketing pour augmenter les visites de retour
Ce guide de référence technique décrit comment les sites d'entreprise peuvent intégrer les analyses WiFi aux moteurs de marketing par SMS pour stimuler les visites répétées. Il détaille l'architecture requise pour capturer les données de présence en temps réel, déclencher des campagnes SMS automatisées basées sur le comportement physique et mesurer l'impact direct sur les taux de retour. En alignant l'infrastructure réseau avec l'automatisation du marketing, les équipes informatiques et opérationnelles peuvent établir un canal à haut rendement pour la fidélisation de la clientèle.
Configuration de l'authentification RADIUS pour les réseaux WiFi invités et collaborateurs
Ce guide de référence technique présente l'architecture, la configuration et le déploiement de l'authentification RADIUS pour les réseaux WiFi d'entreprise destinés aux invités et aux collaborateurs. Il fournit aux architectes réseau et aux responsables informatiques les protocoles exacts, les normes de sécurité et les méthodologies de dépannage requis pour concevoir des systèmes de contrôle d'accès sans fil sécurisés et évolutifs.
Captive Portals vs. Réseaux Ouverts : Équilibrer Sécurité et Expérience Utilisateur
Ce guide de référence technique fournit aux architectes réseau et aux directeurs informatiques un plan complet pour le déploiement de réseaux WiFi invités. Il analyse les compromis techniques entre réseaux ouverts et portails captifs, en détaillant comment équilibrer les protocoles de sécurité avec l'expérience utilisateur. Les lecteurs apprendront à configurer des mécanismes de redirection résilients, à gérer la randomisation MAC et à mettre en œuvre des flux d'authentification fluides.
Passpoint et OpenRoaming : Le Guide Complet
Ce guide de référence technique fournit une analyse complète des frameworks Passpoint (Hotspot 2.0) et WBA OpenRoaming au sein des réseaux WiFi d'entreprise. Il détaille les protocoles d'authentification sous-jacents, les composants architecturaux et les stratégies de déploiement nécessaires pour établir une connectivité invité sécurisée et fluide. Les architectes réseau et les responsables informatiques apprendront à concevoir, implémenter et dépanner ces normes afin d'éliminer les obstacles à la connexion manuelle tout en maintenant une sécurité de niveau entreprise.

WPA2 Personal vs Enterprise : quelle est la différence et lequel devez-vous utiliser ?
Vous serez en mesure de déterminer si WPA2 Personal ou WPA2 Enterprise convient à chaque groupe sur votre réseau, qu'il s'agisse du personnel, des prestataires, des appareils sans écran ou des visiteurs. Vous pourrez également évaluer WPA3, comparer le coût de fonctionnement de RADIUS sur site et dans le cloud, et planifier une migration progressive qui supprime votre phrase de passe partagée sans interruption de service pendant le week-end.
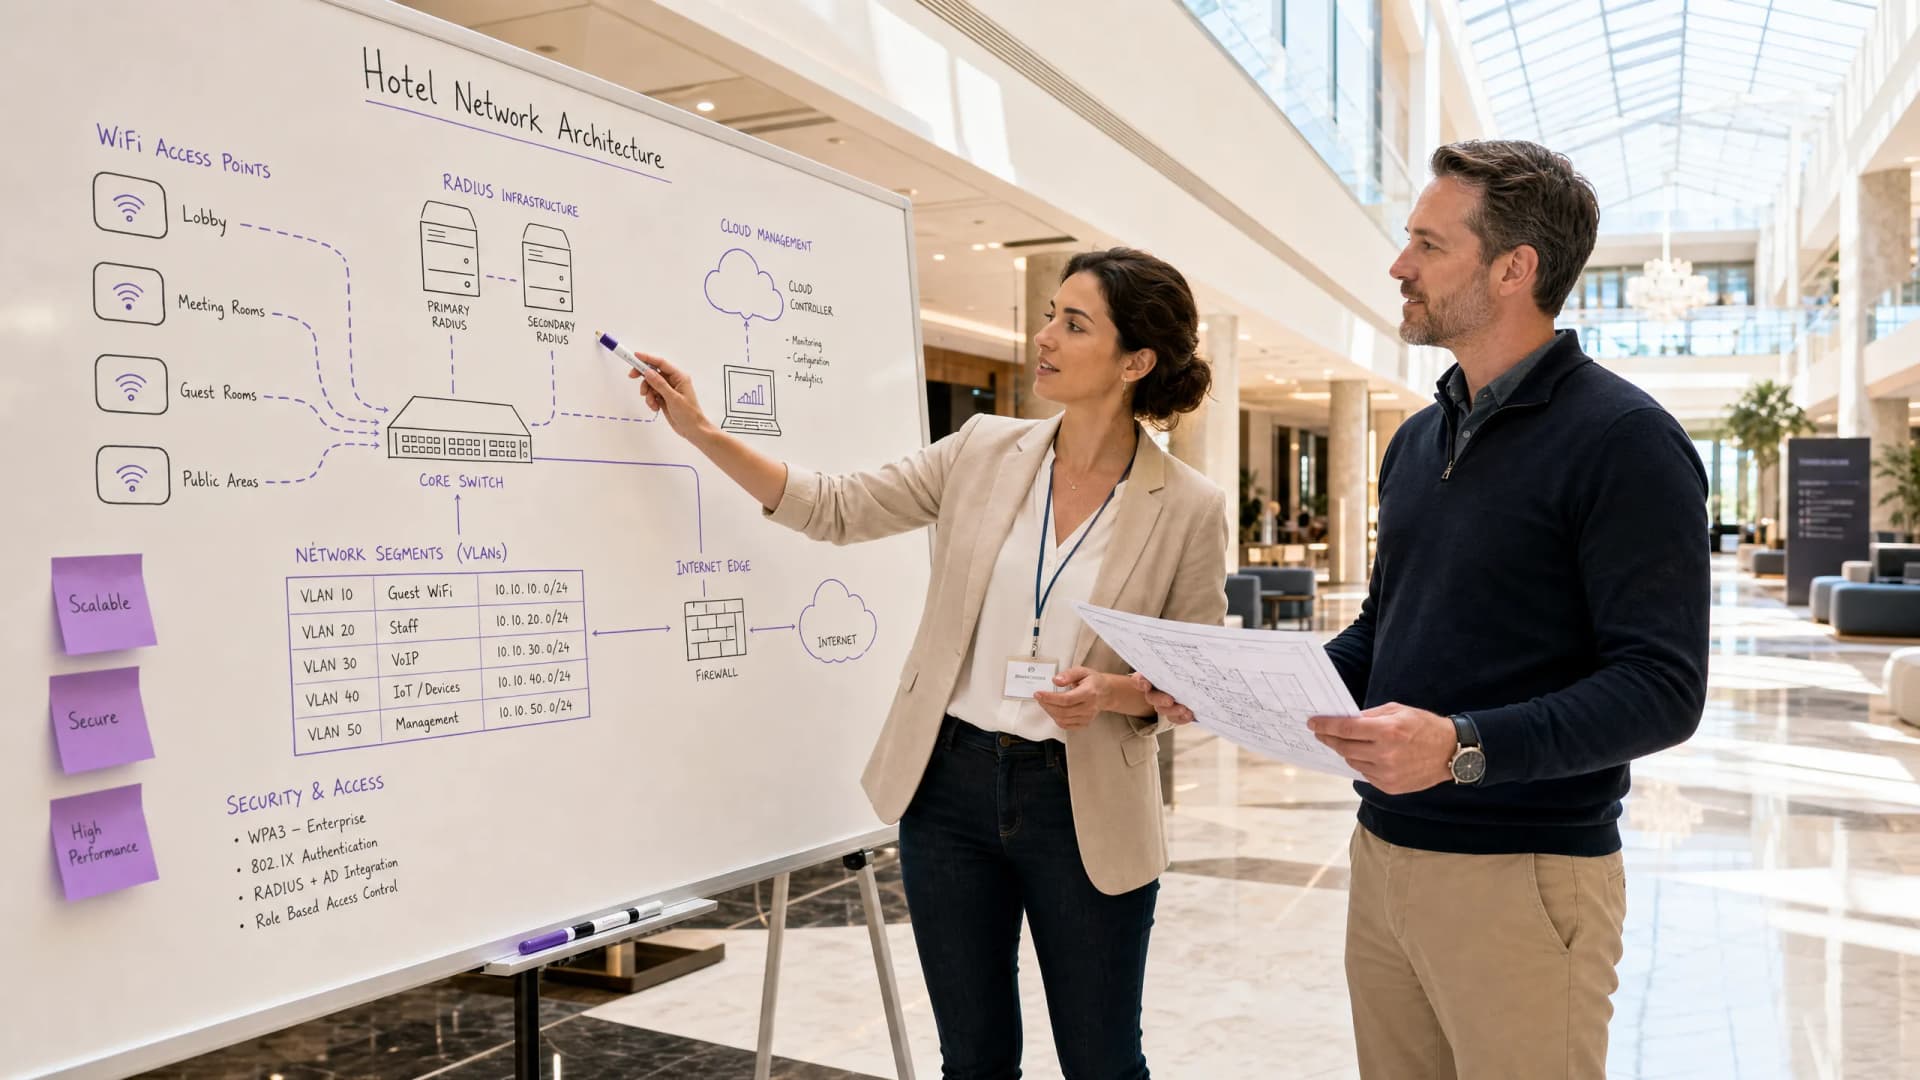
Cambium cnPilot et WiFi invité : configuration du captive portal avec Purple
Comment les points d'accès Cambium cnPilot Enterprise fonctionnent avec le WiFi invité Purple via un captive portal externe, un serveur RADIUS et une liste blanche, sans remplacer vos équipements.
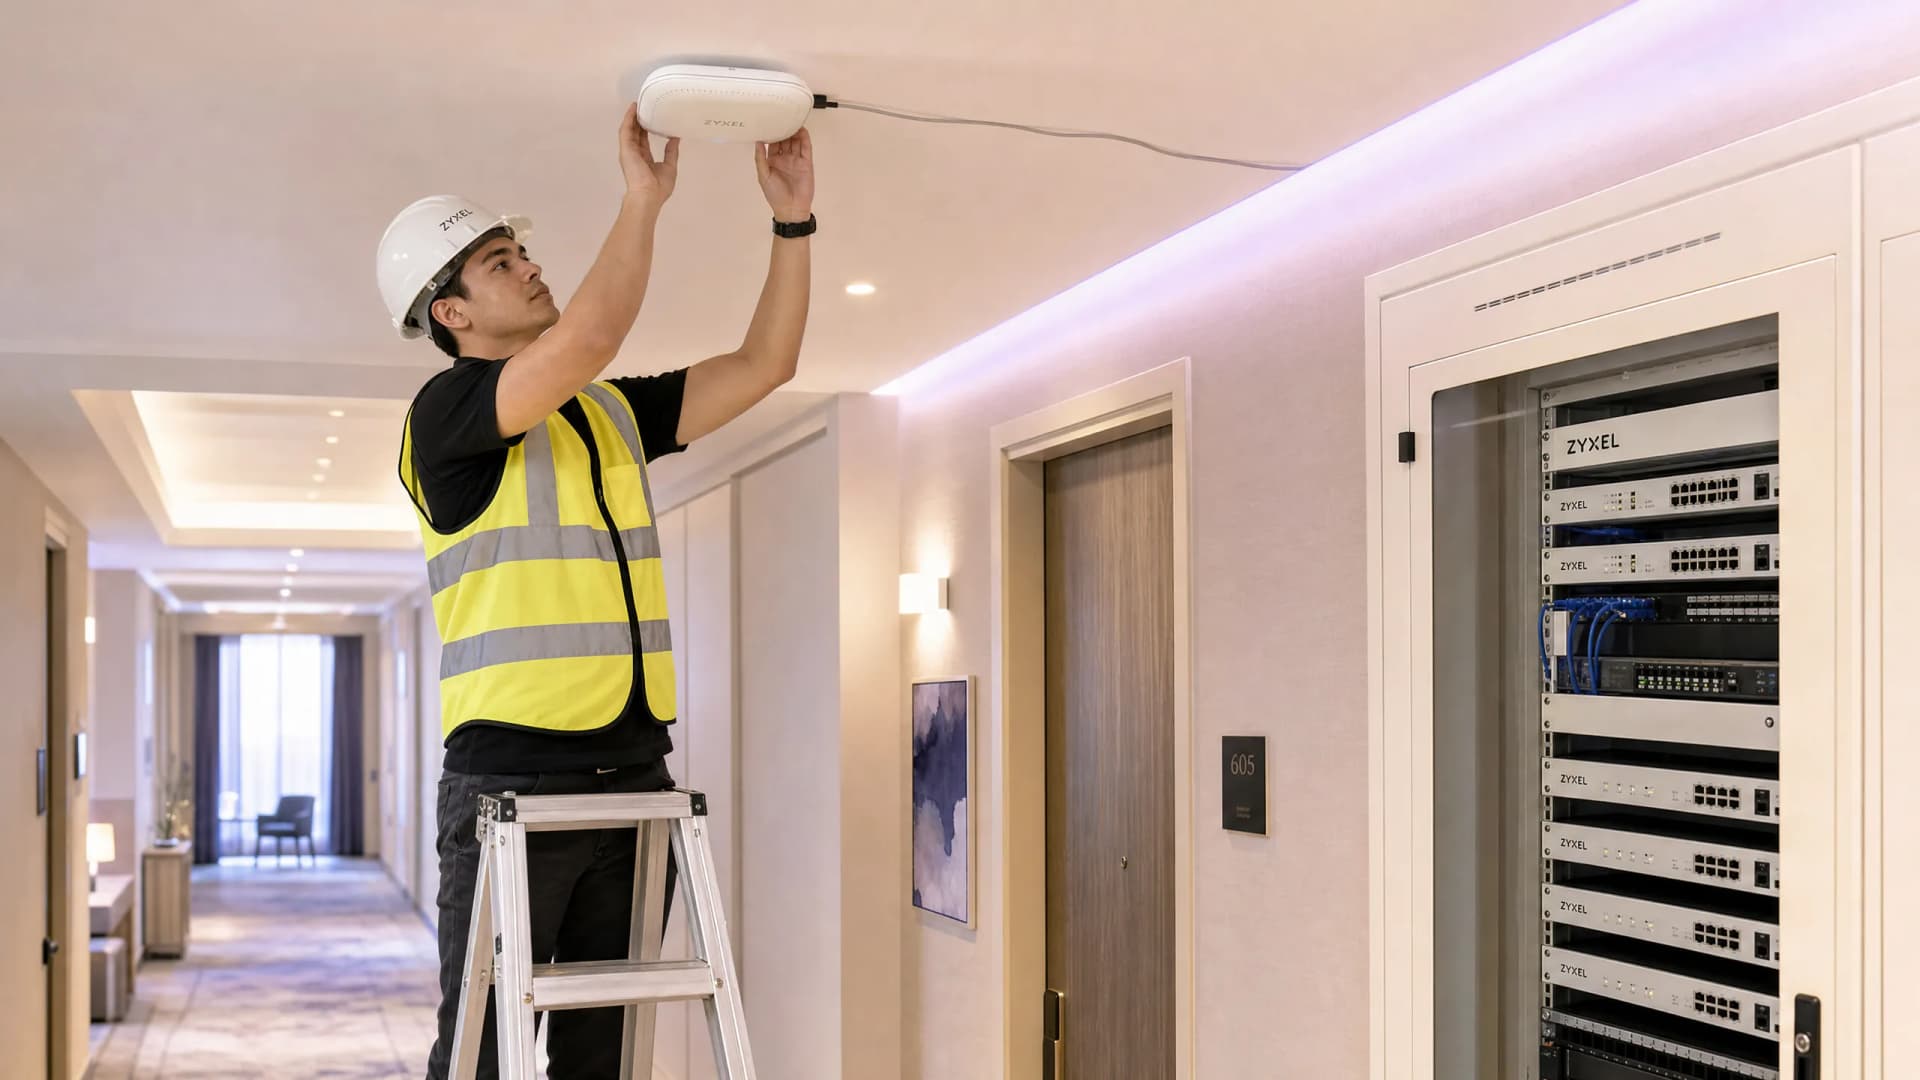
Zyxel Nebula et WiFi invités : configuration du Captive Portal avec Purple
Découvrez comment les points d'accès Zyxel Nebula Cloud fonctionnent avec le WiFi invités de Purple : un Captive Portal externe, RADIUS et un walled garden, avec un lien vers le guide de configuration étape par étape de Purple pour un paramétrage précis.
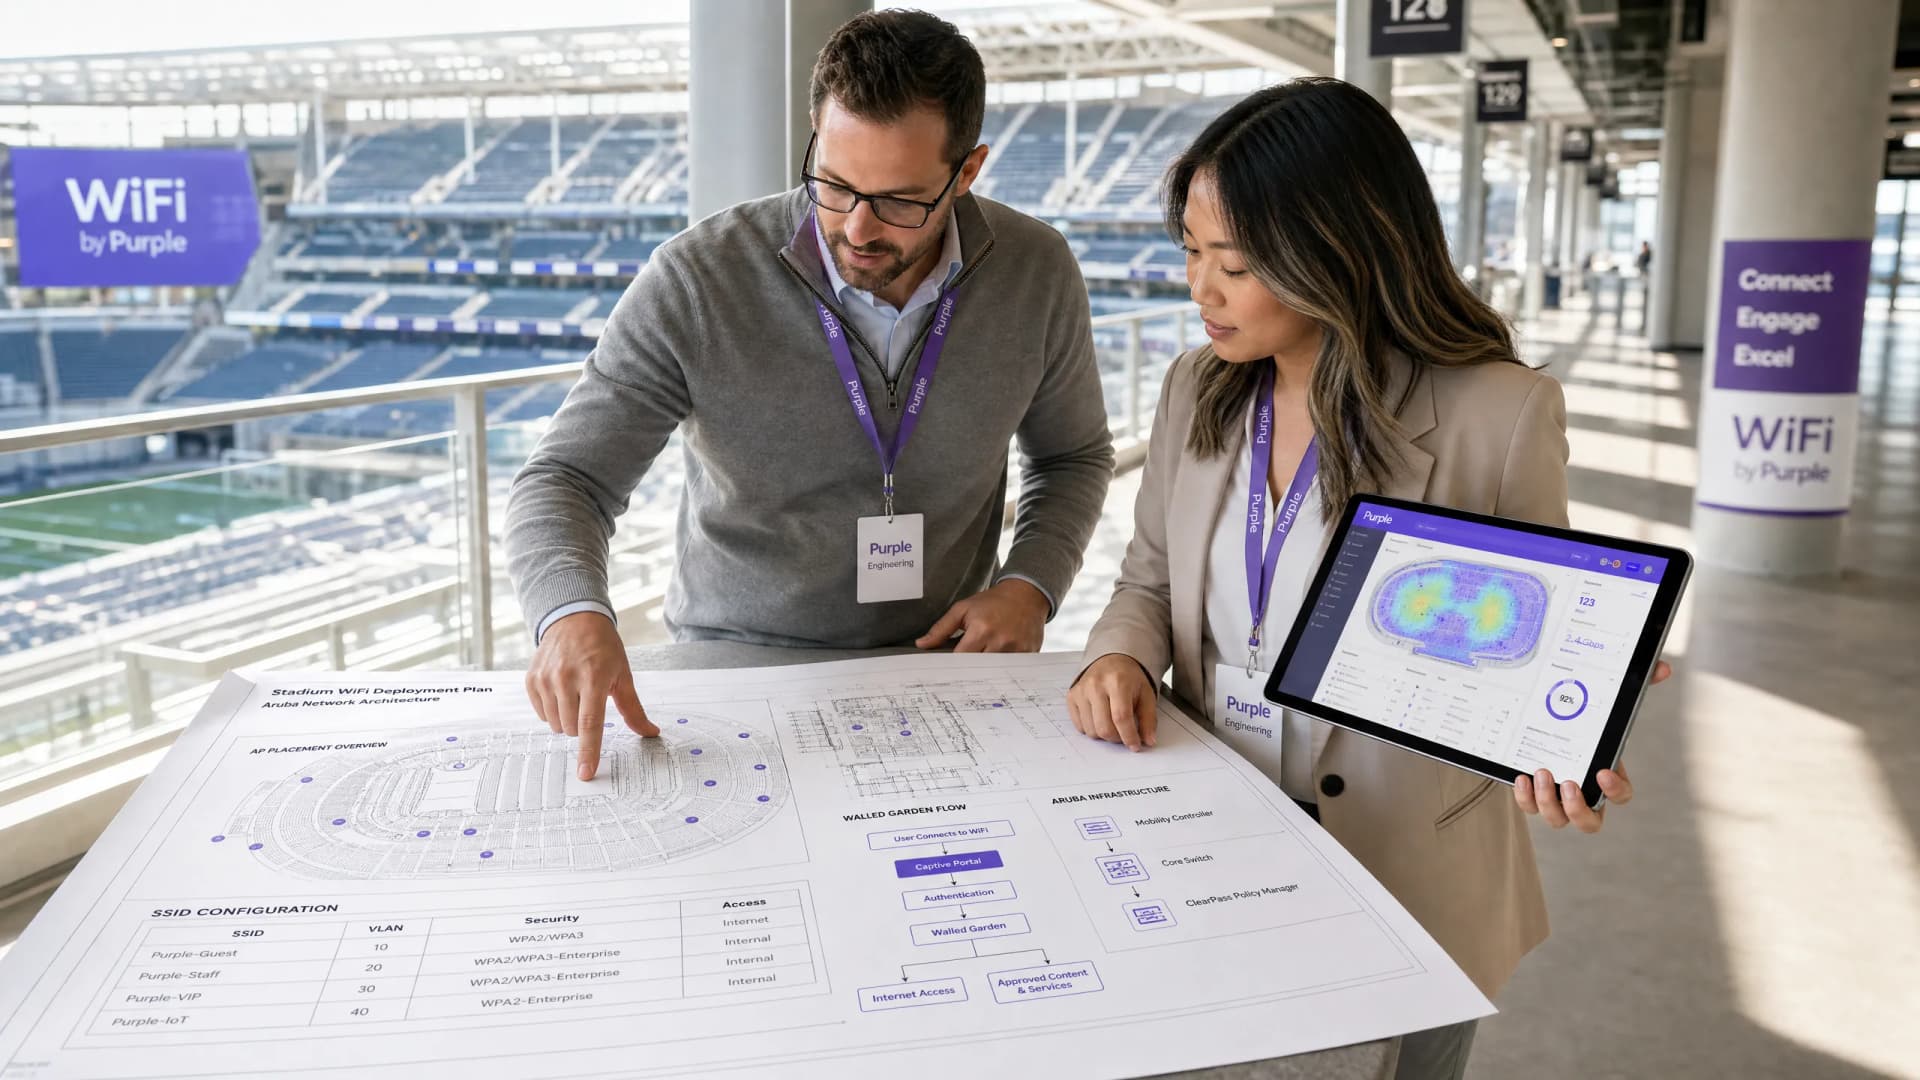
Captive Portal pour HPE Aruba : configurez-le avec le WiFi invité Purple
Configuration d'un Captive Portal invité sur les points d'accès HPE Aruba Instant avec Purple, en utilisant un Captive Portal externe, RADIUS et une liste d'autorisation, via Aruba Central ou le Virtual Controller.

Captive Portal pour Cisco Meraki : le configurer avec le WiFi invité Purple
Comment exécuter un Captive Portal Purple sur Cisco Meraki : authentification web externe, RADIUS et un walled garden, avec un lien vers le guide de configuration étape par étape de Purple pour les détails exacts.
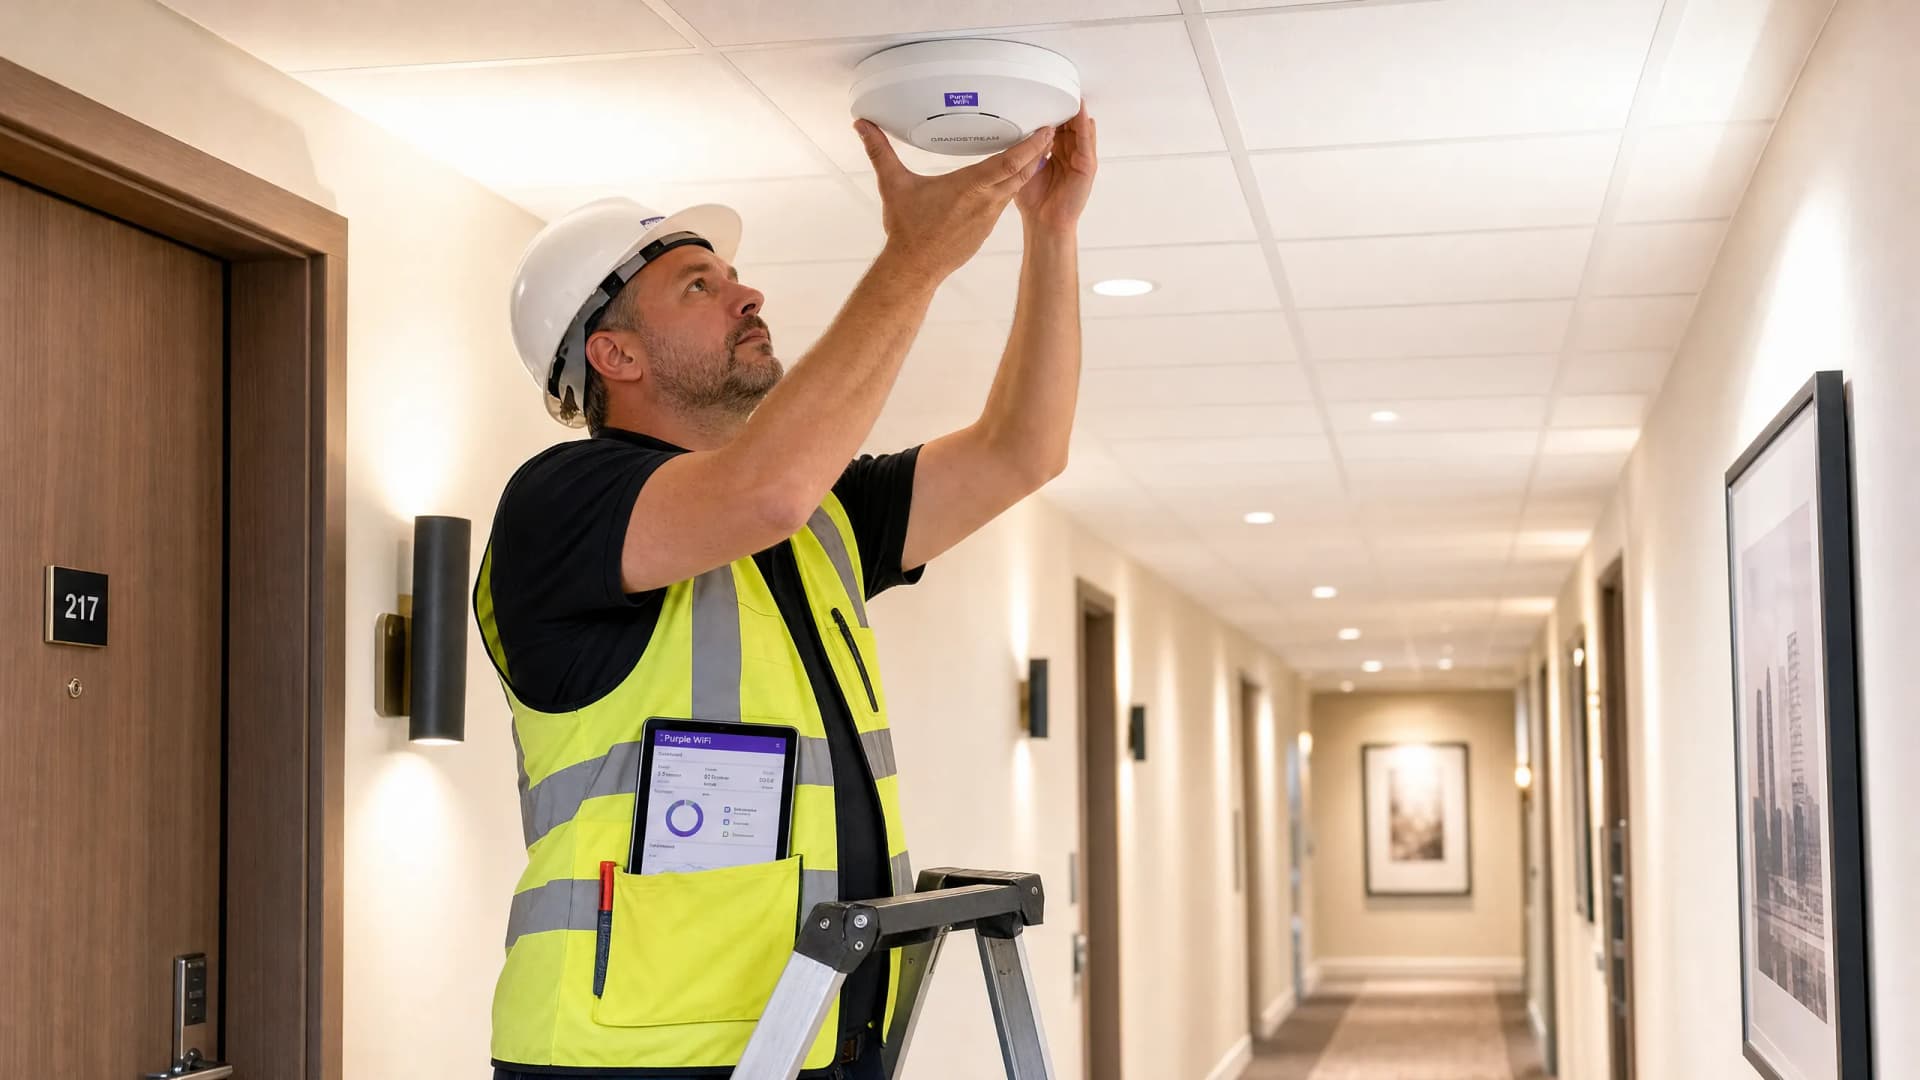
Grandstream GWN et WiFi invité : configuration du captive portal avec Purple
Comment les points d'accès Grandstream GWN fonctionnent avec le WiFi invité de Purple : une splash page externe, le RADIUS et un walled garden, avec un lien vers le guide de configuration étape par étape de Purple.

Juniper Mist et WiFi visiteur : configuration du captive portal avec Purple
Comment les points d'accès Juniper Mist fonctionnent avec le WiFi visiteur de Purple en utilisant un portail externe et le secret API Mist, y compris ce qui diffère car Mist n'utilise pas RADIUS pour le captive portal.
Alcatel-Lucent OmniAccess Stellar et WiFi invité : configuration du Captive Portal avec Purple
Comment les points d'accès Alcatel-Lucent OmniAccess Stellar, gérés depuis OmniVista Cirrus, fonctionnent avec le WiFi invité de Purple : un Captive Portal externe, RADIUS et un walled garden, avec un lien vers le guide de configuration étape par étape de Purple.
AP NETGEAR Enterprise et WiFi invités : configuration du Captive Portal avec Purple
Découvrez comment les points d'accès NETGEAR Enterprise, gérés via NETGEAR Insight, fonctionnent avec le WiFi invités Purple : authentification web externe, RADIUS et walled garden, avec un lien vers le guide de configuration de Purple pour un paramétrage précis.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
