तकनीकी WiFi गाइड
गेस्ट WiFi, एनालिटिक्स, Captive Portals और वेन्यू टेक्नोलॉजी पर गहन, विशेषज्ञों द्वारा तैयार की गई तकनीकी गाइड।
445 guides
Airport WiFi प्लेटफॉर्म प्रदाता: RFP में क्या मांगें
आप स्कोरिंग मानदंड लिखने से पहले एक हार्डवेयर-अग्नोस्टिक क्लाउड ओवरले, एक बंडल प्रबंधित सेवा और एक रियायत मॉडल के बीच चयन करने में सक्षम होंगे। इसके बाद आप पीक समवर्तीता, Passpoint और OpenRoaming, सुलभ बहुभाषी पोर्टल, UK और EU GDPR, ज़ोन ड्वेल एनालिटिक्स, ऐप इंटीग्रेशन और सेवा स्तरों के लिए परीक्षण योग्य RFP शर्तें निर्धारित कर सकते हैं। एक भारित तालिका केवल दस्तावेज साक्ष्यों के आधार पर प्रत्येक विक्रेता को अंक देती है।
पेड WiFi मुद्रीकरण: वाउचर, टिएर्ड एक्सेस और पेमेंट गेटवे की तुलना
WiFi के लिए शुल्क लेने के पाँच तरीकों - वाउचर, टिएर्ड एक्सेस, होस्टेड कार्ड गेटवे, PMS पोस्टिंग और प्रायोजन - की PCI DSS स्कोप, रिफंड मार्ग, नेटवर्क आवश्यकताओं और परिचालन लागत पर तुलना करें। आप अपने स्थान के धन प्रवाह का मिलान किसी मॉडल से कर सकेंगे और प्रथम-पक्ष डेटा संग्रह वाले मुफ़्त WiFi के साथ ब्रेक-इवन का मॉडल बना सकेंगे।
सर्विस वाले कार्यालयों और सह-कार्यस्थानों (coworking) के लिए प्रबंधित WiFi: किरायेदार पृथक्करण और बिलिंग
आप अपने सर्विस वाले कार्यालय या सह-कार्यस्थान के लिए एक किरायेदार पृथक्करण मॉडल चुनने में सक्षम होंगे और नेटवर्क को केवल तीन SSIDs तक सीमित रख सकेंगे। इसके बाद आप इसके पीछे VLANs और फ़ायरवॉल नियमों को डिज़ाइन कर सकते हैं। आप उन बिलिंग श्रेणियों को भी सेट कर सकेंगे जिन्हें नेटवर्क लागू करता है और अपने कार्यस्थान प्रबंधन प्रणाली से एक्सेस परिवर्तनों को ट्रिगर कर सकेंगे।
शॉपिंग सेंटर के लिए फ़ुटफ़ॉल एनालिटिक्स: WiFi, कैमरे और सेंसर की तुलना
आप यह तय करने में सक्षम होंगे कि आपके शॉपिंग सेंटर को सबसे पहले किस फ़ुटफ़ॉल विधि की आवश्यकता है: एक विश्वसनीय द्वार गणना के लिए प्रवेश द्वार काउंटर, ड्वेल और ज़ोन मूवमेंट के लिए WiFi प्रेजेंस एनालिटिक्स, या कैचमेंट के लिए मोबाइल डेटा पैनल। आप प्रत्येक प्रवेश द्वार के हिसाब से लागत निकाल सकते हैं, UK GDPR कर्तव्यों को पूरा कर सकते हैं और राष्ट्रीय फ़ुटफ़ॉल श्रृंखला के खिलाफ बेंचमार्क कर सकते हैं।
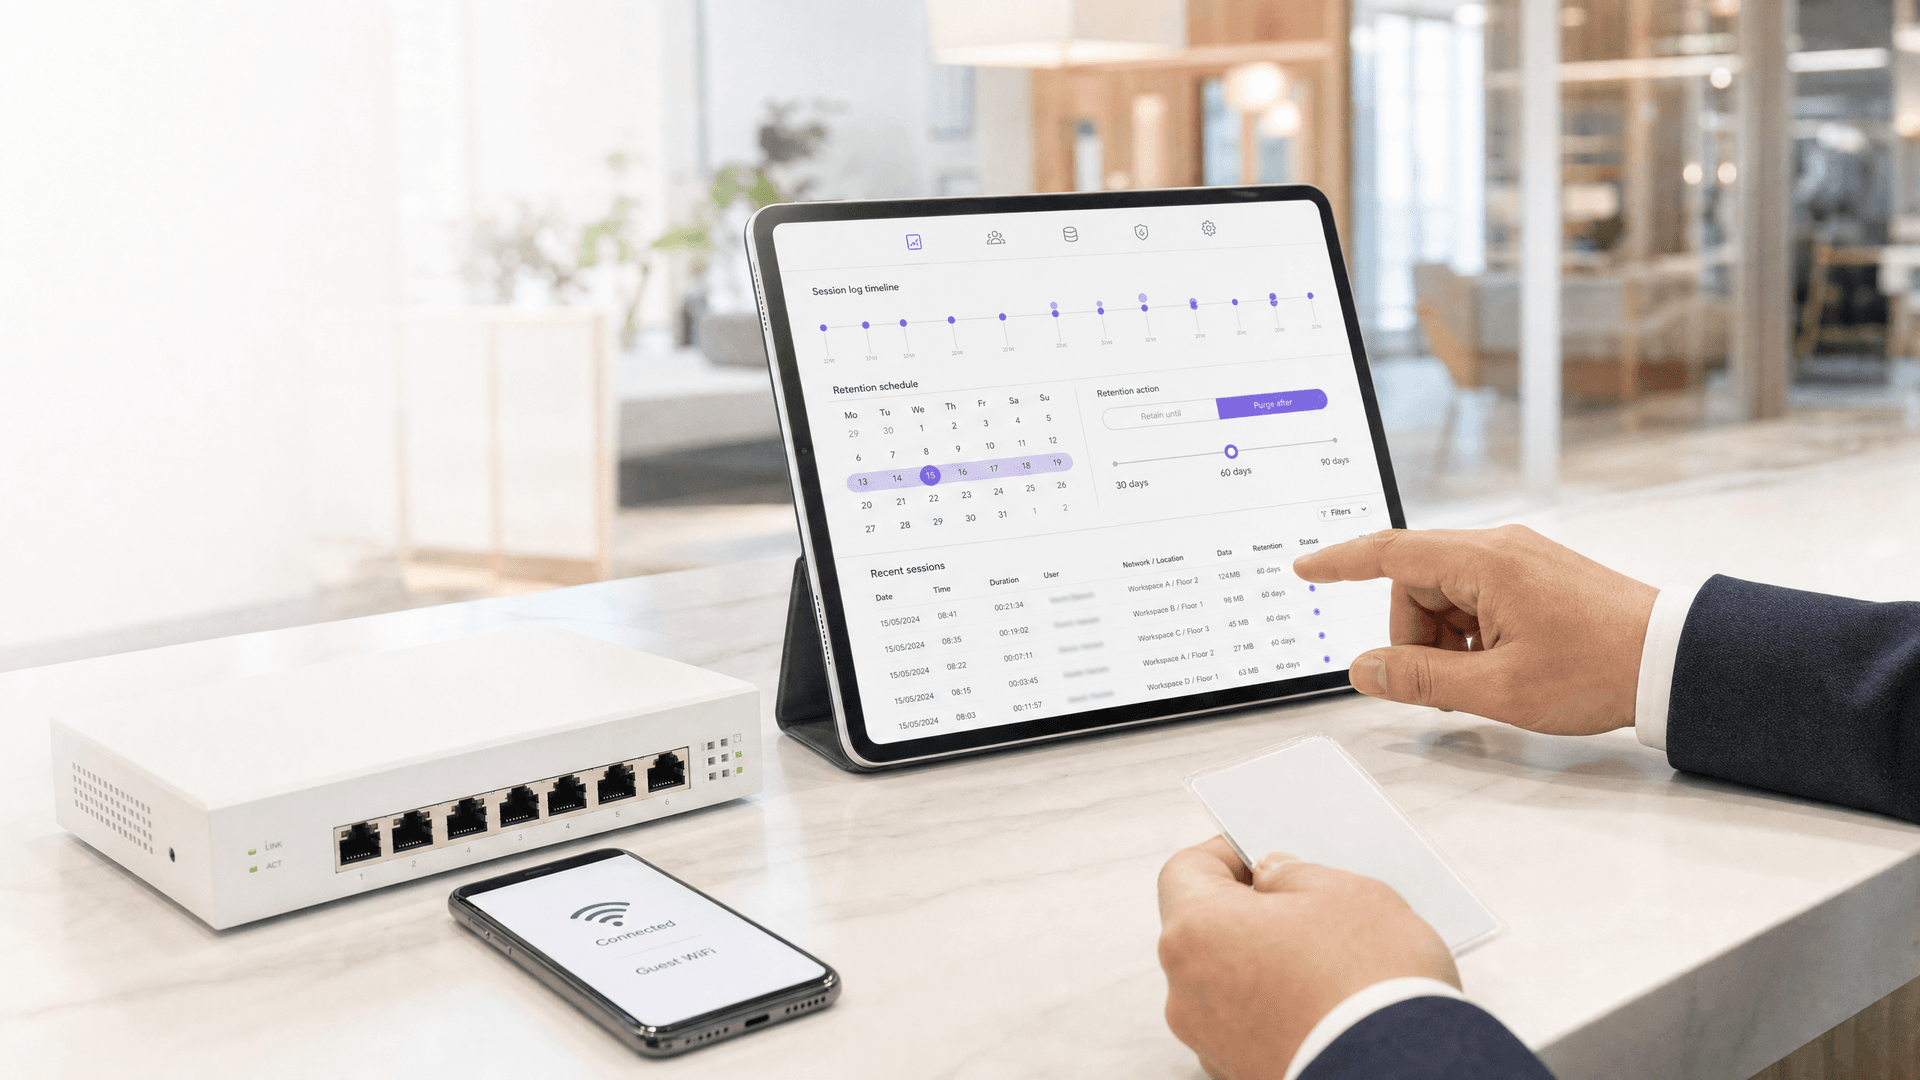
साझा WiFi ऑपरेटरों के लिए GDPR डेटा रिटेंशन: आप गेस्ट लॉगिन डेटा और नेटवर्क लॉग कितने समय तक रख सकते हैं
कनेक्शन मेटाडेटा से लेकर RADIUS एकाउंटिंग लॉग तक, साझा WiFi डेटा की प्रत्येक श्रेणी के लिए एक दस्तावेजीकरण रिटेंशन अवधि निर्धारित करें, और इसे GDPR Article 5(1)(e) के तहत सही ठहराएं। आप यह भी तय करने में सक्षम होंगे कि आप प्रत्येक किरायेदार (tenant) के लिए कंट्रोलर हैं या प्रोसेस, और क्या Investigatory Powers Act 2016 वास्तव में आपको 12 महीनों के लिए रिकॉर्ड रखने के लिए बाध्य करता है।
फ्रैंचाइज़ी के लिए मल्टी-साइट गेस्ट WiFi: स्थानीय ब्रांडिंग के साथ केंद्रीय नियंत्रण
आप अपनी फ्रैंचाइज़ी संपत्तियों में गेस्ट WiFi के लिए एक ऑपरेटिंग मॉडल चुनने और यह तय करने में सक्षम होंगे कि GDPR के तहत गेस्ट डेटा को कौन नियंत्रित करता है। इसके बाद आप ब्रांड और सहमति को केंद्रीय रूप से लॉक कर सकते हैं, फ्रैंचाइज़ियों को वेन्यू-scoped एक्सेस दे सकते हैं और एक वेंडर-ग्रुप्ड रोलआउट की योजना बना सकते हैं। यह दृष्टिकोण मिक्स्ड Cisco Meraki, HPE Aruba, Ruckus और Ubiquiti UniFi हार्डवेयर पर क्लाउड ओवरले के रूप में चलता है।
प्रति-इकाई VLAN और PSK आर्किटेक्चर: MDU नेटवर्क के लिए एक डिज़ाइन गाइड
आप चार कारकों का उपयोग करके प्रत्येक अपार्टमेंट में VLAN और प्रत्येक निवासी की अनूठी कुंजी द्वारा संचालित नीति के बीच चयन करने में सक्षम होंगे: वायर्ड पोर्ट, चर्न, सेगमेंट काउंट और हार्डवेयर सपोर्ट। फिर आप BTR, PBSA और आपार्टहोटल साइटों के लिए DHCP स्कोप का आकार तय कर सकते हैं, अपनी वास्तविक प्लेटफॉर्म सीमाओं के विरुद्ध सेगमेंट की गिनती कर सकते हैं और परिचालन लागत का अनुमान लगा सकते हैं।
परिषद सार्वजनिक WiFi प्रदाता: खरीद के रास्ते और क्या निर्दिष्ट करें
आप भौतिक निर्माण से क्लाउड प्लेटफॉर्म को अलग करते हुए, परिषद सार्वजनिक WiFi के लिए सही खरीद मार्ग चुनने में सक्षम होंगे। आप एक ऐसा विनिर्देश भी लिख पाएंगे जिसके आधार पर बोलीदाता मूल्य तय कर सकें और आप हस्तांतरण के समय इसका परीक्षण कर सकें। इसमें कवरेज, पीक समवर्तीता, IWF फ़िल्टरिंग, WCAG 2.2 AA, एक UK GDPR वैध आधार और साक्ष्य-आधारित आपूर्तिकर्ता स्कोरिंग शामिल है।
MDU और छात्र आवास के लिए प्रति-निवासी WiFi बिलिंग: प्लेटफॉर्म विकल्प
आप MDU, BTR और PBSA योजनाओं के लिए बल्क समावेशन, मकान मालिक रिटेल, थर्ड-पार्टी ISP रिटेल और बेस-प्लस-अपग्रेड WiFi बिलिंग के बीच चयन करने में सक्षम होंगे। इसके बाद आप प्रत्येक मॉडल की UK VAT स्थिति की जांच कर सकते हैं। आप यह भी जान पाएंगे कि प्लेटफॉर्म को शॉर्टलिस्ट करने से पहले लिखित रूप में किन प्रति-यूनिट कुंजी, PMS एकीकरण और स्वचालित निरसन सुविधाओं की आवश्यकता है।
Retrofit vs new build: MDU WiFi केबलिंग और एक्सेस पॉइंट प्लेसमेंट की योजना बनाना
यह तय करें कि किसी अपार्टमेंट इमारत को कॉरिडोर या इन-यूनिट एक्सेस पॉइंट की आवश्यकता है या नहीं, और केबलिंग, राइजर, फायर-स्टॉपिंग तथा PoE बजट की योजना बनाएं जिसकी प्रत्येक मार्ग को आवश्यकता होती है। आप पहुंच सीमाओं के आसपास एक ऑक्यूपाइड-बिल्डिंग रिट्रोफिट का दायरा निर्धारित करने में सक्षम होंगे, या RIBA Stage 3 तक नेटवर्क डिज़ाइन को एक नई इमारत में ला सकेंगे ताकि प्रत्येक AP 90-मीटर परमानेंट लिंक के भीतर रहे।
अस्पताल के कर्मचारियों के WiFi के लिए HIPAA तकनीकी सुरक्षा उपाय: Security Rule वास्तव में क्या आवश्यक बनाता है
आप 45 CFR 164.312 पर पांच HIPAA तकनीकी सुरक्षा मानकों में से प्रत्येक को एक विशिष्ट स्टाफ WiFi नियंत्रण से मैप करने में सक्षम होंगे। इसके बाद आप यह निर्णय ले सकते हैं कि कौन से SSID कॉन्फ़िगरेशन OCR ऑडिट में पास होते हैं, साझा पासफ़्रैज़ को समाप्त कर सकते हैं और अपने अगले जोखिम विश्लेषण से पहले ऑडिटर द्वारा मांगे जाने वाले साक्ष्य एकत्र कर सकते हैं।
Managed WiFi cost per door: MDU ऑपरेटरों के लिए एक मॉडल
आप केबल बिछाने, एक्सेस पॉइंट, स्विचिंग, लाइसेंसिंग और सपोर्ट के आधार पर MDU योजना के लिए एक सही managed WiFi cost per door तैयार कर सकेंगे। इसके बाद आप मैनेज्ड सर्विस बोलियों को सामान्य बना सकते हैं, यह जांच सकते हैं कि स्केल और एसेट की लाइफ से आंकड़े कैसे बदलते हैं, और रिटेल ब्रॉडबैंड बेंचमार्क के साथ पूर्ण मासिक लागत की तुलना कर सकते हैं।
Android पर 802.11r और 802.11k: Cisco Meraki, HPE Aruba और Ubiquiti UniFi पर फ़ास्ट रोमिंग डिप्लॉयमेंट
आप यह तय करने में सक्षम होंगे कि आपके Android फ़्लीट के लिए Cisco Meraki, HPE Aruba या Ubiquiti UniFi पर 802.11r, 802.11k और 802.11v को सक्षम करना है या नहीं, और कौन सी 802.11r रणनीति चलानी है। आप परिवर्तन को सुरक्षित रूप से पायलट करने, पैकेट कैप्चर में प्रत्येक हैंडसेट मॉडल की पुष्टि करने और छह सबसे सामान्य एसोसिएशन विफलताओं को ठीक करने में भी सक्षम होंगे।
Cisco Meraki 802.11r adaptive vs enabled: MR एक्सेस पॉइंट्स पर रोमिंग की समस्या को ठीक करना
आप अपने डिवाइस मिक्स और सुरक्षा मोड के आधार पर प्रत्येक Cisco Meraki MR SSID पर 802.11r को असमर्थ (disabled), सक्षम (enabled) और अडैप्टिव (adaptive) के बीच चुनने में सक्षम होंगे। आप एक टेस्ट SSID, इवेंट लॉग और पैकेट कैप्चर के साथ जॉइन विफलताओं और धीमी रोमिंग का निदान भी करेंगे, फिर डिवाइस श्रेणी के अनुसार SSIDs को विभाजित करेंगे।
WiFi के लिए Microsoft Cloud PKI: Intune और Entra ID के साथ EAP-TLS प्रमाण पत्र परिनियोजन
आप यह तय करने में सक्षम होंगे कि Microsoft Cloud PKI, एक Cloud PKI root या bring your own CA (BYOCA) आपकी संपत्ति के लिए उपयुक्त है या नहीं। इसके बाद आप NDES के बिना Intune-प्रबंधित उपकरणों में EAP-TLS WiFi प्रमाण पत्र तैनात कर सकते हैं। यह गाइड RADIUS को शृंखला पर भरोसा कराने, CRL के माध्यम से प्रमाण पत्रों को रद्द करने और आठ सबसे आम विफलताओं को ठीक करने को भी कवर करती है।
एक्सटर्नल पोर्टल सर्वर के साथ FortiGate Captive Portal सेटअप
आप RADIUS प्रमाणीकरण और एकाउंटिंग, एक कार्यशील छूट सूची (exempt list) और एक विश्वसनीय प्रमाणपत्र के साथ Purple द्वारा होस्ट किए गए एक्सटर्नल Captive Portal को लागू करने के लिए FortiGate को कॉन्फ़िगर करने में सक्षम होंगे। आप निर्मित (built-in) और एक्सटर्नल पोर्टल के बीच निर्णय भी ले सकते हैं, वास्तविक उपकरणों पर परीक्षण कर सकते हैं और उन त्रुटियों को ठीक कर सकते हैं जो अक्सर गेस्ट लॉगिन को रोकती हैं।
cloud RADIUS के साथ Juniper Mist पर 802.1X कॉन्फ़िगर करना
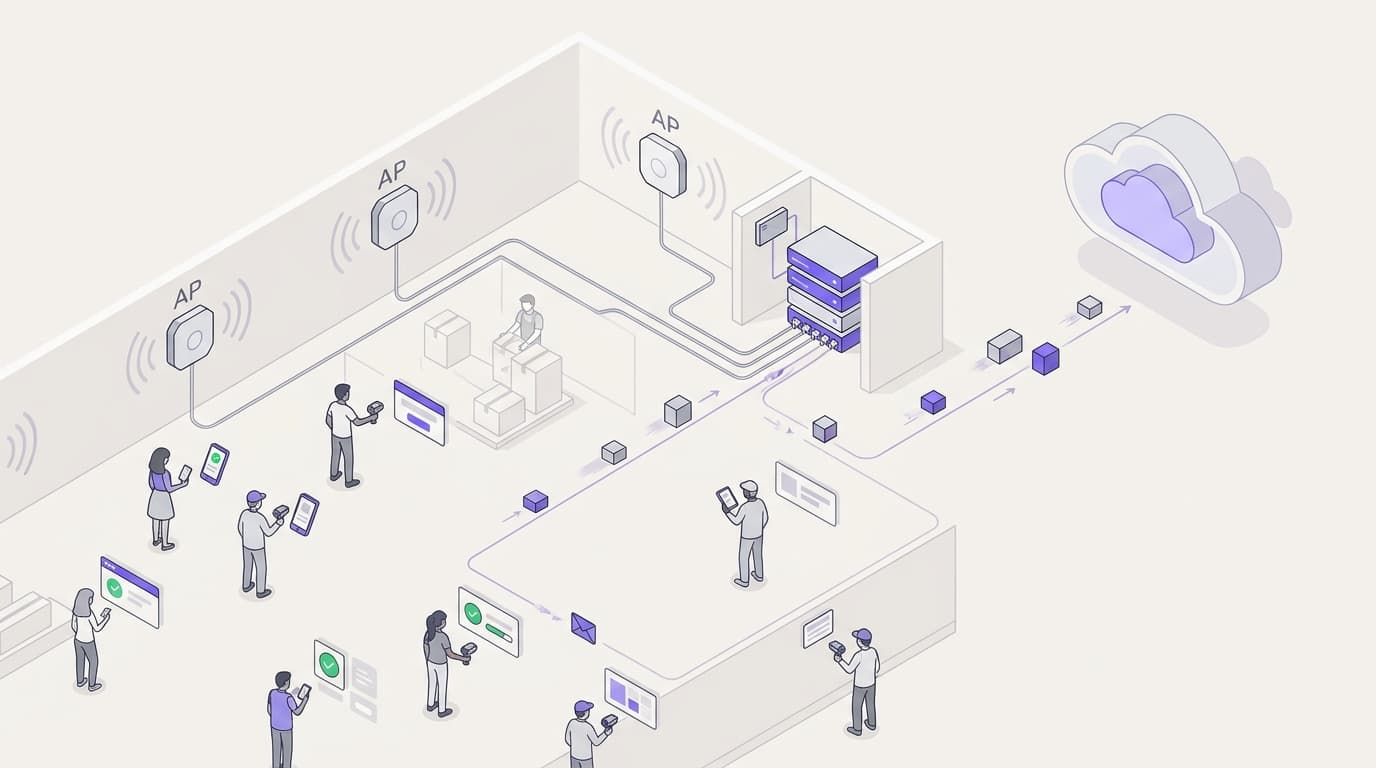
आप Juniper Mist पर एक WPA2 या WPA3-Enterprise WLAN कॉन्फ़िगर करने में सक्षम होंगे जो cloud RADIUS के खिलाफ प्रमाणित होता है, UDP RADIUS, RadSec और Mist Edge प्रॉक्सी के बीच निर्णय ले सकेंगे, और RADIUS विशेषताओं को डायनेमिक VLANs में मैप कर सकेंगे। आप यह भी जान पाएंगे कि Mist की क्लाइंट इनसाइट्स टाइमलाइन और Marvis कहाँ दिखाते हैं कि कोई विफल प्रमाणीकरण वास्तव में कहाँ टूटा।
व्हाइट लेबल Captive Portal सॉफ्टवेयर: हस्ताक्षर करने से पहले MSPs और रीसेलर्स को क्या जांचना चाहिए
आप पूर्ण व्हाइट लेबल, सह-ब्रांडेड और रेफ़रल मॉडल के बीच चयन करने में सक्षम होंगे, फिर मल्टी-टेनेंसी, ब्रांडिंग की गहराई, हार्डवेयर कवरेज, बिलिंग, GDPR सहमति रिकॉर्ड, APIs और सपोर्ट एस्केलेशन पर विक्रेताओं को अंक देंगे। यह गाइड 15 RFP प्रश्नों और एक रेड-फ्लैग तालिका के साथ समाप्त होती है जिसे आप हस्ताक्षर करने से पहले प्रत्येक शॉर्टलिस्ट किए गए विक्रेता को भेज सकते हैं।

Captive portal मूल्य निर्धारण की तुलना: प्रति साइट, प्रति access point और प्रति उपयोगकर्ता मॉडल
यह तय करें कि कौन सा Captive portal मूल्य निर्धारण मॉडल आपके परिसर के अनुकूल है: प्रति साइट, प्रति access point, प्रति उपयोगकर्ता या सत्र, या हार्डवेयर के साथ बंडल किया गया। अपने स्थान की संख्या, AP की संख्या और मासिक लॉगिन को हर उद्धरण पर लागू करें। फिर SMS, सहायता, एकीकरण, अनुपालन और बाहर निकलने की लागत जोड़ें, और विक्रेताओं को एकल तीन-वर्षीय कुल लागत पर रैंक करें।
नेटवर्क टोपोलॉजी मैपिंग गाइड: CDP, LLDP और MTR से लाइव डिवाइस मैप बनाना
आप CDP और LLDP नेबर टेबल, MTR पाथ हॉप्स और एक LAN सबनेट स्वीप को मर्ज करके एक नेटवर्क मैप बनाने में सक्षम होंगे जो हमेशा अपडेट रहता है। फिर आप सटीकता के लिए मैप की जांच कर सकते हैं, सामान्य डिस्कवरी त्रुटियों को ठीक कर सकते हैं और यह तय कर सकते हैं कि एक फ्री, पेड या डिस्कवरी-संचालित मैपर आपके एस्टेट के लिए उपयुक्त है या नहीं।
नेटवर्क डिवाइस प्रबंधन गाइड: बिना पूर्ण NMS के SNMP, TFTP, और syslog
आप एक प्रबंधन होस्ट से चलने वाले SNMP पोलिंग, TFTP कॉन्फ़िगरेशन बैकअप और एक syslog और ट्रैप रिसीवर के साथ एक छोटे स्विच और राउटर एस्टेट को प्रबंधित करने में सक्षम होंगे। आप यह भी तय कर सकते हैं कि यह लाइटवेट सेटअप कब पर्याप्त है, और कब निरंतर निगरानी, ट्रेंड इतिहास या मल्टी-साइट स्केल एक पूर्ण NMS को उचित ठहराते हैं।
कैसे Staff WiFi आपको ISO/IEC 27001 का पालन करने में मदद करता है: Annex A नियंत्रणों को आपके वायरलेस नेटवर्क से जोड़ना
आप यह तय करने में सक्षम होंगे कि क्या आपका स्टाफ WiFi 12 ISO/IEC 27001:2022 Annex A नियंत्रणों का प्रमाण दे सकता है, जिसमें A.5.15, A.8.5 और A.8.22 शामिल हैं। आप एक साझा WPA2-PSK कुंजी को IEEE 802.1X और डायनेमिक VLANs से बदलने में भी सक्षम होंगे। अंत में, आप RADIUS लॉग, अलगाव परीक्षण और सप्लायर रिकॉर्ड एकत्र कर सकते हैं जिन्हें एक ऑडिटर चरण 2 पर स्वीकार करता है।
Guest WiFi ROI: गणना पद्धति और वेन्यू बेंचमार्क
आप एक ऐसा guest WiFi ROI मॉडल तैयार कर सकेंगे जिस पर आपका फाइनेंस डायरेक्टर हस्ताक्षर कर देगा, जिसमें रेवेन्यू और एट्रिब्यूशन के बजाय ग्रॉस मार्जिन और होल्डआउट ग्रुप्स का उपयोग किया जाएगा। चार वैल्यू स्ट्रीम की गणना करें, लिफ्ट अनुमानों को आधा करके उनका स्ट्रेस-टेस्ट करें, और दूसरे वर्ष का बजट मांगने से पहले पहले वर्ष के प्रत्येक अनुमान को अपने खुद के 90-दिन के बेसलाइन से बदलें।
Cyber Essentials और Staff WiFi: अपने वायरलेस नेटवर्क पर पांच नियंत्रणों को पास करना
आप अपने staff WiFi के लिए पांच Cyber Essentials नियंत्रणों में से प्रत्येक का मिलान करने और मूल्यांकनकर्ताओं को मिलने वाली कमियों को दूर करने में सक्षम होंगे। फिर आप प्रत्येक डिवाइस श्रेणी के लिए 802.1X, iPSK और एक अलग किए गए WPA2-PSK नेटवर्क के बीच चयन कर सकते हैं। अंत में, आप जानेंगे कि Cyber Essentials Plus ऑडिट के लिए एक्सेस पॉइंट्स, कंट्रोलर्स और BYOD को कैसे तैयार किया जाए।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।