
Network access control deployment and architecture planner
Model authentication loads, size dynamic VLAN subnets, calculate compliance readiness, and build an automated zero-trust onboarding strategy for enterprise WiFi and wired switch ports.
Estate Endpoint Parameters
Deploy 802.1X certificate onboarding for laptops and Cloud RADIUS Passpoint for guests.
Explore Purple enterprise WiFi access control, cloud RADIUS, dynamic micro-segmentation, and compliance automation.
您的网络上可能已经拥有比您的团队所能轻松追踪的更多的身份。员工笔记本电脑、个人手机、打印机、智能电视、POS 终端、扫描仪、平板电脑、医疗设备、访客设备、承包商、居民、自助终端。问题不仅在于它们是否可以连接,而在于每一个设备是否应该连接、连接到什么,以及在什么条件下连接。
这就是人们开始提出一个非常实际的问题的地方:到底什么是网络接入控制?不是厂商幻灯片上的版本,而是实际运营的版本。
简单的回答很简单。网络访问控制 (NAC) 是决定谁以及什么设备可以进入您的网络,并强制执行正确访问级别的策略层。一个好的 NAC 部署不仅仅是检查用户名然后放行流量。它会识别设备,检查其是否符合策略,并将其置于网络的正确区域,或者根本不允许其进入。
由于英国组织目前正面临密集、高速且混杂使用的环境,这一点现在显得尤为重要。英国政府的《2024年网络安全漏洞调查》发现,50%的英国企业在过去12个月内报告过网络安全漏洞或攻击,而大型企业的这一比例则上升至74%(此处引用了英国的漏洞数据)。在这种背景下,默认允许任何带有WiFi信号或以太网端口的设备进入网络无异于自找麻烦。
数字保镖:为什么每个网络都需要接入控制
想象一座管理良好、设有前台、旋转闸机、员工通行证、访客证和限制楼层的建筑。保安不只是询问是否有人到场,他们还会检查身份、目的以及该人员应该被允许去往何处。
NAC 为网络安全发挥同样的作用。
防火墙依然重要,但单靠它还不够。防火墙主要管理流量。而 NAC 管理的是准入。它处于设备尝试加入网络的节点,并提出一套不同的问题:这是谁,这是什么设备,它是否合规,以及应该允许它访问什么?
为什么旧模型会失效
许多网络都是基于一个简单的假设构建的:如果设备进入了内部,它就大致可信。在现代环境中,这种模式已经瓦解,因为“内部”包含了非托管手机、物联网设备、访客流量和临时用户。
以下是一些常见的例子:
- 承包商的笔记本电脑连接到了财务人员正在使用的同一个无线区域。
- 访客设备进入了未与内部服务进行干净隔离的网络。
- 共享平板电脑使用有效凭证通过了身份验证,但缺少了您策略所要求的控制措施。
- 受感染的终端获取了普通访问权限并开始进行横向渗透。
这些都不是罕见场景,而是正常的日常运营现实。
实用规则:如果你无法在边缘决定访问权限,最终你就必须在网络更深处试图解决信任问题,而在那里,问题将更难控制。
在英国的语境中,这就是为什么 NAC 自然地融入了 Zero Trust 网络访问方法。您不再假设位置等于信任。身处场所内、连接到 SSID 或接入有线网络并不意味着用户或设备应该获得广泛的访问权限。
NAC 在实践中带来的改变
NAC带来的最大转变是:连接并不等于信任。
NAC可以采取以下措施,而不是向设备开放广泛的访问权限并依赖下游控制来解决问题:
- 在授予正常访问权限之前验证用户和设备
- 分析终端特征,使未知或未管理的设备不会混入其中
- 应用基于角色的访问,使员工、访客和设备不会共享相同的网络体验
- 隔离不合规系统,而不是让它们与生产资产混合在一起
这使得 NAC 成为前线控制,而不是收尾层。在许多人与设备共享相同的物理基础设施,但绝不应共享相同信任级别的场所,它尤其有用。
了解 NAC 的核心组件
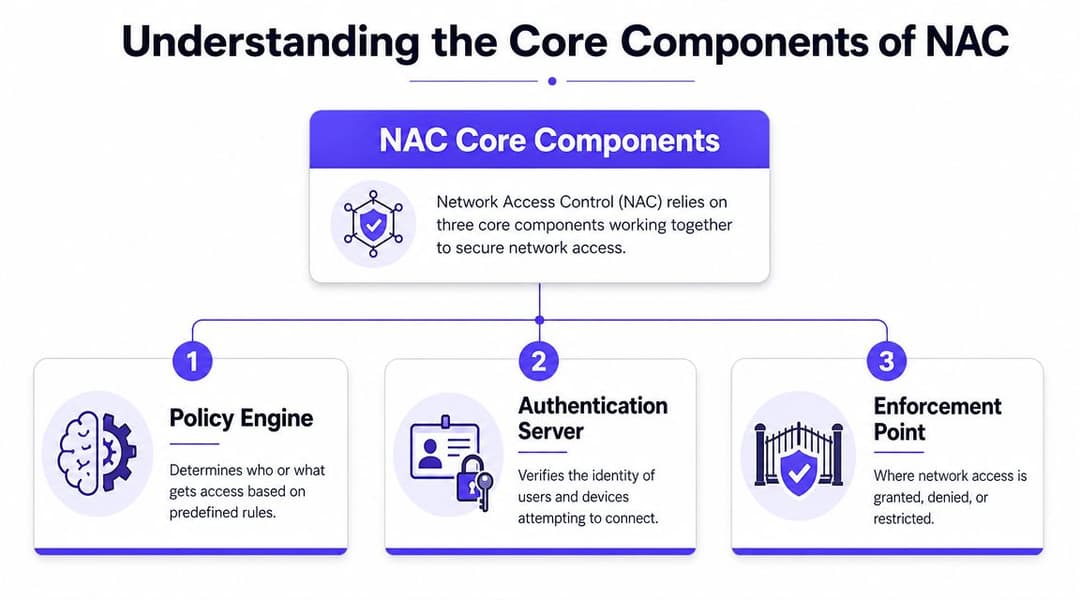
NAC 看起来可能很复杂,因为多个系统在协同工作。一个好懂的类比是城市的自动交通系统。一个系统制定规则,一个系统验证谁被允许通过,还有一个系统在地面上控制护栏和车道变更。
这些组成部分是策略引擎、认证服务器和执行点。
策略引擎
这是决策核心。它接收关于用户、设备、位置、连接类型和安全状况的输入,然后将它们映射为具体的访问结果。
通俗地说,策略引擎回答以下问题:
- 这是员工笔记本电脑、访客手机,还是打印机?
- 用户是否在正确的组中?
- 此设备是否已知且合规?
- 此会话应该获得完全访问权限、仅限互联网访问权限,还是补救访问权限?
策略引擎至关重要,因为网络准入控制不仅仅是身份验证检查。它是一个策略强制执行系统。两个人可以提供有效的身份,但由于策略引擎对上下文的处理不同,他们仍然会获得不同的网络路径。
认证服务器
这是身份验证器。在许多环境中,这意味着 RADIUS,它通常与目录和身份系统相绑定。
当设备尝试连接时,身份验证服务器会检查提供的凭据或证书,并返回批准、拒绝或网络可使用的附加属性。这些属性可能包括角色、VLAN 分配或访问条件。
非专业人士常有的一个误解是,NAC 和 RADIUS 是一回事。它们不是。RADIUS 通常是工作流的一部分。NAC 使用该工作流,然后在其上叠加策略和强制执行。
健康的 NAC 设计将身份证明与访问意图隔离开来。身份验证说明了是谁。NAC 则决定该身份在本次会话中,在此网络上可以做什么。
强制执行点
网络执行其强制执行功能。强制执行点通常是用于授予、限制或拒绝连接的交换机、无线控制器或接入点。
如果策略规定“仅限互联网”,则执行点可以将端点引导至访客 VLAN 或受限角色。如果策略规定“隔离”,则端点将被隔离。如果策略规定“拒绝”,则无法连接任何地方。
一个简单的结构如下所示:
| 组件 | 主要工作 | 典型示例 |
|---|---|---|
| 策略引擎 | 应用访问逻辑 | NAC 平台 |
| 认证服务器 | 验证身份 | RADIUS 服务 |
| 执行点 | 更改网络访问 | 交换机、AP、控制器 |
在运营中至关重要的是这些组件之间的对接。如果身份数据不准确,策略就变成了凭空猜测。如果执行力度不够,策略就成了摆设。
探索NAC类型与执行机制
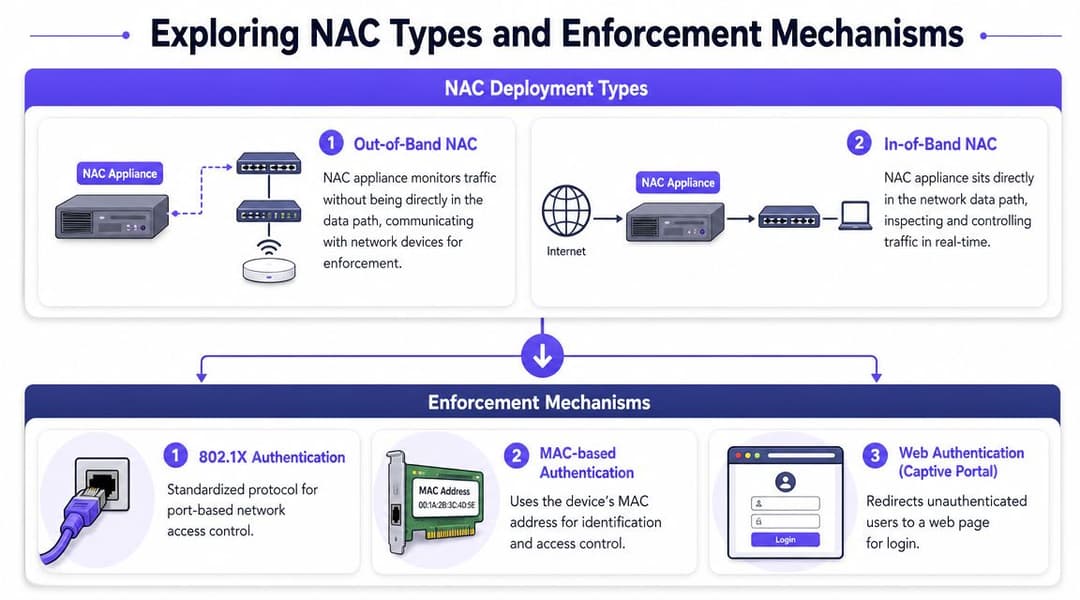
并非所有的 NAC 部署都有相同的表现。某些控制发生在设备获得实质访问权限之前。其他控制则在连接后持续进行,并随条件的变化调整访问权限。最佳的实践通常会将两者结合。
在英国企业网络中,NAC最常作为围绕 802.1X 和 RADIUS 的策略执行层来实现,其中交换机或无线控制器在数字门户处拦截设备,并使用 RADIUS 检查凭证和健康状态,然后由 NAC 决定是否应将该设备放入特定的 VLAN、受限网络中,还是完全予以拒绝(结合 802.1X 和 RADIUS 的 NAC 技术概述)。
准入前和准入后
准入前控制是更干净的模型。设备在获得实际访问权限之前,必须证明身份并符合策略。如果未通过,网络可以阻止它或将其放入严格受限的网段中。
准入后控制假定初始连接并不是全部。设备可能会变得不合规,账户可能会发生变化,登录后的行为也可能会变得可疑。准入后控制允许网络准入控制在会话期间重新评估并收紧访问权限。
实际对比:
| 方式 | 优势 | 潜在难点 |
|---|---|---|
| 准入前 | 及早阻止不良访问 | 对于传统设备和未托管设备较难实施 |
| 准入后 | 对不断变化的情况做出响应 | 需要良好的可见性和清晰的触发条件 |
团队往往过度关注第一道关卡,而忽略了会话控制。这是一个错误。上午 9 点时可以接受的设备,如果其姿态发生变化或风险上下文发生转移,稍后可能就不再可以接受了。
基于客户端与无客户端
一些NAC平台在终端上使用客户端(Agent)来更可靠地报告安全状况。这对于托管的员工笔记本电脑和其他企业设备非常有用。
其他场景则需要无代理技术。访客手机、消费级设备和许多 IoT 终端不会携带您的代理,强行安装代理通常带来的摩擦远多于价值。在这些情况下,画像分析、证书检查、门户流程或网络元数据往往更切合实际。
这两种模式并没有绝对的优劣之分。正确的问题是您拥有哪些设备类别,以及其中哪些是您所控制的。
关键的强制执行工具
当人们问什么是网络接入控制时,通常期望的是单一机制。而实际上,NAC是一系列执行方法的集合。
以下是一些最常见的类型:
802.1X
基于端口的访问控制标准。当设备能够妥善支持该标准时,这是首选方案,因为它可以为您在有线和无线网络上提供更强大的基于身份的准入控制。动态 VLAN 分配
NAC 可以根据策略将用户和设备划分到不同的 VLAN。相同的交换机端口或 SSID,不同的网络结果。基于角色的访问控制
财务笔记本电脑、访客手机和打印机不应该继承相同的信任度。RBAC 让策略能够反映工作职能和设备类型,而不仅仅是连接位置。隔离网络
当设备已知但合规性不达标时非常有用。NAC 可以将其放置在可以进行修复而无法访问敏感系统的区域,而不是采取非黑即白的简单决策。MAC 认证绕过
这通常用于无法进行 802.1X 认证的设备,例如某些打印机、扫描仪或专业设备。它虽然有效,但其安全性弱于证书或基于用户的认证方法,因此需要围绕其制定更严格的策略。Captive Portal 和 Web 认证
在访客访问环境中很常见。对于临时访问来说很方便,但对于重复使用的用户来说很繁琐,并且不适合作为员工或受信任设备的长期解决方案。
对于正在评估平台选项的组织,根据这些强制执行模式能够获得的支持程度来比较 网络准入控制解决方案 会很有帮助,而不仅仅是看宣传的功能列表。
NAC 如何与您现有的 IT 架构集成
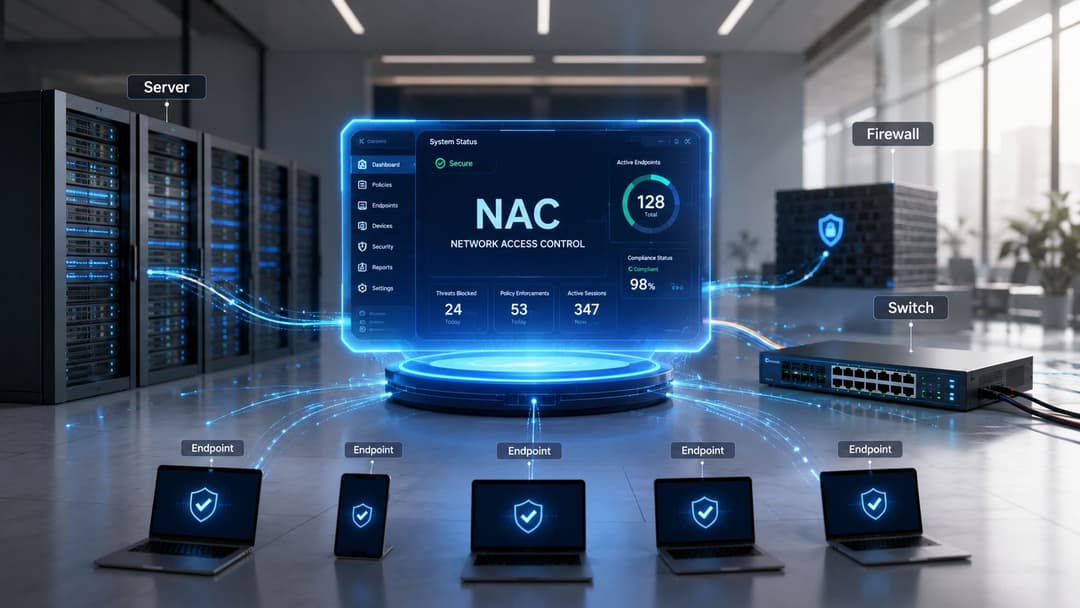
当 NAC 不是孤立工作时,它能发挥最大的作用。单凭其自身,它可以检查连接请求并应用本地规则。在进行妥善集成后,它将成为一个由身份、设备信任和运行上下文驱动的访问决策点。
这改变了决策的质量。
身份识别平台与目录服务
大多数组织不希望 NAC 维护一套独立的用户和角色体系。他们希望将其与已经定义员工身份的系统联系起来。在实践中,这通常意味着与 Microsoft Entra ID、Google Workspace、Okta 或现有的目录服务进行集成。
这使 NAC 能够执行更有价值的验证:
- 此用户目前是否处于活跃状态?
- 他们属于哪个组或角色?
- 访问权限是否已被集中撤销?
- 此人应该被视为员工、承包商、访客还是住户?
当访问策略遵循目录真实源时,入职和离职流程会变得更加干净。如果由 HR 驱动的身份变更流入访问决策,网络就不会滞后于您的其他控制平面。
证书、设备安全状况评估以及免密访问
最强大的 NAC 环境不依赖于在 SSID 之间流传的共享密码或留存时间过长的静态凭证。它们使用证书和设备信任信号来识别终端本身。
这很重要,因为用户账户只能说明部分情况。未知设备上的有效用户仍然是一个风险问题。
实战建议:如果您的员工访问仍然依赖共享的 WiFi 密码,那么您并没有真正意义上的准入控制。您只有一个便利性设置。
这也是 NAC 开始与现代无密码网络产生交集的地方。基于身份的访问可以超越传统的 Captive Portal 体验。对于访客和场馆环境,OpenRoaming 和 Passpoint 等技术正朝着安全、自动连接的方向发展,从而减少摩擦。这种访问仍然需要策略,只是不再需要旧有的、繁琐的用户体验流程。
实践中的 NAC - 常见应用场景
当你看到 NAC 解决的业务运营问题时,它就更有意义了。策略引擎和 RADIUS 流程固然重要,但大多数买家只关心一件事:它是否能在不破坏用户体验的情况下提高控制力?
酒店服务业
酒店充满了重叠的信任区域。客人的手机和笔记本电脑需要互联网接入。员工设备需要访问操作系统。电视、门禁系统、自助服务终端和后勤办公室设备都需要连接,但默认情况下彼此不互通。
一个得当的网络准入控制设计可以将这些类别干净地隔离开来,即使它们共享相同的物理基础设施。访客可以获得简单的引导和互联网访问。员工设备则针对组织的身份栈进行身份验证。运营设备则归入严格受限的网段。
而行不通的是偷懒的版本。一个宽泛的 SSID,一个密码,以及“我们会把敏感数据保存在别的地方”。在酒店及款待业中,这通常会演变成排障痛苦和责任不明的问题。
零售业
零售环境通常混杂了公共 WiFi、员工平板电脑、POS 系统、扫描枪、数字标牌和供应商维护的设备。如果未部署 NAC,商店最终可能会出现仅因物理位置接近就彼此信任的系统。
此处更具价值的控制是分段准入。POS 系统应仅与其需要的目标进行通信。访客流量绝不应与默认信任的网络相邻。供应商设备应该是可识别且受限的。
一个好的零售 NAC 设置还能减少运营中的模糊性。当网络上出现异常时,团队可以更快地对其进行分类并应用已知策略,而不是在营业时间内临时应付。
医疗保健业
医疗保健是 NAC 迅速发挥其价值的领域。医疗机构中包括临床医生、行政人员、访客、承包商、非托管医疗设备,以及无法始终干净支持现代身份验证的陈旧专业设备。
来自 NCSC 的英国公共部门指南与 NAC 原则保持一致,建议组织采用零信任思维,在授予访问权限之前验证每个用户和设备,并使用分段来限制受损造成的影响(英国公共部门指南中的零信任与 NAC 一致性)。
在医院和诊所,难点不在于理论,而在于如何在不降低整个环境信任门槛的情况下处理混合设备类别。
多租户住宅和学生公寓
住宅运营商需要一个对居民来说简单、但在后台保持隔离的网络模型。不能仅仅因为使用的是同一栋大楼的基础设施,一个居民就能够发现另一个居民的设备。
在这些情况下,NAC 策略、私有网络分配以及诸如 iPSK 的方法提供了极高的实用性。居民可以获得如家一般的体验。传统设备仍能连接。运营商则保持了隔离与控制。
这与企业办公室的网络接入控制(NAC)是一个完全不同的问题,但其准入逻辑是一样的。身份、设备类型和策略决定了网络对该用户呈现的状态。
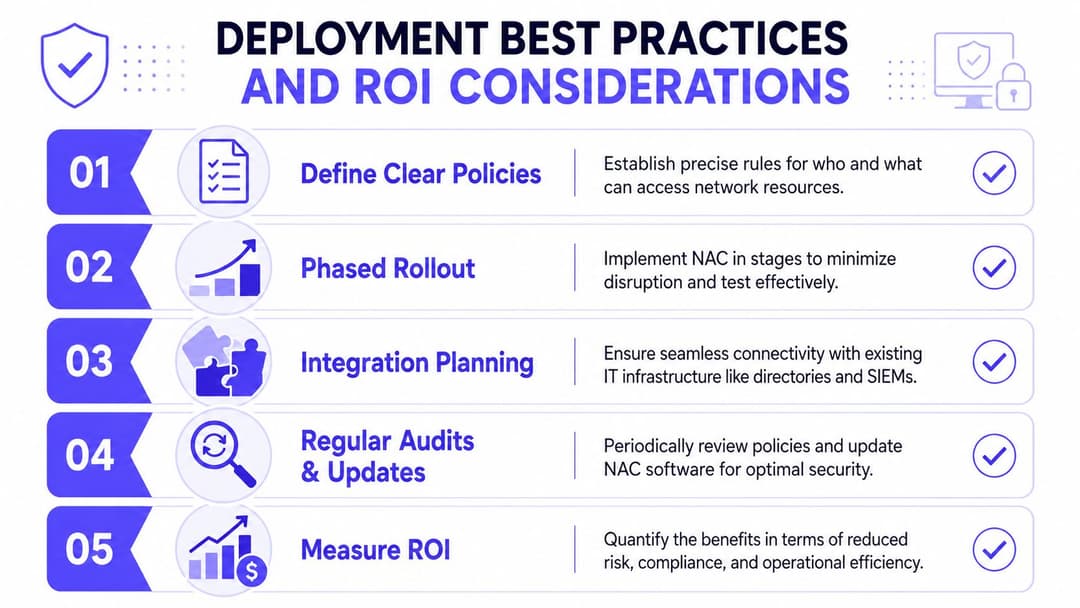
部署最佳实践与ROI考量
大多数NAC部署失败并不是因为技术不成熟。而是因为策略过于宏大、资产混乱,以及团队试图过早地执行过多限制。
更好的方法是保持严谨且稍微有些枯燥。在网络安全领域,这通常是一种褒奖。
行之有效的方法
从先观察再阻断开始。尽可能在监控或低影响模式下运行NAC,建立对设备类型的真实了解,然后分阶段收紧策略。
一个实用的流程如下所示:
盘点资产先行
了解正在连接的对象。企业通常会发现比预期更多的未托管或归类错误的设备。从简单策略开始
企业托管设备、访客、打印机和未知设备,这对于初始模型来说已经足够了。您可以在以后添加更细致的规则。明确规划异常情况
传统设备、临床设备、专业物联网和设施系统需要一条通路。假装它们能完美融入干净的模型只会浪费时间。将有线与无线协同处理
如果策略在 WiFi 上很强,但在交换机端口上很弱,人们就会找到这个薄弱环节。
英国隐私与合规已融入设计之中
这部分内容在 NAC 文章中经常被忽略,但在英国却至关重要。NAC 收集并评估设备与用户属性,这带来了治理问题。根据 UK GDPR 关于数据最小化和存储限制的原则,企业应当仅为明确的目的收集所需的属性,并且仅在必要的时间内保留这些数据。这意味着 NAC 设计应当明确哪些属性对访问决策是必不可少的、记录哪些内容、日志保留多长时间,以及如何将安全数据与营销或分析用途隔离开来(有关 NAC 与隐私设计注意事项的英国侧重讨论)。
这并不会让 NAC 变得棘手。它只是意味着数据模型需要严谨的规范。
不要将网络准入控制构建成收集所有可用身份和设备属性的真空吸尘器。而应将其构建为一个拥有合理证据集的决策系统。
投资回报率(ROI)不仅限于减少安全漏洞
安全买家经常要求评估投资回报率(ROI),但往往局限在太窄的范围内。其价值不仅在于“NAC是否阻止了安全事件”,更体现在日常运营中。
常见的回报领域包括:
- 减少支持摩擦,因为员工和访客能更一致地进入正确的访问状态
- 更快的故障排除,因为网络具有更清晰的身份和策略上下文
- 更干净的注销,当访问取决于集中身份和证书状态时
- 减少手动异常处理,一旦可重复的角色和设备类别得到妥善映射
这也是云端管理和身份优先选项可以发挥作用的地方。一些组织仍然希望将本地NAC与本地RADIUS和交换相结合。而另一些组织则更倾向于减少基础设施开销。例如,来自 Purple 的网络和无线安全服务 等平台符合后一种模式,它结合了身份驱动的访问、无密码工作流和厂商集成,且无需承担共享密码和繁琐手动访客流程等传统运维负担。
接入的未来:从NAC到身份网络
传统的NAC依然至关重要。它仍然是准入层,告诉网络在什么条件下,谁和什么应该被信任,以及拥有什么级别的访问权限。
但围绕 NAC 的用户体验正在发生变化。
截至2024年1月,96%的英国场所已接入千兆宽带(此处指出了英国连接更新)。这种级别的连接性意味着更多的设备、更多的会话,以及对即时访问的更高期望。在这种环境下,共享密码、繁杂的 Captive Portal 和手动例外的旧模式已无法很好地进行扩展。
未来的发展方向是身份网络。访问决策仍遵循 NAC 原则,但实现变得更加无缝。员工使用基于身份、具有证书级信任的方式进行身份验证。访客通过能够减少摩擦并从第一个数据包开始提高加密强度的标准进行连接。多租户和混合用途场所在无需让每个用户都为登录步骤而烦恼的情况下获得隔离。
这就是关于今天什么是网络访问控制的最新答案。它已不再仅仅是一个传统的看门人。它是无密码、身份驱动型访问的基石,能够同时确保安全、分段和易用性。
Purple 通过用安全、无密码的访问取代共享密码和 Captive Portal,帮助组织从基础 WiFi 访问过渡到基于身份的网络,从而为访客、员工和多租户环境提供服务。如果您正在评估 NAC 原则如何支持 OpenRoaming、Passpoint、基于证书的员工访问或隔离的居民连接,Purple 是一个值得评估的平台。



