
Technische WiFi-Leitfäden
Tiefgehende, expertengeführte technische Leitfäden zu Gast-WiFi, Analytics, Captive Portals und Standorttechnologie.
473 guides
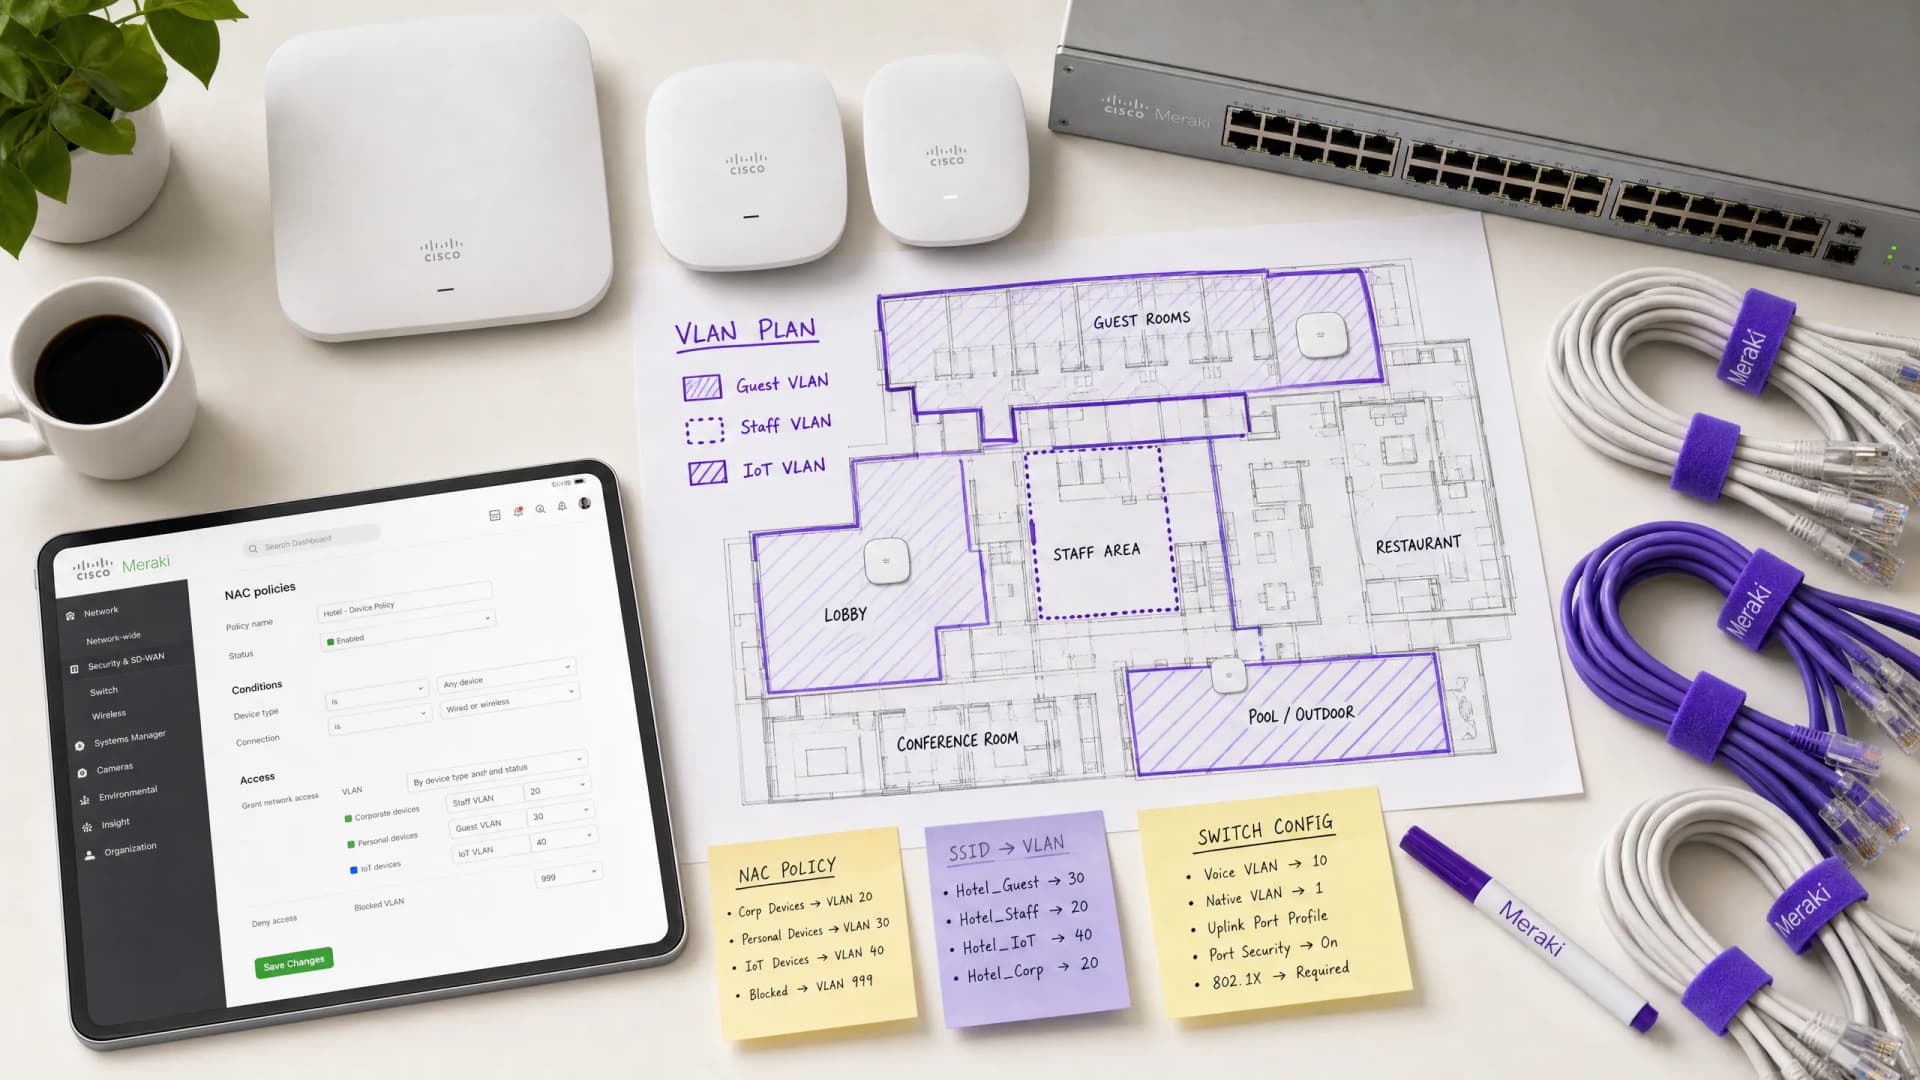
Konfiguration von NAC-Richtlinien für VLAN-Steering in Cisco Meraki
Dieser maßgebliche Leitfaden bietet IT-Leitern, Netzwerkarchitekten und Leitern des Standortbetriebs einen praktischen, schrittweisen Rahmen für die Konfiguration von NAC-Richtlinien und VLAN-Steering in Cisco Meraki-Umgebungen. Er deckt die 802.1X-Implementierung, die Isolierung von IoT-Geräten über MAC-Authentication-Bypass und die nahtlose Integration in die Guest-WiFi-Analyseplattform von Purple ab, um eine sichere, konforme und leistungsstarke Netzwerksegmentierung in der Hotellerie, im Einzelhandel und im öffentlichen Sektor zu gewährleisten.
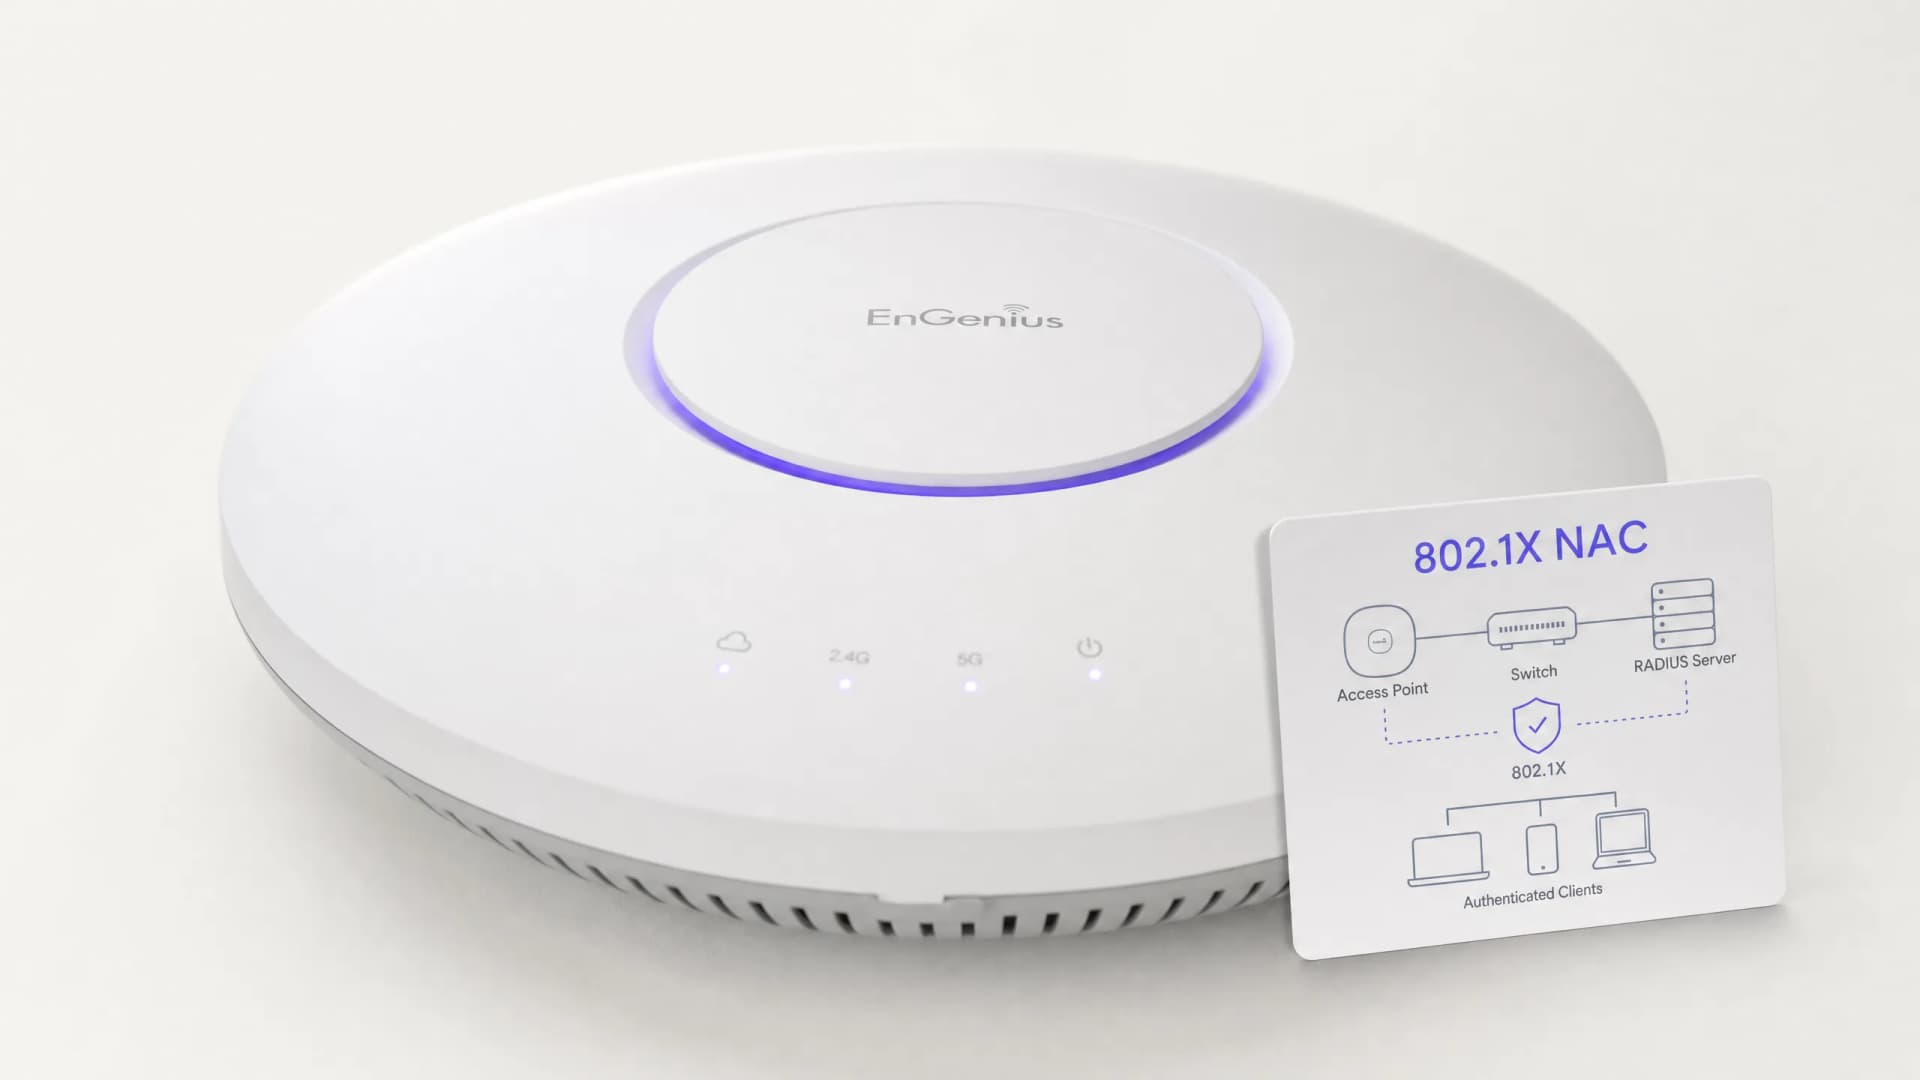
Best Practices für die Absicherung von K-12-Schulnetzwerken mit NAC
Dieser technische Referenzleitfaden bietet IT-Leitern praktische Strategien für den Entwurf, die Bereitstellung und die Verwaltung von Network Access Control (NAC) in K-12-Schulumgebungen. Er deckt wichtige Themen von der 802.1X-Authentifizierung und VLAN-Segmentierung bis hin zum Umgang mit IoT-Geräten mit MAB und MPSK ab, um einen robusten Schutz und Compliance zu gewährleisten.
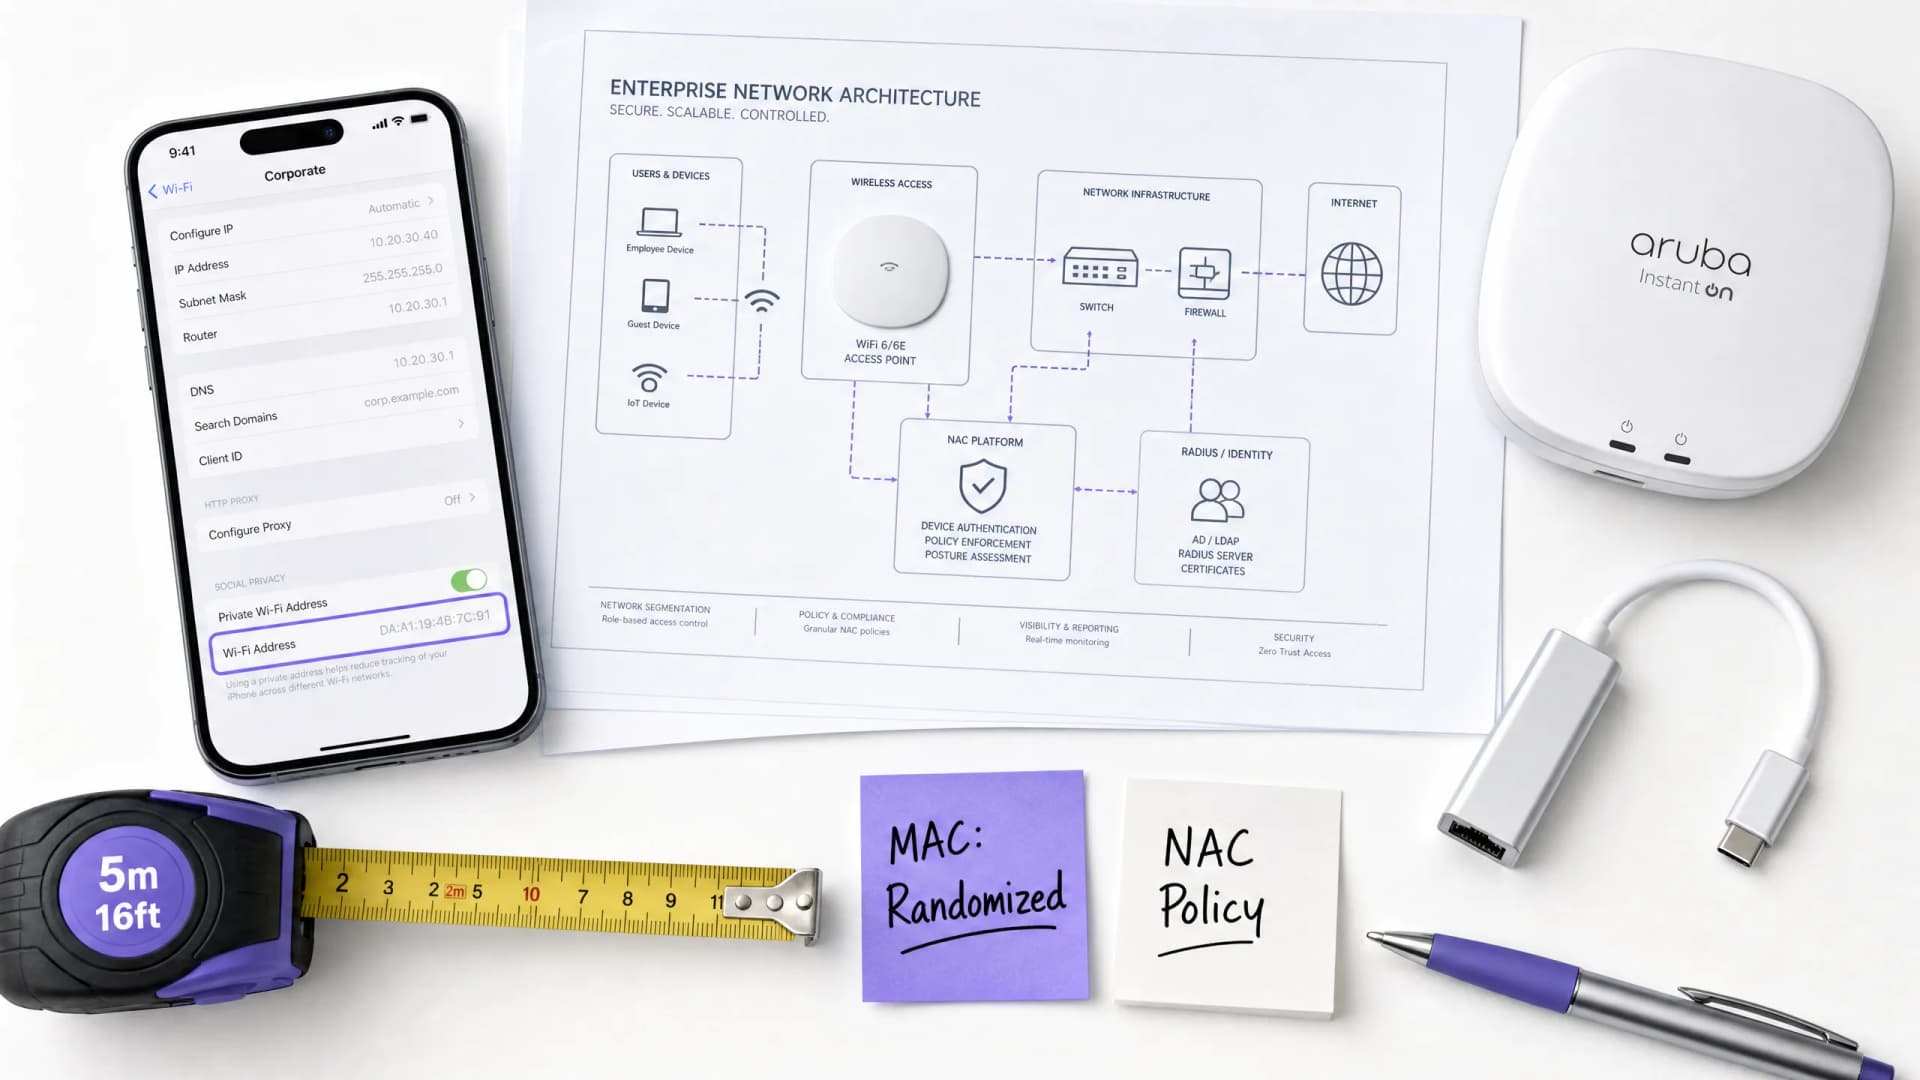
Die Auswirkungen der MAC-Randomisierung auf NAC und wie man sie überwindet
Dieser Leitfaden bietet eine tiefgehende technische Referenz zu den Auswirkungen der MAC-Adressen-Randomisierung auf Network Access Control (NAC)-Systeme und WiFi-Architekturen für Gäste. Er erklärt die Mechanismen der netzwerkspezifischen und periodischen MAC-Rotation unter iOS, Android und Windows und beschreibt detailliert die daraus resultierenden Kaskadenfehler – von wiederholten Anmeldungen im Captive Portal und DHCP-Erschöpfung bis hin zum Zusammenbruch der Richtliniendurchsetzung und ungenauen Analysen. IT-Leiter und Netzwerkarchitekten finden hier praxisnahe, herstellerneutrale Strategien für die Migration von gerätezentrierter zu identitätszentrierter Authentifizierung mittels IEEE 802.1X, Passpoint (Hotspot 2.0) und OpenRoaming, mit konkreten Implementierungsanleitungen für das Gastgewerbe, den Einzelhandel, das Gesundheitswesen und den öffentlichen Sektor.
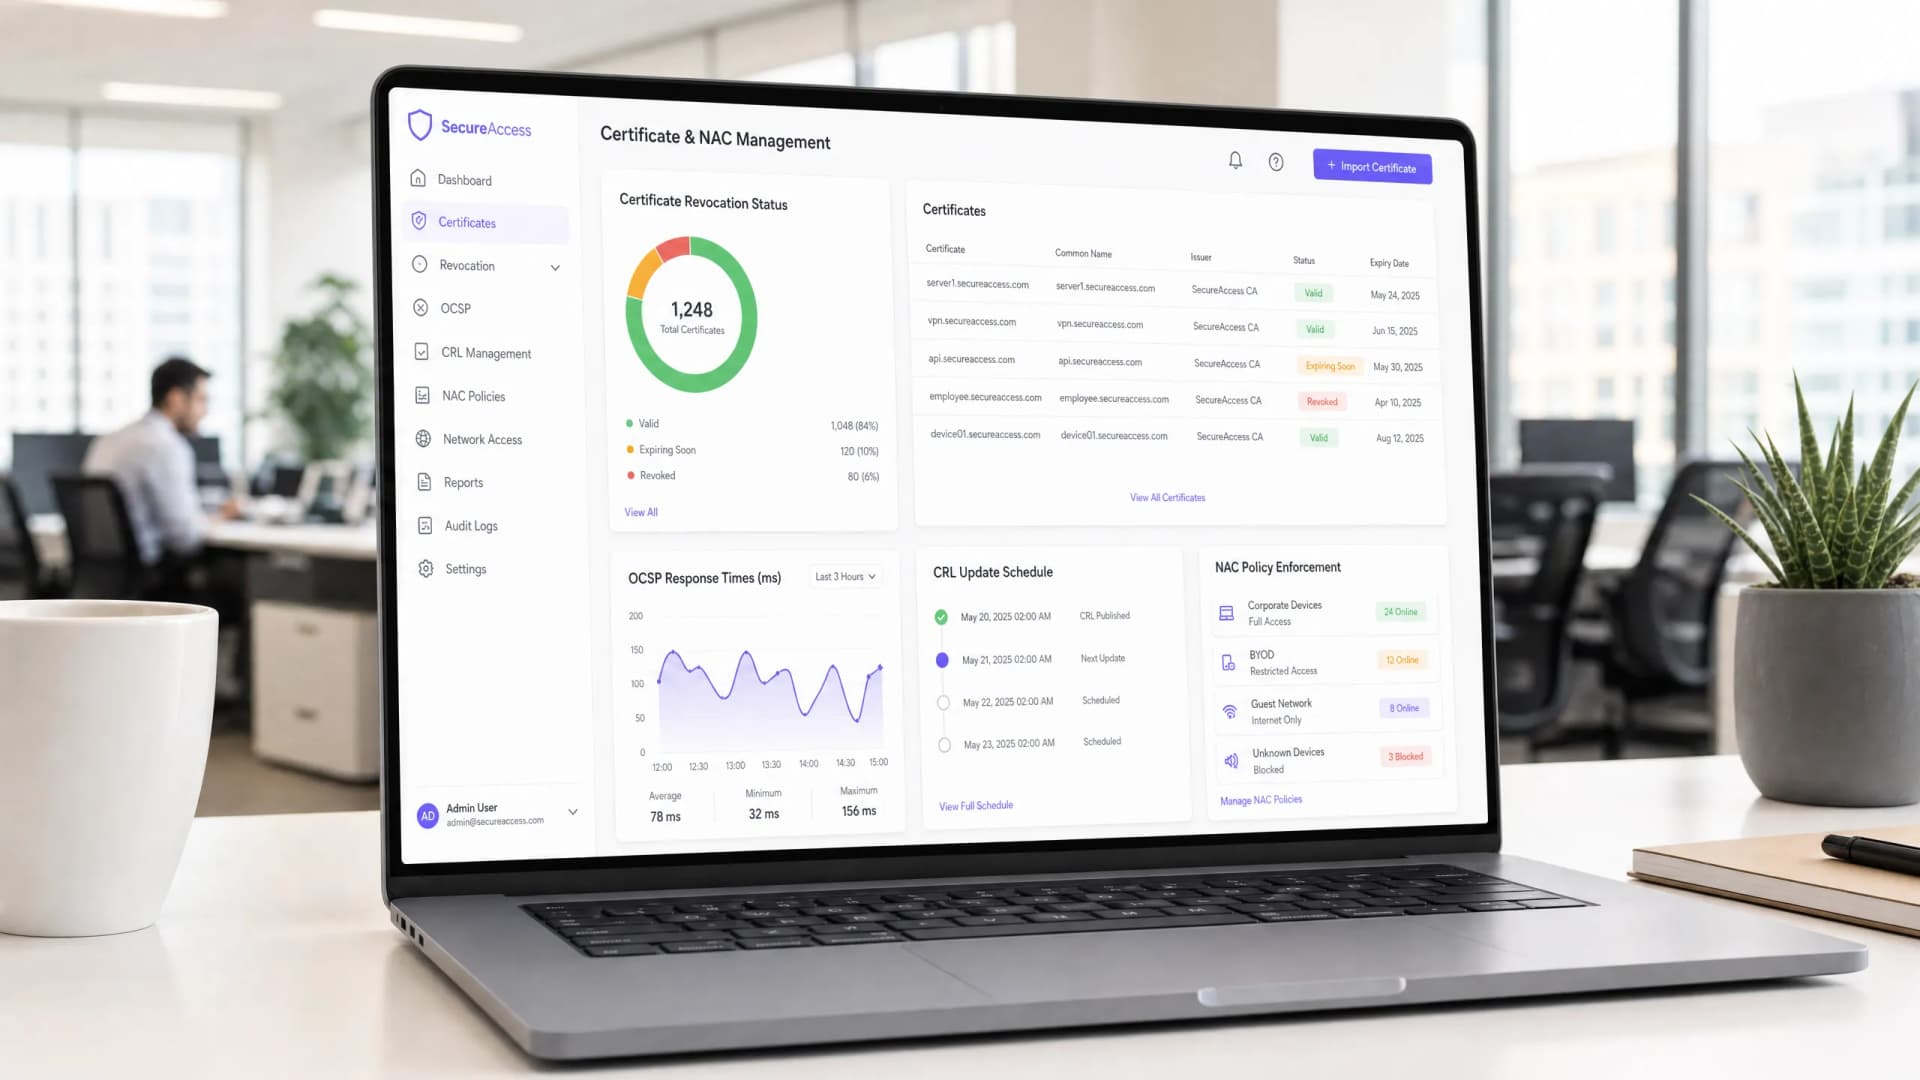
Automatisierung des Zertifikatswiderrufs mit OCSP und CRL in einer NAC-Umgebung
Dieser technische Leitfaden bietet IT-Managern und Netzwerkarchitekten eine umfassende Analyse zur Automatisierung des Zertifikatswiderrufs in einer Network Access Control (NAC)-Umgebung. Er beleuchtet die architektonischen Abwägungen zwischen OCSP und CRL, bietet herstellerneutrale Implementierungshilfen und beschreibt die geschäftlichen Auswirkungen einer Richtliniendurchsetzung in Echtzeit.
Sicherer Gastzugang: Implementierung von NAC für unverwaltete Geräte
Dieser fundierte technische Leitfaden beschreibt die Architektur, Bereitstellung und Compliance-Überlegungen für die Implementierung von Network Access Control (NAC) zur Absicherung unverwalteter Gastgeräte. Er bietet IT-Entscheidern praxisnahe Anleitungen für einen sicheren Gastzugang, ohne die Unternehmensinfrastruktur zu gefährden.
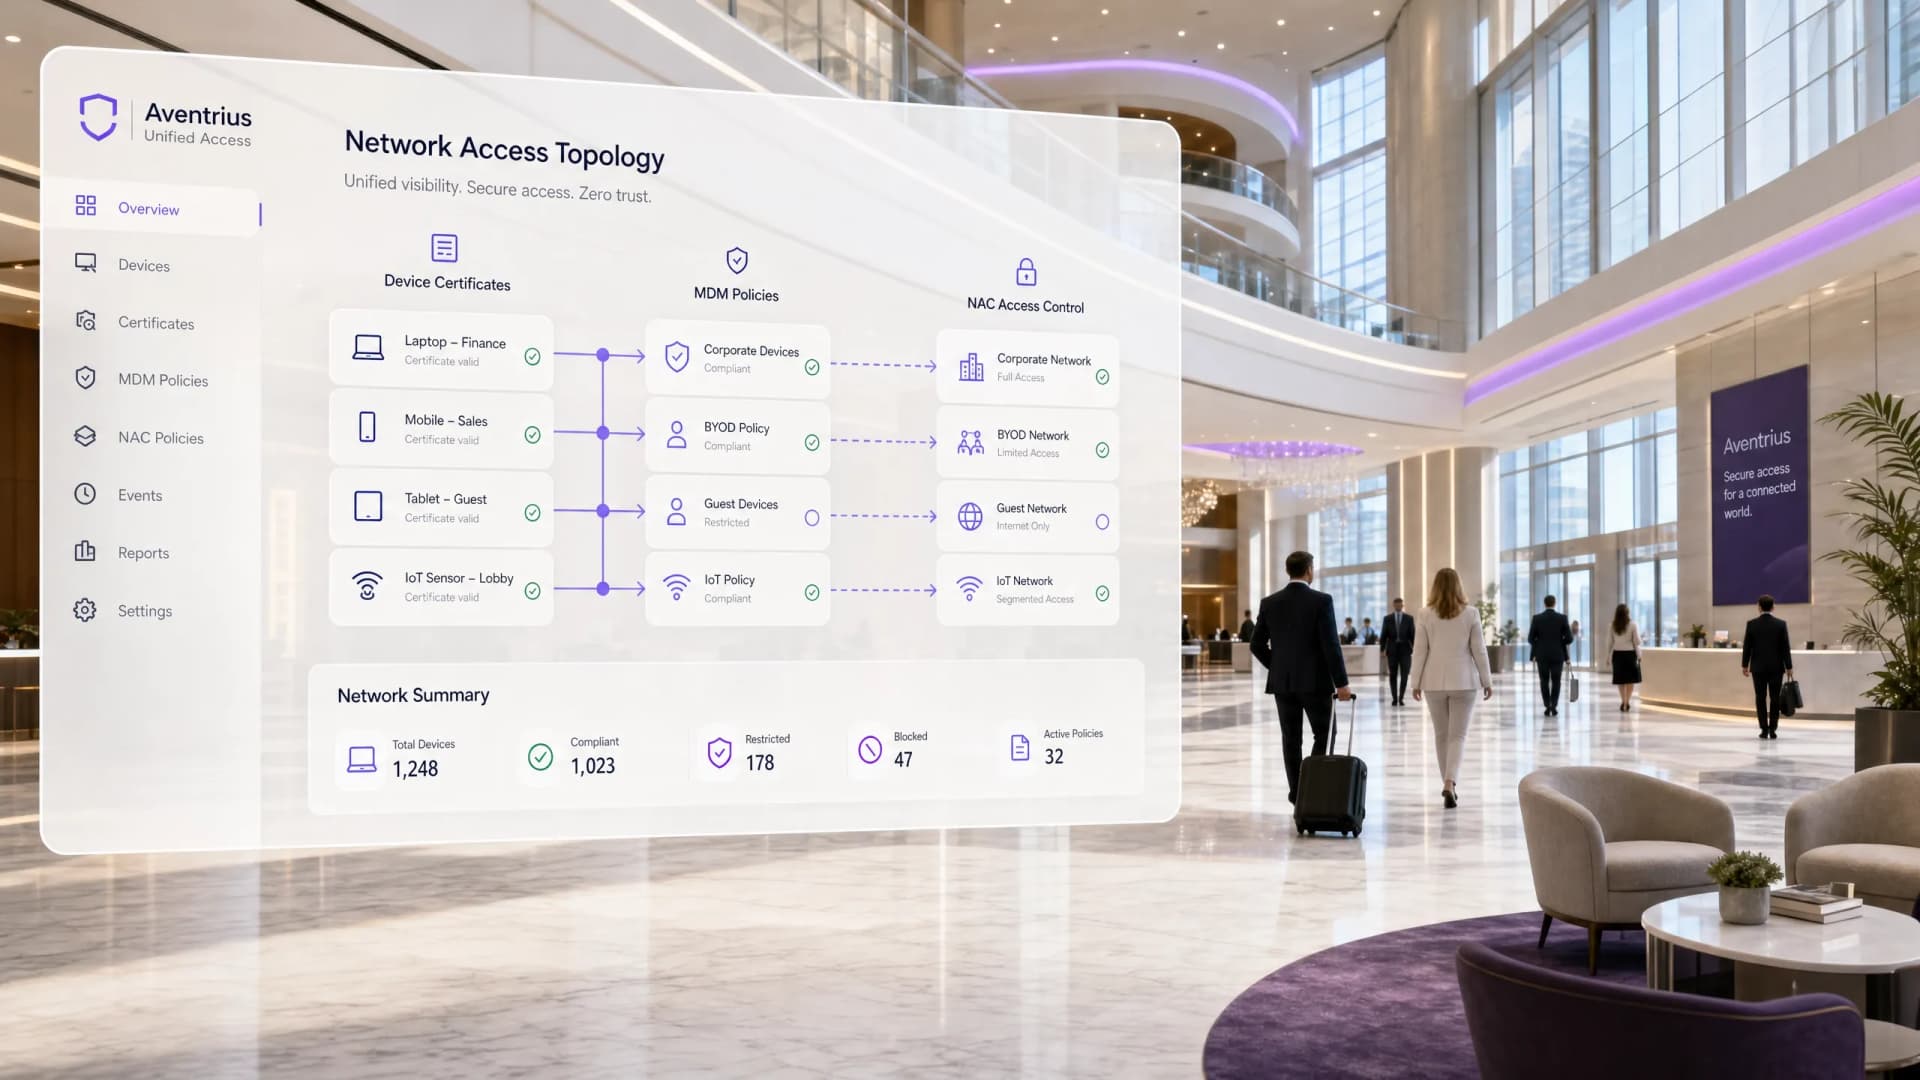
Die Rolle von SCEP und NAC in moderner MDM-Infrastruktur
Dieser Leitfaden bietet eine umfassende technische Analyse der Integration von SCEP und NAC in MDM-Plattformen, um sicheren, berührungslosen Netzwerkzugriff im Enterprise-Maßstab bereitzustellen. Er deckt die gesamte Architektur von der Zertifikatsausstellung bis zur 802.1X-Durchsetzung ab, mit praktischen Implementierungsszenarien aus dem Hotel- und Einzelhandelssektor. Entwickelt für IT-Leiter in großen Veranstaltungsorten, die in diesem Quartal Passwort-Sicherheitslücken schließen, die Gerätebereitstellung automatisieren und Compliance-Anforderungen erfüllen müssen.
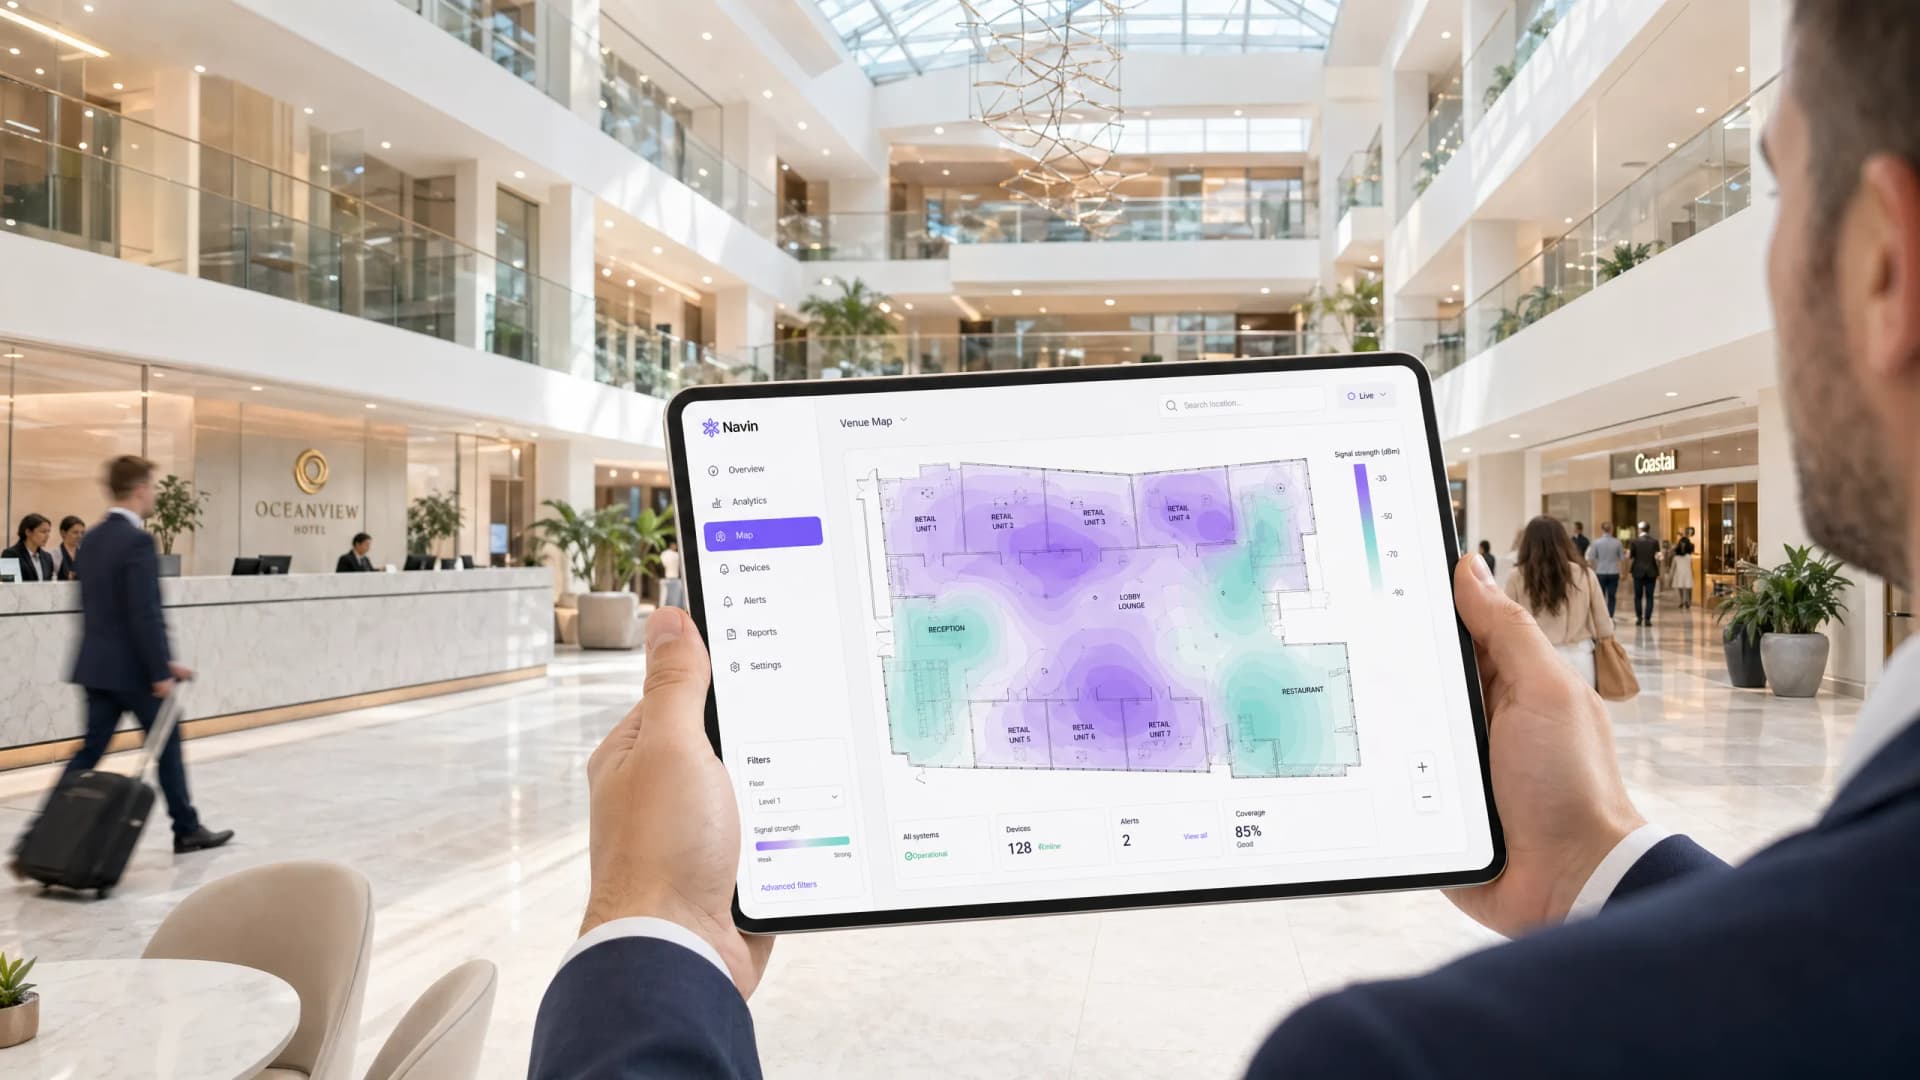
Indoor-WiFi-Ortungssysteme: Funktionsweise und Bereitstellung
Dieser umfassende Leitfaden beschreibt die technische Architektur, die Bereitstellungsstrategien und den geschäftlichen Nutzen von WiFi-basierten Indoor-Ortungssystemen. Er bietet Netzwerkarchitekten und IT-Leitern praxisnahe Anleitungen zur AP-Platzierung, HF-Kalibrierung und zur Überwindung der MAC-Randomisierung, um präzise räumliche Analysen zu liefern.
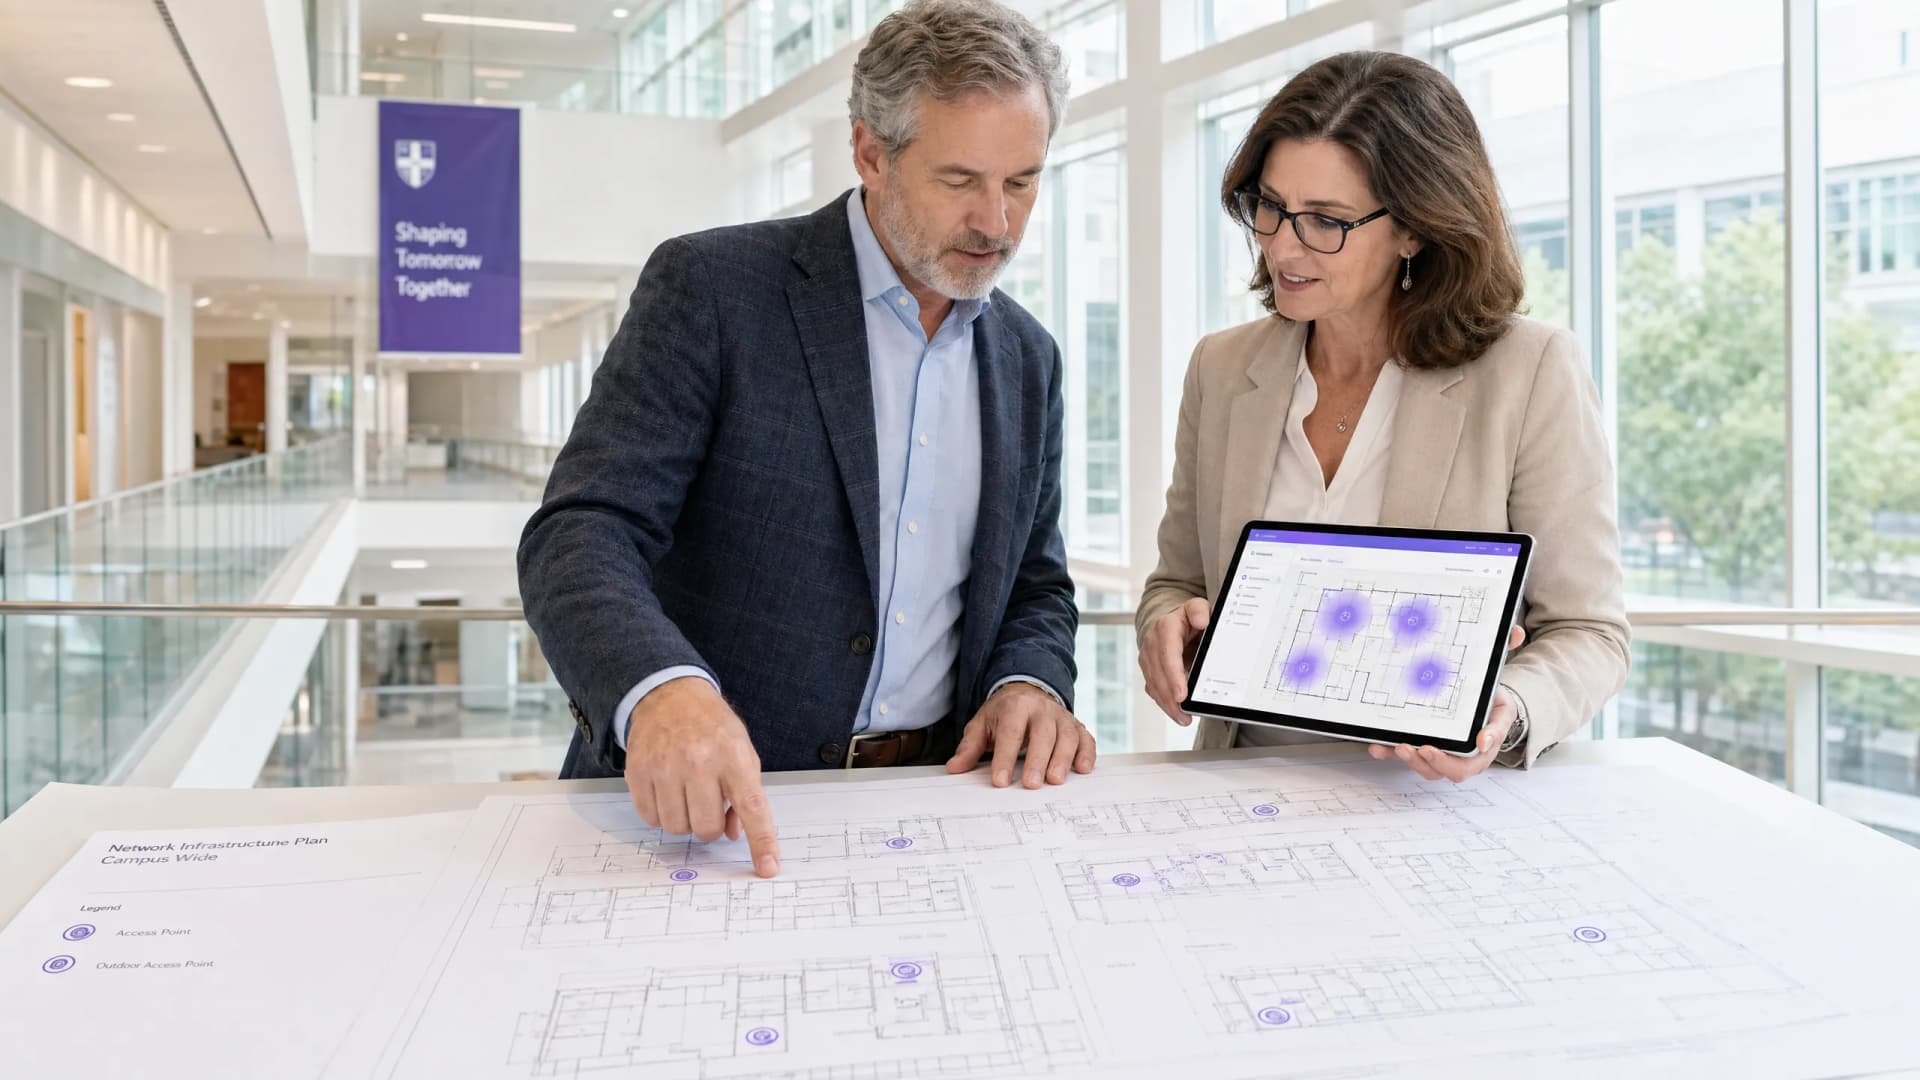
Wie man ein Campus WiFi Netzwerk aufbaut: Ein Leitfaden für die Universitäts-IT
Dieser technische Leitfaden bietet eine umfassende Blaupause für das Design und die Bereitstellung von hochverdichteten Campus WiFi Netzwerken. Er deckt alles ab - von aktiven Standortbegehungen und der Platzierung von Access Points bis hin zur Controller-Architektur, nahtlosem Roaming und sicherem Gäste-Onboarding. Er wurde für IT-Manager, Netzwerkarchitekten und CTOs an Universitäten und großen Veranstaltungsorten geschrieben, die in diesem Quartal eine umsetzbare Anleitung zur Planung und Durchführung einer drahtlosen Bereitstellung benötigen. Der Leitfaden ordnet zudem die Guest WiFi und Analyse-Plattform von Purple den realen Integrationspunkten innerhalb des Bereitstellungs-Lebenszyklus zu.
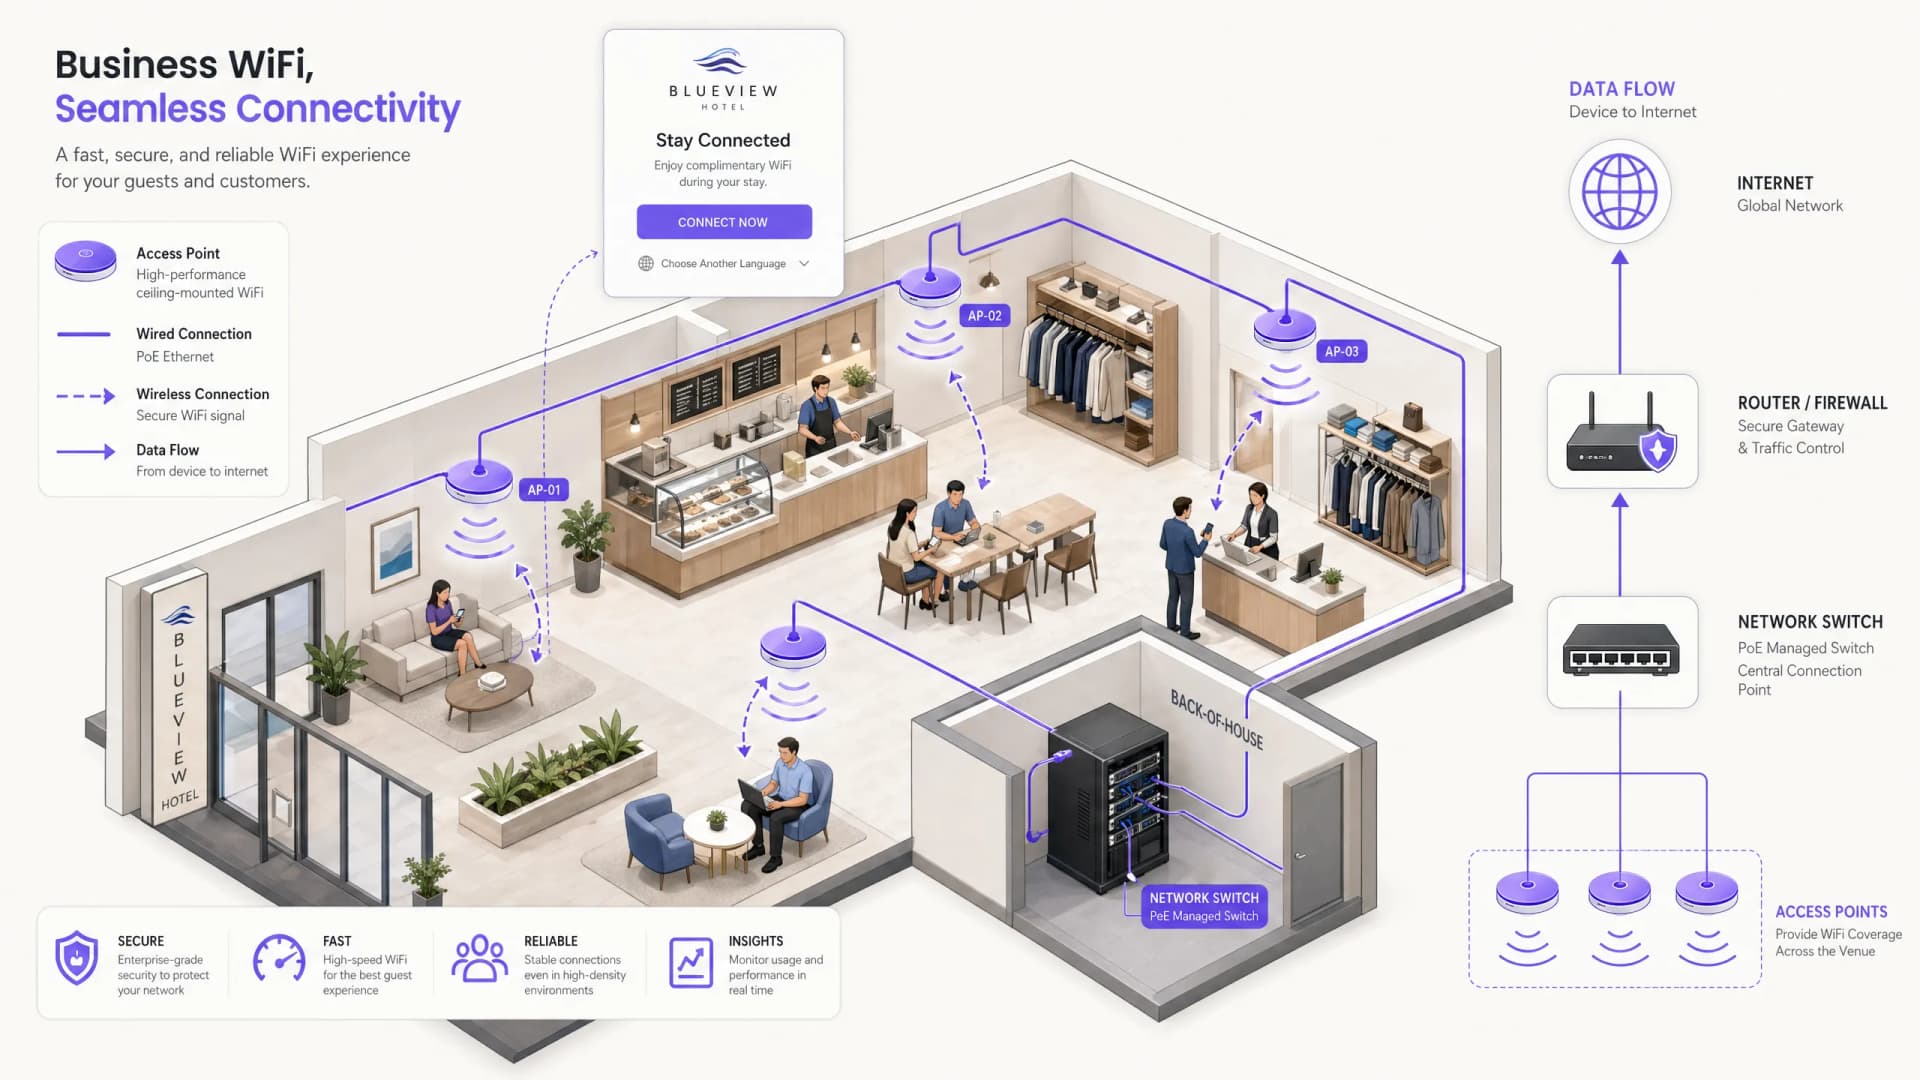
So richten Sie einen WiFi-Hotspot für Ihr Unternehmen ein
Dieser maßgebliche Leitfaden bietet IT-Entscheidern, Netzwerkarchitekten und Betriebsleitern von Veranstaltungsorten einen praktischen, herstellerneutralen Entwurf für die Bereitstellung sicherer, konformer und geschäftsfördernder Gäste-WiFi-Hotspots. Er behandelt kritische Architektur-Entscheidungen – von der VLAN-Segmentierung und Captive Portal-Konfiguration bis hin zur GDPR-Compliance und Traffic Shaping – und zeigt, wie Sie Ihre Netzwerkinfrastruktur mithilfe der Gäste-WiFi- und Analysefunktionen von Purple von einer Kostenstelle in eine umsatzsteigernde Analyseplattform verwandeln.
Was ist MAC-Adressen-Authentifizierung? Wann man sie einsetzen und wann man sie vermeiden sollte
Dieser maßgebliche technische Leitfaden behandelt die MAC-Adressen-Authentifizierung in Enterprise-WiFi-Umgebungen - wie die RADIUS-basierte MAC-Authentifizierung auf Layer 2 funktioniert, ihre inhärenten Sicherheitsrisiken (einschließlich MAC-Spoofing und den Auswirkungen der Betriebssystem-seitigen MAC-Randomisierung) und die genauen betrieblichen Kontexte, in denen sie ein probates Werkzeug zur Verwaltung von IoT- und Headless-Geräten bleibt. Er bietet IT-Managern und Netzwerkarchitekten im Hotel- und Gastgewerbe, im Einzelhandel, im Gesundheitswesen und im öffentlichen Sektor praxisnahe Bereitstellungsrichtlinien mit realen Beispielen, Entscheidungsmatrizen und Integrationskontexten für die Guest-WiFi- und Analytics-Plattform von Purple.
RadSec: Wie RADIUS over TLS die Sicherheit der WiFi-Authentifizierung verbessert
Diese massgebliche technische Referenz erklärt, wie RadSec (RFC 6614) die Authentifizierung in Unternehmens-WiFi-Netzwerken sichert, indem der traditionelle RADIUS-Verkehr in eine TLS-Verschlüsselung eingepackt wird. Entwickelt für IT-Manager und Netzwerkarchitekten, deckt sie die Architektur, Bereitstellungsstrategien und praktische Schritte ab, um die Risiken von unverschlüsseltem UDP-RADIUS-Verkehr in Unternehmens- und Gästenetzwerken zu minimieren.
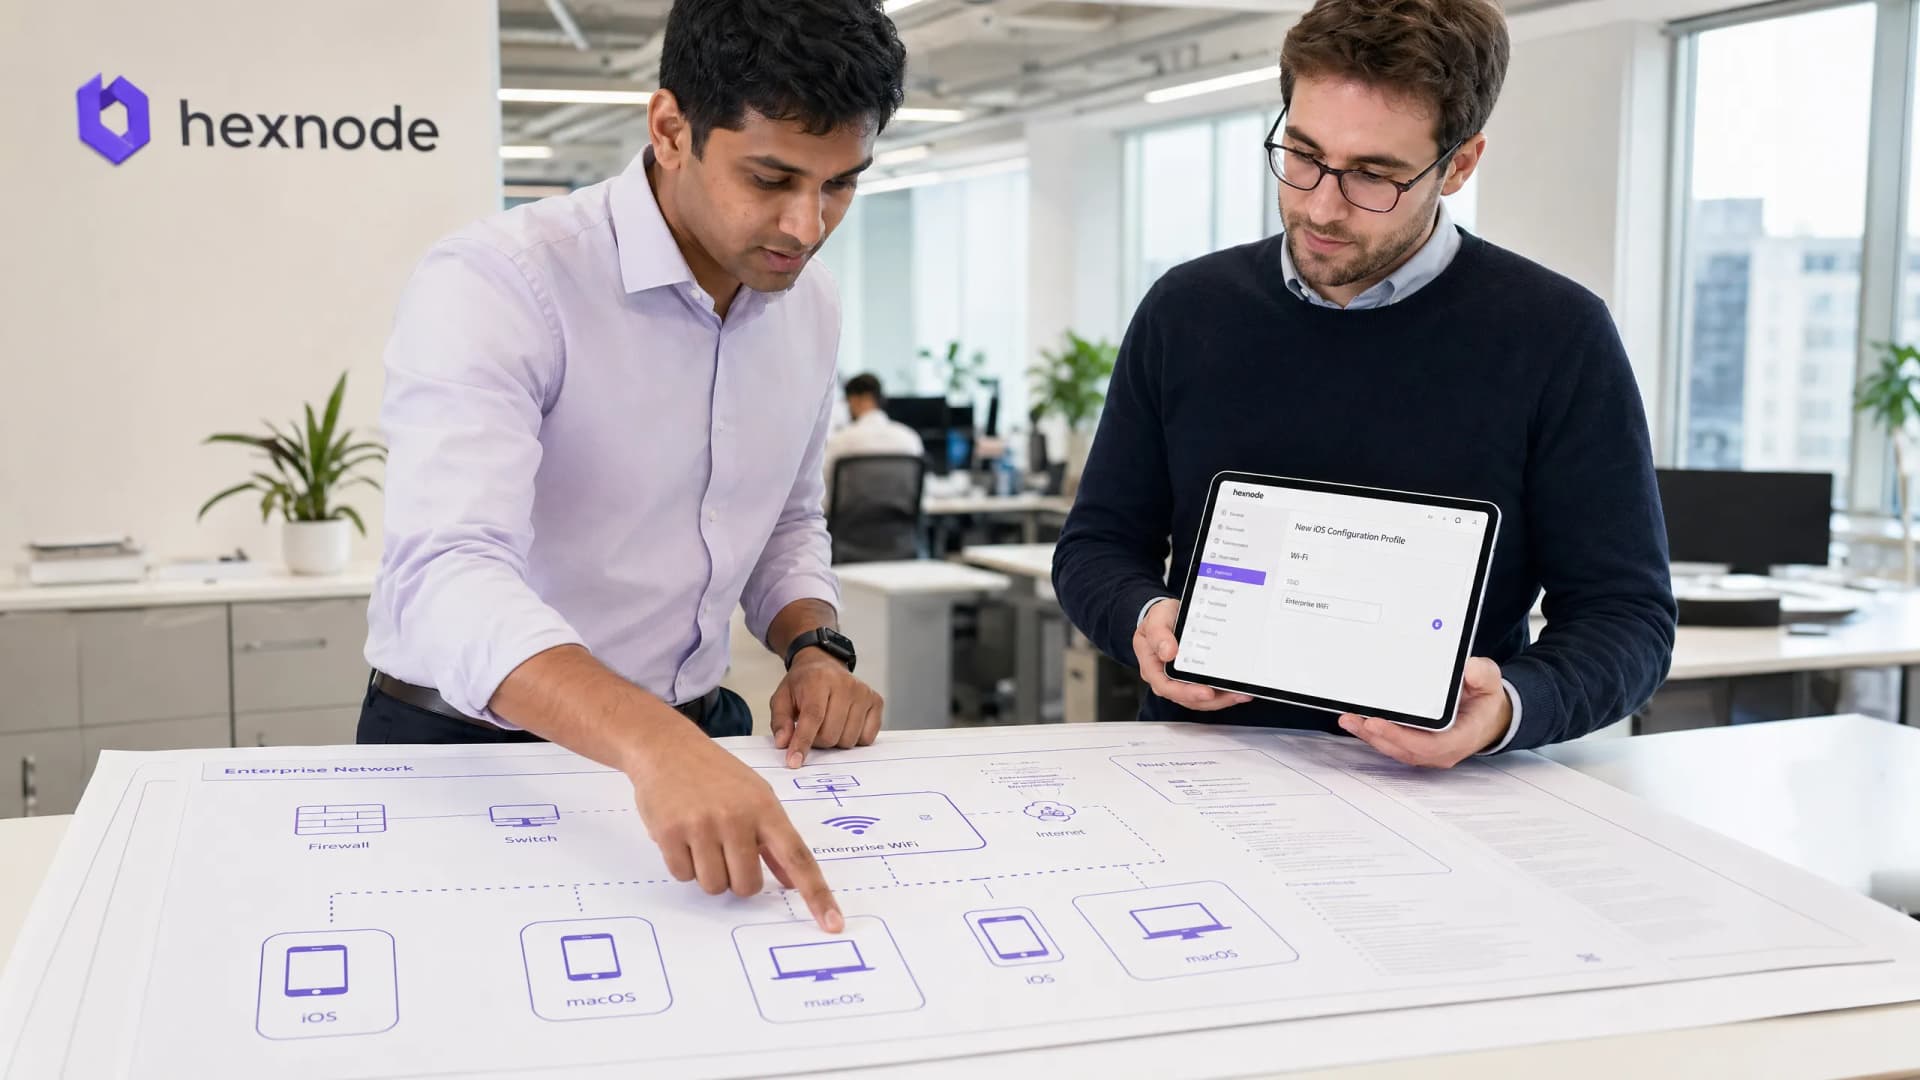
So richten Sie Enterprise-WiFi auf iOS und macOS mit 802.1X ein
Sie können ein Konfigurationsprofil mit drei Payloads erstellen, das iPhone, iPad und Mac mit EAP-TLS in WPA2 oder WPA3-Enterprise einbindet. Für die Bereitstellung können Sie anschließend zwischen manueller Einrichtung, Jamf Pro und Microsoft Intune wählen. Zudem können Sie Mitarbeiter vom Gäste-WiFi segmentieren, den Zertifikatslebenszyklus testen und häufige Fehler beheben, bevor sie Ihre Flotte erreichen.
So richten Sie Enterprise-WiFi auf Android-Geräten mit EAP-TLS ein
Sie werden in der Lage sein, Android-Geräte für Enterprise-WiFi von EAP-TLS zu konfigurieren - entweder manuell für ein Pilotprojekt oder über MDM-bereitgestellte Android Enterprise-Profile für eine gesamte Flotte. Sie erfahren außerdem, wie Sie die Authentifizierung überprüfen, häufige Zertifikats- und Profilfehler beheben und entscheiden, wo EAP-TLS, identitätsbasierte Netzwerke und Gäste-WiFi jeweils hingehören.
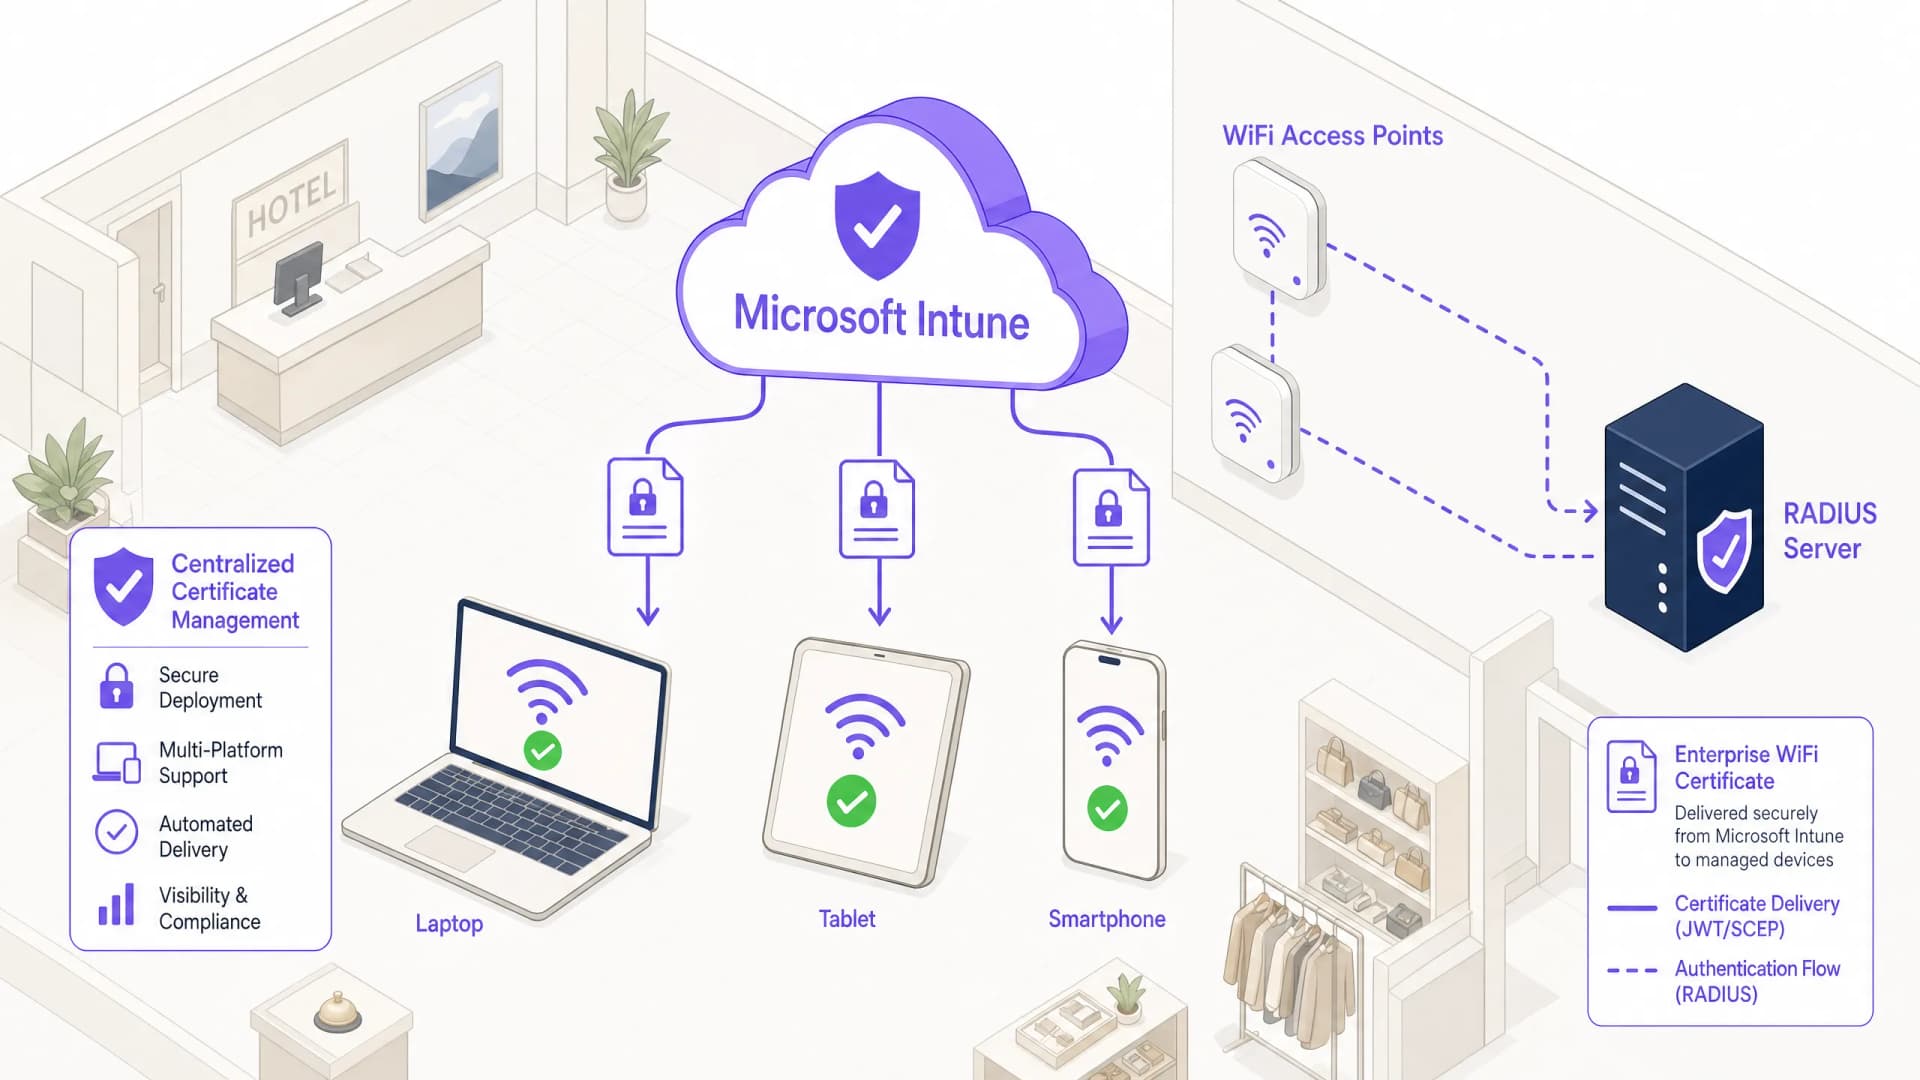
So nutzen Sie Microsoft Intune zum Bereitstellen von WiFi-Zertifikaten auf Geräten
Sie können WiFi-Zertifikate von Microsoft Intune in der richtigen Reihenfolge bereitstellen: vertrauenswürdiges Stammzertifikat, SCEP- oder PKCS-Clientzertifikat und anschließend ein EAP-TLS-WiFi-Profil. Sie können eine Zertifizierungsstelle und einen RADIUS-Server auswählen, jede Schicht überprüfen, häufige Fehler beheben und gemeinsam genutzte WiFi-Schlüssel ohne Ausfallzeiten außer Betrieb nehmen.
So richten Sie Microsoft Entra ID (Azure AD) für die WiFi Authentifizierung ein
Dieser maßgebliche Leitfaden beschreibt die Architektur, die Implementierungsschritte und die geschäftlichen Auswirkungen der Integration von Microsoft Entra ID mit 802.1X für die WiFi Authentifizierung in Unternehmen. Er bietet Netzwerkarchitekten und IT-Managern praktische Bereitstellungsstrategien, um veraltete PSKs durch einen Zero-Trust, zertifikatsbasierten Netzwerkzugriff zu ersetzen.
So konfigurieren Sie WPA2-Enterprise auf gängigen Access Point Plattformen (Cisco, Aruba, Ubiquiti)
Dieser technische Leitfaden bietet erfahrenen IT-Spezialisten und Netzwerkarchitekten eine definitive, herstellerspezifische Anleitung für die Bereitstellung von WPA2-Enterprise auf Plattformen von Cisco, Aruba und Ubiquiti. Er beschreibt detailliert die Architektur, die RADIUS-Integration, Compliance-Anforderungen und reale Einsatzszenarien in Unternehmens- und Veranstaltungsbereichen.
Einrichten eines RADIUS-Servers für die WiFi-Authentifizierung: Eine Schritt-für-Schritt-Anleitung für 802.1X
Konfigurieren Sie FreeRADIUS, Windows Server NPS und Cloud RADIUS für die 802.1X WiFi-Authentifizierung in Unternehmen. Eine Schritt-für-Schritt-Anleitung zu Shared Secrets, EAP-TLS-Zertifikaten, dynamischer VLAN-Zuweisung und der Integration von Microsoft Entra ID.
Konfiguration der 802.1X WiFi Authentifizierung: Eine Schritt für Schritt Anleitung
Dieses technische Handbuch bietet eine schrittweise Anleitung zur Konfiguration der 802.1X WiFi Authentifizierung für Unternehmen. Es umfasst die Einrichtung von RADIUS-Servern, die Bereitstellung von Zertifikaten und praktische Bereitstellungsstrategien für IT-Verantwortliche in stark frequentierten Umgebungen.
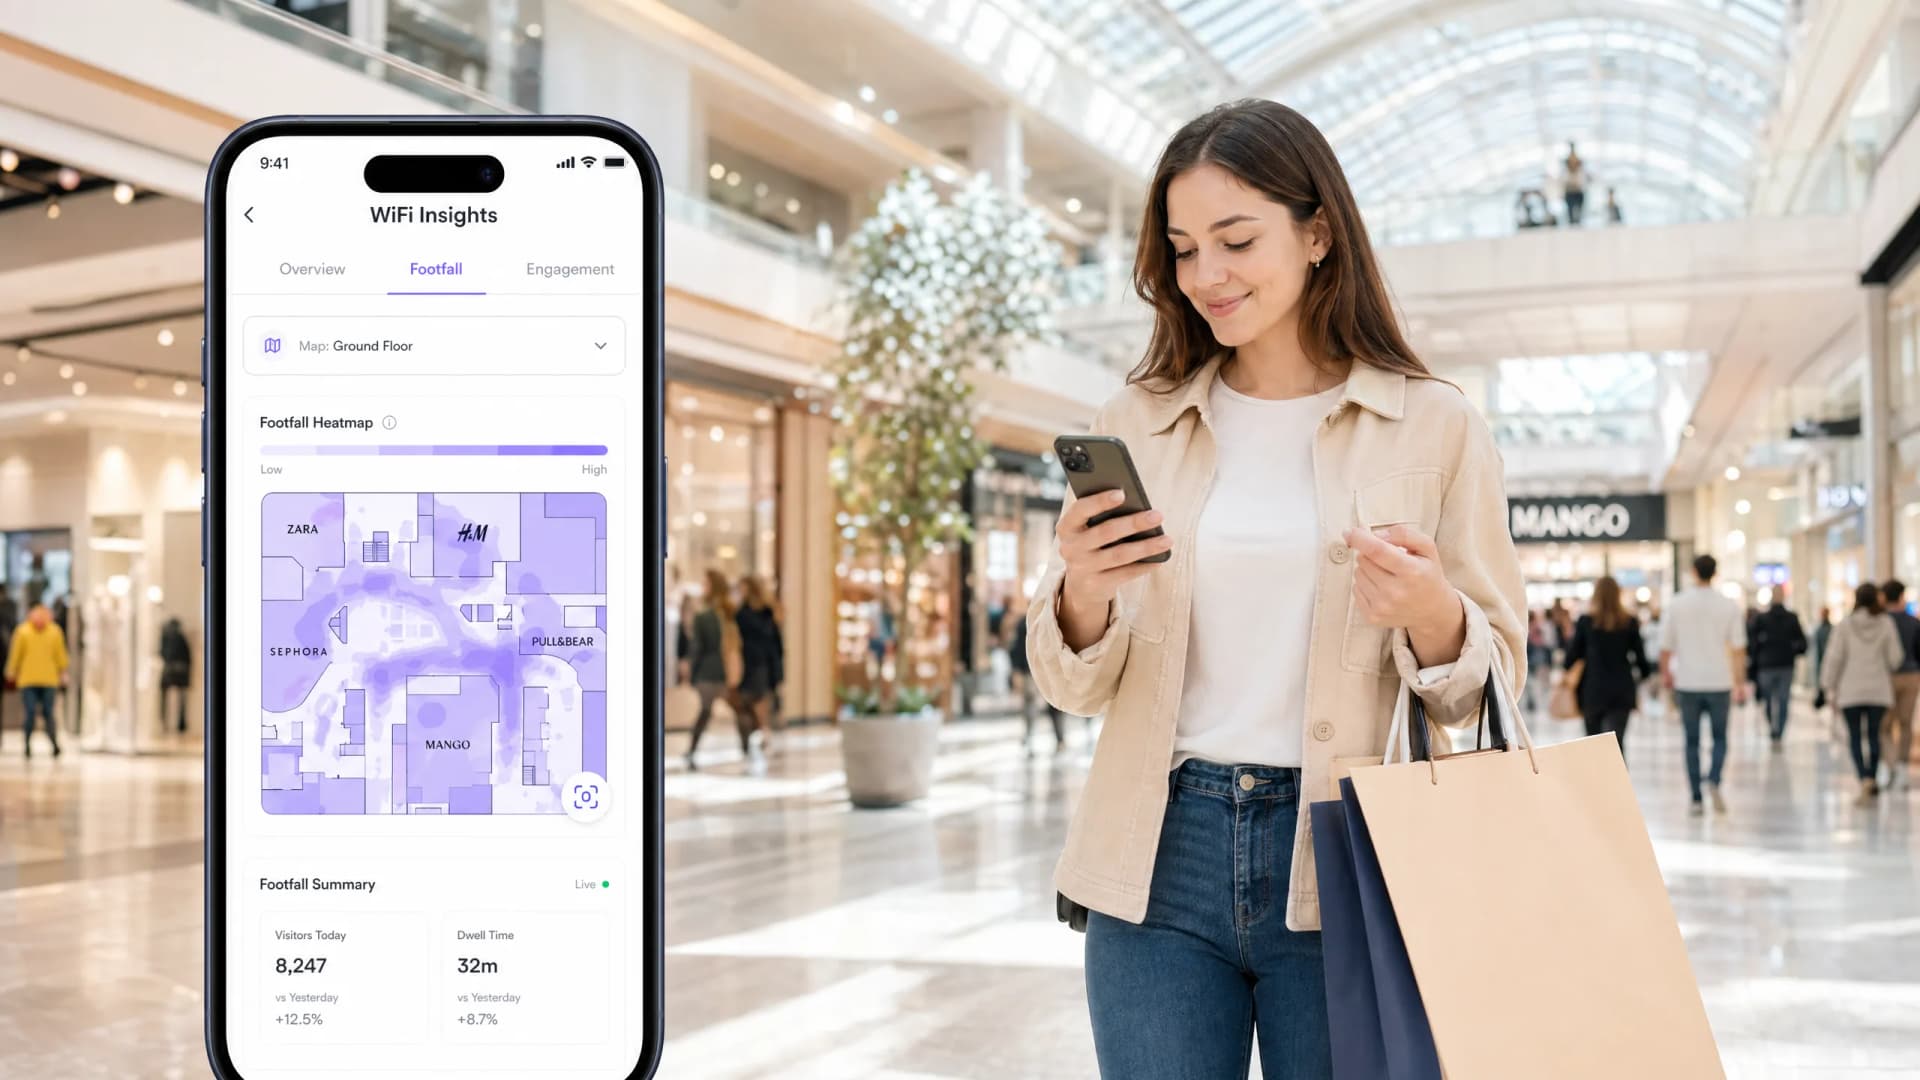
Wie Einkaufszentren WiFi Analytics nutzen, um Einzelhändler zu gewinnen und zu binden
Dieser maßgebliche technische Leitfaden erklärt, wie IT-Teams und Immobilienverwalter von Einkaufszentren WiFi Analytics bereitstellen, um Besucherdaten zu erfassen, die Verweildauer nach Zonen zu messen und die empirische Evidenzbasis aufzubauen, die für Mietverhandlungen, die Bindung von Premium-Einzelhändlern und die Gewinnung neuer Mieter erforderlich ist. Er deckt den gesamten technischen Stack ab – von der AP-Bereitstellung und der Datenerfassung auf MAC-Ebene bis hin zu GDPR-konformen Analytics-Dashboards, inklusive konkreter Praxisbeispiele und Entscheidungsrahmen für IT-Praktiker, die eine Implementierung in diesem Quartal planen.
Shopping Centre WiFi: Ein Leitfaden für Property Manager
Dieser Leitfaden bietet ein umfassendes technisches und kommerzielles Konzept für die Bereitstellung von flächendeckendem WiFi in einem Einkaufszentrum. Er deckt eine dreistufige Netzwerkarchitektur, High-Density-RF-Design, GDPR-konforme Datenerfassung und Monetarisierungsstrategien für Retail-Medien ab. Property Manager, IT-Teams und CTOs finden hier praxisnahe Bereitstellungsanleitungen sowie ein klares ROI-Framework, um die Konnektivität für Gäste in ein First-Party-Daten-Asset zu verwandeln.
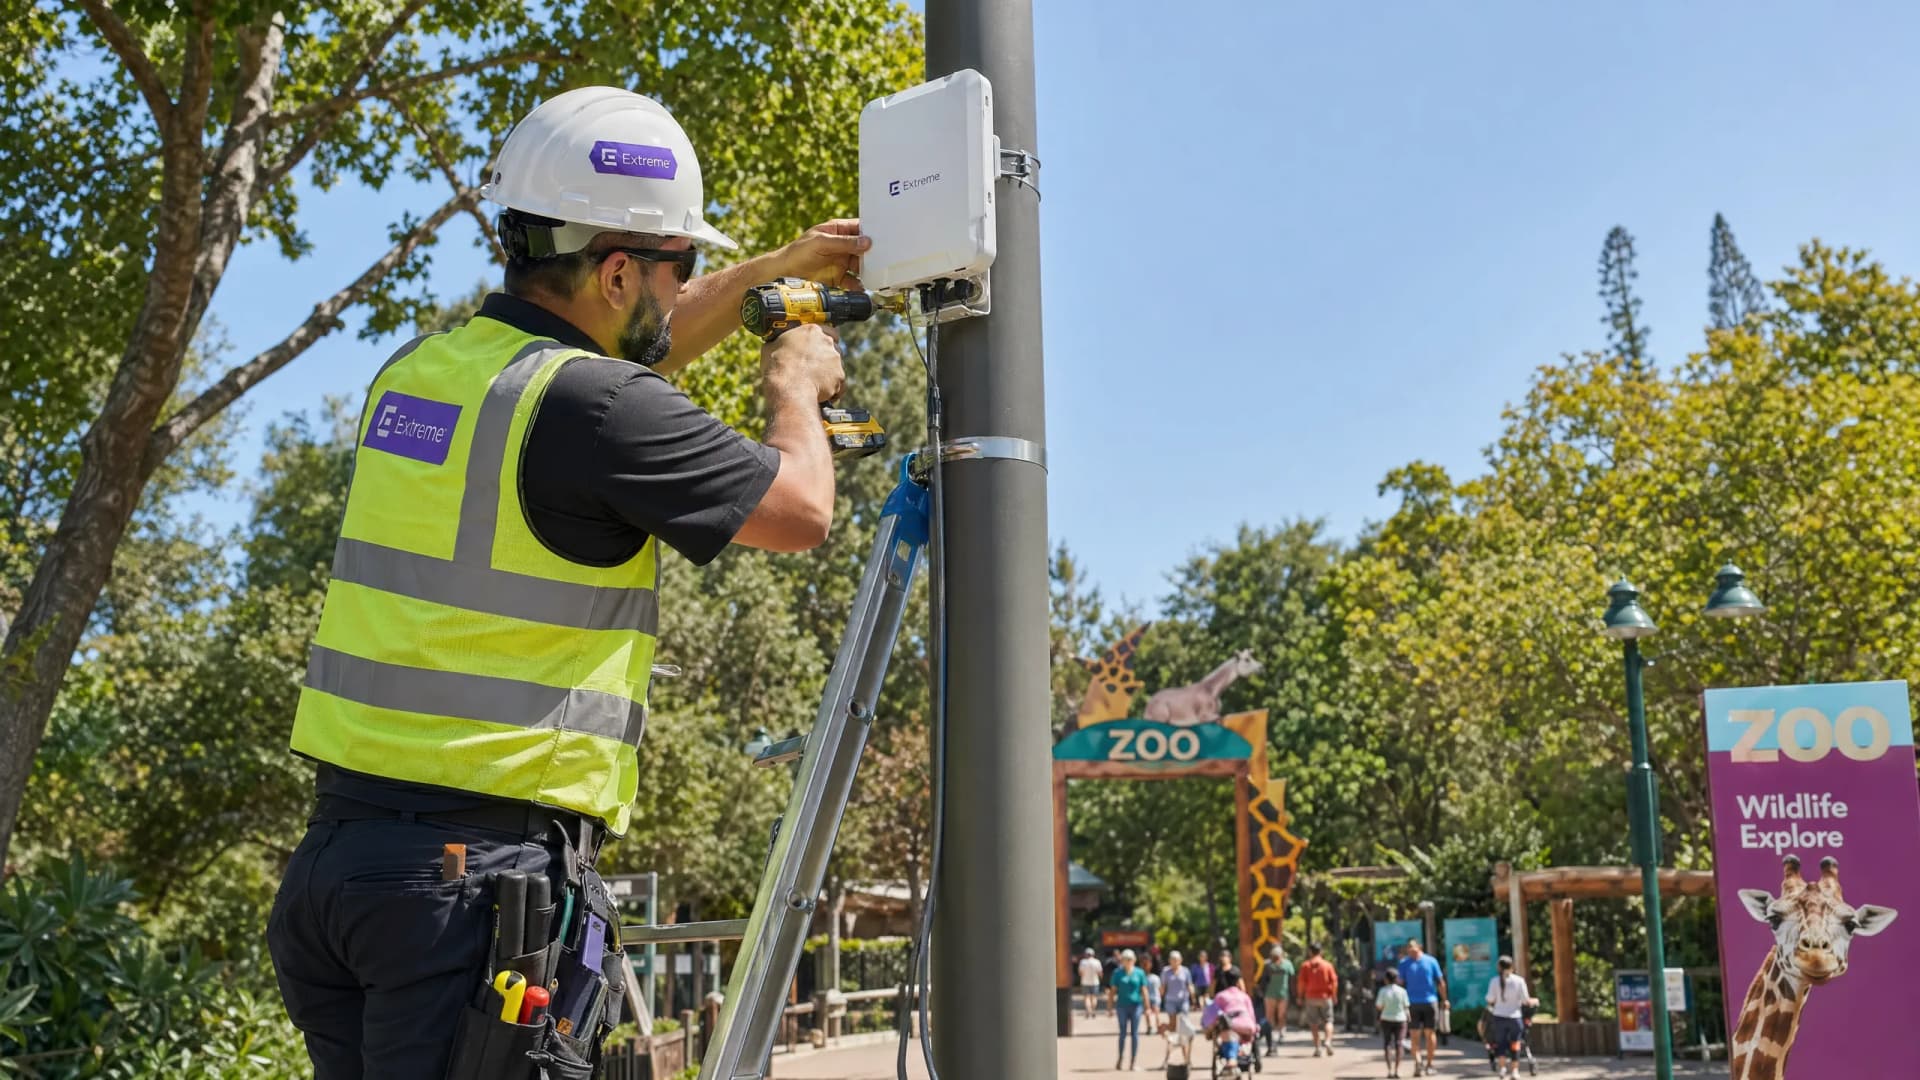
Zoo- und Freizeitpark-WiFi: Konnektivitäts-Leitfaden für stark frequentierte Veranstaltungsorte
Dieser Leitfaden bietet IT-Leitern und Netzwerkarchitekten einen umfassenden Rahmen für die Bereitstellung von Hochleistungs-WiFi in Zoos und Freizeitparks. Er behandelt die HF-Planung im Außenbereich, die Bereitstellung von Captive Portals, familiengerechte Inhaltsfilterung und Strategien zur Umwandlung von Konnektivität in verwertbare operative Analysen.
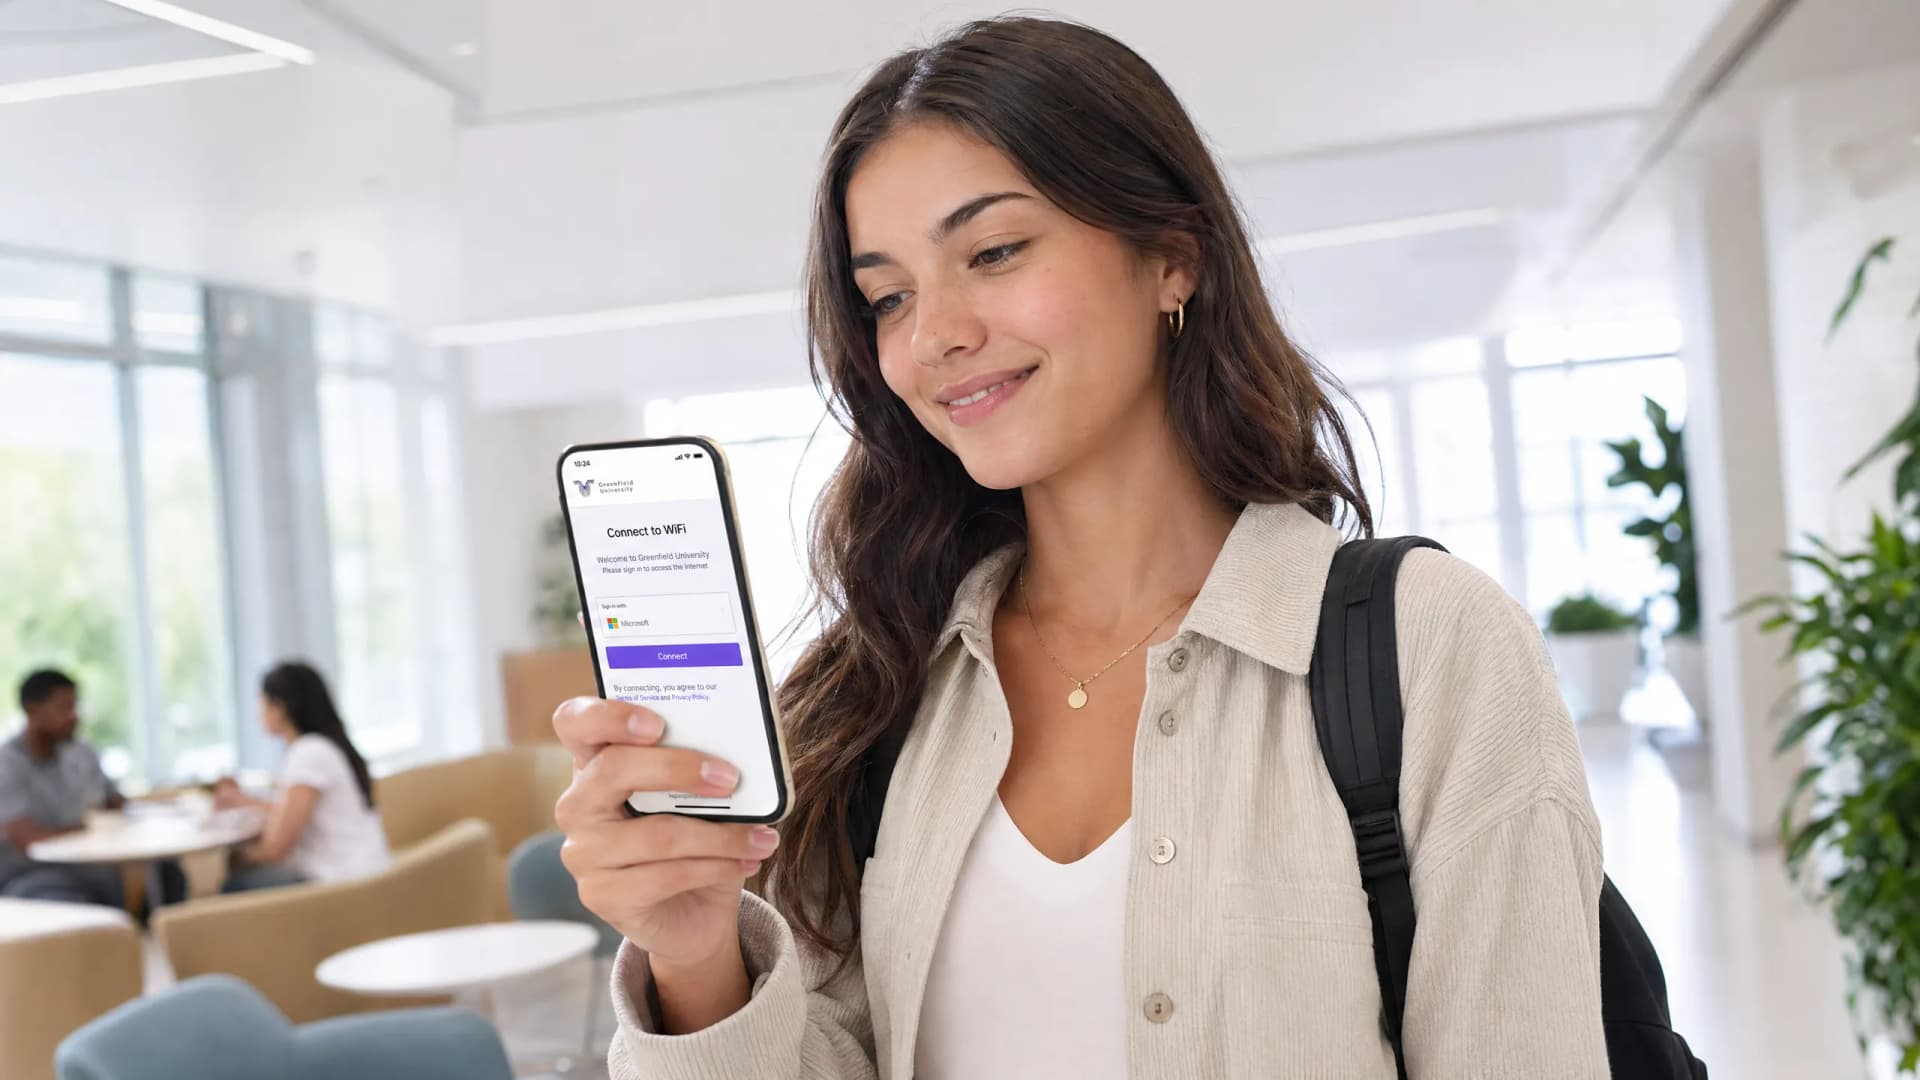
Eduroam und 802.1X: Sichere WiFi Authentifizierung für den Hochschulbereich | Purple
Konstruieren und sichern Sie eduroam 802.1X WiFi im Hochschulbereich. Vergleichen Sie EAP-TLS mit PEAP, konfigurieren Sie RADIUS Föderationen sowie RadSec und isolieren Sie Gastnetzwerke.
Museums- und Galerie-WiFi: Ein vernetztes Besuchererlebnis schaffen
Dieser Leitfaden bietet ein umfassendes technisches Konzept für die Bereitstellung von High-Density-WiFi in Museen und Galerien. Er deckt die Netzwerkarchitektur, Strategien zur Besuchereinbindung und die Nutzung von WiFi-Analysen zur Steigerung des ROI und der betrieblichen Effizienz ab.
Event WiFi: Planung und Bereitstellung temporärer drahtloser Netzwerke
Dieser Leitfaden bietet IT-Managern, Netzwerkarchitekten und Leitern des Veranstaltungsbetriebs eine vollständige technische Referenz für die Planung und Bereitstellung temporärer WiFi-Netzwerke bei Veranstaltungen jeder Größenordnung. Er umfasst die Kapazitätsplanung, die Hardware-Auswahl, die VLAN-Architektur, die Integration von Captive Portals, die GDPR-Konformität und Post-Event-Analysen - mit konkreten Fallstudien aus dem Gastgewerbe und großen Konferenzumgebungen. Für Event-Produzenten und AV-Unternehmen bildet er den gesamten Lebenszyklus eines Event-WiFi-Projekts von der ersten Standortbegehung bis zum Abbau und der Berichterstattung ab.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
