
Technische Leitfäden
Tiefgehende, expertengeführte technische Leitfäden zu Gast-WiFi, Analytics, Captive Portals und Standorttechnologie.
485 guides
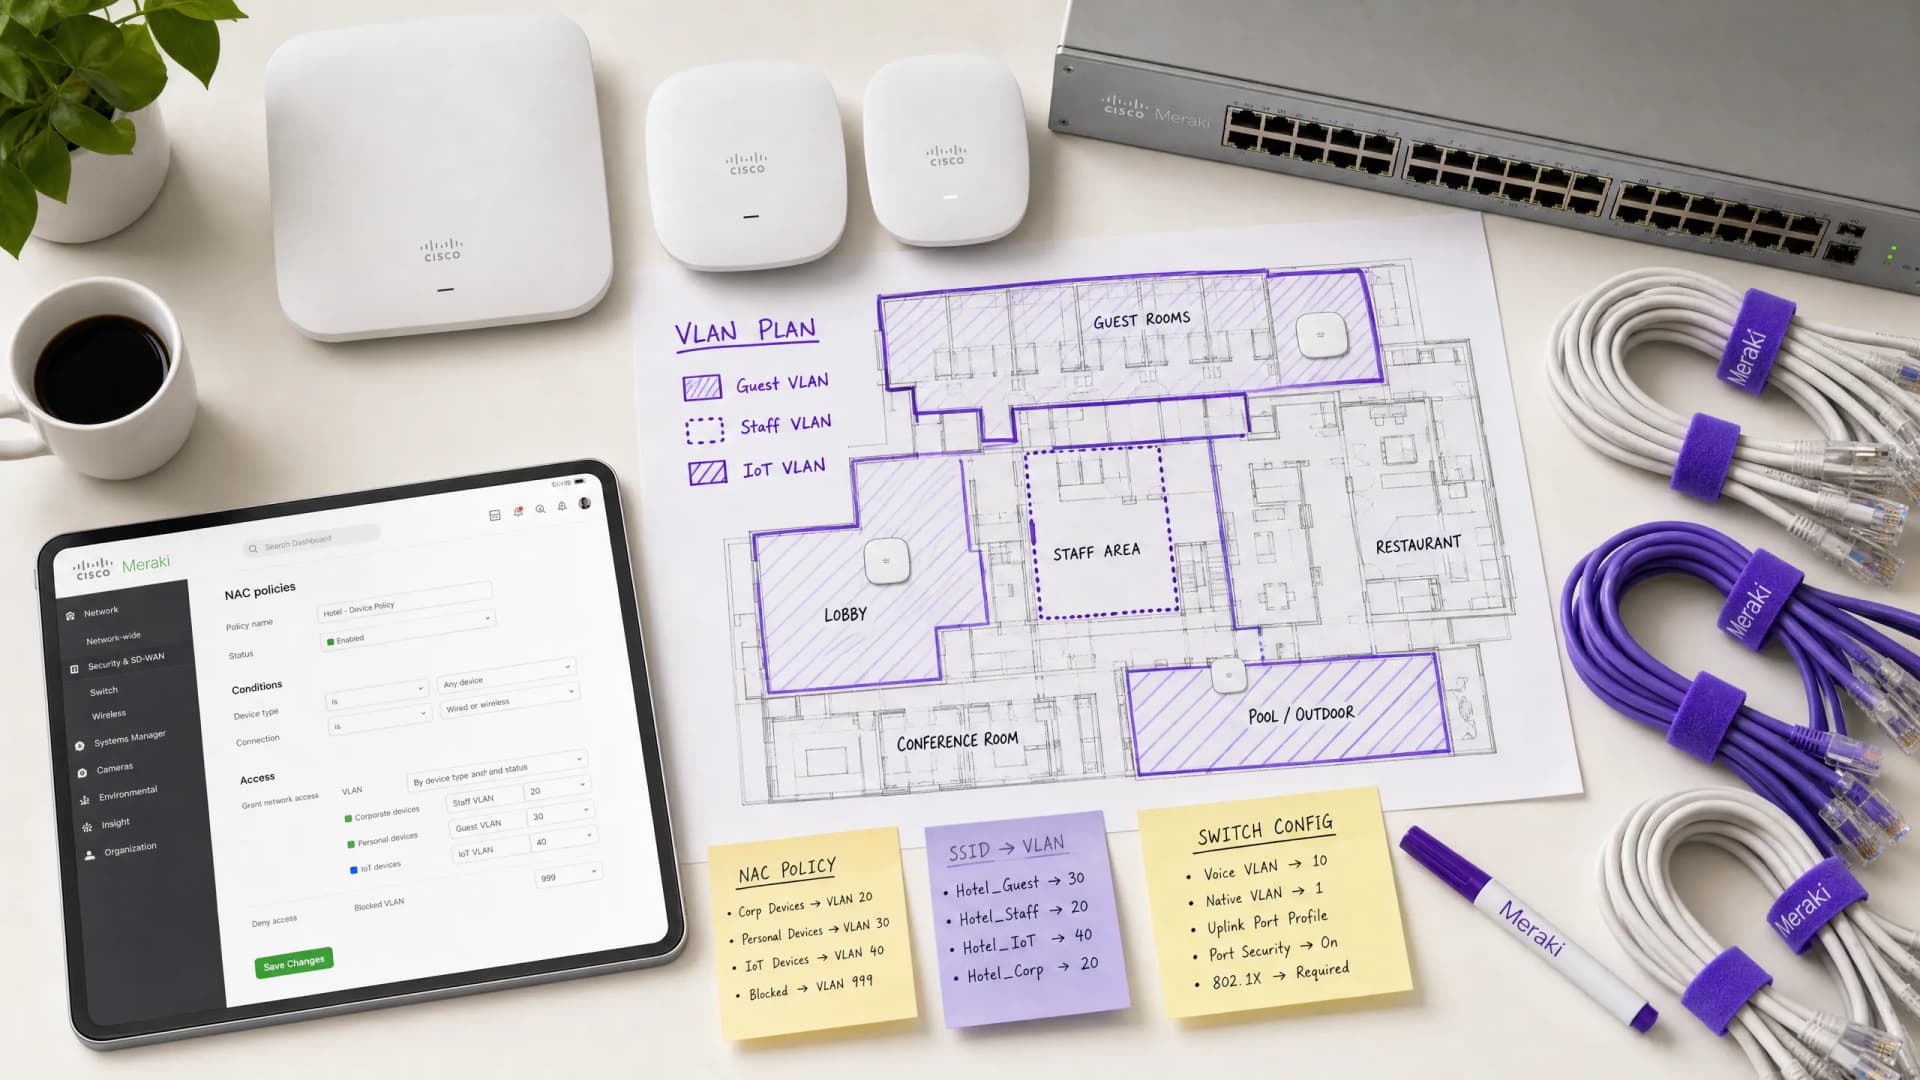
So konfigurieren Sie NAC-Richtlinien für VLAN-Steering in Cisco Meraki
Dieser maßgebliche Leitfaden bietet IT-Verantwortlichen, Netzwerkarchitekten und Betriebsleitern von Standorten einen praktischen Schritt-für-Schritt-Leitfaden zur Konfiguration von NAC-Richtlinien und VLAN-Steering in Cisco Meraki-Umgebungen. Er behandelt die Implementierung von 802.1X, die Isolierung von IoT-Geräten über MAC Authentication Bypass und die nahtlose Integration mit der Gäste-WiFi-Analyseplattform von Purple, um eine sichere, konforme und leistungsstarke Netzwerksegmentierung in Hospitality-, Retail- und öffentlichen Bereichen zu gewährleisten.
Best Practices für die Absicherung von K-12-Schulnetzwerken mit NAC
Dieser technische Referenzleitfaden bietet IT-Leitern praktische Strategien für den Entwurf, die Bereitstellung und die Verwaltung von Network Access Control (NAC) in K-12-Schulumgebungen. Er deckt wichtige Themen von der 802.1X-Authentifizierung und VLAN-Segmentierung bis hin zum Umgang mit IoT-Geräten mit MAB und MPSK ab, um einen robusten Schutz und Compliance zu gewährleisten.
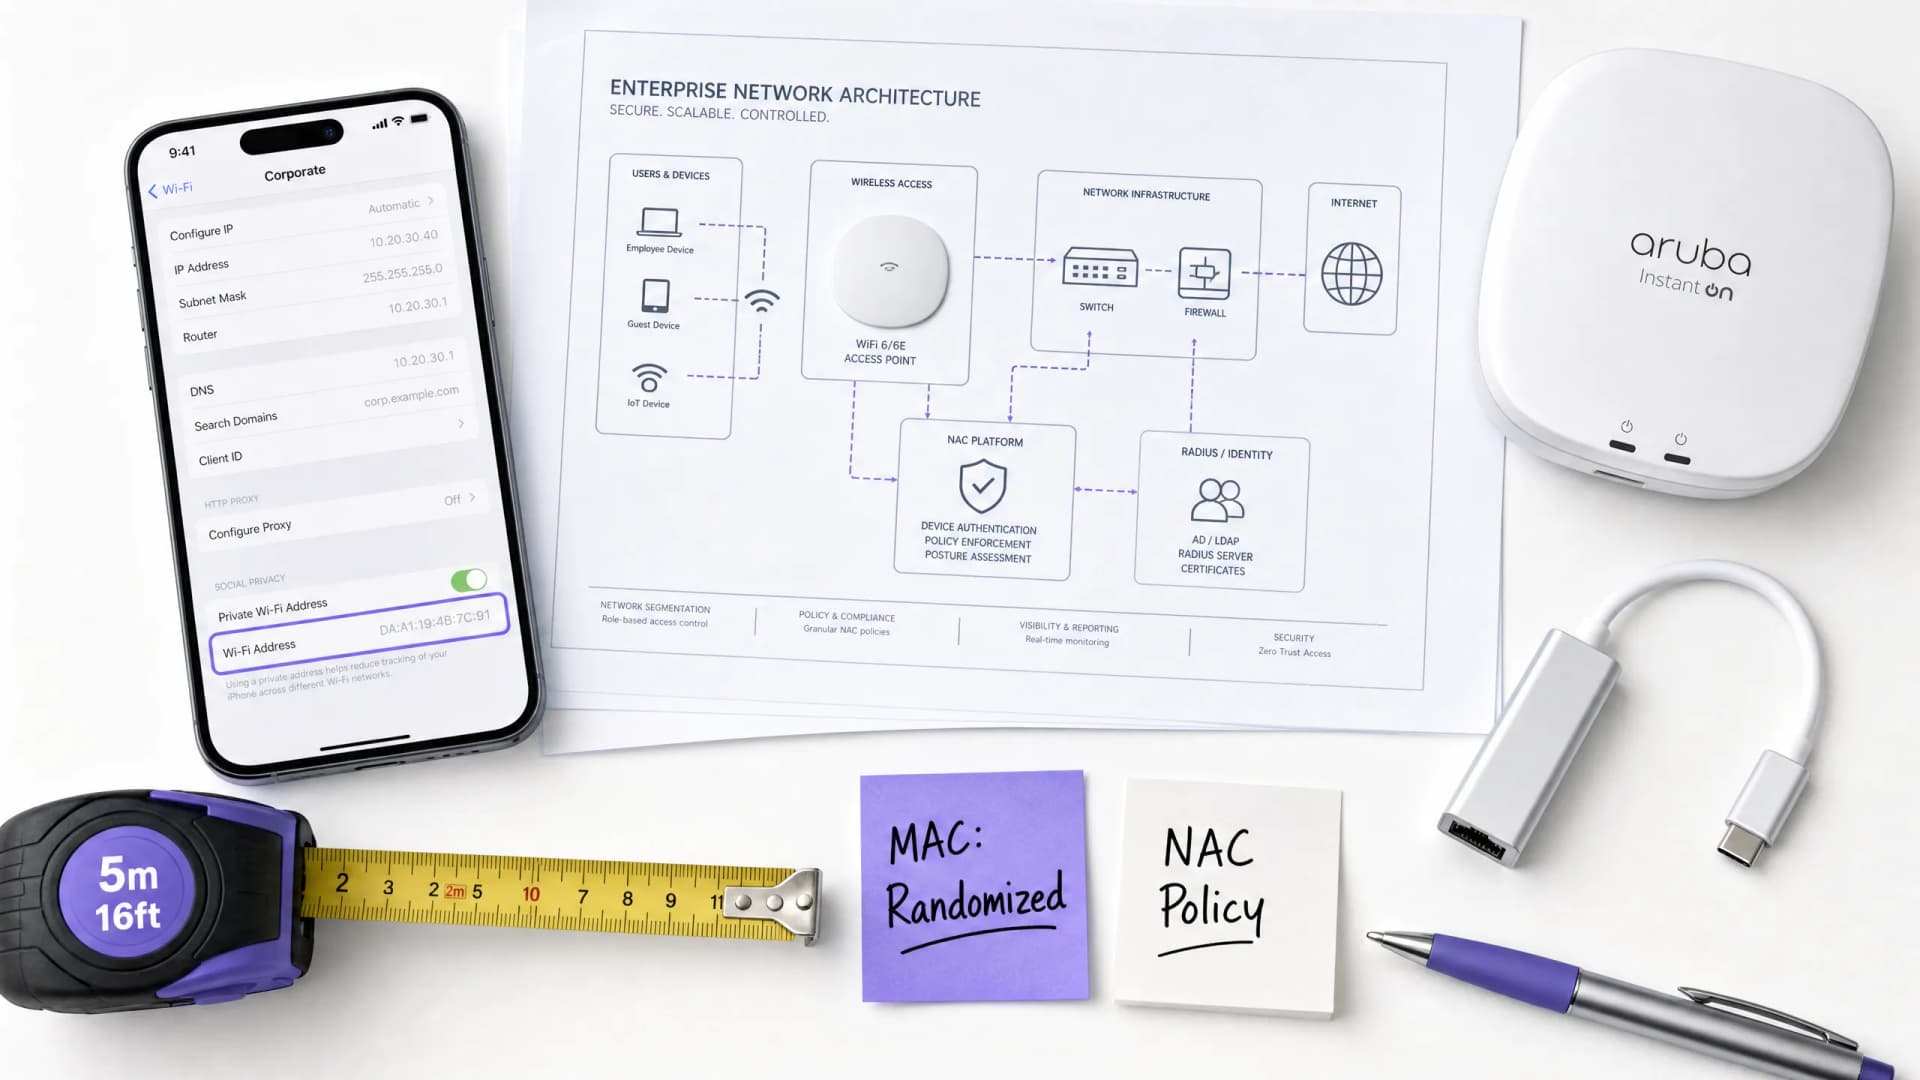
Die Auswirkungen der MAC-Randomisierung auf NAC und wie man sie überwindet
Dieser Leitfaden bietet eine tiefgehende technische Referenz zu den Auswirkungen der MAC-Adressen-Randomisierung auf Network Access Control (NAC)-Systeme und WiFi-Architekturen für Gäste. Er erklärt die Mechanismen der netzwerkspezifischen und periodischen MAC-Rotation unter iOS, Android und Windows und beschreibt detailliert die daraus resultierenden Kaskadenfehler – von wiederholten Anmeldungen im Captive Portal und DHCP-Erschöpfung bis hin zum Zusammenbruch der Richtliniendurchsetzung und ungenauen Analysen. IT-Leiter und Netzwerkarchitekten finden hier praxisnahe, herstellerneutrale Strategien für die Migration von gerätezentrierter zu identitätszentrierter Authentifizierung mittels IEEE 802.1X, Passpoint (Hotspot 2.0) und OpenRoaming, mit konkreten Implementierungsanleitungen für das Gastgewerbe, den Einzelhandel, das Gesundheitswesen und den öffentlichen Sektor.
Verwalten der Sicherheit von IoT-Geräten mit NAC und MPSK
Dieser technische Leitfaden beschreibt detailliert, wie Unternehmen kopflose IoT-Geräte mithilfe einer Multiple Pre-Shared Key (MPSK) Architektur und Network Access Control (NAC) sichern können. Er bietet praxisnahe Implementierungsschritte zur Erreichung von Mikrosegmentierung, zur Eindämmung von Sicherheits-Schadensradien und zur Aufrechterhaltung der Compliance, ohne die Skalierbarkeit zu beeinträchtigen.
Automatisierung des Zertifikatswiderrufs mit OCSP und CRL in einer NAC-Umgebung
Dieser technische Leitfaden bietet IT-Managern und Netzwerkarchitekten eine umfassende Analyse zur Automatisierung des Zertifikatswiderrufs in einer Network Access Control (NAC)-Umgebung. Er beleuchtet die architektonischen Abwägungen zwischen OCSP und CRL, bietet herstellerneutrale Implementierungshilfen und beschreibt die geschäftlichen Auswirkungen einer Richtliniendurchsetzung in Echtzeit.
Sicherer Gastzugang: Implementierung von NAC für unverwaltete Geräte
Dieser fundierte technische Leitfaden beschreibt die Architektur, Bereitstellung und Compliance-Überlegungen für die Implementierung von Network Access Control (NAC) zur Absicherung unverwalteter Gastgeräte. Er bietet IT-Entscheidern praxisnahe Anleitungen für einen sicheren Gastzugang, ohne die Unternehmensinfrastruktur zu gefährden.
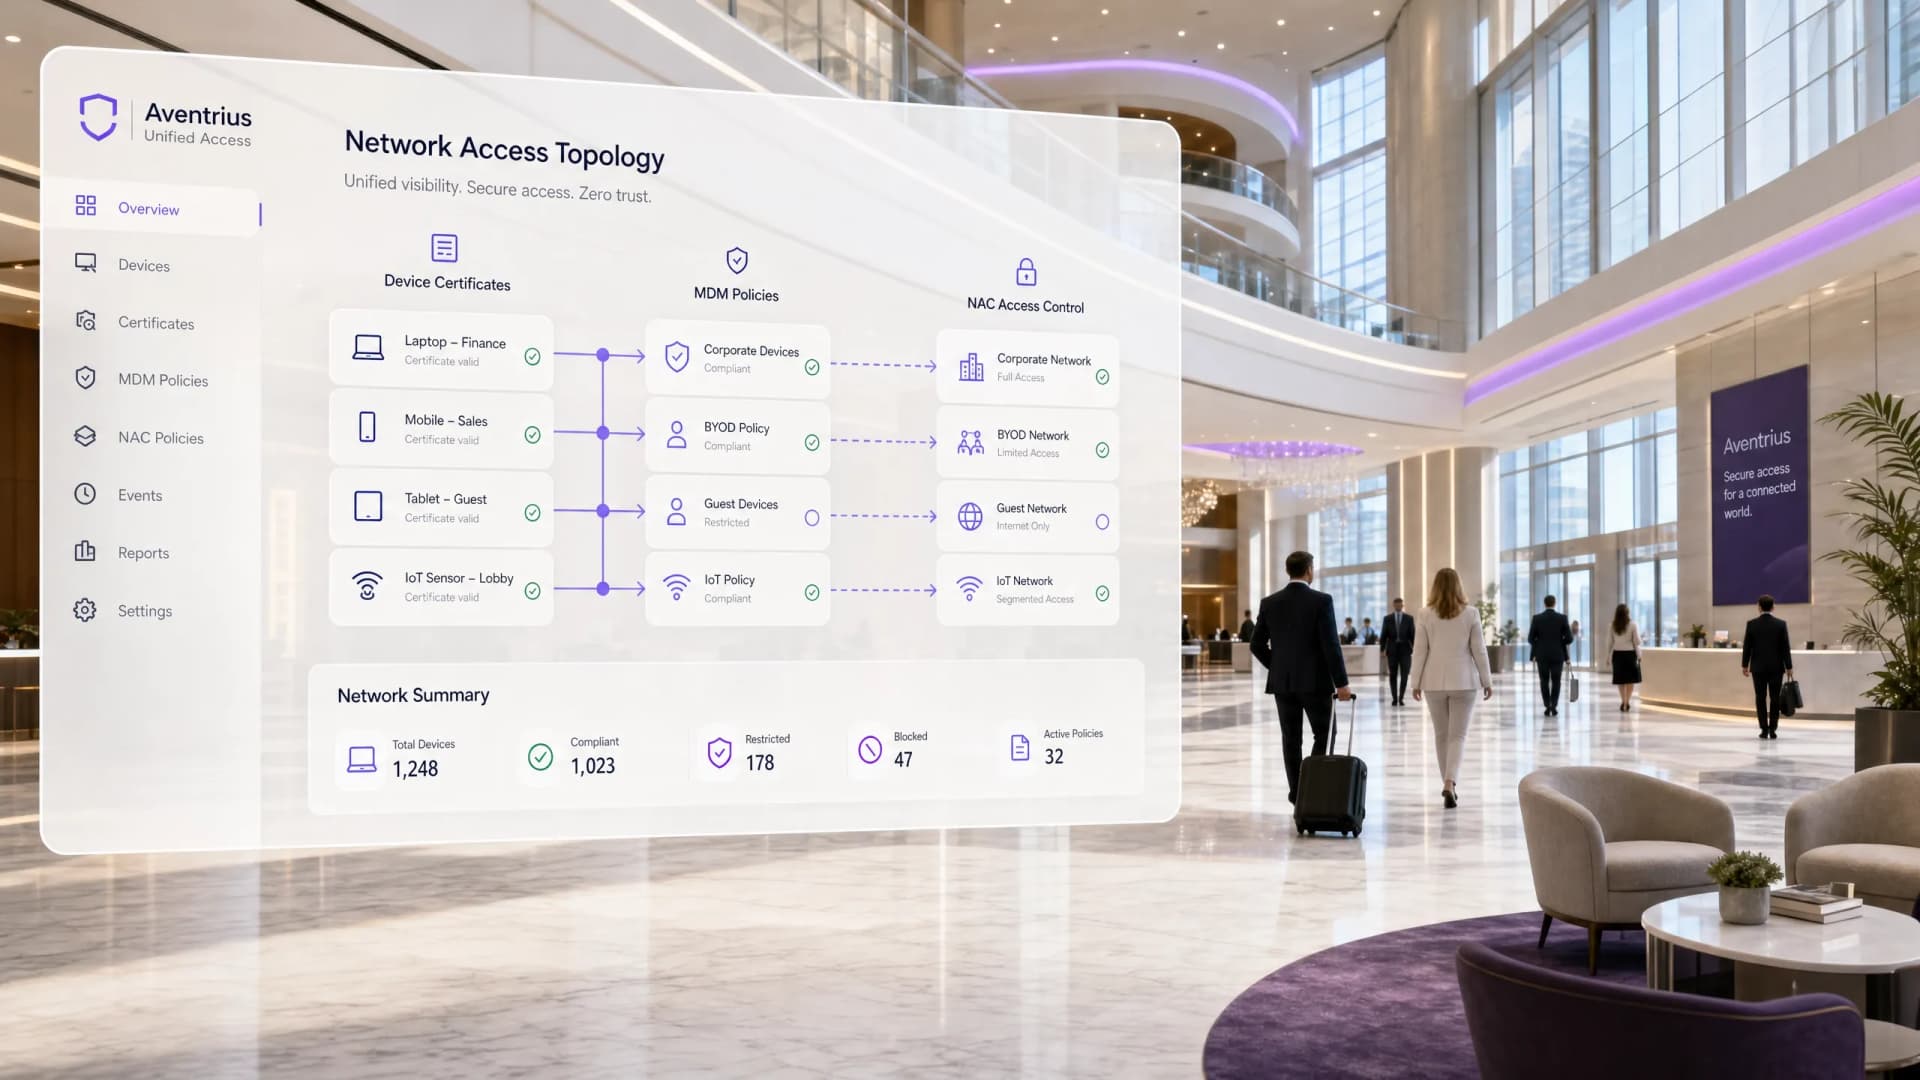
Die Rolle von SCEP und NAC in moderner MDM-Infrastruktur
Dieser Leitfaden bietet eine umfassende technische Analyse der Integration von SCEP und NAC in MDM-Plattformen, um sicheren, berührungslosen Netzwerkzugriff im Enterprise-Maßstab bereitzustellen. Er deckt die gesamte Architektur von der Zertifikatsausstellung bis zur 802.1X-Durchsetzung ab, mit praktischen Implementierungsszenarien aus dem Hotel- und Einzelhandelssektor. Entwickelt für IT-Leiter in großen Veranstaltungsorten, die in diesem Quartal Passwort-Sicherheitslücken schließen, die Gerätebereitstellung automatisieren und Compliance-Anforderungen erfüllen müssen.
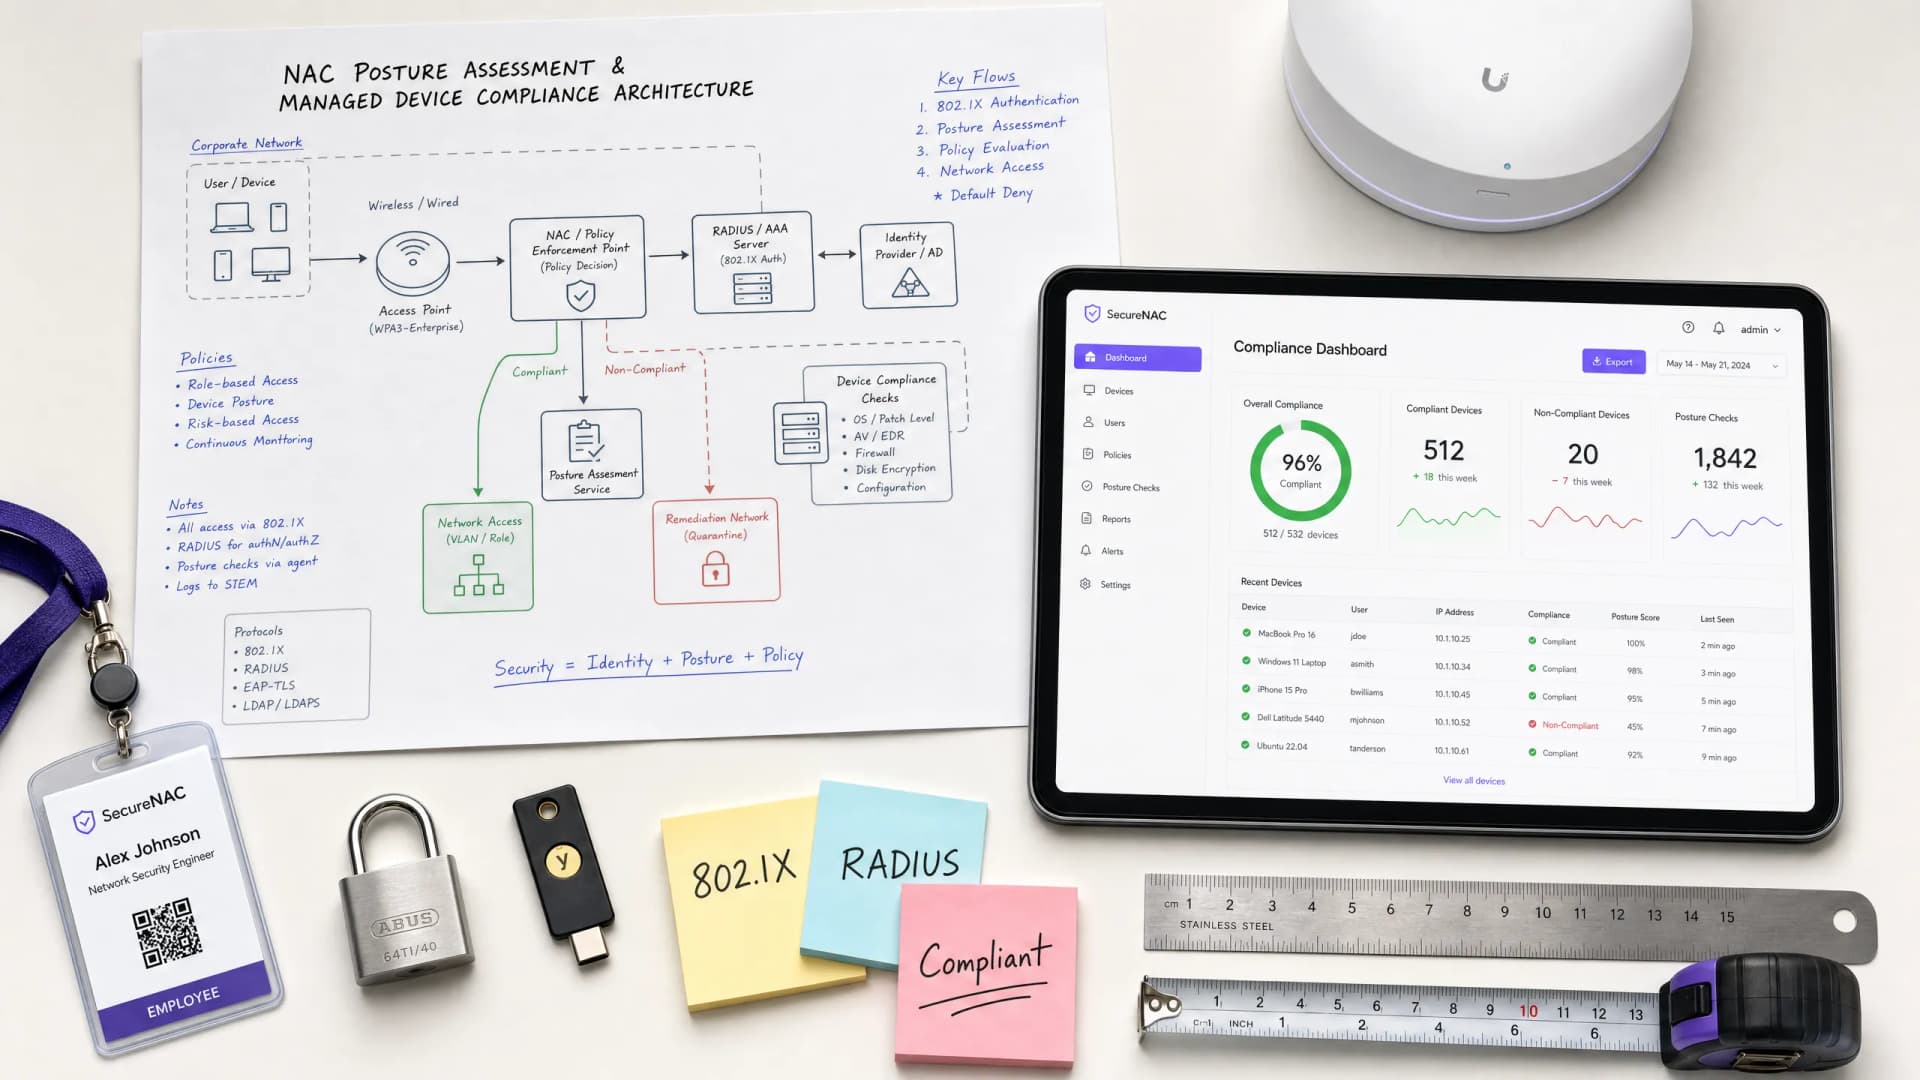
NAC Posture Assessment: Gewährleistung der Geräte-Compliance vor dem Netzwerkzugriff
Dieses technische Referenzhandbuch bietet einen tiefen Einblick in die NAC Posture Assessment und beschreibt die Architektur, Standards und Bereitstellungsstrategien, die für die Durchsetzung der Compliance verwalteter Geräte erforderlich sind. Es bietet IT-Managern und Netzwerkarchitekten praktische Erkenntnisse zur Risikominderung und zur Gewährleistung eines sicheren Netzwerkzugriffs in verteilten Enterprise-Umgebungen.
Verbesserung der Netzwerksichtbarkeit durch Integration von NAC und MDM
Dieser technische Leitfaden beschreibt die Architektur, Integration und die geschäftlichen Vorteile der Kombination von Network Access Control (NAC) mit Mobile Device Management (MDM). Er bietet praktische Implementierungsanleitungen für IT-Leiter und Netzwerkarchitekten, die komplexe Mehrzweckumgebungen wie Hotellerie, Einzelhandel und öffentliche Veranstaltungsorte betreiben.
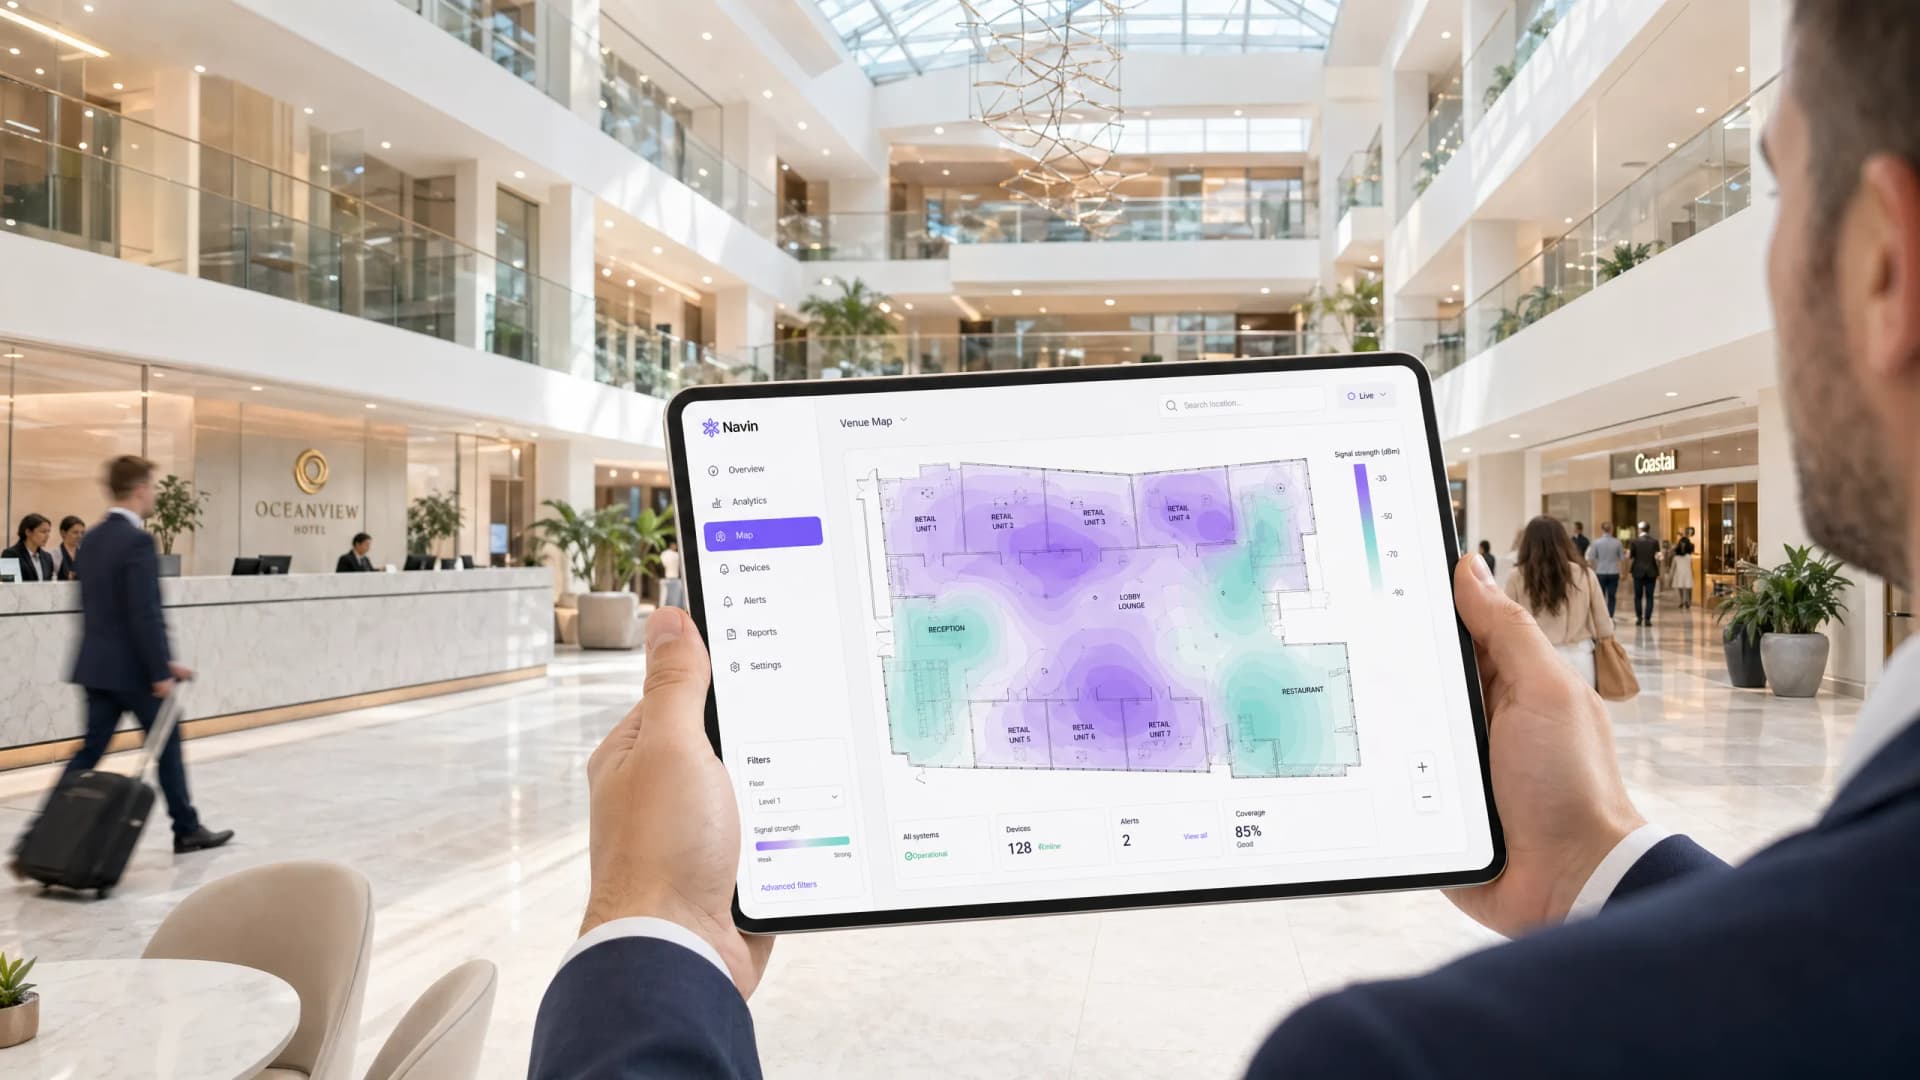
Indoor-WiFi-Ortungssysteme: Funktionsweise und Bereitstellung
Dieser umfassende Leitfaden beschreibt die technische Architektur, die Bereitstellungsstrategien und den geschäftlichen Nutzen von WiFi-basierten Indoor-Ortungssystemen. Er bietet Netzwerkarchitekten und IT-Leitern praxisnahe Anleitungen zur AP-Platzierung, HF-Kalibrierung und zur Überwindung der MAC-Randomisierung, um präzise räumliche Analysen zu liefern.
Wie man ein Campus WiFi Netzwerk aufbaut: Ein Leitfaden für die Universitäts-IT
Dieser technische Leitfaden bietet eine umfassende Blaupause für das Design und die Bereitstellung von hochverdichteten Campus WiFi Netzwerken. Er deckt alles ab - von aktiven Standortbegehungen und der Platzierung von Access Points bis hin zur Controller-Architektur, nahtlosem Roaming und sicherem Gäste-Onboarding. Er wurde für IT-Manager, Netzwerkarchitekten und CTOs an Universitäten und großen Veranstaltungsorten geschrieben, die in diesem Quartal eine umsetzbare Anleitung zur Planung und Durchführung einer drahtlosen Bereitstellung benötigen. Der Leitfaden ordnet zudem die Guest WiFi und Analyse-Plattform von Purple den realen Integrationspunkten innerhalb des Bereitstellungs-Lebenszyklus zu.
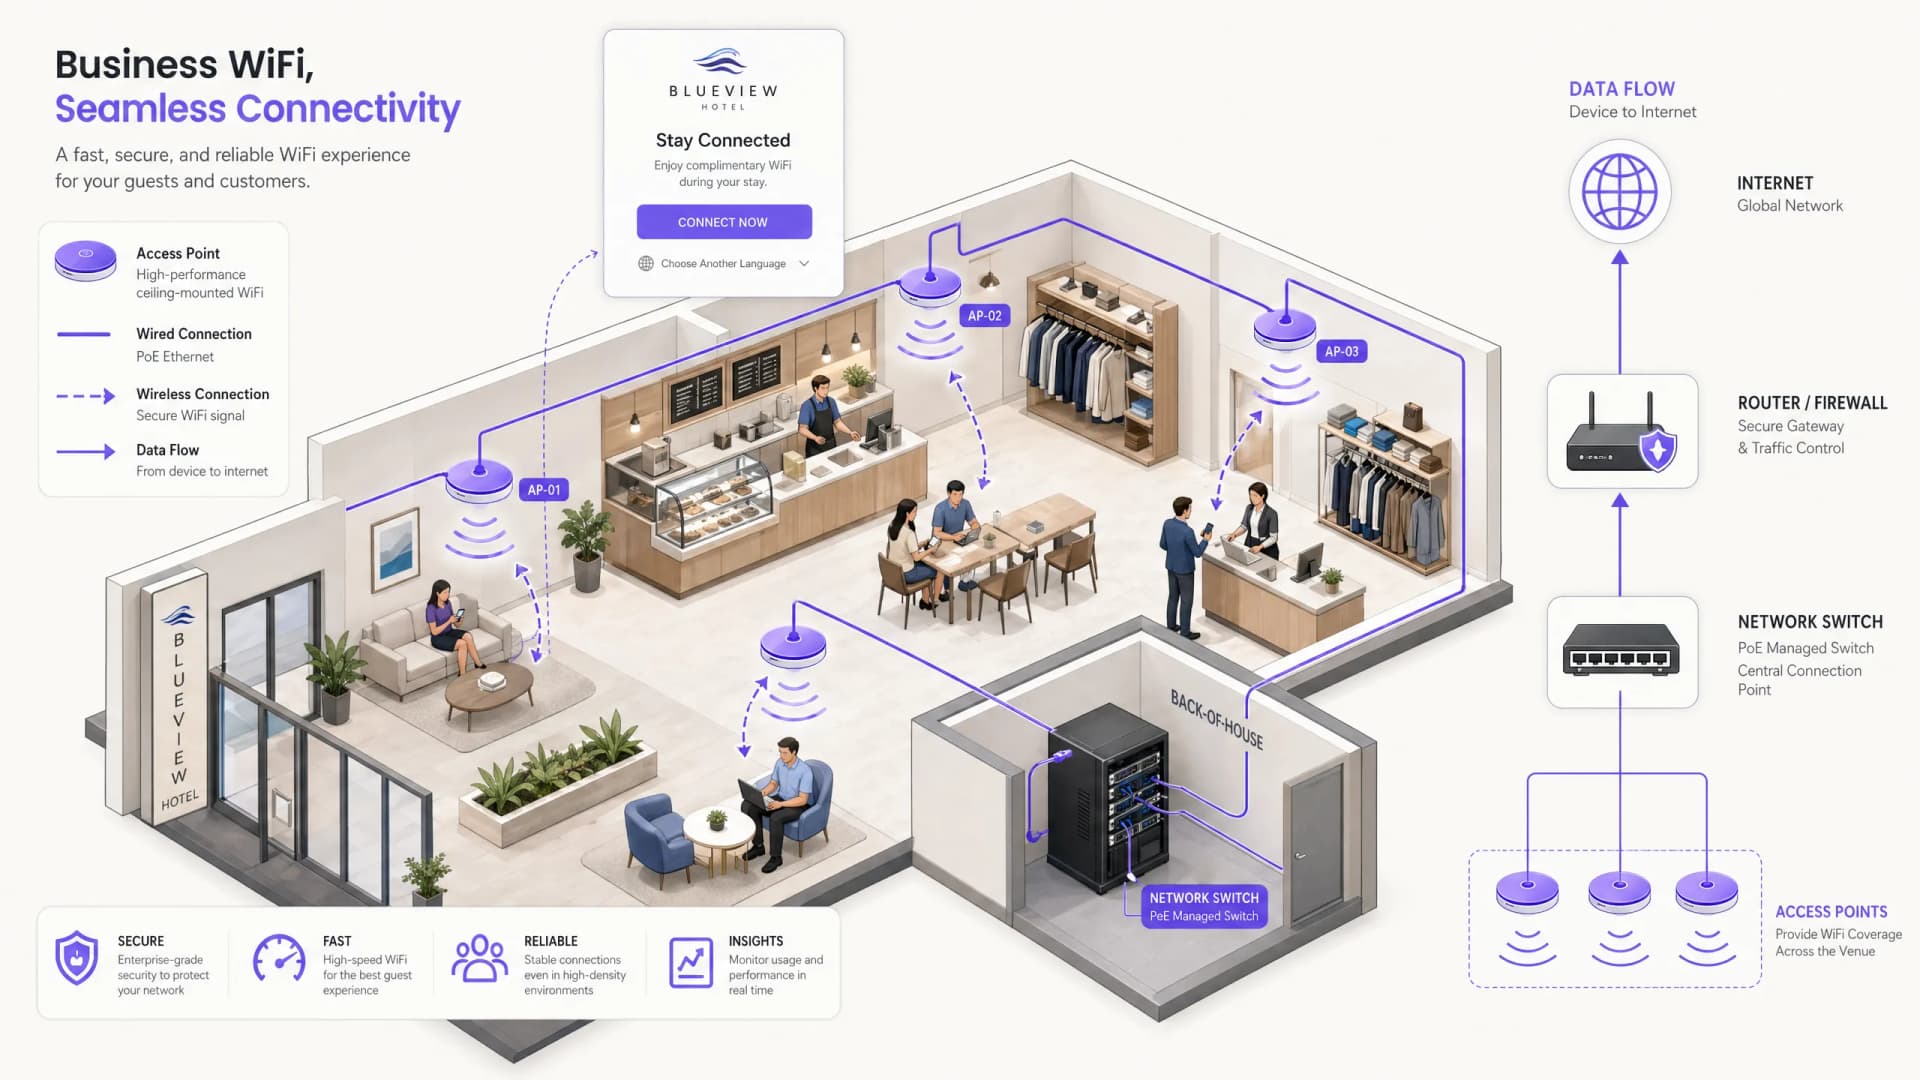
So richten Sie einen WiFi-Hotspot für Ihr Unternehmen ein
Dieser maßgebliche Leitfaden bietet IT-Entscheidern, Netzwerkarchitekten und Betriebsleitern von Veranstaltungsorten einen praktischen, herstellerneutralen Entwurf für die Bereitstellung sicherer, konformer und geschäftsfördernder Gäste-WiFi-Hotspots. Er behandelt kritische Architektur-Entscheidungen – von der VLAN-Segmentierung und Captive Portal-Konfiguration bis hin zur GDPR-Compliance und Traffic Shaping – und zeigt, wie Sie Ihre Netzwerkinfrastruktur mithilfe der Gäste-WiFi- und Analysefunktionen von Purple von einer Kostenstelle in eine umsatzsteigernde Analyseplattform verwandeln.
Was ist MAC-Adressen-Authentifizierung? Wann man sie einsetzen und wann man sie vermeiden sollte
Dieser maßgebliche technische Leitfaden behandelt die MAC-Adressen-Authentifizierung in Enterprise-WiFi-Umgebungen - wie die RADIUS-basierte MAC-Authentifizierung auf Layer 2 funktioniert, ihre inhärenten Sicherheitsrisiken (einschließlich MAC-Spoofing und den Auswirkungen der Betriebssystem-seitigen MAC-Randomisierung) und die genauen betrieblichen Kontexte, in denen sie ein probates Werkzeug zur Verwaltung von IoT- und Headless-Geräten bleibt. Er bietet IT-Managern und Netzwerkarchitekten im Hotel- und Gastgewerbe, im Einzelhandel, im Gesundheitswesen und im öffentlichen Sektor praxisnahe Bereitstellungsrichtlinien mit realen Beispielen, Entscheidungsmatrizen und Integrationskontexten für die Guest-WiFi- und Analytics-Plattform von Purple.
RadSec: Wie RADIUS über TLS die Sicherheit der WiFi-Authentifizierung verbessert
Diese maßgebliche technische Referenz erklärt, wie RadSec (RFC 6614) die WiFi-Authentifizierung in Unternehmen sichert, indem es den traditionellen RADIUS-Datenverkehr in eine TLS-Verschlüsselung kapselt. Sie wurde für IT-Manager und Netzwerkarchitekten entwickelt und deckt Architektur, Bereitstellungsstrategien sowie praktische Schritte zur Minderung der Risiken von unverschlüsseltem UDP-RADIUS-Datenverkehr in Unternehmens- und Gästenetzwerken ab.
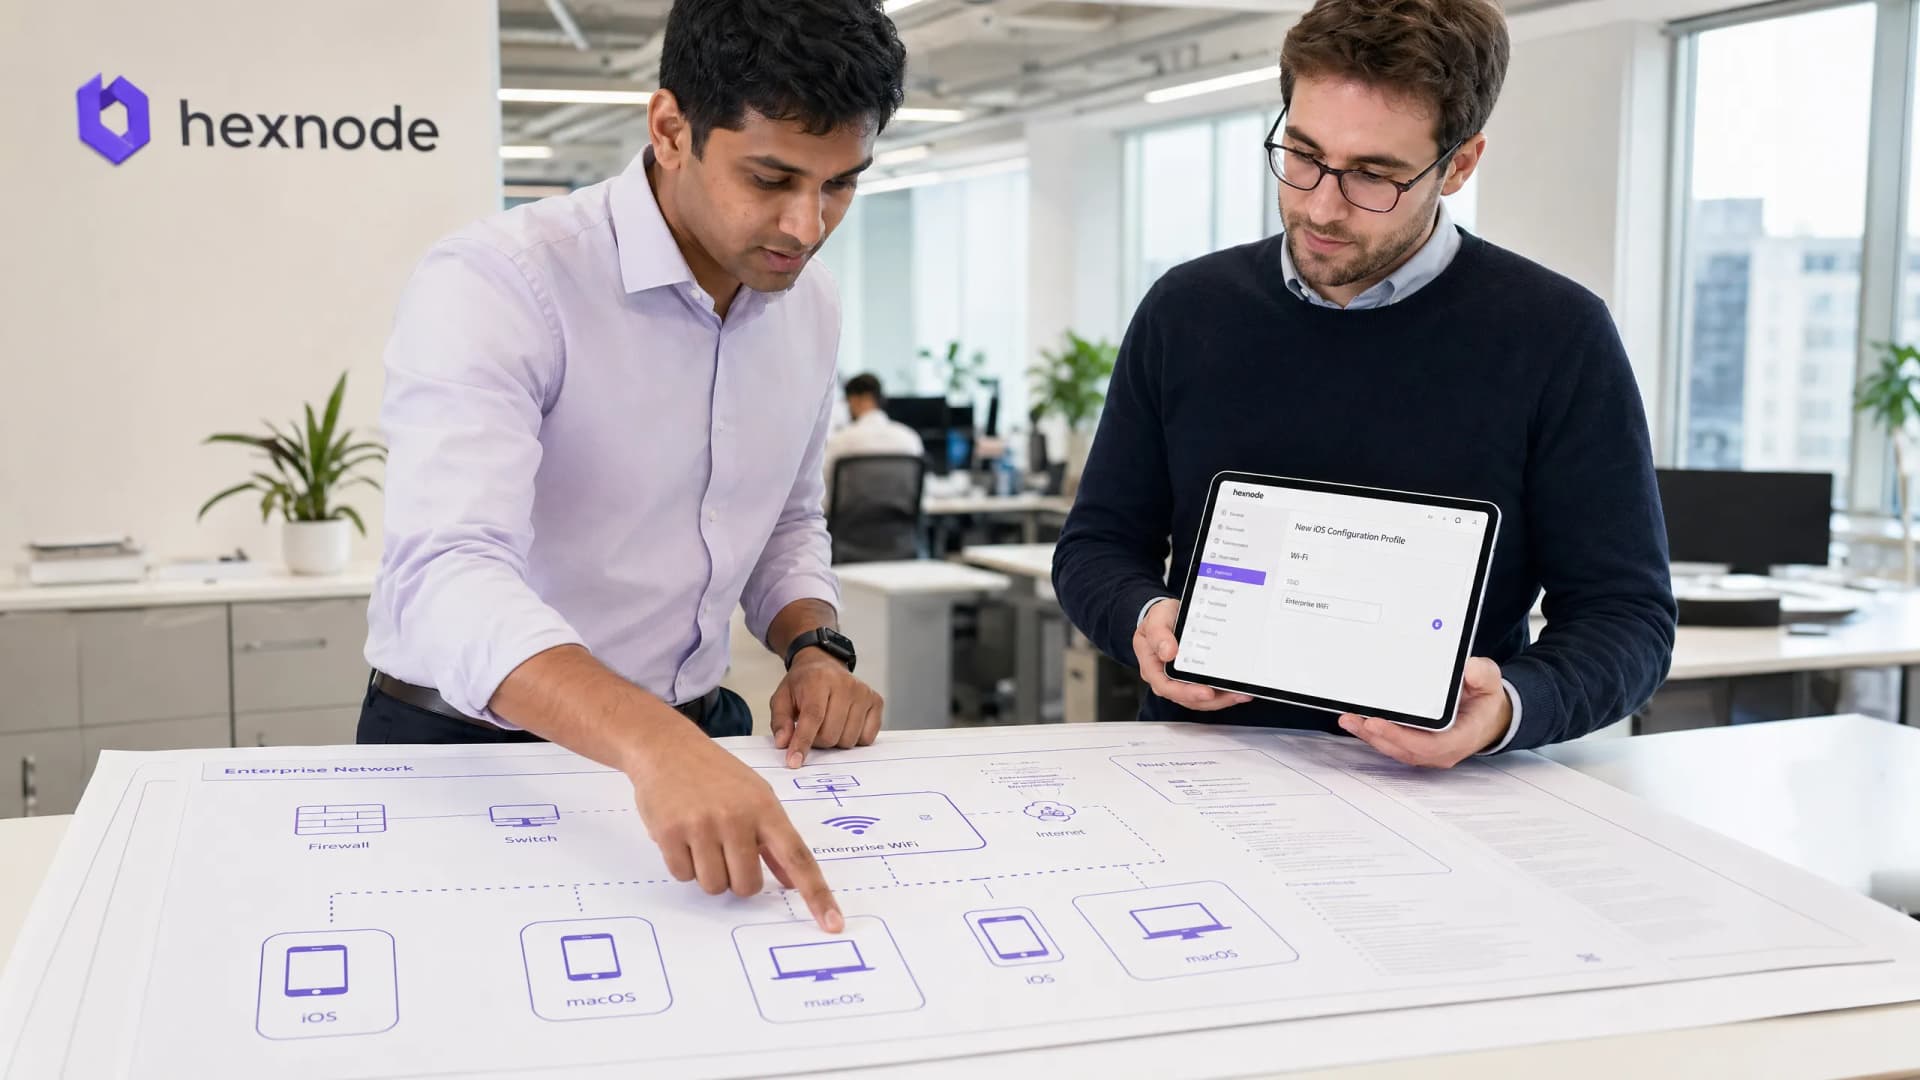
Einrichtung von Enterprise WiFi unter iOS und macOS mit 802.1X
Dieser fundierte Leitfaden bietet IT-Führungskräften praxisnahe Schritte zur Bereitstellung von 802.1X Enterprise WiFi auf iOS und macOS Geräten. Er deckt zertifikatsbasierte Authentifizierung (EAP-TLS), MDM-Konfigurationsprofile und Architekturintegration ab, um Unternehmensnetzwerke abzusichern und gleichzeitig BYOD-Initiativen zu unterstützen.
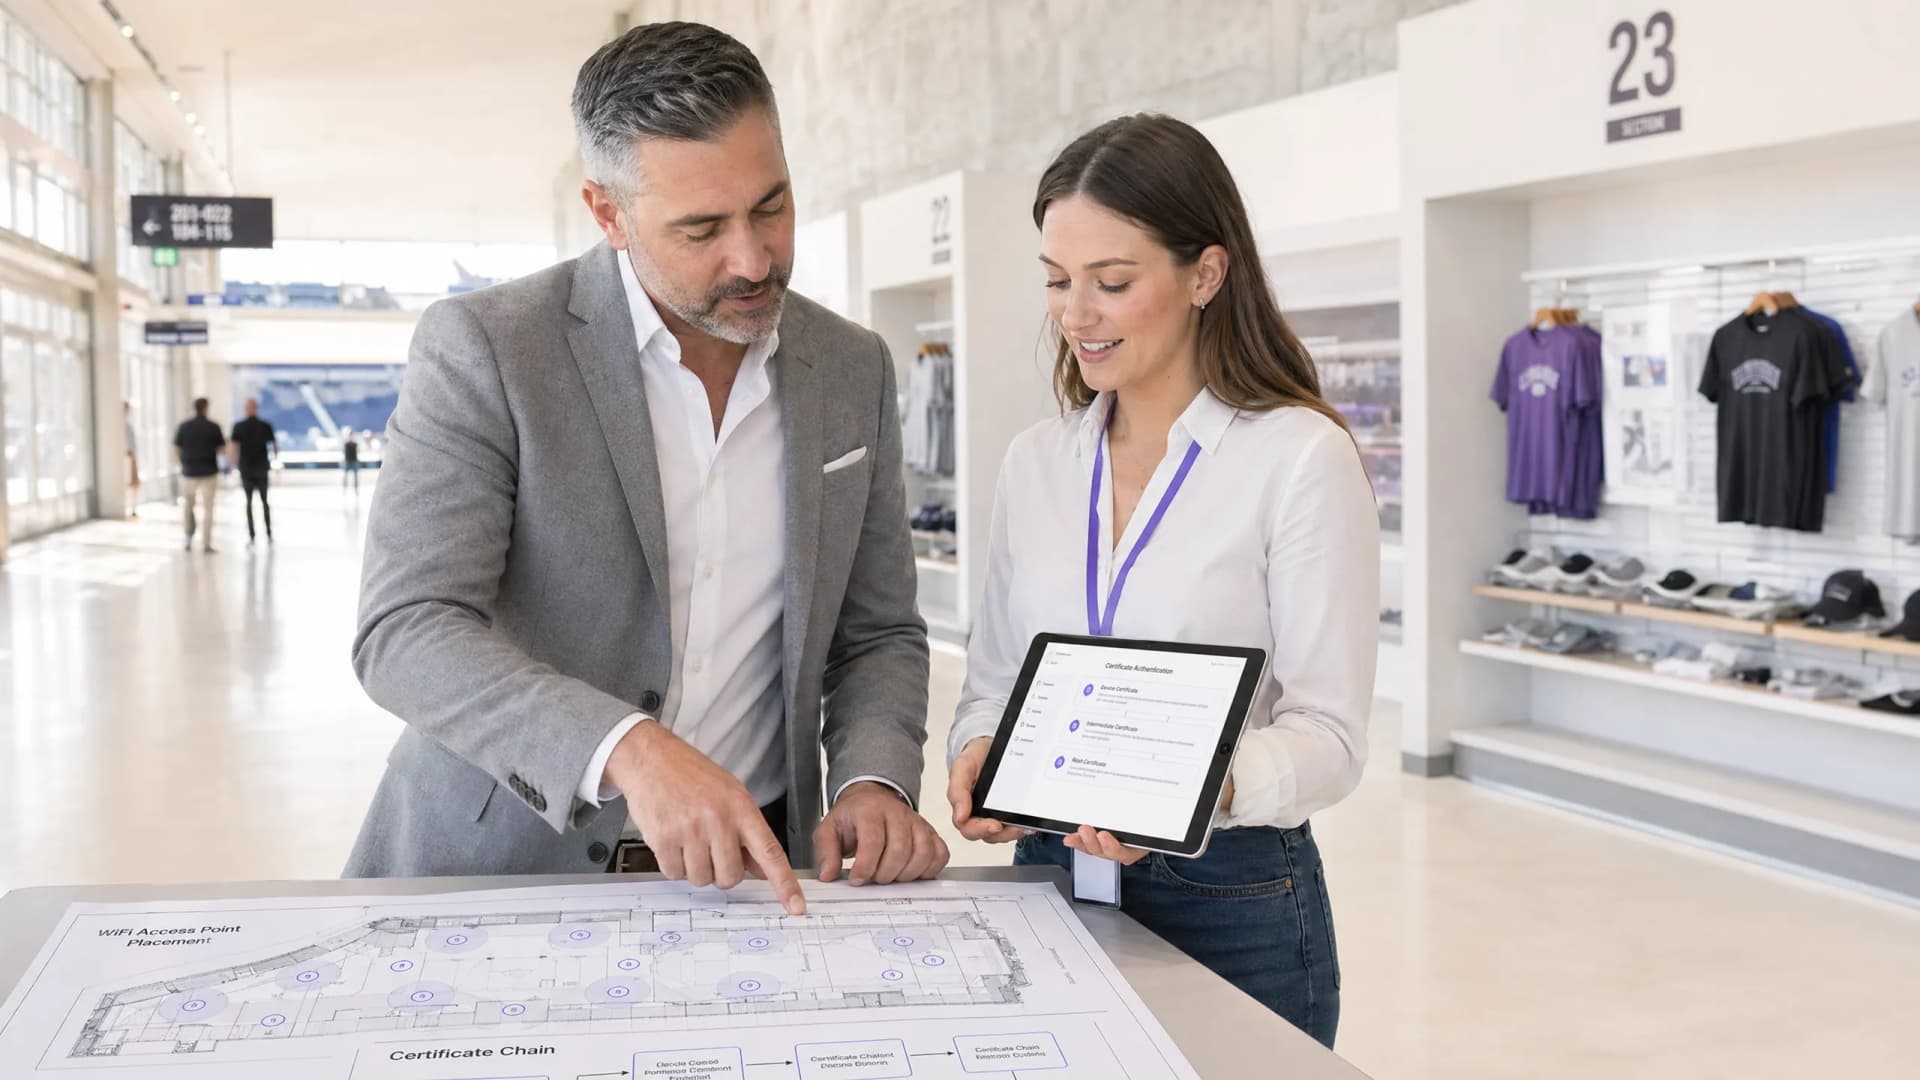
So richten Sie Enterprise WiFi auf Android Geräten mit EAP-TLS ein
Diese technische Referenzanleitung bietet leitenden IT-Verantwortlichen ein umfassendes Konzept für die Bereitstellung der 802.1X EAP-TLS Authentifizierung auf Android Geräten. Sie deckt die architektonischen Mechanismen, manuelle und MDM-gesteuerte Implementierungsstrategien sowie Methoden zur Fehlerbehebung ab, die zur Absicherung von drahtlosen Unternehmensnetzwerken erforderlich sind.
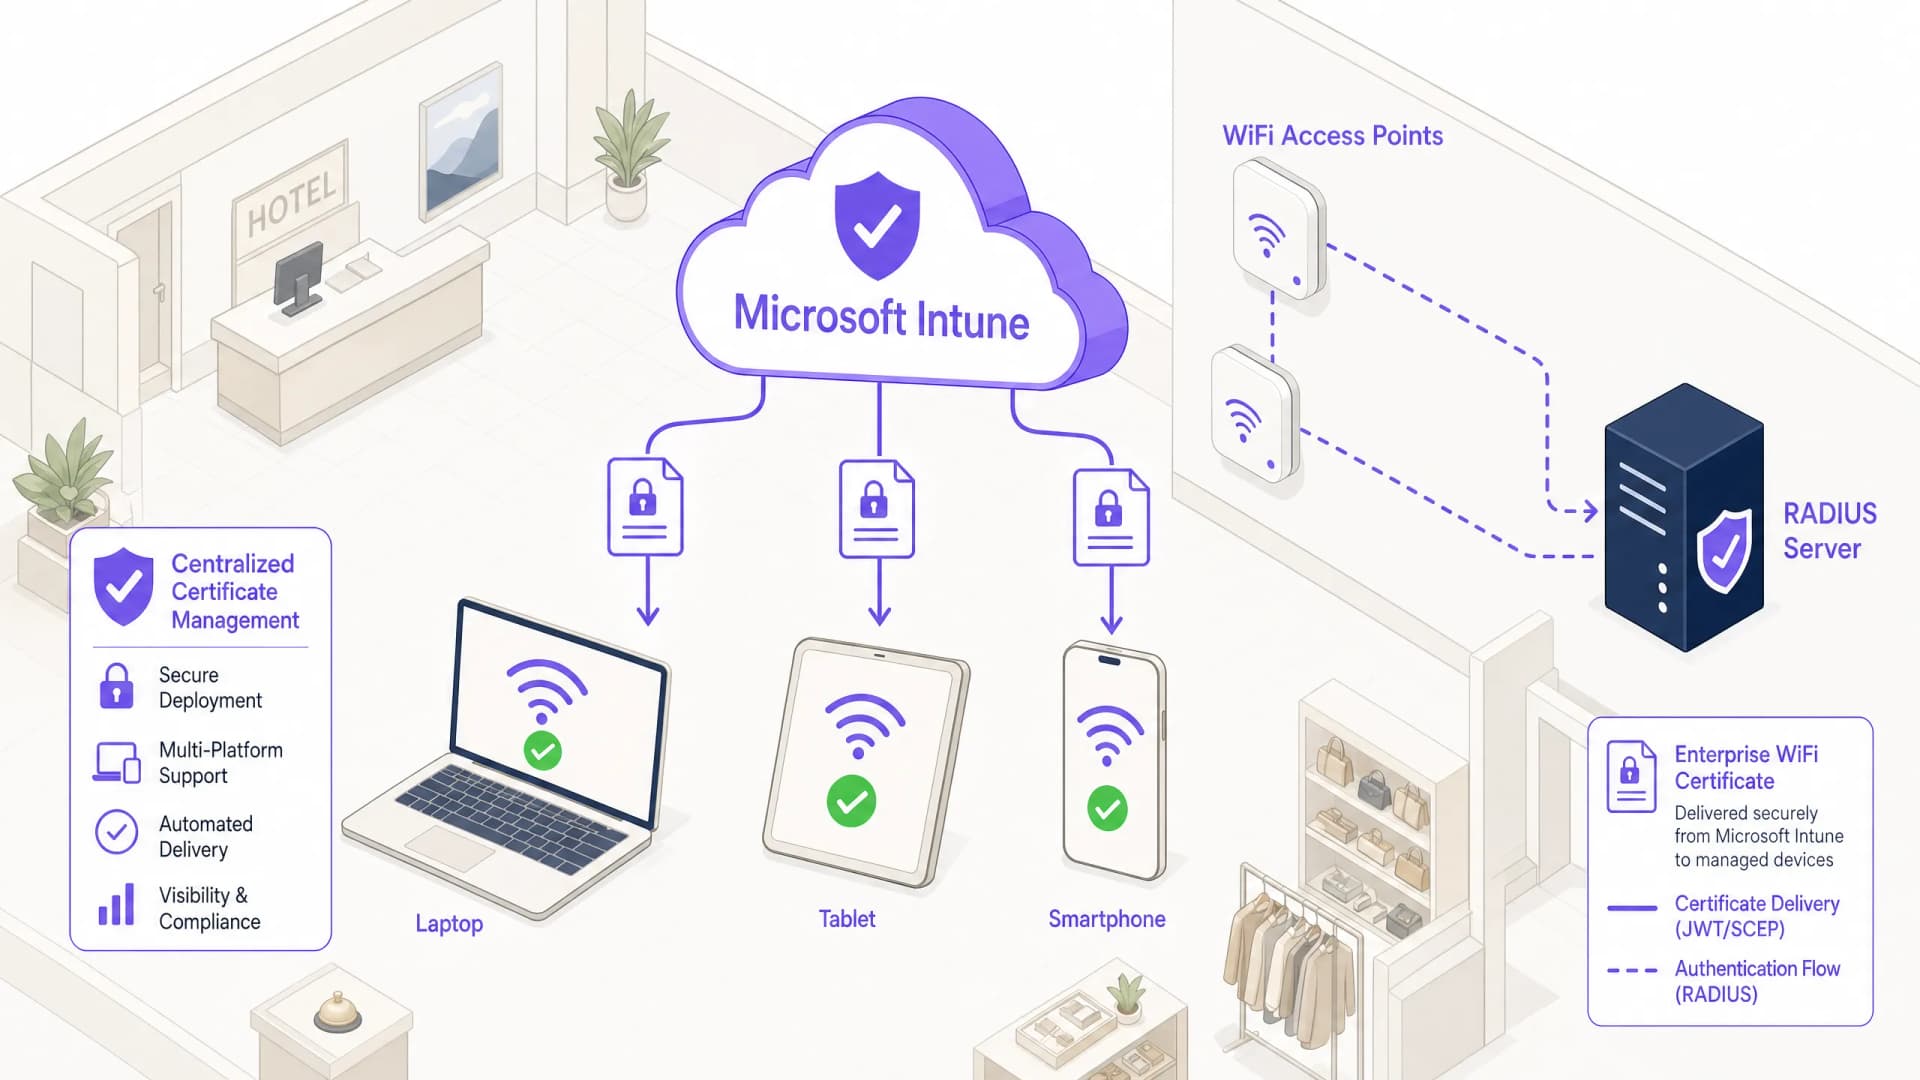
Verwendung von Microsoft Intune zur Bereitstellung von WiFi-Zertifikaten auf Geräten
Eine umfassende technische Referenz für IT-Verantwortliche zur Bereitstellung von 802.1X WiFi-Zertifikaten über Microsoft Intune. Behandelt die SCEP- im Vergleich zur PKCS-Architektur, Implementierungsschritte, Compliance-Mapping und reale Bereitstellungsszenarien für Enterprise-Umgebungen.
So richten Sie Microsoft Entra ID (Azure AD) für die WiFi Authentifizierung ein
Dieser maßgebliche Leitfaden beschreibt die Architektur, die Implementierungsschritte und die geschäftlichen Auswirkungen der Integration von Microsoft Entra ID mit 802.1X für die WiFi Authentifizierung in Unternehmen. Er bietet Netzwerkarchitekten und IT-Managern praktische Bereitstellungsstrategien, um veraltete PSKs durch einen Zero-Trust, zertifikatsbasierten Netzwerkzugriff zu ersetzen.
So konfigurieren Sie WPA2-Enterprise auf gängigen Access-Point-Plattformen (Cisco, Aruba, Ubiquiti)
Dieser technische Leitfaden bietet leitenden IT-Fachkräften und Netzwerkarchitekten eine definitive, herstellerspezifische Anleitung für die Bereitstellung von WPA2-Enterprise auf Cisco, Aruba und Ubiquiti Plattformen. Er beschreibt detailliert die Architektur, RADIUS-Integration, Compliance-Anforderungen und reale Bereitstellungsszenarien in Unternehmens- und Veranstaltungsort-Umgebungen.
Einrichten eines RADIUS-Servers für die WiFi-Authentifizierung: Eine Schritt-für-Schritt-Anleitung für 802.1X
Konfigurieren Sie FreeRADIUS, Windows Server NPS und Cloud RADIUS für die 802.1X WiFi-Authentifizierung in Unternehmen. Eine Schritt-für-Schritt-Anleitung zu Shared Secrets, EAP-TLS-Zertifikaten, dynamischer VLAN-Zuweisung und der Integration von Microsoft Entra ID.
Konfiguration der 802.1X WiFi Authentifizierung: Eine Schritt für Schritt Anleitung
Dieses technische Handbuch bietet eine schrittweise Anleitung zur Konfiguration der 802.1X WiFi Authentifizierung für Unternehmen. Es umfasst die Einrichtung von RADIUS-Servern, die Bereitstellung von Zertifikaten und praktische Bereitstellungsstrategien für IT-Verantwortliche in stark frequentierten Umgebungen.
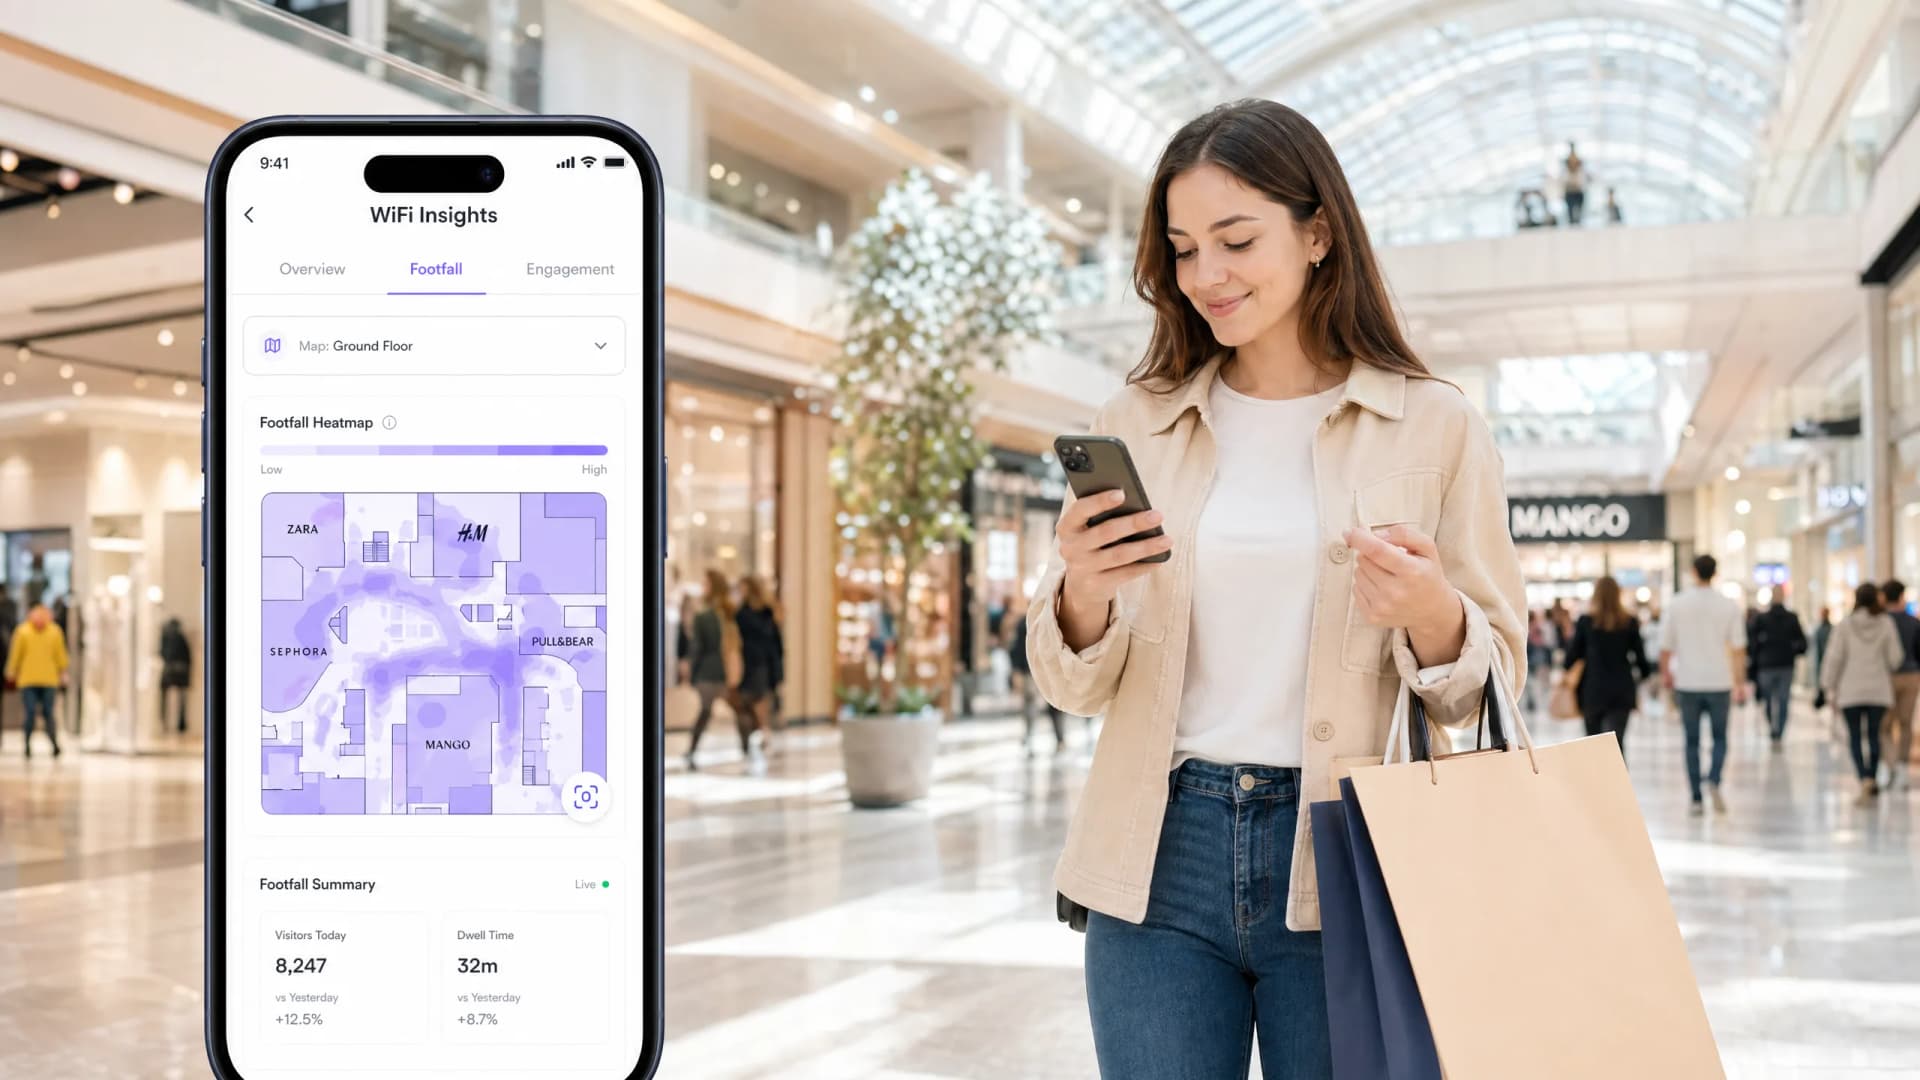
Wie Einkaufszentren WiFi Analytics nutzen, um Einzelhändler zu gewinnen und zu binden
Dieser maßgebliche technische Leitfaden erklärt, wie IT-Teams und Immobilienverwalter von Einkaufszentren WiFi Analytics bereitstellen, um Besucherdaten zu erfassen, die Verweildauer nach Zonen zu messen und die empirische Evidenzbasis aufzubauen, die für Mietverhandlungen, die Bindung von Premium-Einzelhändlern und die Gewinnung neuer Mieter erforderlich ist. Er deckt den gesamten technischen Stack ab – von der AP-Bereitstellung und der Datenerfassung auf MAC-Ebene bis hin zu GDPR-konformen Analytics-Dashboards, inklusive konkreter Praxisbeispiele und Entscheidungsrahmen für IT-Praktiker, die eine Implementierung in diesem Quartal planen.
Shopping Centre WiFi: Ein Leitfaden für Property Manager
Dieser Leitfaden bietet ein umfassendes technisches und kommerzielles Konzept für die Bereitstellung von flächendeckendem WiFi in einem Einkaufszentrum. Er deckt eine dreistufige Netzwerkarchitektur, High-Density-RF-Design, GDPR-konforme Datenerfassung und Monetarisierungsstrategien für Retail-Medien ab. Property Manager, IT-Teams und CTOs finden hier praxisnahe Bereitstellungsanleitungen sowie ein klares ROI-Framework, um die Konnektivität für Gäste in ein First-Party-Daten-Asset zu verwandeln.
Zoo- und Freizeitpark-WiFi: Konnektivitäts-Leitfaden für stark frequentierte Veranstaltungsorte
Dieser Leitfaden bietet IT-Leitern und Netzwerkarchitekten einen umfassenden Rahmen für die Bereitstellung von Hochleistungs-WiFi in Zoos und Freizeitparks. Er behandelt die HF-Planung im Außenbereich, die Bereitstellung von Captive Portals, familiengerechte Inhaltsfilterung und Strategien zur Umwandlung von Konnektivität in verwertbare operative Analysen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
