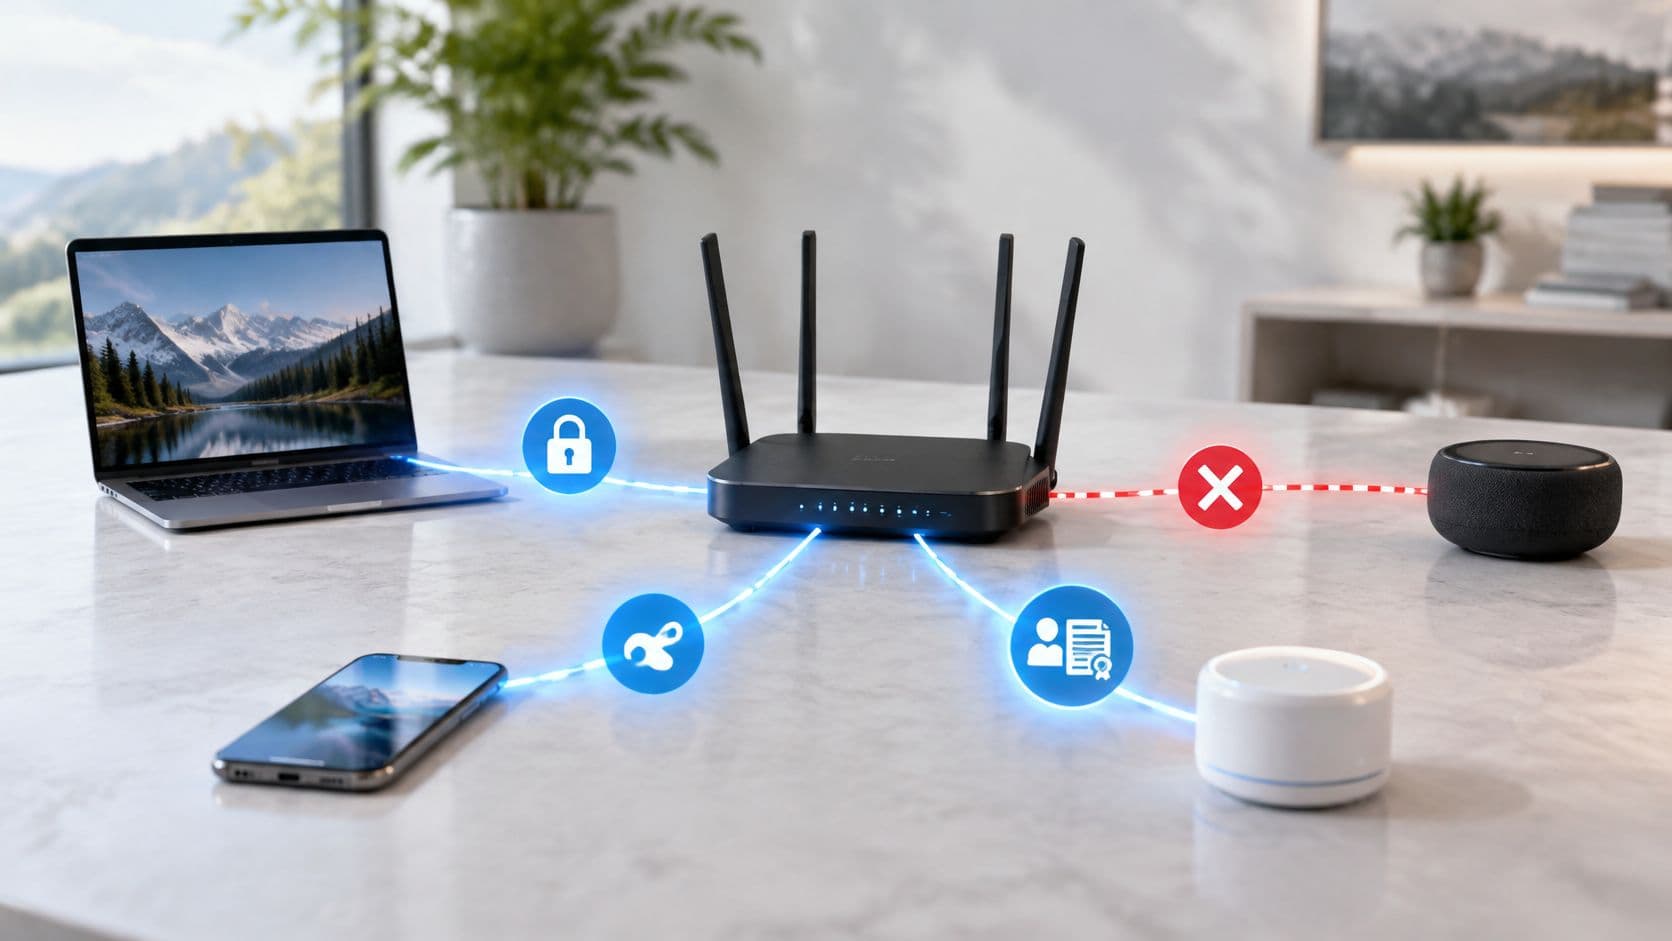
Les conseils les plus répandus sur le WiFi sont aussi les moins utiles. "Activer WPA3" ne vous indique pas qui peut encore accéder au réseau, ce que les utilisateurs peuvent atteindre une fois connectés, ni à quelle vitesse vous pouvez les supprimer lorsqu'un contrat prend fin ou qu'un résident déménage.
Les types de sécurité WiFi sont importants, et certains anciens doivent être désactivés dès aujourd'hui. Mais un label WPA3 ou un SSID invité distinct ne garantit pas à lui seul un accès sécurisé. Évaluez plutôt chaque réseau selon trois questions : qui ou quoi s'est authentifié, quelles ressources cette identité peut-elle atteindre, et à quelle vitesse pouvez-vous la révoquer ?
Comparaison des types de sécurité WiFi selon la protection et le statut
En 2016, le gouvernement britannique a conseillé aux organisations de ne jamais déployer le WEP, le décrivant comme cryptographiquement faible, et a déconseillé le WPA d'origine car son protocole TKIP était vulnérable aux attaques de Beck-Tews et Ohigashi-Morii publiées, faisant de WPA2 le standard de référence pratique sur le lieu de travail dans la directive du gouvernement britannique sur le partage des réseaux sans fil en entreprise. WEP, WPA avec TKIP, WPA2 et WPA3 ne sont pas des variations d'une même technologie. Ce sont des générations successives offrant un niveau de protection matériellement différent.
| Type de sécurité | Niveau de protection | Statut en 2026 | Cas d'usage type |
|---|---|---|---|
| Ouvert (sans chiffrement) | Aucun, trafic lisible sur les ondes | Inacceptable | Nulle part pour le trafic d'entreprise |
| WEP | Cryptographiquement obsolète | Désactiver | Matériel hérité uniquement, le cas échéant |
| WPA avec TKIP | Attaques publiées connues | Désactiver | Aucun |
| WPA2-Personal (PSK, AES-CCMP) | Fort avec une longue phrase de passe, une clé partagée par tous les utilisateurs | Référence de base | Petits bureaux, domiciles, clients hérités mixtes |
| WPA3-Personal (SAE) | Résiste à la recherche hors ligne de phrases de passe | Préféré lorsque les clients le prennent en charge | Domiciles modernes et petits bureaux |
| WPA2/WPA3-Enterprise (802.1X) | Identifiants par utilisateur ou par appareil | Standard pour les organisations | Personnel et appareils gérés |
| Passpoint / OpenRoaming | Connexion automatique chiffrée via EAP | En croissance, basé sur la certification | Etablissements, transports, délestage d'opérateur |
| iPSK | Clé unique par appareil sur un seul SSID | Pratique pour l'hérité et l'IoT | Hôtellerie, résidentiel, IoT |
| Captive Portal sur SSID ouvert | Connexion Web, liaison radio non chiffrée | Faible à elle seule | Accès invité, uniquement avec isolation et TLS |
Protocoles obsolètes à supprimer en priorité
Les réseaux ouverts, WEP et WPA avec TKIP entrent dans la même catégorie pratique, même s'ils échouent de manières différentes. Un réseau ouvert ne chiffre rien sur les ondes. Le WEP chiffre très mal, et TKIP laisse la porte ouverte à une série d'attaques connues bien après que de meilleurs chiffrements sont devenus la norme.
Les recommandations britanniques destinées aux consommateurs et au secteur public vont dans le même sens. WPA2 ou WPA3 est recommandé, WEP et WPA ne doivent pas être utilisés, et un réseau ne doit pas être configuré sur Ouvert sans chiffrement, comme énoncé dans les conseils de l'Information Commissioner's Office sur la sécurité du WiFi. Si vous constatez l'une de ces trois configurations sur un SSID actif, la question n'est pas de savoir laquelle ajuster. Il s'agit de déterminer par quel type moderne la remplacer, et ce que vous faites des appareils qui en dépendaient.
Types à clé partagée pour les domiciles et les petits sites
WPA2-Personal avec AES-CCMP et WPA3-Personal avec SAE reposent tous deux sur un mot de passe que tout le monde partage. Ce modèle est exploitable lorsque le groupe d'utilisateurs est restreint, stable et de confiance, comme un domicile ou un petit bureau avec peu d'arrivées et de départs. Il devient plus faible en tant que modèle d'exploitation, et non en tant que cryptographie, lorsque des dizaines d'employés, de prestataires, d'invités ou de résidents connaissent le même secret.
Une phrase de passe longue et unique améliore grandement WPA2-Personal. Elle n'offre cependant pas de responsabilité individuelle. Lorsque quelqu'un quitte l'organisation, votre seule révocation propre consiste à changer la clé pour tout le monde et à reconnecter chaque appareil légitime.
Types basés sur l'identité pour les entreprises et les établissements
WPA2/WPA3-Enterprise avec 802.1X, Passpoint et OpenRoaming lient l'accès à une identité ou à un profil configuré plutôt qu'à un mot de passe réutilisable. L'iPSK se situe entre ces deux mondes. Chaque appareil obtient sa propre clé sur un seul SSID, ce qui vous permet de supprimer une télévision, un verrou ou un scanner sans perturber le reste du réseau.
Traitez un Captive Portal différemment. Il s'agit d'une méthode de connexion, pas d'un chiffrement. Un portail sur un SSID ouvert peut identifier un invité, afficher des conditions d'utilisation et expirer une session, mais il ne chiffre pas la liaison radio - il nécessite donc toujours du TLS au niveau de la couche application et une isolation réseau en arrière-plan.
Règle pratique : Vérifiez d'abord la colonne de statut. Supprimez tout ce qui est marqué comme désactivé ou inacceptable, puis choisissez la ligne restante la plus sécurisée que votre parc d'appareils et d'utilisateurs réel peut prendre en charge.
Ce dernier point évite un échec courant lors des audits. Les équipes choisissent un protocole préférentiel, découvrent qu'un contrôleur d'accès ou un scanner ne peut pas l'utiliser, puis dégradent l'ensemble du réseau. Conservez la norme stricte par défaut pour les clients modernes et isolez les exceptions séparément.
Comment WPA2 et WPA3 diffèrent en pratique
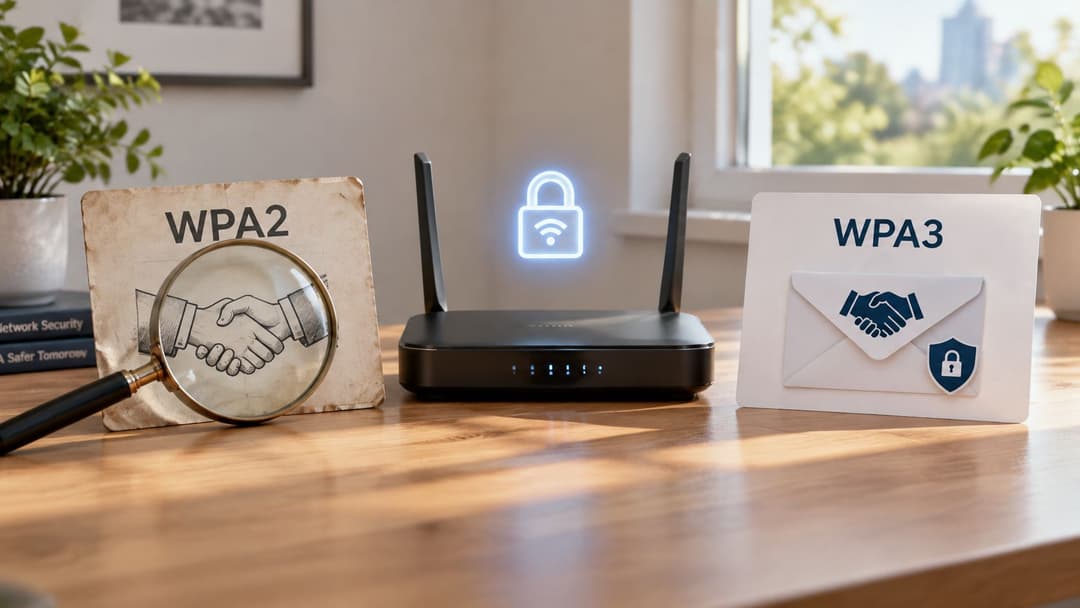
La différence fondamentale entre WPA2-Personal et WPA3-Personal réside dans ce qu'un attaquant peut faire après avoir intercepté une tentative de connexion. WPA2 utilise une poignée de main à clé prépartagée. Un attaquant qui capture cette poignée de main peut l'emporter et deviner le mot de passe hors ligne, à la vitesse permise par son matériel, sans avoir à interagir à nouveau avec votre point d'accès.
WPA3-Personal remplace cet échange par l'authentification simultanée d'égaux, ou SAE (Simultaneous Authentication of Equals). Chaque tentative nécessite un nouvel échange interactif avec le point d'accès. Cela élimine l'attaque pratique par devinette hors ligne contre une poignée de main capturée et rend les mots de passe faibles plus difficiles à exploiter, même si le choix d'un mot de passe fort reste la bonne décision.
Ce que WPA3 apporte au-delà du handshake
Le WPA3 exige des Protected Management Frames, ce qui rend le trafic de gestion falsifié plus difficile à utiliser contre les clients connectés. Il offre également une confidentialité persistante. Si le mot de passe fuite ultérieurement, cette fuite n'expose pas à elle seule le trafic capturé auparavant.
Il existe des contraintes strictes. WPA3 est obligatoire pour les appareils WiFi fonctionnant sur la bande des 6 GHz, un point souligné dans les éléments de preuve présentés par le comité des normes IEEE 802 LAN/MAN à l'Ofcom sur son plan de travail 2025/26. Si vous planifiez une couverture en 6 GHz, la prise en charge du WPA3 n'est pas une simple préférence optionnelle. Elle fait partie intégrante des exigences relatives aux clients et aux points d'accès.
Le mode de transition mixte WPA2/WPA3 sert généralement de passerelle. Il maintient la connexion des clients plus anciens pendant que les plus récents utilisent SAE, mais il laisse également la porte ouverte à une rétrogradation car WPA2 reste activé. Utilisez-le comme un état de migration avec une condition de sortie, puis passez au WPA3 uniquement dès que votre parc de clients le permet.
Pourquoi un label WPA2 n'est pas une preuve
WPA2 nécessite toujours une configuration et des correctifs rigoureux. En octobre 2017, le National Cyber Security Centre du Royaume-Uni a signalé la divulgation de la vulnérabilité KRACK affectant les réseaux WPA2, tout en soulignant que WPA2 demeurait plus sécurisé que WEP ou WPA. La vulnérabilité KRACK affectait aussi bien WPA2-Personal que WPA2-Enterprise, de sorte que l'étiquette seule ne prouvait jamais qu'un client ou un point d'accès était sécurisé.
La réponse du NCSC reste le bon modèle opérationnel. Appliquez les correctifs sur les clients et l'infrastructure, remplacez le mode TKIP obsolète par AES-CCMP et maintenez le microprogramme sous assistance du fournisseur, comme décrit dans les directives du National Cyber Security Centre sur la vulnérabilité KRACK. Un réseau WPA2 non corrigé exécutant un microprogramme abandonné présente une posture réelle plus faible que ne le suggère sa page de paramètres.
Le WPA3 ne résout pas non plus le problème du secret partagé. Il protège mieux la liaison radio, mais un mot de passe WPA3-Personal connu de chaque ancien employé ne vous offre toujours aucune responsabilité individuelle ni aucun moyen de révoquer un accès spécifique.
Comparaison entre clés partagées, identités et certificats
Un label WPA ne vous indique pas qui peut accéder au réseau ni ce que ces personnes peuvent atteindre. Le contrôle d'accès dépend de la méthode d'identité, de la politique réseau et de la rapidité avec laquelle les identifiants peuvent être révoqués. Une passphrase partagée peut chiffrer le trafic, mais la suppression d'un seul ancien employé peut nécessiter de la modifier sur chaque appareil. Avec l'accès basé sur l'identité, un administrateur peut désactiver un compte, un certificat ou une clé d'appareil tout en laissant les autres connexions intactes.
| Modèle d'accès | Révocation | Traçabilité par personne | Effort d'intégration | Prise en charge des appareils hérités |
|---|---|---|---|---|
| PSK partagé (WPA2/WPA3-Personal) | Changement de mot de passe sur l'ensemble du site | Aucune | Faible | Bonne |
| iPSK | Révoker la clé d'un seul appareil | Par appareil, pas par personne | Moyen | Bonne |
| 802.1X avec certificats | Révoker le certificat ou l'appareil | Par appareil | Élevé au début | Limitée pour les clients plus anciens |
| 802.1X avec connexion à l'annuaire (Microsoft Entra ID, Google Workspace, Okta) | Désactiver le compte d'annuaire | Par utilisateur | Moyen | Limitée lorsque EAP n'est pas pris en charge |
| Passpoint / OpenRoaming | Révoker l'identité chez le fournisseur | Par utilisateur, via le fournisseur d'identité | Faible pour les utilisateurs | Nécessite des appareils compatibles Passpoint |
| Captive Portal | Faire expirer la session ou le coupon | Par coupon ou compte, contrôle d'appareil faible | Faible | Bonne |
Ce que chaque modèle vous coûte au quotidien
Les clés PSK partagées sont rapides à déployer, mais coûteuses à gérer lorsque les besoins d'accès évoluent. Les appareils se connectent avec le même mot de passe, donc un employé en départ, un prestataire ou un identifiant divulgué peut déclencher une modification sur l'ensemble du site. Chaque appareil légitime doit alors recevoir le nouveau mot de passe.
L'iPSK attribue à chaque appareil une clé distincte tout en conservant une configuration de mot de passe familière. Cela convient aux téléviseurs, aux systèmes de gestion du bâtiment et aux autres équipements qui ne peuvent pas utiliser l'authentification enterprise. Un administrateur peut révoquer la clé d'un appareil, mais cette clé identifie l'appareil, pas la personne qui l'utilise.
L'802.1X avec certificats authentifie un appareil géré. La configuration demande plus de travail car les certificats doivent être délivrés, renouvelés et révoqués correctement. Une fois déployé, un appareil perdu ou retiré du service peut être supprimé sans modifier les mots de passe des utilisateurs ni reconfigurer les clés de tout le site.
L'802.1X lié à l'annuaire via Entra ID, Google Workspace ou Okta associe l'accès au réseau au compte d'une personne. Désactivez ce compte lors du départ de l'employé, et son accès pourra être supprimé sans perturber les autres utilisateurs. La relation entre le cycle de vie des identités et la politique réseau est au cœur du réseau basé sur l'identité pour le personnel, les invités et les locataires. L'authentification seule ne suffit pas à définir la portée : appliquez une politique réseau et une segmentation pour que chaque identité ne puisse accéder qu'aux systèmes dont elle a besoin.
Le test du prestataire hospitalier
Prenons l'exemple concret d'un hôpital de 300 lits. Un prestataire a besoin d'un accès sans fil pour un projet à durée déterminée, les appareils cliniques nécessitent une connectivité ininterrompue et les équipements d'infrastructure partagent la même infrastructure réseau physique. À la fin du contrat, l'accès du prestataire doit être supprimé sans avoir à modifier les clés des pompes à perfusion, des postes de travail mobiles ou des capteurs du bâtiment.
Un mot de passe partagé par le personnel rend cela difficile, à moins que l'hôpital ne le modifie sur l'ensemble du site. Un compte d'annuaire permet aux administrateurs de supprimer l'accès du prestataire en désactivant son identité. Les certificats d'appareil répondent à un besoin différent : l'équipement clinique s'authentifie en tant qu'appareil et reste connecté lorsqu'un membre du personnel part. Des politiques de réseau distinctes doivent toujours contrôler ce à quoi chaque compte ou appareil peut accéder.
La norme de sécurité des réseaux sans fil SS-019 du gouvernement britannique est une référence pour les exigences de sécurité sans fil. Comme guide pratique, choisissez WPA3-Enterprise lorsque les clients le prennent en charge, ou WPA2-Enterprise avec AES-CCMP là où les anciens clients le requièrent. Considérez ce choix comme un élément de la conception, et non comme une preuve que l'accès est correctement contrôlé.
La prise en charge par les équipements clients impose une limite réelle. EAP et l'accès basé sur les certificats nécessitent des supplicants performants et un approvisionnement fiable sur chaque appareil. Les téléphones plus anciens, les contrôleurs intégrés et de nombreux appareils IoT peuvent ne pas les prendre en charge. Placez ces appareils sur un segment distinct avec une clé appropriée, et restreignez les accès de ce segment, plutôt que d'affaiblir l'accès pour l'ensemble du réseau.
Le chiffrement permet de savoir si le trafic peut être lu sur les ondes. L'identité permet de savoir si cette personne ou cet appareil doit absolument se trouver ici.
Types de sécurité recommandés par secteur d'activité
Commencez par la ligne sectorielle la plus proche de votre activité, puis appliquez la logique de repli à votre catégorie d'appareils la plus ancienne. La logique reste identique. Le personnel et les appareils gérés passent à un accès basé sur l'identité, les invités bénéficient d'un accès chiffré mais isolé, et les équipements existants reçoivent leur propre clé ou segment au lieu d'imposer un niveau de sécurité inférieur à l'ensemble du réseau.
| Secteur | Type principal | Solution de secours pour les appareils anciens | Contrôle clé |
|---|---|---|---|
| Hôtels et bars | Passpoint ou 802.1X pour le personnel, WPA3 ou WPA2 avec iPSK pour les clients | Clés iPSK pour les téléviseurs et systèmes d'accès | Réseau visiteurs isolé des systèmes de l'établissement |
| Commerce et centres commerciaux | 802.1X pour les appareils du personnel, Passpoint ou portail pour les clients | iPSK pour les scanners et points de vente | Systèmes de paiement maintenus hors des réseaux visiteurs |
| Santé | 802.1X avec certificats d'appareil pour les équipements cliniques | Segment dédié pour l'IoT médical et du bâtiment | Segmentation et cycles de mise à jour |
| Hubs de transport et stades | Passpoint et OpenRoaming avec délestage opérateur | Captive Portal sur TLS | Capacité et itinérance, pas uniquement le chiffrement |
| Résidentiel, secteur locatif (BTR) et logements étudiants | WPA3-Personal ou iPSK par résident | iPSK pour les serrures connectées et anciens téléviseurs | Clés révoquées lors du départ |
| Bureaux d'entreprise | WPA3-Enterprise ou WPA2-Enterprise avec 802.1X | SSID visiteurs séparé avec isolation des clients | Révocation liée à l'annuaire |
| Sites multilocataires | iPSK par locataire avec SSO pour le personnel | SSID séparé par locataire lorsque le matériel le permet | Isolation des locataires testée |
Appliquer la solution de repli sans affaiblir la configuration par défaut
Les hôtels illustrent bien pourquoi une réponse unique convient rarement à l'ensemble d'un site. Le personnel a besoin d'un accès révocable, les invités d'un accès chiffré fluide, et les téléviseurs des chambres ou les systèmes de portes ne gèrent parfois qu'un mot de passe. Utilisez Passpoint ou 802.1X pour le personnel, isolez le trafic invité des systèmes de gestion hôtelière et placez le matériel des chambres sur des clés iPSK révocables individuellement.
Le secteur de la vente au détail présente des limites plus strictes. Les terminaux portables du personnel doivent utiliser le 802.1X lorsqu'ils le prennent en charge, les scanners et terminaux de point de vente peuvent utiliser l'iPSK sur un segment restreint, et l'accès des clients ne doit jamais devenir une voie d'accès vers les systèmes de paiement. La praticité du réseau visiteurs importe peu si sa politique de pare-feu est incorrecte.
Pour les bureaux, le gain opérationnel le plus important provient de l'association de l'accès sans fil au répertoire déjà utilisé pour les e-mails et les applications. Une conception dédiée pour le WiFi des employés avec accès et révocation basés sur l'annuaire fait du départ d'un collaborateur une action unique plutôt qu'un ticket réseau séparé que quelqu'un pourrait oublier.
Les établissements de santé et les résidences se situent aux deux extrêmes du même problème d'équipements. Les hôpitaux ne peuvent pas remplacer facilement le matériel clinique ou de bâtiment ; les certificats couvrent donc les appareils cliniques gérés et un segment dédié contient le reste. Les logements étudiants et les programmes d'immeubles résidentiels changent souvent d'occupants ; une clé par résident qui expire au moment du déménagement importe donc plus que de forcer tout le monde à utiliser une connexion d'entreprise que leur console de jeu ne prendra pas en charge.
Quand réévaluer votre choix
Révisez la cartographie si l'un de ces éléments change :
- Nouvelles classes d'appareils : Un nouveau terminal de paiement, un système de verrouillage ou un équipement médical peut nécessiter son propre segment ou son propre modèle de clé.
- Remplacement fréquent du personnel : Les recrutements saisonniers ou l'utilisation massive de prestataires rendent les phrases de passe partagées coûteuses à gérer.
- Équipements obsolètes non mis à jour : Les appareils qui ne reçoivent jamais de mises à jour nécessitent un confinement plus strict, et non un accès réseau plus large.
- Changement d'occupant : L'arrivée de nouveaux locataires ou résidents doit déclencher la création de nouvelles clés et un test d'isolement.
Remplacer chaque équipement terminal pour obtenir un schéma de protocole parfait n'est pas réaliste dans la plupart des sites. Associez chaque classe d'appareils au modèle le plus sécurisé qu'elle peut prendre en charge dans la pratique, puis utilisez la segmentation pour limiter ce qu'une classe vulnérable ou non gérable peut atteindre.
Auditer votre configuration WiFi actuelle
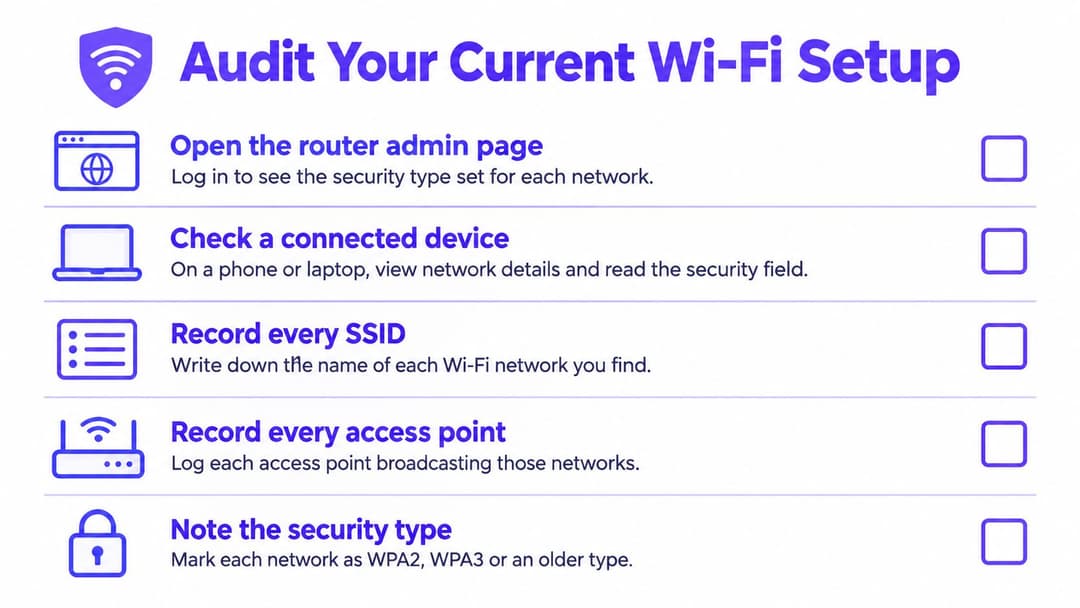
Un label WPA et un SSID invité ne prouvent pas que l'accès est contrôlé. Auditez chaque réseau pour vérifier son chiffrement, les identités qu'il accepte, les systèmes que ses clients peuvent atteindre et la rapidité avec laquelle vous pouvez révoquer un accès. Commencez par la configuration du routeur ou du contrôleur, puis vérifiez la connexion depuis un téléphone ou un ordinateur portable.
Établir l'inventaire avant de modifier quoi que ce soit
Enregistrez chaque SSID et point d'accès, y compris les réseaux de test oubliés et les paramètres WEP ou TKIP conservés pour des appareils que personne ne peut identifier. Regroupez les appareils connectés par catégorie : ordinateurs portables et téléphones du personnel, appareils invités, terminaux de paiement, équipements cliniques, gestion technique du bâtiment et IoT général. Une catégorie d'appareils qui ne peut pas prendre en charge l'authentification moderne peut nécessiter un accès restreint de secours, et non un accès au réseau du personnel.
Sur le point d'accès ou le contrôleur, enregistrez le mode de sécurité configuré pour chaque SSID. Sur un appareil connecté, ouvrez les détails du réseau et vérifiez le type de sécurité affiché : WEP ou TKIP indique une sécurité obsolète ; WPA2-Personal ou WPA2-Enterprise identifie le WPA2, tandis que WPA3-Personal ou WPA3-Enterprise identifie le WPA3. Les libellés varient selon le système d'exploitation, utilisez donc la configuration du contrôleur pour confirmer les résultats ambigus. Enregistrez également les versions de firmware des points d'accès, des contrôleurs et des clients représentatifs. Un bon protocole sur un firmware obsolète ne constitue pas un contrôle terminé.
Les cinq vérifications qui définissent vos priorités
- L'accès interne est chiffré : Supprimez les réseaux ouverts, WEP ou TKIP utilisés pour accéder aux systèmes internes. Un SSID visiteurs ouvert ne peut subsister que si TLS protège le trafic et que des tests confirment l'isolation des visiteurs.
- Le firmware est à jour : Vérifiez les points d'accès, les contrôleurs et un échantillon d'équipements clients, pas seulement un seul appareil.
- L'isolation des visiteurs fonctionne : Connectez-vous en tant que visiteur et testez l'accès aux systèmes du personnel, de paiement et du bâtiment, ainsi que la visibilité des autres clients visiteurs.
- L'accès du personnel suit l'identité : Désactivez un compte de test et vérifiez que son utilisateur perd rapidement son accès WiFi.
- L'accès IoT est maîtrisé : Confirmez que l'inventaire des appareils est à jour, que les appareils inconnus sont visibles et que les appareils IoT utilisent une clé séparée ou un segment restreint.
Un SSID invité seul ne garantit pas l'isolation. Ne validez la vérification que lorsqu'un appareil invité ne peut atteindre ni les adresses internes ni d'autres clients qu'il ne devrait pas voir. Enregistrez qui ou quoi s'authentifie sur chaque SSID, ce que ces connexions peuvent atteindre et comment l'accès est révoqué. Classez les défaillances par niveau d'exposition, puis utilisez cet inventaire pour définir les priorités de migration.
Migrer les réseaux existants sans perturber les appareils
Un label WPA3 ne prouve pas qu'un réseau est sécurisé, et un SSID invité distinct ne garantit pas l'isolation. Migrez dans un ordre qui supprime les paramètres faibles, isole les appareils qui ne peuvent pas prendre en charge l'authentification moderne, puis modifie la façon dont le personnel et les invités se connectent. Testez l'accès et la révocation tout au long du processus. Cette séquence protège les équipements fragiles tout en rendant les défaillances visibles avant qu'elles ne deviennent une raison de restaurer un réseau partagé.
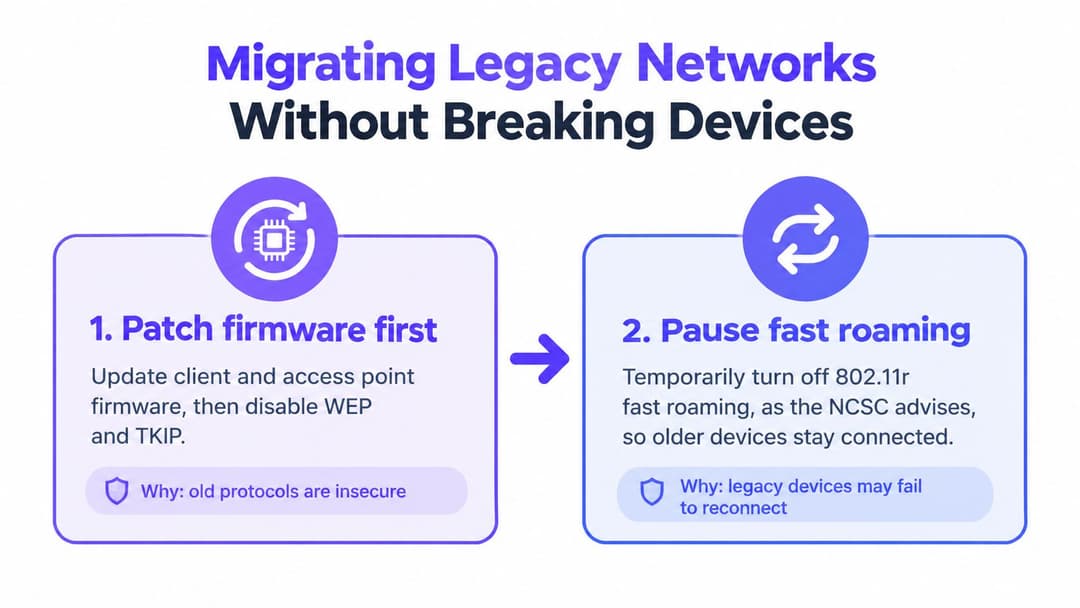
Six étapes dans l'ordre
- Corriger le firmware et désactiver le WEP et le TKIP : Mettez à jour le firmware des clients et des points d'accès avant de modifier l'authentification. Consultez les directives du fournisseur concernant votre firmware avant de modifier le roaming rapide 802.11r ou les paramètres de répéteur. Les paramètres de protocole ne peuvent pas compenser un logiciel vulnérable ou non pris en charge.
- Contenir les classes d'équipements obsolètes : Déplacez les équipements qui ne peuvent pas utiliser une authentification moderne vers iPSK ou un SSID dédié avec des règles de destination strictes. xPSK pour les clés d'appareil individuelles sur une infrastructure partagée permet à un téléviseur ou un verrou d'utiliser une phrase secrète sans partager une seule clé sur l'ensemble du parc. Définissez une clé distincte pour chaque appareil lorsque cela est possible, afin de pouvoir révoquer l'accès sans interrompre les autres.
- Faire passer le personnel à un 802.1X lié à l'annuaire : Connectez l'accès à Entra ID, Google Workspace ou Okta afin que la procédure de départ habituelle supprime également l'accès au réseau. Purple et d'autres options natives du fournisseur ou basées sur un annuaire peuvent fournir la couche d'authentification. Vérifiez que la désactivation d'un compte bloque réellement l'accès WiFi, au lieu de supposer que la connexion à l'annuaire gère la révocation.
- Faire passer les visiteurs à un accès chiffré et isolé : Utilisez Passpoint ou OpenRoaming lorsque l'établissement et les appareils clients les prennent en charge. Sinon, fournissez un Captive Portal sur TLS, activez l'isolation des clients et traitez les appareils visiteurs comme non approuvés. Confirmez que la politique d'accès limite ce que les visiteurs peuvent atteindre.
- Tester le mode de transition, puis le supprimer : Activez le mode de transition WPA2/WPA3 et testez chaque classe d'appareil. Passez à WPA3 uniquement lorsque les clients le permettent. Enregistrez la classe d'appareil spécifique qui empêche ce changement et établissez un plan pour y remédier plutôt que de laisser le mode de transition en place par défaut.
- Tester l'isolation depuis un appareil visiteur : Connectez-vous en tant que visiteur et tentez d'atteindre les adresses internes, d'autres visiteurs, les interfaces de gestion des points d'accès et les systèmes opérationnels. Ajustez les règles du pare-feu et des VLAN jusqu'à ce que chaque route interdite échoue. Une connexion bloquée n'a de sens que si la politique réseau, et non un problème temporaire de client, est à l'origine de l'échec.
Exemple concret : un hôtel de 60 chambres
Un hôtel de 60 chambres dispose d'un mot de passe invité partagé connu de toute la ville, d'une caisse enregistreuse sur le même réseau et de téléviseurs plus anciens qui ne peuvent pas utiliser de connexion entreprise. L'hôtel fait passer les chambres d'hôtes à un iPSK par chambre ou par appareil, place la caisse sur un segment restreint et maintient le personnel sur un accès lié à l'annuaire. Chaque téléviseur conserve une clé qu'il peut utiliser, tandis qu'une clé perdue peut être révoquée sans modifier l'accès sur l'ensemble de l'établissement.
Le projet n'est terminé qu'après avoir testé les contrôles. Connectez-vous au réseau invité et confirmez que la caisse et les systèmes du personnel sont inaccessibles. Révoquez une clé de chambre et vérifiez qu'elle ne donne plus accès. Conservez les résultats des tests comme preuve du bon fonctionnement de la segmentation et des contrôles d'identité.
Un SSID distinct est un nom. L'isolation est le résultat d'un pare-feu et d'un routage testés.
L'enquête 2025 sur les violations de la cybersécurité du gouvernement britannique a révélé que 93 % des organisations disposaient d'un WiFi séparé pour le personnel et les visiteurs, d'après les résultats de la Cyber Security Breaches Survey 2025 sur GOV.UK. Un nom de réseau distinct ne garantit pas pour autant que les règles VLAN bloquent le trafic indésirable, que les clients ne peuvent pas communiquer entre eux ou que les anciens prestataires n'ont plus d'accès.
Si votre liste de contrôle d'audit a révélé des lacunes, commencez par les paramètres faibles et suivez les étapes de migration, en consignant les appareils et les accès qui nécessitent encore de l'attention. Si les vérifications sont réussies, continuez les tests : planifiez une révision trimestrielle, retestez l'isolation après toute modification du réseau et mettez à jour l'inventaire des appareils lorsque de nouvelles catégories d'équipements apparaissent. La dérive de configuration peut ruiner une conception solide, quelle que soit la version WPA annoncée par le réseau.
Si des mots de passe partagés, des départs de collaborateurs mal gérés ou une isolation des invités non testée maintiennent encore votre réseau ensemble, Purple propose un accès basé sur l'identité pour le personnel et les invités, des clés par appareil pour les équipements existants et une révocation liée à l'annuaire via Microsoft Entra ID, Google Workspace ou Okta. Découvrez comment cela fonctionne avec vos points d'accès existants avant de planifier une migration.