
多租户环境中的 VLAN 隔离最佳实践
本指南为 IT 经理、网络架构师、CTO 和场馆运营总监提供了一份权威且与厂商无关的蓝图,用于在多租户 WiFi 环境中实施 VLAN 隔离。内容涵盖 IEEE 802.1Q 标准、通过 802.1X 和 RADIUS 实现的动态 VLAN 分配,以及适用于酒店、零售、体育场馆和公共部门场馆的逐步部署指南。合理的 VLAN 隔离是满足 PCI-DSS 和 GDPR 合规性、防止横向移动以及在共享物理基础设施上提供高性能无线连接的基础控制措施。
Video overview
收听本指南
查看播客转录
核心系列的一部分:多租户 WiFi 指南 →
Multi-tenant WiFi VLAN segmentation architect
Model isolated Layer 2 broadcast domains, Dynamic VLAN Assignment, subnet sizing, and switch trunking for residential MDUs, commercial offices, and mixed-use real estate.
Dynamic RADIUS attributes (RFC 2868 / 3580)
Pass these standard IETF attributes from Cloud RADIUS in the Access-Accept packet to dynamically steer authenticated tenant clients into isolated VLANs without broadcasting multiple SSIDs.
Cisco Meraki switch & AP trunk template
MS Cloud-Managed Switches & MR Access Points
Per-tenant VLAN mechanism: Identity PSK (iPSK) with RADIUS or Group Policies
Trunk form: Switchport mode trunk, allowed VLANs all / native VLAN 999
# Cisco Meraki dashboard configuration (MS switches + MR access points)
# Meraki MS is dashboard-managed: there is no switch CLI to paste into.
# Apply the following in the Meraki dashboard.
#
# Switch > Switch ports > (select AP uplink ports) > Edit:
#   Type:            Trunk
#   Native VLAN:     999 (unused, so untagged frames are discarded)
#   Allowed VLANs:   10,20,25,30,99,101-180
#   RSTP:            Enabled
#   Port isolation:  Disabled (an AP trunk carries many client MACs;
#                    do not apply port security to it)
#
# Wireless > SSIDs:
#   VLAN 10 - Property Staff & Leasing Operations
#   VLAN 20 - Building Operations (HVAC, CCTV, Elevators)
#   VLAN 25 - Smart Infrastructure & Door Access IoT
#   VLAN 30 - Visitor & Shared Amenity WiFi
#   VLAN 99 - Network Infrastructure & AP Management
#   Resident SSID -> WPA2/WPA3-Personal with Identity PSK (iPSK),
#                    per-tenant VLAN from the 101-180 pool
#   Staff SSID    -> WPA3-Enterprise 802.1X, VLAN 10
# Guest SSID -> Open + Purple captive portal, VLAN 30, client isolation ONDeploy automated multi-tenant WiFi with Purple
Eliminate resident WiFi friction and secure your property infrastructure. Speak with Purple's network solutions engineers to deploy automated iPSK onboarding, Cloud RADIUS Dynamic VLAN Assignment, and unified guest WiFi management across your property portfolio.
执行摘要
对于现代企业物理场所 - 从多站点 零售 组合、蔓延的 酒店/住宿 庄园到高密度体育场馆和 医疗保健 设施 - 网络分段不再是可选的最佳实践,而是一项根本性的架构要求。在单一、扁平的物理网络上管理多租户环境是一项重大的运营风险。它使敏感的企业数据面临横向安全威胁,因广播拥塞而降低无线性能,并使合规性审计复杂化。
在 IEEE 802.1Q 标准下定义的虚拟局域网 (VLAN) 提供了在共享物理基础设施上隔离不同用户群、租户组织和设备类型所需的逻辑分区。通过将特定的无线服务集标识符 (SSID) 映射到专用 VLAN,网络架构师可以在有线交换机架构上执行细粒度的安全策略和流量限制。此外,通过 IEEE 802.1X 和 RADIUS 实施动态 VLAN 分配等先进技术,使场所能够将其射频 (RF) 环境整合到单个安全的 SSID 中,从而消除因广播多个 SSID 而导致的严重性能下降。
本指南旨在为 IT 经理、网络架构师、CTO 和场所运营总监提供权威的技术参考。它为设计和实施安全、可扩展的 VLAN 分段架构提供了独立于供应商的、可操作的蓝图。通过将这些实践与 Purple 的企业 Guest WiFi 和 WiFi Analytics 平台相结合,企业可以实现强大的第 2 层隔离,简化 PCI-DSS 和 GDPR 的合规流程,并提供有助于提高场所投资回报率的高性能、安全的无线体验。
技术深度剖析
从单用户网络过渡到安全的多租户架构需要从扁平的隐式信任模型转变为分段的零信任框架。其目标是确保多个独立的租户、访客网络和运营设备在共享的物理基础设施上共存,而不会损害安全性、性能或隐私。
802.1Q VLAN 标记协议
逻辑网络分段的基础是虚拟局域网 (VLAN),在 IEEE 802.1Q 下标准化。在标准的以太网帧中,802.1Q 标头在源 MAC 地址和以太网类型字段之间插入一个 4 字节的标记。该标记包含一个 12 位的 VLAN 标识符 (VID),支持多达 4,094 个独特的逻辑分段(VLAN ID 1 和 4095 为保留段)。
当无线客户端连接到接入点(AP)时,AP 会将该客户端的流量与特定的 SSID 相关联。然后,AP 将客户端的无线帧封装到以太网帧中,在将它们转发到交换机端口之前标记上映射的 VLAN ID。连接到 AP 的物理交换机端口必须配置为 802.1Q Trunk 端口,以便同时承载多个 VLAN 的流量,而连接到单租户有线设备的端口则配置为分配给单个 VLAN 的 Access 端口。
多个 SSID 的开销与性能成本
多租户隔离的一种常见但存在缺陷的方法是为每个租户广播一个唯一的 SSID(例如 TenantA_WiFi、TenantB_WiFi、TenantC_WiFi)。AP 广播的每个 SSID 都必须以最低的基本强制数据速率(通常为 1 Mbps 或 6 Mbps)发送信标帧(通常每 102.4 毫秒一次),以确保与传统客户端的兼容性。
随着 SSID 数量的增加,管理开销所消耗的空口时间会大幅增长。在单个 AP 上广播 8 个 SSID 仅信标开销就可能消耗高达 30% 的可用无线空口时间,只留下 70% 用于实际用户数据。在商场或会议中心等高密度环境中,这会导致高延迟、丢包和严重的吞吐量下降。最佳实践要求将广播的 SSID 数量限制在每个射频频段最多 3 到 4 个。
通过 802.1X 和 RADIUS 进行动态 VLAN 分配
为了绕过多个 SSID 的限制,同时保持严格的租户隔离,网络架构师部署了动态 VLAN 分配(DVA)。该架构使用 IEEE 802.1X 认证,将无线环境整合为一个单一的安全 SSID(例如 Enterprise_Secure)。
802.1X 框架包含三个核心组件:
- 申请者(Supplicant):运行支持 802.1X 软件的客户端设备(例如 Windows、macOS、iOS、Android)。
- 认证者(Authenticator):无线 AP 或无线局域网控制器(WLC),在授权之前阻止来自客户端的所有非认证流量。
- 认证服务器(Authentication Server):与身份存储(例如 Active Directory、LDAP 或云身份提供商)集成的 RADIUS 服务器。
在认证握手期间,客户端连接到单一安全 SSID 并提供凭据或客户端证书(通过 EAP-TLS 或 PEAP)。AP 将此转发给 RADIUS 服务器。验证成功后,RADIUS 服务器将返回一个 Access-Accept 消息,其中包含特定的 IETF 标准属性,这些属性指示 AP 将客户端的会话动态分配给其指定的 VLAN:
- Tunnel-Type (64):设置为
VLAN(值 13) - Tunnel-Medium-Type (65): 设置为
802(值 6) - Tunnel-Private-Group-ID (81): 设置为特定的 VLAN ID 字符串 (例如,租户 A 为
"101",租户 B 为"102")
AP 接收这些属性,解除端口阻塞,并将来自该客户端 MAC 地址的所有后续流量映射到指定的 VLAN。这允许来自不同组织数百个用户在保持第 2 层完全隔离的情况下,连接到同一台物理 AP 上完全相同的 SSID。有关部署此架构的详细演练,请参阅关于 如何使用云 RADIUS 实施 802.1X 认证 的指南。
广播域限制与第 2 层安全
通过将物理网络细分为更小的逻辑 VLAN,广播域得以限制。诸如 ARP、DHCP 和 mDNS 等标准网络协议依赖于发送到广播域内每个设备的广播帧。在拥有数千个设备的大型扁平网络上,这种“喋喋不休”的交互会消耗大量的无线空口时间以及客户端设备上的处理周期。将广播限制在独立的 VLAN 子网中,可以显著减少开销、防止广播风暴并提高整体网络吞吐量。
此外,通过在访客 SSID 上启用客户端隔离 (也称为对等体阻止) 可以增强第 2 层隔离。这可以防止同一 VLAN 上的无线客户端之间进行直接通信,从而降低横向扫描、数据包嗅探和中间人攻击的风险。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
实施指南
部署安全的多租户 VLAN 架构需要在无线边缘、有线交换机架构和核心防火墙之间进行协调配置。以下分步部署蓝图不限厂商,且符合企业标准。
步骤 1:逻辑设计和 IP 子网分配
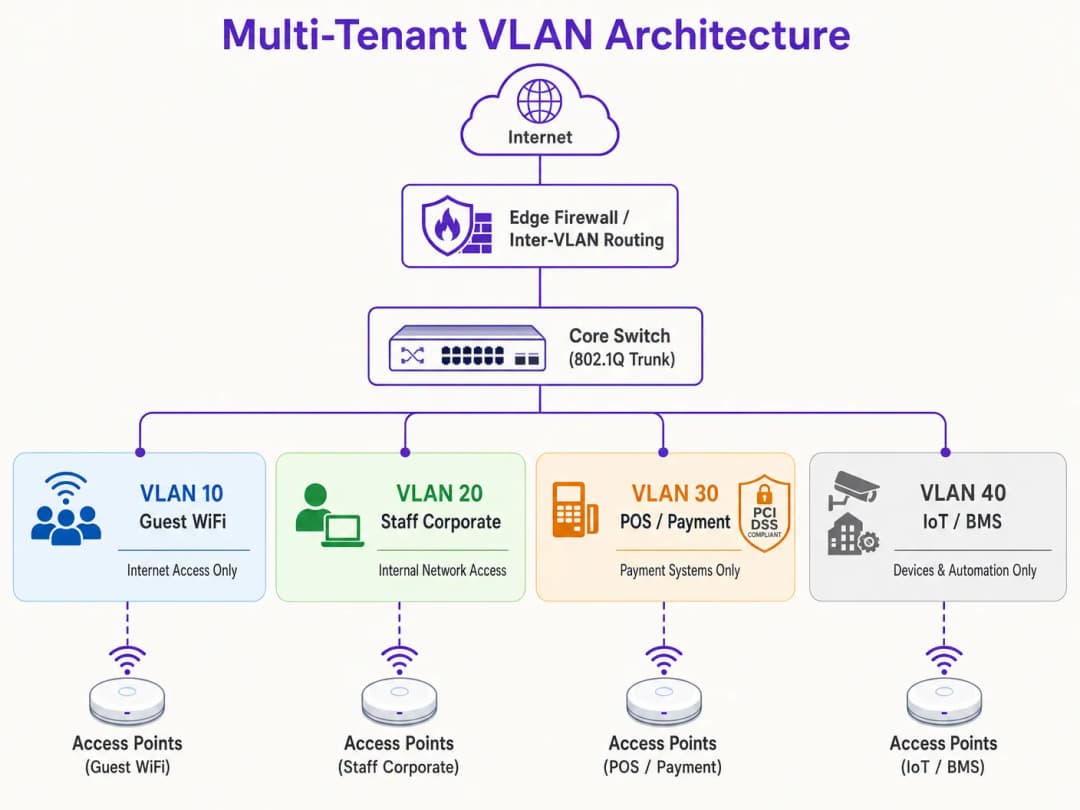
在配置任何硬件之前,建立一个全面的逻辑网络映射。为每个流量类别分配不同的 VLAN ID、IP 子网和安全区域。
| 分段名称 | VLAN ID | IP 子网 / CIDR | 安全区域 | 主要认证方式 |
|---|---|---|---|---|
| 网络管理 | VLAN 10 | 10.10.10.0/24 | 管理 | 静态 / 带外 |
| 访客 WiFi (Purple) | VLAN 20 | 172.16.0.0/20 | 访客 (仅限互联网) | 开放式 + Captive Portal |
| 公司员工 | VLAN 30 | 10.10.30.0/23 | 公司内部 | WPA3-Enterprise (802.1X) |
| POS / 支付 | VLAN 40 | 192.168.40.0/24 | PCI-CDE (受限) | WPA3-Enterprise / MAB |
| IoT / 楼宇系统 | VLAN 50 | 10.10.50.0/24 | IoT (受限) | WPA3-SAE / 动态 PSK |
关键规则:切勿将 VLAN 1 用于任何活动流量或管理。在所有干道端口 (Trunk Ports) 上禁用 VLAN 1,并将 Native VLAN 更改为未使用且不可路由的 VLAN ID (例如 VLAN 999),以防止 VLAN 双重标记 (VLAN Hopping) 攻击。
步骤 2:有线交换机架构配置
配置核心、汇聚和接入交换机以支持逻辑 VLAN 结构。直接连接到 AP 的交换机端口必须承载多个 VLAN,并且必须配置为 802.1Q 汇聚端口(trunk ports)。明确定义每个汇聚端口上允许通过的 VLAN,以最大程度地减少安全暴露面。连接到单个有线设备(例如静态 POS 终端或前台接待电脑)的端口必须设置为接入模式(access mode)并分配给单个 VLAN。
步骤 3:无线 LAN 控制器和 AP 配置
将无线 SSID 映射到其各自的 VLAN 并配置边缘安全控制。对于 Guest SSID,将安全配置为 Open 或 WPA3-Enhanced Open (OWE) 以提供机会性无线加密,启用客户端隔离(Client Isolation),并重定向到 Purple 的云管理 Captive Portal 以进行符合 GDPR 的用户引导和数据分析。对于 Corporate SSID,配置带有 802.1X 的 WPA3-Enterprise,定义主和备 RADIUS 服务器地址,并启用 802.11r 快速 BSS 过渡和机会性密钥缓存(Opportunistic Key Caching)以实现无缝漫游。对于 IoT 设备,部署带有强、定期轮换密码的 WPA3-SAE,或实施 Multi-PSK (MPSK) 以向单个设备分配唯一密钥并将其动态映射到子 VLAN。
步骤 4:核心防火墙和跨 VLAN 路由策略
VLAN 架构的安全完全取决于管理跨 VLAN 路由的防火墙规则。防火墙上必须强制执行严格的默认拒绝(Default-Deny)策略,仅允许明确许可的流量通过。

对于 Guest 区域(VLAN 20),允许通过端口 80 和 443 向 WAN 发送出站流量,并允许向 DNS 和 DHCP 服务发送 UDP 流量。拒绝所有流向内部子网的流量。对于 POS 区域(VLAN 40),仅允许通过端口 443 向指定的支付网关 IP 地址发送出站 TCP 流量,并拒绝往返于所有其他 VLAN 的所有流量。对于 IoT 区域(VLAN 50),仅允许向特定的制造商更新服务器和本地管理控制器发送出站流量,并拒绝所有其他内部和外部流量。
最佳实践
为确保长期稳定性、高性能和严密的安全,请遵循以下行业标准的 VLAN 设计原则。
管理平面隔离是不可妥协的。绝不允许终端用户流量进入网络管理 VLAN。AP、交换机、路由器和 WLC 应当在专用且受高度限制的管理 VLAN 上获取其 IP 地址。对此 VLAN 的访问必须限制在授权的管理员设备,最好是通过安全的 VPN 或物理控制台端口。如果攻击者获取了对管理平面的访问权限,他们将实际控制整个网络基础设施。
标准化 VLAN 架构对于多场所运营商至关重要。对于管理多场所组合的组织(例如拥有 500 家门店的零售连锁店或拥有 50 家物业的酒店品牌),应实施在每个场所一致应用的模板化 VLAN 架构。在 IP 地址中使用一致的第三个八位字节来匹配 VLAN ID,可简化整个园区的远程故障排除、WLC 模板部署和防火墙规则管理。这种方法还能大幅缩短新场所上线所需的时间。
DHCP 租约时间优化可防止 IP 地址耗尽。在高密度环境中,必须仔细管理 DHCP 租约时间。对于用户频繁进出的 Guest WiFi 细分网络,请将 DHCP 租约时间设置为 1 至 2 小时。对于内部企业网络,8 到 24 小时的一标准租约时间是合适的。确保本地 DNS 服务器不向访客网络开放;将访客 VLAN 配置为使用公共、经过过滤的 DNS 解析器,以减轻内部服务器的负载。
合规性对齐必须从第一天起就融入到架构中。PCI-DSS 要求 1.2 强制要求安装防火墙,以限制持卡人数据环境 (CDE) 与其他网络之间的流量。通过将 POS 终端隔离在专用 VLAN 上,场馆的其他网络便可免于接受严格且成本高昂的 PCI 合规性评估。GDPR 的“从设计着手保护隐私”原则通过隔离访客用户流量并通过 Purple 的 Captive Portal 管理同意书而得到满足。应在所有 SSID 中加速采用 WPA3,因为 WPA3-Personal 的同等同时认证 (SAE) 协议消除了 WPA2-PSK 中存在的离线字典攻击漏洞。有关访问控制架构的更多指南,请参阅 10 Best Network Access Control (NAC) Solutions for 2026。
-
故障排除与风险缓解
即使是精心设计的 VLAN 架构也可能会遇到运行问题。以下是最常见的故障模式及其技术缓解措施。
VLAN 泄漏和配置错误的 Trunk 端口是部署后支持工单最常见的根本原因。症状是无线客户端成功向特定 SSID 进行了身份验证,但无法获取 IP 地址。根本原因是连接到 AP 的交换机端口配置错误:要么目标 VLAN 在 802.1Q trunk 上不被允许,要么该 VLAN 尚未在交换机的本地数据库中创建。请验证交换机 trunk 配置,并确保交换机端口上允许的 VLAN 列表与 AP 上配置的 SSID 相匹配。在进行任何更改后,务必审计交换机配置并在调试期间对其进行验证。
DHCP中继故障发生在新建的VLAN没有在3层接口上配置相应的IP Helper地址时。由于DHCP请求是广播数据包,在没有中继代理的情况下它们无法跨越VLAN边界。如果DHCP服务器与客户端位于不同的VLAN上,则必须在路由器或3层交换机上配置指向集中式DHCP服务器的IP Helper地址。
RADIUS证书过期是一个隐蔽的安全隐患,可能导致整个企业网络同时崩溃。其症状是所有通过802.1X认证的客户端突然无法连接,且客户端设备上出现证书警告错误。请部署在证书过期前30天触发的自动监控告警,并实施自动化证书更新流程,以防止人工疏漏。
SSID泛滥与射频拥堵表现为尽管信号强度极佳且拥有高速回传,但网络延迟高、速度慢。其根本原因是管理开销和同频干扰导致信道利用率过高。请合并SSID,转向动态VLAN分配,在密集的区域禁用部分AP上的2.4 GHz射频,并强制执行频段引导以将双频客户端推向更干净的5 GHz和6 GHz频段。
-
投资回报率与业务影响
实施强大的VLAN划分策略可为场馆运营商和企业组织带来显著、可衡量的业务价值。
最大程度缩小PCI审计范围可直接节省成本。对于处理信用卡付款的场馆,扁平网络会使整个基础设施都纳入PCI DSS合规范围。这意味着每台交换机、AP、服务器和办公PC都必须接受审计,每年在合规性评估、渗透测试和行政开销上花费数万英镑。通过对网络进行划分,并将持卡人数据环境隔离到具有严格防火墙控制的专用POS VLAN中,审计范围将仅限于该VLAN。这种范围的缩小可降低高达70%的合规成本,并大幅降低不合规罚款的风险。
缓解泄露成本是价值最高的安全成果。严重数据泄露的主要诱因是横向移动,即攻击者获取了低安全级别设备的访问权限,并在扁平网络中穿行以入侵高价值数据库或POS系统。VLAN划分结合严格的VLAN间防火墙规则,可以完全消除这一攻击途径。如果VLAN 50上的IoT设备受到损害,攻击者将被困在该逻辑分段内。泄露的爆炸半径被降至最低,从而保护了敏感的企业资产。Guest Analytics and Revenue Monetisation 将网络从成本中心转变为战略资产。合理分段的网络允许场馆运营者安全地提供高质量的 Guest WiFi,而不会危害内部安全。通过将访客流量通过专用 VLAN 路由到 Purple 的平台,场馆可以通过品牌化的 Captive Portal 获取宝贵的第一方客户数据,并直接与 CRM 和营销自动化平台集成。这使精准营销活动成为可能,提高了客户忠诚度,并允许运营者通过分级带宽升级和在 Captive Portal 登录页面上投放广告来从其无线基础设施中变现。如需深入了解分析如何驱动业务成果,请参阅 Purple 的 WiFi Analytics 平台文档。
References
- Cisco Wireless APs: 2026 Guide to Products & Deployment
- 10 Best Network Access Control (NAC) Solutions for 2026
- WiFi in Schools: The 2026 Administrator & IT Guide
- How to Implement 802.1X Authentication with Cloud RADIUS
- Purple Guest WiFi Platform
- Purple WiFi Analytics Platform
- Hospitality WiFi Solutions
- Retail WiFi Solutions
- Transport WiFi Solutions
关键定义
VLAN (Virtual Local Area Network)
网络设备的逻辑分组,它们像在同一个物理局域网中一样进行通信,无论其物理位置如何。根据IEEE 802.1Q定义,VLAN使用嵌入在以太网帧头中的12位VLAN标识符 (VID) 将单个物理交换机架构划分为多个隔离的广播域。
IT团队将VLAN作为在共享物理基础设施上隔离访客、员工、POS和物联网流量的主要机制。如果没有VLAN,所有设备都共享一个广播域,从而带来安全和性能风险。
802.1Q Trunk Port
通过用对应的 VLAN ID 标记每个以太网帧,配置为同时传输多个 VLAN 流量的交换机端口。Trunk 端口在交换机之间以及向接入点传输已标记的帧,而 Access 端口仅传输单个 VLAN 的未标记帧。
网络工程师在连接到接入点的交换机接口以及交换机之间的上行链路端口上配置Trunk端口。配置错误的Trunk端口 - 允许的VLAN列表中不包含所需的VLAN - 是部署后连接失败最常见的原因。
动态 VLAN 分配 (DVA)
一种使用 IEEE 802.1X 身份验证和 RADIUS 服务器,根据无线客户端通过验证的身份(而非其连接的 SSID)动态将其分配到特定 VLAN 的架构。RADIUS 服务器在 Access-Accept 消息中返回 IETF 标准属性(Tunnel-Type、Tunnel-Medium-Type、Tunnel-Private-Group-ID),以指示 AP 分配哪个 VLAN。
DVA 是多租户建筑的推荐方法,在这些建筑中广播多个 SSID 会降低射频性能。它允许单个 SSID 为多个租户组织提供服务,并使它们之间实现完全的第 2 层隔离。
RADIUS (远程用户拨号认证服务)
一种客户端 - 服务器网络协议,为网络访问提供集中式认证、授权和计费 (AAA) 管理。在 WiFi 环境中,无线控制器充当 RADIUS 客户端,将来自无线客户端的身份验证请求转发到 RADIUS 服务器,该服务器根据身份存储源(Active Directory、LDAP 等)验证凭据,并返回包括 VLAN 分配在内的授权属性。
RADIUS 是企业 WiFi 安全的支柱。IT 团队部署 RADIUS 服务器(例如 Microsoft NPS、FreeRADIUS 或云 RADIUS 服务)来执行每个用户和每个设备的网络策略,包括动态 VLAN 分配和基于证书的身份验证。
PCI DSS (支付卡行业数据安全标准)
一套安全标准,旨在确保所有接受、处理、存储或传输信用卡信息的公司维持安全的环境。PCI DSS 要求 1 强制要求安装和维护网络安全控制措施,包括限制持卡人数据环境 (CDE) 与其他网络之间流量的防火墙。
拥有 POS 终端或支付处理系统的场所运营商必须遵守 PCI DSS。适当的 VLAN 划分可将 CDE 隔离到专用 VLAN,从而将 PCI 审计范围缩小至仅该网段以及管理该网段的防火墙策略,而不是整个网络。
广播域
将接收由该组中任意一台设备发送的广播帧的所有网络设备的集合。在未进行划分的扁平网络上,所有设备共享单个广播域。VLAN 将网络分割成较小的广播域,将广播流量(ARP、DHCP、mDNS)限制在仅该 VLAN 内的设备中。
在拥有数百或数千台连接设备的高密度场所中,单个大型广播域会产生大量的广播流量,从而消耗无线空口时间并降低性能。通过 VLAN 减小广播域大小是一项主要的性能优化技术。
WPA3-Enterprise
当前的企业级 WiFi 安全标准,使用 IEEE 802.1X 身份验证和 EAP(可扩展身份验证协议)进行每个用户或每个设备的身份验证。WPA3-Enterprise 提供 128 位(标准)或 192 位(高安全模式)加密保护,并消除了与 WPA2 四次握手相关的漏洞。
IT 团队应在所有公司和受监管的 SSID(员工、POS)上部署 WPA3-Enterprise。它需要一台 RADIUS 服务器以及客户端证书 (EAP-TLS) 或用户名/密码凭据 (PEAP-MSCHAPv2)。WPA3-Enterprise 是符合 PCI DSS 要求的无线部署所需的身份验证标准。
客户端隔离 (对等阻断)
一种无线接入点功能,可防止连接到同一 SSID 的设备在二层(Layer 2)直接相互通信。启用后,所有客户端之间的流量都会在 AP 处被阻断,从而强制其在到达另一个设备之前必须经过防火墙。
客户端隔离是所有访客 WiFi SSID 上的强制性配置。如果没有它,访客网络上的恶意用户就可以扫描、探测并攻击同一 SSID 上的其他访客设备。这也是为了满足 GDPR 合规性的要求,因为它能防止一个访客拦截另一个访客的未加密流量。
MAC 身份验证绕过 (MAB)
一种后备身份验证机制,允许无法进行 802.1X 身份验证的设备(如打印机、智能电视和物联网传感器)使用其 MAC 地址对网络进行身份验证。RADIUS 服务器中预先填入了授权设备的 MAC 地址,并在 MAB 请求成功后返回相应的 VLAN 分配。
IT 团队在多租户环境中针对物联网和老旧设备使用 MAB。由于 MAC 地址可以被伪造,MAB 应始终与所分配 VLAN 上的严格防火墙 ACL 相结合,从而将设备的网络访问限制在其所需的特定外部服务中。
Native VLAN
分配给 802.1Q 干道端口上未标记(Untagged)流量的 VLAN。在大多数交换机上,默认情况下 VLAN 1 是 Native VLAN。到达干道端口的未标记帧会被分配给 Native VLAN。这是一种众所周知的 VLAN 双重标记跳转(VLAN hopping)攻击媒介,攻击者通过发送双重标记的帧来逃逸其所在的 VLAN。
最佳实践是将所有干道端口(Trunk Ports)上的 Native VLAN 更改为未使用的、不可路由的 VLAN ID(例如 VLAN 999),并确保没有活动设备分配给 VLAN 1。在任何符合 PCI-DSS 的网络设计中,这都是一项强制性的安全加固步骤。
应用实例
一个拥有 12 家分店、共 350 间客房的酒店集团需要整合其网络基础设施。目前,每家分店都运行着一个扁平网络,同时为客房、员工笔记本电脑、餐厅 POS 终端、CCTV 摄像头、HVAC 控制器以及拥有多个并发活动举办方的会议中心提供服务。IT 总监指出,整个网络都在 PCI-DSS 合规性范围内,导致该集团每年在审计费用和整改工作上花费约 45,000 英镑。应该如何重新设计该网络?
解决方案是采用五个 VLAN 的架构,并使用标准化模板在所有 12 家分店中进行一致部署。VLAN 10(管理,10.XX.10.0/24)仅承载交换机、AP 和 WLC 管理流量,且仅能通过专用的管理员 VPN 访问。VLAN 20(访客 WiFi,172.16.0.0/20)通过 Purple 的 Captive Portal 路由所有访客流量,以实现符合 GDPR 的入网和分析,同时启用客户端隔离,并将 DHCP 租期设置为 2 小时以防止 IP 地址耗尽。VLAN 30(员工企业,10.XX.30.0/23)使用 WPA3-Enterprise,通过云 RADIUS 服务向集团的 Azure AD 进行 802.1X 认证。VLAN 40(POS/支付,192.168.40.0/24)是严格隔离的 PCI-CDE 网段,采用默认拒绝的防火墙策略,仅允许向支付网关提供商的 IP 地址发送出站 HTTPS 流量。VLAN 50(IoT/BMS,10.XX.50.0/24)隔离了所有 CCTV、HVAC、智能门锁和楼宇管理设备,且出口过滤仅限于其各自的管理平台。会议中心则通过 WLC 控制面板配置临时活动 VLAN(VLAN 60 - 99)来处理,每个 VLAN 都配有自定义的 Purple Captive Portal 和带宽限制。标准化的第三字节 IP 方案(XX = 站点编号)允许 NOC 团队仅凭借 IP 地址即可识别任何设备所在的站点和网段,从而大幅缩短故障排查时间。
一家拥有220家门店的全国零售连锁店正面临广泛的WiFi性能投诉。尽管每家门店都拥有200 Mbps的光纤连接,但客户和员工报告的速度却低于5 Mbps。审计发现,每家门店的接入点都在广播9个SSID:一个用于客户、一个用于员工、一个用于POS、一个用于CCTV、一个用于数字标牌、一个用于库存管理手持设备、一个用于第三方物流合作伙伴、一个用于咖啡馆特许经营,以及一个来自以前从未退役的提供商的遗留SSID。应该如何重新设计网络以解决性能问题,同时保持安全性?
解决方案分为三个阶段进行合并。第1阶段(立即):立即退役遗留SSID和任何活动客户端为零的SSID。仅此一项即可将信标开销从9个SSID减少到7个。第2阶段(30天推广):通过802.1X和RADIUS,使用动态VLAN分配,将员工、库存管理手持设备、物流合作伙伴和数字标牌SSID合并为一个企业SSID。每个用户组使用其企业凭据或设备证书进行身份验证,RADIUS服务器返回相应的Tunnel-Private-Group-ID属性,以将其分配到其专用VLAN(员工为VLAN 30、物联网/手持设备为VLAN 50、物流为VLAN 60、标牌为VLAN 70)。这使SSID数量从7个减少到4个。第3阶段(60天推广):将咖啡馆特许经营迁移到具有独立Purple captive portal实例的专用VLAN,并将POS和CCTV SSID合并到各自隔离的VLAN上。最终架构广播3个SSID:一个带有动态VLAN分配的企业SSID、一个通过Purple的captive portal提供的访客/客户WiFi,以及一个POS SSID。在所有AP上启用频段引导以将双频客户端推送到5 GHz,并在访客VLAN上配置每个客户端的速率限制(下行10 Mbps)以防止单个用户饱和上行链路。
练习题
Q1. 一家会议中心运营商管理着一个面积为 50,000 平方英尺、拥有 200 个接入点的场馆。他们目前广播 6 个 SSID:一个用于活动参会者、一个用于参展商、一个用于场馆员工、一个用于音视频(AV)设备、一个用于餐饮 POS 终端,还有一个用于楼宇管理系统。IT 经理报告称,在大型活动期间 WiFi 性能很差,尽管有 1 Gbps 的光纤上行链路,但平均客户端速度仍降至 3 Mbps 以下。该场馆目前也在准备 PCI-DSS 审计。您将如何重新设计无线架构,以同时解决性能和合规性问题?
提示:思考哪些 SSID 可以使用动态 VLAN 分配进行整合,哪些流量类别具有 PCI-DSS 影响,以及 SSID 信标开销如何导致高密度环境中的性能问题。
查看标准答案
重新设计方案通过对企业网段使用动态 VLAN 分配,将 6 个 SSID 整合为 3 个。SSID 1(活动参会者):使用 WPA3-Enhanced Open 的开放式 SSID,映射到 VLAN 20,通过 Purple 的 Captive Portal 进行路由,以实现符合 GDPR 的引导和每客户端速率限制(下行 10 Mbps)。启用客户端隔离。SSID 2(企业安全):使用 802.1X 和动态 VLAN 分配的单一 WPA3-Enterprise SSID。参展商使用在注册时发放的临时凭据进行身份验证,并被分配到 VLAN 60(仅限互联网、隔离)。场馆员工使用企业 AD 凭据进行身份验证,并被分配到 VLAN 30(内部访问)。AV 设备使用 MAC 身份验证绕过并被分配到 VLAN 50(限制访问 AV 管理服务器)。SSID 3(POS 安全):专门用于餐饮 POS 终端的 WPA3-Enterprise SSID,映射到 VLAN 40 (PCI-CDE)。严格的防火墙规则仅允许向支付网关发送出站 HTTPS。在可能的情况下,将楼宇管理系统迁移到 VLAN 50 上的有线连接;如果需要无线连接,则迁移到专用的物联网 SSID。将 SSID 从 6 个减少到 3 个可消除大约 15 - 20% 的信标开销,直接提高了可用的空口时间和客户端吞吐量。PCI 审计范围缩减至 VLAN 40 及其防火墙策略,满足了 PCI-DSS 要求 1.2 和 1.3。
Q2. 一位网络架构师正在为一栋拥有 80 个单元的新型混合用途商业建筑设计 WiFi 基础设施。该建筑将容纳 15 个独立的商业租户、一楼咖啡馆和共享联合办公空间。每个租户都需要与其他租户完全的网络隔离、独立带宽分配以及连接自己设备的能力。建筑业主希望集中管理整个基础设施,并在 30 分钟内完成新租户的入驻。您会推荐什么架构,关键的设计决策是什么?
提示:考虑每个租户使用专用 SSID 的 VLAN 与使用单个 SSID 的动态 VLAN 分配之间的权衡。思考快速入驻租户和集中管理的操作要求。
查看标准答案
推荐的架构是采用动态 VLAN 分配模型,所有商业租户使用单个企业级 SSID,并为咖啡馆和联合办公空间补充一个单独的访客 SSID。每个租户都分配有一个唯一的 VLAN ID(例如:租户为 VLAN 101 - 115,联合办公为 VLAN 200,咖啡馆为 VLAN 201)。RADIUS 服务器与支持每租户用户目录的云身份提供商集成。当新租户入驻时,管理员在核心交换机上创建新的 VLAN,为新子网配置 DHCP 范围,将该 VLAN 添加到所有干道端口(Trunk Ports)的允许列表中,在身份提供商中创建一个新的租户组,并配置 RADIUS 服务器以为该租户的用户返回新的 VLAN ID。整个过程可以模板化,并在 30 分钟内完成。通过默认拒绝的跨 VLAN 防火墙策略,每个租户的 VLAN 都与其他所有租户的 VLAN 隔离。每个租户的带宽策略在 WLC 上使用 QoS 配置文件强制执行,以保证每个租户获得其签约的带宽层级。咖啡馆和联合办公访客 SSID 通过 VLAN 200 上的 Purple 访客门禁系统(Captive Portal)进行路由,为建筑业主提供访客分析和品牌化的入驻体验。关键的设计决策是使用单个企业级 SSID,而不是为每个租户设置 SSID,因为后者需要广播多达 15 个 SSID,这会在高密度建筑环境中严重降低射频性能。
Q3. 一家大型连锁零售商的 IT 经理在例行网络审计中发现,在 300 家门店中,所有干道端口(Trunk Ports)都将 VLAN 1 用作本征 VLAN,并且用于访问无线控制器的管理 SSID 与访客 WiFi 网络处于同一子网中。安全团队已将其标记为严重漏洞。应该采取哪些紧急修复步骤?如果这些问题不予解决,会有什么风险?
提示:考虑将 VLAN 1 作为本征 VLAN 所启用的特定攻击向量(VLAN 跳跃攻击),以及可从访客网络访问管理流量的影响。按风险严重程度对修复步骤进行优先级排序。
查看标准答案
按优先级排序的立即补救措施:步骤 1(危急 - 当天完成):隔离管理SSID。如果可以从访客网络访问管理SSID,请将其完全禁用。将所有无线控制器管理访问移至专用的管理VLAN(例如 VLAN 10),并限制仅允许管理员设备通过站点到站点 VPN 或专用管理工作站进行访问。这消除了最关键的风险:访客用户或访客网络上的攻击者获取无线控制器的访问权限,并重新配置或禁用整个无线基础设施。步骤 2(高 - 1周内完成):将所有汇聚端口(trunk ports)上的本征VLAN(native VLAN)从VLAN 1更改为未使用的、不可路由的VLAN(例如 VLAN 999)。确保没有活动设备分配给VLAN 1。这可以缓解VLAN跳跃攻击向量,在这种攻击中,攻击者发送双重标记的802.1Q帧以逃逸其VLAN并获取另一个VLAN的流量。步骤 3(中 - 30天内完成):对所有300家门店进行全面的汇聚端口审计,以验证每个汇聚端口上的允许VLAN列表已明确定义且与设计文档相符。从汇聚端口中移除该位置不需要的任何VLAN。不解决这些问题的风险非常严重:访客WiFi网络上的攻击者可能会触及无线控制器管理界面、修改SSID配置、提取预共享密钥、重定向流量或禁用整个无线基础设施。VLAN 1本征VLAN漏洞可能会使攻击者能够逃逸访客VLAN并访问POS终端或内部服务器,从而导致违反PCI-DSS,并可能面临每月高达100,000英镑的不合规罚款。
常见问题
How do you set up separate networks on a shared internet connection for residents, leasing office staff, and smart building devices?
To isolate different user groups on a shared high-speed uplink without deploying multiple physical networks, configure IEEE 802.1Q VLAN tagging on your core switch and wireless access points. Create dedicated VLANs with private IP subnets: for example, VLAN 10 for Leasing Office Staff (authenticated via 802.1X/WPA3-Enterprise), VLAN 20 for Building Management Systems and IoT (using MAC Authentication Bypass and strict outbound ACLs), VLAN 30 for Public Guest WiFi (with Layer 2 client isolation and a captive portal), and dynamic per-tenant VLANs (VLAN 100-500) for residents using Identity PSK (iPSK) or Dynamic VLAN Assignment. Enforce stateful inter-VLAN firewall rules that prevent traffic between segments while allowing outbound WAN internet access.
What is the difference between SSID-based VLAN tagging and Dynamic VLAN Assignment (DVA)?
SSID-based VLAN tagging binds a specific SSID statically to a single VLAN ID. In multi-tenant environments with dozens or hundreds of tenants, creating separate SSIDs for each tenant creates severe RF management overhead, beacon congestion, and degraded airtime efficiency. Dynamic VLAN Assignment (DVA) solves this by broadcasting a single common SSID. When a user connects and authenticates via 802.1X, the central RADIUS server inspects their identity and returns RFC 2868 and RFC 3580 attributes (Tunnel-Type = VLAN, Tunnel-Medium-Type = 802, Tunnel-Private-Group-ID = VLAN_ID), dynamically steering that client into their dedicated, isolated VLAN without extra broadcast airtime.
How does Layer 2 client isolation prevent lateral movement between tenants?
Layer 2 Client Isolation (also called Private VLAN or station isolation) instructs access points and switch ports to drop direct peer-to-peer unicast, multicast, and broadcast frames between devices connected to the same wireless radio or broadcast domain. This prevents malicious actors or compromised endpoints from running ARP poisoning, port scanning, man-in-the-middle (MITM) attacks, or discovering unencrypted network services on neighboring resident devices. All communication is forced upstream to the Layer 3 default gateway, where stateful firewall rules inspect or block inter-device traffic.
How does VLAN segmentation protect cardholder data (PCI DSS 4.0) in mixed-use retail and office properties?
PCI DSS 4.0 Requirement 1 mandates strict network security controls to isolate the Cardholder Data Environment (CDE) from all untrusted and non-essential networks. By placing Point of Sale (POS) terminals, payment gateways, and merchant hardware on a dedicated, isolated VLAN (e.g., VLAN 40), organizations ensure that tenant devices, corporate office workstations, and public guest WiFi have zero Layer 2 or Layer 3 access to payment systems. Stateful firewall access control lists (ACLs) must restrict ingress and egress traffic exclusively to authorized payment processing endpoints and outbound encrypted TLS channels.
How do you prevent Apple AirPlay, Chromecast, and smart home mDNS traffic from bleeding across tenant units?
Smart home streaming and IoT devices rely on multicast DNS (mDNS) and Simple Service Discovery Protocol (SSDP) on local broadcast domains (224.0.0.251 / UDP 5353). In an unsegmented or flat multi-tenant network, every tenant would see and control every neighboring Apple TV, printer, and smart speaker in the entire building. Isolating each tenant into their own micro-VLAN or using Identity PSK (iPSK) with Personal Area Network (PAN) containment confines multicast and broadcast packets strictly to that tenant's authorized devices, preventing cross-unit casting and privacy breaches.
继续阅读本系列
为多租户办公楼设计 WiFi 网络
本指南为 IT 经理、网络架构师和 CTO 提供了一个与厂商无关的蓝图,用于在多租户办公楼中设计可扩展、安全且隔离的 WiFi 网络。它涵盖了 IEEE 802.1Q 下的 VLAN 分段、通过 802.1X 和 RADIUS 进行的动态 VLAN 分配、针对高密度环境的 RF 规划,以及 GDPR 和 PCI-DSS 下的合规性考量。场所运营方和楼宇管理员将获得可操作的架构指导、真实案例研究,以及在部署前需要避免的配置陷阱。
平均无罪时间:如何证明问题不在 WiFi
平均无罪时间 (MTTI) 是衡量 IT 团队需要花费多少时间来证明网络故障并非其责任的关键指标。本指南详细介绍了一种包含五个步骤的可观测性方法,旨在消除多租户环境中的相互推诿,用共享证据代替指责,从而缩短平均解决时间 (MTTR)。
共享 WiFi 基础设施的法律与合规性要求
本权威技术参考指南概述了部署和管理共享 WiFi 基础设施的关键法律、法规和架构要求。它为 IT 经理、网络架构师和场所运营商提供了切实可行的框架,以使用企业标准确保强大的数据保护、严格的支付安全合规性以及高性能的租户隔离。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。