
Guias técnicos de WiFi
Guias técnicos aprofundados e liderados por especialistas sobre WiFi de visitantes, analytics, Captive Portals e tecnologia para locais.
473 guides
Soluções de WiFi gerenciadas em nuvem: guia de implantação empresarial | Purple
Implante WiFi gerenciado em nuvem em edifícios comerciais e multi-inquilinos. Compare arquiteturas, configure isolamento de iPSK e VLAN, e modele o TCO e o ROI de comodidades.
PPSK WiFi: comparando recursos e modelos de implantação
Guia técnico para arquiteturas Private Pre-Shared Key (PPSK) e Identity PSK (iPSK): direcionamento dinâmico de VLAN, isolamento de mDNS, integração de IoT e recuperação de airtime em MDUs e moradias estudantis.
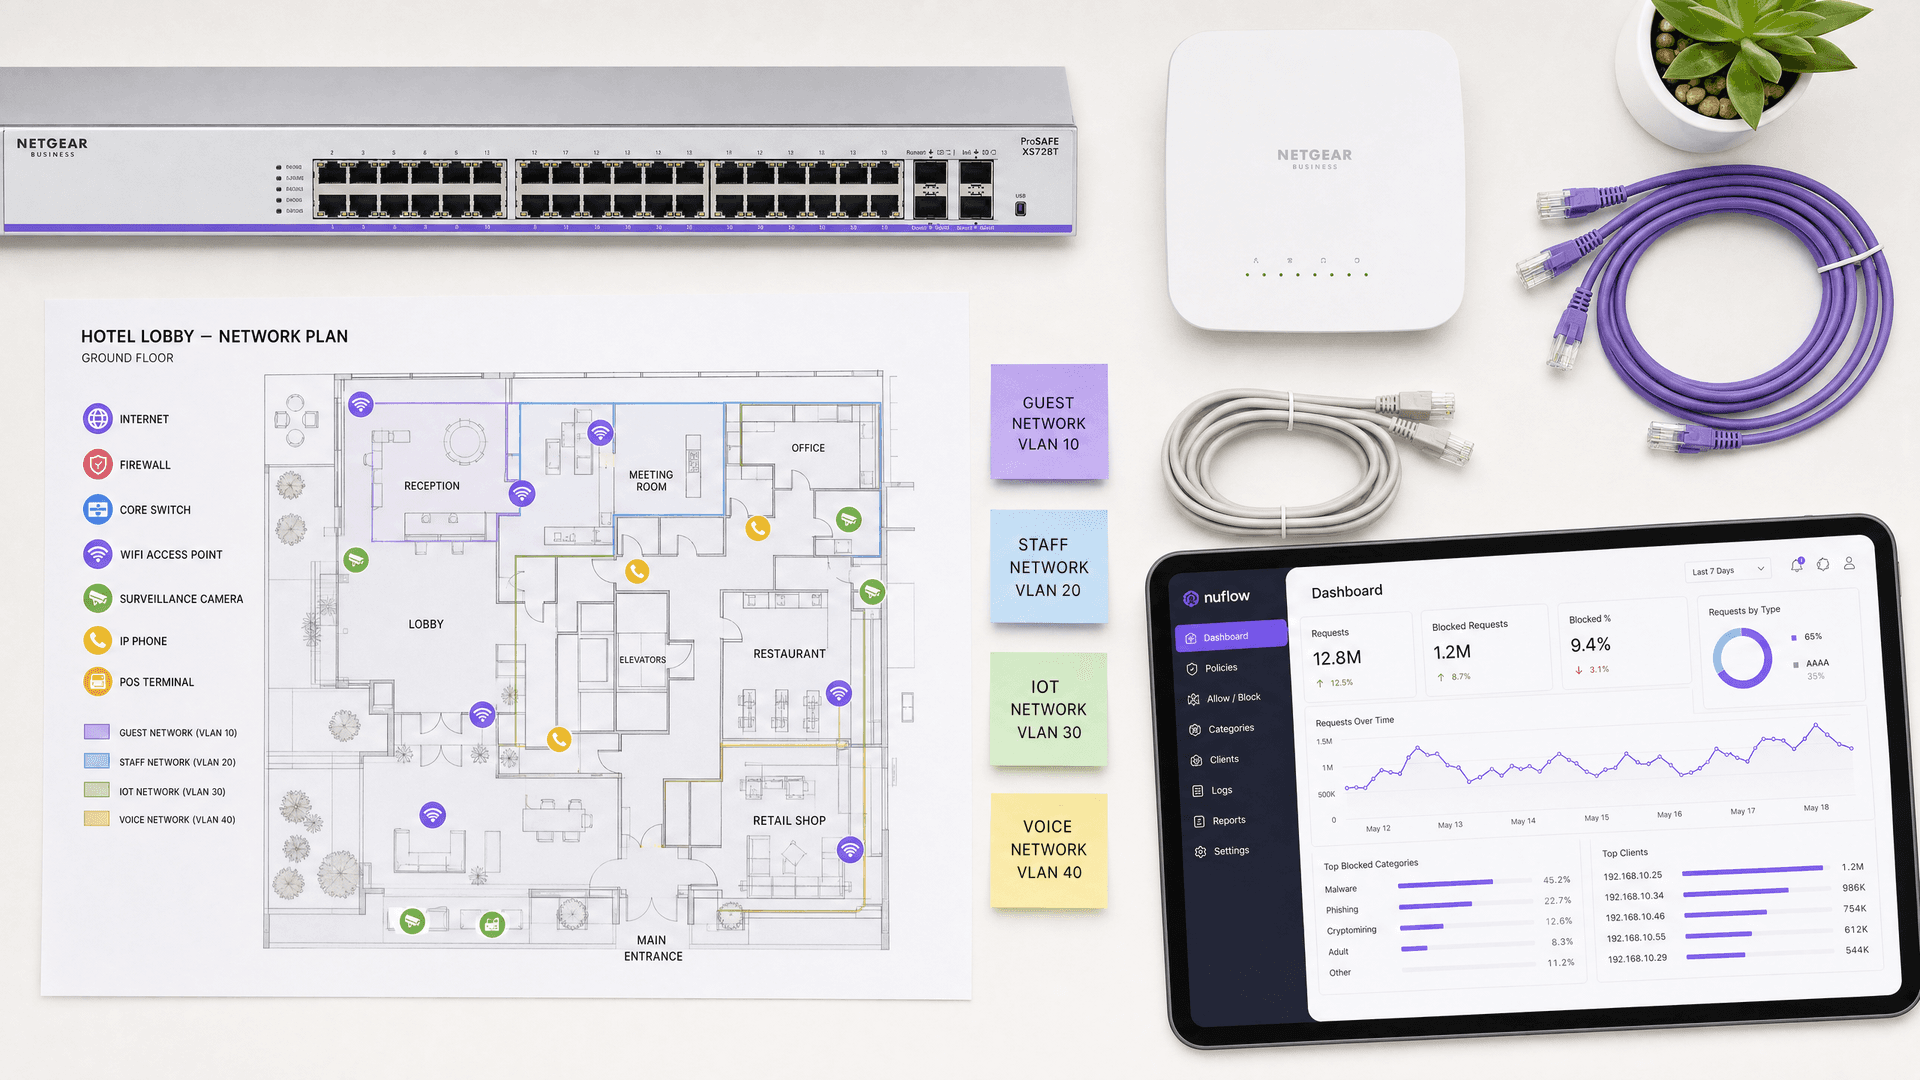
Melhor filtragem de DNS: um guia completo para empresas
Este guia de referência técnica explica como a filtragem de DNS corporativa protege redes públicas bloqueando domínios maliciosos na camada de resolução - antes mesmo que uma conexão seja estabelecida. Ele oferece aos diretores de TI, arquitetos de rede e equipes de operações de locais a arquitetura de implantação, a configuração do firewall e o contexto de conformidade necessários para proteger o WiFi de convidados em ambientes de hotelaria, varejo e setor público. O Purple Shield bloqueia malware, botnets e conteúdo inadequado no nível de DNS em mais de 80.000 locais ativos.
Três SSIDs para controlar todos: guia de configuração de WiFi para convidados, Passpoint e IoT
Este guia técnico fornece um modelo definitivo para implementar o design de três SSIDs de WiFi em locais corporativos. Ele detalha a configuração de um Captive Portal de WiFi de convidados aberto, integração automatizada de Passpoint e autenticação xPSK por dispositivo para obter segmentação de VLAN completa e acesso à rede zero-trust.
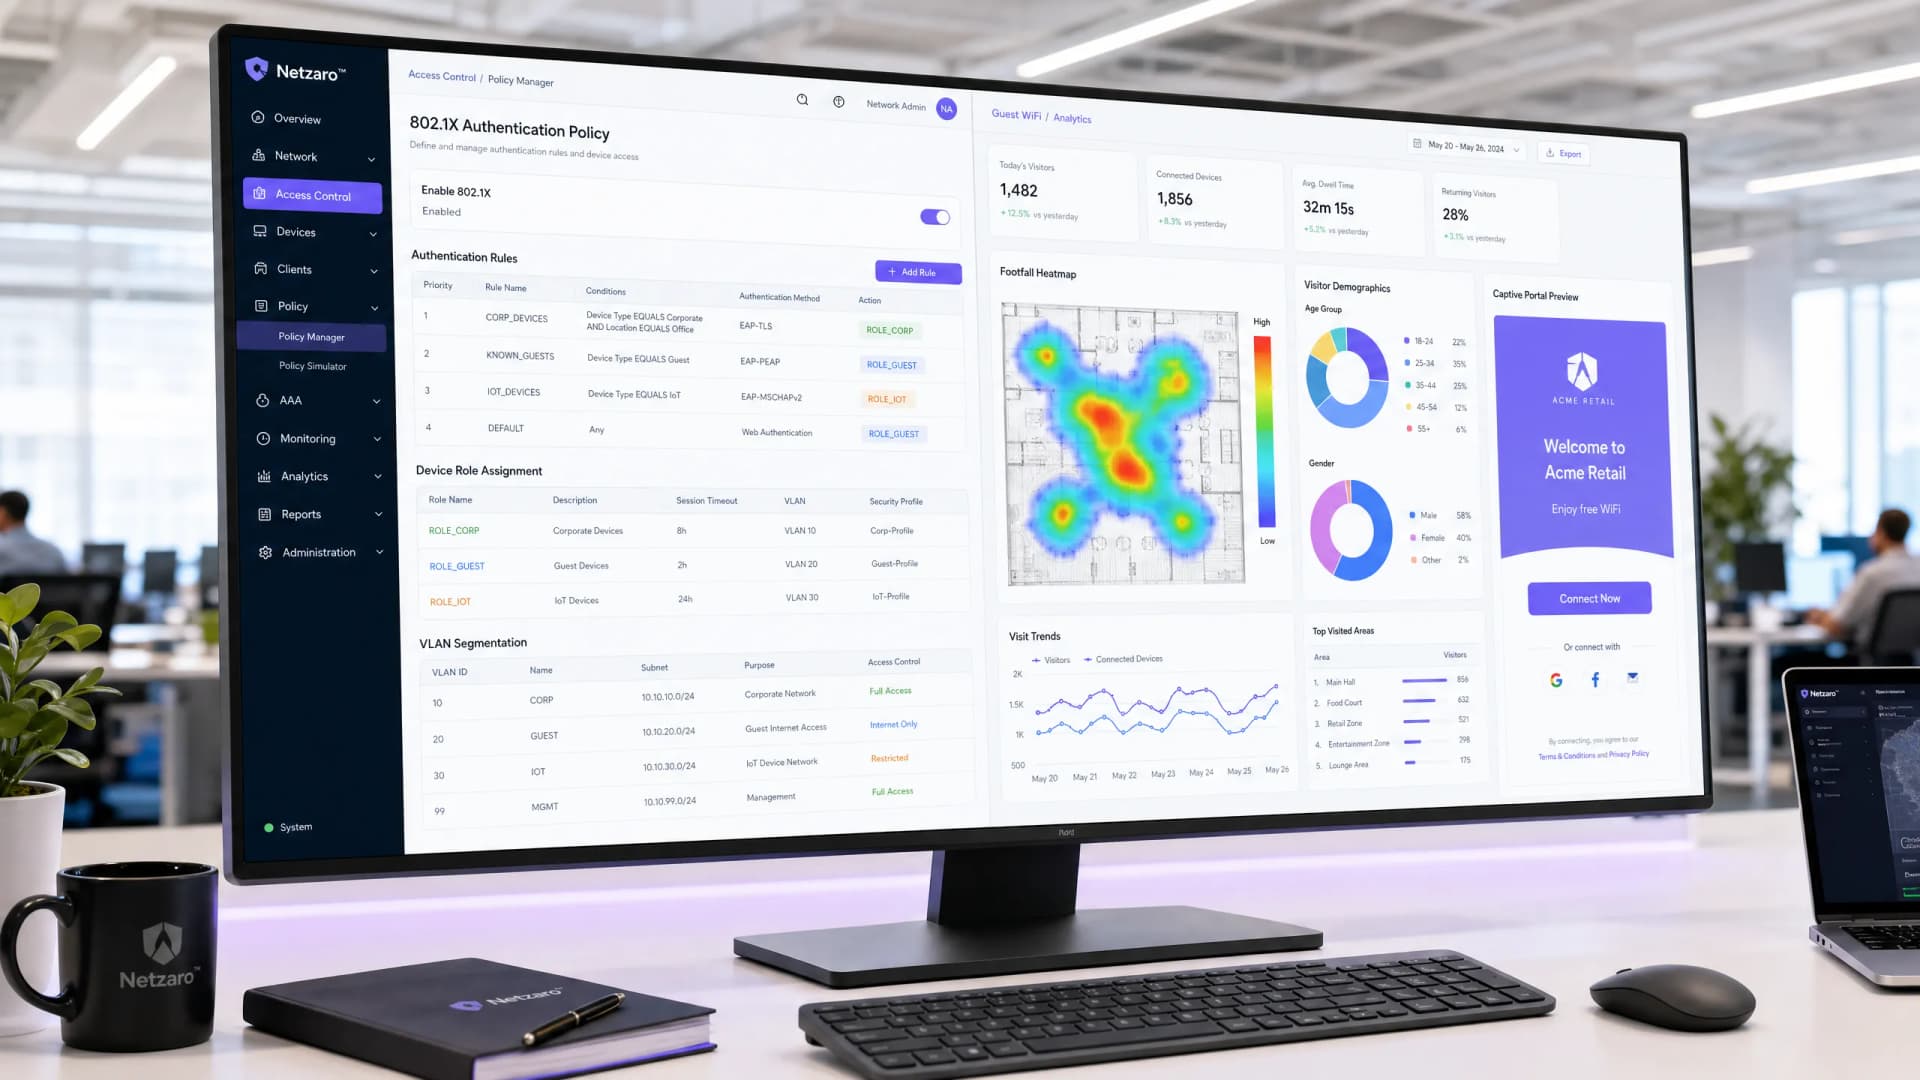
Aruba ClearPass vs. Purple WiFi: Comparando Recursos e Coimplantação
Um guia técnico abrangente detalhando a arquitetura de coimplantação do Aruba ClearPass e Purple WiFi. Ele abrange a configuração de proxy RADIUS, atribuição dinâmica de VLAN e as melhores práticas para fornecer redes de convidados seguras e orientadas por análise de dados junto com o NAC corporativo.
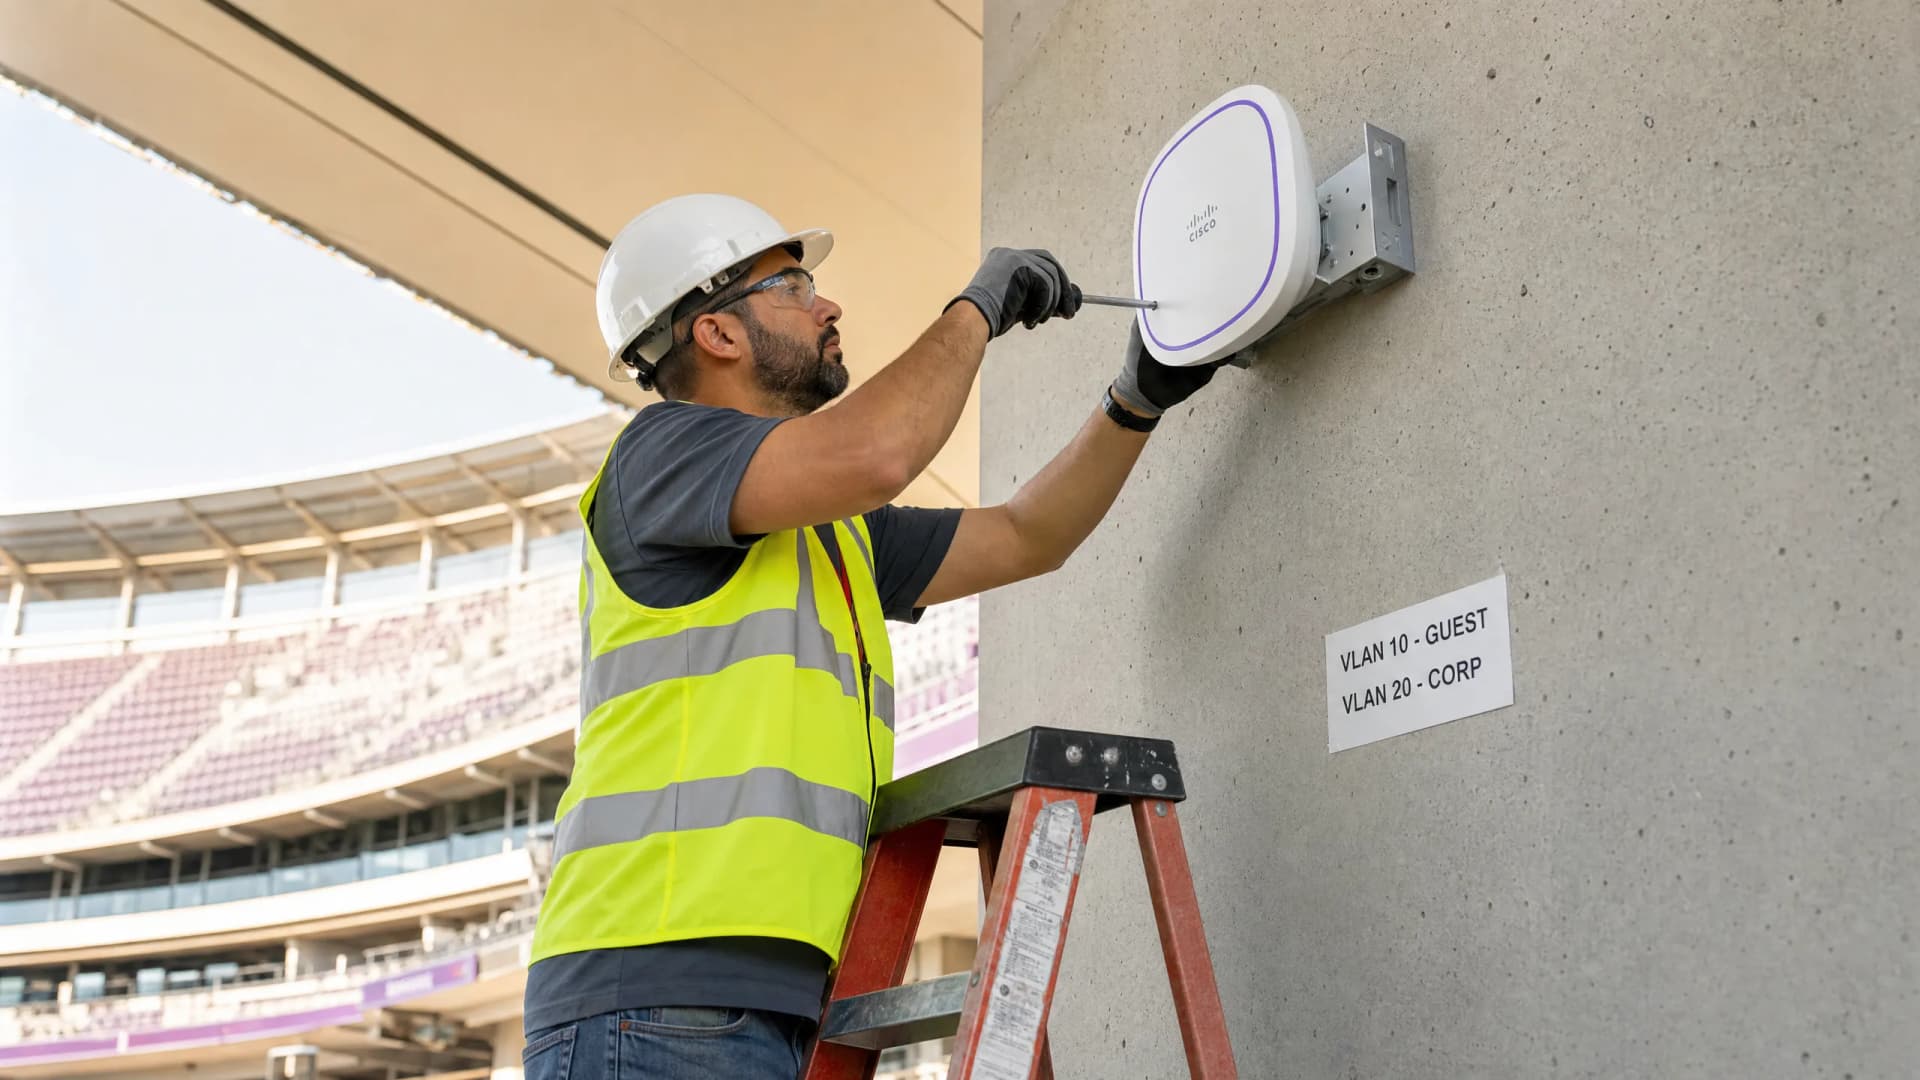
Cisco ISE vs. Purple WiFi: Como Eles se Comparam e Trabalham Juntos
Este guia explica como o Cisco ISE e o Purple WiFi desempenham papéis distintos, porém complementares, em redes corporativas. Ele detalha como usar o Cisco ISE para acesso corporativo seguro 802.1X enquanto aproveita o Purple para WiFi de convidados em conformidade com a GDPR, análise de marketing e integração com CRM.
EAP-TLS vs EAP-TTLS: Qual Protocolo de WiFi Baseado em Certificado Você Deve Escolher?
Você será capaz de mapear cada grupo de dispositivos na sua infraestrutura para EAP-TLS, EAP-TTLS ou iPSK, com base em quem possui o dispositivo. Você também verá como cada método afeta o roubo de credenciais, o desligamento de funcionários, as evidências do PCI DSS e o custo operacional. O guia é concluído com regras de configuração que se aplicam independentemente do método escolhido.
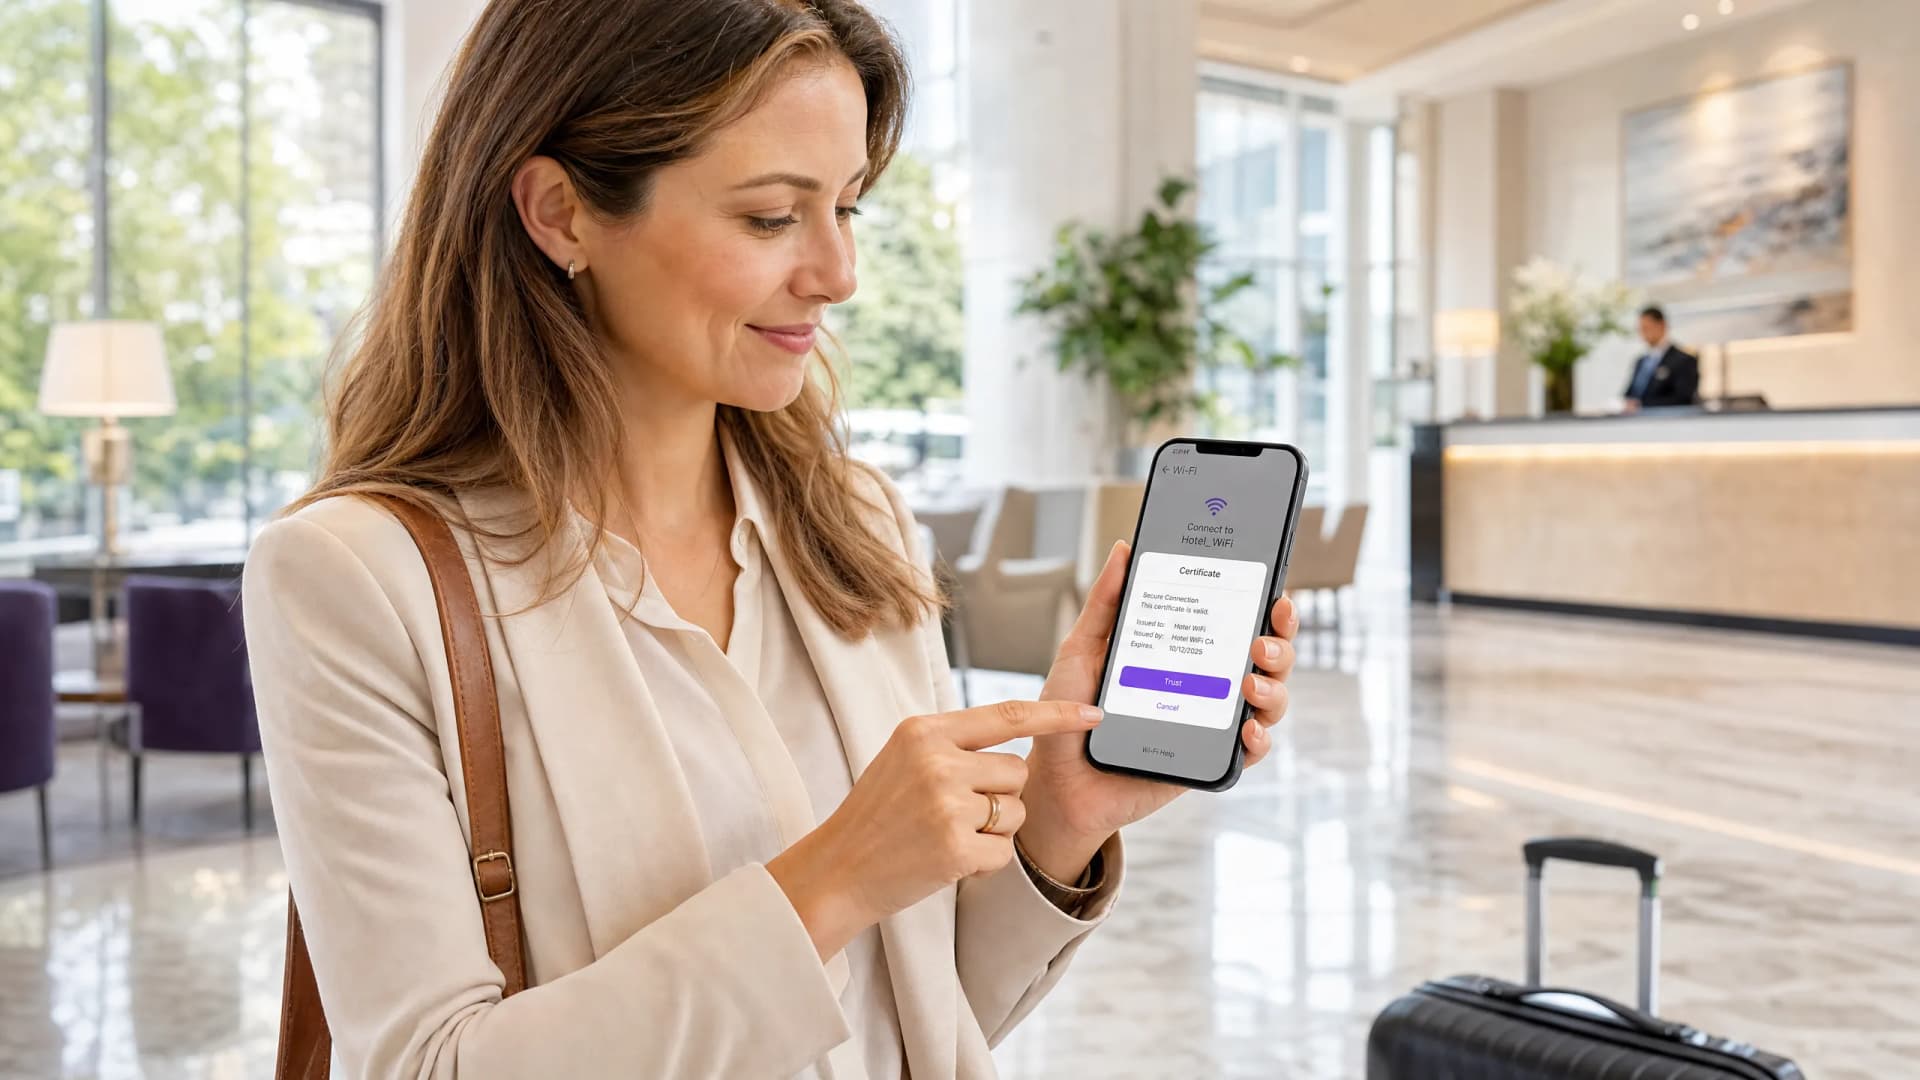
O que é um Supplicant 802.1X? Tipos de Clientes e Configuração de Dispositivos
Este guia explica o papel do supplicant 802.1X na autenticação de WiFi corporativa. Ele aborda a arquitetura técnica, compara supplicants nativos do SO com clientes de terceiros e fornece orientações práticas de configuração para equipes de TI que implantam EAP-TLS e PEAP.
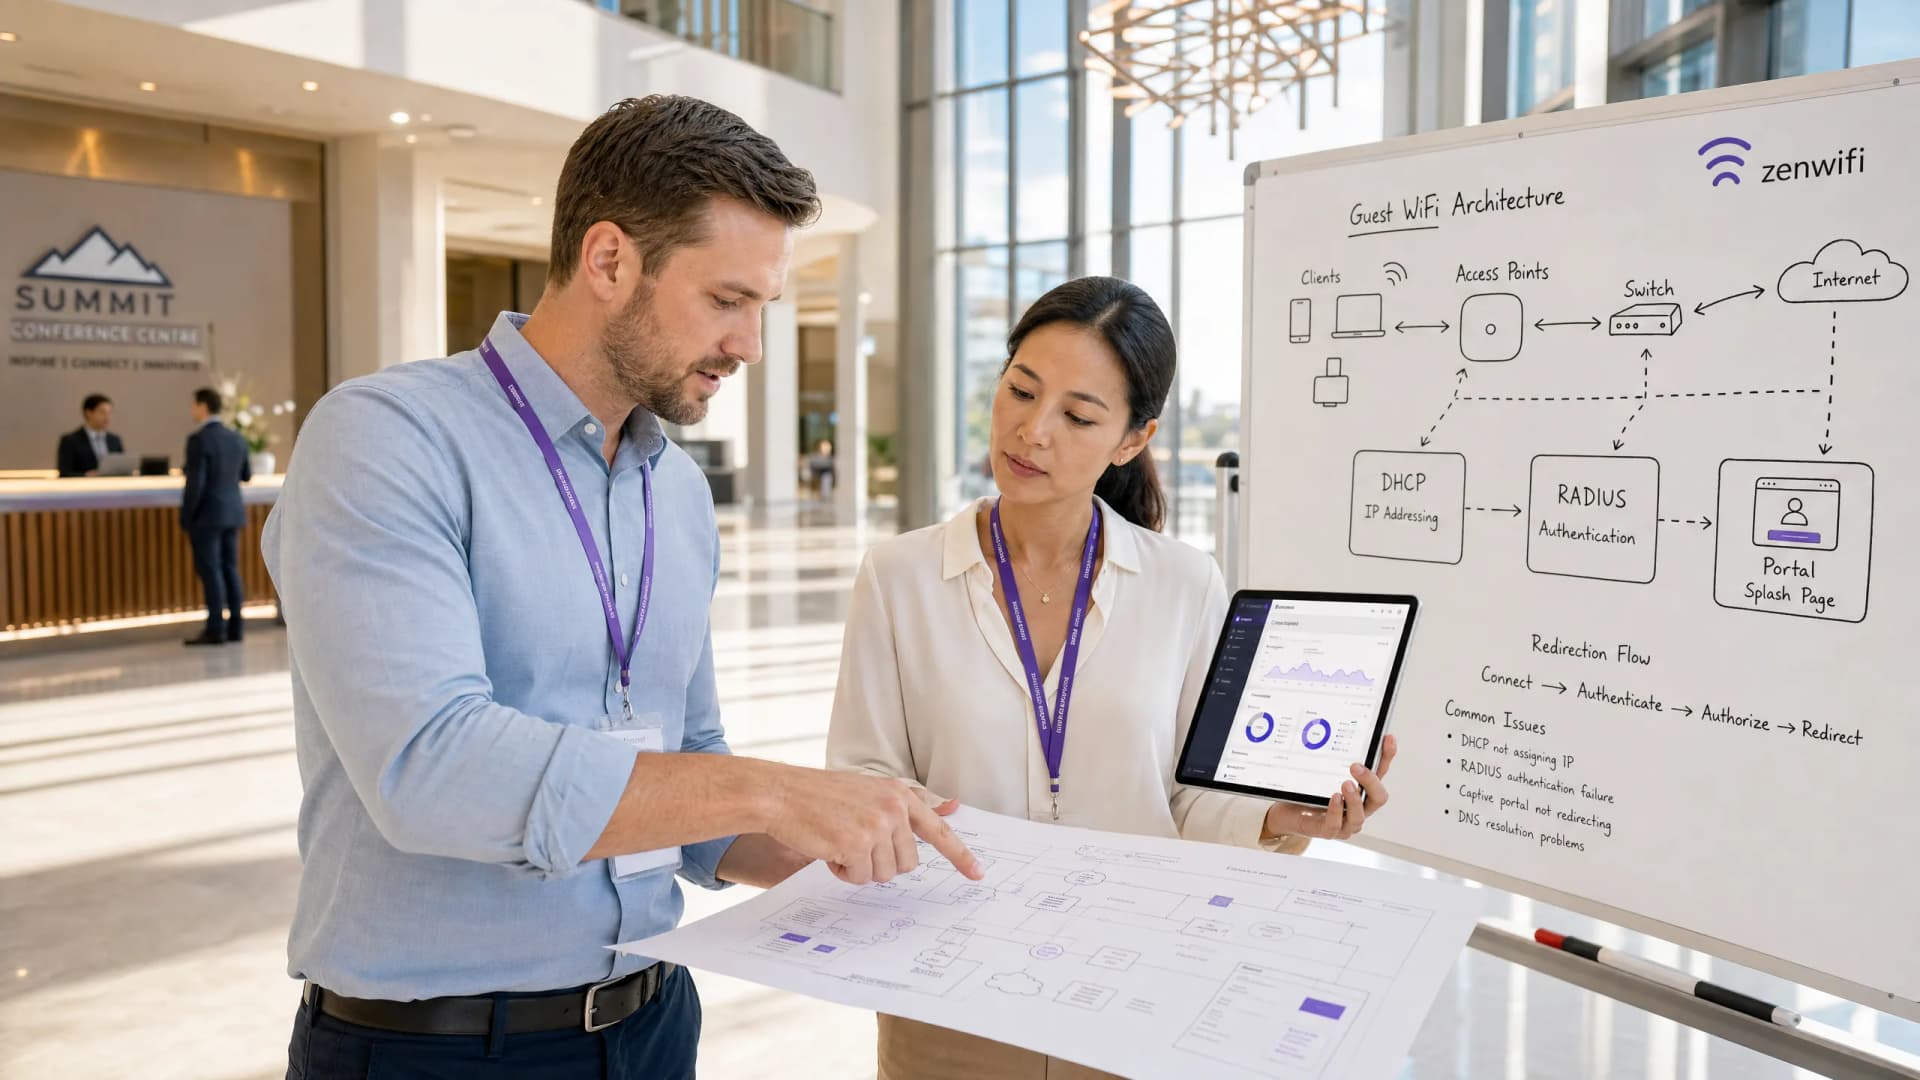
Solucionando Problemas de WiFi Público: Resolvendo Falhas de 'Conectado, Sem Internet' e Redirecionamento de Splash Page
Este guia de referência técnica definitivo explica os mecanismos subjacentes da detecção de Captive Portal e detalha os seis principais modos de falha que impedem a conexão do WiFi de visitantes. Ele fornece a gerentes de TI e arquitetos de rede uma estrutura prática de solução de problemas para resolver falhas de redirecionamento HTTP, conflitos de DNS e desafios de randomização de MAC.
Arquitetura de Captive Portal: Segurança, Redirecionamento e Melhores Práticas
Uma referência técnica definitiva sobre a arquitetura de captive portal corporativo. Este guia detalha o isolamento de rede, redirecionamento de DNS, autenticação RADIUS e conformidade de segurança para líderes de TI que implantam redes WiFi de visitantes seguras e ricas em dados.
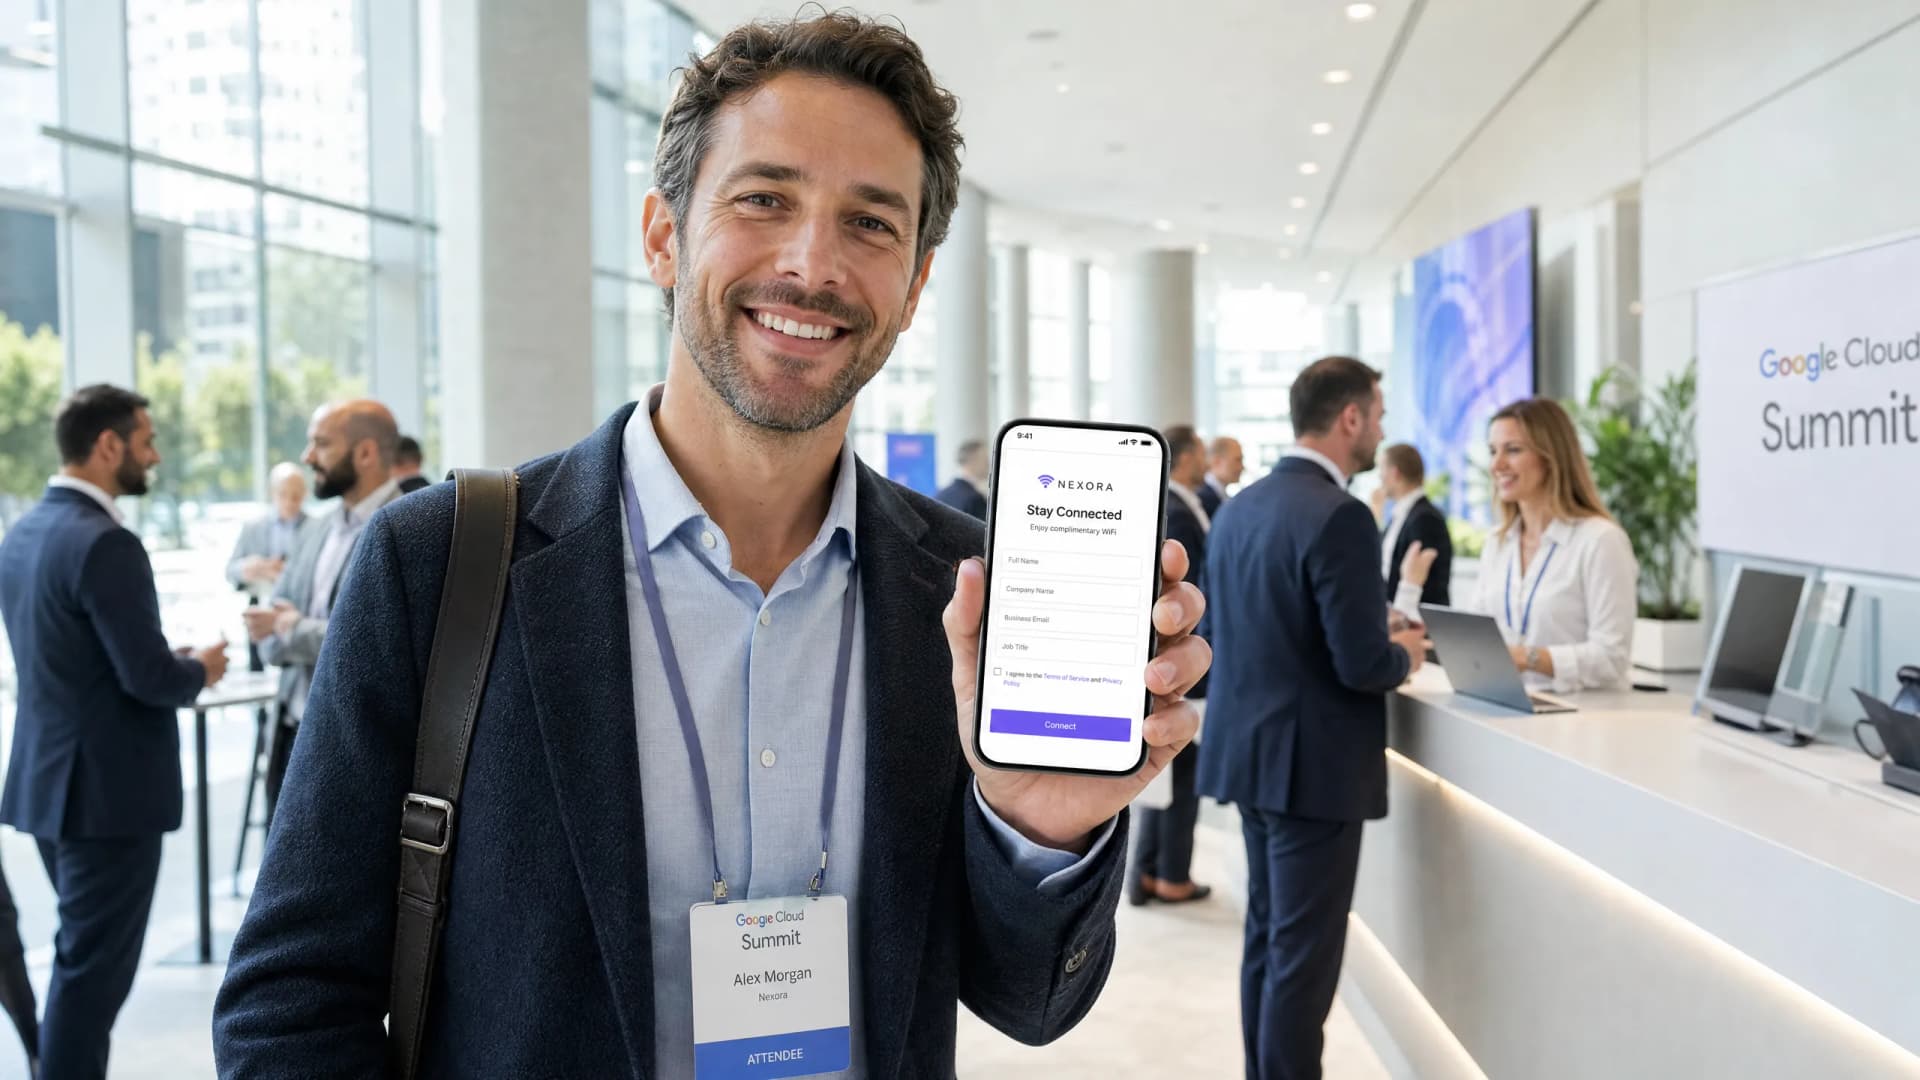
Otimizando Captive Portals B2B: Capturando Nomes de Empresas e Dados Profissionais
Este guia explica como gerentes de TI, arquitetos de rede e diretores de operações de locais podem configurar Captive Portals B2B para capturar dados profissionais - nomes de empresas, cargos e endereços de e-mail corporativos - no momento do login no WiFi. Ele aborda toda a arquitetura técnica, desde o isolamento de VLAN e autenticação RADIUS até a integração de CRM com Salesforce e HubSpot, com conformidade GDPR e CCPA integrada. Os locais que implantam isso de forma correta transformam sua rede WiFi de visitantes em um mecanismo de dados primários e em um sistema automatizado de geração de leads.
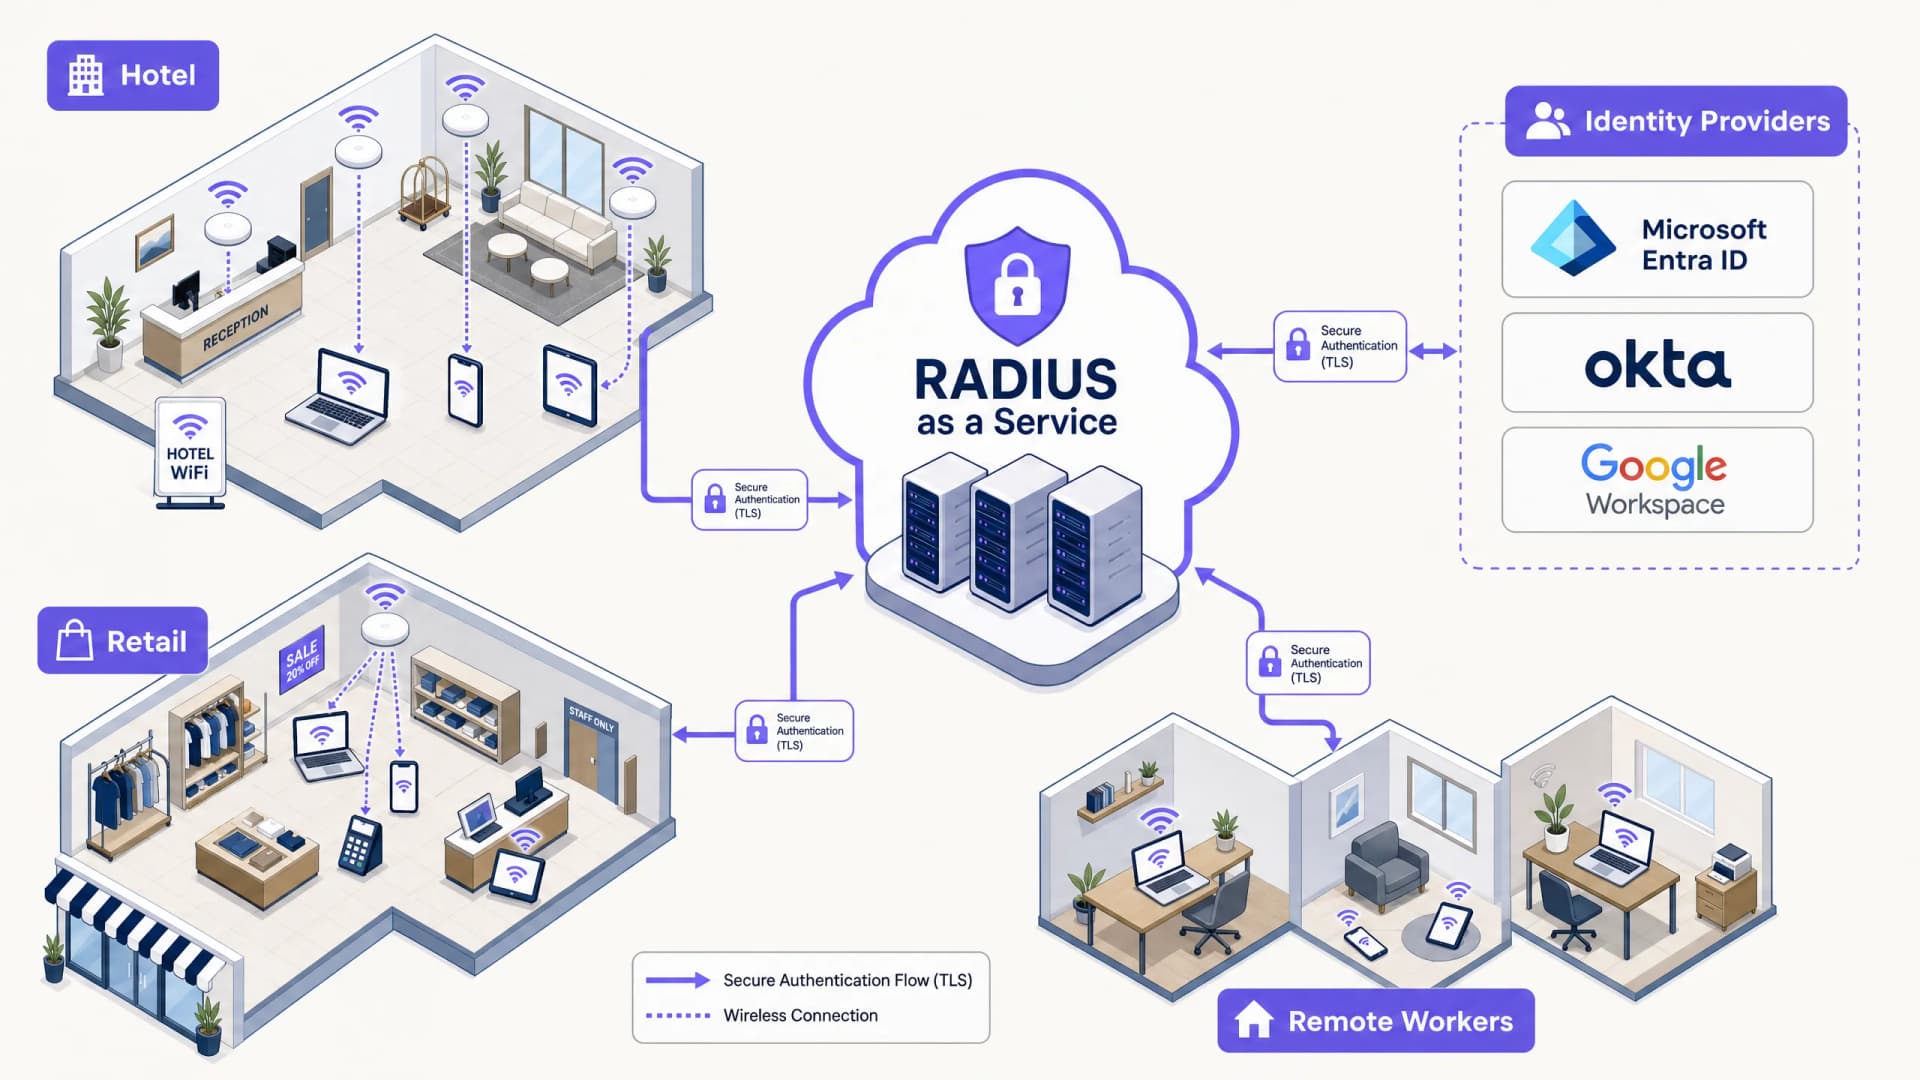
Os Benefícios de Segurança do RADIUS-as-a-Service para Equipes de Trabalho Híbrido
Este guia de referência técnica explica como o RADIUS-as-a-Service protege o acesso à rede para equipes híbridas em locais distribuídos. Ele aborda a arquitetura, os benefícios de segurança e as etapas de implantação para substituir a infraestrutura RADIUS local por um serviço de autenticação gerenciado na nuvem. Para gerentes de TI e arquitetos de rede em hotéis, redes de varejo, estádios e organizações do setor público, este guia fornece as evidências necessárias para avaliar e agir em uma migração para o RADIUS em nuvem neste trimestre.
Integrando RADIUS-as-a-Service com Diretórios em Nuvem (Azure AD e Google Workspace)
Este guia de referência técnica detalha como integrar o RADIUS-as-a-Service com diretórios em nuvem - Microsoft Entra ID e Google Workspace - para autenticação WiFi corporativa. Ele aborda a transição arquitetônica de NPS local para RADIUS nativo em nuvem, a implantação de autenticação EAP-TLS baseada em certificados e as melhores práticas operacionais para proteger o acesso sem fio em ambientes de hotelaria, varejo e setor público. Para gerentes de TI e arquitetos de rede que já investem em identidade em nuvem, este guia preenche a lacuna entre o gerenciamento de diretórios e a segurança da rede física.
Projetando Redes WiFi para Edifícios de Escritórios Multi-inquilinos
Este guia fornece a gerentes de TI, arquitetos de rede e CTOs um modelo neutro de fornecedor para projetar redes WiFi escaláveis, seguras e isoladas em edifícios de escritórios multi-inquilinos. Ele abrange segmentação de VLAN sob IEEE 802.1Q, Atribuição Dinâmica de VLAN via 802.1X e RADIUS, planejamento de RF para ambientes de alta densidade e considerações de conformidade sob GDPR e PCI DSS. Operadores de locais e administradores de edifícios encontrarão orientações de arquitetura acionáveis, estudos de caso reais e armadilhas de configuração a serem evitadas antes da implantação.
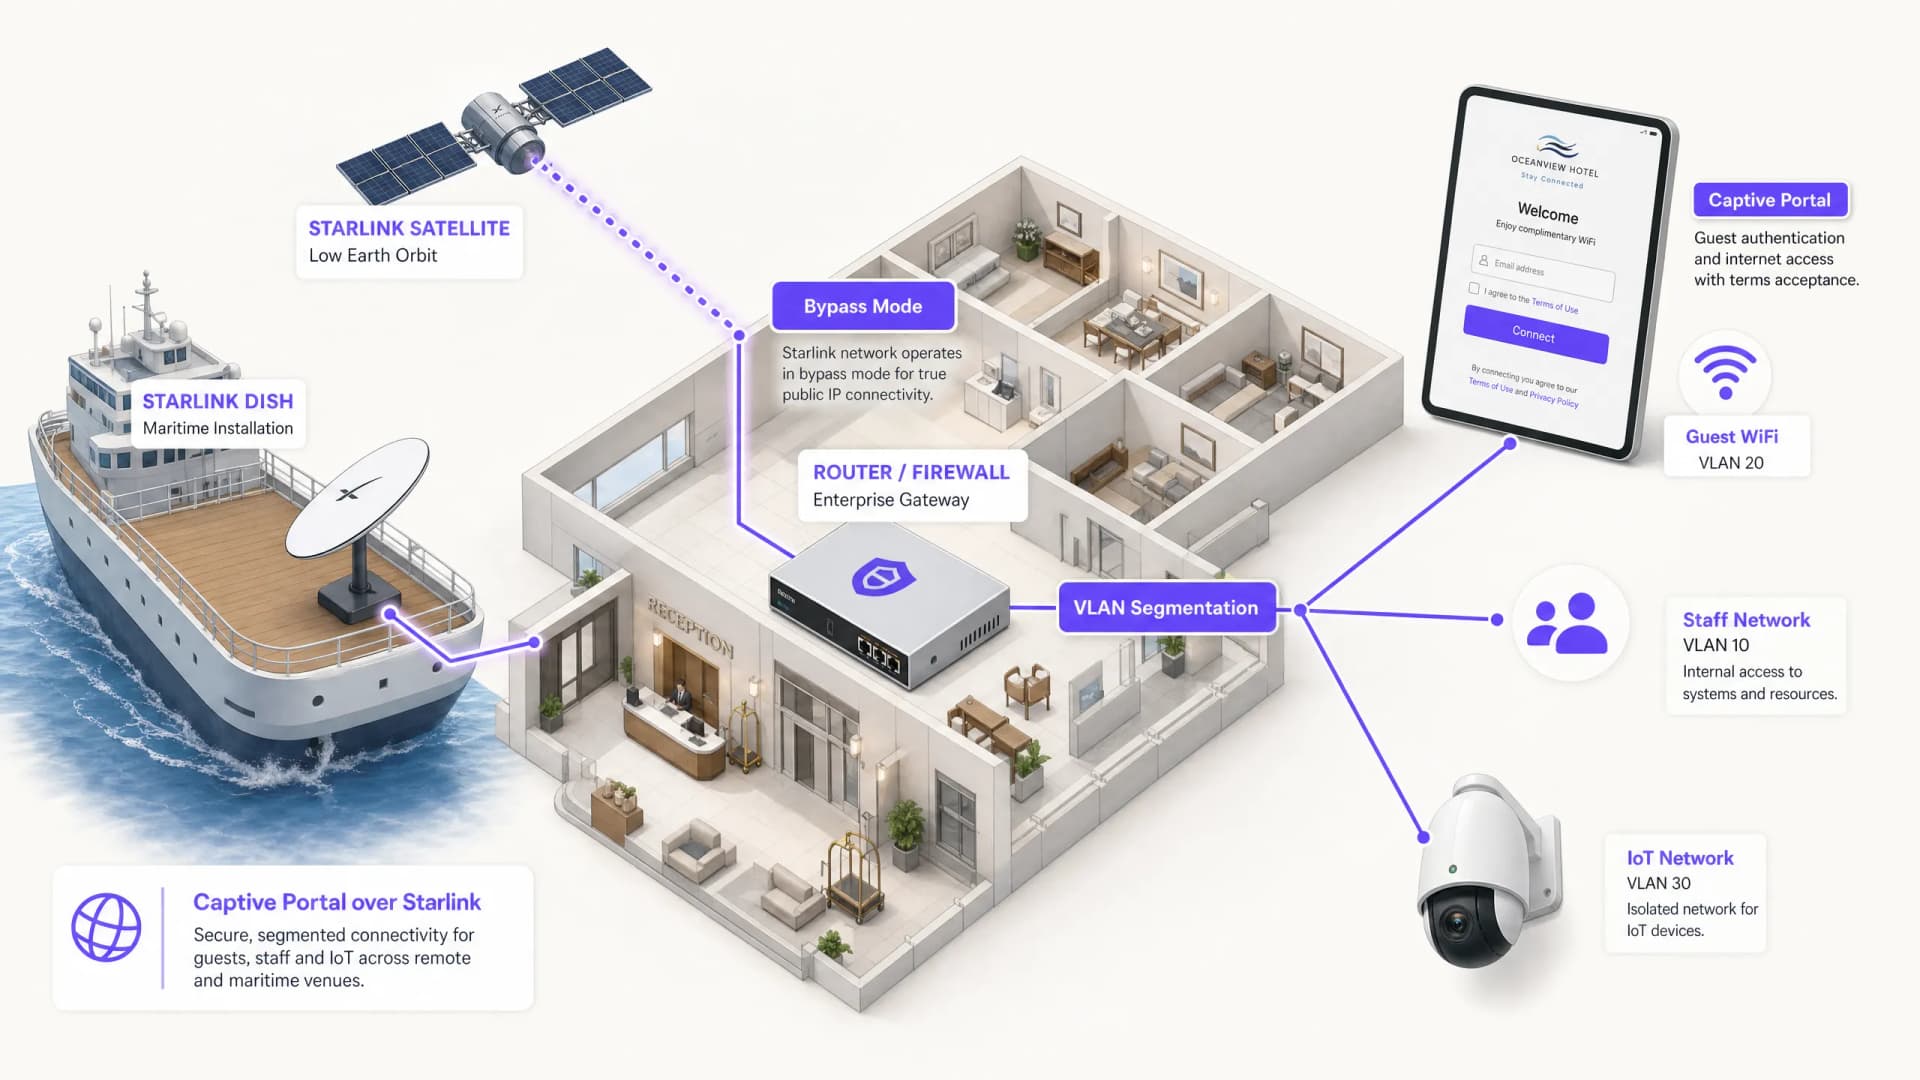
Como Configurar um Captive Portal no Starlink: Um Guia para Locais Remotos e Marítimos
Este guia detalha como contornar o hardware nativo do Starlink e integrar um captive portal gerenciado na nuvem usando equipamentos de roteamento corporativos. Você aprenderá como superar a limitação do CGNAT, impor a segmentação de VLAN, gerenciar restrições de largura de banda de satélite e garantir a conformidade regulatória.
Melhores Práticas de Captive Portal: Projetando para Alta Conversão e Conformidade
Este guia técnico oferece a gerentes de TI, arquitetos de rede e diretores de operações de locais um roteiro completo para implantar portais cativos que equilibram a segurança da rede com alta conversão de usuários. Ele cobre toda a arquitetura, desde a segmentação de VLAN e autenticação RADIUS até o design de consentimento em conformidade com a GDPR e a seleção de métodos de autenticação. Extraído da experiência operacional da Purple em mais de 80.000 locais e 440 milhões de logins em 2024, cada recomendação é fundamentada em dados reais de implantação.
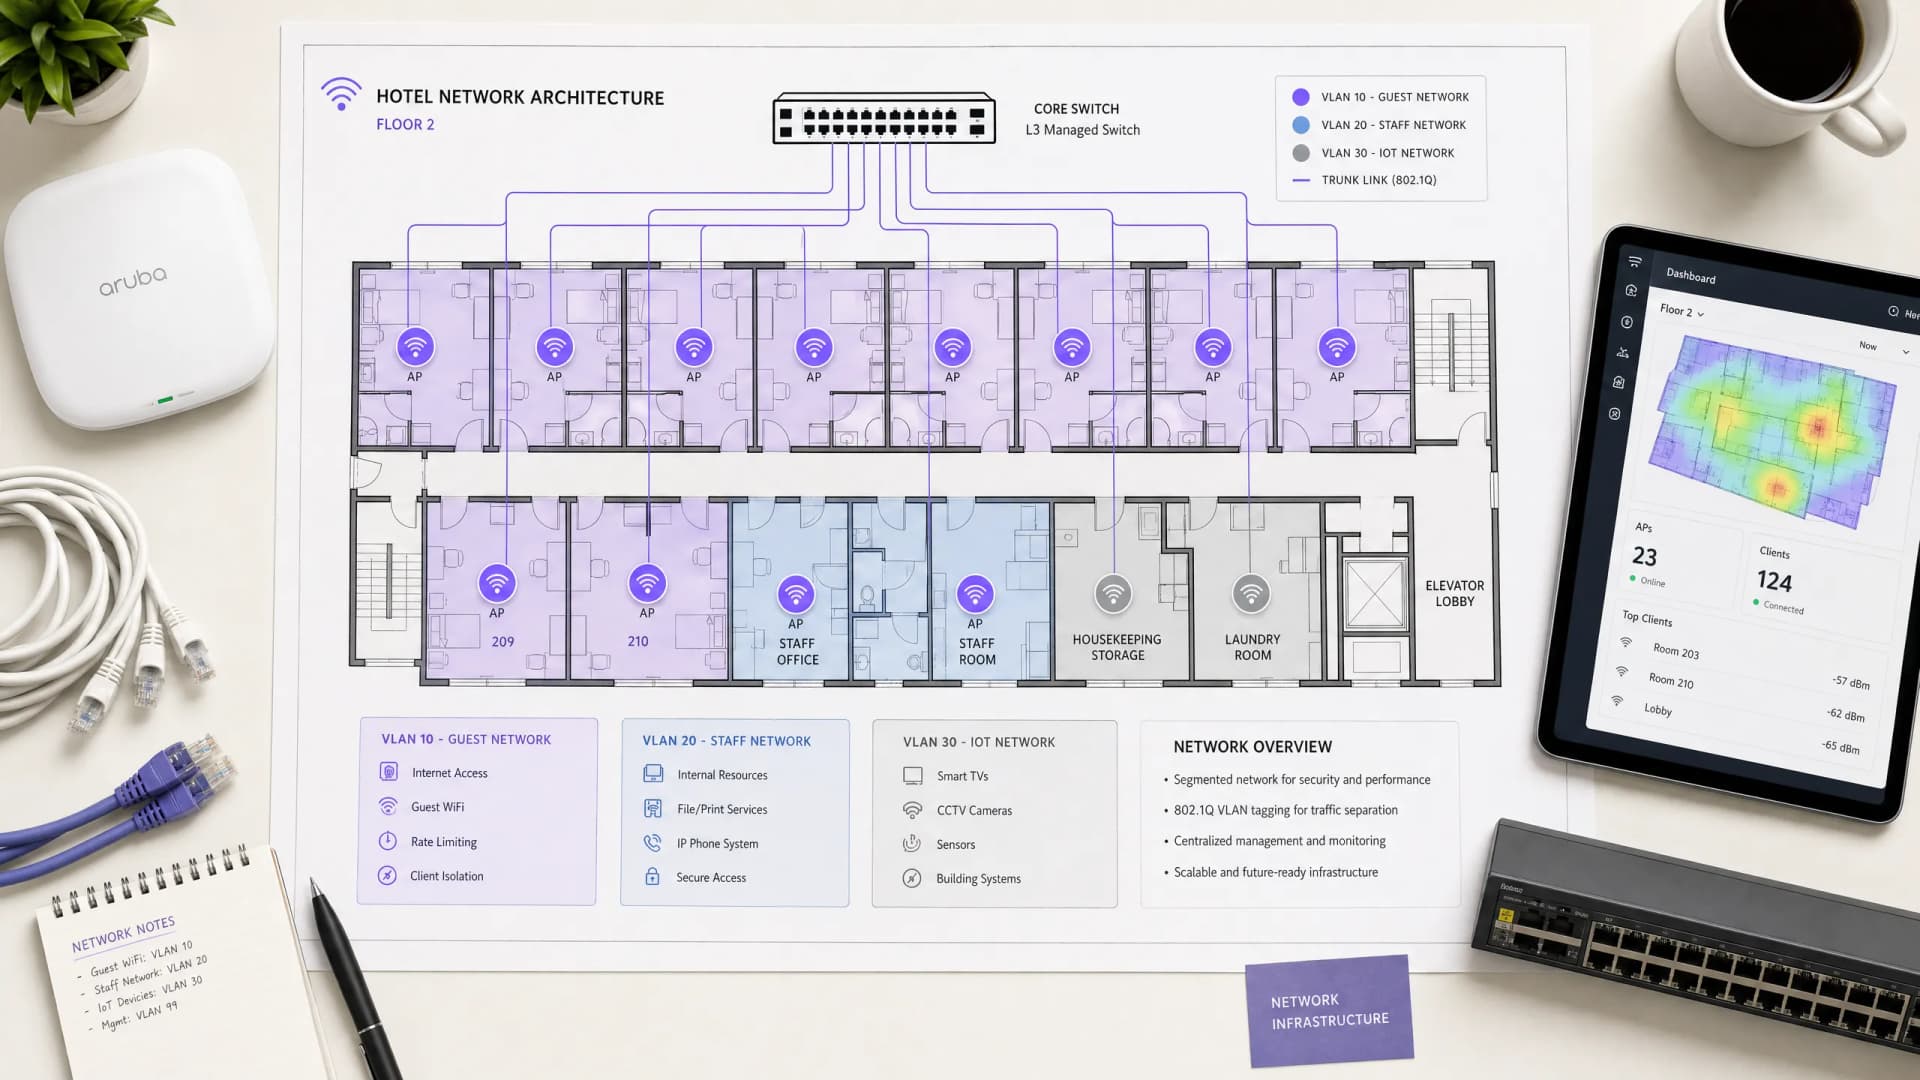
Arquitetura de WiFi para Hóspedes de Hotel: Integração com PMS, Captive Portals e Controle de Largura de Banda
Este guia fornece uma estrutura abrangente para projetar redes WiFi hoteleiras de nível empresarial. Ele detalha os requisitos técnicos para segmentação de VLAN, integração com PMS via FIAS, design de captive portal e controle de largura de banda por cliente para garantir segurança, conformidade e desempenho ideal.
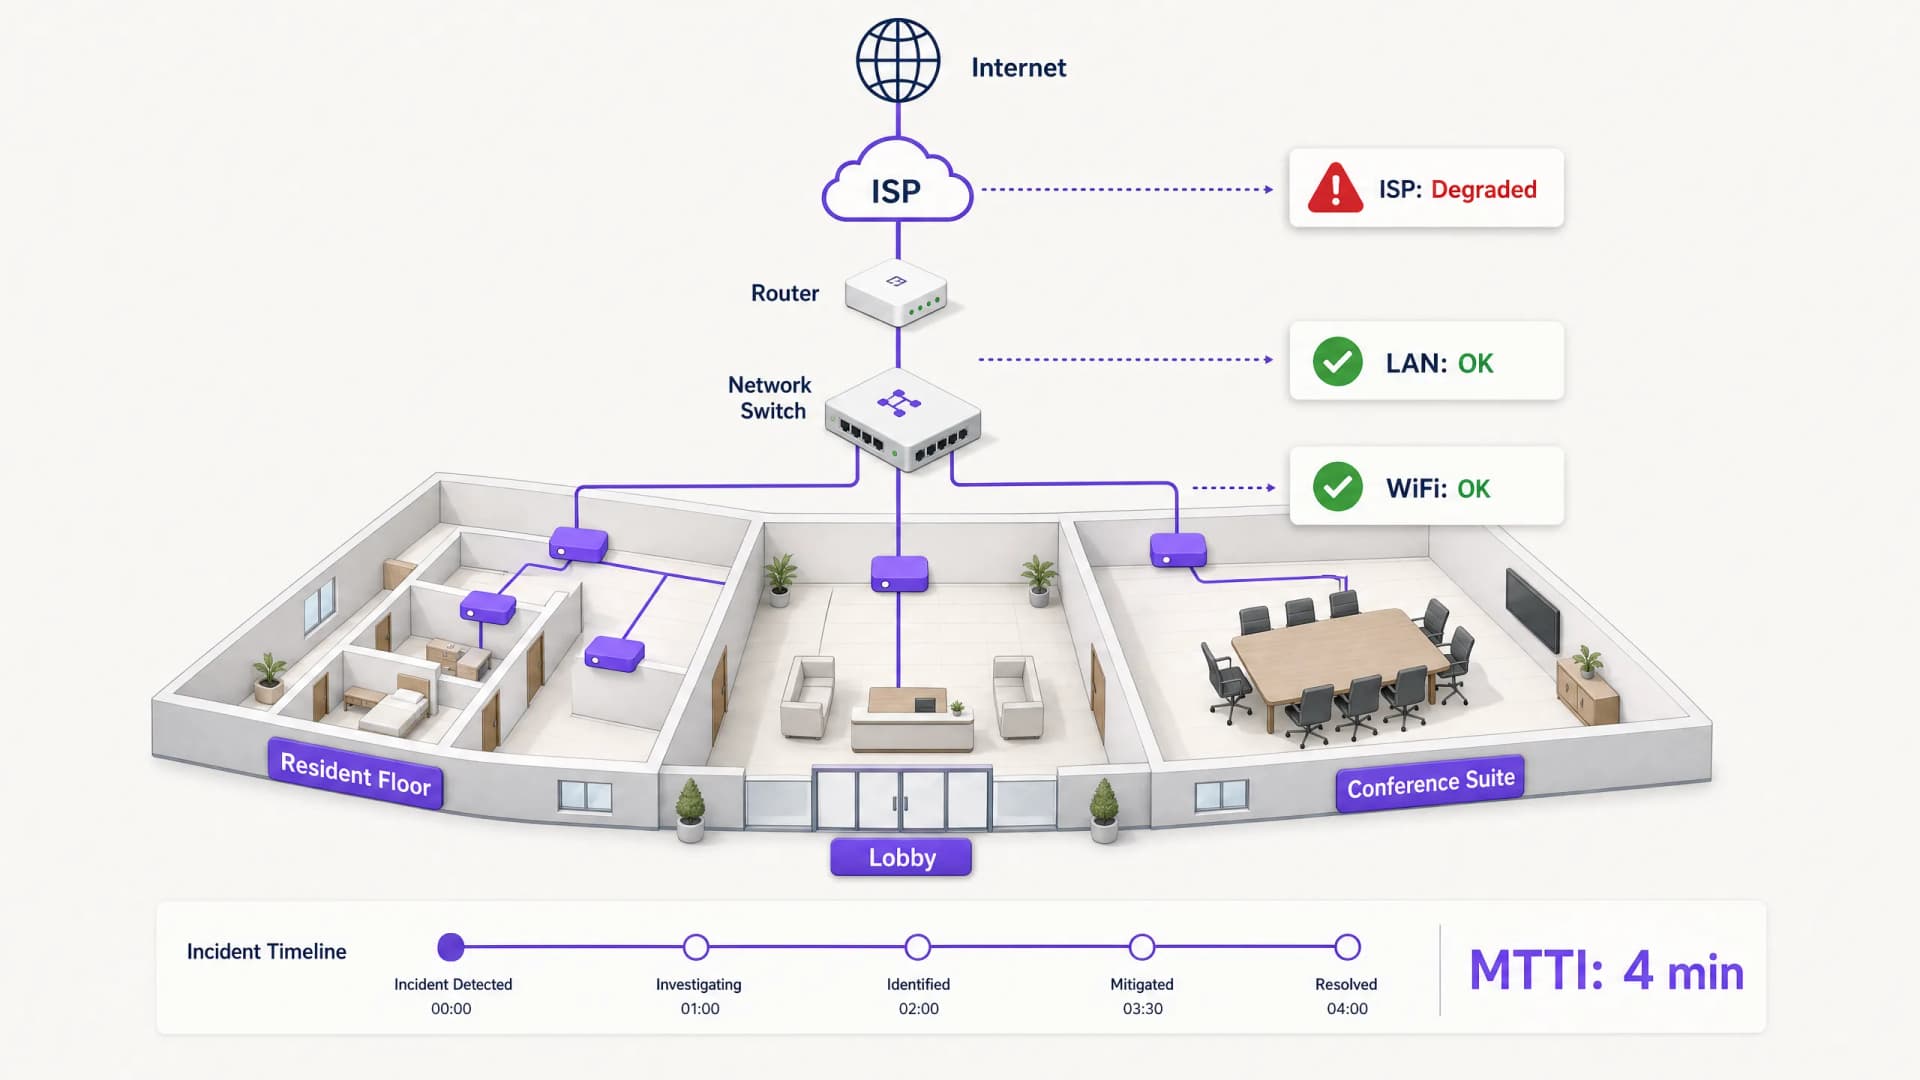
Mean time to innocence: como provar que o problema não é o WiFi
Mean time to innocence (MTTI) é a métrica crítica que define quanto tempo as equipes de TI gastam para provar que um problema de rede não é culpa delas. Este guia detalha uma metodologia de observabilidade em cinco etapas para eliminar o jogo de culpas em ambientes multi-tenant, substituindo acusações por evidências compartilhadas para reduzir o mean time to resolution (MTTR).
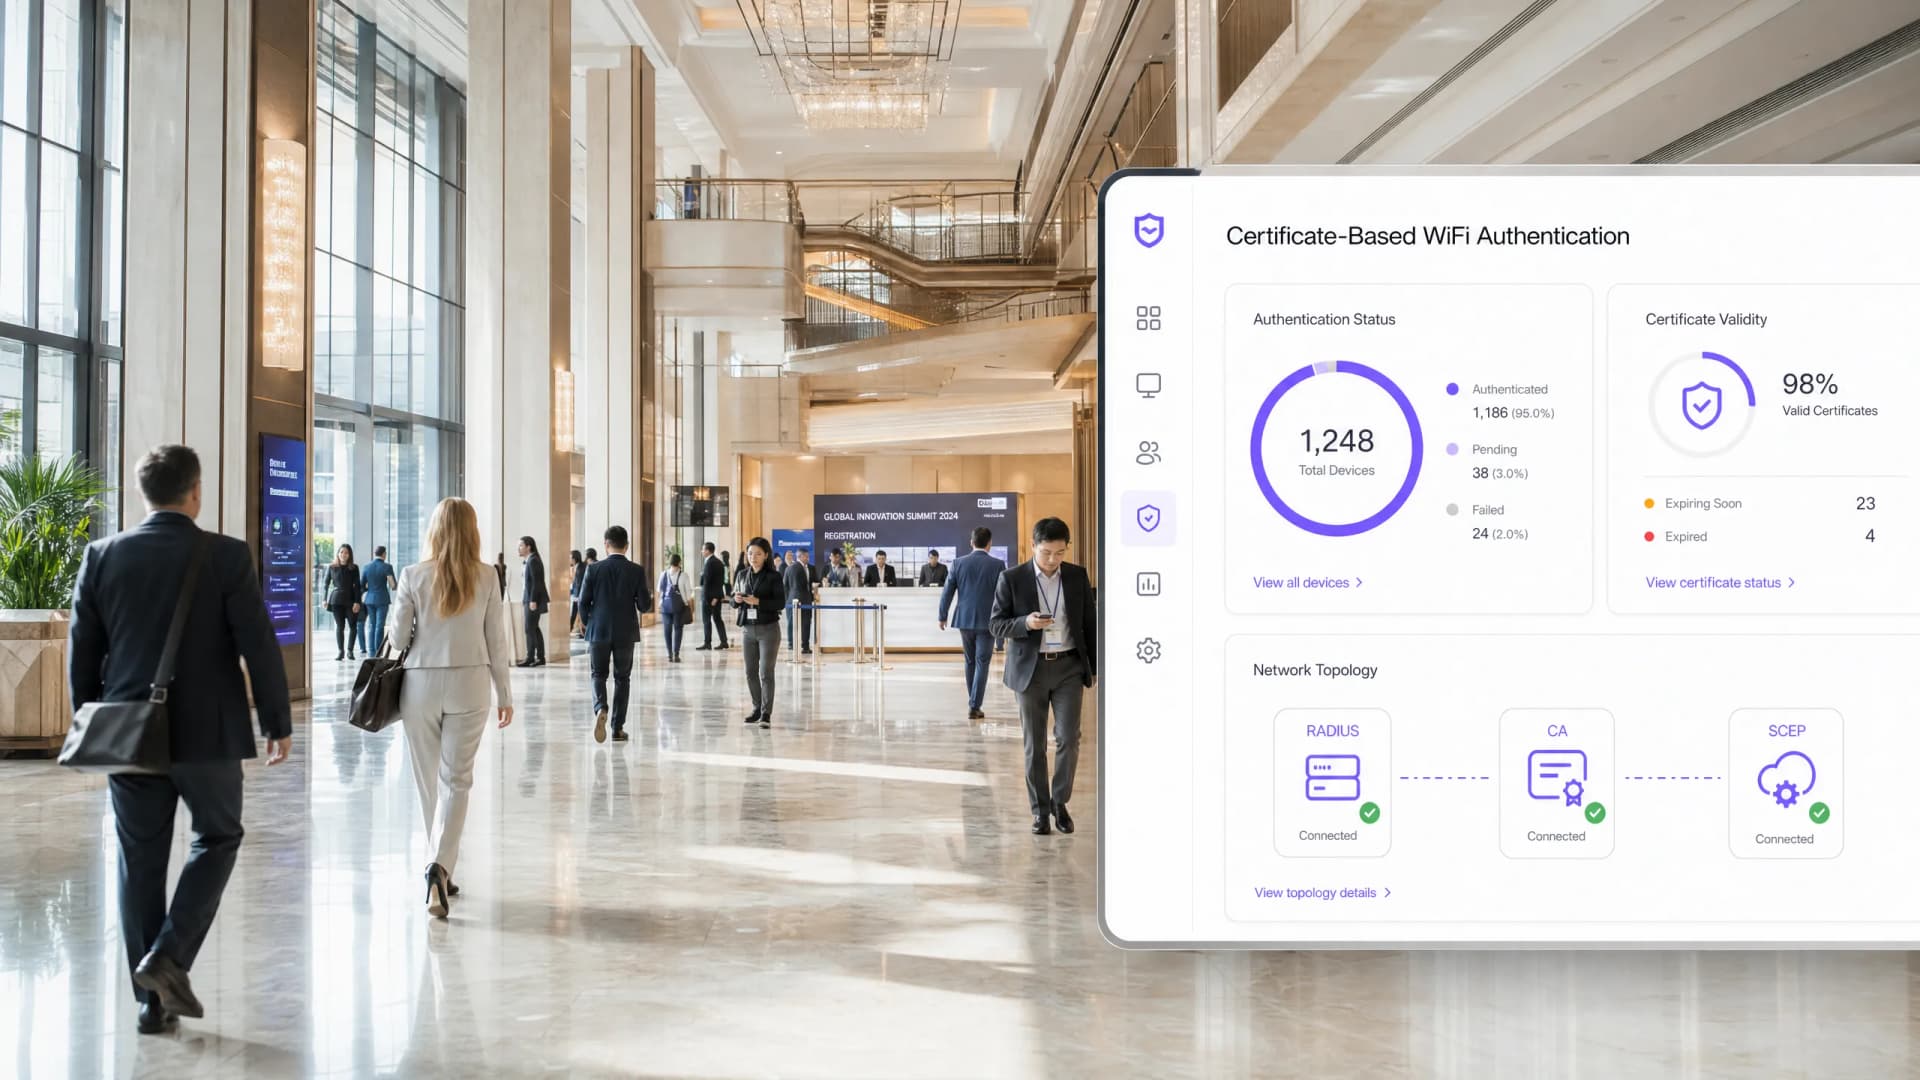
O Guia Corporativo de SCEP: Implantando o Simple Certificate Enrollment Protocol para Segurança Automatizada de WiFi de Campus
Este guia de referência técnica fornece um modelo de arquitetura definitivo e uma estratégia de implementação passo a passo para a implantação de certificados de WiFi corporativos usando SCEP. Ele aborda as diferenças críticas entre SCEP e PKCS, a sequência exata de implantação necessária para o sucesso e estratégias reais de mitigação de riscos para líderes de TI.
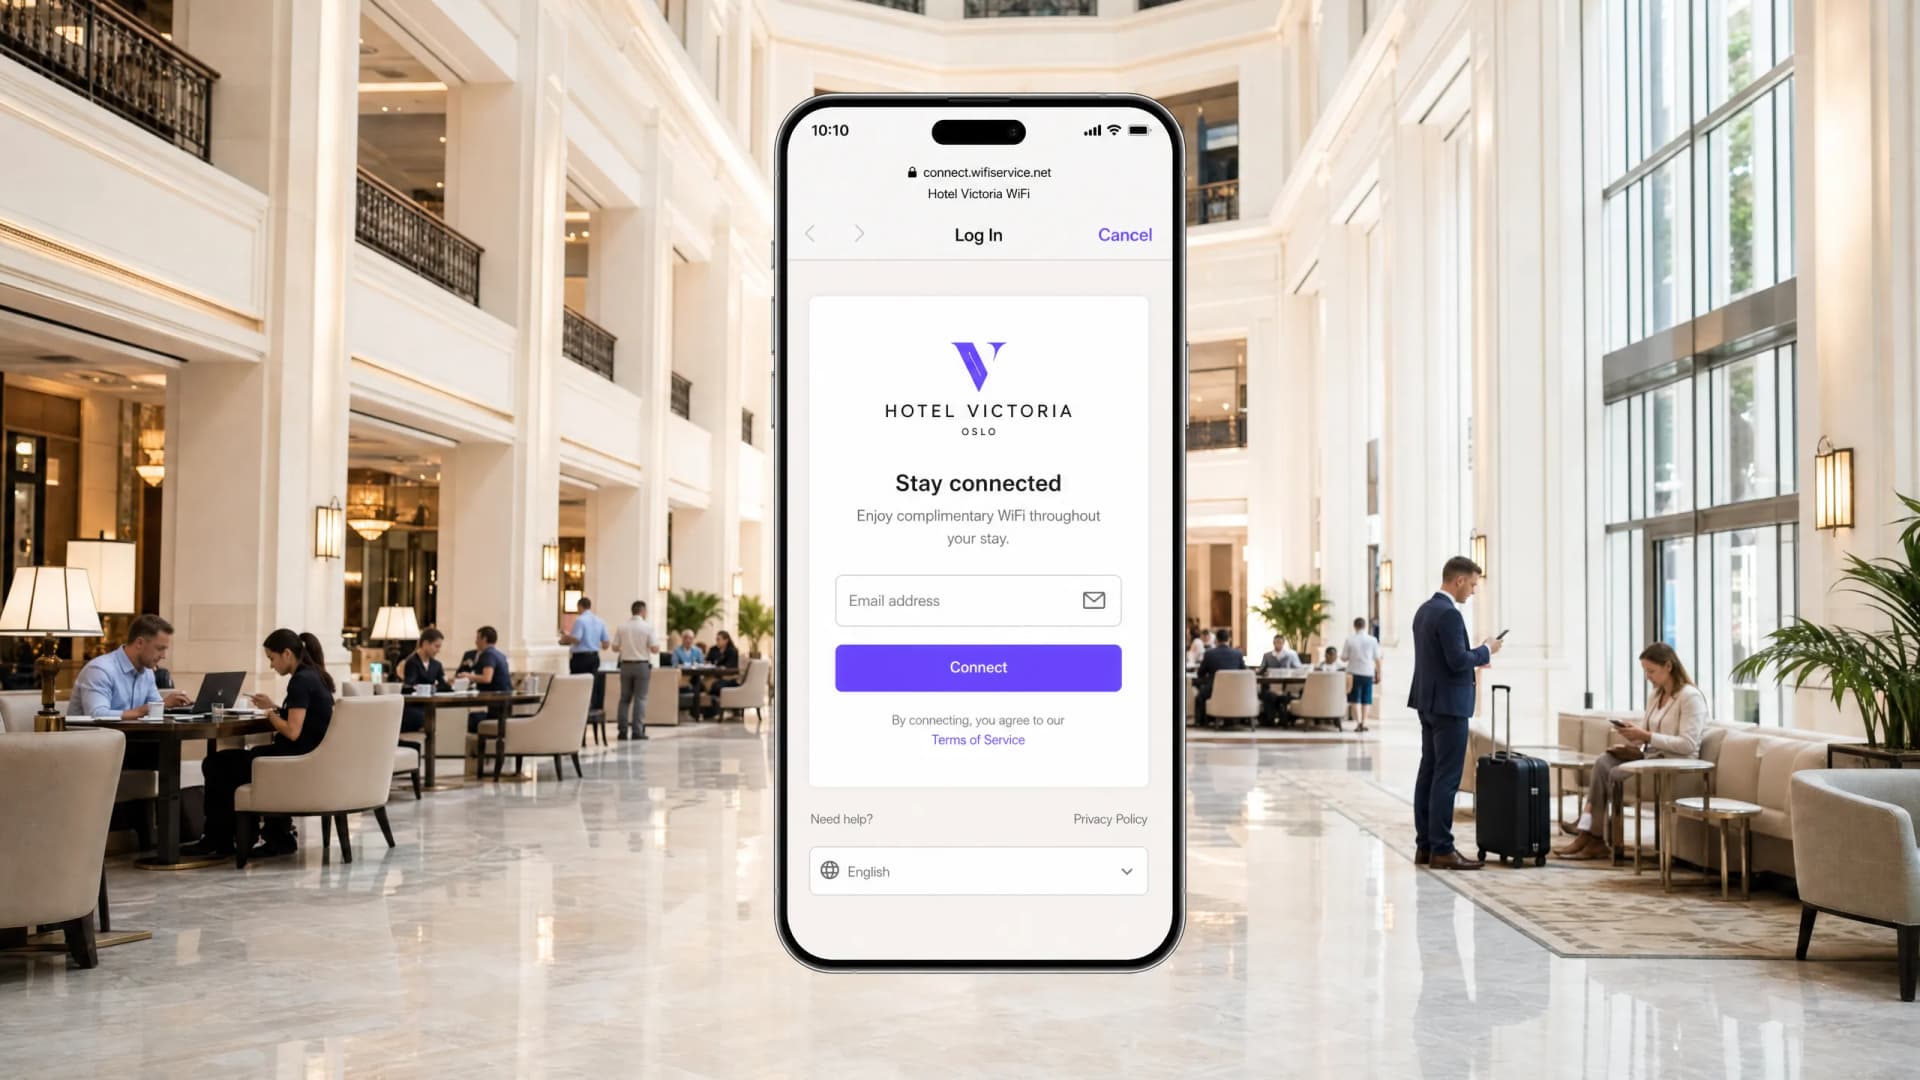
Por que meu WiFi de visitantes não está conectando? Resolução de problemas de Captive Portal
Este guia de referência técnica autoritativo explica os mecanismos subjacentes da detecção de Captive Portal e detalha os seis principais modos de falha que impedem a conexão do WiFi de visitantes. Ele fornece aos gerentes de TI e arquitetos de rede uma estrutura prática de resolução de problemas para resolver falhas de redirecionamento HTTP, conflitos de DNS e desafios de randomização de MAC.
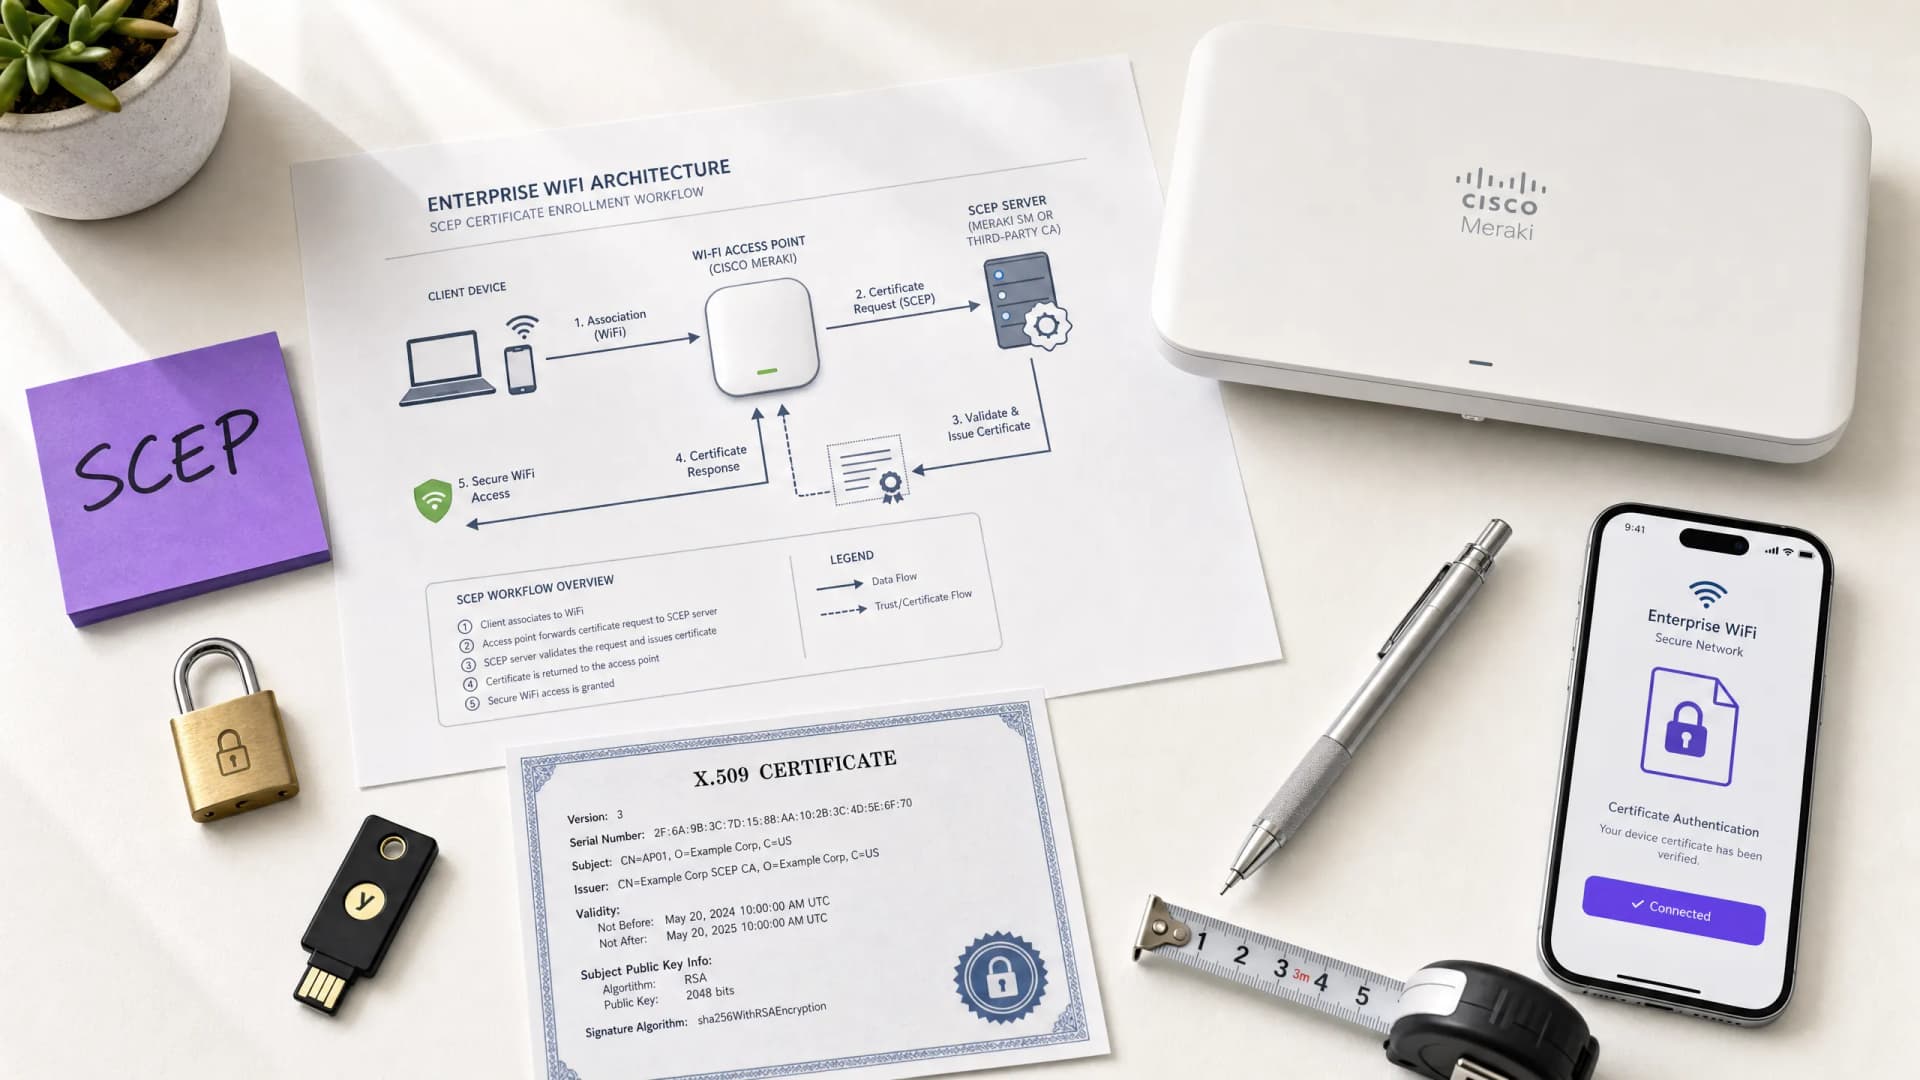
Como implementar SCEP para registro automatizado de certificados WiFi
Este guia explica como implementar o SCEP (Simple Certificate Enrollment Protocol) para registro automatizado de certificados WiFi em locais corporativos. Ele abrange o projeto arquitetônico completo - desde o design de PKI e integração com MDM até a sequência obrigatória de implantação em três etapas - e mostra aos gerentes de TI e arquitetos de rede como eliminar credenciais compartilhadas, automatizar o gerenciamento do ciclo de vida dos certificados e atender aos requisitos do PCI DSS e GDPR em escala.
Entendendo o Cisco SUDI: Identidade de Dispositivo Baseada em Hardware no Controle de Acesso à Rede
Este guia detalha a arquitetura técnica do Cisco SUDI, explicando como a identidade ancorada em hardware protege o controle de acesso à rede. Ele fornece etapas práticas de implementação para líderes de TI implantarem a autenticação 802.1X EAP-TLS e automatizarem o Zero Touch Provisioning em locais corporativos.
Como Configurar WiFi de Visitantes: Um Guia de Configuração Corporativa Segura
Este guia definitivo oferece aos líderes de TI e arquitetos de rede um modelo claro para implantar WiFi de visitantes corporativo seguro. Ele aborda arquitetura essencial, migração para WPA3, segmentação de VLAN e integração de Captive Portal para proteger sistemas internos enquanto coleta dados primários em conformidade.

Configurando o Redirecionamento do Captive Portal em Controladoras de Rede Corporativas
Este guia definitivo detalha a arquitetura técnica e as etapas de configuração específicas de cada fornecedor necessárias para implementar o redirecionamento de Captive Portal em controladoras de rede corporativas. Ele fornece orientações práticas para equipes de TI sobre a configuração de walled gardens, integração de autenticação RADIUS e garantia de conformidade com GDPR e PCI DSS.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
