
Enterprise SD-WAN vs MPLS architecture & cost advisor
Compare enterprise WAN topologies, evaluate annual circuit cost savings, and design local internet breakout policies for multi-site branch and venue WiFi networks.
Restaurant groups, distributed retailers, or regional financial branches.
Rigid private circuits connecting branches to central data centres. High recurring cost.
Defines direct internet breakout and bandwidth offload rules.
Informs topology design and SLA requirements.
Architectural recommendation: Hybrid SD-WAN with Direct Internet Access (DIA) breakout
Immediate local breakout for guest WiFi and SaaS at the branch edge. Eliminates 45% to 65% of expensive MPLS backhaul bandwidth.
Replace secondary MPLS backup circuits with business broadband and 5G. Keep primary MPLS for synchronous ERP and latency-sensitive VoIP until circuit renewal.
High footfall venues demand local captive portal splash redirection. Backhauling guest traffic across private WAN links increases cost and introduces compliance exposure.
Sequence the migration by circuit renewal date. Cutting a contract mid-term usually forfeits more in termination fees than the first year of underlay saving returns.
Cost basis: 30 sites at $1,100 per site per month for full MPLS against $380 for an SD-WAN underlay. Your selected architecture is modelled at $1,100 per site per month, so today's run rate is $396,000 a year. These are illustrative market rates for modelling, not a quote.
Technical comparison: SD-WAN vs traditional MPLS vs hybrid WAN
| Feature | Traditional MPLS | Hybrid WAN (recommended) | Pure broadband SD-WAN |
|---|---|---|---|
| Cost per Mbps | High ($10 to $25 / Mbps) | Optimised ($2 to $6 / Mbps) | Lowest ($0.50 to $2 / Mbps) |
| Cloud SaaS routing | Backhauled via data centre | Direct local breakout (DIA) | Direct local breakout (DIA) |
| Latency guarantees | Strict telco SLA | Selective SLA on critical paths | Application path steering |
| Branch provisioning | 60 to 90 business days | 5 to 10 days for internet leg | 3 to 7 days zero-touch |
| Guest WiFi isolation | Chokes core circuit if backhauled | Complete local offload | Complete local offload |
Compatible SD-WAN & branch gateway ecosystems:
Planning an SD-WAN migration or venue WiFi deployment?
Consult with our network specialists to design direct internet breakout, captive portal integration, and centralised footfall analytics.
您的网络设计可能已经无法适应企业当前的运营方式了。
几年前,大多数流量都保留在公司边界内。如今情况不同了。酒店住客期望获得无缝的 WiFi,零售分支机构依赖基于云的 PoS 和分析,医疗团队需要可靠地访问绝不能中断的系统。与此同时,IT 团队面临着降低运营商支出、提高弹性和收紧访问控制的压力。
这就是为什么 sd wan vs mpls 的决策如此重要。这不仅仅是网络专家的功能对比。这是一个影响应用性能、分支机构部署、合规态势以及业务开设、收购或重新配置站点速度的运营模式决策。
现代网络的分水岭
长期以来,MPLS 一直是安全的选择。正如 Pure IP 关于 MPLS 和 SD-WAN 演进的评论 中所述,它在 20 世纪 90 年代末开发出来后,到 21 世纪初已成为企业 WAN 的黄金标准,并在大约二十年的时间里主导了企业 WAN,因为它为关键应用提供了可靠的运行时间和一致的性能。这段历史至关重要,因为许多组织目前仍在运行基于这些假设构建的 WAN 设计。
问题在于,这些假设已经发生了改变。
云平台、SaaS、分布式团队、访客服务、移动工作流以及分支机构密集型的业务运营模式,使流量模式告别了传统的中心辐射型模型。在用户身处一处、应用部署在另一处、且客户期望在边缘获得数字服务的时代,MPLS 的架构设计已无法满足这种需求。
SD-WAN 的出现是因为企业需要一种比运营商配置周期适应更快的 WAN。它让 IT 团队能够使用多种传输类型、智能地引导流量,并停止将每个应用程序都视作在同一通道中运行。
MPLS 解决了那个时代的企业问题。SD-WAN 则解决了当今大多数企业所面临的云分布式问题。
这并不意味着 MPLS 已被淘汰,而是说明这种二选一的框架通常是不对的。在实际环境中,尤其是跨酒店、零售、医疗和多分支机构的业务场景中,更好的问题不是 “哪一个能赢?”,而是 “哪些流量值得获得确定性的性能保障,而哪些流量能从灵活性和更低成本的传输中获益更多?”
这就是大多数首席技术官当前所面临的十字路口。
理解基础架构
从高层面上看,MPLS 和 SD-WAN 解决的是 WAN 领域不同环节的问题。
什么是 MPLS 的本质
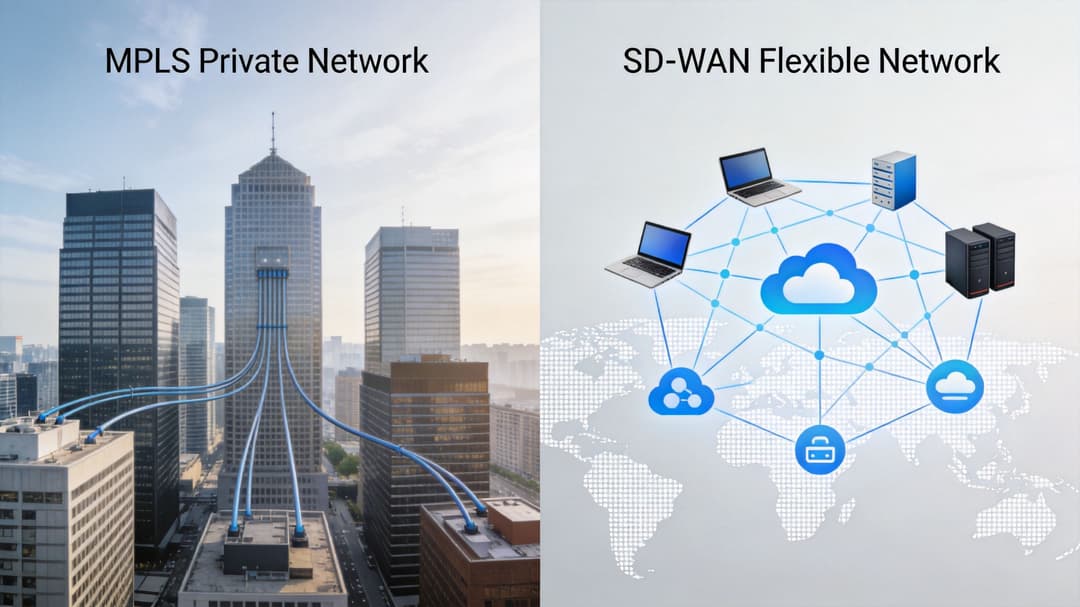
将 MPLS 想象为运营商运营的私人高速公路。流量沿着预先设计的路径移动,且提供商控制如何在整个网络中对数据包进行优先级排序。这就是为什么 MPLS 在可预测性优于灵活性要求高的环境中享有盛誉的原因。
在实践中,MPLS 是由运营商管理、策略驱动且围绕可靠性构建的。如果您需要为关键系统提供分支机构到数据中心的高可靠连接,它能提供一条受控路径以及大多数 IT 领导者都非常熟悉的业务模式。
与之权衡的是控制力和变更速度。如果企业增加了新的分支机构、改变了应用模式或需要调整优先级,您的团队往往需要依赖运营商的排期和运营模式。
什么是 SD-WAN 的本质
SD-WAN 是一个运行在一种或多种底层传输介质之上的软件叠加层。这些底层介质可能包括宽带、LTE,甚至 MPLS 本身。其核心转变在于智能转移到了软件中,从而可以集中管理流量策略,并根据应用程序的需求和实际的网络状况进行动态调整。
一个形象的比喻是卫星导航,而不是固定路线。SD-WAN 不会假定一条最佳路径,而是持续评估可用链路,并根据您设定的策略来引导流量。
这使得 SD-WAN 对于重度依赖云的企业、分支机构以及需要在不等待私有线路交付周期的情况下快速上线新站点的业务具有极大的吸引力。
人们在对比中容易产生误区的地方
最常见的错误是将 sd wan vs mpls 视为在任何场景下都可以直接替代的产品。它们并非如此。
一个是具有私有运营商控制权的传输架构。另一个则是可以使用多种传输类型的软件控制层。在许多实际部署中,SD-WAN 并不会在第一天就彻底取代 MPLS - 而是与其协同工作,同时整合互联网链路和移动备份路径。
理解该概念的一个更简单方法:
- MPLS 适用于企业看重为一套特定的关键流提供稳定、有运营商保障的性能时。
- SD-WAN 适用于企业需要敏捷性、集中策略控制以及更好地与云和分支机构连接保持一致时。
- 混合模式适用于上述两点同时成立的情况,而这往往是常态。
核心对比:SD-WAN vs MPLS
拥有 300 家门店、诊所或酒店站点的 CTO 很少会在两个干净的架构图之间做出选择。决策的关键在于 WAN 是否能够支持云应用、访客服务、支付流量、VoIP 和本地运营,而无需将每个分支机构的问题都变成运营商工单或安全例外。
这就是评估 sd wan vs mpls 的实际框架。
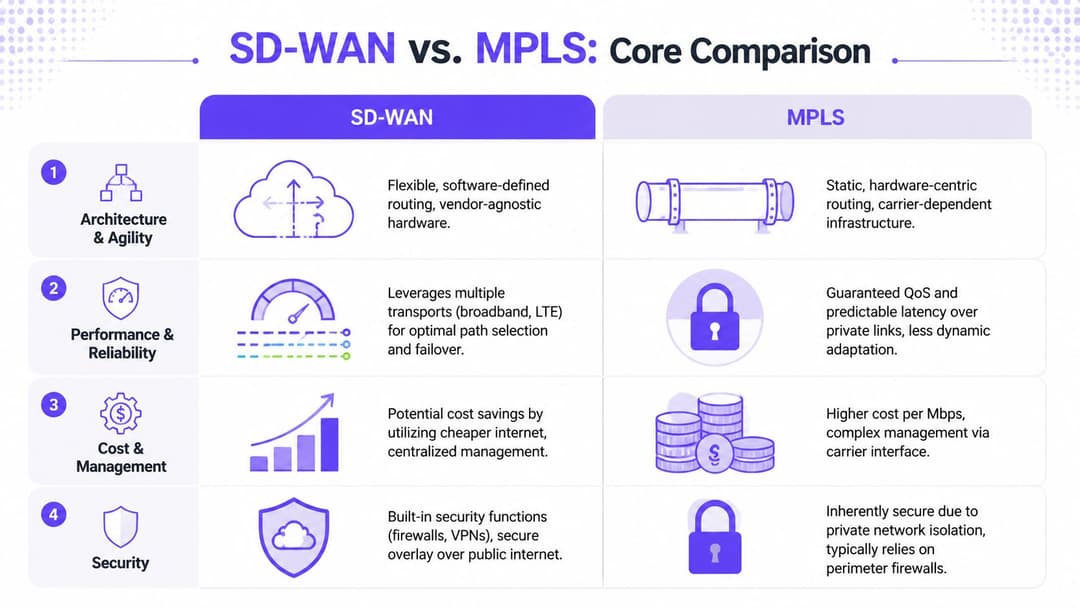
| 属性 | MPLS (多协议标签交换) | SD-WAN (软件定义 WAN) |
|---|---|---|
| 架构 | 私有、运营商管理的 WAN 路径 | 跨多种传输介质的软件叠加网络 |
| 敏捷性 | 变更较慢,依赖服务商 | 更快的策略变更和分支机构部署 |
| 性能方法 | 具有固定优先级的确定性路径 | 基于链路状况的实时路径选择 | 不太适合直接访问云 | 能更好地契合 SaaS 和互联网优先的流量 |
| 安全态势 | 与公共互联网天然隔离 | 暴露面更广,依赖于强大的设计和控制 |
| 成本模式 | 高溢价的私有连接 | 成本较低的传输选择,以及平台和运营考量 |
| 最佳适用场景 | 需要可预测行为的关键应用 | 需要灵活性和可见性的分布式分支机构 |
架构与敏捷性
MPLS 在应用路径、分支机构优先级和变更窗口都可预测的稳定环境中表现出色。然而,当企业需要不断增加新站点、推出新云服务或进行涉及不同接入提供商和不均匀本地连接的并购时,它就会显得局限性极高。
SD-WAN 为企业提供了更直接的的控制力。网络团队可以集中设置策略,并将其推送到整个分支机构,调整路径选择,而无需等待运营商重新调整类别或线路。
这种差异会迅速体现在面向客户的业务运营中:
- 零售场所需要快速开通、可靠的刷卡交易,并需要足够的灵活性来将门店系统与访客或合作伙伴的访问相隔离。
- 酒店餐饮场所承载着复杂的 PMS 流量、员工应用、访客 WiFi、流媒体以及楼宇系统。
- 医疗保健分支机构和诊所需要可预测的临床平台访问,但它们也需要在没有数月 WAN 重新设计的情况下添加新位置和第三方连接。
对于这种类型的分支机构,分布式业务的实用 SD-WAN 优势 比关于网络现代化的宽泛说辞更为重要。
性能与 QoS
关于性能的讨论往往被简化为一种不恰当的捷径。MPLS 被视为高端选择,而 SD-WAN 则被视为营销做得更好的互联网接入。这忽略了每种模式在负载下的具体表现。
MPLS 围绕定义明确的服务类别和可预测的转发行为构建。如果语音平台、交易流或分支机构到数据中心的应用必须保持在已知的优先级类别中,MPLS 仍能为运营团队提供一个高度可控的环境。在少数应用承载了大部分业务风险的企业资产中,这一点至关重要。
当链路条件发生变化且流量模式不够整洁时,SD-WAN 的优势更加明显。它可以评估可用路径上的丢包、抖动和延迟,并基于策略和真实的链路健康状况来引导流量。在实践中,这对比静态设计的重度依赖云的分支机构帮助要大得多。
运营上的差异很简单。MPLS 能很好地保护已知优先级。而 SD-WAN 在一天中优先级发生变化时,能够更好地进行适应。
这就是为什么面向终端用户的业务通常倾向于混合设计。酒店可能会将支付和语音流量保持在高度受控的路径上,而通过宽带发送访客互联网和 SaaS 流量。零售商可能会保护 POS 和库存流,同时为数字标牌、分析数据上传和访客服务提供更便宜的互联网路径。诊所可能会对临床系统保留严格的处理,同时为协作和备份链路添加基于互联网的弹性访问。
安全模型
当团队将私有传输视同为安全架构本身时,安全决策往往就会被扭曲。
MPLS 减少了暴露于公共互联网的风险。这很有用,尤其是对于传统应用程序以及分支机构与数据中心之间受到严格控制的东西向流量。但 MPLS 本身并不能解决身份、分段、设备信任或审计要求。
SD-WAN 通常会引入更多的直接互联网使用、更多的策略点以及与云安全服务更深入的集成。这给团队带来了更大的灵活性,但也对设计规范提出了更高的要求。分支机构防火墙、细分、证书管理、策略一致性以及安全本地突破都需要做到准确无误。
正如 Zscaler 对 SD-WAN 与 MPLS 安全权衡的分析 中所讨论的,尽管 SD-WAN 可以使用加密隧道并与云交付的安全控制紧密集成,但与 MPLS 相比,它增加了攻击面。在医疗保健和对 GDPR 敏感的酒店运营等受监管的环境中,这种差距更为重要,因为团队在许多站点都需要可审计性、访问控制和强大的身份治理。
实际操作中的错误因架构而异:
- 以 MPLS 为主的资产通常假定私有连接就足够了,从而导致身份策略、分段和用户访问审查过于松懈。
- 以 SD-WAN 为主的资产可以在分支机构连接上快速行动,但稍后才会发现不一致的防火墙规则、薄弱的本地突破口或糟糕的运营控制。
- 混合资产需要明确的策略所有权,因为底层基础架构可能因站点而异,而安全标准却不能有所不同。
对于直接服务于终端用户的场所和企业而言,更有用的问题不是理论上哪种传输方式更安全,而是策略建立在哪里。如果访客、员工、承包商、IoT 设备和业务关键应用共享同一个物理场所,那么获胜的设计方案一定是能够在所有这些对象之间一致地执行身份、准入和细分策略的设计。
这正是像 Purple 这样的平台在任一 WAN 模型之上增加价值的地方。MPLS 或 SD-WAN 决定了流量的移动方式。而基于身份的平台则决定了用户如何进行身份验证、在征得同意的情况下捕获哪些数据、访客与运营流量如何隔离,以及场所运营商如何将连接转化为可衡量的业务成果。对于酒店、零售和医疗保健行业,这一层通常与底层的传输同样重要。
分析总体拥有成本
一家向 80 个站点推广宾客 WiFi 的酒店集团、一家在极短时间内开设新店的零售商,以及一家连接各大诊所的医疗保健提供商,都会首先提出同一个问题:一旦网络投入使用,我们实际需要支付多少成本?
这是评估 sd wan vs mpls 的正确思路。线路价格固然重要,但它只是其中一个项目。MPLS 通常会带来更高的运营商经常性成本,以换取私有连接和更严格的服务保证。SD-WAN 通常可以减少传输支出,但如果团队低估了许可、边缘硬件、安全控制、本地互联网突破口设计以及日常运营的成本,那么节省的资金可能会缩水。
SD-WAN 通常能节省成本的地方
根据 Lightyear 对 SD-WAN 和 MPLS 的成本对比,当企业用宽带、LTE 和混合访问的组合取代全私有 WAN 设计时,厂商报告称与 MPLS 相比可节省 20-70% 的成本。在实践中,我发现这些节省在分支机构密集的资产中显现得最快,因为这些资产的流量是流向 SaaS 平台、公共云和互联网服务,而不是回传到中央数据中心。
在以下情况下,SD-WAN 的经济效益通常会提高:
- 大多数分支机构流量都流向云端
- 站点需要大规模且更低成本的连接
- 业务需要更快的站点开通速度
- 可以在不损害应用性能的前提下使用不同的访问类型
对于面向客户的企业来说,还有另一个成本角度需要考虑。访客入网、Captive Portal 流量、分析采集和数字化互动服务极少需要在每个站点都使用昂贵的专用传输。像 Purple 这样的平台可以运行在任何一种 WAN 模型之上,但传输决策会影响您在支持直接影响访客体验、客流洞察和营销价值的服务上的支出。在实际的 分布式场所 SD-WAN 部署场景 中,对比架构的团队通常能更清晰地看到这一点。
MPLS 依然物有所值的地方
当不稳定的性能会直接导致运营问题时,MPLS 仍可能是正确的财务决策。同样的分析指出,MPLS 通常通过预留带宽和有 SLA 保障的专用网络,提供更低、更可预测的延迟和更稳定的抖动。
如果某个站点无法承受应用性能的波动,这一点就至关重要。例如,医院设施之间的连接链路、支持关键业务系统的区域枢纽,或运营流量受到严格控制的场馆,都可能证明这种溢价是合理的,因为业务中断的成本远高于电路本身的成本。
为什么混合经济模式通常最具合理性
最有效的成本模型往往是选择性的。在性能不佳会导致真正业务风险的场景下,使用昂贵的连接。在策略控制比确定性传输更重要的场景下,则使用成本较低的链路。
对于许多企业而言,这意味着将 MPLS 用于敏感的内部应用,并将 SD-WAN 用于互联网、SaaS、访客接入、分析收集以及分布式站点中的其他服务。同样的来源也指出,与全 MPLS 方案相比,混合设计可降低 30 - 50% 的 WAN 基础设施成本。
对于拥有混合站点类型和混合流量类别的 CTO 来说,这通常是最站得住脚的建议:
- 针对性能下降会带来明显运营或财务损失的工作流,保留专用传输。
- 将云和互联网流量转移到策略驱动的、成本较低的线路上。
- 避免为无法从 MPLS 中获得实际收益的流量支付 MPLS 资费。
当流量按业务影响进行分类时,成本控制就会得到改善。这正是许多 WAN 项目所忽略的关键点。
实际应用案例与部署场景
拥有 300 个站点的 CTO 很少只面临单一的 WAN 问题,他们通常需要同时解决三个难题。零售分支机构需要廉价、快速的开通;医院站点需要临床系统的可预测表现;而酒店则需要支持访客 WiFi、员工应用、支付流量以及品牌标准,同时又不能在每个网点都进行过度建设。
这就是为什么正确的设计通常始于业务模式和站点角色,而不是盲目忠诚于 SD-WAN 或 MPLS。
拥有众多分支机构的零售连锁店
零售行业通常是 SD-WAN 最明确的适用场景。门店开业时间紧迫,线路因房东和地理位置而异,且大部分流量均流向互联网 - 包括 SaaS、库存平台、数字标牌和顾客 WiFi。
在这种模式下,SD-WAN 为网络团队提供了实际的控制力。在许多地点,宽带和无线链路比专用电路更容易获取。基于策略的路由还允许团队优先处理支付流量和业务应用,同时对访客接入进行限制。如果某条接入链路发生降级,流量可以自动切换,而无需等待运营商的干预。
业务结果显而易见。更快的站点激活速度、对单一供应商的更低依赖,以及对面向客户的可用性更好的控制。
医院或临床网络
医疗保健行业对网络容错率更低。
一般使用 SaaS 服务的诊所在采用多种底层链路的 SD-WAN 上运行效果良好。而运行影像传输、跨机构系统访问或受到严格控制的操作工作流的医院,通常会在设计中保留 MPLS,因为传输一致性依然至关重要。安全团队也往往更倾向于对某些流量类别进行更清晰的隔离,特别是在合规审查和审计要求非常严格的情况下。
我不建议对所有医疗机构一视同仁。关键设施、区域中心以及承载敏感操作流量的场所,通常应该享有与小型门诊场所不同的传输策略。在实践中,这往往会产生一种混合设计,其中 MPLS 承载选定的内部应用程序,而 SD-WAN 负责处理互联网访问、云服务和不太敏感的分支机构流量。
拥有混合资产的酒店集团
酒店行业暴露了“一刀切”式 WAN 设计的局限性。度假村、城市酒店、会议场所和总部所产生的流量不同,承担的运营风险也不同。
访客 WiFi、流媒体、会员应用程序和云管理服务非常适合 SD-WAN,因为它们可以从成本较低的带宽和灵活的路径选择中受益。物业管理系统、支付环境、语音服务以及某些后台工作流在较大的场所中可能会倾向于使用 MPLS 或受保护的私有路径,因为在这些场所中,停机时间会立即影响收入和访客体验。
这也是叠加平台发挥作用的地方。基础设施将数据包从一个站点传输到另一个站点。而像 Purple 这样基于身份的网络平台则位于该层之上,将连接转化为业务服务。在 SD-WAN 或 MPLS 之上,Purple 可以支持访客接入流程、用户身份识别、策略执行、数据分析以及可供营销、运营和 IT 部门使用的场所级洞察。对于面向客户的企业来说,这种区别至关重要。WAN 的选择会影响传输经济性和性能。而身份层则会影响用户体验、数据采集以及企业从每个场所中获取的价值。
对于正在对拥有大量分支机构、关键站点或混合场所资产进行对比评估的团队来说,这些 常见的企业 SD-WAN 部署模式 提供了非常有用的基准参考。
混合的资产通常会带来混合的答案。这并非犹豫不决。这是优秀的架构设计。
部署与迁移策略
成功的 WAN 迁移通常始于避免最昂贵的错误。即把该项目视作一次推倒重来的全面更换过程。
从流量分类开始
在更改传输方式之前,请先根据运营影响对应用和用户群进行分类。
不要从“我们多快能拆除 MPLS?”开始。而是从以下问题开始:
- 如果延迟变得不稳定,什么会中断业务
- 哪些应用主要是 SaaS 且面向互联网
- 哪些站点是简单分支机构,哪些是关键枢纽
- 合规和审计要求在何处带来了更严格的设计约束
这个过程通常会表明,并非所有流量都配使用相同的底层传输网络。
首先在整个资产中覆盖 SD-WAN
风险最低的路径通常是将 SD-WAN 作为叠加网络进行部署,同时针对已经依赖 MPLS 的流量保留其原有架构。这可以为您的团队提供即时可见性、集中策略控制和路径选择优势,而无需进行具有破坏性的强制割接。
这也为企业争取了时间,在做出合同变更或淘汰计划的承诺之前,先验证实际应用的行为。
按站点类别而非意识形态进行迁移
实际的推广通常遵循站点类型:
- 简单分支优先。小型办公室、门店或低风险场馆是早期试点的理想选择。
- 混合流量场所次之。同时拥有云流量和内部流量的场所是混合策略证明其价值的地方。
- 关键场所最后。医院、区域中心和运营中心需要更长的验证周期。
这种方法也有助于供应商之间的协同。您的互联网提供商、SD-WAN 平台、防火墙堆栈和分支交换机设备不会都以相同的速度进行调整。
保持运维易于管理
迁移计划需要一个运营模式,而不仅仅是技术设计。这包括谁拥有策略所有权、谁监控路径质量、如何测试故障转移,以及如何审批分支机构的变更。
对于试图降低日常复杂性的团队,这篇 运营环境中的 SD-WAN 管理指南 提供了一个实用的视角。只有当您的团队围绕集中控制标准化策略和事件处理时,它才能创造价值。
当架构发生改变而运营没有改变时,迁移就会失败。
决策清单与最终建议
一家正在部署数字化办理入住、访客 WiFi、员工手持设备和云 PMS 的酒店集团,与一家将少数固定站点连接起来的制造商,其 WAN 需求是不同的。这就是为什么 sd wan vs mpls 的正确答案始于业务依赖性,而不是厂商的定位。
传输选择会影响分支机构的收入、支持负载和风险。
做出选择前请阅读此清单
哪些流量最重要 如果网络高度依赖 SaaS、公共云和面向互联网的服务,SD-WAN 通常能提供更好的控制力和更佳的经济效益。如果给业务带来最高风险的流量仍保持在固定站点之间,且需要高度可预测的处理方式,MPLS 仍占有一席之地。
您运营着什么类型的站点
少数稳定的办公室在传统的 WAN 模式下可以运行得很好。大型分支机构、零售门店、酒店集团、诊所和混合用途场所通常能从中央策略控制和更快的开通速度中受益。业务变化的频率如何
访客服务、支付系统、员工应用、安全策略或数字化体验工具的频繁变化,会促使团队转向 SD-WAN。由运营商定义的策略调整较慢,且通常变更成本更高。在实践中谁负责安全
MPLS 并不能免除对分段、身份控制或站点级执行的需求。SD-WAN 本身也无法完全解决合规性问题。在医疗保健、酒店和零售行业,关键问题在于您如何隔离用户、证明准入决定,并保持所有位置的运营一致性。您的运营团队可以支持什么
如果团队无法监控路径质量、执行标准并快速排除故障,那么在纸面上看起来再好的设计也可能会失败。更好的架构是您的网络和安全团队每天都能良好运行的架构。
通常起决定性作用的 QoS 问题
实际的决策点并不在于哪种技术更新颖。而在于您的 WAN 需要固定的服务类别,还是需要实时的路径决策。
当有限的一组应用必须在已知站点之间获得严格控制的处理时,MPLS 仍然是一个不错的选择。而当应用需求在一天内发生变化、各分支机构的互联网性能存在差异,且用户体验取决于当时选择的最佳可用路径时,SD-WAN 通常表现更强。对于酒店场所、购物中心和医疗场所,这种差异体现在登录可靠性、支付性能、语音质量以及员工所使用的云应用的响应速度上。
如果两种情况同时存在,请结合使用。这通常是最佳的设计方案。
最终建议
在性能不稳定会带来明确业务风险的场景下,使用 MPLS。在灵活性、可视性和云端访问比私有传输更重要的场景下,使用 SD-WAN。将 MPLS 保留给确实有需要的流量,将其他所有流量迁移到成本更低、扩展更快且由策略驱动的链路中。
对于面向客户的企业,还需要评估另一个层面。底层传输仅负责实现站点到站点或站点到云端的流量输送。它本身并不能决定谁应该加入网络、他们可以访问什么,或者如何将访客和员工的访问权限进行隔离。而这正是基于身份的平台发挥作用的地方。
如果您运营酒店、零售店、诊所、住宅场所或多租户场所,Purple 位于传输层之上,负责处理用户和接入层。无论底层是 MPLS、SD-WAN 还是混合网络,它都支持跨不同网络厂商为访客和员工提供免密和基于身份的接入。这为首席技术官(CTO)提供了一个更清晰的决策框架:根据传输性能和运营成本选择 WAN;根据用户控制、网络分段和场所体验选择接入平台。
2026 年成熟的建议是选择性且务实的。围绕应用行为、站点类型和运营现实进行构建。避免为在托管互联网路径上表现良好的流量支付专用网络费率。避免将关键服务推向更便宜的链路,除非测试证明用户体验能够得到保障。



