-
•
核心定义:网络准入控制(NAC)通过对用户进行身份验证、评估设备安全状况并动态细分网络访问权限,来强制执行安全策略。
-
•
三大安全支柱:NAC 依赖于 802.1X/EAP 身份验证、连接前设备健康检查以及基于角色的 VLAN 授权。
-
•
向云 RADIUS 转变:企业网络正在用云原生 NAC 和 RADIUS 取代复杂的本地硬件,以保障分布式场所的员工、BYOD 和访客 WiFi 的安全。
-
•
零信任架构:微隔离可防止跨网络横向移动,从而将访客设备与敏感的 POS 系统、IoT 硬件和企业服务器进行隔离。
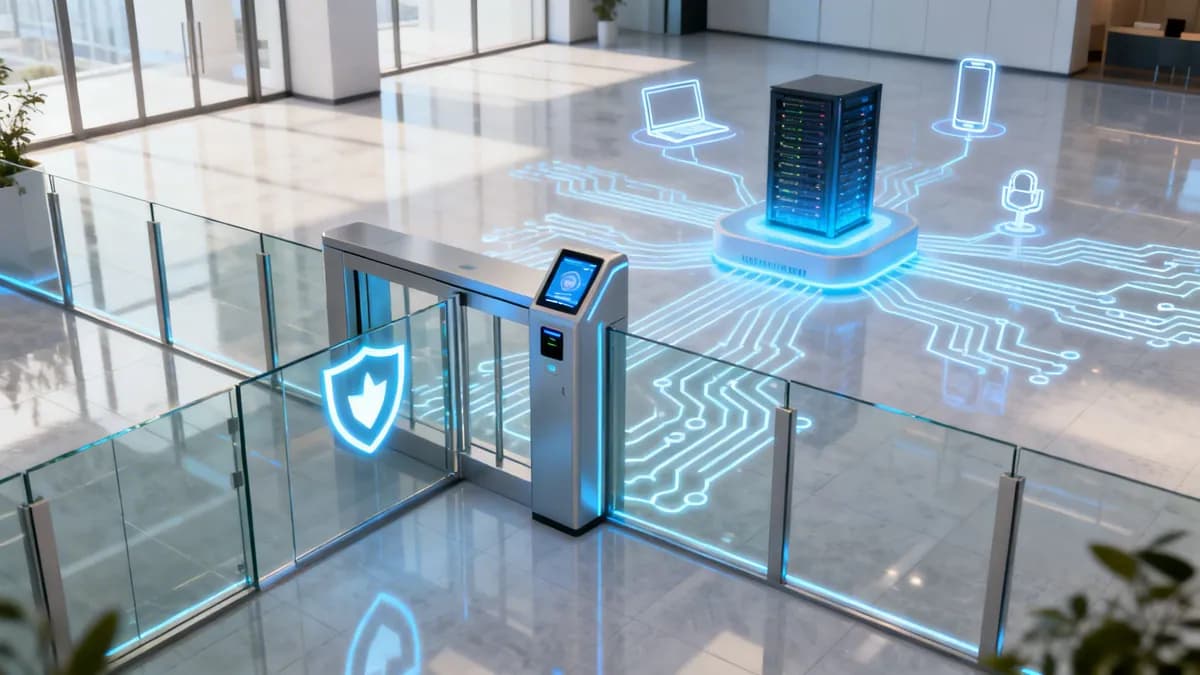
Network Access Control (NAC) 就像是您数字大门的安全策略。它决定了谁以及什么设备可以进入内部。NAC 在授予网络准入权限之前会检查每个用户和设备,从而保护敏感数据。
## 什么是网络访问控制?
将您的企业网络想象成一个专属俱乐部。不同的区域存在不同的安全级别。如果没有保安,任何人都可以溜进来。他们可能会进入受限房间并制造麻烦。未受保护的网络对公司笔记本电脑、访客智能手机、物联网传感器和恶意攻击者来说是一个完全敞开的场所。
NAC 是您数字俱乐部的现代安全卫士。其主要工作是强制执行关于谁以及什么设备连接到您的网络的规则。它对每个访问请求进行严格的验证。
### 无控访问的兴起
对强大网络访问控制的需求日益增长。传统的网络边界已经消失。当今的企业环境已大不相同:
* **携带自己的设备 (BYOD):** 员工使用个人手机、平板电脑和笔记本电脑工作。这向企业网络引入了许多具有不同安全标准的设备。
* **物联网设备激增:** 智能设备无处不在。其中包括办公室温控器、安全摄像头和专用机械。一份 [Sygnia 报告](https://www.sygnia.co/blog/iot-security-challenges-and-best-practices/) 强调了攻击者如何将这些系统作为目标。它们通常缺乏标准的安全监控。
* **访客和承包商访问:** 场所、办公室和医院必须提供临时网络访问,且绝不能危及核心网络。
* **复杂的网络威胁:** 攻击者利用单个安全防御薄弱的设备来获取立足点。一旦进入内部,他们就会横向移动以寻找高价值目标。
没有 NAC,每个连接点都是一个潜在的安全盲点,也是发生数据泄露的开放通道。
> NAC 将您的网络从脆弱且无序的状态转变为受控、安全的网络环境。它提供了管理现代设备连接所需的可见性和控制力。
单靠防火墙是不够的。防火墙只检查来自互联网的流量。它们对源自网络内部的威胁视而不见。如果一个受感染的设备连接进来,防火墙可能无法阻止它攻击内部系统。NAC 提供了至关内部防御的关键层。
### 网络访问控制的核心支柱
现代 NAC 解决方案针对每次连接尝试执行三个基本功能:
| 支柱 | 功能 | 现实生活中的比喻 |
| :----- | :------- | :----------------- |
| **身份验证 (Authentication)** | 验证用户或设备的身份。 | 向俱乐部守门员出示您的身份证和会员卡。 |
| **设备健康度 (Device Posture)** | 检查设备的健康状况和安全合规性。 | 守门员根据着装要求检查您的着装。 |
| **授权** | 根据身份和安全姿态授予特定的访问权限。 | 您的会员卡仅允许您进入特定楼层。 |
对于每次连接,NAC 都会回答三个问题:
1. 您是谁?(身份验证)
2. 您使用的是什么设备?(设备姿态)
3. 您被允许做什么?(授权)
根据这些回答执行策略,可以确保只有使用合规设备的受信任用户才能访问特定的网络资源。这减少了攻击面,并构成了现代网络安全的基础。如需了解更广泛的无线保护标准概述,请参阅我们全面的
enterprise WiFi security guide。。对于酒店、零售和医疗保健等管理着多样化用户类型和敏感数据的行业,情况更是如此。
## 了解现代 NAC 架构
NAC 系统是一个协同工作的团队。每个成员都有特定的工作。这个团队由三个核心组件组成。它们实时协同工作,根据您的安全策略仔细检查每一次连接尝试。
### 策略服务器:战略大脑
策略服务器是运行的大脑。它拥有主规则手册。这包括为您的网络定义“安全”的所有策略和设置。
当设备尝试连接时,信息会发送到策略服务器。服务器会检查其规则:这是已知用户吗?他们的设备符合标准吗?他们应该获得什么访问权限级别?通过与 Microsoft Entra ID 或 Okta 等身份提供商进行集成,将用户的身份与其访问权限联系起来。
### 网络传感器:眼睛和耳朵
网络传感器或代理是眼睛和耳朵。它们部署在您的整个网络中,倾听新的连接尝试。它们的工作是发现新设备,这包括笔记本电脑、智能手机或 IoT 传感器。
一旦检测到新设备,传感器就会收集初始信息,并报告给策略服务器。这第一个警报启动了 NAC 工作流程。
### 执行点:守门人
执行点执行来自策略服务器的命令。这些通常是现有的网络设备,例如:
* **无线接入点 (APs):** 控制谁加入 WiFi。
* **网络交换机:** 管理物理插入您网络的设备的访问。
* **防火墙和网关:** 对所有网络流量应用更广泛的规则。
在策略服务器做出决定后,它会告诉执行点该怎么做。该操作可以是授予完全访问权限、将设备分流到受限的访客网络,或者完全阻止它。
> 现代 NAC 解决方案可以有效协调这些部分。用户连接到 WiFi(执行点)。这会向策略服务器发出警报。服务器检查用户的身份和设备健康状况。然后它指示 AP 将用户移动到正确的、安全的网络细分段。
这种架构模型使 Purple 能够与您现有的基础设施协同工作。这包括 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 和 Fortinet 等厂商。智能 NAC 解决方案利用您现有的硬件,将其转化为您安全防御的积极组成部分。
有关使这种通信得以实现的协议的更多信息,请阅读网络认证中 [RADIUS 服务器如何工作](https://www.purple.ai/blogs/what-is-radius-server) 的介绍。这种适应性使得部署 NAC 解决方案既实用又具成本效益。
## 领先 NAC 解决方案的关键功能
是什么将基础的网络看门人与现代安全平台区分开来?旧系统只有简单的允许或拒绝规则。如今领先的 NAC 解决方案则具备动态、智能的特性。它们已经超越了共享密码,能够提供细粒度的、身份驱动的安全防护。
这些能力创造了更强大、更灵活的安全姿态。它构建了一个能够实时适应每台需要访问的设备的系统。这包括企业笔记本电脑、访客的智能手机或医院的核磁共振成像(MRI)设备。
### 基于身份的身份验证与
cloud RADIUS passwordless access
任何 NAC 的首要任务都是强身份验证。这绝非单纯依靠一个极易被共享的 WiFi 密码。现代 NAC 建立在身份基础之上。它要查明是“谁”在连接,而不单单是“什么”设备在连接。
这意味着需要转向更安全、更用户友好的方法。先进的解决方案提供了多种身份验证选项,以匹配不同的用户类型和安全需求:
* **无密码访问:** 生物特征识别、推送通知或加密密钥允许安全访问网络,无需输入密码。这同时提升了安全性和便利性。
* **基于证书的身份验证:** 对于公司拥有的设备,NAC 使用数字证书。它在每次连接时静默且安全地验证设备身份。这为员工创造了无缝且安全的使用体验。
* **SSO 集成:** 与 Microsoft Entra ID 或 Okta 等身份提供商对接,使 NAC 解决方案能够使用组织的中央用户目录。这是决定谁能访问什么内容的唯一真实可信数据源。
### 设备状态评估
现代 NAC 的一个关键功能是设备状态评估(即健康状况检查)。NAC 解决方案会检查任何尝试连接的设备,确保该设备符合您的最低安全标准。
此评估会检查合规性指标:
* 操作系统是否已更新至最新的安全补丁?
* 是否安装、运行并更新了防病毒软件?
* 设备的防火墙是否已开启?
* 设备上是否安装了未授权或高风险的应用程序?
如果设备未能通过此项检查,它不会被永久屏蔽。智能 NAC 会自动将该设备分流到隔离网络中。在这里,它会提供资源来帮助用户解决问题,包括下载所需软件更新的链接。这实现了自动执行,并减轻了 IT 员工的工作量。
### 动态策略执行与微隔离
一旦用户和设备通过身份验证,NAC 就会执行访问策略。这就是微隔离发挥作用的地方。NAC 不再使用单一、扁平、开放的网络,而是创建更小、隔离的安全区域。
> 微隔离就像是在摩天大楼里设有安全且必须刷卡进入的专属楼层。访客只能进入大堂,他们的房卡无法刷开高管办公室或服务器机房的楼层。这种遏制措施可阻止攻击者在您的网络中进行横向移动。
NAC 解决方案会根据用户和设备的角色、设备类型以及位置,自动将它们分配到正确的虚拟网络 (VLAN) 中。在零售店中,WiFi 上的访客会与包含敏感销售终端系统的网络细分区域安全隔离。您可以在我们的[构建安全无线网络](https://www.purple.ai/blogs/secure-wireless-networking)指南中了解更多信息。
对这种集成安全性的需求正在不断增长。2024 年,英国准入控制市场规模已达到 5.246 亿美元,预计到 2030 年将攀升至 8.307 亿美元,这主要受到零售和酒店等行业系统升级的推动。
## 选择正确的 NAC 部署
关于网络访问控制的常见问题
什么是网络访问控制 (NAC)?
Network Access Control (NAC) 是一种安全解决方案,用于对尝试连接到企业网络的每台设备进行检查、身份验证和授权。通过 802.1X/EAP 验证用户身份并评估设备安全姿态,NAC 可以执行访问策略,并防止未经授权的设备访问内部资源。
NAC 与网络防火墙有什么区别?
网络防火墙负责检查来自互联网的进出边界流量,而 NAC 则管理内部网络访问。NAC 控制哪些用户和设备可以加入物理或无线网络,确保受损设备无法进行横向移动来攻击内部服务器。
为什么企业正在从本地 NAC 转向 Cloud RADIUS?
传统的本地 NAC 硬件设备需要昂贵的硬件维护、手动的证书更新以及复杂的本地控制器配置。Cloud RADIUS 解决方案则提供集中式身份集成(Microsoft Entra ID, Okta, Google Workspace)、自动化的配置文件配置以及多厂商接入点支持,而无需任何基础设施开销。
实施网络访问控制需要什么硬件?
现代云 NAC 解决方案直接与经过认证的 802.1X 企业无线接入点和托管交换机集成。包括 Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi 和 Fortinet 在内的主要硬件提供商均原生支持 cloud RADIUS 和 NAC 执行。
使用 Purple 云 RADIUS 和 NAC 保护您的企业网络安全
消除传统的本地硬件。Purple 提供云原生 RADIUS 身份验证、802.1X 网络准入控制以及超过 80,000 个场所的访客入网支持,兼容 Cisco Meraki、HPE Aruba、Ruckus 和 UniFi。