-
•
核心定義: 網路存取控制(NAC)透過驗證使用者身分、評估裝置安全狀態,以及動態劃分網路存取權限來強制執行安全原則。
-
•
三大安全支柱: NAC 仰賴 802.1X/EAP 驗證、連線前裝置健康狀況檢查,以及基於角色的 VLAN 授權。
-
•
轉向雲端 RADIUS: 企業網路正以雲端原生 NAC 與 RADIUS 取代複雜的地端硬體,以確保分散式據點的員工、BYOD 及訪客 WiFi 安全。
-
•
零信任架構: 微分段技術可防止網路內的橫向移動,將訪客裝置與敏感的 POS 系統、IoT 硬體及企業伺服器進行隔離。
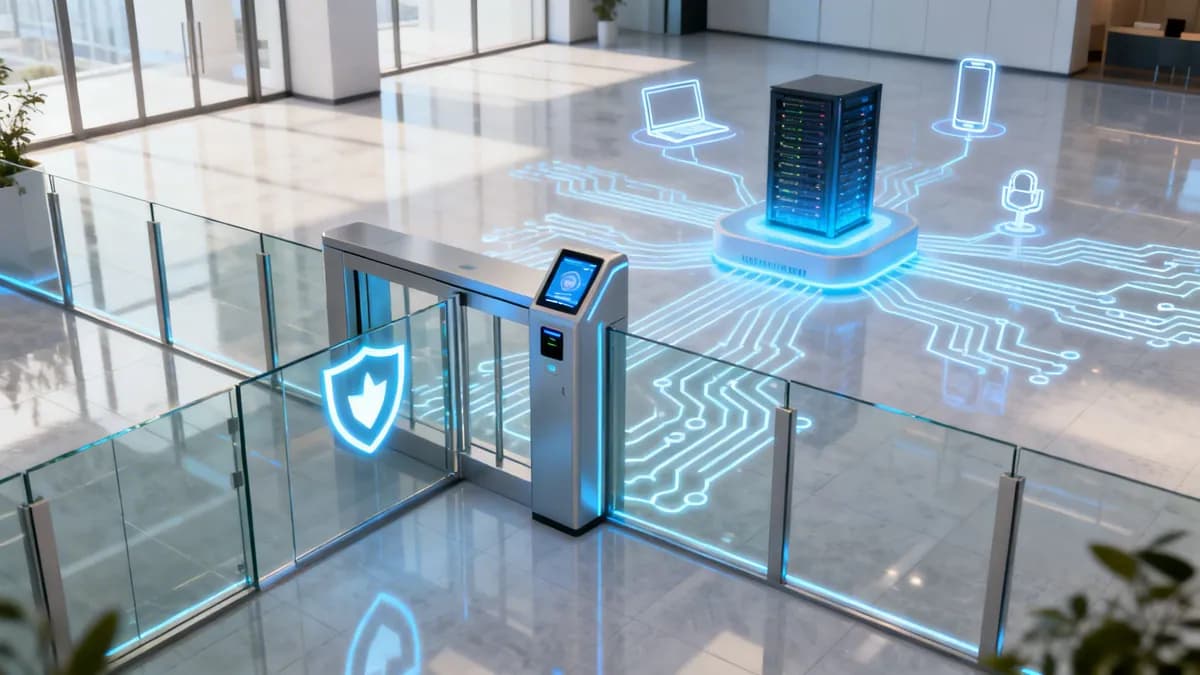
Network Access Control (NAC) 作為您數位門戶的安全政策,決定了誰和什麼裝置可以進入內部。NAC 在授予網路存取權限之前,會檢查每位使用者和每台裝置,以此保護敏感資料。
## 什麼是網路存取控制?
想像您的企業網路是一家專屬俱樂部,不同的區域有著不同的安全級別。如果沒有守衛,任何人都可以隨意進出,甚至進入限制區域製造麻煩。一個未受保護的網路,對於公司筆記型電腦、訪客智慧型手機、IoT 感測器以及惡意攻擊者來說,就像是一個可以任意進出的公共場所。
NAC 就是您數位俱樂部的現代安全守衛。其主要工作是執行關於誰和什麼裝置可以連線到您網路的規則。它對每一次的存取請求都會進行嚴格的驗證。
### 無控存取的興起
對強大網路存取控制的需求日益增長,傳統的網路邊界已經消失。當今的商業環境已大不相同:
* **員工自攜裝置 (BYOD):** 員工使用個人手機、平板電腦和筆記型電腦工作。這將許多安全標準不一的裝置帶入了企業網路。
* **IoT 的普及:** 智慧型裝置無處不在,包括辦公室恆溫器、安全監控相機和專業機器。一份 [Sygnia 報告](https://www.sygnia.co/blog/iot-security-challenges-and-best-practices/) 指出攻擊者如何鎖定這些系統,因為它們通常缺乏標準的安全監控。
* **訪客與承包商存取:** 場館、辦公室和醫院必須提供臨時網路存取,且不能危及核心網路的安全。
* **複雜的網路威脅:** 攻擊者會利用單個安全防禦薄弱的裝置來取得立足點。一旦進入內部,他們就會進行橫向移動以尋找高價值目標。
如果沒有 NAC,每個連線點都是一個潛在的安全盲點,也是發生資安漏洞的開放通道。
> NAC 將您的網路從一個脆弱且防禦薄弱的環境,轉變為一個受管理且安全的環境。它提供了管理現代裝置連線所需的能見度與控制力。
僅靠防火牆是不夠的。防火牆只檢查來自網際網路的流量,對於源自網路內部的威脅,防火牆是看不見的。如果一個已被入侵的裝置連線進來,防火牆可能無法阻止它攻擊內部系統。NAC 則提供了關鍵的內部防禦層。
### 網路存取控制的核心支柱
現代 NAC 解決方案會對每次連線嘗試執行三個基本功能:
| 支柱 | 功能 | 現實生活中的比喻 |
| :----- | :------- | :----------------- |
| **身分驗證 (Authentication)** | 驗證使用者或裝置的身分。 | 向俱樂部看門人出示您的身分證和會員卡。 |
| **裝置狀態 (Device Posture)** | 檢查裝置的健康狀況與安全合規性。 | 看門人根據服裝規定檢查您的穿著。 |
| **授權 (Authorisation)** | 根據身分和狀態授予特定存取權限。 | 您的會員卡僅允許您進入特定樓層。 |
NAC 針對每次連線回答三個問題:
1. 您是誰? (身分驗證)
2. 您使用的是什麼裝置? (裝置狀態)
3. 您被允許做什麼? (授權)
根據這些回答執行原則,可確保只有擁有合規裝置的受信任使用者才能存取特定的網路資源。這減少了受攻擊面。它構成了現代網路安全的基礎。如需無線保護標準的更廣泛概述,請參閱我們全面的
enterprise WiFi security guide。對於飯店餐飲業、零售業和醫療保健等行業而言更是如此。這些行業管理著各式各樣的使用者類型和敏感數據。
## 了解現代 NAC 架構
NAC 系統是一個協同合作的團隊。每個成員都有特定的職責。這個團隊由三個核心元件組成。它們進行即時協作。它們會根據您的安全原則仔細檢查每一次的連線嘗試。
### 原則伺服器:策略大腦
原則伺服器(Policy Server)是整個運作的大腦。它保存著主規則手冊。這包括為您的網路定義「安全」的所有原則和設定。
當裝置嘗試連線時,資訊會傳送到原則伺服器。伺服器會檢查其規則:這是已知的使用者嗎?他們的裝置符合標準嗎?他們應該獲得什麼存取權限級別?與 Microsoft Entra ID 或 Okta 等識別提供者的整合,可將使用者的身分與其存取權限連結起來。
### 網路感測器:眼睛和耳朵
網路感測器(Network Sensors)或代理程式是眼睛和耳朵。它們部署在您的整個網路中。它們負責接聽新的連線嘗試。其職責是偵測新裝置。這包括筆記型電腦、智慧型手機或 IoT 感測器。
一旦偵測到新裝置,感測器就會收集初始資訊。它會回報給原則伺服器。這第一個警報會啟動 NAC 工作流程。
### 強制執行點:看門人
強制執行點(Enforcement Points)執行來自原則伺服器的指令。這些通常是現有的網路裝置,例如:
* **無線存取點 (APs):** 控制誰能加入 WiFi。
* **網路交換器:** 管理實體插入您網路之裝置的存取權限。
* **防火牆和閘道器:** 對所有網路流量套用更廣泛的規則。
在原則伺服器做出決定後,它會告訴強制執行點該怎麼做。該動作可以是授予完整存取權限、將裝置分流到受限的訪客網路,或是完全封鎖。
> 現代 NAC 解決方案可以有效地協調這些元件。使用者連線到 WiFi(強制執行點)。這會警示原則伺服器。伺服器會檢查使用者的身分和裝置健康狀況。然後,它會告訴 AP 將使用者移至正確、安全的網路區段。
這種架構模型使 Purple 能夠與您現有的基礎架構協同工作。這包括 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 和 Fortinet 等廠商。智慧型 NAC 解決方案利用您現有的硬體,將其轉化為安全防禦的主動組成部分。
如需有關實現此通訊之協定的更多資訊,請閱讀在網路驗證中 [RADIUS 伺服器如何運作](https://www.purple.ai/blogs/what-is-radius-server)。這種適應性使得部署 NAC 解決方案既實用又具成本效益。
## 領先 NAC 解決方案的核心功能
是什麼將基本的網路守門人與現代安全平台區分開來?舊系統只有簡單的允許或拒絕規則。如今領先的 NAC 解決方案具有動態、智慧的功能。它們已經超越了共享密碼,提供精細的、身分導向的安全保護。
這些功能創造了更強大、更具彈性的安全狀態。它建立了一個能夠即時適應每台需要存取權限的裝置的系統。這包括企業筆記型電腦、訪客的智慧型手機或醫院的核磁共振造影 (MRI) 機。
### 基於身分的驗證與
cloud RADIUS passwordless access
任何 NAC 的首要任務就是強大的驗證。這不僅僅是關於單一、容易分享的 WiFi 密碼。現代的 NAC 是建立在身份識別之上的。它查明的是「誰」正在連線,而不僅僅是「什麼」正在連線。
這意味著要轉向更安全、更方便使用的方法。先進的解決方案提供了多種驗證選項,以符合不同的使用者類型和安全需求:
* **免密碼存取:** 生物識別、推播通知或加密金鑰,讓使用者無需輸入密碼即可安全地存取網路。這提高了安全性和便利性。
* **憑證架構驗證:** 對於公司擁有的裝置,NAC 使用數位憑證。它會在每次連線時,無聲且安全地驗證裝置的身份。這為員工創造了無縫且安全的體驗。
* **SSO 整合:** 與 Microsoft Entra ID 或 Okta 等身份提供者結合,使 NAC 解決方案能夠使用組織的中央使用者目錄。這是決定誰能獲得什麼存取權限的單一事實來源。
### 裝置狀態評估
現代 NAC 的一個關鍵功能是裝置狀態評估,或稱健康檢查。NAC 解決方案會檢查任何嘗試連線的裝置,以確保裝置符合您的最低安全標準。
此評估會檢查合規性指標:
* 作業系統是否已更新至最新的安全性修補程式?
* 防毒軟體是否已安裝、執行中且已更新?
* 裝置的防火牆是否已開啟?
* 裝置是否安裝了未經核准或高風險的應用程式?
如果裝置未通過此檢查,它並不會被永久封鎖。智慧型 NAC 會自動將該裝置轉移到隔離網路。在這裡,它會提供資源來協助使用者解決問題,包括下載所需軟體更新的連結。這實現了自動化執行,並減輕了 IT 人員的工作負擔。
### 動態原則執行與微分割
一旦使用者和裝置通過驗證,NAC 就會執行存取原則。這就是微分割發揮作用的地方。NAC 創建了更小、隔離的區域,而不是單一扁平、開放的網路。
> 微分割就像是在摩天大樓中設有隻能使用感應卡進入的安全樓層。訪客可以進入大廳,但他們的感應卡無法在主管樓層或伺服器房樓層使用。這種圍堵措施能防止攻擊者在您的網路中進行橫向移動。
NAC 解決方案會根據使用者和裝置的角色、裝置類型和位置,自動將其放入正確的虛擬網路 (VLAN) 中。在零售店中,使用 WiFi 的訪客會與包含敏感銷售點系統的網路區段相隔離。您可以在我們的[建立安全無線網路](https://www.purple.ai/blogs/secure-wireless-networking)指南中深入了解。
對這種整合安全性的需求正在增長。英國的存取控制市場在 2024 年達到了 5.246 億美元。預計到 2030 年將攀升至 8.307 億美元。這是由零售和旅宿業等部門升級其系統所推動的。
## 選擇適合的 NAC 部署方式
關於網路存取控制的常見問題
什麼是 Network Access Control (NAC)?
Network Access Control (NAC) 是一種安全解決方案,可對嘗試連線到企業網路的每台裝置進行檢查、驗證和授權。透過使用 802.1X/EAP 驗證使用者身分並評估裝置安全狀態,NAC 可強制執行存取原則並防止未經授權的裝置存取內部資源。
NAC 與網路防火牆有何不同?
網路防火牆負責檢查來自網際網路的進出周邊流量,而 NAC 則負責管控內部網路存取。NAC 控制哪些使用者和裝置可以加入實體或無線網路,確保受損的裝置無法橫向移動以攻擊內部伺服器。
為什麼企業正從地端 NAC 轉向 Cloud RADIUS?
傳統的在地端 NAC 設備需要昂貴的硬體維護、手動憑證更新以及複雜的本機控制器設定。Cloud RADIUS 解決方案可提供集中式身分整合 (Microsoft Entra ID, Okta, Google Workspace)、自動化設定檔部署以及多品牌存取點支援,且無需基礎設施開銷。
實施 Network Access Control 需要什麼硬體?
現代雲端 NAC 解決方案可與經認證的 802.1X 企業無線存取點和受管理交換器直接整合。包括 Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, 與 Fortinet 在內的主要硬體供應商均原生支援雲端 RADIUS 與 NAC 強制執行。
使用 Purple 雲端 RADIUS 與 NAC 保護您的企業網路安全
淘汰傳統的地端硬體。Purple 提供雲端原生 RADIUS 驗證、802.1X 網路存取控制以及訪客登入服務,相容於 Cisco Meraki、HPE Aruba、Ruckus 和 UniFi,已在超過 80,000 個場域部署運作。