
Votre réseau ressemble probablement déjà à cela. Le personnel se connecte avec des ordinateurs portables gérés. Les invités arrivent avec des téléphones et des tablettes que vous ne reverrez jamais. Les imprimantes restent dans des placards avec de vieux firmwares. Les téléviseurs, scanners, terminaux de paiement, capteurs et contrôleurs de porte ont tous besoin d'une adresse IP et d'un accès à des ressources utiles.
Les équipes de gestion de réseau ne rencontrent pas de difficultés par manque de signal WiFi. Elles en rencontrent parce qu'elles ne peuvent pas répondre assez rapidement à trois questions simples. Qui est-ce ? Quel est cet appareil ? À quoi doit-il être autorisé à accéder en ce moment même ?
C'est là qu'un système moderne de contrôle d'accès réseau prend tout son sens. Non pas comme une barrière rigide en périphérie, mais comme la couche de contrôle qui transforme l'accès réseau en une décision basée sur l'identité. Bien conçu, il améliore la sécurité et facilite l'accès pour le personnel, les invités, les prestataires et les appareils incompatibles avec les flux de connexion traditionnels.
Qu'est-ce qu'un système de contrôle d'accès réseau ?
Un système de contrôle d'accès réseau (NAC) est le moteur de politique qui décide si un utilisateur ou un appareil doit accéder à votre réseau, quel type d'accès lui accorder, et si cet accès doit être modifié pendant que la session est active.
Cette définition est exacte, mais elle est trop étroite pour la façon dont le NAC fonctionne dans les parcs immobiliers.
En pratique, le NAC devient la couche d'identité et d'expérience pour l'accès. Il identifie les appareils, les associe à des utilisateurs ou à des rôles lorsque cela est possible, vérifie s'ils respectent la politique de sécurité, puis leur attribue le bon niveau de connectivité. Cela peut signifier un accès complet à l'entreprise pour un ordinateur portable géré, un accès uniquement à Internet pour le téléphone d'un invité, un VLAN étroitement restreint pour une imprimante, ou la mise en quarantaine pour un appareil non conforme.
Pourquoi le NAC est essentiel aujourd'hui
L'accès réseau traditionnel partait du principe qu'une fois qu'un appareil était à l'intérieur, tout allait bien. Ce modèle ne survit pas au travail hybride, au BYOD, à l'accès invité, aux sites distants et aux environnements riches en IoT.
Le NAC moderne repose sur un postulat différent. La confiance doit se mériter à l'entrée et être réévaluée à mesure que les conditions changent. Cela s'aligne avec l'approche globale du Zero Trust et explique pourquoi son adoption progresse. Les projections de marché citées par le rapport de marché NAC de Market Data Forecast indiquent que le marché du NAC devrait passer de 1,18 milliard USD en 2024 à 10,14 milliards USD d'ici 2033, avec un TCAC de 26,97 %.
Cette croissance ne se produit pas parce que les équipes veulent un tableau de bord supplémentaire. Elle se produit parce que les réseaux supportent désormais trop d'utilisateurs et de types d'appareils pour gérer l'accès manuellement.
Ce qu'une bonne plateforme NAC fait réellement
Un déploiement NAC efficace gère généralement quatre tâches principales :
- Découverte et identification. Il détecte les appareils lors de leur connexion et les classifie aussi précisément que possible.
- Authentification et autorisation. Il vérifie l'identité, le rôle et la posture de l'appareil avant d'accorder l'accès.
- Segmentation et contrôle. Il place les appareils dans la bonne zone réseau et limite les mouvements est-ouest.
- Application continue. Il modifie l'accès si la posture change, si les identifiants sont révoqués ou si le risque augmente.
Règle pratique : Si votre politique d'accès ne peut pas faire la différence entre le personnel, les invités, les prestataires, les imprimantes et l'IoT, vous n'avez pas de contrôle d'accès. Vous avez une connectivité partagée basée sur de simples espoirs.
L'ancienne image du NAC comme un projet fastidieux de contrôle d'admission est dépassée. La meilleure façon de l'envisager est la suivante : un système moderne de contrôle d'accès réseau permet à l'informatique de remplacer les mots de passe partagés, les SSID génériques et les exceptions manuelles par un accès basé sur l'identité que les utilisateurs remarquent à peine.
Comprendre les composants clés d'un système NAC
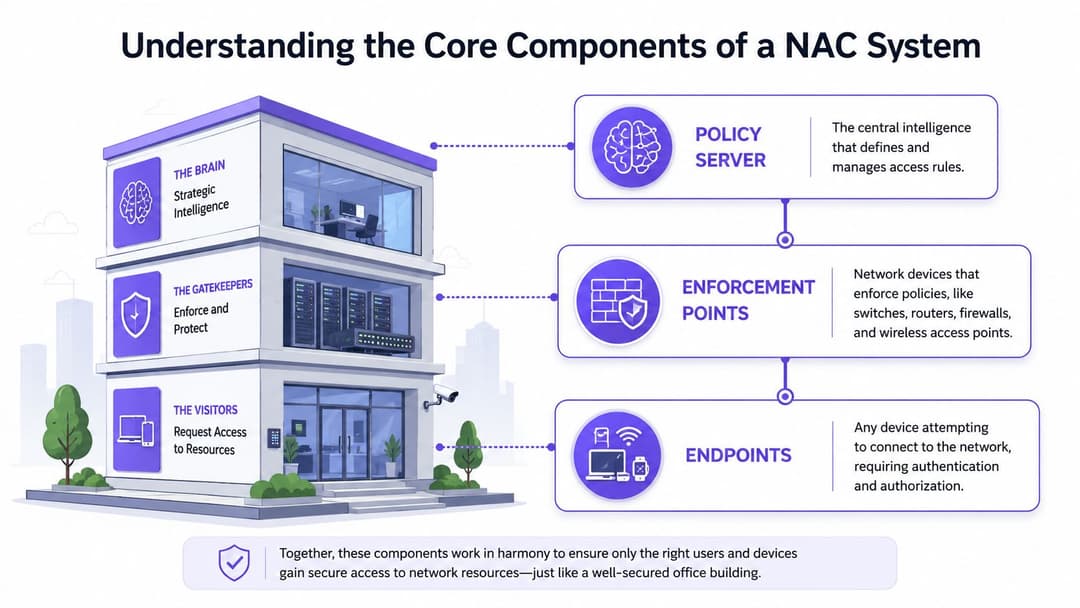
Chaque plateforme NAC semble différente dans les catalogues de produits, mais les éléments fonctionnels sont généralement les mêmes. Pensez à l'analogie d'un immeuble de bureaux sécurisé. Vous avez besoin d'un poste de sécurité central, de caméras et de lecteurs qui observent ce qui se passe, et de portes qui peuvent se verrouiller ou s'ouvrir.
Le serveur de politique
Le serveur de politique est le cerveau. Il contient les règles qui répondent à des questions comme celles-ci :
- Cet utilisateur figure-t-il dans l'annuaire du personnel ?
- Cet appareil est-il géré ou non géré ?
- Se connecte-t-il via un réseau filaire, le WiFi ou un accès à distance ?
- Doit-il bénéficier d'un accès complet, d'un accès restreint, d'un accès Internet invité ou être mis en quarantaine ?
C'est également là que les intégrations sont cruciales. Dans la plupart des environnements d'entreprise, la couche de politique collabore étroitement avec les services d'annuaire et d'authentification. Si vous avez besoin d'un rappel sur le fonctionnement de l'authentification backend, cet aperçu d'un serveur RADIUS et de son rôle dans le contrôle d'accès offre un contexte utile.
Les points d'application
Les points d'application sont les endroits où l'accès est appliqué. Dans les réseaux actifs, il s'agit généralement de commutateurs, de points d'accès sans fil, de contrôleurs, de pare-feu ou de passerelles de segmentation.
Ces appareils n'inventent pas la politique. Ils reçoivent une décision et l'appliquent. Cela peut impliquer l'attribution d'un VLAN, l'application d'une règle de pare-feu, la limitation de l'accessibilité ou le déplacement d'un appareil vers un segment restreint.
Ce qui importe sur le plan architectural, c'est que le NAC n'est pas seulement consultatif. Il a besoin d'un point de contrôle capable de modifier ce qu'un appareil est autorisé à faire.
Les terminaux et les capteurs
Le troisième élément est le terminal lui-même, ainsi que la télémétrie qui permet au NAC de le comprendre. Les terminaux incluent les ordinateurs portables gérés, les téléphones personnels, les scanners portables, les imprimantes, les caméras, les appareils médicaux et tous les anciens boîtiers obsolètes que personne ne veut manipuler.
Les capteurs et la logique de profilage constituent les yeux et les oreilles de la plateforme NAC. Ils aident à déterminer si l'appareil est connu, s'il semble conforme et si son comportement correspond au rôle qui lui a été attribué.
Un déploiement NAC échoue rapidement s'il authentifie les utilisateurs mais ignore le contexte de l'appareil. L'identité sans la connaissance de l'appareil n'est qu'un demi-contrôle.
Pourquoi ces composants soutiennent le Zero Trust
Un système NAC moderne s'intègre au Zero Trust car l'accès n'est pas figé après une seule vérification réussie. Comme le note l'aperçu du NAC d'Illumio, les politiques sont appliquées avant l'admission, l'autorisation peut être basée sur le rôle, la posture de l'appareil, l'emplacement et l'heure de la journée, et l'accès peut être révoqué en temps réel si la conformité change.
Cette boucle continue importe plus que la connexion initiale. C'est la différence entre « vous avez accédé une fois » et « vous respectez toujours les règles actuellement ».
Comment les systèmes NAC appliquent les politiques d'accès
La plupart des projets NAC deviennent beaucoup plus simples dès lors que les équipes cessent de se demander « Quelle plateforme devrions-nous acheter ? » pour se demander « Quel modèle d'application convient à chaque classe d'appareils ? »
Il n'existe pas de méthode unique pour tout. Les ordinateurs portables d'entreprise, les téléphones des invités, les imprimantes, les scanners et les terminaux IoT ne se comportent pas de la même manière. Une bonne conception NAC l'accepte et utilise le mécanisme approprié pour chaque catégorie au lieu d'imposer un flux de travail universel.
Quatre modèles d'application courants
Le 802.1X est le choix standard pour les appareils d'entreprise gérés. C'est la solution la plus solide lorsque vous contrôlez le terminal et pouvez y déployer des profils, des certificats ou des identifiants d'entreprise. Il vous offre une identité fiable au point de connexion et prend en charge l'attribution dynamique de politiques.
Le MAC Authentication Bypass (MAB) est la solution de secours pour les appareils qui ne prennent pas en charge le 802.1X. Pensez aux imprimantes, aux anciens scanners, aux systèmes de badges, à certains objets connectés (IoT) et aux équipements spécialisés. C'est utile, mais moins sécurisé car une adresse MAC ne remplace pas une identité forte.
L'évaluation de posture sans agent est utile lorsque vous devez vérifier les caractéristiques d'un appareil sans installer de client persistant. C'est souvent pratique pour le BYOD et les prestataires externes, pour lesquels une gestion complète des appareils n'est pas réaliste.
Les Identity Pre-Shared Keys (iPSK) constituent l'une des améliorations les plus pratiques de l'accès WiFi moderne. Au lieu d'un seul mot de passe partagé pour tout un SSID, chaque utilisateur, locataire ou appareil peut obtenir une clé unique liée à une politique. Cela facilite l'intégration et simplifie la révocation, en particulier pour les parcs d'appareils mixtes.
Pour un contexte de sécurité plus large, ce guide sur l'accès réseau Zero Trust et les décisions d'accès est un compagnon utile lorsque vous associez l'application du NAC à la politique d'identité.
Comparaison des modèles d'application du NAC
| Modèle | Idéal pour | Niveau de sécurité | Avantage clé |
|---|---|---|---|
| 802.1X | Ordinateurs portables gérés, mobiles d'entreprise, appareils du personnel | Élevé | Admission forte basée sur l'identité et contrôle dynamique des politiques |
| MAB | Imprimantes, appareils obsolètes, IoT de base | Plus faible | Permet aux appareils non-802.1X de se connecter via des exceptions contrôlées |
| Posture sans agent | BYOD, prestataires, utilisateurs temporaires | Moyen | Vérifie l'état de l'appareil sans déploiement lourd sur le terminal |
| iPSK | Appareils WiFi obsolètes, multi-locataires, commerce de détail, hôtellerie, IoT | Moyen à élevé, selon la conception | Identifiants uniques sans prolifération de mots de passe partagés |
Ce qui fonctionne et ce qui ne fonctionne pas
Les équipes surestiment souvent ce qu'elles peuvent accomplir avec le seul 802.1X. Si votre parc comprend des hôtels, des magasins, des cliniques ou des bâtiments à usage mixte, il ne couvrira pas tout. Il y aura toujours des types d'appareils nécessitant un parcours différent.
Une conception pratique ressemble généralement à ceci :
- Utilisez d'abord le 802.1X pour les terminaux gérés dont vous possédez le système d'exploitation et la configuration.
- Réservez le MAB aux véritables exceptions plutôt que d'en faire le choix par défaut.
- Utilisez les vérifications sans agent de manière sélective lorsque le confort de l'utilisateur prime sur le contrôle approfondi du terminal.
- Adoptez l'iPSK pour les groupes d'appareils WiFi complexes qui nécessitent une intégration simple mais ne doivent pas partager un secret statique unique.
L'erreur de conception courante
L'erreur n'est pas d'utiliser plusieurs modèles. L'erreur est de les utiliser sans discipline de politique.
Si chaque appareil inconnu peut se rabattre sur le MAB, vous créerez une voie de contournement. Si chaque invité reçoit la même clé pré-partagée, vous recréez le problème du mot de passe partagé. Si les vérifications de posture sont trop strictes, les files d'attente du support se rempliront d'appareils légitimes incapables de se connecter.
Le but n'est pas d'atteindre une pureté idéologique. C'est d'obtenir une flexibilité contrôlée. Un système de contrôle d'accès réseau bien géré choisit la méthode la plus robuste que chaque appareil peut raisonnablement prendre en charge, puis encadre les méthodes plus faibles par une segmentation plus stricte et une durée de confiance plus courte.
Concevoir et intégrer votre solution NAC
Une plateforme NAC seule peut authentifier et segmenter. Une plateforme NAC intégrée au reste de votre infrastructure peut automatiser les décisions avec un bien meilleur contexte.
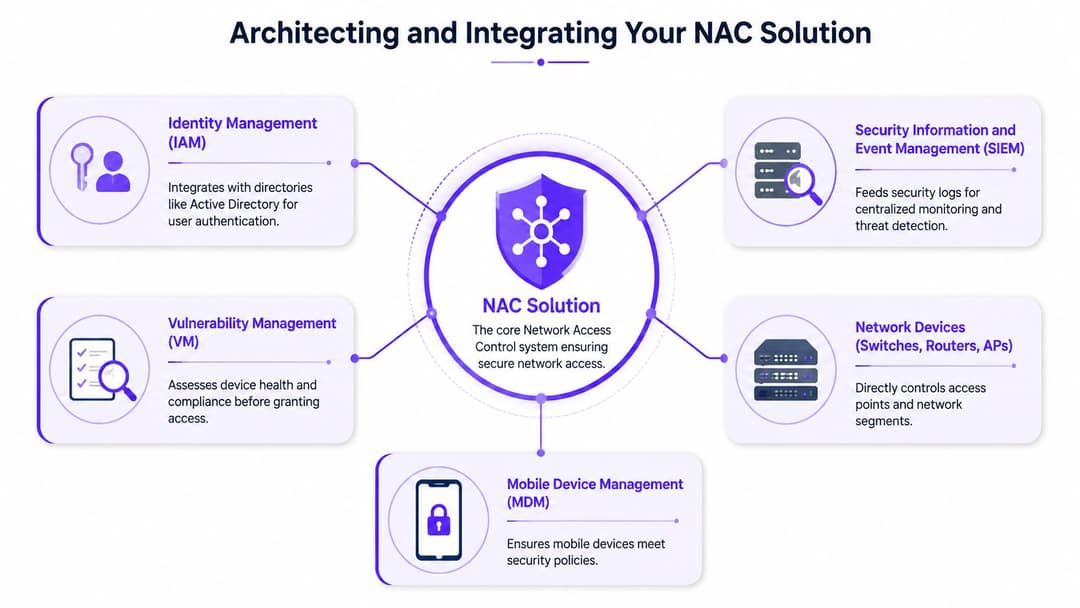
C'est le virage architectural que beaucoup d'équipes manquent. Le NAC ne doit pas exister aux côtés de l'identité, du MDM, du SIEM et de la politique réseau comme un îlot de produits distinct. Il doit consommer leurs signaux et renvoyer les résultats vers le réseau.
Les intégrations les plus importantes
Les plateformes d'annuaire et d'identité viennent en premier. Si Microsoft Entra ID, Okta ou votre annuaire existant définissent déjà le statut et le rôle de l'utilisateur, le NAC doit utiliser cela comme source de vérité plutôt que d'imposer un modèle d'identité en double.
Le MDM et la gestion des terminaux viennent ensuite. Ils indiquent au NAC si un appareil est enregistré, conforme, chiffré ou hors politique. Les outils SIEM et de surveillance complètent la boucle en collectant les décisions d'accès, les échecs, les modifications de politique et les tentatives de connexion suspectes.
Comme le note l'aperçu du NAC d'entreprise de Procern, le NAC est couramment intégré aux systèmes d'annuaire via des API afin que les décisions d'accès puissent utiliser à la fois des attributs codés en dur et un contexte dynamique. C'est particulièrement important si vous avez besoin de la même logique de moindre privilège sur les accès filaires, WiFi et à distance.
Un modèle d'intégration viable
Pour la plupart des parcs d'entreprises, le modèle propre ressemble à ceci :
- Le système d'identité fournit la vérité sur l'utilisateur. Statut d'emploi, appartenance à un groupe et rôle.
- Le MDM fournit la vérité sur l'appareil. État géré, posture, marqueurs de conformité.
- Le NAC combine les deux. Utilisateur, appareil, emplacement, type de réseau et politique.
- Les commutateurs et les points d'accès appliquent le résultat. VLAN, ACL, segments restreints, zones invités.
- Le SIEM enregistre l'historique. Utile pour les opérations, l'audit et la réponse aux incidents.
Choisir le modèle de déploiement
L'architecture sous-jacente à votre système NAC affecte la résilience, le dépannage et les frictions opérationnelles.
Déploiement en ligne (inline)
Le NAC en ligne se situe directement sur le chemin du trafic. Il offre un contrôle fort car il peut inspecter et appliquer les règles de manière centralisée, mais il introduit une dépendance et des goulots d'étranglement potentiels. On l'observe généralement là où les équipes exigent un contrôle d'accès strict et peuvent tolérer une certaine complexité de conception.
Déploiement hors bande (out-of-band)
Le NAC hors bande prend des décisions sans s'interposer sur le chemin de tout le trafic. Il s'appuie sur les commutateurs, les contrôleurs et les points d'accès pour appliquer la politique. C'est souvent la solution la plus propre pour les réseaux d'entreprise établis, car elle réduit les risques de performance et préserve la résilience.
Modèles basés sur un contrôleur ou gérés dans le cloud
Les solutions NAC basées sur un contrôleur ou gérées dans le cloud sont souvent l'option la plus pratique pour les parcs distribués. Elles simplifient la cohérence des politiques entre les sites et réduisent la charge de gestion des infrastructures de contrôle locales.
La meilleure architecture est généralement celle que votre équipe opérationnelle peut dépanner à 2 heures du matin, et non celle qui présente le schéma de politique le plus impressionnant.
Ce qu'il faut optimiser
Lors du choix de l'architecture, donnez la priorité à ces compromis :
- La simplicité opérationnelle plutôt que l'élégance théorique
- Une politique cohérente entre les méthodes d'accès plutôt que des exceptions locales uniques
- Des voies de retour arrière rapides lorsqu'une politique bloque les mauvais appareils
- L'interopérabilité des fournisseurs avec votre parc de commutateurs et de réseaux sans fil
Si votre réseau s'étend sur des succursales, des établissements hôteliers, des points de vente ou des sites mixtes filaires et sans fil, un modèle basé sur un contrôleur ou géré dans le cloud réduit souvent la difficulté de maintenir l'alignement des politiques.
Cas d'usage pratiques du NAC par secteur
L'intérêt du NAC ne réside pas dans son acronyme. Il réside dans ce qui se passe lorsque vous l'appliquez à des endroits où les utilisateurs s'attendent à ce que l'accès soit immédiat et invisible.
Les environnements les plus complexes ne sont généralement pas les bureaux d'entreprise aseptisés. Ce sont les hôtels, les magasins, les cliniques et les bâtiments partagés où des appareils gérés et non gérés cohabitent sur la même infrastructure.
Hôtellerie
Un réseau hôtelier doit desservir les tablettes du personnel, les terminaux de la réception, l'IPTV, les systèmes de paiement, les téléphones des invités et les appareils des prestataires sans compliquer l'enregistrement.
Dans cet environnement, le NAC cesse d'être un simple module de sécurité pour devenir un élément de l'expérience client. Le personnel a besoin d'un accès fluide basé sur les rôles. Les invités ont besoin d'une intégration rapide et sans friction. Les mots de passe partagés et les pages d'accueil fastidieuses génèrent généralement plus de demandes de support que de valeur, c'est pourquoi de nombreuses équipes les comparent désormais à des alternatives telles que les portails captifs et les nouveaux modèles d'accès invité basés sur l'identité.
Commerce de détail
Les parcs de points de vente ont des contraintes différentes. Le magasin a besoin d'une connectivité publique, mais les terminaux de point de vente, les systèmes de back-office, les scanners portables, l'affichage dynamique et les appareils d'assistance tiers ne peuvent pas tous se trouver dans la même zone de confiance.
Le NAC aide en classifiant chaque chemin de connexion et en l'orientant vers la bonne politique. Le résultat commercial est simple : les clients accèdent facilement au réseau, le personnel peut travailler et les appareils sensibles restent isolés du trafic public ouvert.
Santé
Les hôpitaux et les cliniques ont rarement le luxe de disposer d'un parc de terminaux homogène. Les appareils cliniques, les postes de travail partagés, les équipements spécialisés, les imprimantes et les appareils temporaires des prestataires apparaissent tous sur le même réseau à différents moments.
C'est là que la gestion des exceptions devient le principal défi de conception. La question n'est pas de savoir si le NAC peut authentifier un ordinateur portable, mais si la plateforme peut placer en toute sécurité un appareil fragile ou obsolète dans la bonne zone sans faire attendre le personnel de première ligne pour une approbation manuelle.
Immeubles résidentiels et de bureaux multi-locataires
Les bâtiments partagés ont besoin d'une solution simple pour l'occupant et contrôlée pour l'opérateur. Les locataires veulent une expérience comme à la maison. Les opérateurs ont besoin d'une séparation entre les appartements, les bureaux ou les entreprises, ainsi que d'un moyen de gérer les installateurs, les visiteurs, les équipements techniques et les systèmes communs.
Une conception NAC moderne peut offrir à chaque locataire une expérience d'accès privée tout en appliquant une isolation de niveau entreprise en arrière-plan. C'est l'un des exemples les plus clairs de NAC agissant comme une plateforme d'expérience, et pas seulement comme un point de contrôle de sécurité.
Les opérateurs britanniques découvrent souvent que le véritable travail ne consiste pas à définir des politiques. Il s'agit de gérer le BYOD non géré, les limites des invités et le flux constant d'appareils inhabituels sans transformer les équipes de support en agents d'approbation.
Cela est important car, comme le soulignent les conseils de StateTech sur les pratiques opérationnelles du NAC, le NAC est particulièrement utile pour délimiter les accès invités, établir des profils de référence pour les appareils, réaliser des déploiements progressifs et surveiller les alertes. La même source souligne la réalité pratique du BYOD non géré, ce qui rejoint la préoccupation plus large selon laquelle la compromission d'appareils reste un type d'incident majeur pour les organisations britanniques.
Comment implémenter et choisir un système NAC
Un déploiement tourne généralement mal de manière très classique. Un utilisateur arrive dans un hôtel, un magasin, une clinique ou un bureau, se connecte au WiFi et se retrouve bloqué. Un terminal de paiement bascule dans le mauvais VLAN. Un prestataire a besoin d'un accès immédiat, mais le processus dépend encore d'un mot de passe partagé et d'une file d'attente de tickets. À ce stade, le NAC cesse d'être un projet de politique pour devenir un problème opérationnel.
Une bonne implémentation commence par cette réalité. L'objectif n'est pas de rédiger l'ensemble de règles le plus détaillé possible. L'objectif est de donner au personnel, aux invités et aux appareils le bon accès avec le moins de friction possible, tout en contenant les terminaux risqués ou inconnus. Dans les organisations britanniques, cela est également lié à la gouvernance. Comme l'explique l'explication du NAC et de la conformité par WWT, la loi Data Protection Act 2018 a intégré le cadre du GDPR dans le droit national, et le NAC soutient ce modèle en appliquant un accès basé sur l'identité et en isolant les appareils non conformes au lieu de faire confiance à une connexion unique.
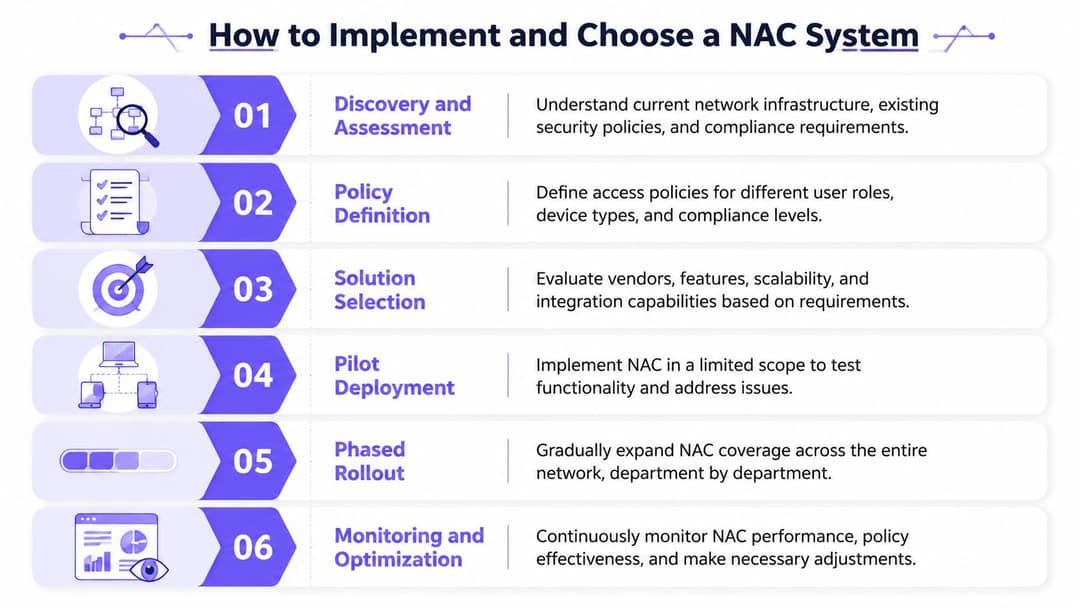
Liste de contrôle d'implémentation viable en production
Commencez par la cartographie des services, pas par la rédaction des politiques
Avant de choisir une plateforme ou de rédiger des règles d'accès, cartographiez qui a besoin d'accès, avec quoi ils se connectent et ce qui se passe si cet accès échoue.
Cela va bien au-delà de la simple liste des ordinateurs portables et des téléphones. Cela signifie identifier les systèmes dont dépend l'entreprise. Le commerce de détail dispose de terminaux de point de vente, de scanners, de bornes, d'affichage dynamique et d'équipements d'assistance tiers. L'hôtellerie dispose de l'accès invité, des appareils du personnel, des systèmes de porte, des téléviseurs, des tablettes et des services de back-office. La santé et l'éducation ont leur propre combinaison de terminaux partagés, d'appareils non gérés et d'équipements spécialisés.
Cette étape révèle une vérité fondamentale : le NAC concerne désormais autant l'identité et l'expérience utilisateur que l'admission des appareils.
Classifiez par identité, propriété et risque
Les conceptions NAC robustes séparent les utilisateurs et les appareils en fonction de la manière dont ils doivent être traités, et pas seulement selon le type de matériel.
- Les appareils gérés du personnel doivent utiliser une authentification forte et hériter de l'accès en fonction de l'identité de l'utilisateur, de la posture de l'appareil et de son rôle.
- Les invités et les appareils personnels doivent bénéficier d'une intégration rapide et d'un accès étroitement délimité, généralement limité à Internet ou à des applications spécifiques.
- Les appareils professionnels partagés tels que les bornes, les imprimantes et les terminaux de paiement doivent avoir un accès prévisible et restreint aux seuls services dont ils ont besoin.
- Les terminaux obsolètes et IoT nécessitent des parcours d'exception contrôlés avec une segmentation et une surveillance claires.
- Les appareils inconnus doivent par défaut avoir un accès restreint jusqu'à ce qu'ils soient identifiés.
Les anciens systèmes NAC devenaient souvent complexes car ils traitaient tout ce qui sortait du modèle de l'ordinateur portable d'entreprise comme une exception. Les plateformes modernes basées sur l'identité traitent ces groupes comme des cas de fonctionnement standards.
Faites un pilote là où l'expérience est cruciale
Un projet pilote doit tester plus que l'application des politiques. Il doit tester la rapidité d'intégration, le volume de support, la gestion des exceptions et la facilité avec laquelle les équipes locales peuvent utiliser le système au quotidien.
Le WiFi invité dans un groupe hôtelier, l'accès du personnel dans un réseau de points de vente ou un seul étage de bureaux sont souvent plus pertinents pour commencer qu'un déploiement au cœur du réseau. Ces environnements révèlent rapidement les cas particuliers complexes. Ils rendent également l'impact commercial visible. Si les invités se connectent sans mot de passe partagé, que le personnel cesse d'appeler le support pour des réinitialisations et que les appareils IoT se retrouvent automatiquement dans le bon segment, la plateforme prouve sa valeur bien au-delà de la sécurité.
Exécutez en mode observation avant l'application complète
Cette étape sauve des projets.
Utilisez le profilage, les journaux d'authentification et la simulation de politiques pour voir ce que ferait le système avant qu'il ne commence à bloquer le trafic. Les équipes y découvrent généralement des hypothèses obsolètes. Des appareils apparaissent dans des endroits que personne n'avait documentés. Des imprimantes communiquent avec des services dont elles ne devraient pas avoir besoin. Des prestataires utilisent des flux de travail qui contournent le provisionnement normal. Corriger cela en mode surveillance est bien moins coûteux que de le faire lors d'une panne réelle.
Ce qu'il faut rechercher dans une plateforme moderne
De nombreuses équipes achètent encore le NAC comme s'il s'agissait de résoudre un problème de contrôle de port de campus datant d'une décennie. Cela conduit généralement à une infrastructure lourde, à des flux de travail invités complexes et à un trop grand nombre d'exceptions pour le BYOD et l'IoT.
Un meilleur modèle d'achat commence par l'identité et l'expérience.
- Une intégration d'identité propre et mature. Microsoft Entra ID, Okta ou votre annuaire existant doivent piloter la politique, et non exister à côté.
- Un accès sans mot de passe ou basé sur des certificats pour les utilisateurs et appareils gérés. Les identifiants partagés créent une dette de support et augmentent les risques.
- Un accès invité simple pour l'utilisateur mais qui permet à l'entreprise de garder le contrôle. C'est essentiel dans l'hôtellerie, le commerce de détail, la santé et les espaces partagés.
- Une gestion de premier ordre pour l'IoT, les appareils obsolètes et tiers. Si ces aspects sont négligés, les opérations en souffriront.
- Une administration gérée dans le cloud pour les parcs distribués. Les organisations comptant de nombreuses succursales souhaitent rarement maintenir davantage de systèmes sur site.
- Une logique de politique claire. Si votre équipe ne peut pas expliquer pourquoi un appareil s'est retrouvé dans un rôle ou un segment, le dépannage devient lent et complexe.
Pour les organisations qui comparent les options, il est utile de lire au-delà des listes de fournisseurs présélectionnés. Les analyses de sécurité réseau en Chine de Throughwire sont utiles car elles placent le contrôle d'accès au sein d'opérations de sécurité réseau plus larges, ce qui correspond à son comportement en production.
Pourquoi le NAC basé sur l'identité est la meilleure évolution
Les plateformes les plus performantes remplacent désormais les vieilles habitudes au lieu de simplement les automatiser.
Les anciennes architectures NAC dépendaient souvent de mots de passe, d'une logique de VLAN statique et de parcours d'approbation manuels. Ce modèle s'effondre dans les environnements accueillant des invités, du personnel itinérant, des prestataires et des types d'appareils mixtes. Il crée également une mauvaise expérience. Le personnel oublie ses identifiants. Les invités ont besoin d'aide. Les clés partagées se diffusent bien au-delà de leur public cible. Les équipes de support deviennent des contrôleurs d'accès pour des opérations de routine.
Le NAC basé sur l'identité améliore cette situation. Le personnel peut s'authentifier avec les systèmes d'identité existants. Les invités peuvent s'intégrer via des parcours d'accès personnalisés et contrôlés. Les appareils IoT et obsolètes peuvent utiliser des méthodes telles que l'iPSK ou d'autres modèles d'intégration restreints sans hériter d'une large confiance réseau. Dans des secteurs comme l'hôtellerie et le commerce de détail, cela change la donne commerciale. Le NAC n'est plus seulement un point de contrôle. Il devient un élément de l'expérience client et collaborateur.
Purple s'inscrit dans ce nouveau modèle. Il se concentre sur l'accès sans mot de passe, l'intégration de l'identité et la prise en charge des invités, du personnel et des environnements d'appareils mixtes, y compris les flux de travail iPSK pour les terminaux obsolètes.
Choisissez le système qui réduit les exceptions manuelles, raccourcit le temps d'intégration et offre des résultats de politique clairs pour les appareils gérés, l'accès invité et l'IoT. C'est généralement la plateforme qui tiendra la route une fois que le déploiement quittera le laboratoire pour être confronté à la réalité de l'entreprise.
Questions fréquentes sur le contrôle d'accès réseau
Le NAC remplace-t-il un pare-feu ?
Non. Ils résolvent des problèmes différents.
Le NAC décide de qui ou quoi accède au réseau et du niveau d'accès initial. Les pare-feu contrôlent ensuite les flux de trafic entre les réseaux, les segments et les services. Dans une bonne conception, le NAC et les pare-feu se complètent. Le NAC gère l'admission et le placement basé sur les rôles. Les pare-feu et les politiques de segmentation contiennent le trafic entre les zones.
Comment gérez-vous les appareils obsolètes ou IoT qui ne peuvent pas utiliser l'authentification moderne ?
N'imposez pas la même méthode à tous les appareils. C'est là que de nombreux déploiements se fragilisent.
Utilisez des méthodes plus robustes pour les terminaux gérés, puis créez des parcours d'exception contrôlés pour les appareils qui ne peuvent pas les prendre en charge. Le MAB est courant pour les équipements obsolètes. L'iPSK est souvent une option plus propre sur le WiFi lorsque vous avez besoin d'identifiants uniques sans mot de passe partagé. L'important n'est pas la solution de secours elle-même, mais la segmentation et la politique restreinte qui l'entourent.
Le NAC est-il réservé aux grandes entreprises ?
Non. Le cas d'usage commence bien avant la « grande entreprise ».
Un simple restaurant, une clinique, un hôtel ou une succursale de vente au détail doit toujours séparer le personnel, les invités, les terminaux de paiement, les imprimantes et les terminaux non gérés. Ce qui change avec l'échelle, c'est principalement l'architecture et l'administration. Le NAC géré dans le cloud rend cela beaucoup plus accessible pour les petites équipes, car elles n'ont pas besoin de la même infrastructure sur site ni de la charge de provisionnement manuel souvent requise par les anciennes plateformes.
Le NAC va-t-il générer plus de tickets de support ?
Cela est possible si le déploiement est négligé.
La plupart des pics de tickets proviennent de trois problèmes : une mauvaise découverte des appareils, des politiques trop strictes trop tôt et une mauvaise conception des exceptions pour les appareils non standards. Les équipes évitent cela en menant des projets pilotes par phases, en validant correctement les classes d'appareils et en offrant des parcours d'intégration simples aux invités et au personnel.
Quel est le signe le plus clair de la réussite d'un projet NAC ?
Vous pouvez répondre aux questions d'accès de manière rapide et cohérente.
Votre équipe peut identifier qui s'est connecté, quel appareil s'est connecté, quelle politique a été appliquée et ce qui a changé si l'accès a été réduit ou révoqué. Lorsque cela est visible et applicable, le NAC cesse d'être un simple produit de sécurité pour devenir une couche de contrôle opérationnel.
Si vous repensez la façon dont les invités, le personnel, les prestataires et les appareils IoT se connectent, Purple mérite votre attention. Il se concentre sur l'accès réseau basé sur l'identité, l'intégration sans mot de passe et la prise en charge pratique des environnements de l'hôtellerie, du commerce de détail, de la santé et des espaces multi-locataires où les mots de passe partagés et les anciens flux de portails captifs ne sont plus adaptés.



