
Guide tecniche
Guide tecniche approfondite e curate da esperti su guest WiFi, analytics, Captive Portal e tecnologia per le location.
41 guides in Authentication

Cos'è EAP-TLS? La spiegazione dell'autenticazione WiFi basata su certificati
Questa guida fornisce un riferimento tecnico completo su EAP-TLS (Extensible Authentication Protocol con Transport Layer Security), il metodo di autenticazione 802.1X più sicuro disponibile per il WiFi aziendale. Copre l'infrastruttura di certificati X.509 richiesta, l'handshake di autenticazione reciproca e i modelli di implementazione pratica per i settori alberghiero, retail, sanitario e pubblico. I manager IT, gli architetti di rete e i CTO troveranno linee guida operative sulla progettazione PKI, sul provisioning dei certificati integrato con MDM, sulla configurazione RADIUS e sull'allineamento di conformità con PCI-DSS e GDPR.

Cos'è l'autenticazione 802.1X? Come funziona e perché è importante
Una guida tecnica di riferimento completa per IT manager e architetti di rete sull'autenticazione IEEE 802.1X. Questa guida copre l'architettura sottostante, le strategie di implementazione, i vantaggi di sicurezza rispetto a PSK e come implementare efficacemente il controllo degli accessi di livello enterprise insieme alle soluzioni WiFi per gli ospiti.

WPA2 Enterprise: La Guida Completa
Questa guida offre un riferimento tecnico completo per WPA2-Enterprise, coprendo l'architettura 802.1X, la selezione del metodo EAP e le strategie di implementazione a fasi per gli ambienti aziendali. È progettata per IT manager, architetti di rete e direttori delle operazioni delle strutture che hanno la necessità di passare dal WiFi a chiave condivisa a un modello di autenticazione scalabile, verificabile e conforme alle normative. La piattaforma di Purple si posiziona come un livello pratico di gestione delle identità per le strutture che distribuiscono WiFi sicuro per ospiti e personale su larga scala.
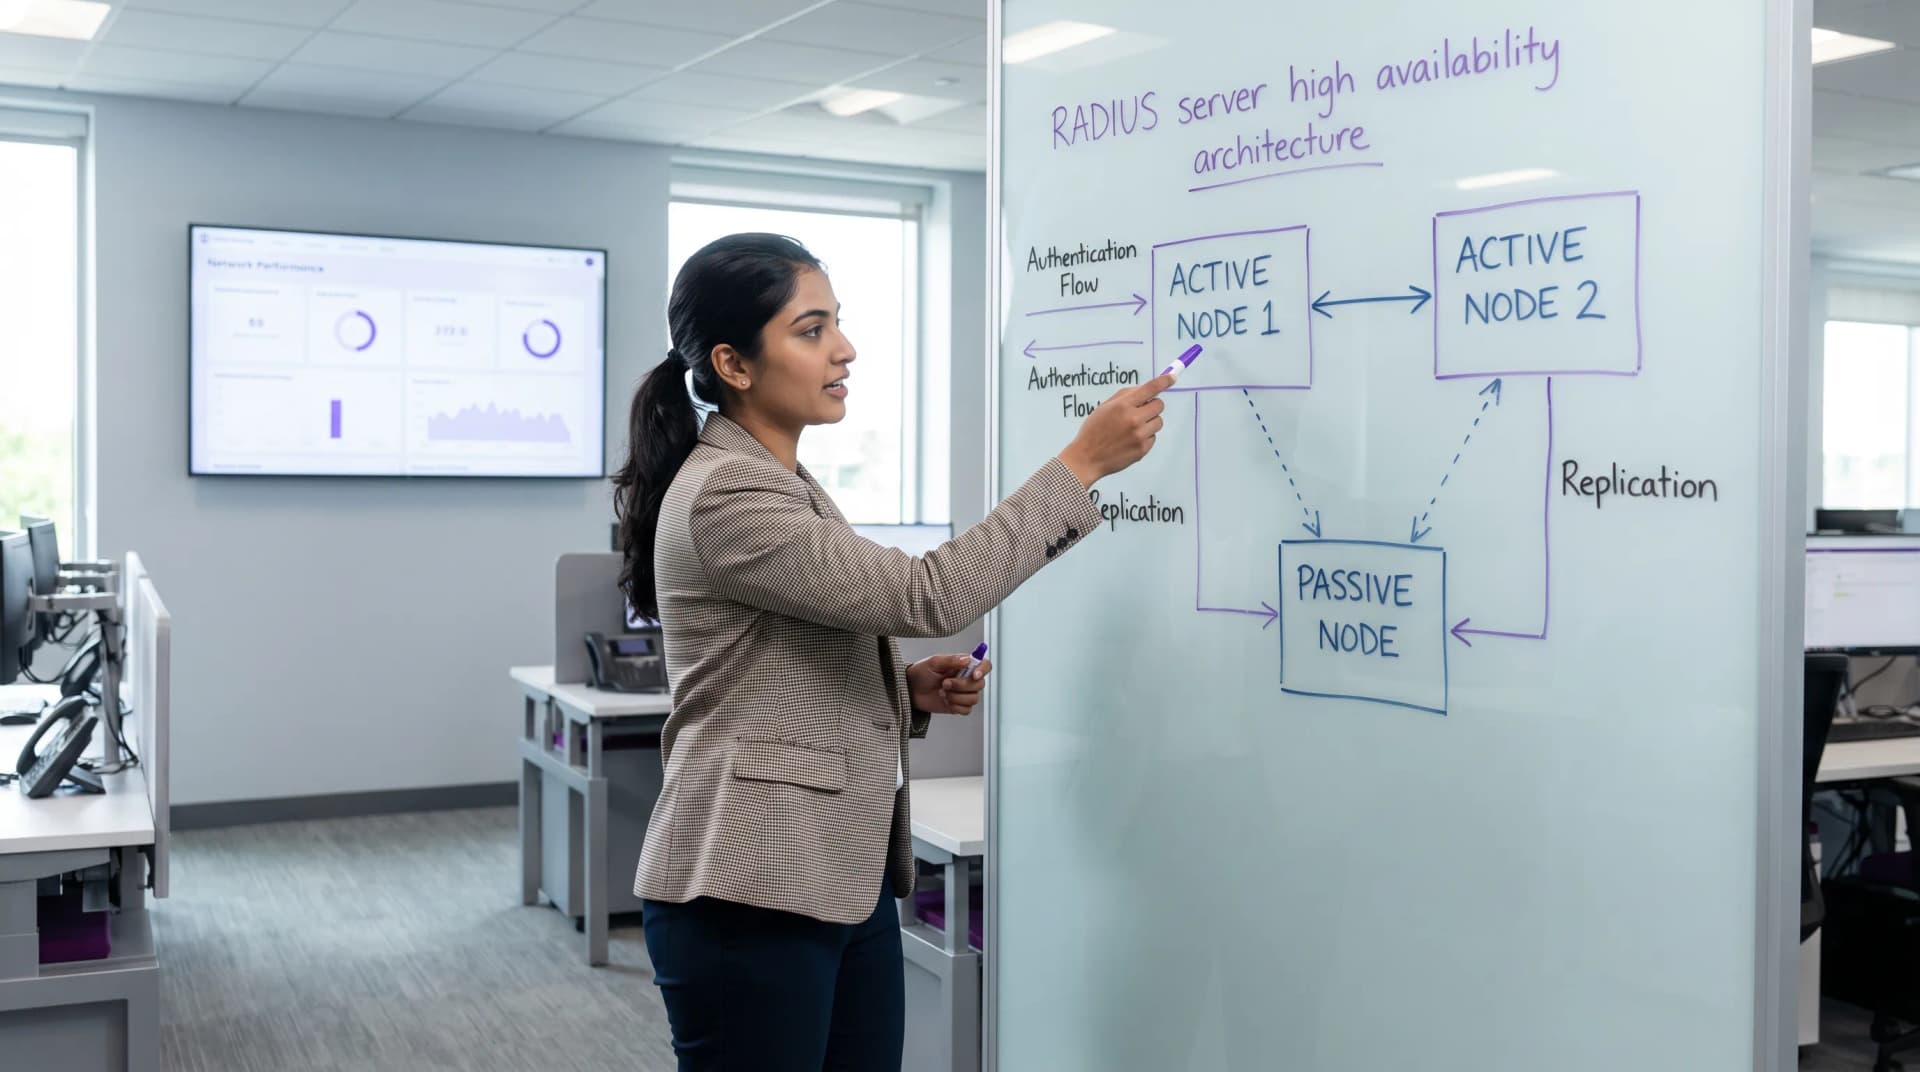
Alta disponibilità del server RADIUS: Active-Active vs Active-Passive
Una guida di riferimento tecnica e definitiva per IT manager e architetti di rete che valutano le architetture ad alta disponibilità RADIUS. Mette a confronto le distribuzioni Active-Active e Active-Passive, dettaglia i requisiti di replica del database e spiega come il Cloud RADIUS attenui la latenza di failover per le sedi aziendali.

Autenticazione WiFi senza password: andare oltre le chiavi pre-condivise
Questa guida fornisce a IT manager, architetti di rete e direttori operativi delle strutture una roadmap pratica per eliminare le password WiFi condivise e migrare a un'autenticazione basata sull'identità e sui certificati. Copre le falle di sicurezza e conformità delle reti basate su PSK, l'architettura tecnica di 802.1X ed EAP-TLS, e il ruolo di Identity PSK (iPSK) come tecnologia di transizione fondamentale per l'IoT e i dispositivi legacy. I gestori di strutture nei settori hospitality, retail e pubblico troveranno strategie di migrazione attuabili, scenari di implementazione reali e risultati aziendali misurabili per giustificare l'investimento.

Cloud RADIUS vs RADIUS on-premise: guida decisionale per i team IT
Confronta il Cloud RADIUS e il RADIUS on-premise (FreeRADIUS, NPS) per la sicurezza WiFi 802.1X aziendale. Confronto architetturale, analisi del TCO, integrazione SCEP EAP-TLS e resilienza WAN.

Onboarding WiFi BYOD: Gestione dei dispositivi non gestiti nel settore alberghiero e retail
Questa guida tecnica di riferimento fornisce strategie pratiche per l'onboarding di dispositivi di proprietà dei dipendenti (BYOD) sulle reti WiFi aziendali nei settori dell'ospitalità e del retail, senza richiedere la registrazione MDM completa. Copre i flussi di registrazione dei certificati self-service, l'autenticazione 802.1X e l'applicazione delle policy per garantire un accesso sicuro per i dispositivi non gestiti.

Confronto tra Metodi EAP (PEAP, EAP-TLS, EAP-TTLS, EAP-FAST): Guida a 802.1X Enterprise
Confronta i protocolli di autenticazione EAP per 802.1X enterprise: livelli di sicurezza, requisiti dei certificati client, complessità PKI e integrazione RADIUS per WPA3-Enterprise.

Autenticazione 802.1X: Proteggere l'Accesso alla Rete sui Dispositivi Moderni
Questa guida fornisce una panoramica completa e pratica dell'autenticazione IEEE 802.1X per professionisti IT senior e architetti di rete. Dettaglia i passaggi critici per proteggere l'accesso alla rete in ambienti aziendali eterogenei, concentrandosi su linee guida di implementazione pratiche e indipendenti dai fornitori per mitigare i rischi, garantire la conformità e offrire un'esperienza utente fluida e sicura.

Hardening di RADIUS contro gli attacchi di collisione MD5 (BlastRADIUS)
Mitigare gli attacchi BlastRADIUS CVE-2024-3596. Imporre RADIUS Message-Authenticator, aggiornare FreeRADIUS e Cisco ISE, e migrare a 802.1X EAP-TLS.

Passpoint (Hotspot 2.0): una guida completa per il roaming WiFi sicuro e senza interruzioni
Questa guida fornisce una panoramica tecnica completa di Passpoint (Hotspot 2.0) per i responsabili IT e gli architetti di rete, coprendo lo standard IEEE 802.11u, i protocolli di rilevamento GAS/ANQP, la sicurezza WPA3-Enterprise e la federazione WBA OpenRoaming. Offre un framework di implementazione neutrale rispetto ai fornitori con una guida alla distribuzione in più fasi, casi di studio reali nei settori dell'ospitalità e del retail, e un'analisi chiara del ROI e dei vantaggi di conformità per i gestori di spazi aziendali.

Autenticazione SMS per il WiFi: Come Funziona e Quando Usarla
Un riferimento tecnico per responsabili IT e gestori di location sull'implementazione dell'autenticazione WiFi basata su SMS. Questa guida dettaglia il flusso di lavoro tecnico, lo confronta con il social login e fornisce best practice pratiche per l'implementazione in ambienti aziendali come hotel, retail e stadi.

Social Login per WiFi ospiti: Facebook, Google, Apple e LinkedIn
Questa guida fornisce un riferimento tecnico completo per IT manager, network architect e gestori di location che distribuiscono il social login sulle reti WiFi ospiti. Copre l'OAuth 2.0 Authorization Code Flow alla base dell'autenticazione tramite Facebook, Google, Apple e LinkedIn, i dati specifici forniti da ciascuna piattaforma e i vincoli critici di compatibilità iOS che influiscono su Google OAuth negli ambienti di Captive Portal. Gli obblighi di conformità ai sensi del UK GDPR, i framework di selezione della piattaforma e i casi di studio di implementazione reale nel settore hospitality e retail sono inclusi per supportare le decisioni di implementazione in questo trimestre.

Autenticazione SAML per il WiFi del personale
Questa guida fornisce un approfondimento tecnico sull'utilizzo di SAML 2.0 per l'autenticazione WiFi del personale di livello enterprise, coprendo l'architettura del protocollo, l'integrazione dell'Identity Provider e le best practice di implementazione. Offre ai responsabili IT e agli architetti di rete una guida pratica sul collegamento di Azure AD o Okta alla piattaforma di intelligence Purple WiFi per sostituire le chiavi precondivise non sicure con un controllo degli accessi robusto e basato sull'identità. Il risultato è un miglioramento misurabile del livello di sicurezza, della conformità e dell'efficienza operativa in hotel, catene di vendita al dettaglio, stadi e spazi del settore pubblico.

802.1X vs PSK vs Open WiFi: quale metodo di autenticazione è ideale per te?
Questa guida offre un confronto definitivo e neutrale rispetto ai fornitori tra i tre principali metodi di autenticazione WiFi: 802.1X (WPA2/3-Enterprise), Pre-Shared Key (PSK) e Open WiFi, pensato per IT manager, architetti di rete e CTO nei settori hospitality, retail, eventi e settore pubblico. Supera la complessità tecnica per fornire indicazioni di implementazione pratiche, casi di studio reali e un quadro decisionale chiaro per proteggere sia le reti del personale che quelle degli ospiti. Comprendere quale modello di autenticazione implementare non è una mera scelta tecnica; si tratta di una decisione aziendale strategica con implicazioni dirette sulla postura di sicurezza, sulla conformità normativa, sull'efficienza operativa e sulla capacità di estrarre valore commerciale dalla tua infrastruttura WiFi.

Cos'è l'autenticazione RADIUS e come funziona?
Questa guida fornisce un riferimento tecnico definitivo sull'autenticazione RADIUS per i leader IT che gestiscono implementazioni di WiFi aziendali e per gli ospiti. Demistifica il protocollo AAA, spiega come i metodi 802.1X ed EAP lavorano insieme e descrive in dettaglio come la piattaforma cloud-based di Purple semplifica l'implementazione per hotel, catene di vendita al dettaglio, stadi e organizzazioni del settore pubblico. I lettori otterranno una chiara roadmap di implementazione, casi di studio reali e i framework decisionali necessari per migrare da chiavi pre-condivise non sicure a un'architettura di controllo degli accessi di rete robusta e basata sull'identità.

IPSK spiegato: Identity Pre-Shared Keys per l'accesso WiFi
Questa guida fornisce a IT manager, architetti di rete e direttori delle operazioni delle strutture un riferimento tecnico definitivo sulle Identity Pre-Shared Keys (IPSK) per l'accesso WiFi, spiegandone l'architettura, confrontandola con le PSK standard e 802.1X Enterprise e offrendo linee guida di implementazione pratiche per i settori hospitality, retail, eventi e pubblico. Risponde alla sfida operativa cruciale di fornire un accesso WiFi sicuro e gestito individualmente per flotte di dispositivi misti - compresi IoT e dispositivi headless - senza il sovraccarico infrastrutturale di un'implementazione 802.1X completa. La piattaforma di Purple si posiziona come lo strato di orchestrazione che automatizza la gestione del ciclo di vita delle chiavi IPSK su scala.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
