
Guias Técnicos
Guias técnicos aprofundados e orientados por especialistas sobre WiFi de convidados, análises, Captive Portals e tecnologia de espaços.
53 guides in Security

O WiFi de aeroporto é seguro? Um guia de segurança para viajantes
Este guia fornece uma referência técnica de autoridade para gestores de TI, arquitetos de rede e diretores de operações de recintos sobre os riscos de segurança do WiFi de aeroporto e como mitigá-los. Abrange todo o panorama de ameaças — desde pontos de acesso Evil Twin a servidores DHCP fraudulentos — e apresenta uma estrutura de implementação prática e baseada em normas utilizando IEEE 802.1X, WPA3 e segmentação de rede. Também mapeia o Guest WiFi e a plataforma de analítica da Purple para cada vetor de risco, fornecendo pontos de integração concretos para operadores que procuram implementar um WiFi público seguro, em conformidade com o GDPR e comercialmente viável.

O WiFi de Hotel é Seguro? O que Cada Viajante Precisa de Saber
Este guia técnico abrangente detalha os riscos de segurança específicos inerentes às redes WiFi de hotéis, incluindo APs falsos e ataques MITM. Fornece etapas de implementação práticas e neutras em termos de fornecedor para gestores de TI e arquitetos de rede protegerem a sua infraestrutura sem fios e tirarem partido de plataformas geridas de WiFi para convidados.

O WiFi Público é Seguro? O Guia Definitivo
Este guia definitivo fornece aos líderes de TI empresariais estratégias acionáveis para desenhar redes WiFi públicas seguras. Detalha a mitigação técnica das principais ameaças, como ataques MITM e rogue access points, ao mesmo tempo que descreve como potenciar plataformas como a Purple para garantir a conformidade, proteger a infraestrutura corporativa e monetizar de forma segura a conectividade dos convidados.

Como Monitorizar o Tráfego de Rede WiFi: Um Guia para Equipas de TI
Este guia técnico fornece estratégias práticas para monitorizar o tráfego de WiFi empresarial, com foco na arquitetura, segurança e desempenho. Equipas de TI dos setores de hotelaria, retalho e público encontrarão aqui as estruturas necessárias para implementar soluções de monitorização de rede escaláveis e seguras.

Segurança de WiFi BYOD: Como Permitir Dispositivos Pessoais na Sua Rede em Segurança
Um guia pragmático e neutro em relação a fornecedores para líderes de TI sobre como proteger o acesso WiFi BYOD. Abrange a implementação de autenticação 802.1X, integração com MDM e segmentação de rede rigorosa para proteger os ativos corporativos enquanto se viabilizam os dispositivos pessoais.

O Método Mais Seguro de Autenticação WiFi: Uma Comparação
Este guia de referência técnica fornece uma comparação classificada definitiva dos métodos de autenticação WiFi - desde o padrão WEP descontinuado até à autenticação baseada em certificados EAP-TLS - ajudando gestores de TI, arquitetos de rede e CTOs em recintos empresariais a tomar decisões de segurança informadas e alinhadas com a conformidade. Abrange a arquitetura técnica de cada protocolo, cenários de implementação no mundo real nos setores da hotelaria e retalho, e orientações práticas de implementação para organizações sujeitas às obrigações do PCI-DSS e do GDPR. Para operadores de recintos e equipas de TI, este guia traduz padrões criptográficos complexos em decisões de implementação práticas com resultados de negócio mensuráveis.

WPA-PSK Explicado: O Que É, Como Funciona e os Seus Riscos de Segurança
Esta referência técnica autoritária detalha o funcionamento do WPA-PSK - o seu handshake de 4 vias, a sua arquitetura criptográfica e as suas vulnerabilidades de segurança inerentes - e explica precisamente por que razão as redes empresariais devem transitar para arquiteturas robustas de 802.1X ou de Captive Portal gerido. Disponibiliza orientações de implementação práticas para líderes de TI que gerem ambientes de locais complexos nos setores da hotelaria, retalho, eventos e organizações do setor público.

O que é a Segurança WiFi? Um Guia Completo para a Segurança de Redes Sem Fios
Uma referência técnica abrangente para líderes de TI sobre a proteção de redes sem fios empresariais. Este guia abrange a evolução dos protocolos de encriptação, as melhores práticas de arquitetura para segmentação e estratégias de defesa contra ameaças de WiFi comuns.

Conformidade com PCI DSS para Redes WiFi de Retalho
Este guia de referência técnica detalha os requisitos do PCI DSS v4.0 que se aplicam especificamente a redes WiFi de retalho, abrangendo a arquitetura de segmentação de rede, padrões de encriptação, controlos de autenticação e requisitos de registo de auditoria. Fornece orientações práticas de implementação para gestores de TI e arquitetos de rede que precisam de proteger dados de pagamento enquanto suportam, de forma segura, acessos sem fios separados para convidados e corporativos.

Guest WiFi em Conformidade com a HIPAA para Prestadores de Cuidados de Saúde
Este guia de referência técnica fornece estratégias de conformidade acionáveis para equipas de TI de saúde que implementam guest WiFi. Abrange a segmentação de rede, o tratamento de dados e os requisitos de BAA para garantir uma experiência de visitante contínua sem comprometer os padrões da HIPAA.

CCPA vs GDPR: Conformidade de Privacidade Global para Dados de Guest WiFi
Este guia fornece uma comparação técnica abrangente dos requisitos do CCPA e do GDPR para implementações de guest WiFi. Oferece estratégias acionáveis para líderes de TI e arquitetos de rede construírem uma estrutura de consentimento unificada e duplamente conforme que mitiga o risco regulatório, preservando ao mesmo tempo o valor comercial dos dados primários (first-party data).
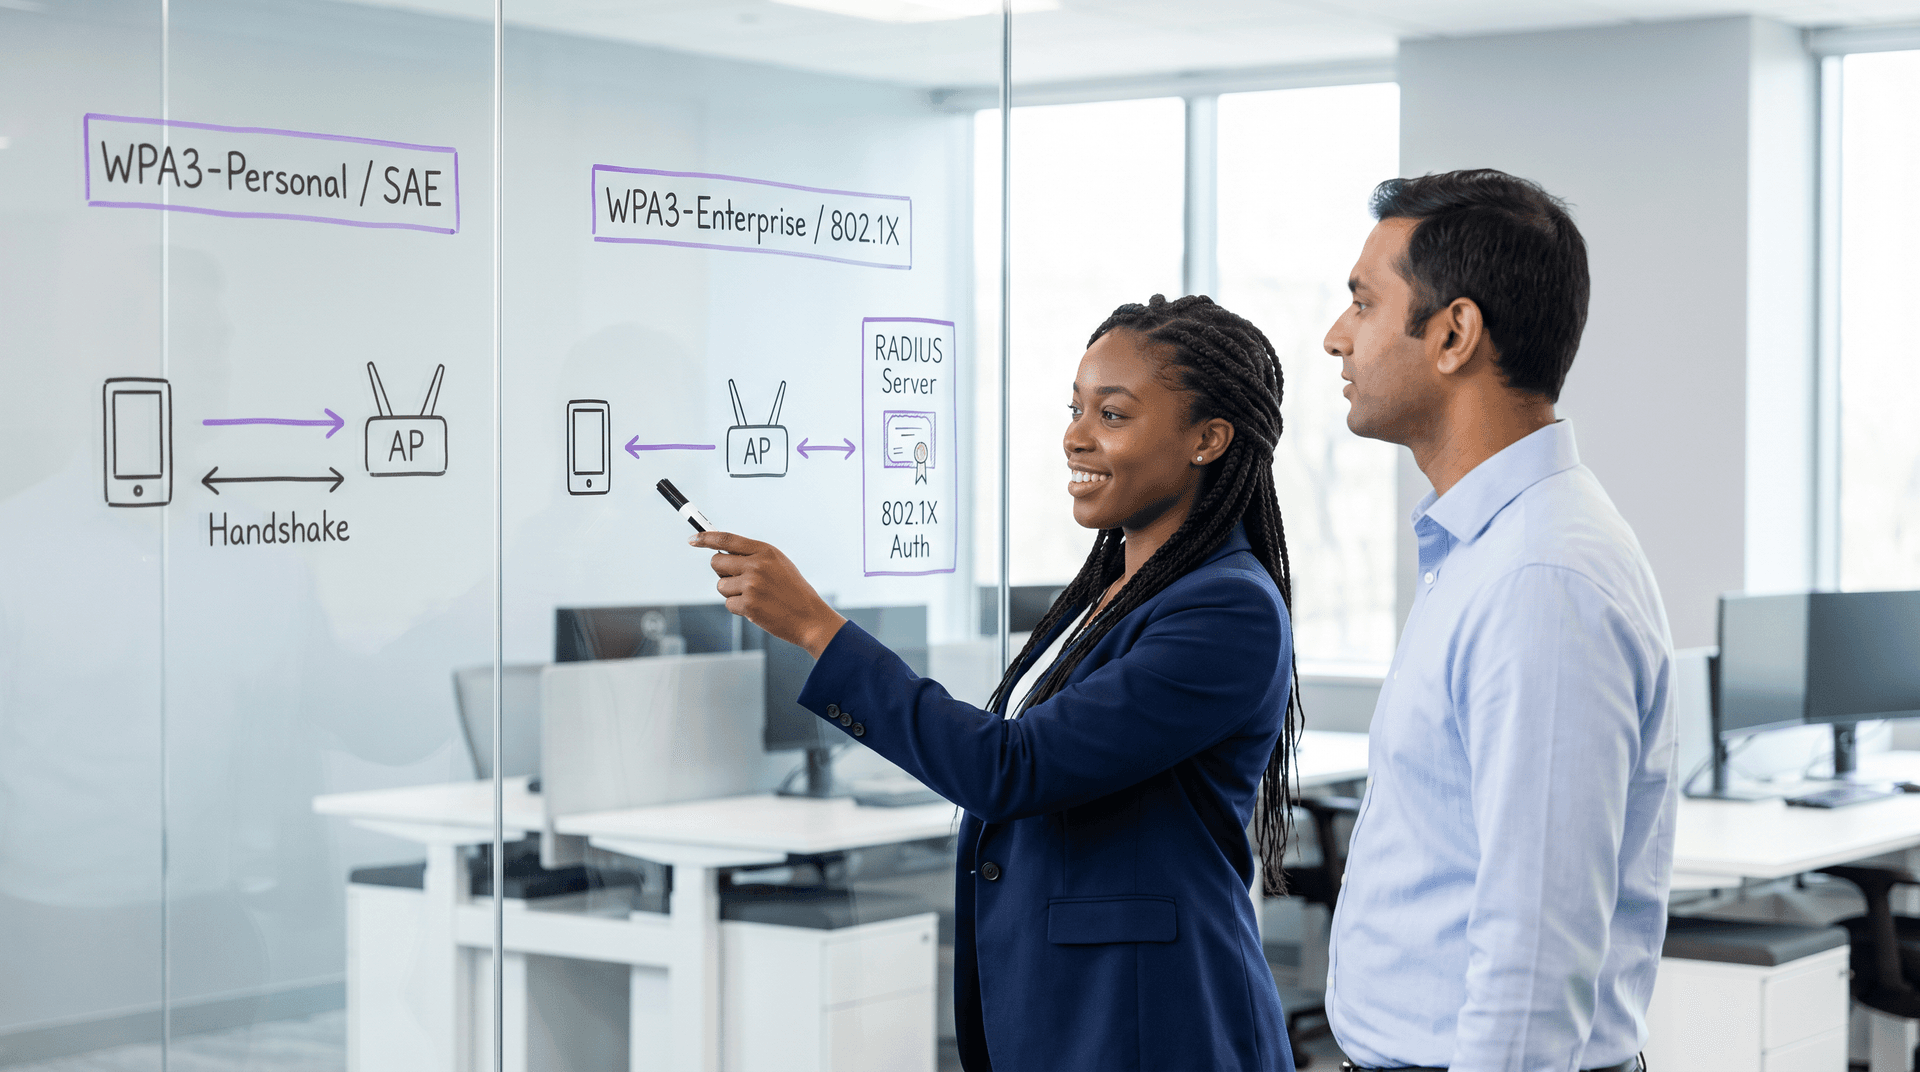
WPA3 Personal vs Enterprise: Comparação de Segurança WiFi
Comparação técnica de WPA3 Personal (SAE) vs WPA3 Enterprise (802.1X). Saiba mais sobre diferenças de encriptação, autenticação RADIUS e passos de implementação em empresas.
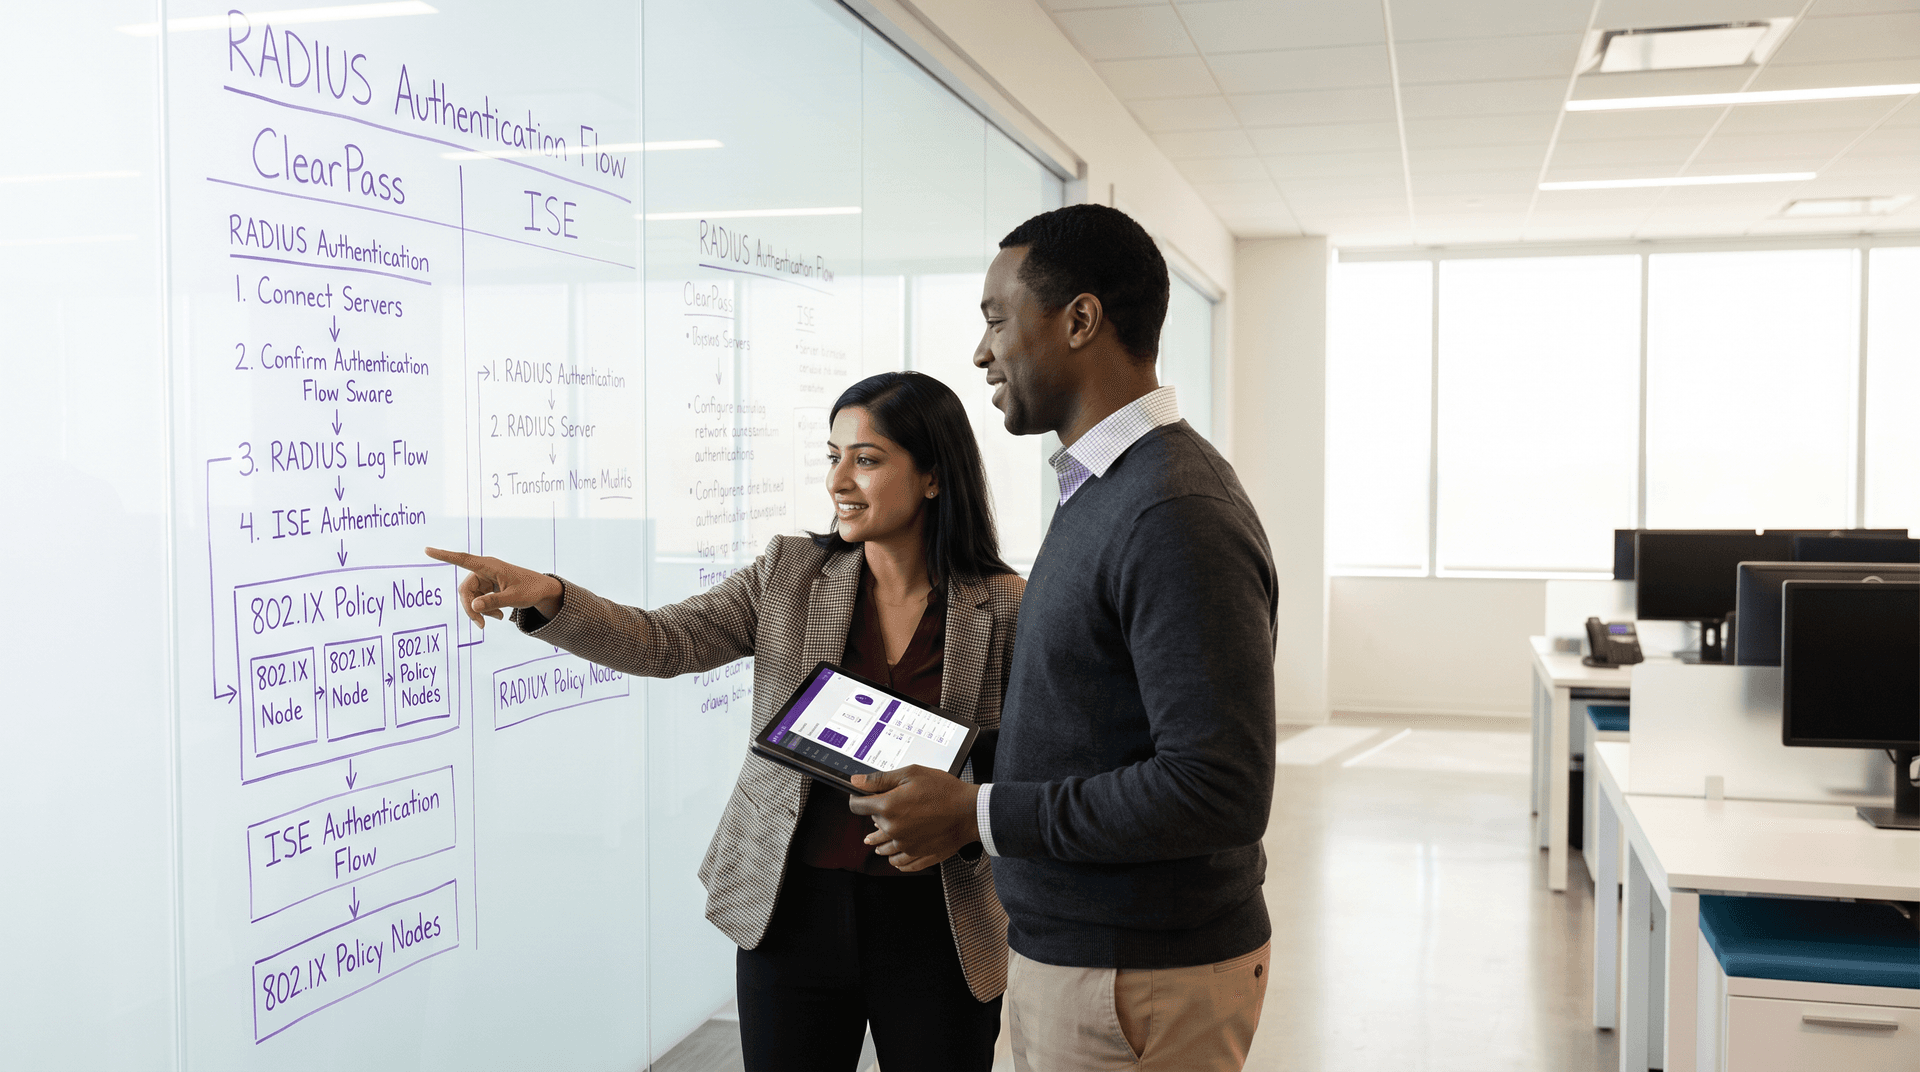
Aruba ClearPass vs Cisco ISE: comparação de plataformas NAC empresariais
Compare o Aruba ClearPass Policy Manager e o Cisco ISE. Avalie RADIUS AAA de vários fornecedores, motores de políticas 802.1X, custos de licenciamento e integração de WiFi para convidados.
Deteção de Rogue AP: Proteger o WiFi do Espaço contra Ataques de Falsidade Ideológica
Este guia fornece uma referência técnica abrangente para gestores de TI, arquitetos de rede e diretores de operações de espaços sobre a implementação de Wireless Intrusion Prevention Systems (WIPS) para detetar e neutralizar pontos de acesso não autorizados (rogue AP) e ataques evil twin. Cobre metodologias de deteção, contramedidas legais, requisitos de conformidade e cenários de implementação no mundo real em ambientes de hotelaria, retalho e setor público. As organizações que implementarem as estratégias aqui descritas irão reforçar a sua postura de segurança sem fios, reduzir o risco de conformidade e proteger tanto a sua infraestrutura como os seus utilizadores contra ameaças de falsidade ideológica em WiFi.

ISO 27001 Guest WiFi: Um Guia de Conformidade
Esta referência técnica autoritária mapeia as implementações de guest WiFi diretamente para os controlos ISO 27001:2022, detalhando a segregação de redes, o registo de logs e os requisitos de tratamento de riscos. Fornece orientações práticas para gestores de TI e arquitetos de rede sobre como gerar evidências prontas para auditoria e potenciar as atestações SOC 2 de fornecedores para satisfazer os mandatos de garantia de fornecedores do SGSI.

Filtragem de DNS para WiFi de Convidados: Bloquear Malware e Conteúdo Inadequado
Este guia fornece aos gestores de TI, arquitetos de rede e diretores de operações de espaços uma referência técnica definitiva para a implementação de filtragem de DNS em redes WiFi de convidados. Aborda a arquitetura do bloqueio de ameaças ao nível do DNS, uma comparação de fornecedores dos principais serviços de DNS na nuvem, orientação de implementação passo a passo e estudos de caso reais de ambientes de hotelaria e retalho. A filtragem de DNS é a primeira linha de defesa mais económica contra malware, phishing e conteúdo inadequado em redes públicas, e este guia capacita as equipas a implementá-la com confiança e em conformidade com os requisitos PCI-DSS, GDPR e HIPAA.

Limites de Tempo de Sessão de WiFi de Convidados: Equilibrar a Experiência do Utilizador e a Segurança
Este guia fornece uma estrutura prática para configurar os limites de tempo de sessão de WiFi de convidados, equilibrando uma experiência de utilizador fluida com uma segurança robusta. Abrange limites de inatividade (idle timeouts), limites absolutos (absolute timeouts), estratégias de nova autenticação e cenários de implementação específicos do setor para líderes de TI e de operações de espaços.

PEAP-MSCHAPv2: Porque Ainda É Comum, Porque É Arriscado e Como Mudar
Um guia de referência técnica abrangente que detalha as vulnerabilidades críticas de segurança do PEAP-MSCHAPv2, incluindo ataques evil twin e captura de credenciais. Fornece um roteiro prático e neutro em termos de fornecedor para que as equipas de TI possam migrar redes WiFi empresariais para a autenticação segura EAP-TLS baseada em certificados.

Arquitetura WiFi Zero Trust: Aplicar Zero Trust a Redes de Recintos
Um guia de referência técnica abrangente que detalha como os operadores de recintos podem aplicar os princípios Zero Trust a redes WiFi empresariais. Abrange a verificação contínua, a micro-segmentação e a aplicação de postura de dispositivos para proteger ambientes de hotelaria, retalho e setor público contra movimentos laterais e riscos de conformidade.

Fundamentos de PKI para Administradores de WiFi: Certificados, CAs e Cadeias de Confiança
Este guia de referência técnica explica os conceitos fundamentais de Public Key Infrastructure (PKI) para administradores de WiFi empresariais, abrangendo autoridades de certificação, cadeias de confiança e certificados X.509. Detalha como a PKI sustenta a autenticação mútua EAP-TLS e fornece orientações de implementação práticas para equipas de TI em ambientes de hotelaria, retalho e setor público. Compreender a PKI é um pré-requisito obrigatório para implementar a autenticação de WiFi de funcionários baseada em certificados com a Purple.

O Guia Definitivo para a Arquitetura e Autenticação OpenRoaming
Este guia fornece uma referência técnica autoritária sobre a arquitetura WBA OpenRoaming, abrangendo a base Passpoint, federação RADIUS, segurança RadSec mTLS e orientações de implementação passo a passo para espaços empresariais. Equipas de gestão de TI, arquitetura de rede e operação de espaços dispõem agora do conhecimento necessário para substituir os portais cativos por uma conectividade WiFi fluida, segura e em conformidade que gera um ROI mensurável.

OCSP e Revogação de Certificados para Autenticação WiFi
Este guia abrangente explora os mecanismos críticos de revogação de certificados em ambientes WiFi empresariais, focando-se na transição de CRLs para OCSP. Fornece estratégias de implementação práticas para equipas de TI que gerem redes de grande escala e alta densidade, onde a segurança em tempo real e a baixa latência são primordiais.

Device Posture Assessment para Network Access Control
Este guia técnico explica como funciona a avaliação do Device Posture para Network Access Control (NAC), detalhando a arquitetura, a integração com MDM e os fluxos de remediação necessários para implementar o Zero Trust WiFi em ambientes empresariais e recintos.

Randomização de endereços MAC: impacto no WiFi empresarial e guia
Compreenda como a randomização de endereços MAC do iOS, Android e Windows afeta a análise e a segurança do WiFi empresarial. Saiba mais sobre estratégias de acesso de convidados e 802.1X baseadas na identidade.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
