您正面臨著一個無人願意修補的 Network Policy Server、一台指向機房內單一 RADIUS 主機的無線控制器,以及客服支援佇列中滿滿的密碼重設請求。身分管理已轉移至 Entra ID 或 Okta,但 WiFi 身分驗證仍依賴專為地端 Active Directory 設計的本機基礎設施。這種不符合的現象正是企業開始評估雲端 RADIUS 伺服器的起點 - 不是因為搬移伺服器令人興奮,而是因為舊模式已不再適合現代使用者、裝置與據點的運作方式。
什麼是 Cloud RADIUS 伺服器
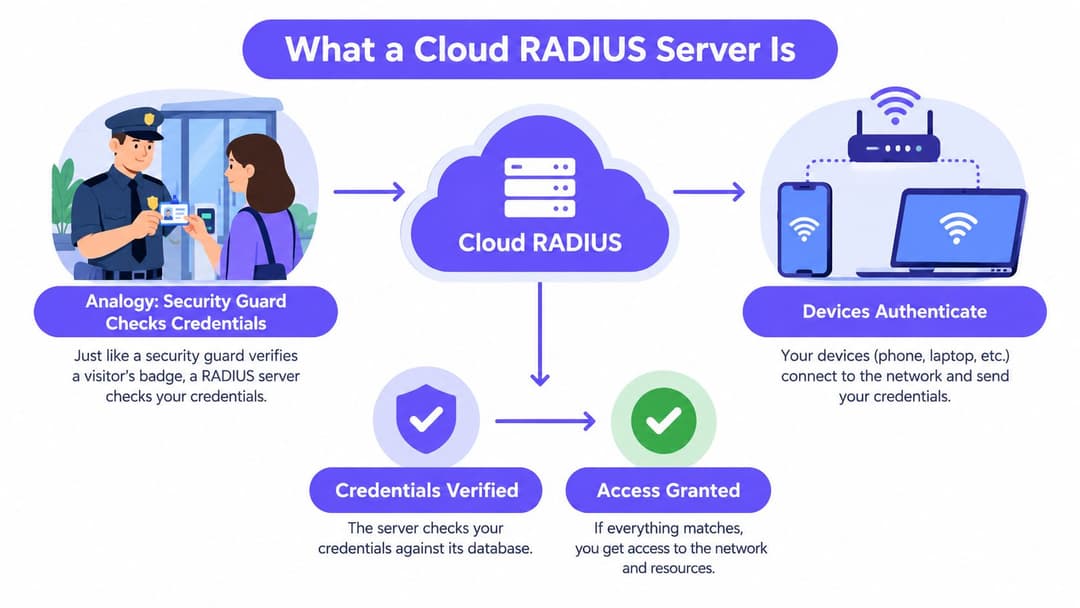
您可以將 RADIUS 想像成大樓入口的警衛。有人抵達並出示識別證,警衛會在開門前對照核准清單核對識別證。如果識別證有效,警衛還會決定該人可以到達哪些樓層。如果無效,大門就會保持關閉。
cloud radius server 能將該警衛的角色從本地哨站轉移至集中管理的服務。檢查依然會在門口進行 - 以 WiFi 的術語來說就是您的存取點或交換器。然而,決策是由託管服務所做出,您只需透過政策進行設定,而無需自行對伺服器進行修補、備份與建立叢集。
身份驗證流程的運作方式
筆記型電腦或手機連線至受 802.1X 保護的 WPA-Enterprise SSID。無線存取點不會自行做出決定,而是將驗證要求轉發至雲端 RADIUS 伺服器,由後者對照您的目錄或憑證授權單位來驗證憑證、證書或設備身分。
伺服器會傳回接受或拒絕的回應,通常還帶有 VLAN、角色或工作階段限制等屬性。無線基地台則會在區域端執行該決策。這種架構分離至關重要,因為 RADIUS 是決策點,而非整個網路,更非您的身分提供者本身。
- Supplicant (請求者):請求存取並提供憑據或憑證的筆記型電腦、手機或裝置。
- Authenticator (驗證者):轉發請求並執行結果的無線基地台 (AP)、控制器或交換器。
- 身份來源:持有權威記錄的 Microsoft Entra ID、Okta、Google Workspace、Active Directory 或憑證授權單位 (CA)。
為何混合模式是標準的起步點
英國企業並未一步到位將所有內容遷移至雲端。 Cloud Industry Forum 在其 2016 年的研究中指出,84% 的英國企業已正式採用至少一項雲端服務,高於 2010 年的 48%,這有助於解釋為何雲端 RADIUS 通常作為混合架構的一部分來部署,而非立即替換每個本機元件,詳情請參閱 Cloud Industry Forum 2016 年英國雲端採用趨勢研究。
在實際運作中,您的交換器、無線基地台、印表機和舊有系統仍然保留在現場。改變的是做出驗證決策的位置,以及您在各據點之間套用該決策的一致性。這比單純將其稱為託管伺服器替換更為精準且實用。
Cloud RADIUS 與地端 RADIUS 之比較
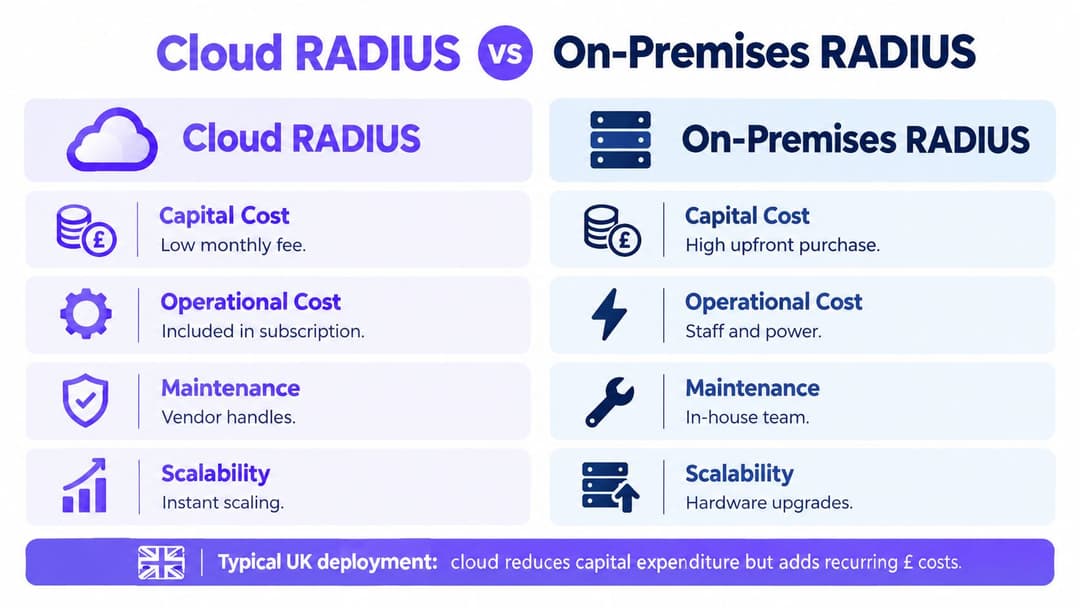
客觀的比較並不是「雲端好、在地端壞」,而是誰承擔維運負擔、您需要多少控制權,以及故障時會發生什麼事。一組維運良好的地端架構可以運作多年;而一個被忽視的架構則會變成沒人敢碰的單點故障風險。
英國園區的 IT 環境同樣維持新舊混合。根據 State of Digital Government Review 指出,2025 年英國政府的一項審查發現,大約 55% 的中央政府機構報告其 60% 以上的技術資產已部署於雲端,而大約 28% 的中央政府技術資產仍屬於舊有系統。這種混合現狀正是您仍然需要將雲端身分驗證連接至地端建築物和無線網路的原因。
成本與維護效益對比
| 評估標準 | Cloud RADIUS | 地端 RADIUS |
|---|---|---|
| 資本支出 | 低,採用訂閱制 | 較高前期硬體與授權費用 |
| 維護工作 | 服務供應商負責修補與維運服務 | 由您的團隊修補作業系統、RADIUS 及憑證 |
| 擴充性 | 透過設定即可新增據點 | 需擴充伺服器、叢集與負載平衡 |
| 控制權 | 策略控制,對基礎架構控制較少 | 完全控制,承擔完整責任 |
| 韌性 | 供應商提供備援端點 | 需自行設計與測試故障轉移機制 |
FreeRADIUS 看似免費,但算入工程師的時間成本、憑證更新、監控以及非上班時間的排錯後就並非如此。Microsoft NPS 看似隨附,直到您需要與其原本非設計用來搭配的雲端目錄進行原生整合時才會發現限制。Cisco ISE 提供了深入的政策功能,但它所帶來的授權費與專業技術門檻,是許多團隊無法僅為了 WiFi 就合理化的。
常見的安全性迷思
伺服器位置本身並不能確保驗證安全。安全的關鍵在於設定、身分整合、加密傳輸與持續監控。
雲端是轉移風險而非消除風險。您獲得了相符一致的修補程式管理與多據點政策,但您同時也依賴網際網路連線、供應商的控制平面以及身分驗證提供者。地端維運能將流量保留在本地,但一台未安裝修補程式且各處皆使用共享密鑰的在地伺服器,並不會只因為放在您的機房裡就比較安全。
當您缺乏足夠的人力來正常維運高可用性對(HA Pair)、管理眾多據點,或已將身分驗證搬到雲端時,請選擇雲端方案。若法規、延遲或未連線的據點確實需要在在地端進行決策,請保留地端部署。許多 HR 和 IT 的轉型移轉都遵循相同的混合雲邏輯,這就是為什麼這篇 針對 Microsoft 365 HR 團隊的指南 是平行的實用參考,教您如何在不假定舊有系統會在一夜之間消失的情況下移轉核心系統。
整合 Microsoft Entra ID、Okta 及憑證
雲端 RADIUS 伺服器在整合介面上展現其價值。如果它無法與您的目錄、憑證授權單位及訪客流程順暢對話,您買到的只是一個託管式的瓶頸。只要採用正確的整合模式,網路存取就能開始遵循與其他 IT 系統相同的加入、異動與離職邏輯。
RADIUS 本身並不支援現代 Web 聯合驗證。如果您的團隊正在釐清網路驗證的終點與應用程式單一登入 (SSO) 的起點,這份 SAML 與 OIDC 驗證概述 有助於分清這些層級。RADIUS 處理網路准入,而 SAML 和 OIDC 通常在使用者連線後處理應用程式登入。
適用於員工的目錄支援驗證
透過 Microsoft Entra ID 或 Okta,RADIUS 服務會根據目錄中的群組與屬性來比對使用者或裝置。財務部門使用者即使連線至相同的 SSID,也可以歸類到與設施承包商不同的角色。當 HR 停用帳號時,該變更應直接同步至網路存取權限,無需向網路團隊開立額外的工單。
特別是對於 Microsoft Entra ID,在大規模部署之前,請先確認群組、裝置物件和條件式訊號如何對映到 RADIUS 策略中,如這份 Microsoft Entra ID RADIUS-as-a-Service 整合指南 所述。在試行期間測試離職人員、角色變更和已停用的裝置。這三種情境比一百次成功的登入更能發現問題。
您所管理裝置的憑證
EAP-TLS 在雙向皆使用憑證,因此不存在可被釣魚、分享或暴力破解的密碼。只要您能透過 MDM 或 SCEP 發行、更新及撤銷憑證而無需人工介入,這就是託管筆記型電腦最強大的安全模式。如果憑證發放機制不穩定,使用者就會施壓要求改回密碼,而且他們最終會勝出。
- 核發身分:透過 Intune、Jamf 或您的 MDM 將使用者或裝置憑證推送至目標,並附上明確的擁有者與有效期。
- 驗證信任:設定 RADIUS 服務以信任您的憑證簽發機構(CA),並檢查撤銷狀態。
- 綁定原則:在無線基地台(Access Point)將憑證欄位和目錄群組對映至 VLAN 或角色。
- 快速撤銷:當裝置遺失或員工離職時,同步撤銷憑證和目錄存取權限。
無法執行 802.1X 的訪客與裝置
訪客不應該需要公司帳戶才能獲得安全存取。Passpoint 與 OpenRoaming 允許裝置進行一次驗證,並在再次造訪時以加密存取重新連線,這非常適合飯店、交通樞紐和多據點場地。對於印表機、支付終端機和無法提供憑證的舊型 IoT 設備,請使用 MAC 驗證 bypass 或具有嚴格區隔的個別預共用金鑰,並在預設情況下將這些裝置視為不受信任。
安全性與零信任考量事項
請將雲端 RADIUS 伺服器視為信任邊界,而非方便的工具。它決定了誰能進入您的網路,會與您的目錄對話,且其管理主控台可以一次更改所有據點的原則。這種高度集中的權限非常實用,而這正是其周全的安全控制需要嚴格審視的原因。
NCSC 建議雲端服務介面僅對經過驗證與授權的身分開放存取,並採用如 NCSC 原則 10 身分驗證與授權 所述的密碼學斷言或安全金鑰交換進行情境身分驗證。對於 Cloud RADIUS 而言,這代表需將該服務及其管理介面視為獨立的信任邊界,採用唯一的服務身分、嚴格限縮權限,以及可稽核的身分驗證事件,而非共享管理員憑據。
不再信任網路位置
零信任改變了提問方式,從「這台設備是否在我們的 VLAN 上?」,變成「這位使用者是誰、這台設備是什麼,以及他們現在應該存取什麼?」。出現在企業或訪客 VLAN 上並不等於獲得授權。存取權限應持續視該工作階段、租戶與場域的已驗證身分及原則而定。
該原則對 WiFi 設計具有實質影響。外包商的筆記型電腦和財務部門的筆記型電腦可以共用 SSID,但不應共用可達性。您更廣泛的控制措施應與 零信任網路存取企業 WiFi 安全指南 保持一致,以便驗證決策能連結到網路區隔、監控與最小權限,而不僅僅是建立連線。
要求供應商提供的控制功能
- 加密傳輸:為 RADIUS 流量提供 RadSec 或同等保護,並為 API 與管理存取提供現代 TLS。
- 輪替與撤銷:記錄完善的憑證與金鑰輪替,並在帳號或裝置停用時快速撤銷。
- 角色型管理:劃分讀取者、操作員與管理員角色,原則變更時禁止共用登入憑證。
- 實用的日誌紀錄:身分驗證事件、原則變更和管理員操作均可匯出至您的 SIEM,並具備明確的保留期。
實用原則:如果入侵單一場地或整合帳戶就能讓攻擊者取得其他租戶或控制平面的權限,則表示該設計已失敗。
提早確認關鍵安全細節。誰能檢視驗證紀錄?紀錄儲存在何處?供應商的管理權限與您的資料通道如何隔離?如果廠商無法明確回答,這本身就是一個值得警惕的訊號。
企業與多租戶 WiFi 部署模式
辦理入住的飯店、放有醫療設備的病房,以及週六的購物中心,它們的風險特性並不相同。只要每個群組獲得獨立的原則,且網路在驗證後執行隔離,它們就可以共用雲端 RADIUS 伺服器。誤區在於以為成功登入就等於完成了網路區隔。
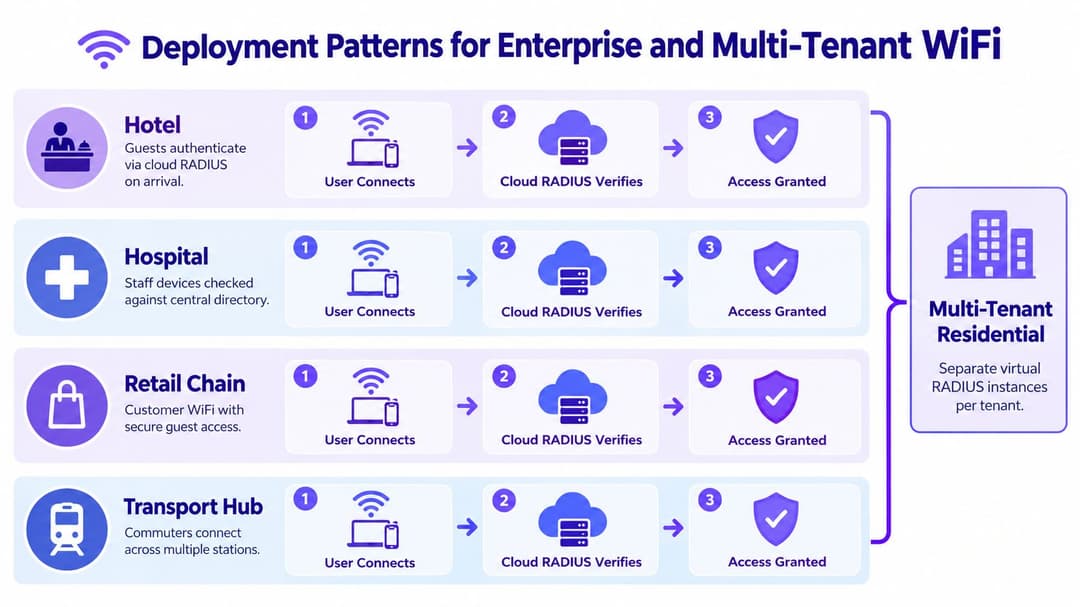
政府調查數據顯示,在 2025 年網路安全漏洞調查的網路安全控制章節 中,85% 的英國大型企業維護獨立的員工與訪客 WiFi 網路,低於先前的 93%。即使對大型企業而言,網路隔離也並非已完全解決的問題。因此,雲端 RADIUS 必須與動態 VLAN 或原則執行結合,以提供真正的網路分段,而不僅僅是提供更完善的身分驗證。
不同據點的實際需求
在旅宿業中,賓客抵達時會進行驗證,員工裝置會比對目錄進行核對,而支付終端則位於無法存取上述兩者的受限網段中。在醫療照護領域,臨床人員、搬運工、病人以及醫療設備共同存在,且其中部分設備永遠無法支援憑證。政策必須反映此一現實,而不是強迫每台裝置都套用同一種模式。
零售連鎖店面臨的是規模問題,而不是每個門市的複雜度問題。總部希望在不向每個據點寄送伺服器的情況下,跨每個分店提供一致的員工存取和訪客隔離。交通樞紐增加了漫遊需求,通勤者希望在一個車站註冊的連線可以在下一個車站直接使用。中央服務適合這兩種模式,因為策略會隨身份轉移。
多租戶大樓需要原生架構隔離
包租代管(Build-to-Rent)或學生宿舍的住戶期望擁有如居家般的 WiFi,但每個住戶的裝置必須對鄰居保持隱形。這需要針對每個租戶實施專屬政策、為舊型裝置提供獨立金鑰,以及防止員工存取權限滲透至住戶網路中。這篇 多租戶 WiFi 隔離住戶網路指南 非常值得與您的 RADIUS 設計一同研讀,因為只有在底層租戶隔離機制完善的情況下,身分驗證才能真正發揮作用。
在全面部署之前,請盤點您擁有的每個裝置類別,而非僅參考資產登記冊上的理想清單。員工、訪客、承包商、IoT、收銀機、掃描器以及財務部門那台年代久遠的印表機,都需要明確的存取路徑。您未納入規劃的裝置,最終會成為破壞安全原則的例外。
實施與維運的最佳實踐
大多數雲端 RADIUS 問題並非協定問題,而是沒人測試過的維運意外,例如已撤銷的帳號仍可持續運作、據點失去網際網路連線,或是緊急登入沒有留下稽核軌跡。請在第一個據點上線前就針對這些情況做好規劃,而不是等到第一次斷線時才處理。
英國政府的 2025 年網路安全漏洞調查發現,43% 的企業表示在過去 12 個月內曾面臨資料外洩或攻擊,然而僅有 31% 進行過正式的網路風險評估,正如 2025 至 2026 年網路安全漏洞調查結果 所指出。正是因為這種落差,您需要針對服務供應商停機、身分驗證提供者(Identity Provider)宕機和連線中斷等情況提供明確的應對方案,並具備經審計的緊急存取機制。
依據 SSID 定義失效行為
請以書面方式確定驗證在何處需要故障關閉 (fail closed),以及何處可以接受有限度的備援機制。高權限員工 SSID 與敏感網段應採用故障關閉,因為在中斷期間開放存取會失去使用 802.1X 的意義。維繫運作關鍵的服務可能需要設定範圍嚴格且有限時的備援方案,但該方案必須具備警報、紀錄與審查機制。
- 先於單一據點與單一 SSID 進行試點:使用真實裝置(包含您支援的最舊硬體)驗證身分驗證、VLAN 指派與紀錄留存。
- 刻意模擬異常狀況:停用測試帳號、撤銷憑證,並模擬主端點連線中斷,評估使用者體驗到的影響。
- 量測撤銷生效速度:計算被停用的 Microsoft Entra ID 或 Okta 帳號保有網路存取權限的時間,並將結果記錄於運作手冊(runbook)中。
- 測試退場機制:確認您可以匯出設定與紀錄,並將 Access Point 重新指向其他服務,無需憑記憶重新建置策略。
像維運關鍵基礎設施一樣運作它
監控每個據點的驗證成功和失敗率、端點健康狀況以及異常突增。檢視紀錄檔中來自單一裝置的重複失敗,因為這通常是設定錯誤、憑證過期或有裝置正在探測您的網路。請在合約中約定紀錄檔留存、UK 資料駐留需求和支援回應,而不是在銷售電話中口頭談妥。
不要以是否啟用 802.1X 來衡量成功與否。請衡量隔離機制是否有效、撤銷速度是否快速,以及當連線中斷時,據點是否能以可預測的方式降級運作。
每年審查供應商風險,包括次處理者以及技術支援存取的來源地。準備一份簡短的營運手冊,讓值班工程師能在半夜自行操作,無須專案團隊介入。如果沒有這份營運手冊,代表您尚未建立完整的營運模式。
重點總結與後續步驟
當身分驗證已經託管於雲端、您營運多個據點,或者您的團隊無法以高標準維運具備彈性的在地備援架構時,採用 cloud radius server 相當合乎情理。它能省去伺服器維護並集中化政策管理。但這並不代表您可以免除網段分割、憑證撤銷、日誌記錄或斷線預案的責任。
它本身也不是網路分段。驗證決定了裝置聲稱的身分;動態 VLAN、基於角色的策略以及最小權限原則,則決定了該裝置可以存取的範圍,您需要這兩者協同工作。
簡短的評估檢核表
- 身分整合適配性:與您的目錄服務進行原生整合,並通過入職、調職及離職流程行為測試。
- 憑證處理能力:提供您裝置環境所能支援的託管簽發、更新與撤銷機制。
- 失效防護行為:敏感 SSID 採用 Fail Closed(失效關閉),任何降級備援機制皆須嚴格限縮、記錄並設定時間限制。
- 佐證能力:可匯出紀錄、明確資料駐留地、基於角色的權限管理(RBAC),以及多租戶間的隔離。
- 退場機制:支援設定與紀錄匯出,讓終止供應商服務成為可控的移轉專案,而非重新建置。
先從單一場地或 SSID 進行試點,衡量驗證成功率與撤銷延遲,並在使用者正式依賴前特意測試系統中斷復原情況。只有在這些測試結果完全穩定可預測時才進行擴充。在正式營運環境中,平淡無奇就是優良驗證系統的最佳表現。
Purple 為訪客、員工和多租戶 WiFi 提供 RADIUS-as-a-Service,並與 Microsoft Entra ID、Google Workspace 和 Okta 完美整合,讓您可以淘汰地端 RADIUS 伺服器,並在每個場域套用一致且基於身分的存取控管。如果您正在規劃試點或替換脆弱的 NPS 或 FreeRADIUS 架構,請造訪 Purple,瞭解託管式雲端 RADIUS、Passpoint 以及單一租戶隔離如何與您現有的 Meraki、Aruba、Ruckus、Juniper Mist 或 UniFi 設備協同運作。