
IoT network architecture & bandwidth planner
Model your enterprise IoT deployment to calculate bandwidth demands, DHCP subnet sizing, wireless protocols, and network segmentation policies.
Determines polling intervals, sensor density, and baseline throughput profiles.
Sets battery longevity expectations and RF spectrum requirements.
Defines Cloud RADIUS dynamic VLAN tagging and lateral movement prevention.
Baseline continuous throughput across all connected endpoints.
Anticipated maximum during OTA firmware updates and sensor alarms.
DHCP pool allocated for 525 addresses with churn overhead.
Estimated telemetry sensor life using Enterprise.
RF spectrum & access point infrastructure recommendation
- RF band allocation: Dual-band 2.4 GHz + 5 GHz with Target Wake Time (TWT) scheduled sleep.
- Access point capacity: Deploy approximately 6 enterprise access points dedicated to or partitioned for IoT coverage.
- Target Wake Time (TWT): Enable 802.11ax broadcast and individual TWT negotiation to prevent low-power battery sensors from saturating airtime.
- Client isolation: Enforce strict Layer 2 isolation on the IoT SSID to block peer-to-peer ARP queries and broadcast storms.
Secure and scale your IoT estate with Purple
Integrate IoT onboarding, cloud RADIUS dynamic VLAN assignment and venue presence analytics on your existing Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist or Ubiquiti UniFi estate.
Request an IoT network blueprint
Get an engineer-led audit of your IoT segmentation, device credentials, and AP radio planning.
許多團隊目前都處於相同的境地。大樓內配備了智慧鎖、佔用感測器、攝影機、數位看板、HVAC 控制、自助服務機、平板電腦、付款終端機、賓客 WiFi、員工設備,以及不同部門在不同時間購買的少數系統。所有設備都已連線,但不一定連線得很好。
這就是 internet of things architecture 不再只是抽象圖表,而是成為一種營運模式的關鍵所在。如果架構脆弱,裝置最終會各自為政、資料送達太遲、身分識別不一致,而安全性只能考運氣。如果架構健全,同樣的場域就會變得更容易安全防護、更容易支援,且對企業來說更加實用。
什麼是 IoT 架構,以及為什麼它在當下至關重要
飯店總監看到了一個問題。賓客需要快速的 WiFi、客房應具備能源效率、員工應在系統之間順暢切換,而聯網設備應該要能正常運作。IT 總監則看到了根本的問題。所有這些成果都取決於組織是否為設備、連線能力、處理、存取和應用程式建立了協調一致的架構。
IoT 架構是定義實體設備如何收集數據、數據如何傳輸、在何處處理、系統如何根據數據採取行動,以及誰被允許與各個部分進行互動的藍圖。在實際應用中,它回答了決定營運成敗的關鍵問題。溫度調節器應加入哪個網路。攝影機畫面在哪裡進行分析。傳統感測器如何進行驗證。承包商離職時會發生什麼事。訪客設備如何與臨床系統或後台工具保持隔離。
在英國,這種迫切性是真實存在的。連網場域的增長已不再只是理論。根據 GeeksforGeeks 所引用的 IoT 架構與英國採用趨勢概述,英國在 2023 年擁有超過 12 億個 IoT 連線,比 2022 年增加了 35%,且有 77% 的英國企業回報其 IoT 系統曾遭遇網路威脅。
這種結合改變了局勢。沒有結構的規模會產生營運拖累;擁有結構的規模則能創造優勢。
架構是將裝置轉化為系統的關鍵
大多數失敗的 IoT 專案並非因為感測器不好而失敗,而是因為周邊的設計不夠完善。
切實可行的架構能為您帶來:
- 清晰的角色職責分離:設備負責收集、網路負責傳輸、閘道負責處理、應用程式負責呈現,而身分識別則負責控制存取。
- 可預測的安全邊界:訪客流量、員工存取和機器流量不會混雜在一起。
- 營運一致性:設備上線、權限撤銷、監控和故障排除均遵循可重複的模式。
- 業務實用性:數據能送達可對其採取行動的系統,無論是 BMS、CRM 還是服務台。
實用規則:如果必須透過「破例」才能新增連線裝置,代表該架構還不夠成熟。
如果您想了解聯網資產的擴展速度有多快,這篇關於 有多少設備連接到網際網路 的概覽是一個非常有用的業務級參考點。
IoT 架構的基礎分層
為了輕鬆理解物聯網架構,將其想像成一棟建築。每一層樓都有獨特的用途。如果低樓層不穩固,頂樓公寓蓋得再好也無濟於事。
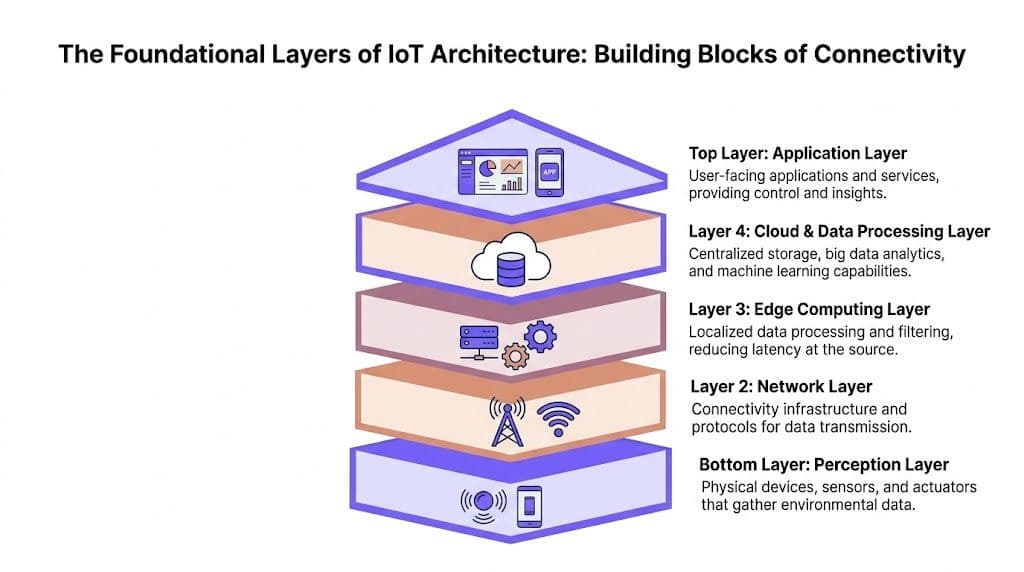
感知層
這是最底層。它包含負責感測或執行動作的實體設備。
這包括佔用感測器、恆溫器、攝影機、智慧鎖、醫療監視器、環境探針、自助服務機、付款終端和致動器。這些裝置產生了整個架構其餘部分所依賴的原始訊號。
這裡的主要設計考量不僅僅是裝置的選擇,而是可信度。配備弱韌體、缺乏升級路徑或身分識別支援有限的廉價感測器,會產生無法在後續架構中完全修復的問題。在餐旅和零售業中,團隊往往會繼承新舊裝置並存的混合場域。架構必須接納這個現實,而不是假設一切能從零開始。
網路層
這是建築物的線路和管道。它在裝置、閘道器、平台和應用程式之間傳輸數據。
網路層涵蓋了傳輸路徑、無線和有線連線、閘道放置、流量隔離,以及決定哪些系統可以與哪些系統通訊的規則。在醫院中,這可能意味著將患者監測流量與賓客網路存取分開。在零售業中,這可能意味著將銷售點系統流量與佔用率分析和公共 WiFi 分開。
強大的網路層在以下三點表現優異:
- 可靠連線:設備保持在線,無需持續的人工干預。
- 正確隔離:單一區域的安全漏洞不會外溢到其他區域。
- 支援正確的協定組合:受限設備與企業應用程式的傳輸需求並不相同。
邊緣運算層
這是本地機房。它緊鄰裝置,並在流量移往上游之前,處理對時間敏感或高頻寬需求的工作任務。
邊緣閘道器能過濾雜訊、將資料正規化、套用本機原則,有時還能做出即時決策。在那些等待遠端雲端服務來回回應屬於不良設計選擇的環境中,這一點至關重要。例如,門禁控制器不應依賴慢速的外部路徑來決定憑證是否有效。大樓警報也不應該因為閘道器轉發了每個原始事件而不是在本地進行處理,而遭到延遲。
當延遲、頻寬使用或隱私成為營運風險時,請將決策推向更接近事件發生的邊緣。
雲端與數據處理層
這是中央控制室。它彙整來自多個站點的資訊,進行儲存與關聯分析,並提供給分析系統或業務工作流程使用。
雲端層是組織統一管理整個區域可視性的地方。但這裡也往往會無意間增加複雜性。如果每台設備都在不進行任何過濾的情況下將所有資料傳送到上游,團隊就必須為不必要的傳輸和儲存付費,同時還會讓儀表板變得更加雜亂,並減慢事件回應的速度。
此層最適合用於受益於集中化的工作負載:
- 跨站點報告:比較不同場域或建築物之間的效能
- 歷史分析:發現佔用率、資產使用情況或服務品質的趨勢
- 企業整合:將 IoT 事件連結至票務、CRM、自動化或數據平台
應用層
這是使用者看到的部分。儀表板、服務入口網站、警報、建築管理介面、員工應用程式和報表工具都存在於此處。
如果應用程式層表現不佳,專案關係人就會認為整個專案都很糟糕。如果設施團隊無法針對警報採取行動、前台團隊無法查看客房準備狀態,或者營運經理無法區分真實事件與背景雜訊,那麼再乾淨的後端也無濟於事。
最佳的應用層僅呈現每個受眾所需的內容。網路團隊需要遙測數據和策略的可視性。場地經理需要營運摘要。臨床或旅宿工作人員需要工作流程,而不是封包等級的細節。
有關平台如何將這些層結合在一起的相關觀點,這篇關於 internet of things platforms 的指南非常值得一讀。
引領 IoT 通訊協定
協定的選擇是物聯網架構變得非常務實的地方。團隊不會因為 MQTT、CoAP 或 AMQP 聽起來比其他協定更現代而選擇它們。他們選擇它們是因為每一個都能解決不同的問題。
錯誤的協定並不總是立即失效。更常見的是,它會產生摩擦。裝置電池消耗過快。閘道器承載不必要的贅言。整合變得脆弱。安全控制最終變成了事後附加,而不是內建其中。
從運作條件開始著手
飯店客房內由電池供電的佔用感測器,其需求與將事件傳遞到 CRM 或行銷自動化系統的後端工作流程截然不同。前者需要輕量、高效的交換;後者則需要持久、可靠的伺服器對伺服器訊息傳遞。
引用自 Intetics 的協定概述清晰地指出了其中的區別。MQTT 專為低功耗數據收集而設計,CoAP 適用於受限設備,而 AMQP 則適合伺服器之間的交換。該來源還指出,MQTT 的發布 - 訂閱模型可以處理數千個並行連接,這對於營運數百個基地台和眾多聯網端點的場域至關重要。
常見 IoT 通訊協定比較
| 協定 | 傳輸 | 關鍵特性 | 最適用於 |
|---|---|---|---|
| MQTT | TCP/IP | 輕量級發佈 - 訂閱訊息傳遞 | 低功耗感測器、遙測、全場域設備事件 |
| CoAP | UDP/IP | 針對受限設備的最小開銷 | 記憶體受限或對電池敏感的終端設備 |
| AMQP | 通常為 TCP/IP | 可靠的非同步佇列和代理交付 | 伺服器對伺服器工作流程、企業整合 |
| DDS | 通常透過 IP 網路 | 即時分散式通訊 | 需要快速對等數據交換的環境 |
在實際部署中運作良好的方案
對於具有大量遙測技術的資產,MQTT 通常是最安全的預設選擇。當許多設備頻繁回報小封包,且您需要可擴充的扇出至多個訂閱者時,它的運作效果非常好。在零售中心或飯店中,這可能包括客房感測器、佔用率計數器或環境監測,並將資料饋送給多個下游系統。
CoAP 適合電力或記憶體預算非常有限的設備。如果您的資產包括需要節省電池壽命並交換適度資料的簡單感測器,CoAP 就是合乎邏輯的選擇。如果您的團隊在設備生命週期管理和可觀測性方面不夠嚴格,它的容錯率會較低,因為受限的設備可能更難進行疑難排解。
AMQP 屬於架構中較高層的位置。它通常不是微型邊緣裝置的首選,但對於業務系統之間可靠的非同步整合非常有意義。如果某個事件需要從 IoT 平台移轉到預約、CRM、服務管理或分析工作流程中,AMQP 通常比試圖將面向裝置的協定硬塞入企業級訊息處理角色中更容易管理。
安全性和可擴充性也是協定決策的一環
協定的選擇影響的不僅僅是訊息格式。它還決定了安全模型和運作開銷。
健全的設計通常包括:
- 加密傳輸:在協定和裝置支援的情況下,使用 TLS/SSL。
- 依功能進行區段劃分:隔離裝置類別和訊息路徑。
- 依行為進行監控:監控異常的連線模式,而不僅僅是裝置的存在。
- 訊息代理程式或閘道器規範:避免允許所有裝置進行廣泛的通訊。
輕量但缺乏良好管理的協定,在維護支援工時上會變得非常昂貴。
常見的錯誤是過度追求標準化。有些團隊試圖在每個層級強行使用單一協定,因為這樣感覺比較簡單。在實踐中,這通常只會將複雜性轉移到其他地方。當設備層使用輕量級協定,而上游整合使用更穩健的訊息傳遞模型時,混合環境通常表現得更好。
邊緣運算層的關鍵角色
雲端優先的思維仍然出現在許多 IoT 討論中,但僅限雲端的設計在繁忙的實體環境中表現不佳。一旦您的裝置開始即時支援營運,邊緣運算層就會成為核心架構的一部分,而不是可有可無的增強功能。
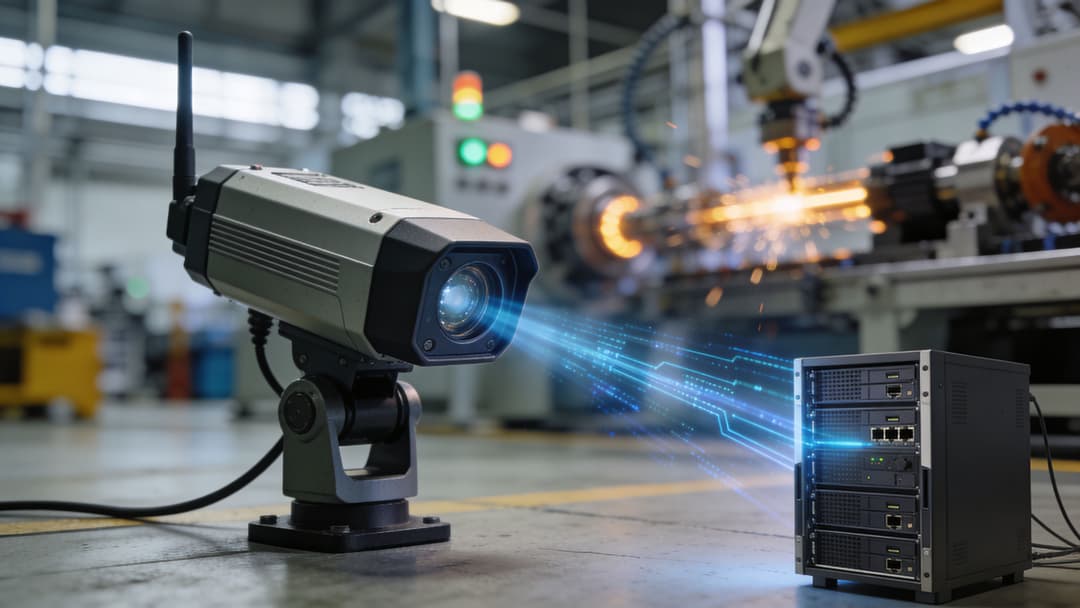
原因很簡單。本地決策往往優於遠端決策。建築閘道器可以在資料離開現場之前進行過濾、彙整和處理。這減少了延遲,限制了不必要的後傳流量,並使敏感處理更接近事件發生的地點。
為什麼邊緣在運作上至關重要
英國向邊緣啟用設計的轉變已清晰可見。根據 Itransition 引用之架構概述,邊緣啟用架構佔 2023 年英國部署的 52%,高於 2020 年的 28%。同一來源指出,邊緣層可減少高達 60% 的頻寬使用,並指出已有 42,000 間英國酒店客房整合了 IoT 閘道器。
這些數據與網路團隊在實務中看到的情況相符。當各個站點在本地端處理明顯的雜訊時,上游系統運作起來會更乾淨且成本更低,同時也會變得更實用。
良好的邊緣設計可解決三個常見問題
對延遲敏感的動作
如果規則需要立即回應,邊緣處理通常是更好的選擇。門禁控制、安全警報、局部環境控制以及由佔用率觸發的動作,都受益於短決策路徑。頻寬浪費
並非每個原始事件都值得傳輸到雲端。如果您將每條訊息視為具有同等價值,攝影機、密集的感測器群和頻繁的狀態更新可能會使連線載荷過重。數據處理限制
基於隱私、韌性或營運考量,某些組織更願意讓特定處理保持在靠近來源的位置。邊緣閘道使這成為可能,同時又無需完全放棄集中式的可見性。
不該做的事
薄弱的邊緣策略通常會呈現出兩種極端之一。
要不就是閘道器被當作無智慧的傳遞媒介而幾乎沒有價值,要不就是它變成了一個充斥著無人想支援之自訂邏輯且未受管理的微型數據中心。這兩種情況都會帶來令人頭痛的問題。
更好的模式是在邊緣端實施選擇性的智慧。進行積極的過濾。快取在上行鏈路中斷期間必須保持可用的內容。將本地策略套用到需要的流量上。將摘要數據和有意義的事件推送到中央平台。
如果該站點暫時失去上游連線,建築物的功能應優雅地降級,而不是變得完全無法使用。
這個原則在旅宿業、醫療保健業和零售業中最為重要。這些環境不會因為中央服務變慢而停擺。人們仍然在辦理入住、進入客房、在病房中移動,或是在收銀台付款。架構必須尊重這一點。
使用現代身分識別模式確保架構安全
傳統的周邊安全在 IoT 資產中很快就會失效。裝置會移動。承包商來來去去。新的服務在業務單位之間出現。訪客存取、員工存取和機器存取都共存於同一個實體基礎設施上。一旦發生這種情況,「網路內部」就不再是一個有意義的信任邊界。
這就是為什麼現代 IoT 安全性已轉向以身分為中心。不僅是使用者身分,還有裝置身分、服務身分,以及與兩者綁定的策略。
舊模型不適用於多使用者環境
在飯店中,單一站點可能會託管訪客手機、會議影音套件、客房感測器、員工平板電腦、智慧電視、POS 終端機和工程裝置。在醫療保健領域,這種組合更加複雜。臨床系統、面向患者的存取、設施設備和舊型醫療裝置都因為不同的原因需要網路存取。
扁平化的信任模型無法在這種多樣性水準下存活。共用密碼老化得很快。寬泛的 VLAN 存取會被濫用。手動取消佈署的速度太慢。一旦裝置或使用者獲得了超出其應有權限的存取權,橫向移動就會變得容易得多。
識別身分是可擴充的控制點
更強大的模型會將每個連線視為需要驗證、分類和限制的對象。
這通常意味著:
- 現代設備使用強大的身分識別控制:SSO、憑證和目錄驅動的存取讓上線和撤銷更加乾淨。
- 舊版設備使用補償性控制:在基於憑證的方法不切實際的情況下,策略需要對其進行嚴格隔離與限制。
- 存取遵循角色和情境:員工設備、訪客手機和恆溫器絕不應該僅僅因為共享同一個 SSID 就落入同一個信任區域。
- 撤銷必須是自動的:如果使用者離開或設備狀態發生變更,存取權限應自動更新,而無需等待工單佇列。
引用自 Arm Developer 關於設計模式的討論反映了這一轉變。其中指出,Data Protection Act 2018 和 PSTI 2024 等英國合規要求正在重塑物聯網安全,而標準的中介軟體模式已被證明是不夠的。同一來源指出,結合現代設備的單一登入 (SSO) 和舊版設備的 iPSK 的混合方法,並具備自動撤銷和租戶隔離功能,並指出這可以將 Meraki 和 Aruba 等平台上的部署時間從幾個月縮短至幾週。
零信任是實務,而非理論
有些團隊聽到「零信任」會聯想到一個耗時數年的轉型計劃。在 IoT 中,這其實更加具體。
這意味著每次裝置或使用者連線時,都要提出幾個嚴格的問題:
- 這是誰或這是什麼
- 它是如何進行驗證的
- 它應該存取什麼
- 什麼應該被阻擋
- 權限有多快可以被撤銷
這種方法之所以有效,是因為它符合實際的運作條件。裝置是多樣化的,資產是共享的,而變化是持續不斷的。
目標不是不信任任何事物。目標是停止預設信任。
對於 IT 總監來說,這是物聯網架構安全性的關鍵轉變。停止在脆弱的中心周圍畫上堅硬的外殼。開始在連接點分配身分、最小權限和隔離。
將 IoT 整合至您的企業網路
大多數 IoT 架構問題不會出現在全新規劃的設計圖上。當運行中的網路必須在不破壞訪客存取、員工工作流程或合規性規則的情況下吸收新裝置時,這些問題才會顯現。
這在多使用者企業環境中尤其如此。飯店、購物中心、醫院、住宅大樓和綜合用途場所都有一個共同點:不同的群體共享同一個實體基礎設施,但他們不應該共享同一個信任邊界。
從共存開始,而不僅僅是連線能力
常見的錯誤是將 IoT 部署視為僅僅是現有 WiFi 的簡單附加服務。裝置連線、封包傳送,專案就被宣告上線。接著支援工單就源源不絕而來。訪客裝置連線到不該去的地方。設施供應商需要存取權限,但無法被乾淨地隔離。舊型端點不支援首選的驗證方法。員工漫遊在大樓之間變得不穩定。
更好的問題是:連線裝置、使用者和業務系統要如何在同一個網路上共存,而不會互相繼承彼此的風險?
實用的整合模型
對於大多數企業級物業,基準應包括以下設計選擇:
- 依角色與用途隔離流量:訪客存取、員工存取和 IoT 設備流量應遵循不同的策略路徑。
- 將身分識別對應至策略:在可行情況下,對員工使用目錄支援的存取,並對託管設備進行明確的指派。
- 審慎處理傳統設備:較舊的端點通常需要不同的上線模式,但仍需要強大的隔離。
- 規劃跨站點移動:如果使用者和設備需要漫遊,策略也應隨之移動。
最清晰的例子之一是「建屋出租」(Build to Rent)或學生住宅。住戶期望像家一樣簡單。營運商則需要企業級的隔離。同樣的問題也出現在擁有員工、患者、訪客和醫療設備的醫院中,以及擁有賓客、員工、會議主辦方和第三方供應商的旅宿業中。
隔離在運作上必須簡單易行
架構師往往在紙面上設計了完美的分割,卻在實際營運中出了差錯。政策是完善的,但上線引導流程卻非常繁瑣,以至於團隊開始走捷徑。共享憑證重新出現。臨時例外變成了永久設定。由於平台模型過於僵化,本地管理員只能靠試算表來維持營運。
這就是為什麼簡單、可重複的裝置隔離至關重要。這篇關於 IoT device segmentation on WiFi and isolating non-standard devices 的演練,對於該問題的營運層面是一個非常有用的參考。
實戰中行之有效的做法
實用的整合設計通常會融合多種存取模式,而不是將單一方法強加於所有事物之上。
基於目錄的員工存取
員工裝置應使用與組織目錄及存取原則繫結的強大身分驗證。這能保持引導上線和離線流程的一致性,並避免因共用憑證而導致的無序擴張。乾淨隔離的賓客與訪客 WiFi 存取
賓客應能輕鬆連線,但其流量必須與業務和裝置網路保持嚴格隔離。最佳的架構能在不破壞網路邊界的前提下,保持流暢的使用者體驗。針對舊型或無螢幕 IoT 裝置的受控引導上線
某些裝置不支援現代身分識別工作流程。它們仍需要獨特的原則處理、受限的連線能力和明確的擁有權歸屬。減少摩擦的漫遊模式 在多站點的資產中,使用者不想頻繁地重新驗證。無摩擦、安全的漫遊能提升體驗並減輕客服中心負擔,但前提是跨位置的原則必須保持一致。
良好的整合設計可以減少支援工作,因為它消除了模糊空間。網路已經知道某個連線被允許進行什麼操作。
業務成果通常大於技術變更。訪客連線速度更快。員工減少時間流失。設施團隊可以新增裝置,而無需申請具風險的例外狀況。安全團隊獲得更清晰的邊界。這就是架構的重點。它應該讓實際運作的資產更容易管理,而不僅僅是建立更多連線。
結論 - 您的架構規劃成功藍圖
物聯網架構不是採購後就被歸檔的圖表。它是一套設計決策,決定了您連接的資產是變得井然有序還是混亂不堪。
最強大的架構具有幾個共同點。它們使用清晰的分層。它們根據運作條件而非流行趨勢來選擇協定。它們將邊緣處理視為提供速度、彈性和控制的實用工具。它們透過身分識別和隔離來確保存取安全,而不是依賴逐漸失效的周邊模型。
對於 IT 總監來說,這非常重要,因為其成果對企業來說是顯而易見的。更好的訪客存取、更安全的裝置上架、更乾淨的數據流以及更低的營運阻力,一切都從架構開始。規劃好藍圖,資產就會變得更容易擴充、更容易保障安全,而且價值更高。
關於 IoT 架構的常見問題
一些最棘手的問題是在架構被大致理解之後才出現的。爭論點通常圍繞在從哪裡開始、要測量什麼,以及如何在不進行過度建置的情況下做出權衡。
IoT 架構常見問題
| 問題 | 解答 |
|---|---|
| 如果我們的網路中已有舊型裝置和混合廠商,該如何開始? | 從探索和分類開始。識別哪些裝置支援現代驗證、哪些需要補償控制措施,以及它們實際上需要存取哪些業務系統。不要一開始就試圖同時將所有內容標準化。先從區分裝置類別、定義原則區域,並為每種類型設定引導上線路徑開始。 |
| 有哪些最實用的跡象能表明我們的架構具備擴充性? | 尋找營運指標,而非虛榮指標。您是否能在無須手動排除的情況下引導新裝置上線。您是否能快速撤銷存取權限。您是否能追蹤裝置套用了哪條原則及其原因。如果上游連結受損,各站點是否能正常降級運作。可擴充的架構通常表現為更低的支援摩擦與更可預測的變更管理。 |
| 我們該如何在雲端、邊緣和安全投資之間取得平衡,又不會使設計過於複雜? | 將處理程序放在符合業務效益的地方。將邊緣用於具時效性的動作和本機篩選。將中央平台用於跨站點的可視性與分析。全程使用以身分為主導的安全機制。如果某個層級無法提高韌性、控制力或可用性,那它可能只是增加複雜性,而非實用的架構。 |
評估決策的實用方法是根據以下三個測試來檢視每項建議的變更:
- 營運測試:站點團隊是否能夠持續提供支援
- 安全測試:它是否減少了隱性信任並收緊了可達性
- 業務測試:它是否改善了使用者體驗、數據實用性或交付速度
如果一項設計只通過了其中一項測試,通常還需要更多調整。
如果您正在規劃涵蓋餐飲旅宿、零售、醫療保健或多租戶物業的聯網基礎設施,Purple 可協助您將網路與身分識別完美整合。Purple 為訪客與員工提供無密碼 WiFi 存取、支援多租戶隔離、與 Entra ID 和 Okta 等平台整合,並透過 iPSK 等實用控制功能協助企業管理傳統 IoT 設備。對於希望在不依賴共享密碼或繁瑣的 Captive Portal 的情況下,實現安全存取、簡化營運並提升使用者體驗的團隊而言,這是極佳的選擇。