
Data encryption and network cipher suite auditor
Evaluate your organisation's wireless security protocols, transport layer ciphers, and regulatory compliance status against UK GDPR, PCI DSS 4.0, and HIPAA requirements.
一位訪客抵達飯店,連線上 WiFi,打開工作筆電,並傳送了一封包含機密商業資訊的電子郵件。與此同時,接待人員登入了物業管理系統、維護承包商查看了員工入口網站,而另一位訪客則打開了網路銀行應用程式。所有這些活動都取決於一個問題:未授權的人員是否能在資料於網路中傳輸或存在於系統中時讀取該資料?
這就是資料加密發揮作用的地方。加密將可讀取的資訊轉換為只有授權裝置、使用者或服務才能解碼的無意義形式。對於英國組織而言,這不僅僅是一項技術偏好。ICO 的加密指南將其視為針對傳輸中和靜態個人資料的適當風險防範保護措施,而英國政府的 Cyber Security Breaches Survey 2025/2026 則顯示加密採用率仍有提升空間。
對 IT 管理員和旅宿業者而言,重要的一點是加密並不是單一的開關。它運作於 WiFi、網頁工作階段、資料庫、驗證系統和備份中。它也支援從共享密碼轉向基於身分、有憑證支援的存取控制。
加密如何保護每個 WiFi 連線
連接到飯店 WiFi 的商務旅客期望網路能安全地傳輸他們的流量。如果無線連結沒有提供有效的加密,則同一個網路上的其他人可能可以使用現成的封包擷取工具來檢查傳輸的封包。他們可能不會立刻看到每個密碼或訊息,因為許多應用程式會加上自己的保護,但網路本身幾乎無法提供任何機密性。
在此情況下,什麼是資料加密? 這是將純文字(例如電子郵件請求或登入交易)套用密碼學演算法和金鑰以產生加密文字的過程。對於沒有所需金鑰的任何人來說,加密文字看起來都是隨機的。獲授權的接收者則使用對應的密碼學程序來還原原始資訊。
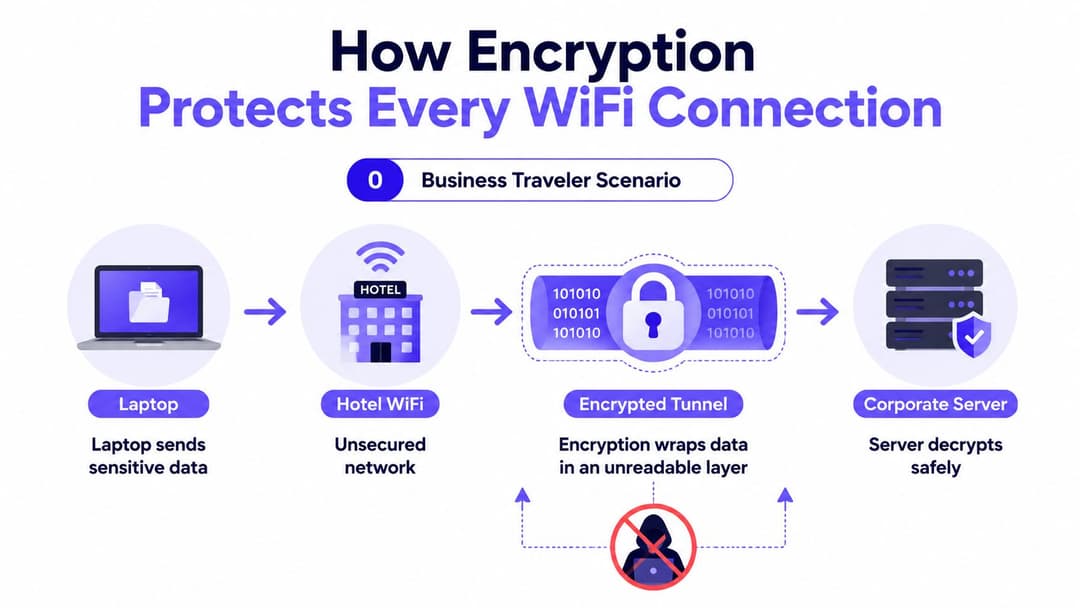
加密分層運作
現代連線可以同時使用多個防護層:
- WiFi 加密:WPA3 保護裝置與無線存取點之間的無線連結。
- 傳輸加密:TLS 保護階段作業,例如 HTTPS 網站、應用程式 API 和某些基礎架構通訊。
- 應用程式加密:應用程式在透過網路傳送特定訊息或記錄之前,可能會先對其進行加密。
這些層級解決了不同的問題。WPA3 有助於防止其他無線使用者讀取本地鏈結上的流量。HTTPS 保護瀏覽器與其目的地之間的連線。應用程式層級的加密則甚至可以在內容到達中介服務後,繼續保護選定的內容。
因此,飯店業者不應假設僅憑 WPA3 就能保護房客的整個使用流程。無線存取點、閘道器、DNS 服務、Web 應用程式、驗證伺服器和目的地資料庫都各自承擔著安全責任。任何一個層級的漏洞都可能暴露中介資料、憑證、記錄或管理流量,具體取決於故障發生的位置。
實用規則: 將加密視為一連串的控制鏈,而不是 WiFi 密碼的屬性。
加密技術實現基於身分識別的 WiFi
傳統的訪客與員工網路通常依賴共享的預先共用金鑰。該金鑰可能會被印在卡片上、顯示在歡迎頁面上,或是被過多員工所知。無線密碼演算法可能很強大,但當同一個秘密在人員和裝置之間共享時,存取模型就會變得難以控制。
企業級 WiFi 改變了這種模式。WPA3-Enterprise 可以使用 802.1X 和基於憑證的驗證,將個人或裝置身分與網路工作階段進行關聯。接著,網路便可以對員工、承包商、訪客和託管設備套用不同的存取原則。如需企業級無線驗證的實用介紹,請參閱 WPA3-Enterprise and identity-based WiFi。
這就是為什麼加密的重要性不僅止於隱私。它提供了受保護的工作階段,使無密碼且具備身分識別功能的存取變得切實可行。裝置可以證明其身分、建立工作階段金鑰並獲得網路存取權,而無需向每位使用者公開通用密碼。
對稱、非對稱與雜湊演算法解析
密碼學針對不同的工作使用不同的工具。對稱加密可有效保護數據,非對稱密碼學可幫助雙方建立信任並交換密鑰,而雜湊則可驗證完整性或將資訊表示為單向摘要。
對稱加密使用單一共享金鑰
對稱加密使用相同的私鑰或相關的秘密資料來加密和解密資料。一個實用的旅宿業比喻是飯店房卡。存取系統在鎖定或允許進入房間時會辨識該憑證,且系統可以快速處理大量的房門事件。
其優勢在於效能。一旦 WiFi 工作階段建立起對稱金鑰,存取點與用戶端就能對大量流量進行加密,而無需反覆執行較慢的公開金鑰運算。AES 是安全網路與儲存系統中常用的一種對稱加密演算法家族。
最困難的部分在於金鑰分發。雙方都需要存取正確的私密金鑰,但管理員必須防止未授權的使用者取得它。因此,現代協定會在設定階段使用非對稱加密,隨後在持續進行的工作階段中依賴對稱加密。
非對稱密碼學區分公鑰與私鑰
非對稱密碼學使用密鑰對。公鑰可以公開分發,而私鑰必須由其所有者保持控制。掛鎖提供了一個簡單的類比。任何人都可以鎖上掛鎖,但只有持有私鑰的人才能打開它。
在企業級 WiFi 中,憑證會將公開金鑰與憑證授權單位核准的身分識別進行綁定。在 EAP-TLS 驗證交換期間,用戶端和驗證服務使用憑證與密碼學證明來確立他們正在與受信任方進行通訊。此程序支援裝置和使用者驗證,而無需向網路提供共享密碼。
憑證鏈也是 Passpoint 和 OpenRoaming 等漫遊模型的基礎。裝置信任經核准的憑證授權單位,出示其憑證,並與參與網路建立受保護的會期。使用者體驗可能感覺是自動的,但背後的信任決策是基於加密身分識別。
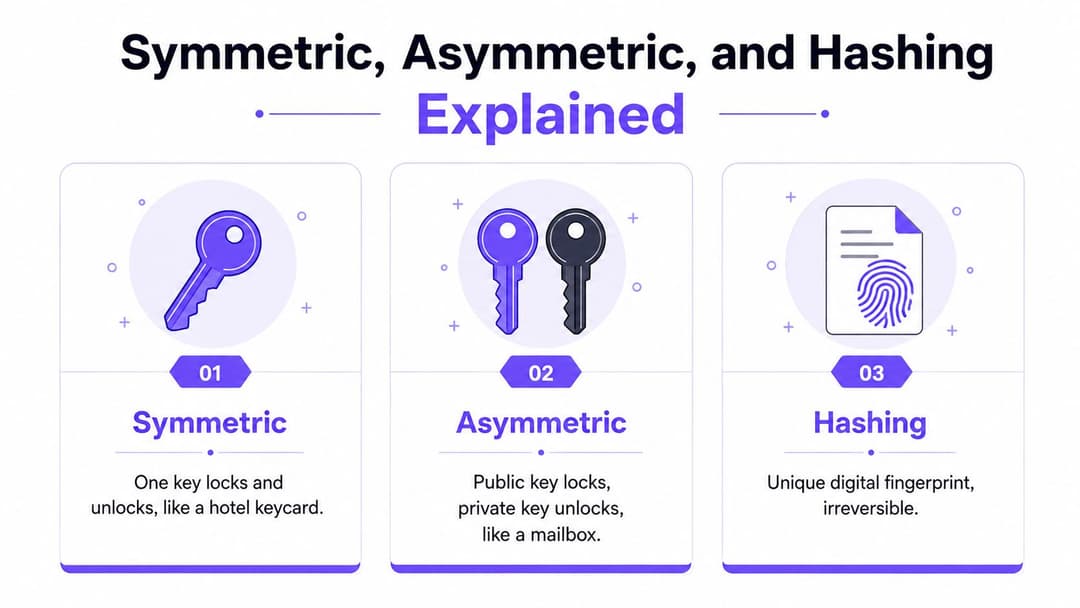
雜湊建立單向指紋
密碼編譯雜湊會將輸入資料轉換為固定格式的摘要。這就像是檔案的指紋。如果檔案發生變更,摘要也會隨之變更,但通常無法僅憑摘要重建原始檔案。
雜湊可協助系統檢查密碼格式、下載的韌體、設定檔和訊息完整性。它不是加密,因為沒有預期的解密過程。雜湊後的密碼不應被還原為原始密碼,而加密的資料則必須能由授權系統還原。
實際的 WiFi 工作流程可能會結合這三種方法:
- 非對稱加密 可驗證身分識別並協助建立共享會期內容。
- 對稱加密 可保護驗證後交換的資料。
- 雜湊 可檢查憑證、韌體、設定或訊息是否已被變更。
這種分層設計解釋了為什麼密碼學並非單一演算法。每種方法都解決了不同的營運問題。
傳輸中加密與靜態加密
顧客用手機辦理入住、加入 WiFi、開啟付款頁面並收到確認電子郵件。在此過程中,有數個系統處理該資訊。傳輸中加密在資訊於這些系統之間移動時提供保護。靜態加密則保護儲存在資料庫、裝置和備份中的複本。單靠安全的 WiFi 連線並不能涵蓋整個資料旅程。
傳輸中加密適用於設備與無線基地台之間、無線基地台與閘道器之間,或應用程式與其伺服器之間。WPA3 可保護無線區段,而 TLS 可保護許多網頁和應用程式工作階段。VPN 可以在不受信任的網路中建立另一個加密隧道,儘管它無法保護已受損的端點。在免密碼、基於憑證的 WiFi (例如 Passpoint 或 OpenRoaming) 中,身分檢查會在受保護的流量流動之前建立信任。這種信任仍取決於憑證驗證與正確設定的網路路徑。
靜態加密可保護收集後所保存的資訊。例如客戶關係系統中的訪客設定檔、人事平台中的員工記錄、RADIUS 計費記錄、物業管理數據以及網路儲存裝置上的備份封存。保護措施可套用在磁碟、磁碟區、資料庫、檔案或應用程式層級。存取控制與金鑰保護決定了當管理員、服務或攻擊者接觸到儲存層時,預存的加密是否依然有效。
| 項目 | 傳輸中加密 | 靜態加密 |
|---|---|---|
| 主要目的 | 在資料跨越網路傳輸時進行保護 | 在儲存裝置或設備遭到存取時保護已儲存的資料 |
| 餐旅業範例 | 顧客在受保護的 WiFi 上使用 HTTPS 進行瀏覽器工作階段 | 儲存在物業管理資料庫中的顧客記錄 |
| 典型控制措施 | WPA3、TLS、VPN 隧道及受保護的驗證連結 | 全磁碟、磁碟區、資料庫、檔案或應用程式加密 |
| 主要風險暴露 | 攔截、惡意無線基地台、受損的網路路徑 | 設備遺失、儲存裝置遭竊、未經授權的資料庫存取或暴露的備份 |
| 營運依賴關係 | 正確的通訊協定設定與可靠的端點驗證 | 安全金鑰、存取控制、備份與復原程序 |
| 稽核問題 | 哪些連結傳輸個人或機密資料?它們是否已加密? | 哪些系統保留了該資料?記錄和備份是否受到保護? |
稽核整個數據旅程
從資料流向圖開始,而不是從產品清單開始。追蹤一筆付款交易,從房客裝置穿過無線網路、閘道器、付款應用程式及儲存系統。針對員工憑證、租戶記錄、CCTV 相關系統和支援工單,進行相同的演練。
在每個階段,記錄控制措施及其所有者:
- 裝置到存取點:確認無線安全模式、憑證信任和驗證方法。
- 網路到應用程式:驗證網頁和 API 流量的 TLS 與憑證驗證。
- 應用程式到資料庫:檢查服務與服務之間的流量是否已加密。
- 資料庫到備份:確認匯出檔、快照和封存檔皆獲得獨立的保護。
- 管理員存取:要求加密的管理工作階段和強健的身分控制。
英國政府的調查發現,根據 Cyber Security Breaches Survey 2025/2026 報告,14% 的企業和 22% 的慈善機構表示,他們持有的個人資料未受到去識別化或加密等技術保護,而 77% 的企業和 69% 的慈善機構表示他們確實以這種方式保護個人資料。此對比強化了一個實用的審計要點:不僅要檢視跨越無線網路的訪客和員工流量,還要審查儲存的記錄和復原複本。
保護現代網路的安全演算法與協定
安全網路功能取決於演算法在協定中如何協同運作。AES 可以高效地保護流量,而憑證則用於確立身分,且 TLS 可保護應用程式連接。然而,脆弱的組態設定、不佳的驗證機制或外洩的私鑰,仍可能攻破這些安全控制措施。
AES 處理海量數據
AES 是一種對稱加密演算法,專為高效的批量保護而設計。在無線工作階段期間,無線基地台與用戶端會交換許多訊框,因此在驗證完成後,對稱密碼學會執行大部分的數據保護。
AES-256 也用於保護儲存的資訊。NCSC 的 cloud security guidance 建議使用能提供機密性與完整性的標準化對稱演算法和模式,來對靜態的客戶資料進行加密。它還建議不要將未加密形式的資料寫入磁碟。
單憑金鑰長度並不能確保系統安全。管理員必須保護金鑰資料、在適當情況下選擇驗證加密模式,並移除已棄用的設定。金鑰應與加密資料保持分離。如果攻擊者同時獲取了兩者,預期的保護措施就可能會被繞過。
RSA 與 ECC 支援憑證信任
RSA 和 ECC 是用於憑證和數位簽章的非對稱密碼學方法。它們允許裝置驗證驗證服務,並證明擁有私鑰。
在企業級 WiFi 中,這支援採用 EAP-TLS 的 802.1X。使用者或裝置不需要提交共享的無線密碼。驗證服務會檢查憑證鏈,同時裝置會證明其對私鑰的控制權。如此一來,單一遺失或遭到入侵的裝置可以被直接封鎖,而無需變更其他所有連線的存取權限。
該模型為使用 WPA3-Enterprise、Passpoint 和 OpenRoaming 的部署奠定了無密碼憑證存取的基礎。其實際優勢在於提供針對特定裝置的身分識別,而不是讓所有客房、員工裝置或承包商都共用同一組場所密碼。
ECC 非常適合較新的基礎設施,因為它能以相對精簡的金鑰長度提供強大的公開金鑰運算。RSA 在現有的憑證體系中仍然很常見,因此 IT 團隊在選擇替代方案之前,必須先檢查其信任鏈和裝置相容性。
TLS 保護應用程式和基礎設施連結
TLS 保護著 HTTPS 工作階段、API、入口網站以及網路元件之間的通訊。訪客可能會在本地無線連線使用 WPA3,並在無線基地台之外的預訂、付款或支援應用程式使用 TLS。這些控制措施保護著傳輸流程的不同部分,且必須分別進行驗證。
協定版本、密碼演算法設定和憑證驗證都至關重要。目前的標準化設定應該取代過時的演算法和協定版本。如果用戶端未正確驗證服務憑證,即使連線已加密,仍可能缺乏具可信度的身分識別。
WPA3、Passpoint 和 OpenRoaming 改變了存取控制
WPA2-PSK 依賴於共享金鑰,而該金鑰可能會傳播到預期對象之外。WPA3-Enterprise 將企業驗證用於託管網路。Passpoint 和 OpenRoaming 將該身分識別模型擴展到參與網路中,允許受信任的裝置設定檔或憑證進行驗證,而無需重複輸入場所特定的密碼。
在運作上的關鍵問題就變成了「此裝置允許使用哪一個身分,以及誰可以撤銷該身分?」加密技術保護了產生的工作階段,而憑證、信任鏈和存取原則則決定了誰能取得該工作階段,以及組織是否能乾淨俐落土地撤銷其存取權限。
金鑰管理與憑證最佳實踐
當企業保護了數據卻未能妥善管理密鑰時,加密在營運上就會失效。如果憑證的私鑰被複製、其發行機構不再受信任或其過期未受監控,那麼該憑證即使在技術上有效,仍會帶來風險。
管理憑證生命週期
可靠的憑證流程涵蓋了發行、部署、更新、輪換和撤銷。企業級 PKI 或雲端憑證授權單位可以與裝置管理平台以及身分識別提供者(例如 Entra ID、Google Workspace 或 Okta)進行整合。自動註冊可減少手動處理,並讓管理員將存取決策與裝置或使用者記錄相連結。
短期憑證可以降低憑證被盜的價值,但也會產生營運上的需求。裝置需要可靠的更新路徑、精確的時間設定以及在憑證過期時的明確回應。訪客登入不應將私鑰洩露給場所工作人員,也不應要求操作員在裝置之間複製憑證。
當筆記型電腦遺失、員工離職或裝置遭到入侵時,撤銷憑證仍然至關重要。憑證撤銷清單和線上憑證狀態協定可以協助驗證服務拒絕不應再運作的憑證。團隊必須測試完整路徑 - 從目錄變更或事件回應動作,一直到憑證授權單位、RADIUS 服務和無線控制器。
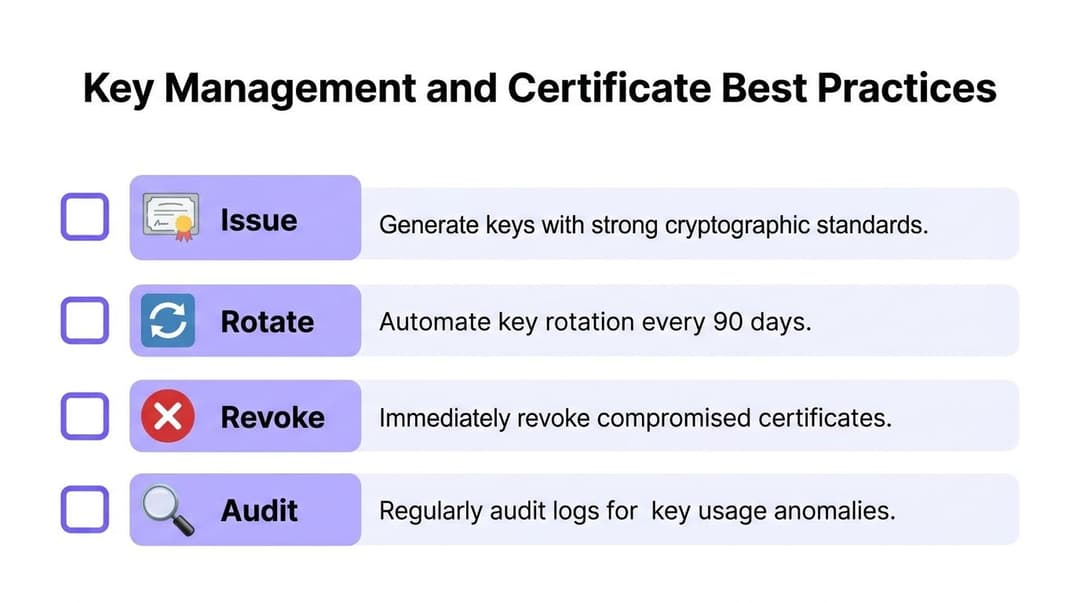
使用稽核清單
憑證部署應與防火牆規則庫受到相同的重視。請檢查以下各項:
- 信任憑證存放區: 從託管設備中移除過期、廢棄或未經授權的根憑證授權單位及中介憑證授權單位。
- 私鑰: 在架構支援的情況下,將私鑰保留在設備 TPM 或核准的硬體安全模組中。
- RADIUS 驗證: 確認驗證伺服器會驗證憑證鏈結、名稱及預期用途,而非僅僅接受任何憑證。
- 撤銷測試: 停用測試身分,並驗證控制器、無線基地台及漫遊服務中的存取是否已停止。
- 更新監控: 在憑證過期前發出警示,然後在具代表性的設備類型上測試更新。
- 職責劃分: 限制可簽發憑證、變更信任錨點或存取金鑰管理系統的人員。
- 記錄保存: 記錄簽發、更新、撤銷和驗證事件,以便管理員調查異常活動。
密鑰管理原則:將加密數據與其密鑰分開儲存,然後透過測試證明被入侵的身分可以被快速撤銷。
NCSC 建議使用當前的標準化加密演算法,並對金鑰內容進行獨立保護。團隊也可以在其 資料與安全概覽 中審查平台如何處理加密、儲存和存取控制,但對每個供應商都應提出相同的問題。
英國合規性與後量子準備
UK GDPR 並未在每種情況下都強制要求進行全球通用的加密。ICO 將其描述為對傳輸中和靜態個人資料的適當保護措施,其決策取決於所涉及的風險。這種基於風險的方法意味著組織應該要能夠說明其持有哪些個人資料、資料流向何處、誰可以存取以及為什麼所選的控制措施是相稱的。
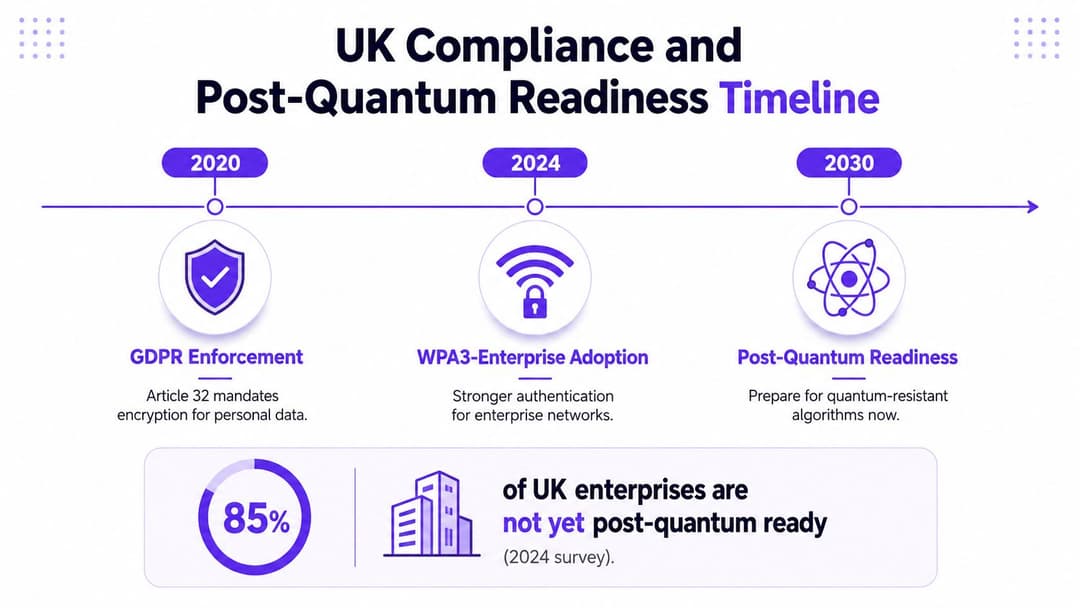
ICO 的加密指南草案更新版 將加密與 UK GDPR 第 32(1)(a) 條和第 5(1)(f) 條相連結。對於飯店、零售商、醫療保健提供者或物業經理而言,這使得加密成為涵蓋房客、患者、員工或租戶資訊的更廣泛安全決策之一部分。
合規需要證據而非標籤
僅將網路稱為「安全」並不能證明已提供適當的保護。IT 團隊應保留以下方面的證據:
- 每個網路上承載的資料類別;
- 應用於每個連線的加密與驗證控制;
- 允許的演算法和協定版本;
- 憑證核發和撤銷程序;
- 金鑰儲存安排;
- 事件回應和復原測試。
NCSC 的雲端指南指出,客戶的靜態數據應進行加密,且不應以未加密的形式將任何數據寫入磁碟。其建議對於託管物業系統、雲端備份和託管驗證服務尤為重要。
實體安全與技術安全也相輔相成。如果組織懷疑電信機房周圍有未經授權的監控或竄改行為,專業資源(例如 UK bug sweeping services)可能會成為更廣泛調查的一部分。該服務不能取代加密、存取控制或監控,但它解決了同一個保護計劃中不同的風險問題。
為密碼學變革做好準備
後量子防範準備現在是一個規劃問題,而不是立即更換每個網路的理由。NCSC 的 2025 年度審查 指出,組織應建立一個涵蓋整個資產的初步遷移計劃,並識別依賴密碼學的服務。
從盤點開始。記錄憑證授權單位、無線控制器、RADIUS 伺服器、VPN、應用程式、硬體安全模組、韌體簽章程序以及長期加密記錄。向廠商詢問其產品是否可以在不完全更換硬體的情況下,接收加密演算法的更新。
這就是密碼敏捷性(crypto-agility) - 隨著標準的演進而變更演算法、憑證設定檔或金鑰建立方法的能力。它將目前的合規工作與未來的彈性連結起來,因為了解其密碼學資產的團隊可以在今天找出薄弱的設定,並在技術變得難以更換之前規劃升級。
打造無密碼加密 WiFi 策略
即使底層加密技術再強大,共用的 WiFi 密碼仍然是一個弱點。一旦密碼出現在佈告欄、預約電子郵件或員工群組對話中,管理員就無法確實識別是誰使用了該密碼、無法單獨撤銷某個人的存取權限,也無法將原則套用至特定的裝置。
基於憑證的存取將加密工作階段與身分識別綁定。WPA3-Enterprise、Passpoint 和 OpenRoaming 可以透過憑證和受信任的身分識別服務來驗證受管理裝置或使用者。員工可以根據其目錄狀態獲得存取權限,而離職員工的存取權限則可在不變更其他所有使用者憑證的情況下予以移除。
實際的遷移可以從現有的網路開始:
- 審計共享網路:列出每個 PSK、其使用者、已連線裝置和業務目的。
- 分離身分:為員工、承包商、訪客、租戶和營運設備建立不同的原則。
- 連接身分服務:將無線平台與 RADIUS 服務、雲端身分識別提供者以及裝置管理系統整合。
- 發行憑證:透過託管註冊佈署使用者或裝置憑證,將私鑰保留在裝置控制之下。
- 試行與監控:測試驗證、漫遊、更新、撤銷和遞補行為。
- 淘汰共享金鑰:在替代方案證明可靠後,移除舊有的 PSK。
Purple 的 無密碼 WiFi 方法 是自動化憑證核發並將存取原則與身分識別相連結的一種選擇。操作員應評估此方案,並結合其現有的無線基礎架構、目錄服務、合規性要求和後量子路徑圖。
實用的完成清單非常簡單直接:
- 在支援的情況下啟用 WPA3-Enterprise。
- 採用憑證等級的存取,取代通用密碼。
- 整合 MDM 與身分識別服務,以進行受控的配置。
- 持續監控憑證過期與撤銷狀況。
- 針對演算法的敏捷性與未來的密碼學轉移進行規劃。
Purple 可以協助餐旅、零售、醫療保健和物業團隊,將共享的 WiFi 密碼替換為基於身分識別的加密存取,同時與現有的網路和目錄環境整合。請造訪 Purple 以評估無密碼 WiFi 策略,該策略可保護顧客與員工的連線,並為您的團隊提供邁向更強大憑證管理的實用路徑。



