
多租戶環境的 VLAN 區隔最佳實踐
本指南為 IT 經理、網路架構師、CTO 及場域營運總監提供了一份權威且不限特定廠商的藍圖,用於在多租戶 WiFi 環境中實施 VLAN 區隔。內容涵蓋 IEEE 802.1Q 標準、透過 802.1X 和 RADIUS 進行的動態 VLAN 分配,以及適用於旅宿業、零售業、體育場館和公共部門場域的逐步部署指南。合適的 VLAN 區隔是符合 PCI-DSS 與 GDPR 合規要求、防止橫向移動以及在共享實體基礎架構上提供高效能無線連線能力的基础控制措施。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:多租戶 WiFi 指南 →
Multi-tenant WiFi VLAN segmentation architect
Model isolated Layer 2 broadcast domains, Dynamic VLAN Assignment, subnet sizing, and switch trunking for residential MDUs, commercial offices, and mixed-use real estate.
Dynamic RADIUS attributes (RFC 2868 / 3580)
Pass these standard IETF attributes from Cloud RADIUS in the Access-Accept packet to dynamically steer authenticated tenant clients into isolated VLANs without broadcasting multiple SSIDs.
Cisco Meraki switch & AP trunk template
MS Cloud-Managed Switches & MR Access Points
Per-tenant VLAN mechanism: Identity PSK (iPSK) with RADIUS or Group Policies
Trunk form: Switchport mode trunk, allowed VLANs all / native VLAN 999
# Cisco Meraki dashboard configuration (MS switches + MR access points)
# Meraki MS is dashboard-managed: there is no switch CLI to paste into.
# Apply the following in the Meraki dashboard.
#
# Switch > Switch ports > (select AP uplink ports) > Edit:
#   Type:            Trunk
#   Native VLAN:     999 (unused, so untagged frames are discarded)
#   Allowed VLANs:   10,20,25,30,99,101-180
#   RSTP:            Enabled
#   Port isolation:  Disabled (an AP trunk carries many client MACs;
#                    do not apply port security to it)
#
# Wireless > SSIDs:
#   VLAN 10 - Property Staff & Leasing Operations
#   VLAN 20 - Building Operations (HVAC, CCTV, Elevators)
#   VLAN 25 - Smart Infrastructure & Door Access IoT
#   VLAN 30 - Visitor & Shared Amenity WiFi
#   VLAN 99 - Network Infrastructure & AP Management
#   Resident SSID -> WPA2/WPA3-Personal with Identity PSK (iPSK),
#                    per-tenant VLAN from the 101-180 pool
#   Staff SSID    -> WPA3-Enterprise 802.1X, VLAN 10
# Guest SSID -> Open + Purple captive portal, VLAN 30, client isolation ONDeploy automated multi-tenant WiFi with Purple
Eliminate resident WiFi friction and secure your property infrastructure. Speak with Purple's network solutions engineers to deploy automated iPSK onboarding, Cloud RADIUS Dynamic VLAN Assignment, and unified guest WiFi management across your property portfolio.
執行摘要
對於現代企業的實體場域 - 從多據點的 零售 投資組合與龐大的 旅宿 物業,到高密度的體育場館與 醫療保健 機構 - 網路分段已不再是可有可無的最佳實作,而是一項基礎的架構要求。在單一、扁平的實體網路上管理多租戶環境是一項關鍵的營運隱憂。這會使敏感的企業資料暴露於橫向安全性威脅中,因廣播擁塞而降低無線效能,並使法規遵循審計變得複雜。
在 IEEE 802.1Q 標準下定義的虛擬區域網路 (VLAN),提供了在共享的實體基礎架構上隔離不同使用者群組、租戶組織和設備類型所需的邏輯分割。藉由將特定的無線服務設定識別碼 (SSID) 對應到專屬的 VLAN,網路架構師可以在有線交換器網狀架構上執行精細的安全政策與流量管制。此外,實施透過 IEEE 802.1X 和 RADIUS 進行動態 VLAN 分配等先進技術,可讓場館將其射頻 (RF) 環境整合到單一安全的 SSID 中,從而消除因廣播多個 SSID 所造成的嚴重效能下降。
本指南為 IT 經理、網路架構師、CTO 和場館營運總監提供了具權威性的技術參考。它為設計和實施安全、具擴充性的 VLAN 分段架構提供了與廠商無關且具可行性的藍圖。藉由將這些實作與 Purple 的企業級 Guest WiFi 和 WiFi Analytics 平台相結合,企業可以實現強健的 Layer 2 隔離,簡化對 PCI-DSS 和 GDPR 的合規流程,並提供高安全性、高效能的無線體驗,從而提高場館的投資報酬率 (ROI)。
技術深入探討
從單一用戶網路轉型為安全的多租戶架構,需要從扁平的隱式信任模型轉變為分段的零信任框架。其目標是確保多個獨立的租戶、訪客網路和營運設備在共享的實體基礎架構上共存,同時不妥協安全性、效能或隱私。
802.1Q VLAN 標記協定
邏輯網路分段的基礎是虛擬區域網路 (VLAN),其在 IEEE 802.1Q 下進行了標準化。在標準乙太網路訊框中,802.1Q 標頭會在來源 MAC 位址和 EtherType 欄位之間插入一個 4 位元組的標記。此標記包含一個 12 位元的 VLAN 識別碼 (VID),最多支援 4,094 個唯一的邏輯分段 (VLAN ID 1 和 4095 為保留值)。
當無線用戶端連線至存取點 (AP) 時,AP 會將該用戶端的流量與特定的 SSID 關聯。接著,AP 會將用戶端的無線訊框封裝成乙太網路訊框,並在將其轉發至交換器連接埠之前,標記上對映的 VLAN ID。連接至 AP 的實體交換器連接埠必須設定為 802.1Q Trunk Ports,以同時承載多個 VLAN 的流量;而連接至單一租戶有線裝置的連接埠則設定為分配給單一 VLAN 的 Access Ports。
多個 SSID 的開銷與效能成本
多租戶隔離的一種常見但有缺陷的方法是為每個租戶廣播一個唯一的 SSID (例如 TenantA_WiFi、TenantB_WiFi、TenantC_WiFi)。AP 廣播的每個 SSID 都必須以最低的基本強制資料速率 (通常為 1 Mbps 或 6 Mbps) 傳送信標訊框 (通常每 102.4 毫秒一次),以確保舊型用戶端的相容性。
隨著 SSID 數量的增加,管理開銷所消耗的空中時間會大幅成長。在單一 AP 上廣播 8 個 SSID,僅信標開銷就可能消耗高達 30% 的可用無線空中時間,只留下 70% 給實際的用戶數據。在購物中心或會議中心等高密度環境中,這會導致高延遲、封包遺失和嚴重的吞吐量下降。最佳實踐規定將廣播的 SSID 數量限制在每個無線電頻段最多 3 到 4 個。
透過 802.1X 和 RADIUS 進行動態 VLAN 分配
為了繞過多個 SSID 的限制,同時維持嚴格的租戶隔離,網路架構師部署了動態 VLAN 分配 (DVA)。此架構使用 IEEE 802.1X 驗證,將無線環境整合為單一安全 SSID (例如 Enterprise_Secure)。
802.1X 架構包含三個關鍵組件:
- Supplicant:執行支援 802.1X 軟體 (例如 Windows、macOS、iOS、Android) 的用戶端裝置。
- Authenticator:無線 AP 或無線區域網路控制器 (WLC),在授權之前阻止來自用戶端的所有非驗證流量。
- Authentication Server:與身分存放區 (例如 Active Directory、LDAP 或雲端身分識別提供者) 整合的 RADIUS 伺服器。
在驗證交握期間,用戶端連線到單一安全 SSID 並提供認證或用戶端憑證 (透過 EAP-TLS 或 PEAP)。AP 將此轉發給 RADIUS 伺服器。驗證成功後,RADIUS 伺服器會返回一個 Access-Accept 訊息,其中包含特定的 IETF 標準屬性,指示 AP 將用戶端的工作階段動態分配給其指定的 VLAN:
- Tunnel-Type (64):設定為
VLAN(值 13) - Tunnel-Medium-Type (65):設定為
802(值為 6) - Tunnel-Private-Group-ID (81):設定為特定的 VLAN ID 字串 (例如:租戶 A 為
"101",租戶 B 為"102")
AP 接收這些屬性、解除連接埠封鎖,並將該用戶端 MAC 地址的所有後續流量對應到指定的 VLAN。這使得來自不同組織的數百名使用者能夠連接到同一台實體 AP 上完全相同的 SSID,同時在 Layer 2 保持完全隔離。如需部署此架構的詳細步驟說明,請參閱 如何使用 Cloud RADIUS 實作 802.1X 驗證 指南。
廣播網域遏制與 Layer 2 安全性
藉由將實體網路分割為較小的邏輯 VLAN,可以限制廣播網域。標準網路通訊協定(例如 ARP、DHCP 和 mDNS)依賴發送到廣播網域中每個裝置的廣播訊框。在具有數千台裝置的大型扁平網路上,這種「雜訊」會消耗大量的無線空中傳輸時間和用戶端裝置上的處理週期。將廣播限制在個別的 VLAN 子網路中可大幅減少開銷、防止廣播風暴並提高整體網路吞吐量。
此外,透過在訪客 SSID 上啟用用戶端隔離 (Client Isolation,也稱為點對點阻斷),可以增強 Layer 2 的隔離。這能防止同一 VLAN 上的無線用戶端彼此直接通訊,從而降低橫向掃描、封包監聽和中間人攻擊的風險。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
實作指南
部署安全的多租戶 VLAN 架構需要跨無線邊緣、有線交換器網狀架構和核心防火牆進行協調設定。以下逐步部署藍圖適用於各家廠商,且符合企業標準。
步驟 1:邏輯設計與 IP 子網路分配
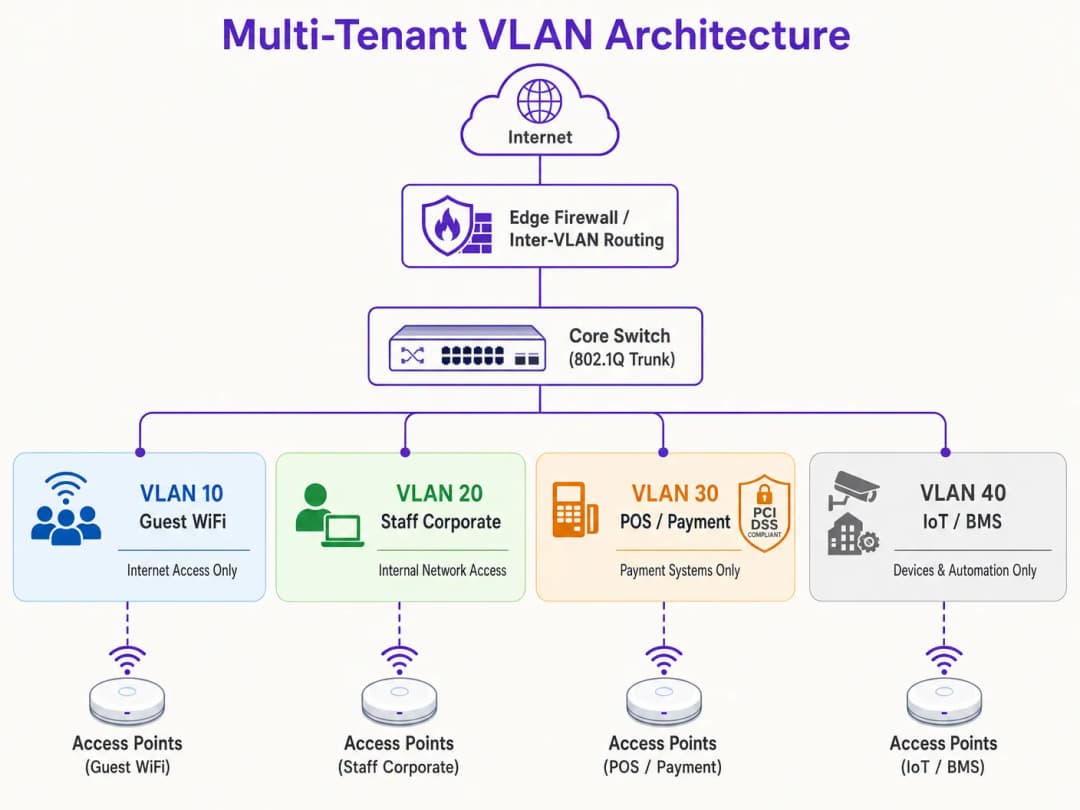
在設定任何硬體之前,請建立完整的邏輯網路對應圖。為每個流量類別分配不同的 VLAN ID、IP 子網路和安全區域。
| 區段名稱 | VLAN ID | IP 子網路 / CIDR | 安全區域 | 主要驗證方式 |
|---|---|---|---|---|
| 網路管理 | VLAN 10 | 10.10.10.0/24 | Management | 靜態 / 頻外 |
| 訪客 WiFi (Purple) | VLAN 20 | 172.16.0.0/20 | Guest (僅限網際網路) | 開放式 + Captive Portal |
| 企業員工 | VLAN 30 | 10.10.30.0/23 | Internal Corporate | WPA3-Enterprise (802.1X) |
| POS / 付款 | VLAN 40 | 192.168.40.0/24 | PCI-CDE (受限) | WPA3-Enterprise / MAB |
| IoT / 大樓系統 | VLAN 50 | 10.10.50.0/24 | IoT (受限) | WPA3-SAE / 動態 PSK |
關鍵規則:切勿將 VLAN 1 用於任何作用中流量或管理。在所有 Trunk 連接埠上停用 VLAN 1,並將 Native VLAN 變更為未使用的非路由 VLAN ID (例如:VLAN 999),以防止 VLAN 跨越攻擊。
步驟 2:有線交換器網狀架構設定
設定核心、分佈和存取交換器,以支援邏輯 VLAN 結構。直接連接到 AP 的交換器連接埠必須承載多個 VLAN,且必須設定為 802.1Q trunk 連接埠。明確定義每個 trunk 上允許哪些 VLAN,以將安全性暴露面降至最低。連接到單一有線設備(例如靜態 POS 終端機或接待處的 PC)的連接埠必須設定為存取模式,並分配給單一 VLAN。
步驟 3:無線區域網路控制器與 AP 設定
將無線 SSIDs 對應到其各自的 VLAN,並設定邊緣安全性控制。針對 Guest SSID,將安全性設定為 Open 或 WPA3-Enhanced Open (OWE) 以提供機會性無線加密、啟用 Client Isolation,並重新導向至 Purple 的雲端管理 Captive Portal,以進行符合 GDPR 規範的使用者登入與分析。針對 Corporate SSID,設定使用 802.1X 的 WPA3-Enterprise、定義主要和次要 RADIUS 伺服器地址,並啟用 802.11r 快速 BSS 轉換和機會性金鑰快取 (OKC) 以實現無縫漫遊。針對 IoT 設備,部署具有強大、定期輪替密碼金鑰的 WPA3-SAE,或實施 Multi-PSK (MPSK) 以將唯一金鑰分配給個別設備,並將其動態對應到子 VLAN。
步驟 4:核心防火牆與跨 VLAN 路由原則
VLAN 架構的安全性完全取決於管理跨 VLAN 路由的防火牆規則。防火牆必須強制執行嚴格的 預設拒絕 原則,僅允許明確許可的流量通過。

針對 Guest 區域 (VLAN 20),允許連接埠 80 和 443 上往 WAN 的連出流量,並允許往 DNS 和 DHCP 服務的 UDP 流量。拒絕所有往內部子網的流量。針對 POS 區域 (VLAN 40),僅允許在連接埠 443 上往指定付款閘道 IP 地址的連出 TCP 流量,並拒絕往返所有其他 VLAN 的所有流量。針對 IoT 區域 (VLAN 50),僅允許往特定製造商更新伺服器和本機管理控制器的連出流量,並拒絕所有其他內部和外部流量。
最佳實踐
為確保長期穩定性、高效能和嚴密安全性,請遵循這些業界標準的 VLAN 設計原則。
管理平面隔離 是不可妥協的。絕不允許終端使用者流量進入網路管理 VLAN。AP、交換器、路由器和 WLC 應在專用的、高度受限的管理 VLAN 上取得其 IP 地址。對此 VLAN 的存取必須僅限於授權的管理員設備,理想情況下是透過安全的 VPN 或實體主控台連接埠。如果攻擊者獲得了管理平面的存取權限,他們就實際控制了整個網路基礎架構。
標準化 VLAN 結構對多站點營運商而言至關重要。對於管理多站點資產組合的組織(例如擁有 500 家門市的零售連鎖店或擁有 50 家物業的飯店品牌),請實施一致套用於每個站點的範本化 VLAN 結構。在 IP 位址中使用一致的第三個八位元組來與 VLAN ID 相匹配,可簡化整個資產的遠端疑難排解、WLC 範本部署和防火牆規則管理。這種方法還能大幅縮短上架新站點所需的時間。
DHCP 租期優化可防止 IP 位址耗盡。在高密度環境中,必須仔細管理 DHCP 租期。對於使用者頻繁進出的 Guest WiFi 區段,請將 DHCP 租期設定為 1 到 2 小時。對於內部企業網路,8 到 24 小時的標準租期較為合適。確保本機 DNS 伺服器不會暴露給訪客網路;將訪客 VLAN 設定為使用公共、經篩選的 DNS 解析程式,以減少內部伺服器的負載。
合規性對齊必須從第一天起就融入架構中。PCI-DSS 規範 1.2 強制要求安裝防火牆,以限制持卡人資料環境 (CDE) 與其他網路之間的流量。透過將 POS 終端機隔離在專屬的 VLAN 上,場地網路的其他部分就可以排除在嚴格且成本高昂的 PCI 合規性評估之外。GDPR 的「設計保護隱私」原則可透過隔離訪客使用者流量並透過 Purple 的 Captive Portal 管理同意書來滿足。所有 SSID 應加速採用 WPA3,因為 WPA3-Personal 的同時等同驗證 (SAE) 協定消除了 WPA2-PSK 中存在的離線字典攻擊漏洞。如需有關存取控制架構的進一步指引,請參閱 2026 年 10 大最佳網路存取控制 (NAC) 解決方案。
疑難排解與風險緩解
即使是精心設計的 VLAN 架構也可能會遇到營運問題。以下是最常見的故障模式及其技術緩解措施。
VLAN 洩漏與設定錯誤的 Trunk 連接埠是部署後支援工單最常見的根本原因。其症狀是無線用戶端成功驗證到特定 SSID,但無法取得 IP 位址。根本原因在於連接到 AP 的交換器連接埠設定錯誤:可能是 802.1Q trunk 上不允許目標 VLAN,或者是交換器的本機資料庫中尚未建立該 VLAN。請驗證交換器 trunk 設定,並確保交換器連接埠上允許的 VLAN 清單與 AP 上設定的 SSID 相匹配。在進行任何變更後,務必審計交換器設定並在啟用期間進行驗證。DHCP Relay Failures 會在新建的 VLAN 於 Layer 3 介面上未設定對應的 IP Helper Address 時發生。由於 DHCP 請求為廣播封包,因此在沒有中繼代理的情況下無法跨越 VLAN 邊界。如果 DHCP 伺服器與用戶端位於不同的 VLAN,則必須為路由器或 Layer 3 交換器設定指向集中式 DHCP 伺服器的 IP Helper Address。
RADIUS 憑證過期 是一種隱形風險,可能導致整個企業網路同時癱瘓。其症狀是所有通過 802.1X 驗證的用戶端突然連線失敗,並在用戶端裝置上顯示憑證警告錯誤。請部署在憑證過期前 30 天觸發的自動化監控警報,並實作自動化憑證更新流程以防止人為疏忽。
SSID 激增與射頻擁塞 的表現形式為:儘管訊號強度極佳且擁有高速後端連線,但延遲卻很高且網速緩慢。根本原因在於管理開銷和同通道干擾導致的通道利用率過高。請整合 SSID、改用 Dynamic VLAN Assignment、在骨幹高密度區域的部分 AP 上停用 2.4 GHz 無線電,並強制執行頻段引導 (band steering),將雙頻用戶端推向更乾淨的 5 GHz 和 6 GHz 頻段。
-
投資報酬率與商業影響
實作健全的 VLAN 分割策略可為場域營運商和企業組織帶來顯著且可衡量的商業價值。
PCI 稽核範圍極小化 可帶來直接的成本節省。對於處理信用卡付款的場域,扁平化的網路會使整個基礎設施都納入 PCI-DSS 合規範圍。這意味著每台交換器、AP、伺服器和辦公室電腦都必須接受稽核,每年在合規評估、滲透測試和管理開銷方面花費數萬英鎊。透過分割網路並將持卡人資料環境隔離到具有嚴格防火牆控制的專用 POS VLAN,稽核範圍將僅限於該 VLAN。這種範圍的縮減最多可降低 70% 的合規成本,並大幅降低因未合規而遭受處罰的風險。
降低資安事件成本 是價值最高的安全成果。嚴重資料外洩的主要驅大因素是橫向移動 - 攻擊者先取得低安全防護裝置的存取權限,然後在扁平網路上穿梭以入侵高價值資料庫或 POS 系統。VLAN 分割結合嚴格的跨 VLAN 防火牆規則,可完全消除此攻擊途徑。如果 VLAN 50 上的 IoT 裝置遭到入侵,攻擊者將被困在該邏輯區段內。如此可將外洩事件的波及範圍降至最低,保護敏感的企業資產。 Guest Analytics and Revenue Monetisation 將網路從成本中心轉變為策略資產。妥善進行網路分段可讓場域營運商安全地提供高品質的 Guest WiFi,而不會危害內部安全。透過將訪客流量經由專用 VLAN 路由至 Purple 的平台,場域可以透過品牌專屬的 captive portal 收集寶貴的第一方客戶數據,並直接與 CRM 和行銷自動化平台整合。這能實現精準的行銷活動、提升客戶忠誠度,並讓營運商透過分級頻寬升級以及在 captive portal 登入頁面上投放廣告,從其無線基礎架構中獲利。如需深入瞭解分析如何推動業務成果,請參閱 Purple 的 WiFi Analytics 平台說明文件。
參考資料
- Cisco Wireless APs: 2026 Guide to Products & Deployment
- 10 Best Network Access Control (NAC) Solutions for 2026
- WiFi in Schools: The 2026 Administrator & IT Guide
- How to Implement 802.1X Authentication with Cloud RADIUS
- Purple Guest WiFi 平台
- Purple WiFi Analytics 平台
- 餐飲旅宿業 WiFi 解決方案
- 零售業 WiFi 解決方案
- 交通運輸業 WiFi 解決方案
關鍵定義
VLAN (Virtual Local Area Network)
一種網路裝置的邏輯分組,其通訊方式就如同位於同一個實體 LAN 上一樣,不論其物理位置為何。VLAN 在 IEEE 802.1Q 下定義,使用嵌入在乙太網路訊框標頭中的 12 位元 VLAN 識別碼 (VID),將單一實體交換器架構分割為多個隔離的廣播網域。
IT 團隊在共用的實體基礎設施上分離客用、員工、POS 和物聯網流量時,會將 VLAN 作為主要機制。如果沒有 VLAN,所有裝置都會共用單一廣播網域,從而帶來安全性和效能風險。
802.1Q Trunk Port
一種交換器連接埠,設定為可透過在每個乙太網路訊框加上其對應的 VLAN ID 標記,同時傳輸多個 VLAN 的流量。Trunk 連接埠在交換器之間以及往基地台傳輸已標記的訊框,而 Access 連接埠則僅傳輸單一 VLAN 的未標記訊框。
網路工程師在連接到基地台的交換器介面上,以及交換器之間的上行鏈路連接埠上設定 trunk 埠。設定錯誤的 trunk 埠 - 其允許的 VLAN 清單中不包含所需的 VLAN - 是部署後連線失敗最常見的原因。
動態 VLAN 分配 (DVA)
一種利用 IEEE 802.1X 驗證和 RADIUS 伺服器,根據無線用戶端已驗證的身份(而非其連接的 SSID)動態分配至特定 VLAN 的架構。RADIUS 伺服器會在 Access-Accept 訊息中傳回 IETF 標準屬性(Tunnel-Type、Tunnel-Medium-Type、Tunnel-Private-Group-ID),以指示基地台要分配哪一個 VLAN。
DVA 是多租戶大樓的推薦方法,因為在這些大樓中廣播多個 SSID 會降低射頻效能。它允許單一 SSID 為多個租戶組織提供服務,且彼此之間具有完全的 Layer 2 隔離。
RADIUS (Remote Authentication Dial-In User Service)
一種用戶端 - 伺服器網路協定,為網路存取提供集中化的驗證、授權和計帳 (AAA) 管理。在 WiFi 環境中,無線控制器充當 RADIUS 用戶端,將來自無線用戶端的驗證請求轉發給 RADIUS 伺服器,該伺服器會比對身分儲存庫(Active Directory、LDAP 等)驗證憑證,並傳回包含 VLAN 分配在內的授權屬性。
RADIUS 是企業 WiFi 安全性的骨幹。IT 團隊佈署 RADIUS 伺服器(例如 Microsoft NPS、FreeRADIUS 或雲端 RADIUS 服務)來執行針對每個使用者和每個裝置的網路原則,包括動態 VLAN 分配和憑證驗證。
PCI DSS (Payment Card Industry Data Security Standard)
一套安全標準,旨在確保所有接受、處理、儲存或傳輸信用卡資訊的公司都維持安全環境。PCI DSS 需求 1 強制要求安裝和維護網路安全控制措施,包括限制持卡人資料環境 (CDE) 與其他網路之間流量的防火牆。
擁有 POS 終端機或付款處理系統的場地營運商必須符合 PCI DSS。適當的 VLAN 網路分割可將 CDE 隔離到專用的 VLAN,從而將 PCI 稽核的範圍縮減至僅該區段以及管理該區段的防火牆原則,而不是整個網路。
廣播網域
將接收由群組中任何一個裝置傳送之廣播訊框的所有網路裝置集合。在未分割的扁平網域上,所有裝置共享單一廣播網域。VLAN 將網路劃分為較小的廣播網域,將廣播流量 (ARP、DHCP、mDNS) 限制在僅該 VLAN 內的裝置中。
在擁有數百或數千個連線裝置的高密度場地中,單一大型廣播網域會產生大量的廣播流量,這會消耗無線空中傳輸時間並降低效能。透過 VLAN 縮減廣播網域大小是主要的效能最佳化技術。
WPA3-Enterprise
目前的企業級 WiFi 安全標準,使用 IEEE 802.1X 驗證和 EAP (Extensible Authentication Protocol) 進行針對每個使用者或每個裝置的驗證。WPA3-Enterprise 提供 128 位元(標準)或 192 位元(高安全性模式)的加密保護,並消除了與 WPA2 的 4 向交握相關的安全漏洞。
IT 團隊應在所有公司和受監管的 SSID(員工、POS)上佈署 WPA3-Enterprise。它需要一個 RADIUS 伺服器以及用戶端憑證 (EAP-TLS) 或使用者名稱/密碼憑證 (PEAP-MSCHAPv2)。WPA3-Enterprise 是符合 PCI DSS 規範的無線佈署所需的驗證標準。
用戶端隔離 (對等封鎖)
無線基地台的一項功能,可阻止連接到同一個 SSID 的裝置在 Layer 2 進行直接通訊。啟用此功能後,所有用戶端之間的流量都會在 AP 處被阻擋,強迫其在到達另一台裝置之前必須先經過防火牆。
用戶端隔離是所有訪客 WiFi SSID 必備的設定。若未啟用,惡意用戶便能在訪客網路中掃描、探測並攻擊同一個 SSID 上的其他訪客裝置。這也是符合 GDPR 法規的必要條件,因為它能防止某一訪客攔截另一訪客未加密的流量。
MAC 驗證繞過 (MAB)
一種備用驗證機制,允許無法進行 802.1X 驗證的裝置(例如印表機、智慧電視和 IoT 感測器)使用其 MAC 位址向網路進行驗證。RADIUS 伺服器會預先載入授權裝置的 MAC 位址,並在 MAB 請求成功後傳回適當的 VLAN 分配。
IT 團隊在多租戶環境中針對 IoT 和舊型裝置使用 MAB。由於 MAC 位址可能會被偽造,因此 MAB 應始終與所分配 VLAN 上的嚴格防火牆 ACL 結合使用,從而將裝置的網路存取權限限制在其所需的特定外部服務。
Native VLAN
分配給 802.1Q Trunk 埠上未標記(untagged)流量的 VLAN。在大多數交換器上,預設情況下 VLAN 1 為 Native VLAN。到達 Trunk 埠的未標記訊框會分配給 Native VLAN。這是一個眾所周知的 VLAN 跳躍(VLAN hopping)攻擊媒介,攻擊者會藉此傳送雙重標記的訊框以逃脫其 VLAN。
最佳做法是將所有 Trunk 埠上的 Native VLAN 更改為未使用的非路由 VLAN ID(例如 VLAN 999),並確保沒有任何作用中裝置分配給 VLAN 1。這是任何符合 PCI-DSS 規範之網路設計中強制的安全強化步驟。
範例
一家擁有 12 家物業、共 350 間客房的飯店集團需要整合其網路基礎架構。目前,每家物業都運作一個單一的扁平網路,同時為客房、員工筆記型電腦、餐廳 POS 終端機、CCTV 攝影機、HVAC 控制器以及擁有多個並行活動舉辦方的會議中心提供服務。IT 總監已指出,整個網路都處於 PCI-DSS 合規評估範圍內,導致集團每年在稽核費用和補救工作上花費約 45,000 英鎊。該如何重新設計此網路?
解決方案是採用標準化範本,在所有 12 家物業中一致部署五個 VLAN 的架構。VLAN 10(管理,10.XX.10.0/24)僅承載交換器、AP 和 WLC 的管理流量,且只能透過專用系統管理員 VPN 存取。VLAN 20(訪客 WiFi,172.16.0.0/20)透過 Purple 的 Captive Portal 路由所有訪客流量,以進行符合 GDPR 的登入流程與分析,並啟用用戶端隔離及設定 2 小時的 DHCP 租約時間以防止 IP 耗盡。VLAN 30(員工企業,10.XX.30.0/23)使用 WPA3-Enterprise,並透過雲端 RADIUS 服務對集團的 Azure AD 進行 802.1X 驗證。VLAN 40(POS/付款,192.168.40.0/24)是嚴格隔離的 PCI-CDE 區隔,具有預設拒絕的防火牆策略,僅允許向付款閘道供應商的 IP 位址發送輸出 HTTPS。VLAN 50(IoT/BMS,10.XX.50.0/24)將所有 CCTV、HVAC、智慧鎖和建築管理設備隔離,並將出口過濾限制在其各自的管理平台。會議中心則透過 WLC 儀表板配置臨時活動 VLAN(VLAN 60 - 99)來處理,每個 VLAN 都具有自訂的 Purple Captive Portal 和頻寬限制。標準化的第三個八位元組 IP 方案(XX = 站點編號)允許 NOC 團隊僅憑 IP 位址就能識別任何設備的站點和區隔,從而大幅縮短疑難排解時間。
一家擁有 220 家分店的全國性零售連鎖店正面臨大範圍的 WiFi 效能投訴。儘管每家分店都配備了 200 Mbps 的光纖連線,但顧客和員工回報的速率卻低於 5 Mbps。一項審計顯示,每家分店的基地台都在廣播 9 個 SSID:一個給顧客、一個給員工、一個給 POS、一個給 CCTV、一個給數位看板、一個給庫存管理手持設備、一個給第三方物流合作夥伴、一個給特許咖啡店,以及一個來自先前電信業者且從未退役的舊有 SSID。該如何重新設計網路,以解決效能問題並同時維持安全性?
解決方案分為三個階段進行整合。第一階段(立即執行):立即停用舊有 SSID 以及任何無活動用戶端的 SSID。單是這一點,就能將信標開銷從 9 個 SSID 減少到 7 個。第二階段(30 天內推出):使用 802.1X 和 RADIUS 的動態 VLAN 分配功能,將員工、庫存管理手持設備、物流合作夥伴和數位看板的 SSID 整合為單一企業 SSID。每個使用者群組使用其企業憑證或裝置憑證進行驗證,而 RADIUS 伺服器會傳回對應的 Tunnel-Private-Group-ID 屬性,以將其分配到專用的 VLAN(員工為 VLAN 30、物聯網/手持設備為 VLAN 50、物流為 VLAN 60、看板為 VLAN 70)。這會將 SSID 數量從 7 個減少到 4 個。第三階段(60 天內推出):將特許咖啡店遷移到具有獨立 Purple 驗證入口網站(captive portal)實例的專用 VLAN,並將 POS 和 CCTV 的 SSID 整合至其各自隔離的 VLAN 上。最終的架構會廣播 3 個 SSID:一個具有動態 VLAN 分配的企業 SSID、一個透過 Purple 驗證入口網站的顧客/客用 WiFi,以及一個 POS SSID。在所有 AP 上啟用頻段導引(band steering)以引導雙頻用戶端至 5 GHz,並在客用 VLAN 上設定每個用戶端的速率限制(下行 10 Mbps),以防止任何單一使用者飽和上行鏈路。
練習題
Q1. 一家會議中心營運商管理一個面積為 50,000 平方英尺、擁有 200 個基地台的場地。他們目前廣播 6 個 SSID:一個供活動與會者使用、一個供參展商使用、一個供場地工作人員使用、一個供影音設備使用、一個供餐飲 POS 終端機使用,還有一個供建築管理系統使用。IT 經理報告指出,在大型活動期間 WiFi 效能不佳,儘管有 1 Gbps 光纖上行鏈路,但平均用戶端速度仍降至 3 Mbps 以下。該場地也正準備進行 PCI-DSS 稽核。您會如何重新設計無線架構,以同時解決效能和合規性問題?
提示:請考慮哪些 SSID 可以使用 Dynamic VLAN Assignment 進行整合、哪些流量類別會涉及 PCI-DSS、以及 SSID 信標(beacon)耗損在「高密度環境」中如何對效能問題產生影響。
查看標準答案
重新設計的方案利用 Dynamic VLAN Assignment 將企業區段的 6 個 SSID 整合為 3 個。SSID 1(活動與會者):開放式 SSID 搭配 WPA3-Enhanced Open,對應至 VLAN 20,透過 Purple 的 Captive Portal 進行符合 GDPR 規範的登入,並實施每用戶限速(下行 10 Mbps)。啟用用戶端隔離。SSID 2(企業安全):單一 WPA3-Enterprise SSID,使用 802.1X 搭配 Dynamic VLAN Assignment。參展商使用註冊時發放的臨時憑證進行驗證,並置於 VLAN 60(僅限網際網路、隔離)。場地工作人員使用企業 AD 憑證進行驗證,並置於 VLAN 30(內部存取)。影音設備使用 MAC 驗證繞過(MAB),並置於 VLAN 50(僅限存取影音管理伺服器)。SSID 3(POS 安全):專為餐飲 POS 終端機設計的 WPA3-Enterprise SSID,對應至 VLAN 40 (PCI-CDE)。嚴格的防火牆規則僅允許往支付網關的輸出 HTTPS 流量。在可行情況下,將建築管理系統遷移至 VLAN 50 上的有線連接,若必須使用無線,則移至專用的 IoT SSID。將 SSID 從 6 個減少至 3 個可消除約 15 - 20% 的信標耗損,直接改善可用空閒時間(airtime)和用戶端吞吐量。PCI 稽核範圍則縮減至 VLAN 40 及其防火牆原則,滿足 PCI-DSS 要求 1.2 和 1.3。
Q2. 一位網路架構師正在為一棟擁有 80 個單元的新型混合用途商業大樓設計 WiFi 基礎設施。該大樓將容納 15 個獨立的商業租戶、一樓的咖啡廳以及共享共同工作空間。每個租戶都需要與其他租戶完全的網路隔離、專屬的頻寬分配以及連接其自身設備的能力。大樓業主希望集中管理整個基礎設施,並在 30 分鐘內引導新租戶上線。您會推薦哪種架構?關鍵的設計決策又是什麼?
提示:考慮使用專用 SSID 的每租戶 VLAN,與使用單一 SSID 的動態 VLAN 指派之間的權衡。思考快速引導租戶上線與集中式管理的操作需求。
查看標準答案
推薦的架構是動態 VLAN 指派模型,為所有商業租戶提供單一企業 SSID,並為咖啡廳和共同工作空間配備獨立的訪客 SSID。每個租戶分配一個唯一的 VLAN ID(例如:租戶使用 VLAN 101-115,共同工作空間使用 VLAN 200,咖啡廳使用 VLAN 201)。RADIUS 伺服器與支援每租戶使用者目錄的雲端身分識別提供者進行整合。當新租戶上線時,管理員在核心交換器上建立一個新 VLAN、為新子網設定 DHCP 範圍、將該 VLAN 新增至所有 Trunk 埠的允許清單中、在身分識別提供者中建立一個新租戶群組,並設定 RADIUS 伺服器以針對該租戶的使用者傳回新的 VLAN ID。這整個流程可以範本化,並在 30 分鐘內完成。透過預設拒絕的跨 VLAN 防火牆原則,每個租戶的 VLAN 都與所有其他租戶的 VLAN 隔離。每租戶的頻寬原則透過 QoS 設定檔在無線區域網路控制器(WLC)上執行,以確保每個租戶獲得其簽約的頻寬等級。咖啡廳和共同工作空間的訪客 SSID 透過 VLAN 200 上的 Purple Captive Portal 進行路由,為大樓業主提供訪客分析和品牌化的引導上線體驗。關鍵的設計決策是使用單一企業 SSID,而不是每租戶專屬的 SSID,因為後者需要廣播多達 15 個 SSID,這會在高密度大樓環境中嚴重降低射頻效能。
Q3. 一家大型連鎖零售商的 IT 經理在例行網路稽核中發現,其 300 家門市的所有 Trunk 埠上都將 VLAN 1 用作 Native VLAN,且用於存取無線控制器的管理 SSID 與訪客 WiFi 網路處於相同的子網。安全性團隊已將此標記為關鍵安全性漏洞。應採取哪些立即的修復步驟?如果這些問題不予處理,會面臨什麼風險?
提示:考慮將 VLAN 1 作為 Native VLAN 會啟用的特定攻擊媒介(VLAN 跳躍),以及可從訪客網路存取管理流量的影響。依風險嚴重性排定修復步驟的優先順序。
查看標準答案
按優先順序立即進行修補:步驟 1(關鍵 - 當天):隔離管理 SSID。如果從訪客網路可以存取管理 SSID,請完全停用該管理 SSID。將所有無線控制器管理存取權限移至專用的管理 VLAN(例如 VLAN 10),並限制僅能透過站點對站點 VPN 或專用管理工作站由管理員裝置進行存取。這消除了解決最關鍵的風險:訪客使用者或訪客網路上的攻擊者獲取無線控制器的存取權限,並重新設定或停用整個無線基礎架構。步驟 2(高 - 1 週內):將所有 Trunk 埠上的原生 VLAN 從 VLAN 1 變更為未使用的、不可路由的 VLAN(例如 VLAN 999)。確保沒有將任何作用中裝置指派給 VLAN 1。這可以緩解 VLAN 跳躍攻擊向量,在這種攻擊中,攻擊者會發送雙重標記的 802.1Q 框架以逃離其所在的 VLAN,並獲取對另一個 VLAN 流量的存取權限。步驟 3(中 - 30 天內):對所有 300 家門市進行全面的 Trunk 埠稽核,以驗證每個 Trunk 埠上允許的 VLAN 列表已明確定義,且與設計文件相符。從 Trunk 埠中移除該位置不需要的任何 VLAN。不解決這些問題的風險非常嚴重:訪客 WiFi 網路上的攻擊者可能會接觸到無線控制器管理介面、修改 SSID 設定、擷取預先共用金鑰、重新導向流量或停用整個無線基礎架構。VLAN 1 原生 VLAN 漏洞可能會使攻擊者逃離訪客 VLAN 並存取 POS 終端機或內部伺服器,從而導致違反 PCI-DSS 規定,並可能面臨每月高達 100,000 英鎊的非合規罰款。
常見問題
How do you set up separate networks on a shared internet connection for residents, leasing office staff, and smart building devices?
To isolate different user groups on a shared high-speed uplink without deploying multiple physical networks, configure IEEE 802.1Q VLAN tagging on your core switch and wireless access points. Create dedicated VLANs with private IP subnets: for example, VLAN 10 for Leasing Office Staff (authenticated via 802.1X/WPA3-Enterprise), VLAN 20 for Building Management Systems and IoT (using MAC Authentication Bypass and strict outbound ACLs), VLAN 30 for Public Guest WiFi (with Layer 2 client isolation and a captive portal), and dynamic per-tenant VLANs (VLAN 100-500) for residents using Identity PSK (iPSK) or Dynamic VLAN Assignment. Enforce stateful inter-VLAN firewall rules that prevent traffic between segments while allowing outbound WAN internet access.
What is the difference between SSID-based VLAN tagging and Dynamic VLAN Assignment (DVA)?
SSID-based VLAN tagging binds a specific SSID statically to a single VLAN ID. In multi-tenant environments with dozens or hundreds of tenants, creating separate SSIDs for each tenant creates severe RF management overhead, beacon congestion, and degraded airtime efficiency. Dynamic VLAN Assignment (DVA) solves this by broadcasting a single common SSID. When a user connects and authenticates via 802.1X, the central RADIUS server inspects their identity and returns RFC 2868 and RFC 3580 attributes (Tunnel-Type = VLAN, Tunnel-Medium-Type = 802, Tunnel-Private-Group-ID = VLAN_ID), dynamically steering that client into their dedicated, isolated VLAN without extra broadcast airtime.
How does Layer 2 client isolation prevent lateral movement between tenants?
Layer 2 Client Isolation (also called Private VLAN or station isolation) instructs access points and switch ports to drop direct peer-to-peer unicast, multicast, and broadcast frames between devices connected to the same wireless radio or broadcast domain. This prevents malicious actors or compromised endpoints from running ARP poisoning, port scanning, man-in-the-middle (MITM) attacks, or discovering unencrypted network services on neighboring resident devices. All communication is forced upstream to the Layer 3 default gateway, where stateful firewall rules inspect or block inter-device traffic.
How does VLAN segmentation protect cardholder data (PCI DSS 4.0) in mixed-use retail and office properties?
PCI DSS 4.0 Requirement 1 mandates strict network security controls to isolate the Cardholder Data Environment (CDE) from all untrusted and non-essential networks. By placing Point of Sale (POS) terminals, payment gateways, and merchant hardware on a dedicated, isolated VLAN (e.g., VLAN 40), organizations ensure that tenant devices, corporate office workstations, and public guest WiFi have zero Layer 2 or Layer 3 access to payment systems. Stateful firewall access control lists (ACLs) must restrict ingress and egress traffic exclusively to authorized payment processing endpoints and outbound encrypted TLS channels.
How do you prevent Apple AirPlay, Chromecast, and smart home mDNS traffic from bleeding across tenant units?
Smart home streaming and IoT devices rely on multicast DNS (mDNS) and Simple Service Discovery Protocol (SSDP) on local broadcast domains (224.0.0.251 / UDP 5353). In an unsegmented or flat multi-tenant network, every tenant would see and control every neighboring Apple TV, printer, and smart speaker in the entire building. Isolating each tenant into their own micro-VLAN or using Identity PSK (iPSK) with Personal Area Network (PAN) containment confines multicast and broadcast packets strictly to that tenant's authorized devices, preventing cross-unit casting and privacy breaches.
繼續閱讀本系列
為什麼飯店式訪客 WiFi 在住宅大樓中會失敗
您將能夠診斷為什麼 BTR 住宅大樓、學生宿舍和 MDU 的居民不斷回報 WiFi 故障,並選擇能夠解決這些問題的驗證模型。解決方案是在您現有的存取點上為每個家庭提供一個 iPSK 金鑰,並為訪客保留一個獨立的 Captive Portal 網路。
為多租戶辦公大樓設計 WiFi 網路
本指南為 IT 經理、網路架構師和 CTO 提供了一個中立於廠商的藍圖,用於在多租戶辦公大樓中設計可擴展、安全且隔離的 WiFi 網路。內容涵蓋 IEEE 802.1Q 下的 VLAN 劃分、透過 802.1X 和 RADIUS 進行的動態 VLAN 分配、高密度環境的 RF 規劃,以及 GDPR 和 PCI-DSS 下的合規性考量。場地營運商和建築經理將獲得實用的架構指導、真實案例研究,以及在部署前需要避免的配置陷阱。
平均自證清白時間:如何證明問題不在 WiFi
平均自證清白時間(MTTI)是衡量 IT 團隊花費多少時間來證明網路問題非其責任的關鍵指標。本指南詳述了一套五步驟的觀測方法論,旨在消除多租戶環境中的推諉責任現象,以共享證據取代互相指責,進而降低平均修復時間(MTTR)。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。