
Guide tecniche
Guide tecniche approfondite e curate da esperti su guest WiFi, analytics, Captive Portal e tecnologia per le location.
431 guides
Progettazione di reti WiFi per edifici per uffici multi-tenant
Questa guida fornisce a responsabili IT, architetti di rete e CTO un modello indipendente dal fornitore per la progettazione di reti WiFi scalabili, sicure e isolate in edifici per uffici multi-tenant. Copre la segmentazione VLAN in conformità a IEEE 802.1Q, l'assegnazione dinamica delle VLAN tramite 802.1X e RADIUS, la pianificazione RF per ambienti ad alta densità e le considerazioni di conformità ai sensi di GDPR e PCI DSS. Gli operatori delle strutture e i gestori degli edifici troveranno linee guida sull'architettura pratiche, casi di studio reali ed errori di configurazione da evitare prima della distribuzione.
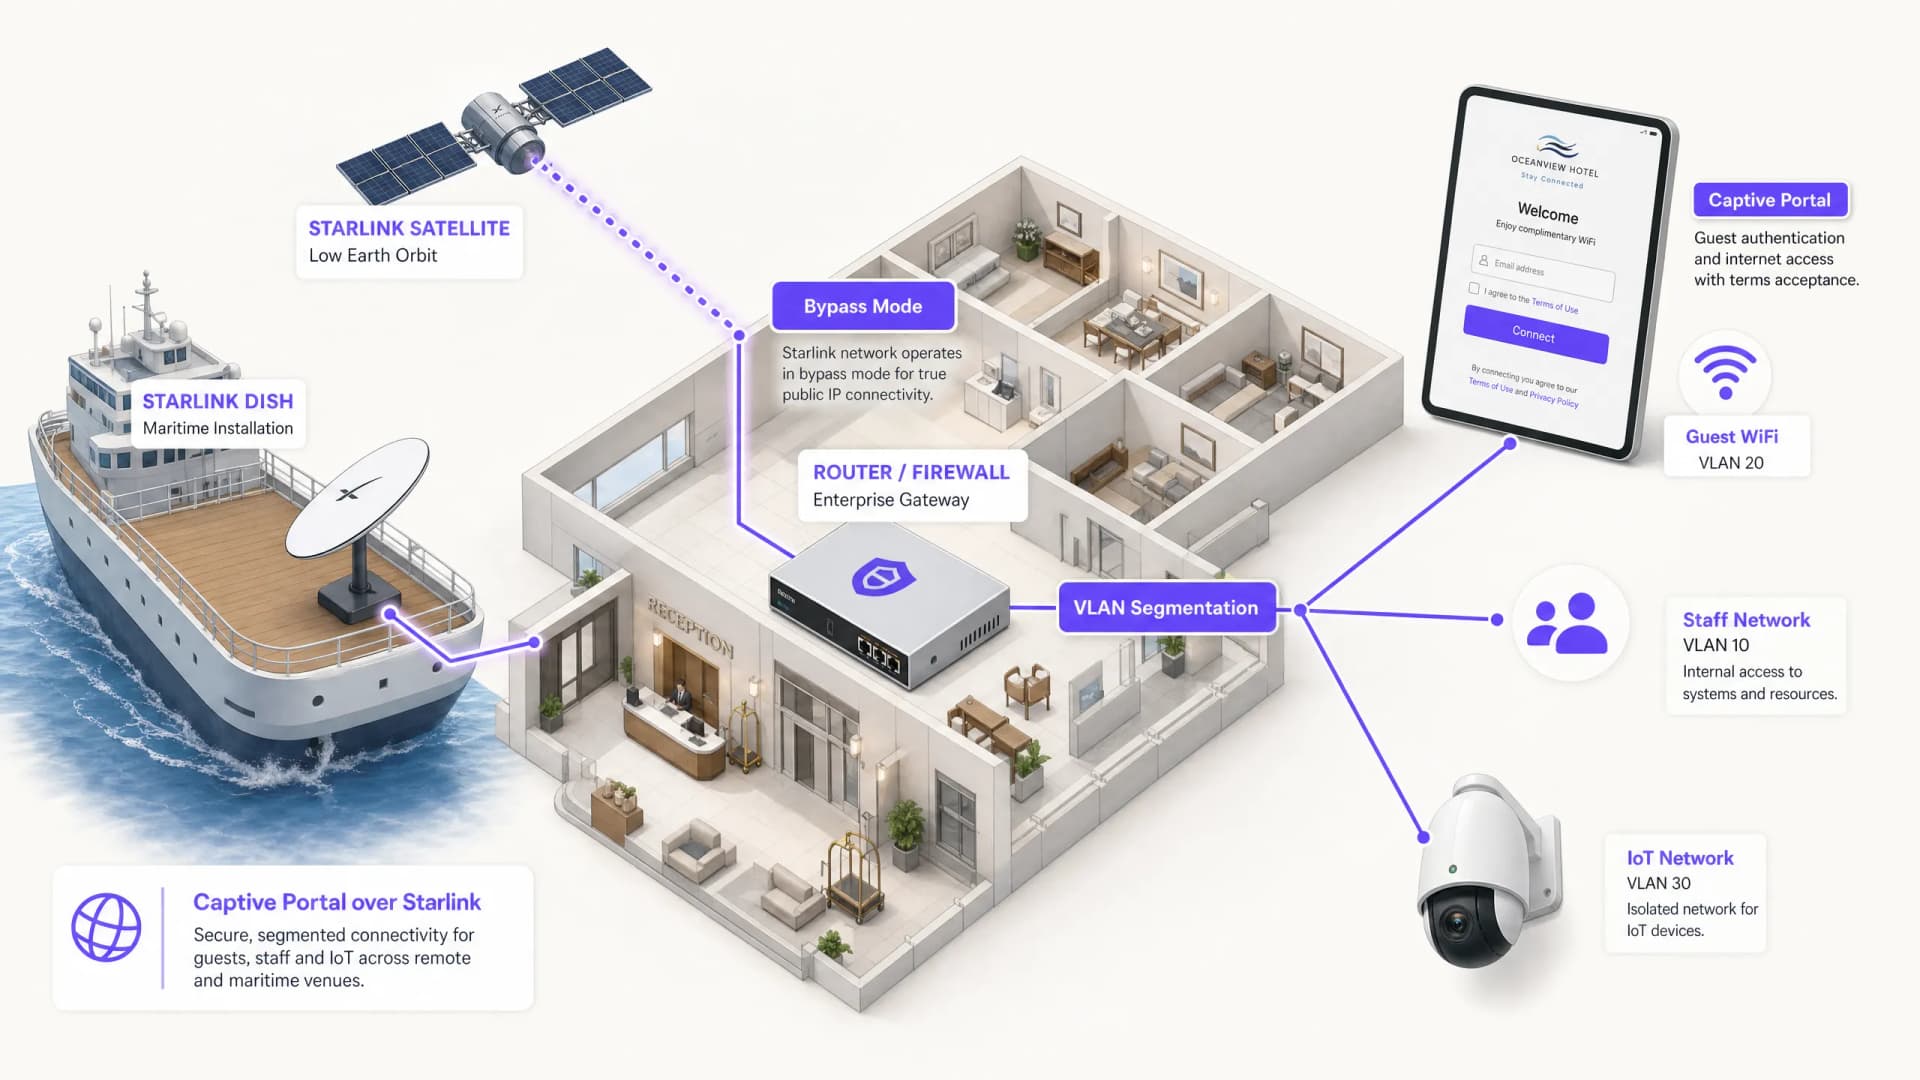
Come configurare un Captive Portal su Starlink: una guida per sedi remote e marittime
Questa guida spiega in dettaglio come escludere l'hardware Starlink nativo e integrare un captive portal gestito in cloud utilizzando apparecchiature di routing enterprise. Imparerete a superare il limite del CGNAT, applicare la segmentazione VLAN, gestire i vincoli di larghezza di banda satellitare e garantire la conformità normativa.
Captive Portal Best Practices: Progettazione per un'Alta Conversione e Conformità
Questa guida tecnica fornisce a IT manager, architetti di rete e direttori operativi delle strutture un piano d'azione completo per implementare Captive Portal in grado di bilanciare la sicurezza di rete con un'elevata conversione degli utenti. Copre l'intera architettura, dalla segmentazione VLAN e autenticazione RADIUS alla progettazione del consenso conforme al GDPR e alla selezione del metodo di autenticazione. Basata sull'esperienza operativa di Purple in oltre 80.000 sedi e 440 milioni di accessi nel 2024, ogni raccomandazione è fondata su dati reali di implementazione.
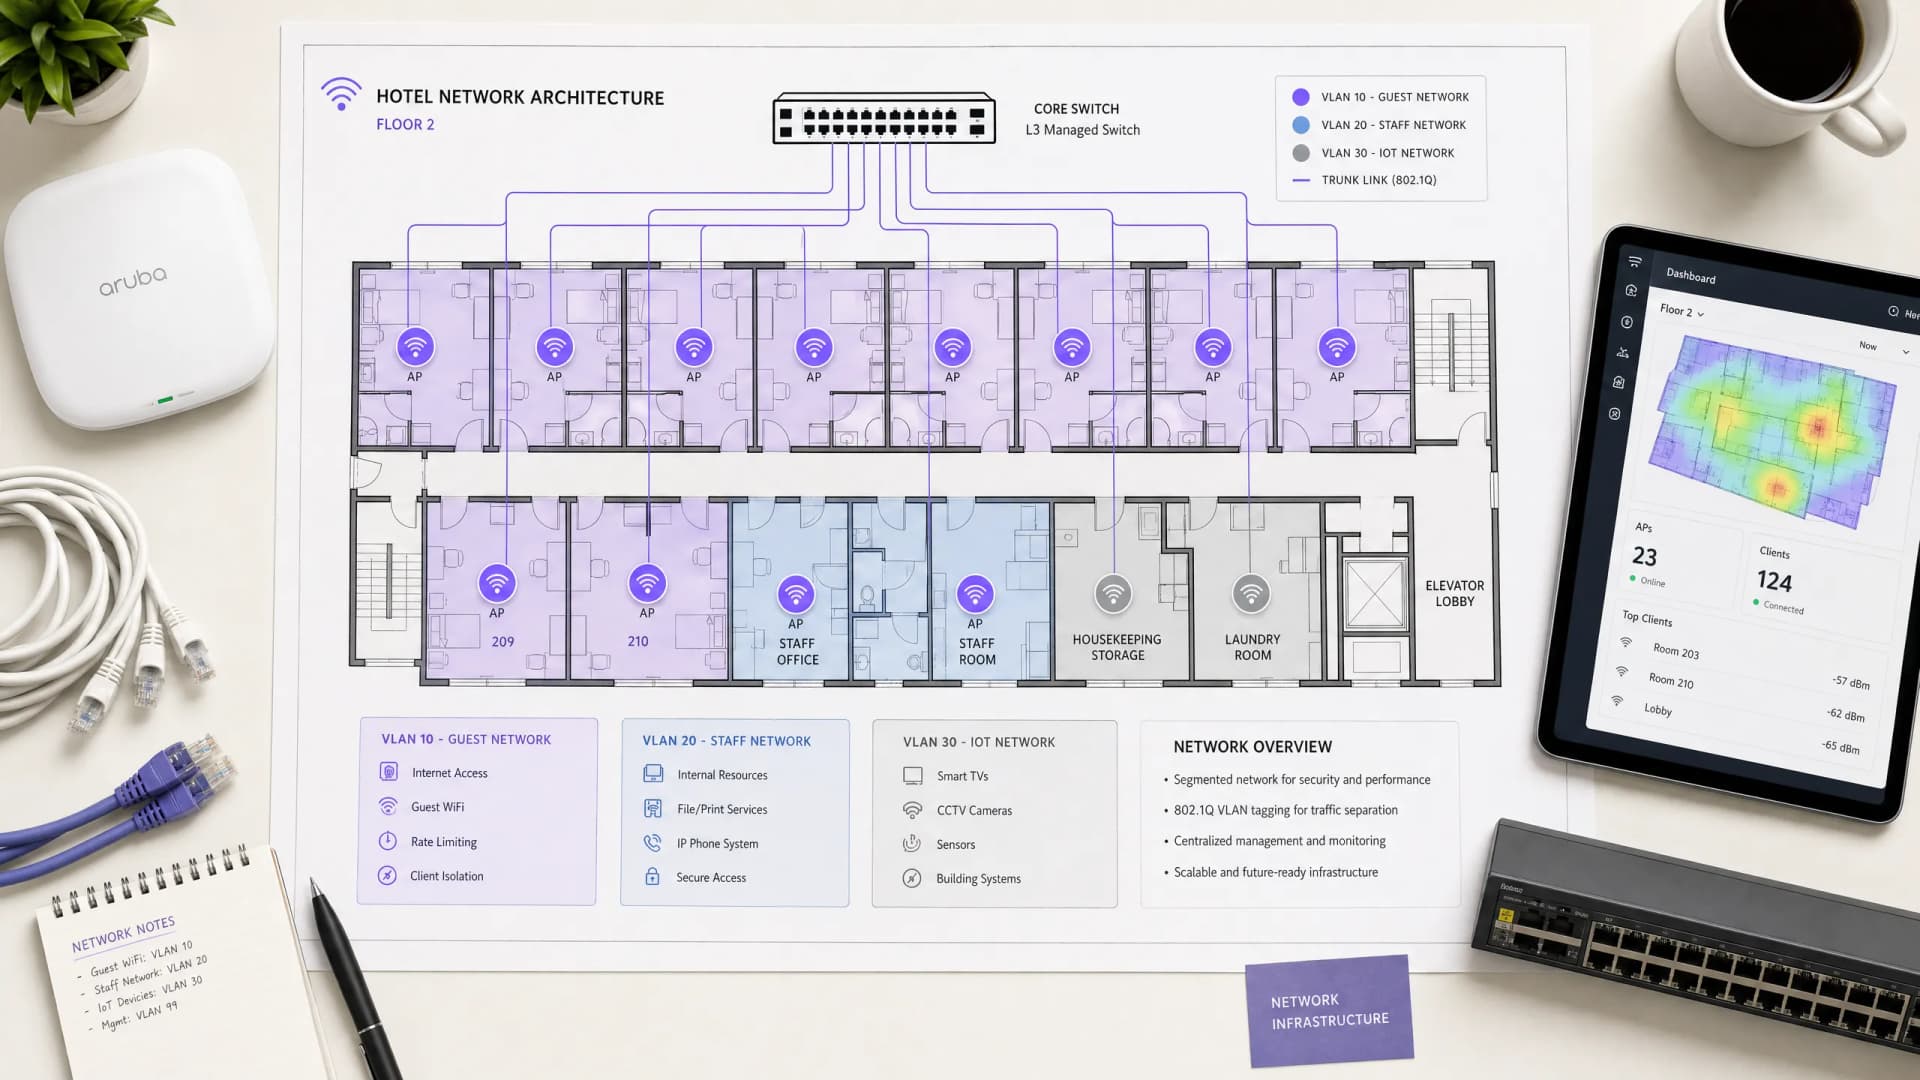
Architettura WiFi per hotel: integrazione PMS, Captive Portals e controllo della larghezza di banda
Questa guida fornisce un framework completo per la progettazione di reti WiFi aziendali per hotel. Delinea i requisiti tecnici per la segmentazione VLAN, l'integrazione PMS tramite FIAS, il design del captive portal e il controllo della larghezza di banda per client per garantire sicurezza, conformità e prestazioni ottimali.
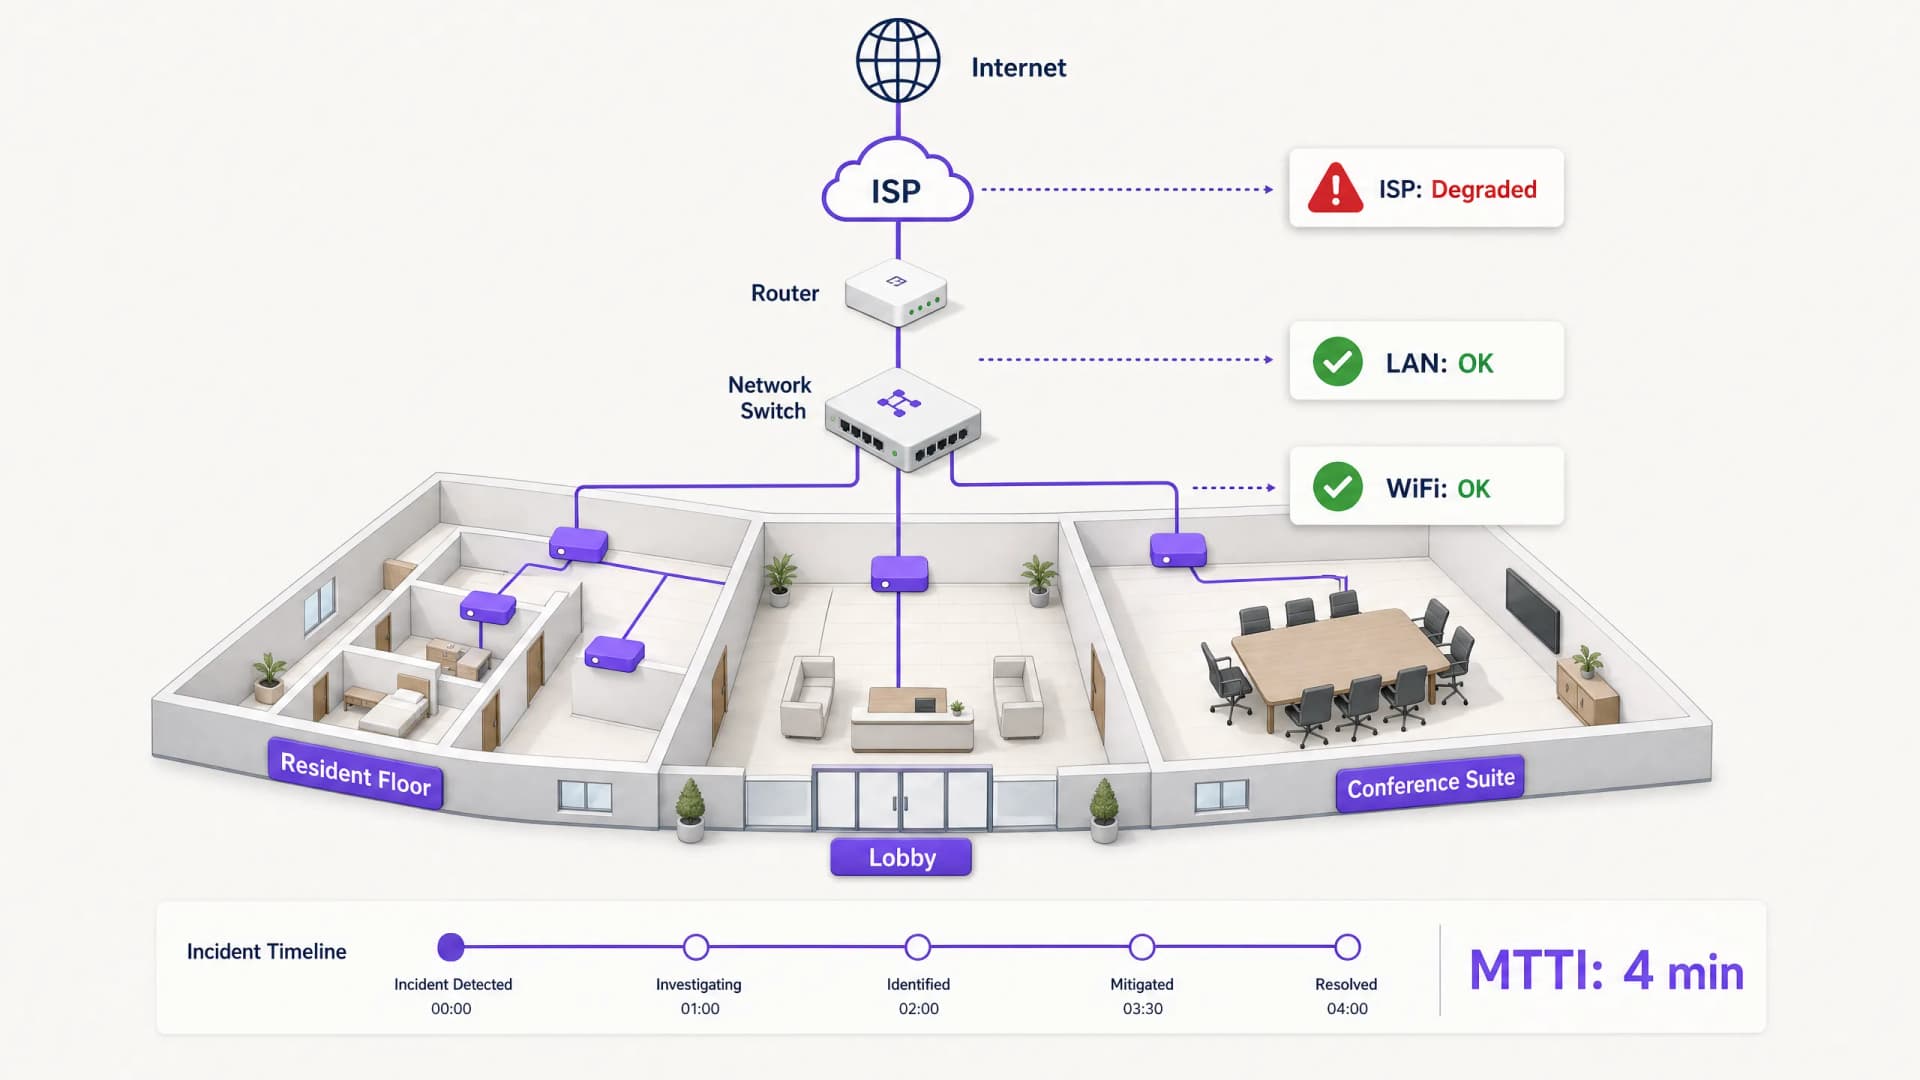
Mean time to innocence: come dimostrare che non è colpa del WiFi
Il Mean time to innocence (MTTI) è la metrica critica che definisce il tempo speso dai team IT per dimostrare che un problema di rete non è di loro responsabilità. Questa guida descrive una metodologia di osservabilità in cinque passaggi per eliminare il rimpallo di responsabilità negli ambienti multi-tenant, sostituendo le accuse con prove condivise per ridurre il mean time to resolution (MTTR).
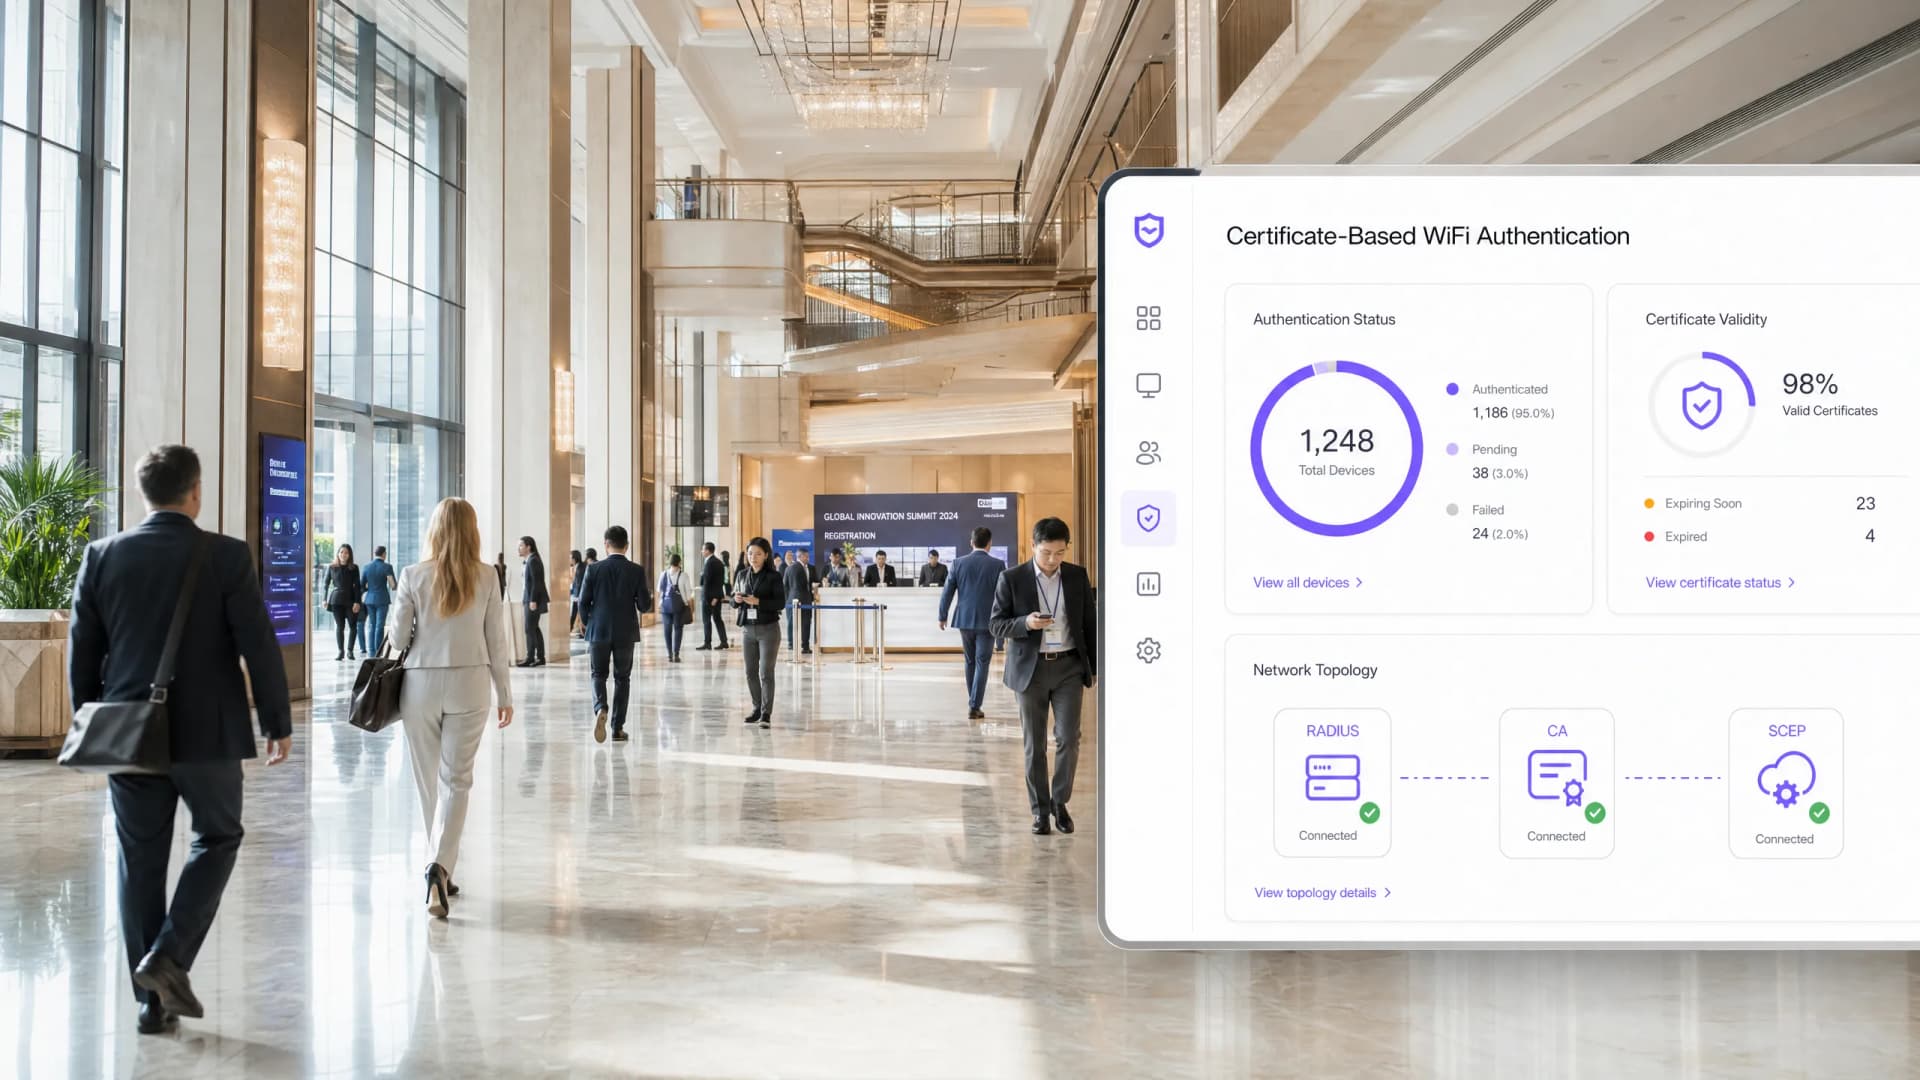
La guida Enterprise a SCEP: implementare il Simple Certificate Enrollment Protocol per la sicurezza automatizzata del WiFi aziendale
Questa guida di riferimento tecnico fornisce un modello architetturale definitivo e una strategia di implementazione passo dopo passo per la distribuzione dei certificati WiFi aziendali tramite SCEP. Copre le differenze critiche tra SCEP e PKCS, l'esatta sequenza di implementazione necessaria per il successo e le strategie di mitigazione del rischio reali per i leader IT.
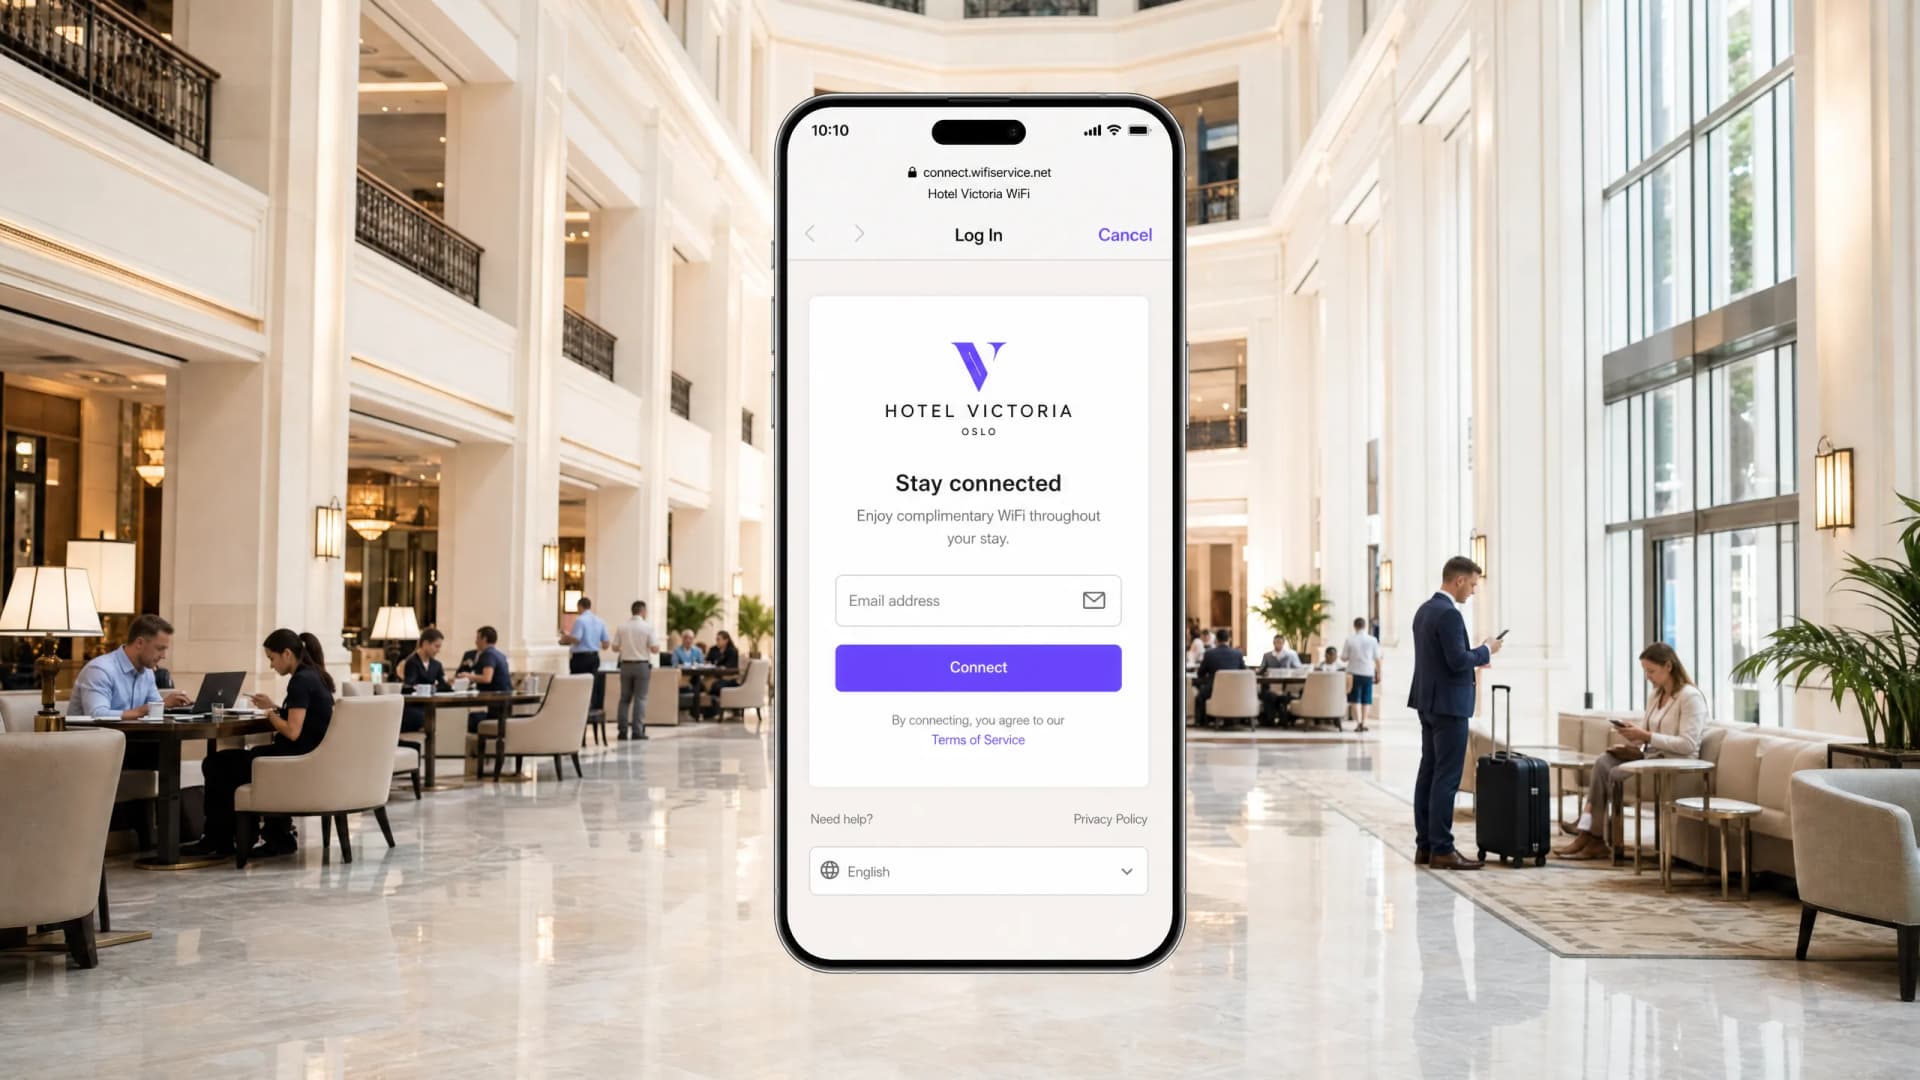
Perché il mio WiFi ospiti non si connette? Risoluzione dei problemi del captive portal
Questa guida tecnica di riferimento autorevole spiega i meccanismi alla base del rilevamento del captive portal e descrive in dettaglio le sei principali modalità di errore che impediscono la connessione al WiFi ospiti. Fornisce ai responsabili IT e agli architetti di rete un framework pratico di risoluzione dei problemi per risolvere i problemi di reindirizzamento HTTP, i conflitti DNS e le sfide di randomizzazione dei MAC.
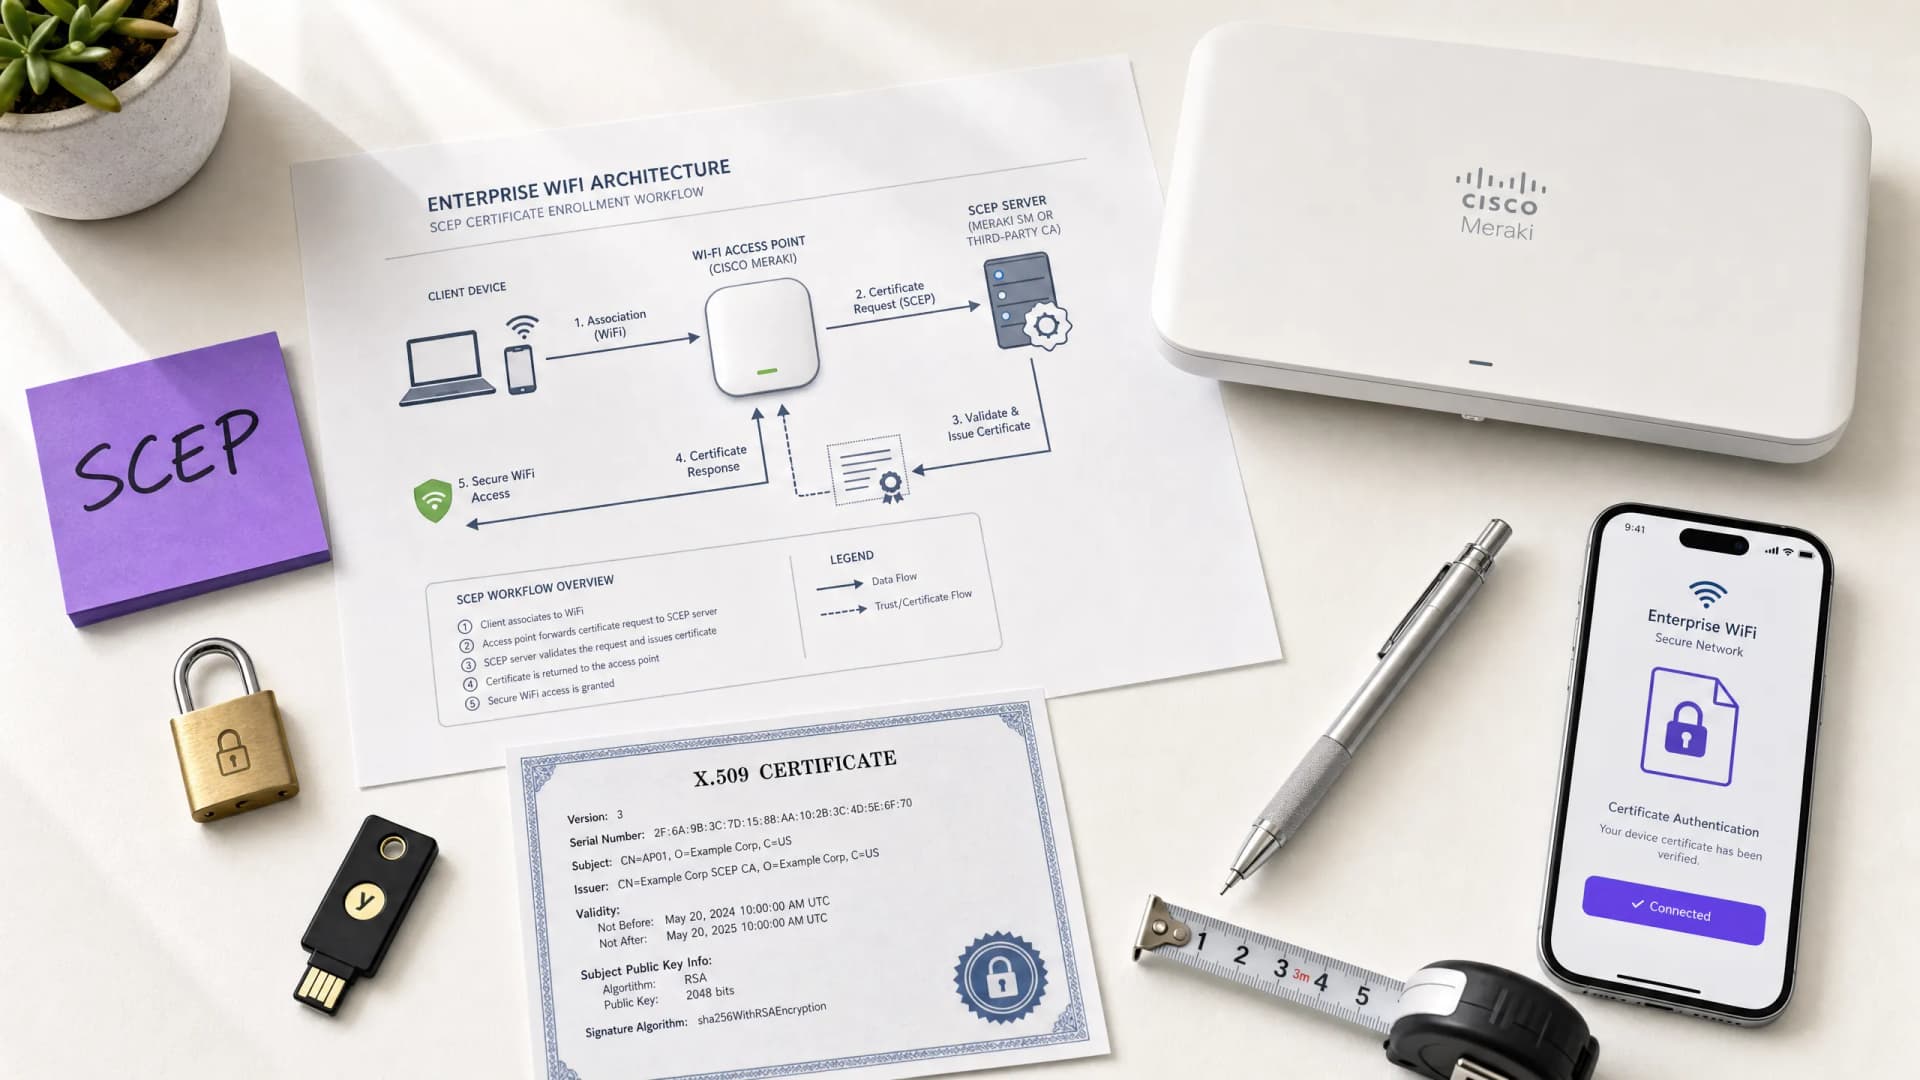
Come implementare SCEP per l'assegnazione automatizzata dei certificati WiFi
Questa guida spiega come implementare SCEP (Simple Certificate Enrollment Protocol) per l'assegnazione automatizzata dei certificati WiFi nelle sedi aziendali. Copre l'intero schema architetturale - dalla progettazione PKI e integrazione MDM alla sequenza obbligatoria di implementazione in tre passaggi - e mostra ai manager IT e agli architetti di rete come eliminare le credenziali condivise, automatizzare la gestione del ciclo di vita dei certificati e soddisfare i requisiti PCI DSS e GDPR su scala globale.
Comprendere Cisco SUDI: Identità del Dispositivo Basata su Hardware nel Controllo dell'Accesso alla Rete
Questa guida dettaglia l'architettura tecnica di Cisco SUDI, spiegando come l'identità ancorata all'hardware protegga il controllo dell'accesso alla rete. Fornisce passaggi di implementazione pratici per i leader IT per implementare l'autenticazione 802.1X EAP-TLS e automatizzare il Provisioning Zero Touch nelle sedi aziendali.
Come configurare il WiFi ospiti: Guida alla configurazione aziendale sicura
Questa guida autorevole fornisce ai responsabili IT e ai network architect un piano d'azione definitivo per implementare un WiFi ospiti aziendale sicuro. Copre l'architettura essenziale, la migrazione a WPA3, la segmentazione VLAN e l'integrazione del Captive Portal per proteggere i sistemi interni e acquisire dati di prima parte conformi.

Configurazione del reindirizzamento del Captive Portal sui controller di rete aziendali
Questa guida autorevole descrive dettagliatamente l'architettura tecnica e i passaggi di configurazione specifici del fornitore necessari per implementare il reindirizzamento del Captive Portal sui controller di rete aziendali. Fornisce indicazioni pratiche per i team IT sulla configurazione dei walled garden, sull'integrazione dell'autenticazione RADIUS e sulla conformità alle normative GDPR e PCI DSS.
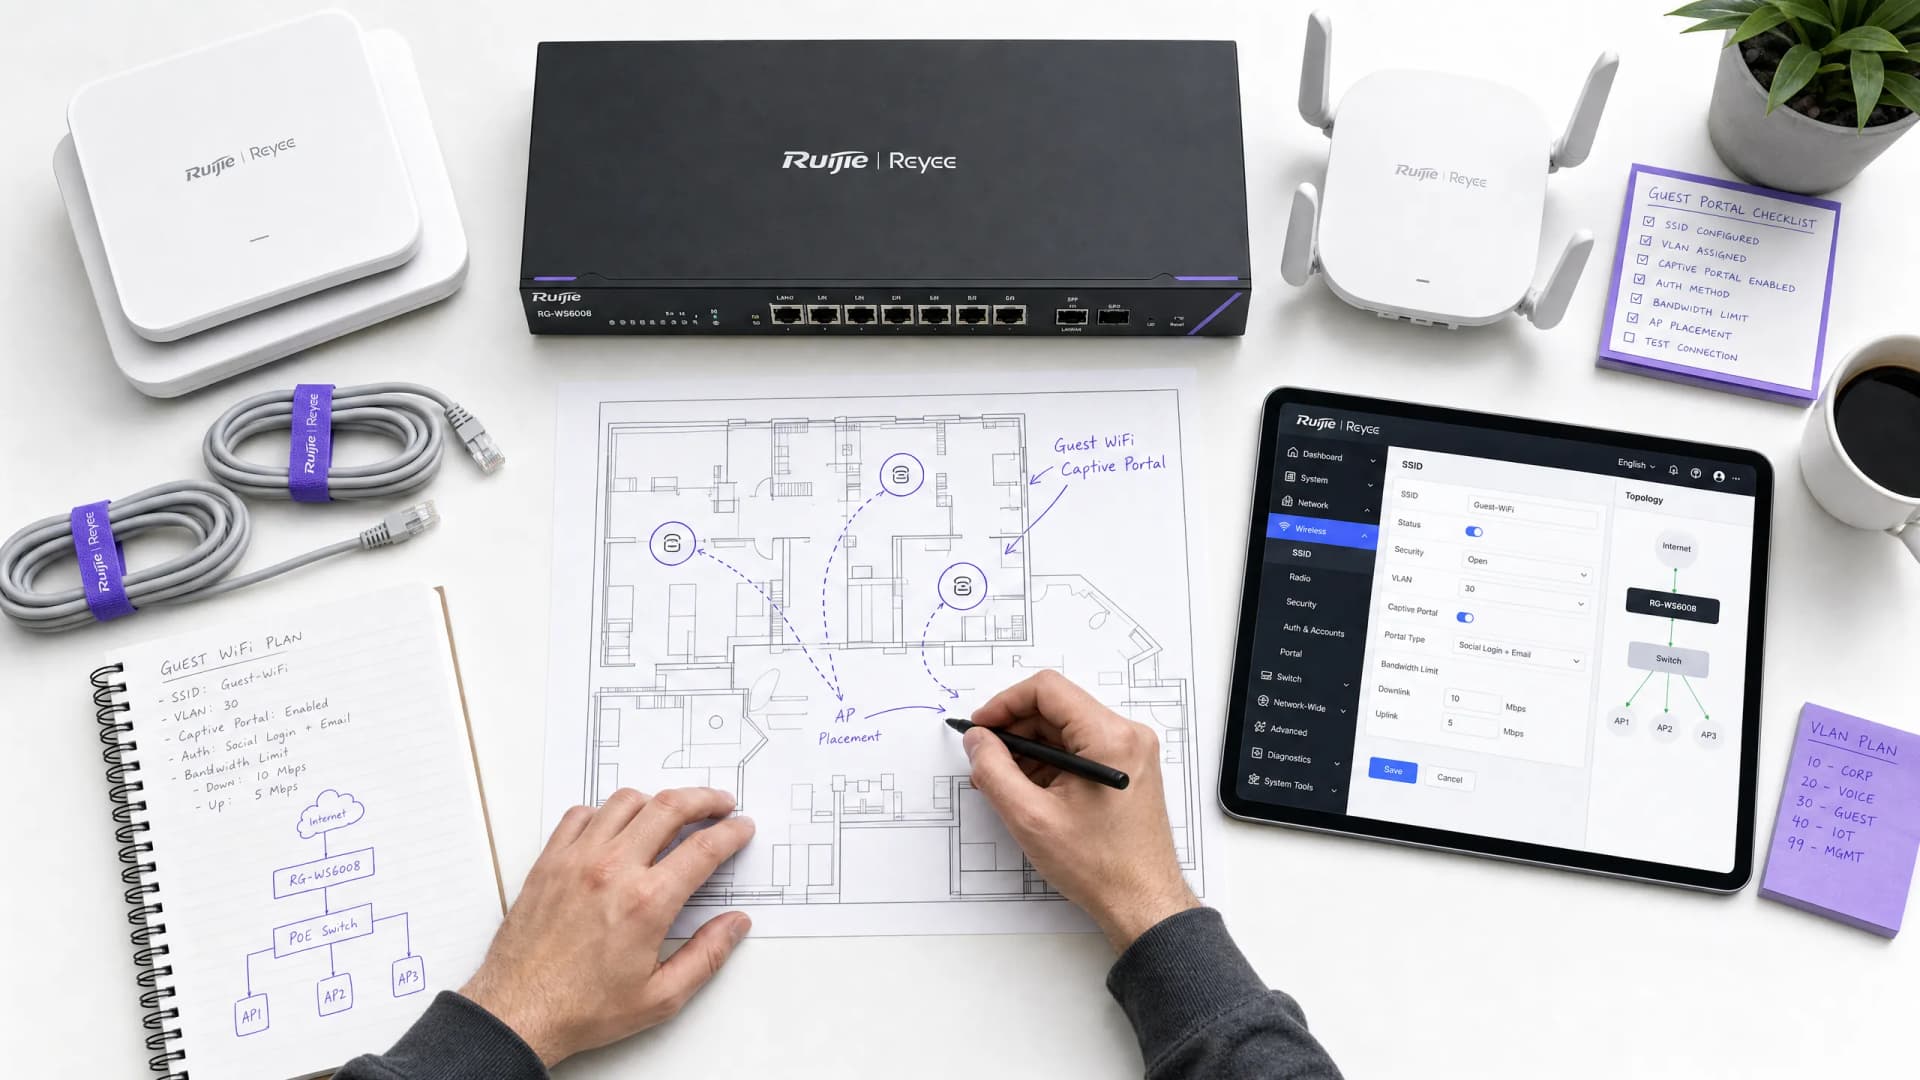
Guida passo-passo: Configurazione dei controller wireless Ruijie per i Captive Portal delle reti WiFi ospiti
Questa guida fornisce un percorso tecnico completo per la configurazione di controller e gateway wireless Ruijie per implementare Captive Portal WiFi per ospiti di livello enterprise. Copre la segmentazione VLAN, l'autenticazione RADIUS esterna tramite protocollo WISPr, la configurazione del walled garden e l'integrazione fluida con la piattaforma Identity-Based Networks di Purple per acquisire dati di prima parte e generare valore aziendale misurabile nei settori dell'ospitalità, del retail e del settore pubblico.
Come configurare SCEP per BYOD sicuro e autenticazione di rete 802.1X
Questa guida fornisce un riferimento tecnico completo per la configurazione di SCEP al fine di distribuire l'autenticazione di rete 802.1X basata su certificati. Copre la transizione architetturale dalle password condivise a EAP-TLS, l'integrazione con Mobile Device Management e una rigida segmentazione di rete per l'accesso BYOD sicuro in ambienti enterprise.
Termini e Condizioni per il WiFi dello Staff: Elementi Essenziali Legali e di Conformità
Questa guida copre gli elementi essenziali legali e tecnici per la redazione e l'applicazione dei termini e delle condizioni del WiFi dello staff per le sedi aziendali. Descrive in dettaglio cosa includere in una Acceptable Use Policy (AUP), come soddisfare i requisiti GDPR e PCI-DSS e come implementare l'autenticazione basata sull'identità e la segmentazione della rete per proteggere le risorse aziendali. I responsabili IT, i team delle risorse umane e i direttori operativi di hotel, catene di vendita al dettaglio, stadi e organizzazioni del settore pubblico troveranno indicazioni pratiche da implementare in questo trimestre.
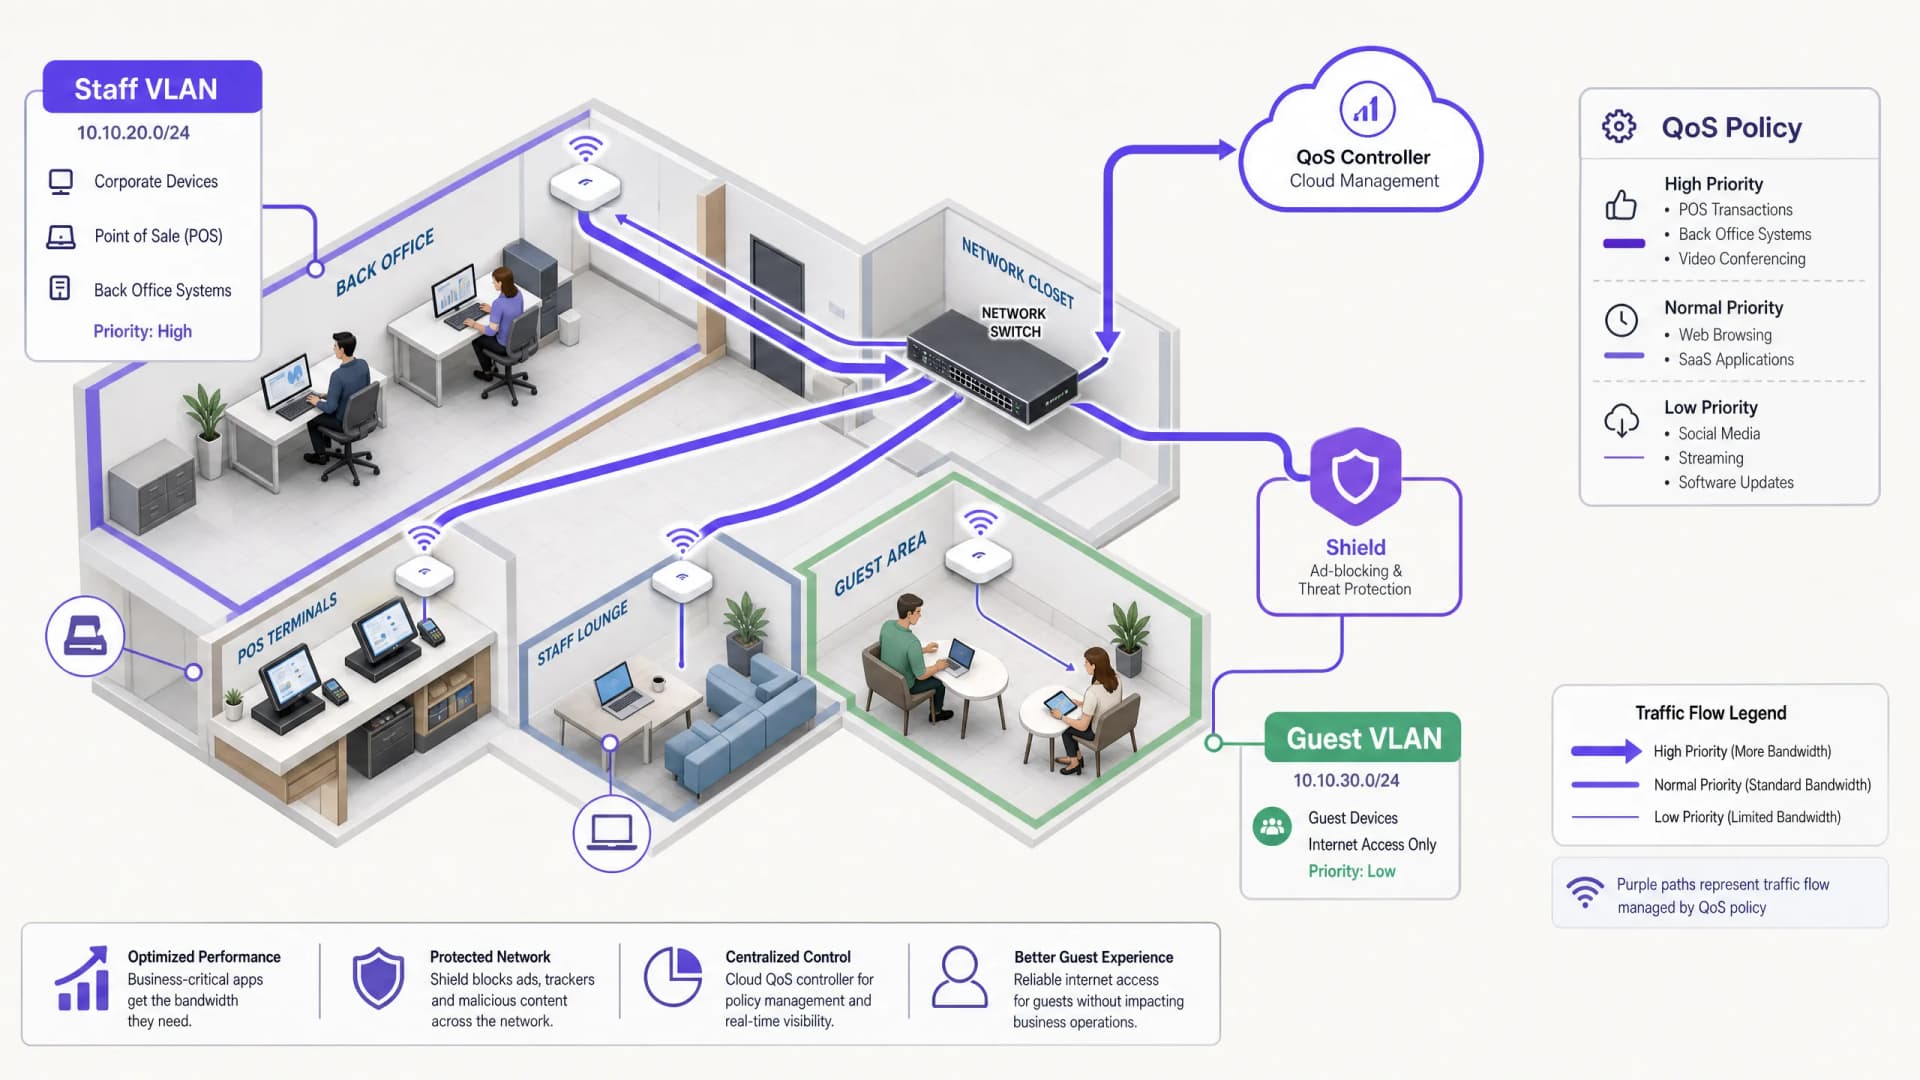
Gestione della larghezza di banda per il WiFi del personale: Shaping, QoS e riduzione del traffico
Questa guida illustra in dettaglio i metodi pratici per gestire la larghezza di banda per il WiFi del personale in ambienti aziendali. Copre la configurazione del traffic shaping, l'implementazione del QoS e come la distribuzione di Purple Shield riduca il carico di rete senza richiedere aggiornamenti dell'infrastruttura.
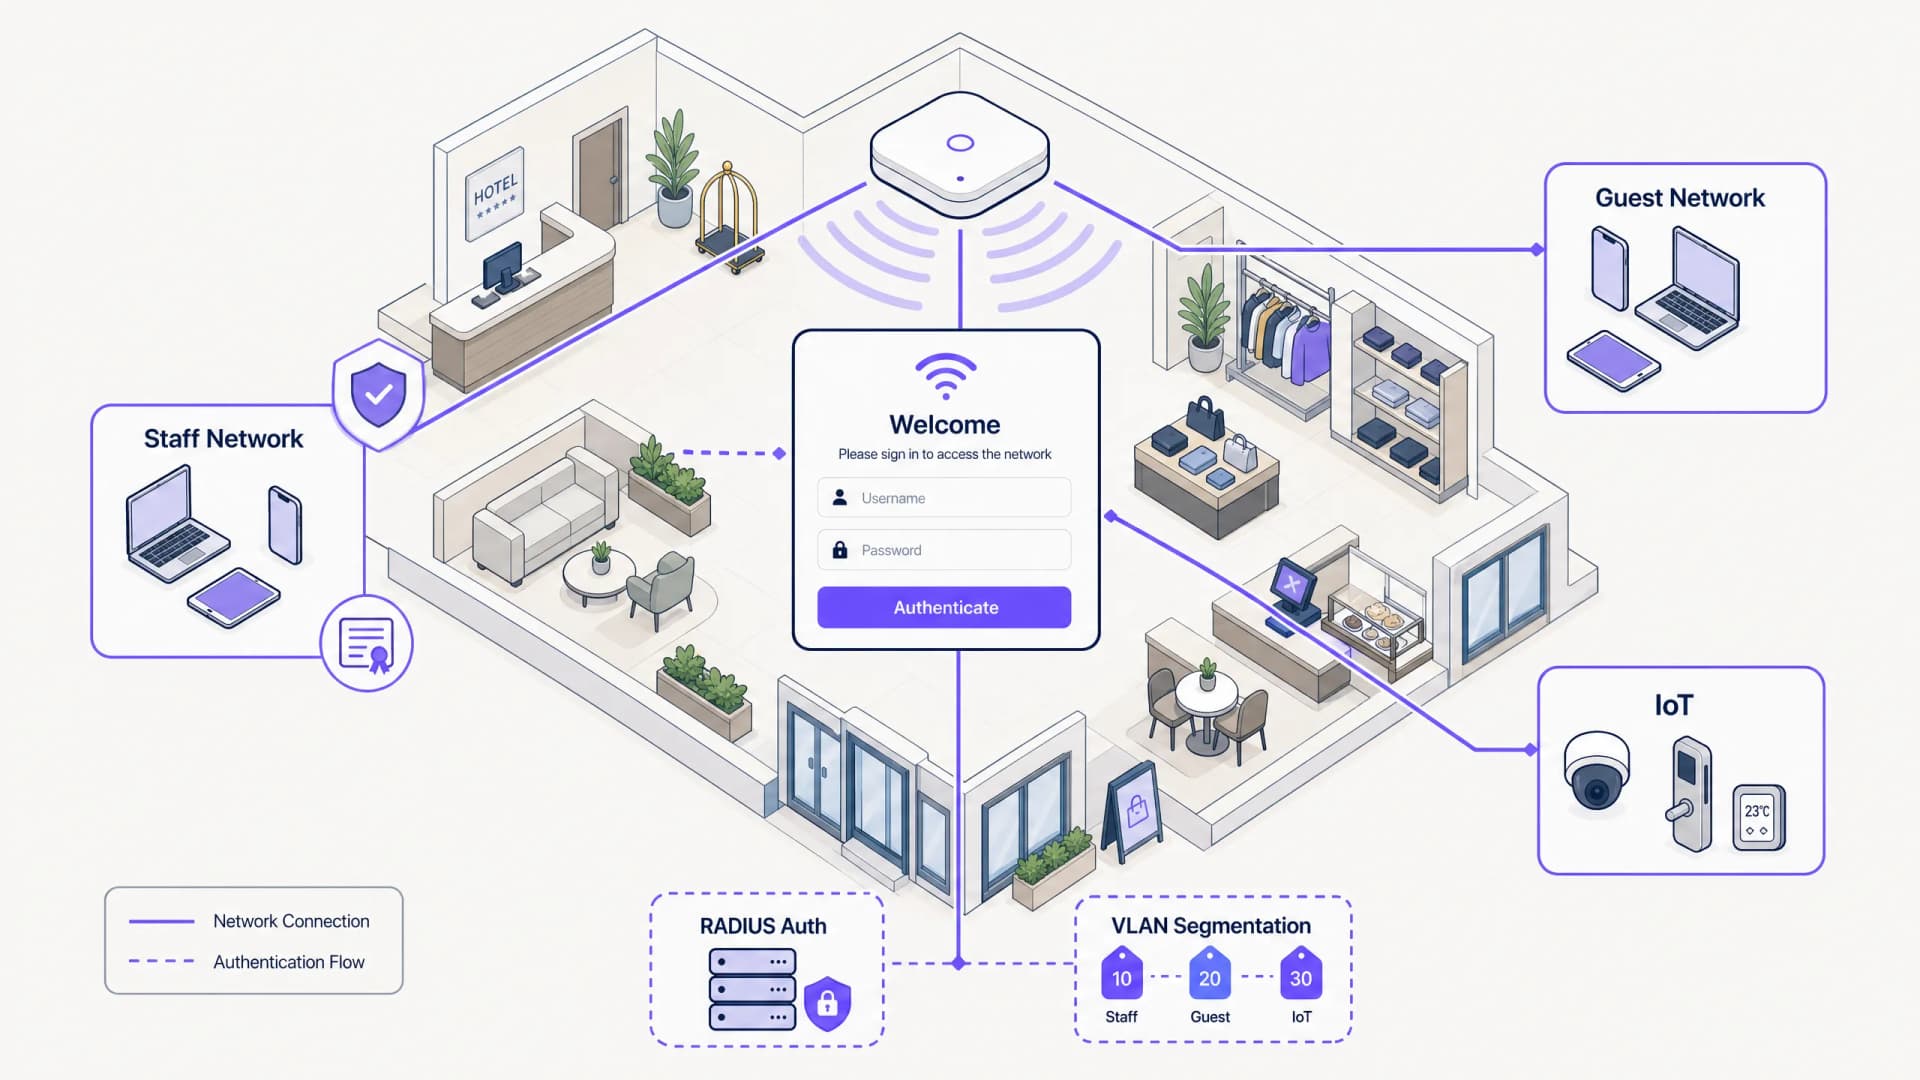
Staff WiFi Captive Portal: Onboarding e autenticazione dei dipendenti
Un riferimento tecnico completo per i leader IT sulla progettazione e l'implementazione di captive portal WiFi per il personale. Questa guida copre l'autenticazione EAP-TLS, l'onboarding BYOD, la segmentazione VLAN e la gestione della larghezza di banda per migliorare l'efficienza operativa e mitigare i rischi di sicurezza.
Policy WiFi per il Personale Retail: Proteggere le Reti Back-of-House
Questa guida copre i requisiti tecnici e di policy fondamentali per proteggere le reti WiFi retail del back-of-house - dalla segmentazione VLAN e conformità PCI DSS 4.0 alla gestione dei dispositivi personali BYOD dei dipendenti in negozio. Fornisce a IT manager, architetti di rete e direttori operativi un piano pratico e indipendente dai vendor da implementare in questo trimestre.
Integrazione del login WiFi con WeChat: catturare il coinvolgimento tramite Captive Portal social
Questa guida descrive in dettaglio come integrare l'autenticazione WiFi di WeChat nei captive portal aziendali, coprendo l'architettura OAuth 2.0, l'integrazione RADIUS e la distribuzione passo-passo su hardware Cisco Meraki, HPE Aruba e Juniper Mist. Offre ai responsabili IT e agli architetti di rete un framework pratico per catturare dati di prima parte dagli 1,3 miliardi di utenti di WeChat, stimolando al contempo il coinvolgimento tramite il follow degli Account Ufficiali e i reindirizzamenti post-login.
Guida alla configurazione SCEP Enterprise: autenticazione WiFi basata su certificati per l'istruzione superiore e reti di grandi dimensioni
Questa guida fornisce un progetto tecnico completo per l'implementazione dell'autenticazione WiFi basata su certificati tramite SCEP. Copre la transizione architetturale dalle chiavi pre-condivise a EAP-TLS, le sequenze di distribuzione sulle piattaforme MDM e le strategie critiche di mitigazione del rischio per reti su larga scala.
Autenticazione WiFi Enterprise senza Active Directory o server on-premise
Questa guida spiega come implementare una autenticazione WiFi WPA2/3-Enterprise sicura senza Active Directory on-premise, Windows NPS o server RADIUS. Copre la discrepanza di protocollo tra i provider di identità cloud e lo standard 802.1X, i vantaggi di EAP-TLS rispetto a PEAP-MSCHAPv2 e come implementare cloud RADIUS con certificati emessi da MDM per Microsoft Entra ID, Okta o Google Workspace. Scritta per i responsabili IT di organizzazioni cloud-first e ad alta densità di Mac/Chromebook pronte a dismettere le infrastrutture on-premise.
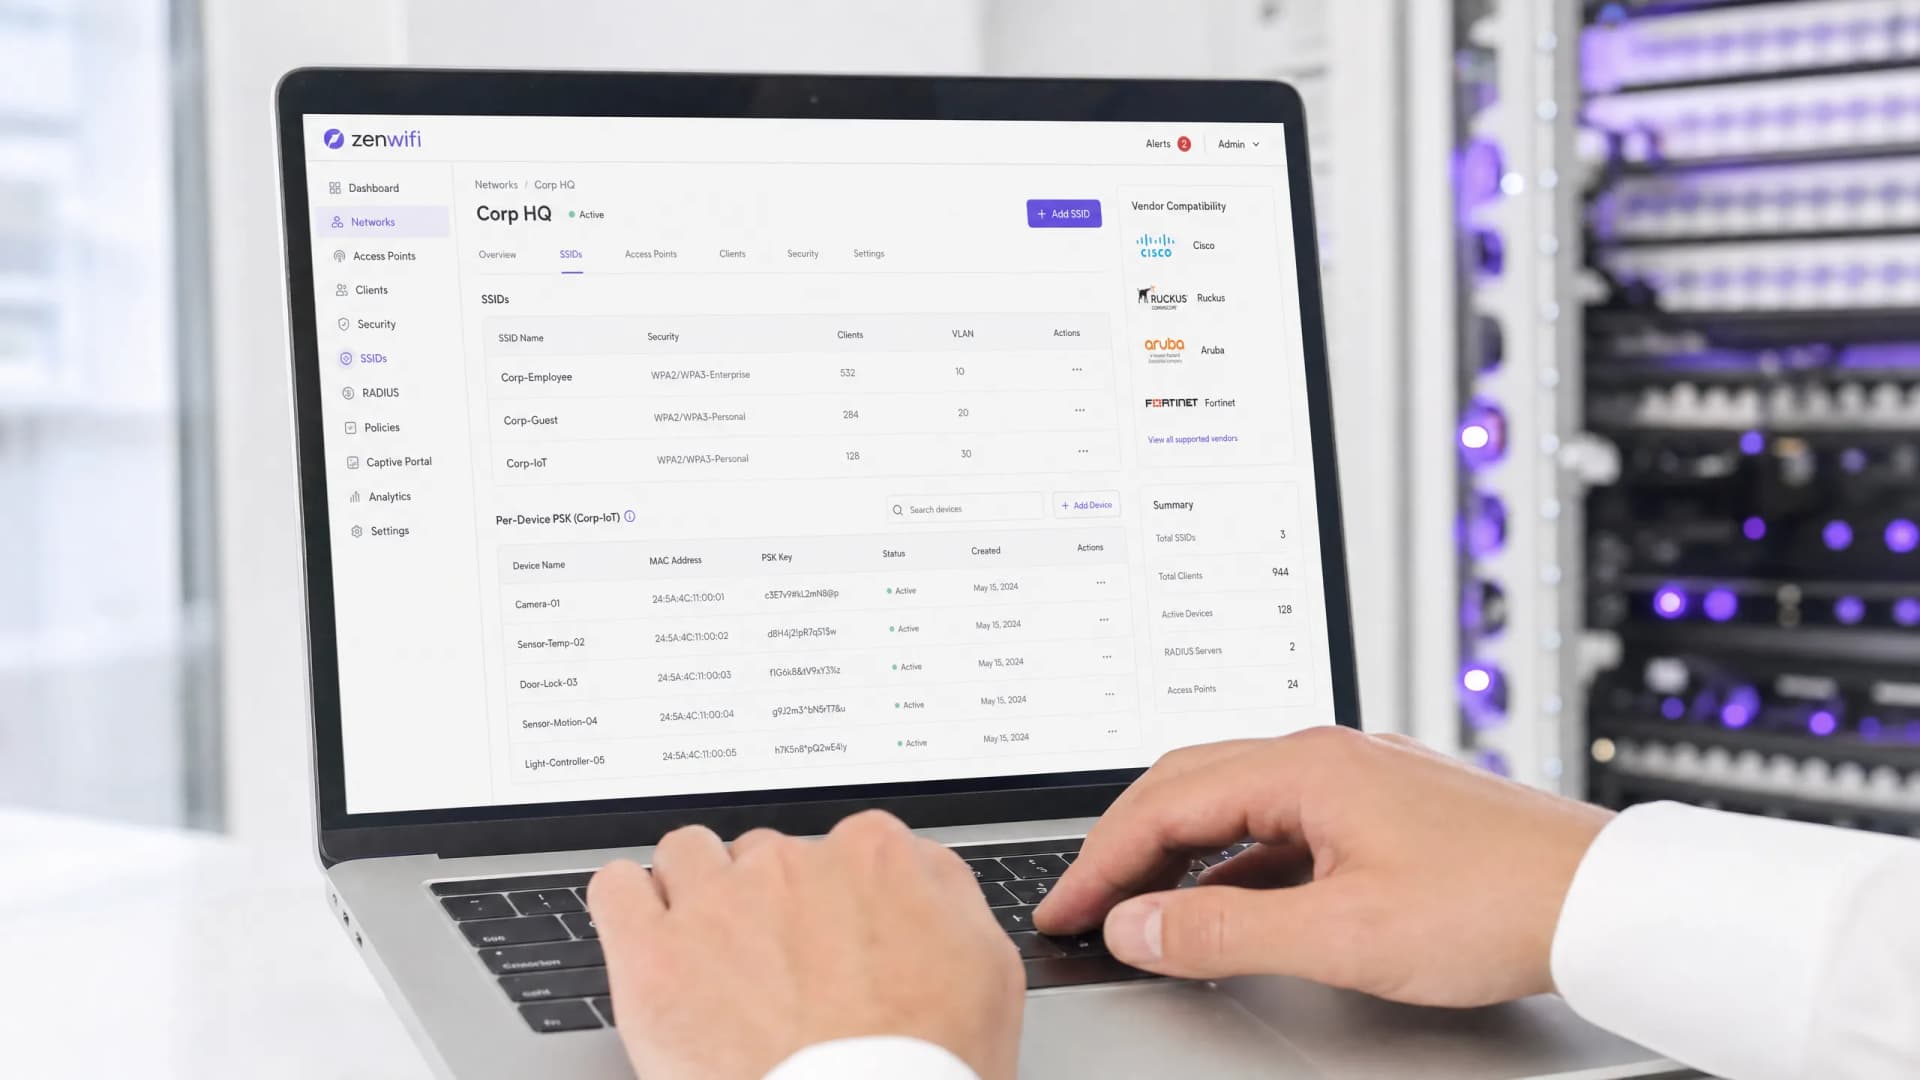
PSK per dispositivo per fornitore: confronto tra iPSK, DPSK, MPSK e PPSK (e supporto WPA3)
Un confronto completo delle implementazioni di per-device PSK tra Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Extreme, Fortinet e Ubiquiti UniFi. Scopri come WPA3-SAE influisce sulle strategie delle chiavi per singolo dispositivo e quando distribuire le modalità di transizione rispetto al passaggio a 802.1X.
Come ridurre il numero di SSID WiFi utilizzando PSK per singolo dispositivo (iPSK, DPSK, MPSK)
Questa guida di riferimento tecnico autorevole spiega come i team IT possono eliminare il degrado delle prestazioni WiFi causato dall'overhead dei beacon SSID collassando più reti dedicate in un unico SSID utilizzando PSK per singolo dispositivo (xPSK). Copre il panorama dei vendor tra cui Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK e Ubiquiti UniFi PPSK, con indicazioni pratiche di implementazione su assegnazione dinamica di VLAN, onboarding IoT e conformità PCI-DSS. I gestori di location nei settori hospitality, retail, stadi e organizzazioni del settore pubblico troveranno linee guida di architettura attuabili ed esempi pratici reali.
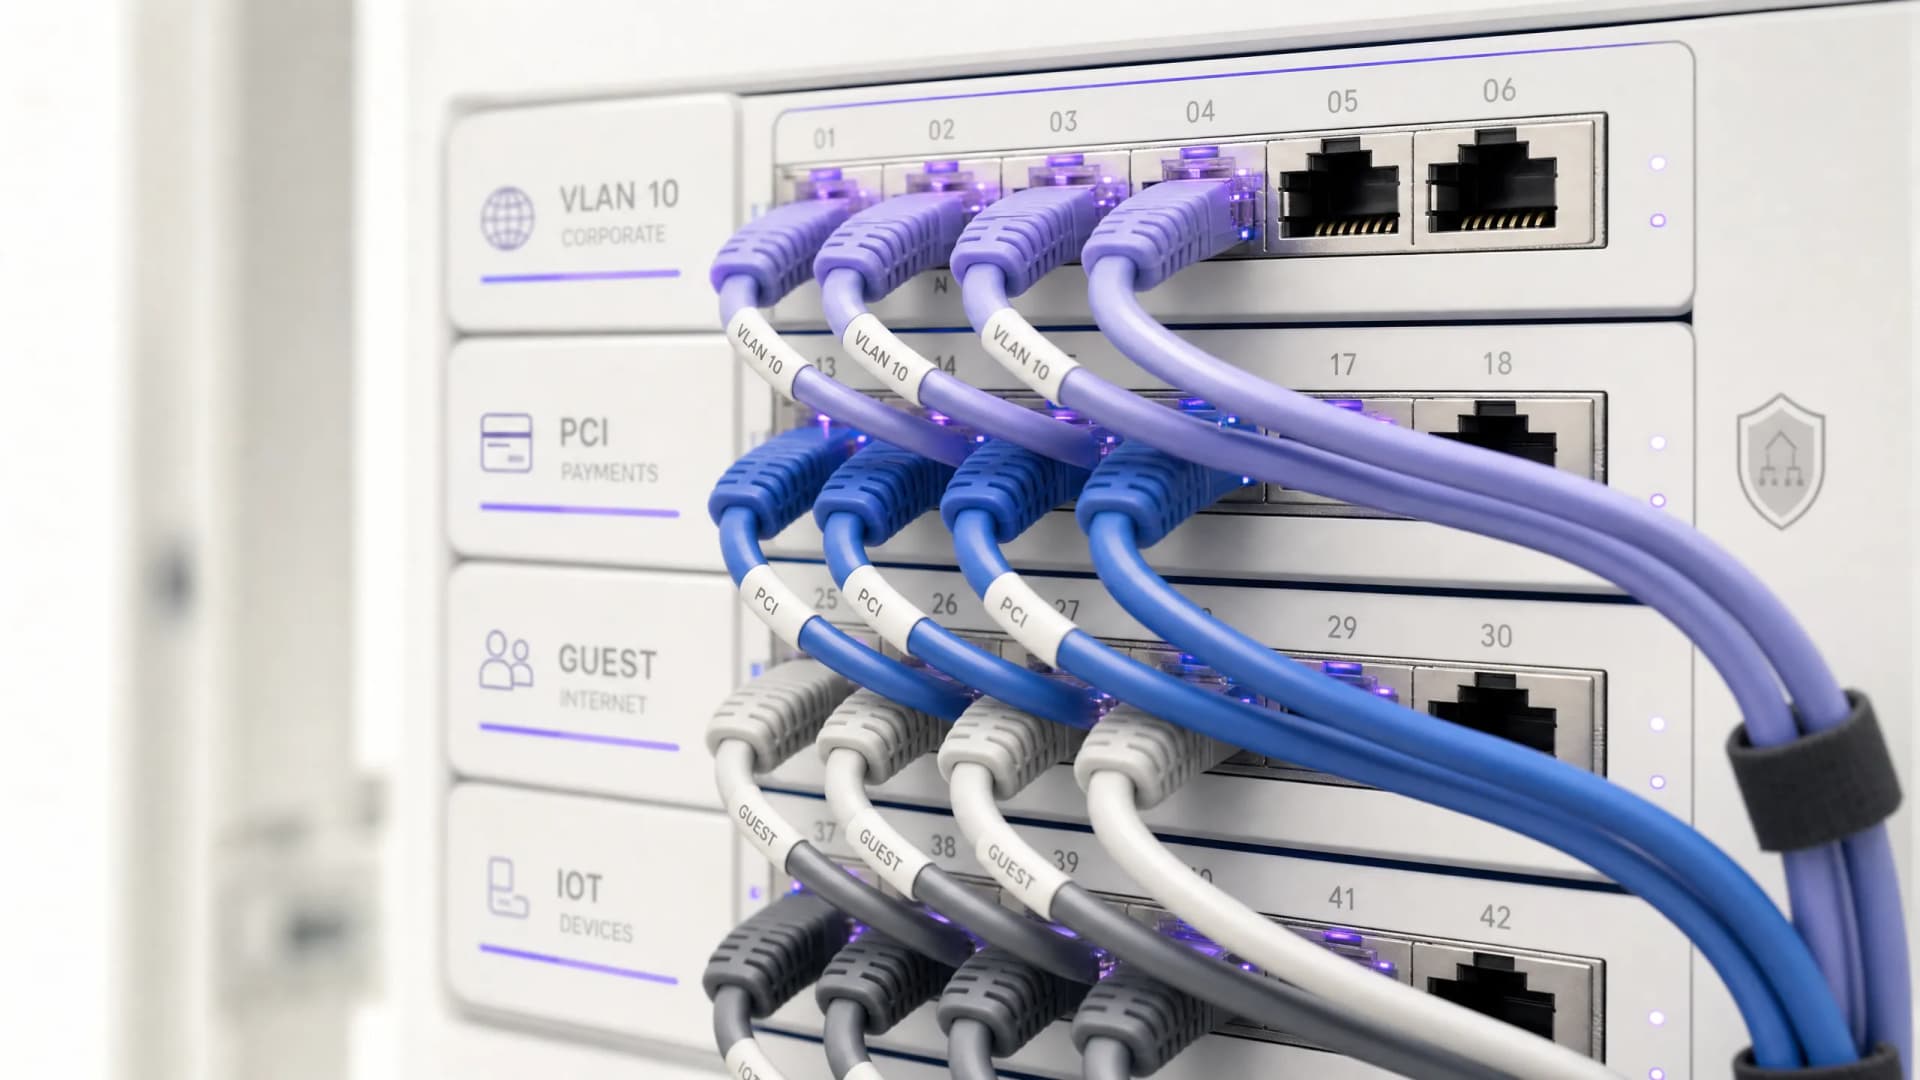
Requisiti legali e di conformità per l'infrastruttura WiFi condivisa
Questa guida di riferimento tecnico autorevole delinea i requisiti legali, normativi e architetturali critici per la distribuzione e la gestione di un'infrastruttura WiFi condivisa. Fornisce ai responsabili IT, agli architetti di rete e ai gestori di sedi framework operativi per garantire una solida protezione dei dati, una rigorosa conformità alla sicurezza dei pagamenti e un isolamento dei tenant ad alte prestazioni utilizzando standard enterprise.
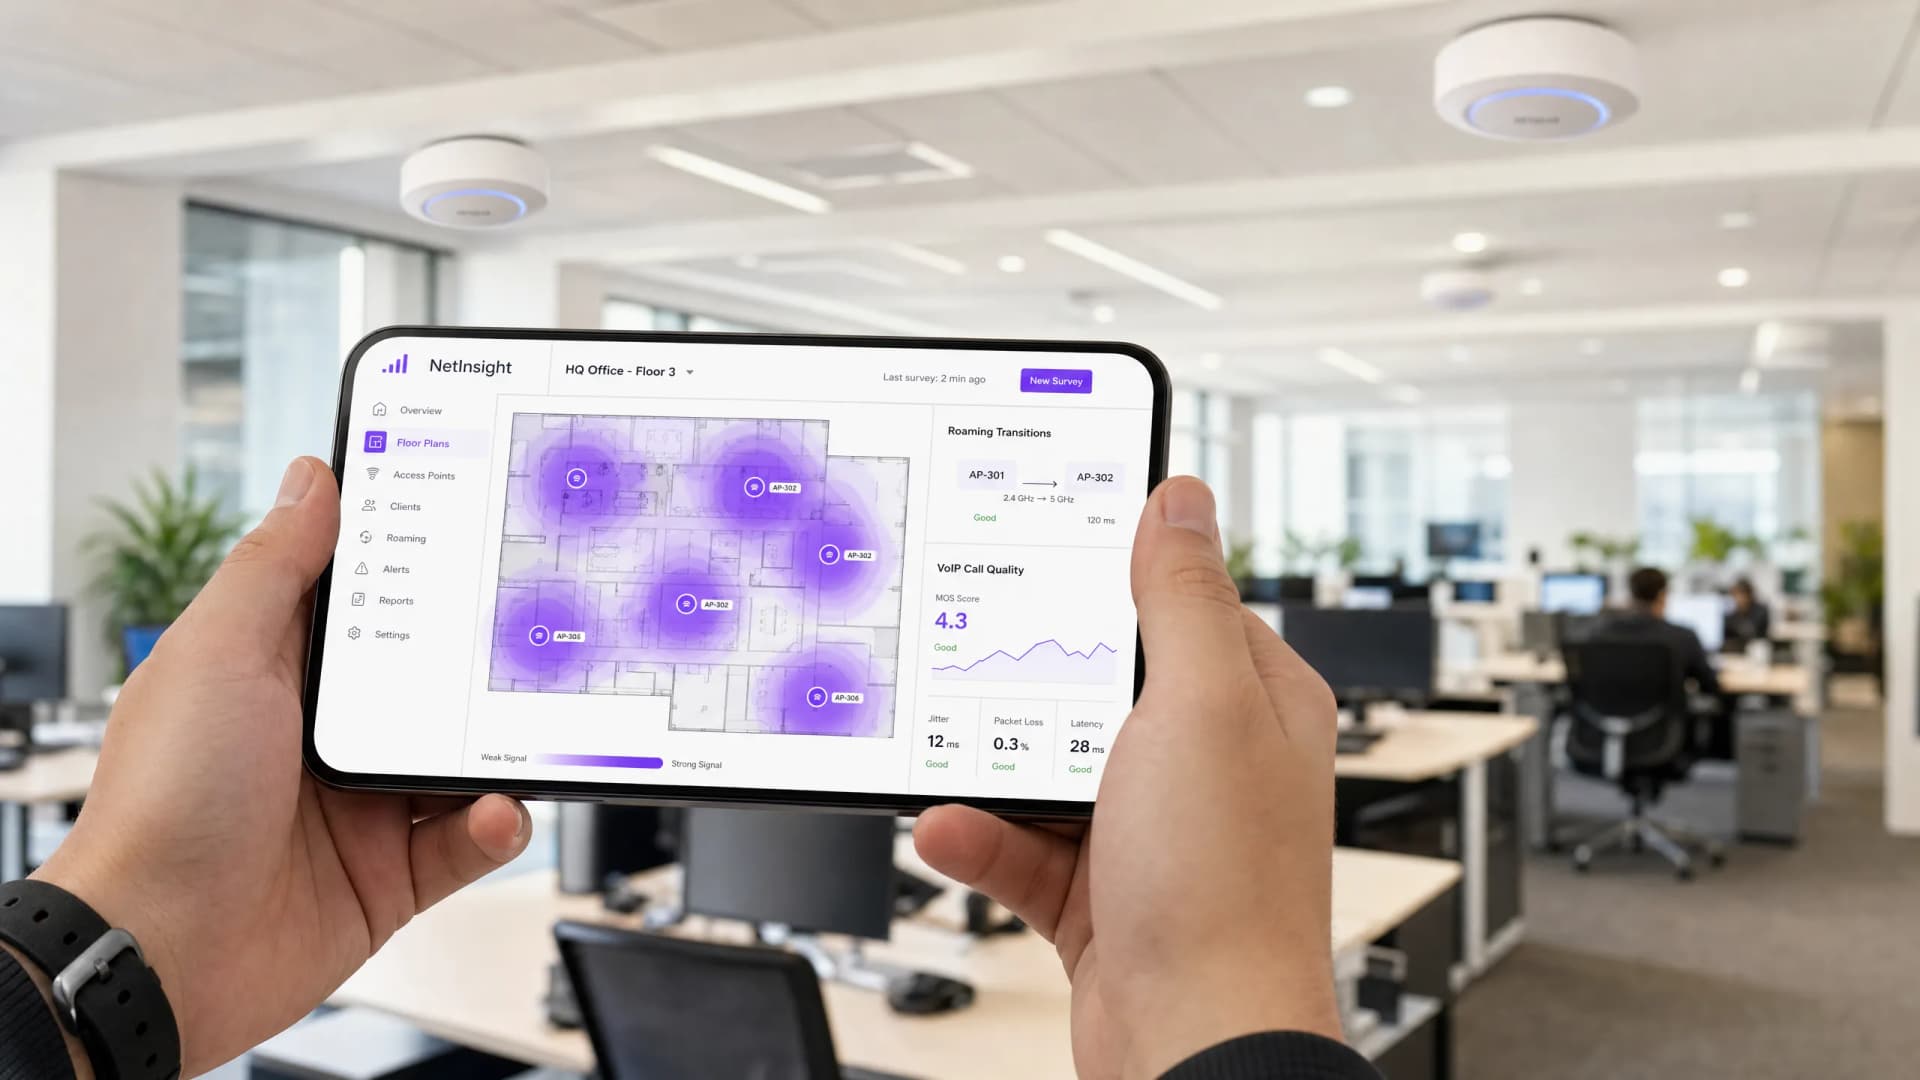
Ottimizzazione del Roaming per VoIP e Videochiamate su WiFi Aziendale
Questa guida fornisce a IT manager, network architect e CTO un piano completo e neutrale rispetto ai vendor per ottimizzare il roaming WiFi per supportare VoIP e videochiamate senza interruzioni sulle reti del personale aziendale. Copre lo stack di protocolli IEEE 802.11k/r/v, la configurazione QoS WMM, la progettazione delle celle RF e la mappatura QoS cablata end-to-end necessaria per ottenere una latenza di handoff inferiore a 50 ms. Applicabile nei settori hospitality, retail, healthcare e in ambienti di grandi dimensioni, questo riferimento include scenari di implementazione reali, framework di risoluzione dei problemi e un'analisi ROI misurabile.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
