
तांत्रिक मार्गदर्शक
गेस्ट WiFi, ॲनालिटिक्स, Captive Portals आणि स्थळ तंत्रज्ञानावरील सखोल, तज्ञ-नेतृत्वाखालील तांत्रिक मार्गदर्शक.
485 guides
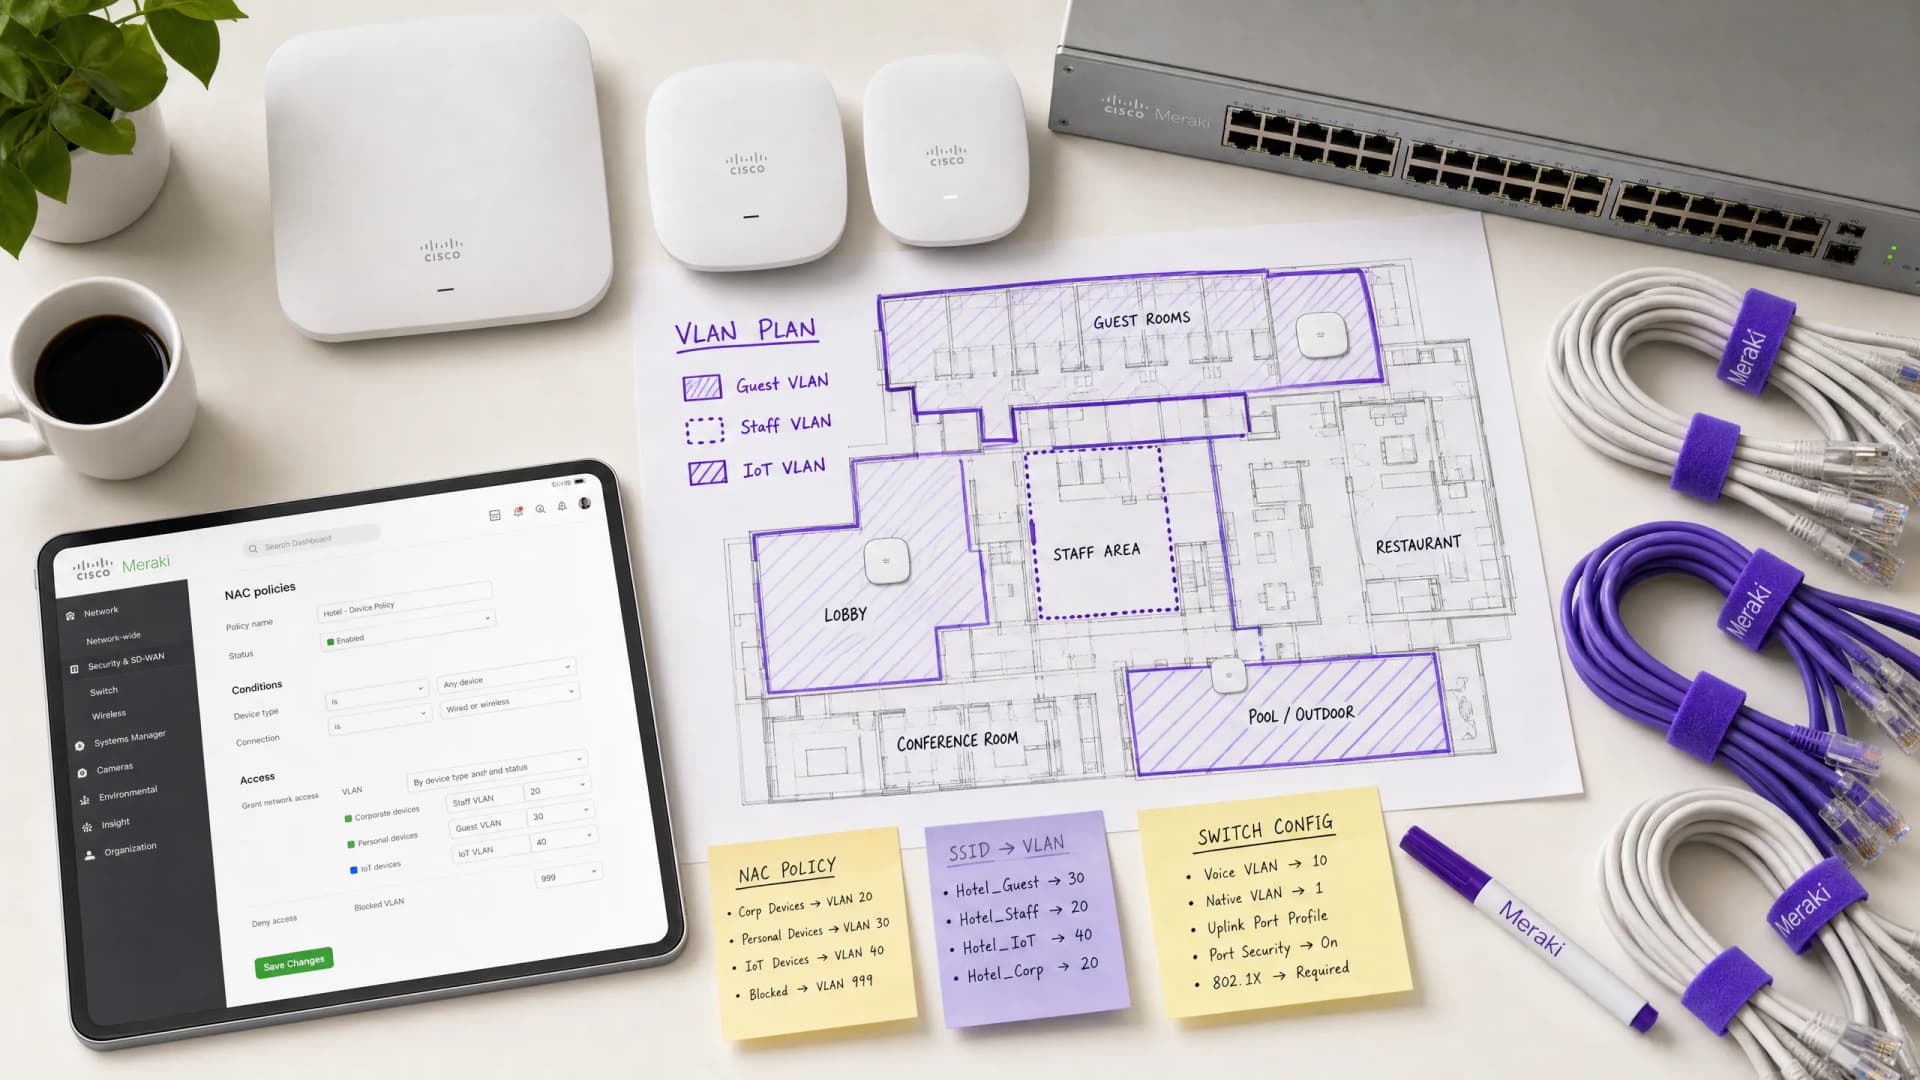
Cisco Meraki मध्ये VLAN Steering साठी NAC Policies कशा कॉन्फिगर कराव्यात
हे अधिकृत मार्गदर्शक IT लीडर्स, नेटवर्क आर्किटेक्ट्स आणि वेन्यू ऑपरेशन्स डायरेक्टर्सना Cisco Meraki वातावरणात NAC Policies आणि VLAN steering कॉन्फिगर करण्यासाठी एक व्यावहारिक, टप्प्याटप्प्याने फ्रेमवर्क प्रदान करते. यामध्ये अतिथ्य, रिटेल आणि सार्वजनिक क्षेत्रातील उपयोजनांमध्ये सुरक्षित, सुसंगत आणि उच्च कार्यक्षमता असलेले नेटवर्क विभाजन सुनिश्चित करण्यासाठी 802.1X अंमलबजावणी, MAC Authentication Bypass द्वारे IoT डिव्हाइस आयसोलेशन आणि Purple च्या गेस्ट WiFi ॲनालिटिक्स प्लॅटफॉर्मसह अखंड इंटिग्रेशन समाविष्ट आहे.
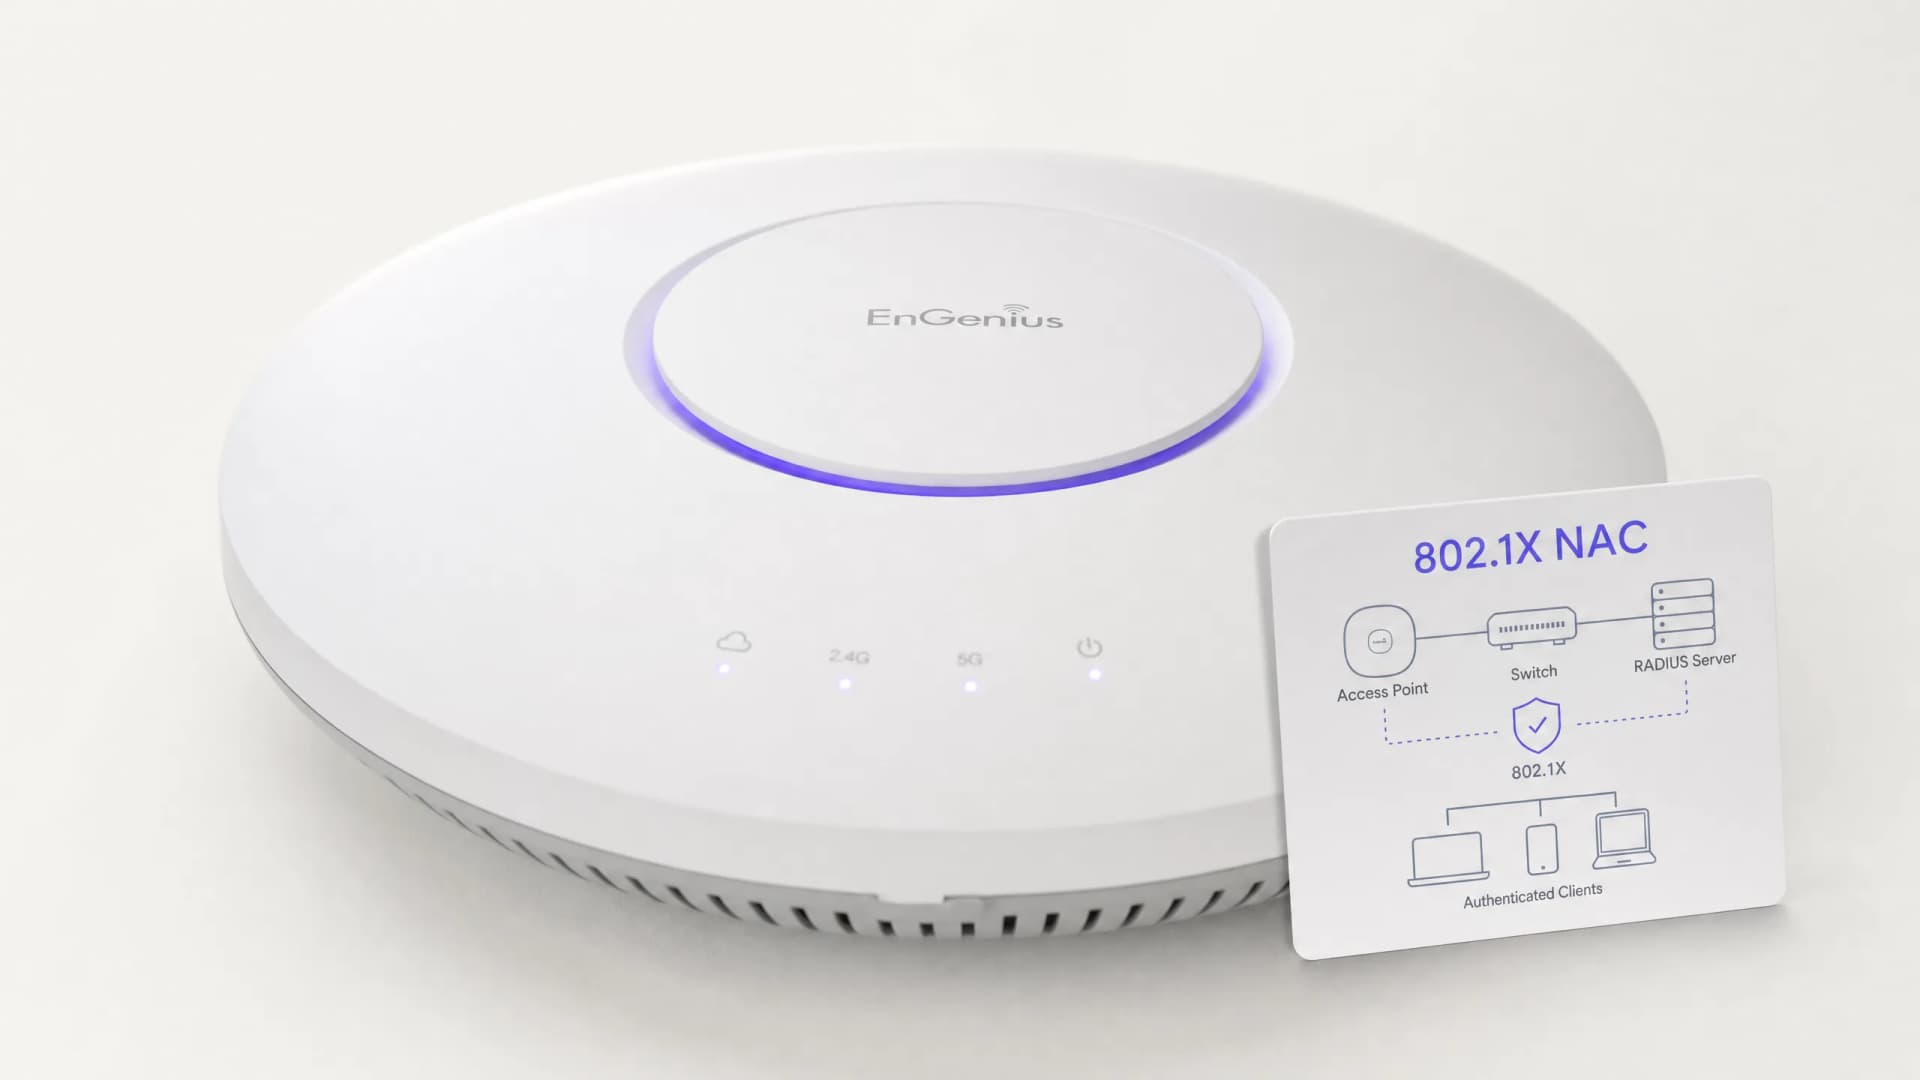
NAC च्या सहाय्याने K-12 शाळांचे नेटवर्क सुरक्षित ठेवण्यासाठी सर्वोत्कृष्ट पद्धती
हे तांत्रिक संदर्भ मार्गदर्शक IT लीडर्ससाठी K-12 शाळांच्या वातावरणात Network Access Control (NAC) चे आर्किटेक्चर तयार करण्यासाठी, ते तैनात करण्यासाठी आणि व्यवस्थापित करण्यासाठी कृतीयोग्य धोरणे प्रदान करते. यामध्ये 802.1X ऑथेंटिकेशन आणि VLAN सेगमेंटेशनपासून ते MAB आणि MPSK द्वारे IoT डिव्हाइसेस हाताळण्यापर्यंतच्या आवश्यक विषयांचा समावेश आहे, ज्यामुळे मजबूत सुरक्षा आणि नियमांचे पालन सुनिश्चित होते.
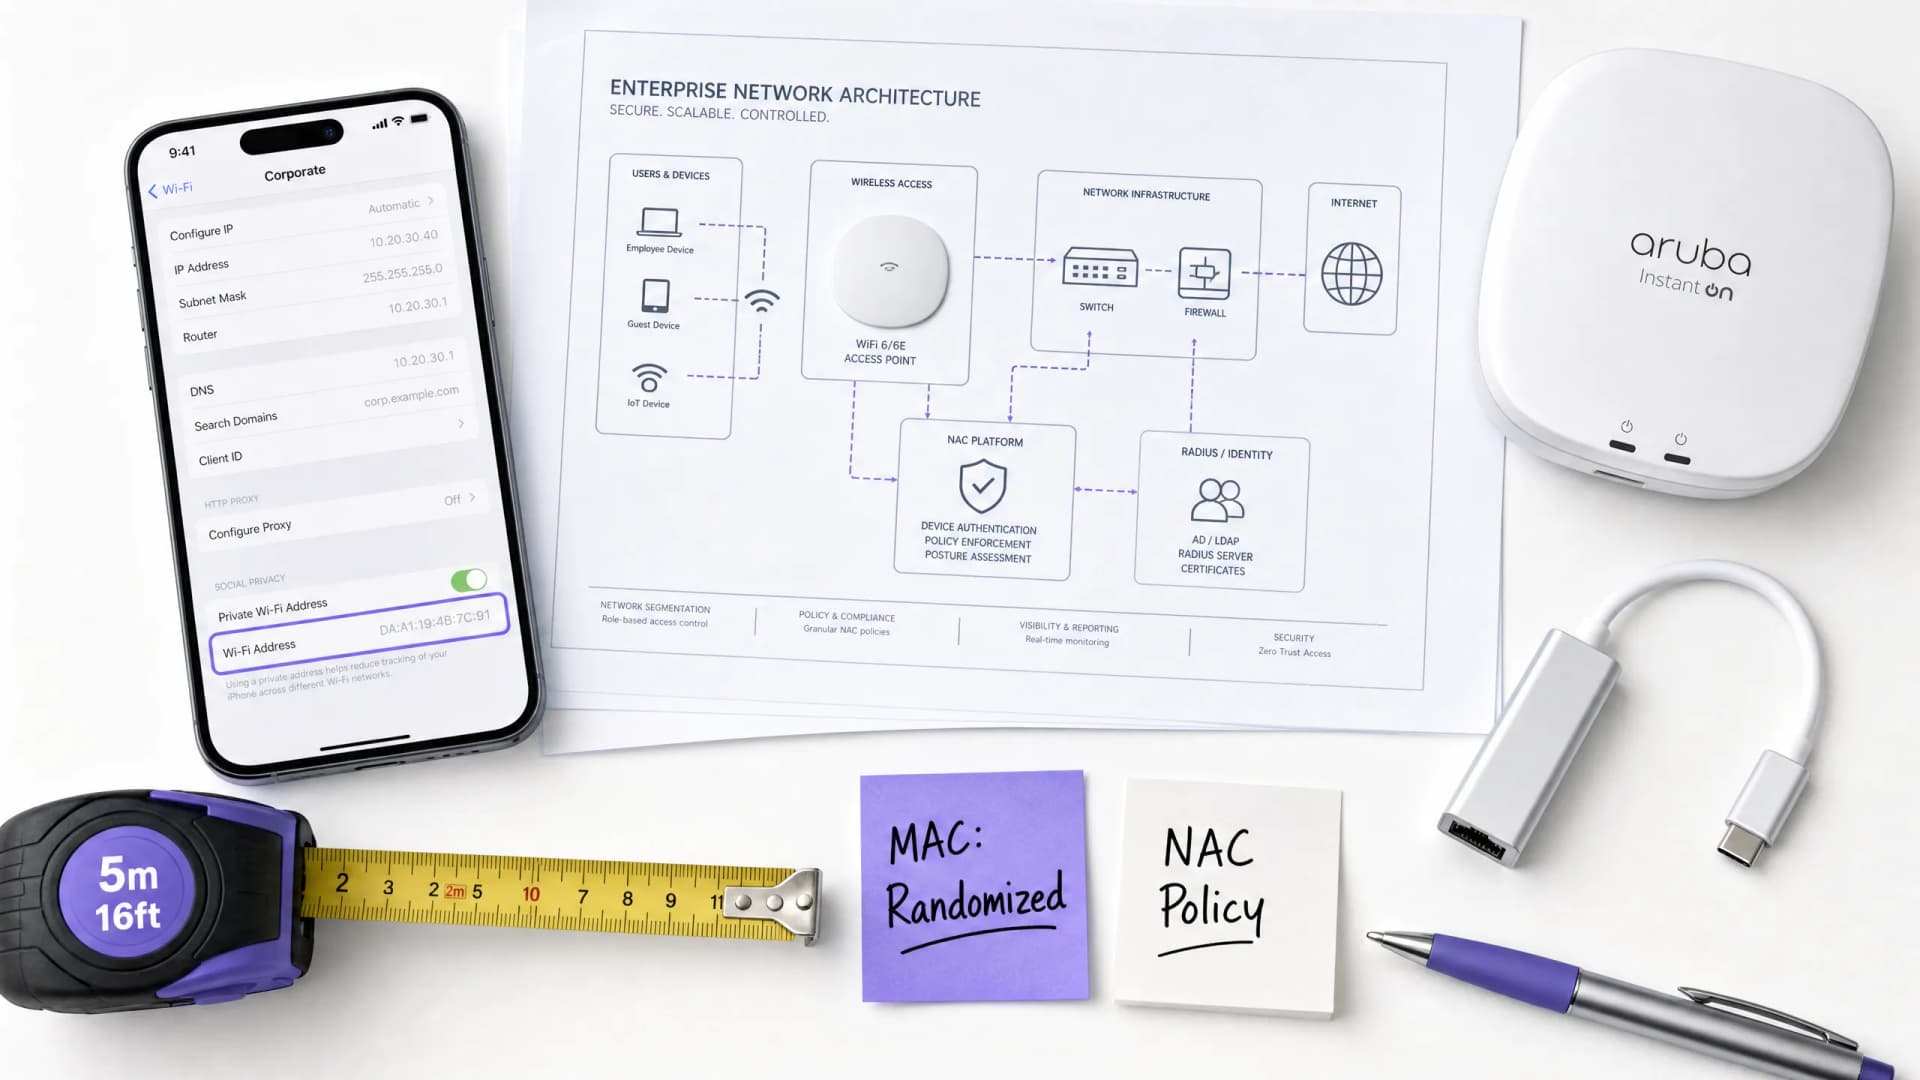
NAC वर MAC रँडमायझेशनचा होणारा परिणाम आणि त्यावर मात कशी करावी
हे मार्गदर्शक Network Access Control (NAC) सिस्टम्स आणि गेस्ट WiFi आर्किटेक्चरवरील MAC ॲड्रेस रँडमायझेशनच्या प्रभावाविषयी सखोल तांत्रिक संदर्भ प्रदान करते. हे iOS, Android, आणि Windows मधील प्रति-नेटवर्क आणि नियतकालिक MAC रोटेशनची यंत्रणा स्पष्ट करते आणि यामुळे उद्भवणारे कॅस्केडिंग अपयश - जसे की Captive Portal चा त्रास आणि DHCP संपुष्टात येण्यापासून ते पॉलिसी अंमलबजावणीतील त्रुटी आणि चुकीच्या ॲनालिटिक्सपर्यंत - तपशीलवार सांगते. IT लीडर्स आणि नेटवर्क आर्किटेक्ट्सना IEEE 802.1X, Passpoint (Hotspot 2.0), आणि OpenRoaming चा वापर करून डिव्हाइस-केंद्रित वरून ओळख-केंद्रित ऑथेंटिकेशनवर स्थलांतरित होण्यासाठी, आणि हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर आणि सार्वजनिक-क्षेत्रातील वातावरणासाठी ठोस अंमलबजावणी मार्गदर्शनासह कृतीयोग्य, व्हेंडर-तटस्थ धोरणे मिळतील.
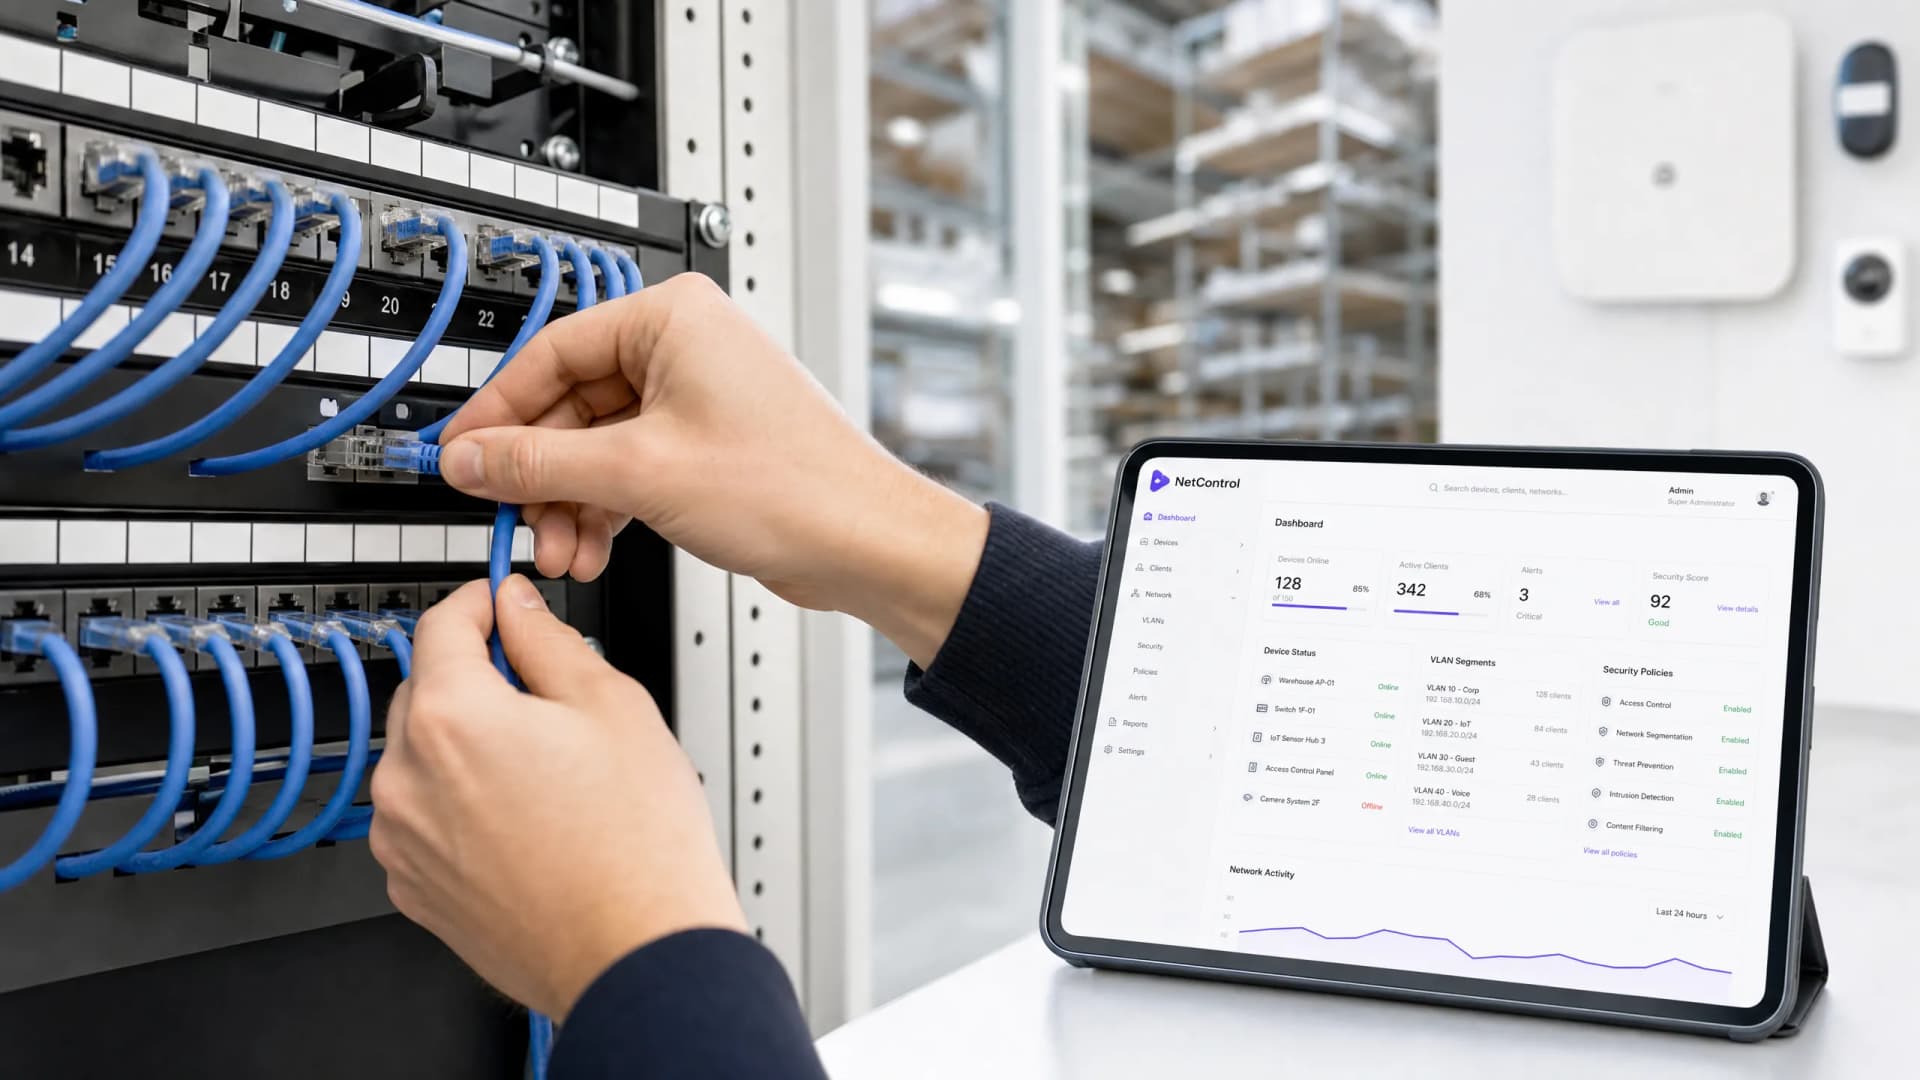
NAC आणि MPSK च्या सहाय्याने IoT डिव्हाइस सुरक्षिततेचे व्यवस्थापन करणे
हे तांत्रिक मार्गदर्शन एंटरप्राइझ स्थळांवर Multiple Pre-Shared Key (MPSK) आर्किटेक्चर आणि Network Access Control (NAC) चा वापर करून हेडलेस IoT डिव्हाइसेस कसे सुरक्षित करावेत याबद्दल सविस्तर माहिती देते. हे स्केलेबिलिटीचा बळी न देता मायक्रो - सेगमेंटेशन मिळवण्यासाठी, सुरक्षेचा संभाव्य धोक्याचा आवाका मर्यादित करण्यासाठी आणि अनुपालन राखण्यासाठी कृतीयोग्य अंमलबजावणी पायऱ्या प्रदान करते.
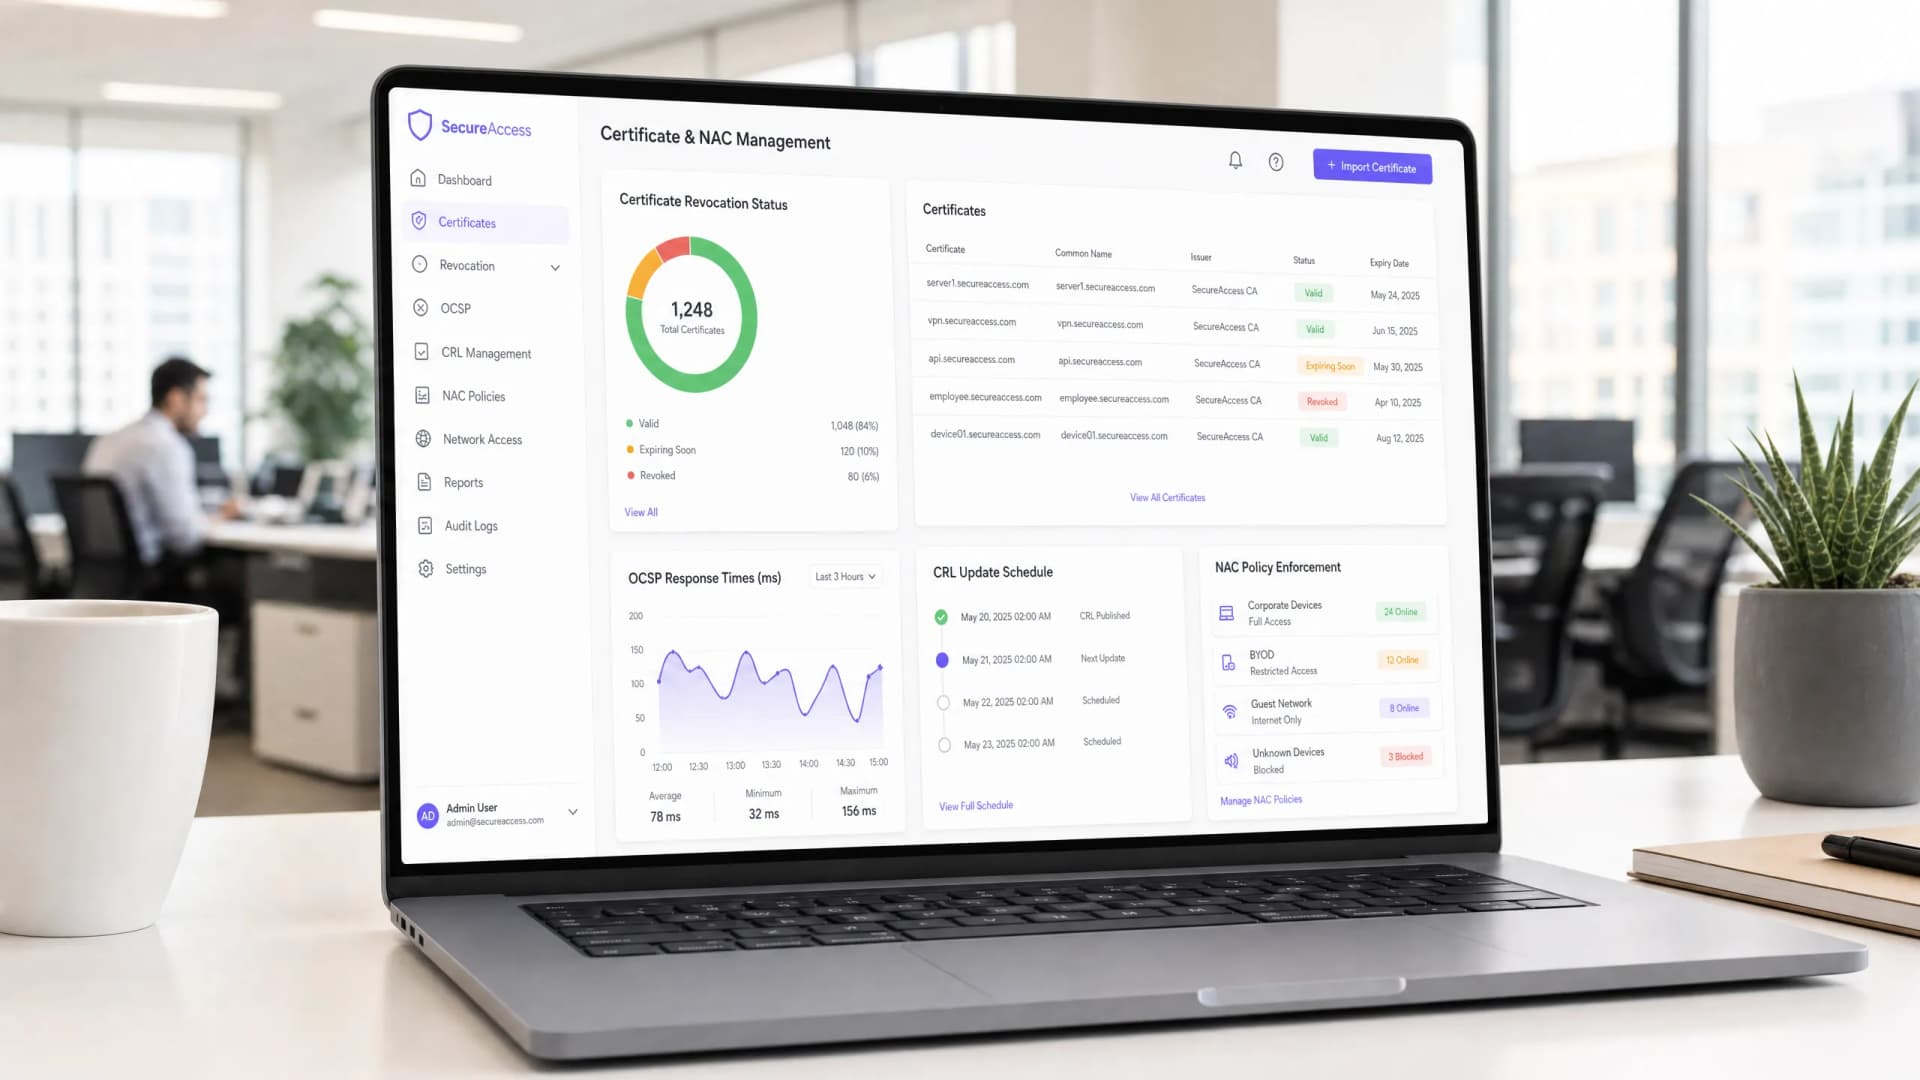
NAC वातावरणात OCSP आणि CRL सह सर्टिफिकेट रिव्होकेशन ऑटोमेट करणे
हे तांत्रिक संदर्भ मार्गदर्शक IT मॅनेजर्स आणि नेटवर्क आर्किटेक्ट्सना Network Access Control (NAC) वातावरणात सर्टिफिकेट रिव्होकेशन ऑटोमेट करण्याविषयी सविस्तर माहिती पुरवते. यामध्ये OCSP आणि CRL मधील आर्किटेक्चरल तडजोडींचा शोध घेतला आहे, वेंडर-तटस्थ अंमलबजावणी मार्गदर्शन दिले आहे आणि रिअल-टाइम पॉलिसी अंमलबजावणीच्या व्यावसायिक प्रभावाचा आराखडा मांडला आहे.
सुरक्षित अतिथी प्रवेश: व्यवस्थापित नसलेल्या उपकरणांसाठी NAC लागू करणे
हा अधिकृत तांत्रिक संदर्भ मार्गदर्शक अनमॅनेज्ड गेस्ट डिव्हाइसेस सुरक्षित ठेवण्यासाठी Network Access Control (NAC) लागू करण्याच्या आर्किटेक्चर, डिप्लोयमेंट आणि कंप्लायन्स संदर्भातील तपशील देतो. हा IT लीडर्सना कॉर्पोरेट इन्फ्रास्ट्रक्चरशी तडजोड न करता सुरक्षित गेस्ट ॲक्सेस मिळवण्यासाठी कृतीयोग्य मार्गदर्शन प्रदान करतो.
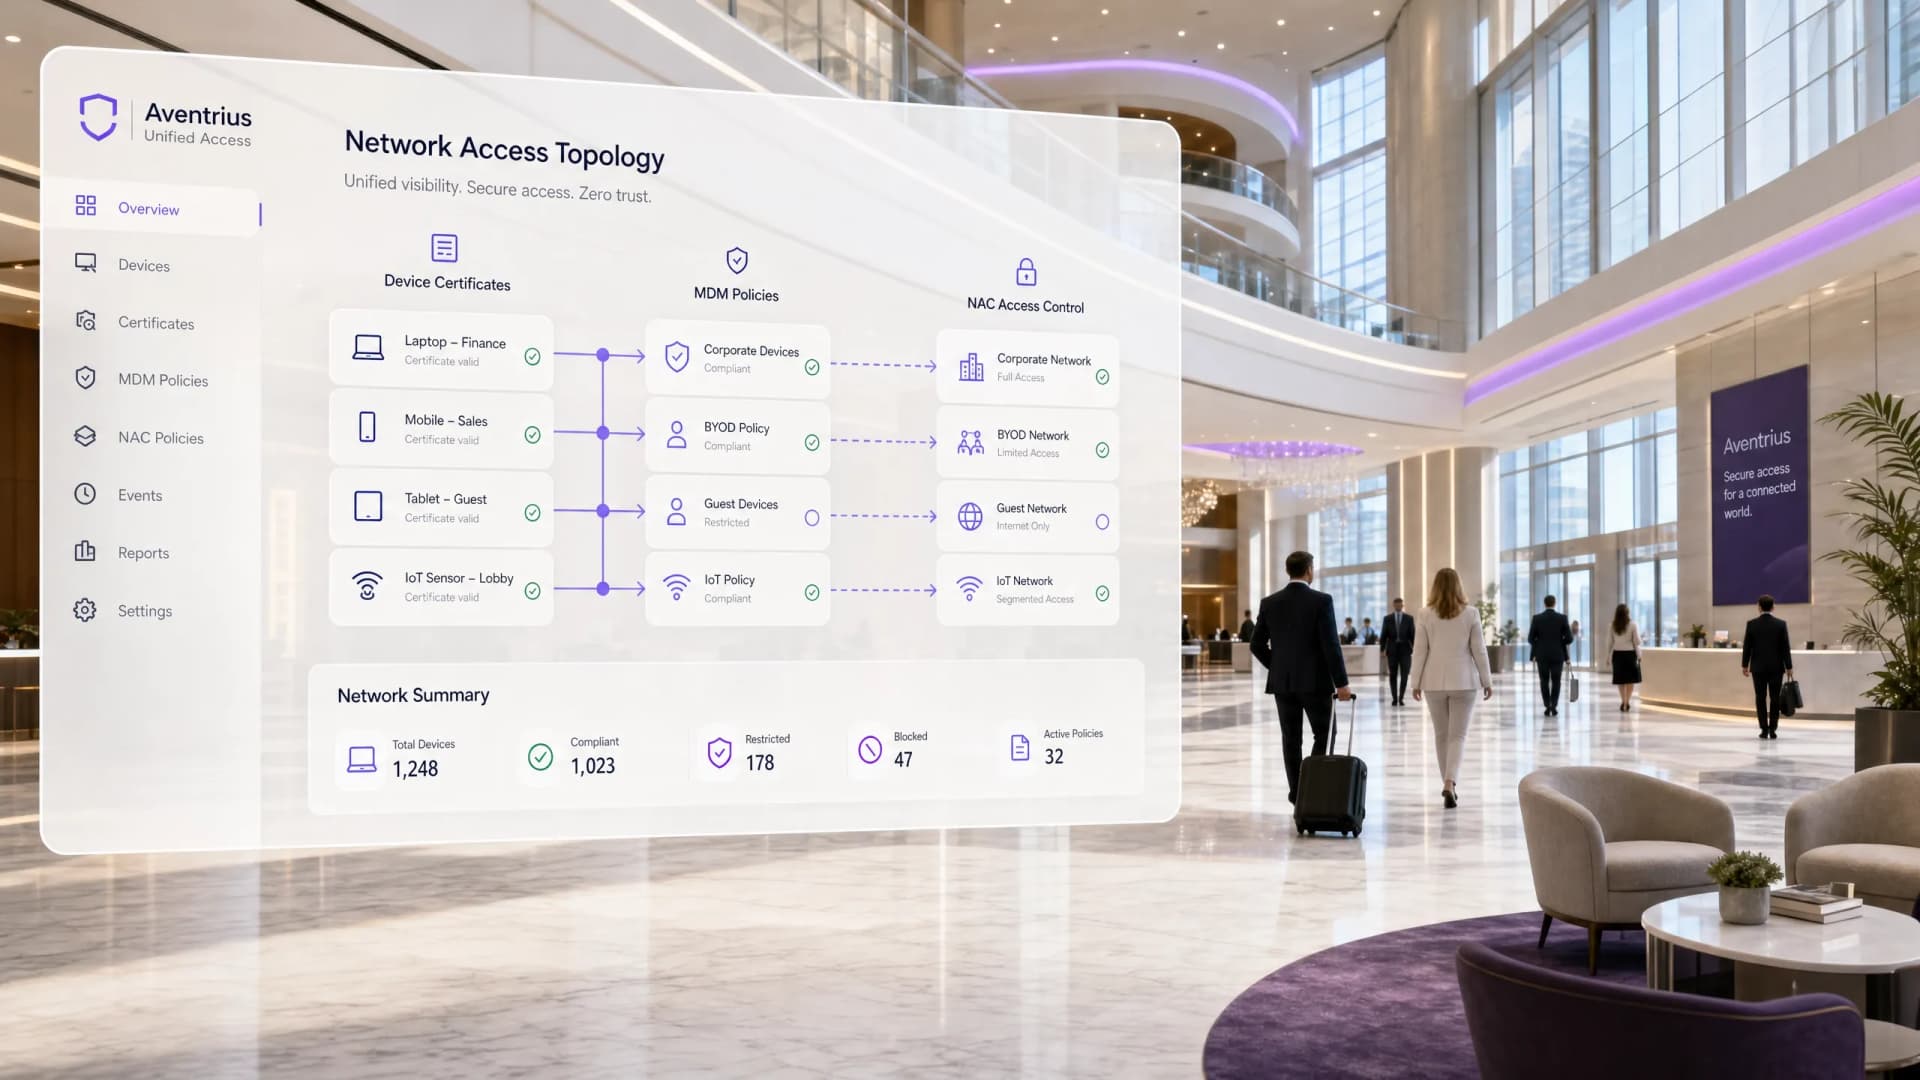
आधुनिक MDM इन्फ्रास्ट्रक्चरमध्ये SCEP आणि NAC ची भूमिका
हे मार्गदर्शक SCEP आणि NAC एंटरप्राइझ स्तरावर सुरक्षित, झिरो-टच नेटवर्क ऍक्सेस देण्यासाठी MDM प्लॅटफॉर्मसह कसे समाकलित होतात याचे सर्वसमावेशक तांत्रिक विश्लेषण प्रदान करते. यामध्ये हॉस्पिटॅलिटी आणि रिटेल क्षेत्रातील प्रत्यक्ष अंमलबजावणीच्या उदाहरणांसह, प्रमाणपत्र जारी करण्यापासून ते 802.1X अंमलबजावणीपर्यंतच्या संपूर्ण आर्किटेक्चरचा समावेश आहे. हे मोठ्या ठिकाणांवरील IT प्रमुखांसाठी डिझाइन केले आहे ज्यांना या तिमाहीत पासवर्डच्या त्रुटी दूर करणे, डिव्हाइस प्रोव्हिजनिंग स्वयंचलित करणे आणि अनुपालन आवश्यकता पूर्ण करणे आवश्यक आहे.
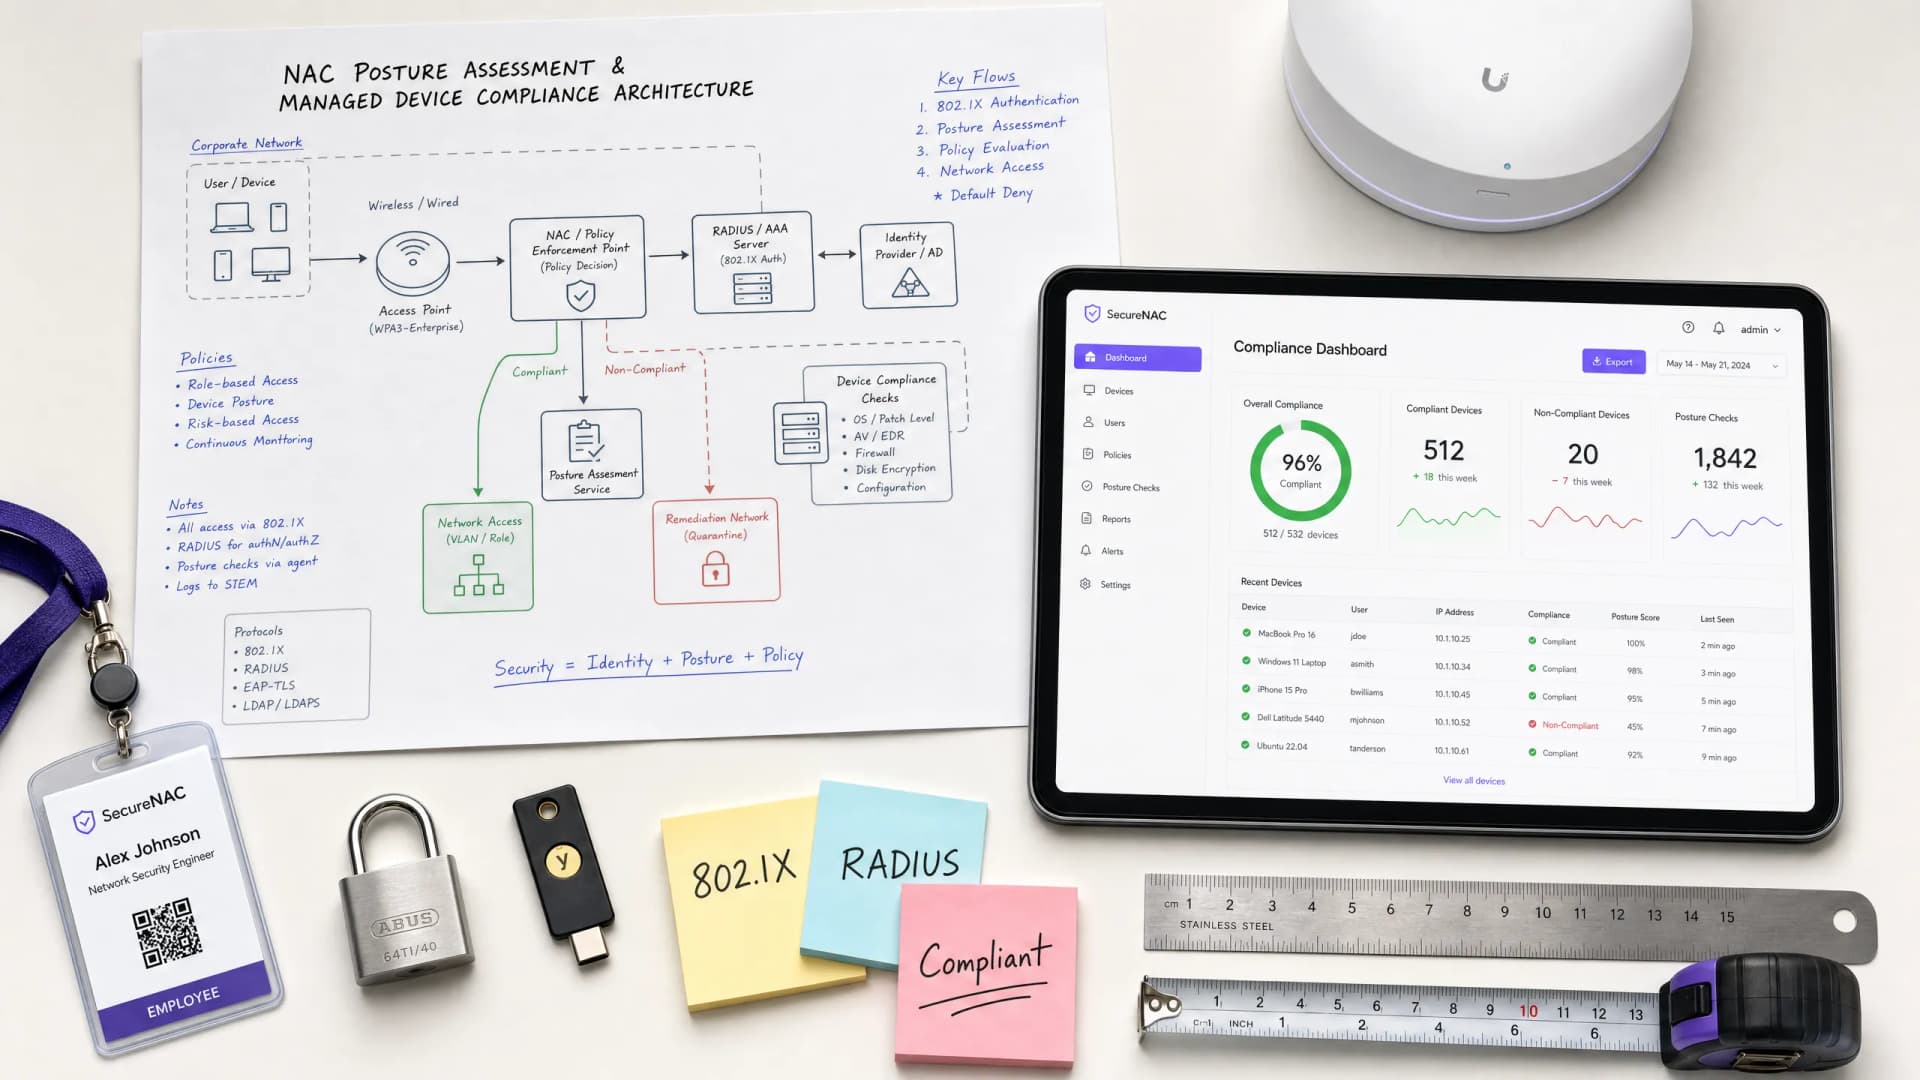
NAC Posture Assessment: नेटवर्क प्रवेशापूर्वी व्यवस्थापित डिव्हाइस अनुपालन सुनिश्चित करणे
हे तांत्रिक संदर्भ मार्गदर्शक NAC Posture Assessment चा सखोल अभ्यास प्रदान करते, ज्यामध्ये व्यवस्थापित डिव्हाइस अनुपालन लागू करण्यासाठी आवश्यक आर्किटेक्चर, मानके आणि उपयोजन धोरणांचा तपशील दिला आहे. हे IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्सना बहु-साइट एंटरप्राइझ वातावरणात जोखीम कमी करण्यासाठी आणि सुरक्षित नेटवर्क प्रवेश सुनिश्चित करण्यासाठी व्यावहारिक अंतर्दृष्टी प्रदान करते.
NAC आणि MDM इंटिग्रेशनद्वारे नेटवर्क व्हिझिबिलिटी सुधारणे
या तांत्रिक संदर्भ मार्गदर्शकामध्ये Network Access Control (NAC) आणि Mobile Device Management (MDM) एकत्र करण्याच्या आर्किटेक्चर, इंटिग्रेशन आणि व्यावसायिक प्रभावाचे तपशील दिले आहेत. हे हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक ठिकाणांसारख्या गुंतागुंतीच्या बहु-वापर वातावरणात कार्यरत असलेल्या IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्ससाठी कृतीयोग्य उपयोजन मार्गदर्शन प्रदान करते.
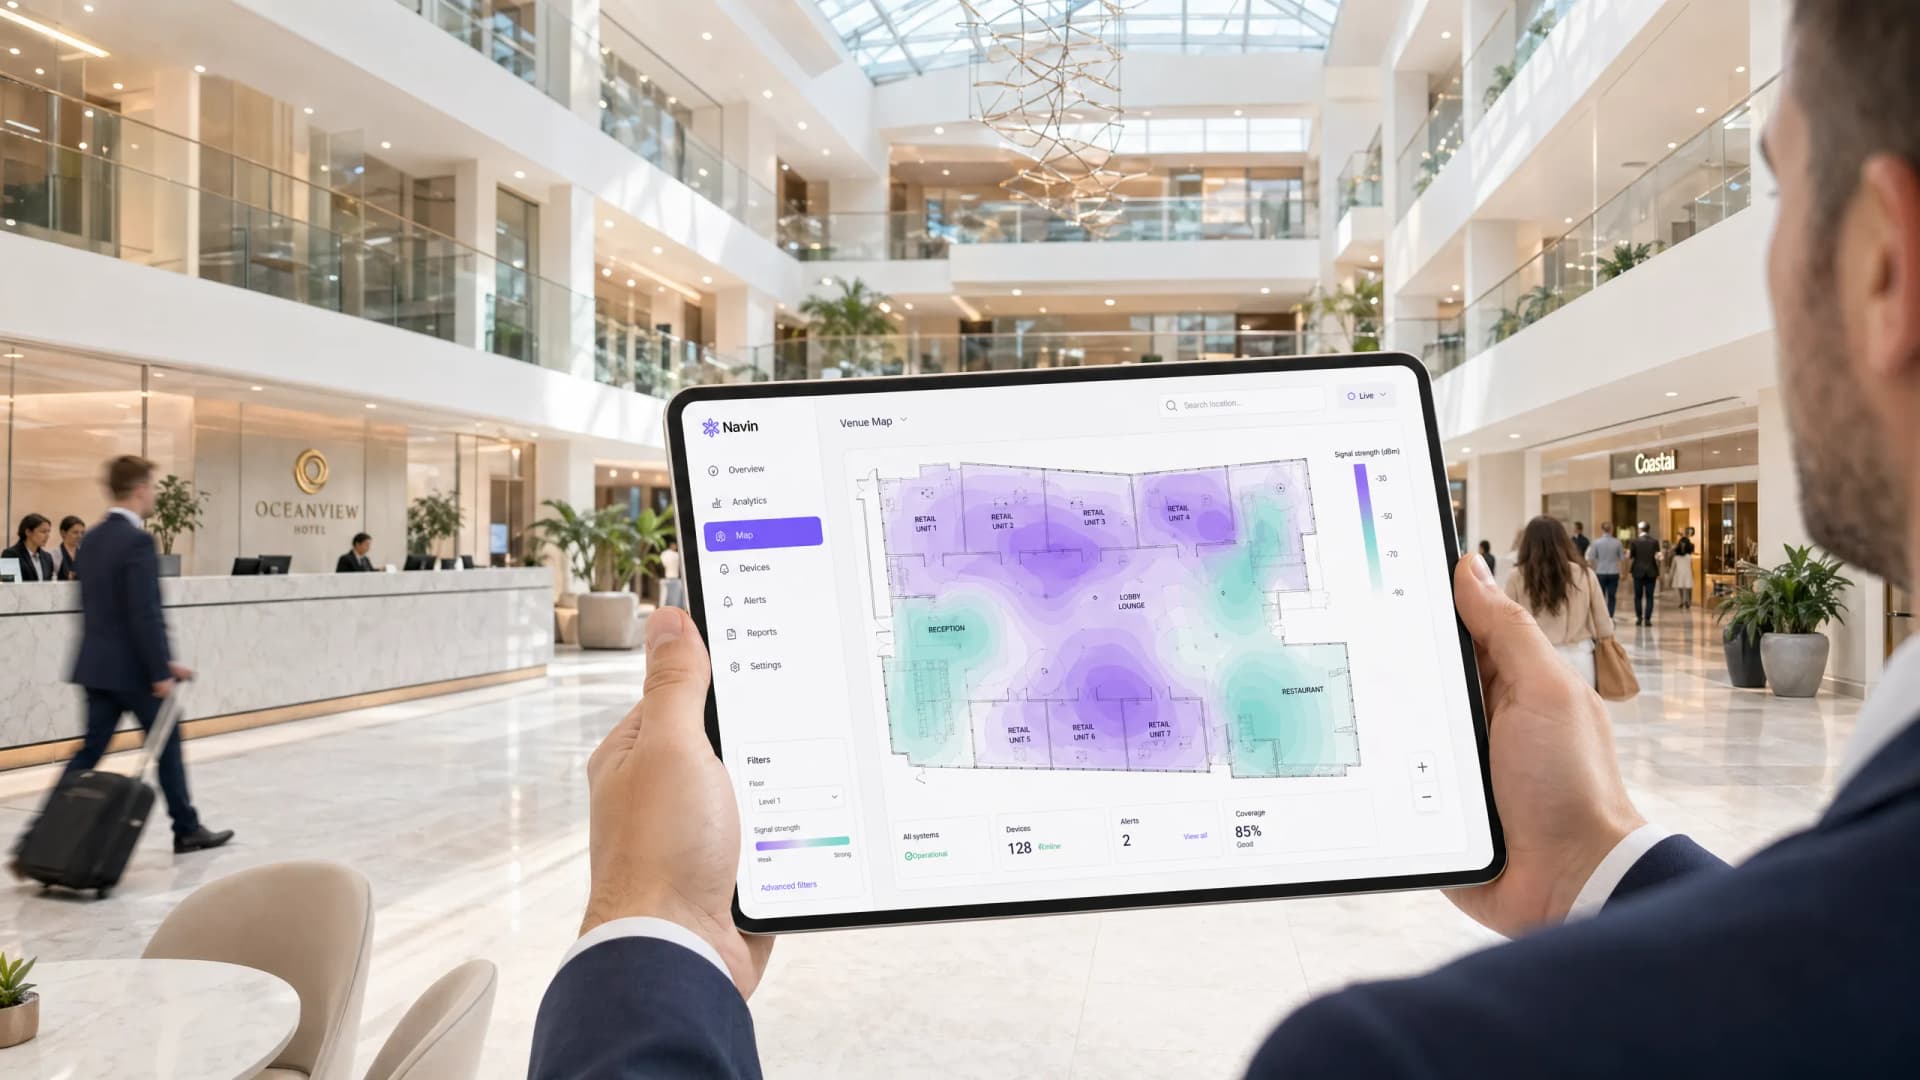
इंडोर WiFi पोझिशनिंग सिस्टम्स: त्या कशा काम करतात आणि त्या कशा डिप्लॉय करायच्या
ही सर्वसमावेशक मार्गदर्शिका WiFi-आधारित इंडोर पोझिशनिंग सिस्टम्सचे तांत्रिक आर्किटेक्चर, डिप्लॉयमेंट धोरणे आणि व्यावसायिक मूल्य यांचे तपशील देते. अचूक स्पेशल ॲनालिटिक्स प्रदान करण्यासाठी हे नेटवर्क आर्किटेक्ट्स आणि IT डायरेक्टर्सना AP प्लेसमेंट, RF कॅलिब्रेशन आणि MAC रँडमायझेशनवर मात करण्याबाबत कृतीयोग्य मार्गदर्शन प्रदान करते.
कॅम्पस WiFi नेटवर्क कसे तयार करावे: युनिव्हर्सिटी IT मार्गदर्शक
हे तांत्रिक मार्गदर्शक हाय डेंसिटी कॅम्पस WiFi नेटवर्क डिझाइन आणि तैनात करण्यासाठी सर्वसमावेशक आराखडा प्रदान करते, ज्यामध्ये ॲक्टिव्ह साईट सर्व्हे आणि ॲक्सेस पॉइंट प्लेसमेंटपासून ते कंट्रोलर आर्किटेक्चर, अखंड रोमिंग आणि सुरक्षित गेस्ट ऑनबोर्डिंगपर्यंत सर्व गोष्टींचा समावेश आहे. हे मार्गदर्शक विद्यापीठे आणि मोठ्या ठिकाणांवरील IT मॅनेजर, नेटवर्क आर्किटेक्ट आणि CTO यांच्यासाठी लिहिले गेले आहे ज्यांना चालू तिमाहीत वायरलेस उपयोजनाचे नियोजन आणि अंमलबजावणी करण्यासाठी प्रत्यक्ष कृतीयोग्य मार्गदर्शनाची आवश्यकता आहे. हे मार्गदर्शक उपयोजन जीवनचक्रामधील वास्तविक एकत्रीकरण बिंदूंवर Purple चे Guest WiFi आणि ॲनालिटिक्स प्लॅटफॉर्म देखील मॅप करते.
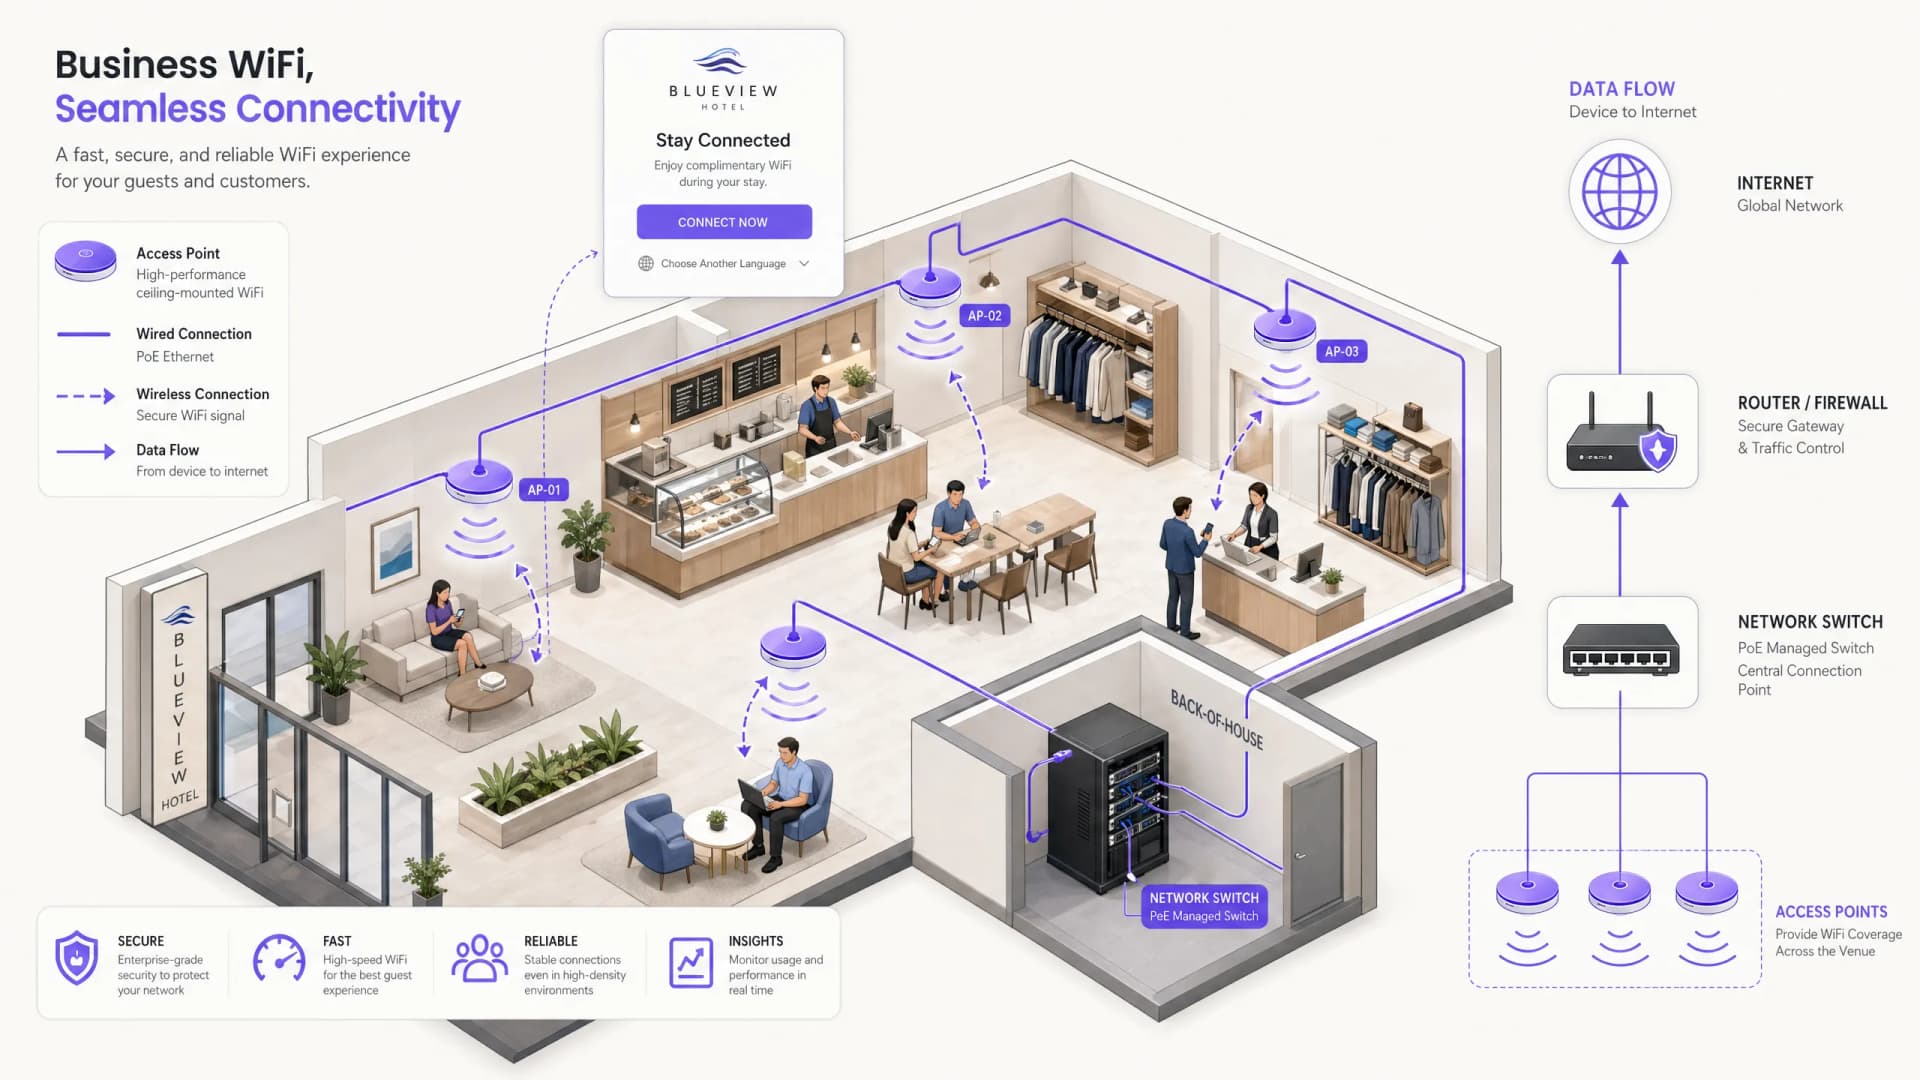
तुमच्या व्यवसायासाठी WiFi हॉटस्पॉट कसा सेट करावा
हे अधिकृत मार्गदर्शक IT लीडर्स, नेटवर्क आर्किटेक्ट्स आणि ठिकाण ऑपरेशन्स डायरेक्टर्सना सुरक्षित, सुसंगत आणि व्यवसाय वाढवणारे अतिथी WiFi हॉटस्पॉट तैनात करण्यासाठी एक व्यावहारिक, विक्रेता-तटस्थ आराखडा प्रदान करते. यामध्ये VLAN विभागणी आणि कॅप्टिव्ह पोर्टल कॉन्फिगरेशनपासून ते GDPR अनुपालन आणि ट्रॅफिक शेपिंगपर्यंतच्या महत्त्वपूर्ण आर्किटेक्चर निर्णयांचा समावेश आहे - आणि Purple च्या अतिथी WiFi आणि विश्लेषण क्षमतांचा वापर करून नेटवर्क पायाभूत सुविधांना खर्च केंद्रातून महसूल वाढवणाऱ्या विश्लेषण प्लॅटफॉर्ममध्ये कसे रूपांतरित करावे हे दर्शवते.
MAC Address Authentication म्हणजे काय? ते केव्हा वापरावे आणि केव्हा टाळावे
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक एंटरप्राइझ WiFi वातावरणातील MAC address authentication बद्दल माहिती देते - Layer 2 वर RADIUS-आधारित MAC authentication कसे कार्य करते, त्याच्या अंगभूत सुरक्षा असुरक्षितता (ज्यामध्ये MAC spoofing आणि OS-स्तर MAC randomisation चा प्रभाव समाविष्ट आहे), आणि अचूक कार्यात्मक संदर्भ जेथे ते IoT आणि हेडलेस उपकरणांचे व्यवस्थापन करण्यासाठी एक वैध साधन राहिले आहे. हे हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर आणि सार्वजनिक क्षेत्रातील ठिकाणांच्या IT व्यवस्थापकांसाठी आणि नेटवर्क आर्किटेक्टसाठी व्यावहारिक उपयोजन मार्गदर्शन प्रदान करते, ज्यामध्ये वास्तविक जगातील उदाहरणे, निर्णय फ्रेमवर्क आणि Purple चे guest WiFi आणि ॲनालिटिक्स प्लॅटफॉर्मसाठी एकत्रीकरण संदर्भ समाविष्ट आहेत.
RadSec: RADIUS over TLS मुळे WiFi ऑथेंटिकेशन सुरक्षा कशी सुधारते
हे अधिकृत तांत्रिक संदर्भ स्पष्ट करते की RadSec (RFC 6614) पारंपारिक RADIUS ट्रॅफिकला TLS एन्क्रिप्शनमध्ये रॅप करून एंटरप्राइझ WiFi ऑथेंटिकेशन कसे सुरक्षित करते. IT मॅनेजर्स आणि नेटवर्क आर्किटेक्ट्ससाठी डिझाइन केलेले, यामध्ये कॉर्पोरेट आणि गेस्ट नेटवर्कवर अनएन्क्रिप्टेड UDP RADIUS ट्रॅफिकच्या जोखमी कमी करण्यासाठी आर्किटेक्चर, डिप्लॉयमेंट स्ट्रॅटेजी आणि व्यावहारिक स्टेप्स समाविष्ट आहेत.
802.1X सह iOS आणि macOS वर Enterprise WiFi कसे सेट करावे
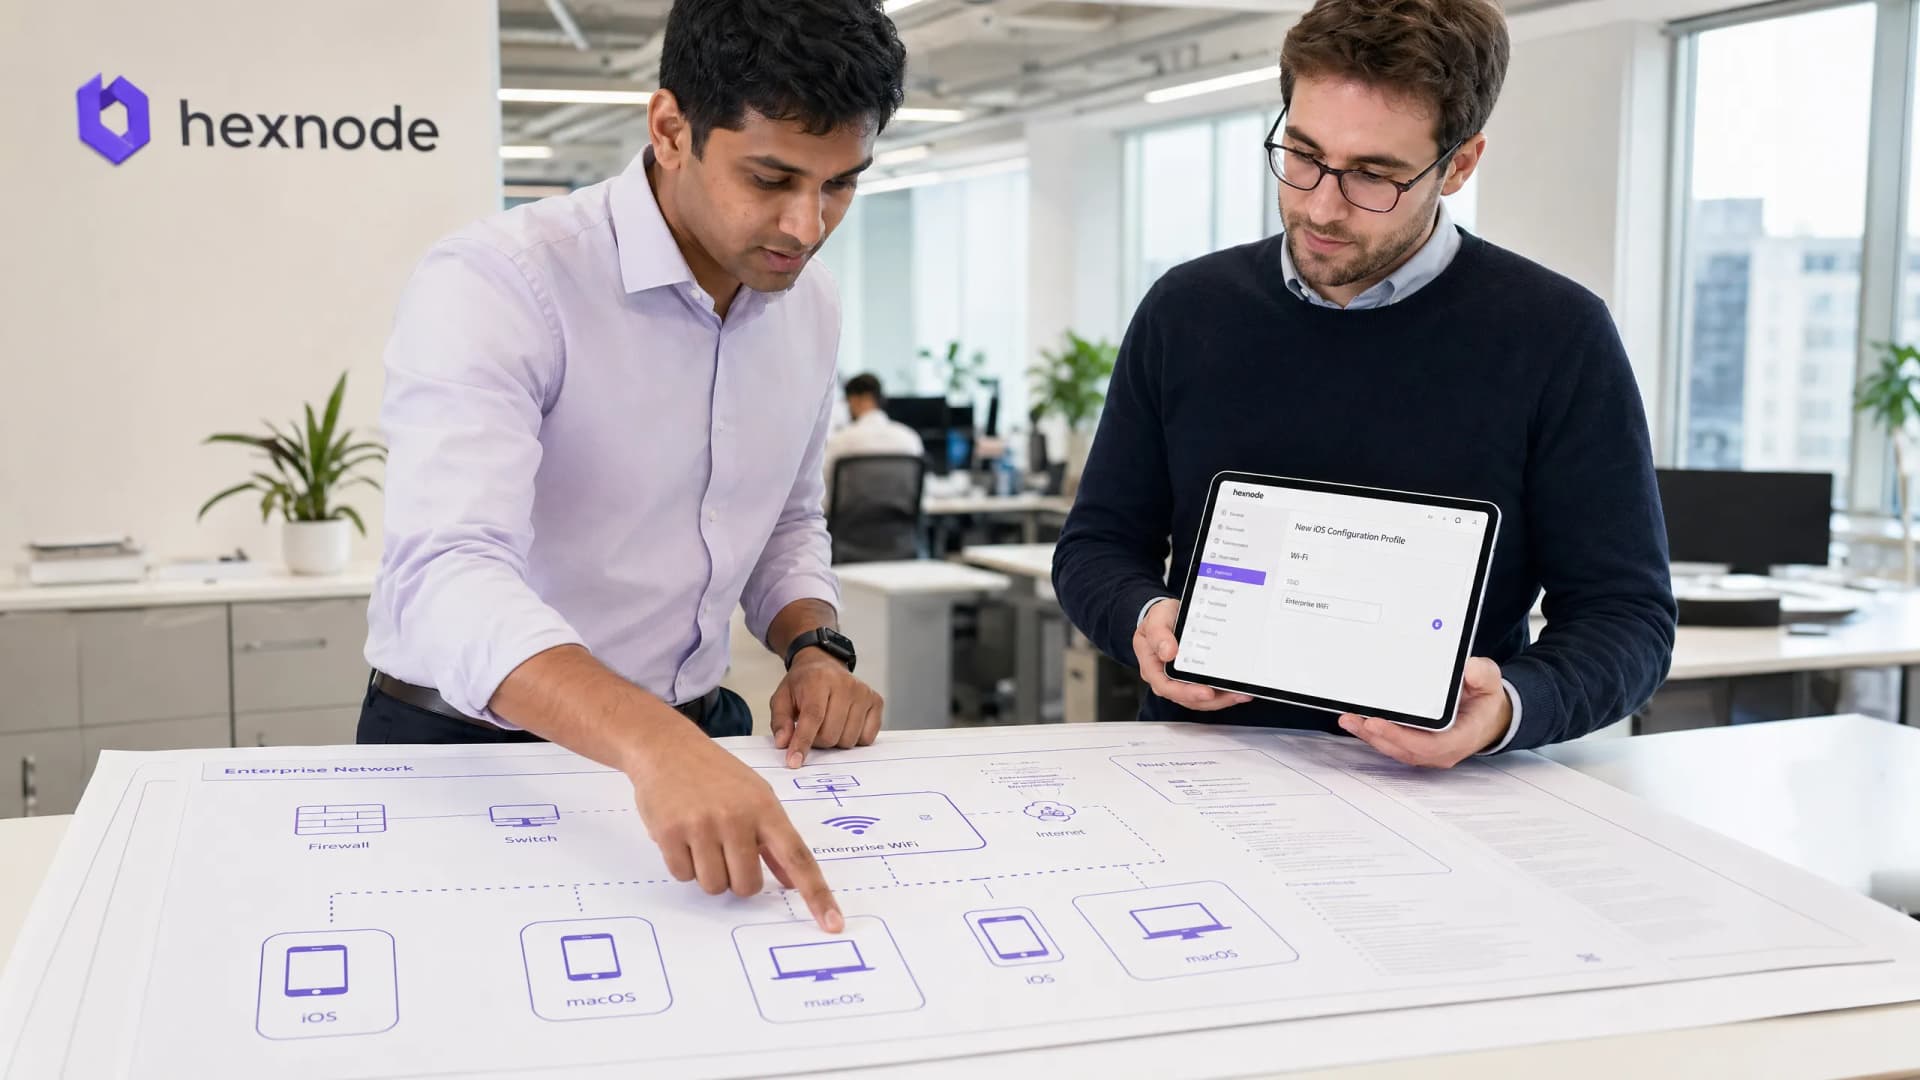
हे अधिकृत मार्गदर्शक वरिष्ठ IT नेत्यांना iOS आणि macOS डिव्हाइसेसवर 802.1X enterprise WiFi तैनात करण्यासाठी महत्त्वपूर्ण पावले प्रदान करते. यामध्ये BYOD उपक्रमांना समर्थन देताना कॉर्पोरेट नेटवर्क्स सुरक्षित करण्यासाठी सर्टिफिकेट-आधारित ऑथेंटिकेशन (EAP-TLS), MDM कॉन्फिगरेशन प्रोफाइल आणि आर्किटेक्चर इंटिग्रेशन समाविष्ट आहे.
EAP-TLS सह Android डिव्हाइसेसवर Enterprise WiFi कसे सेट अप करावे
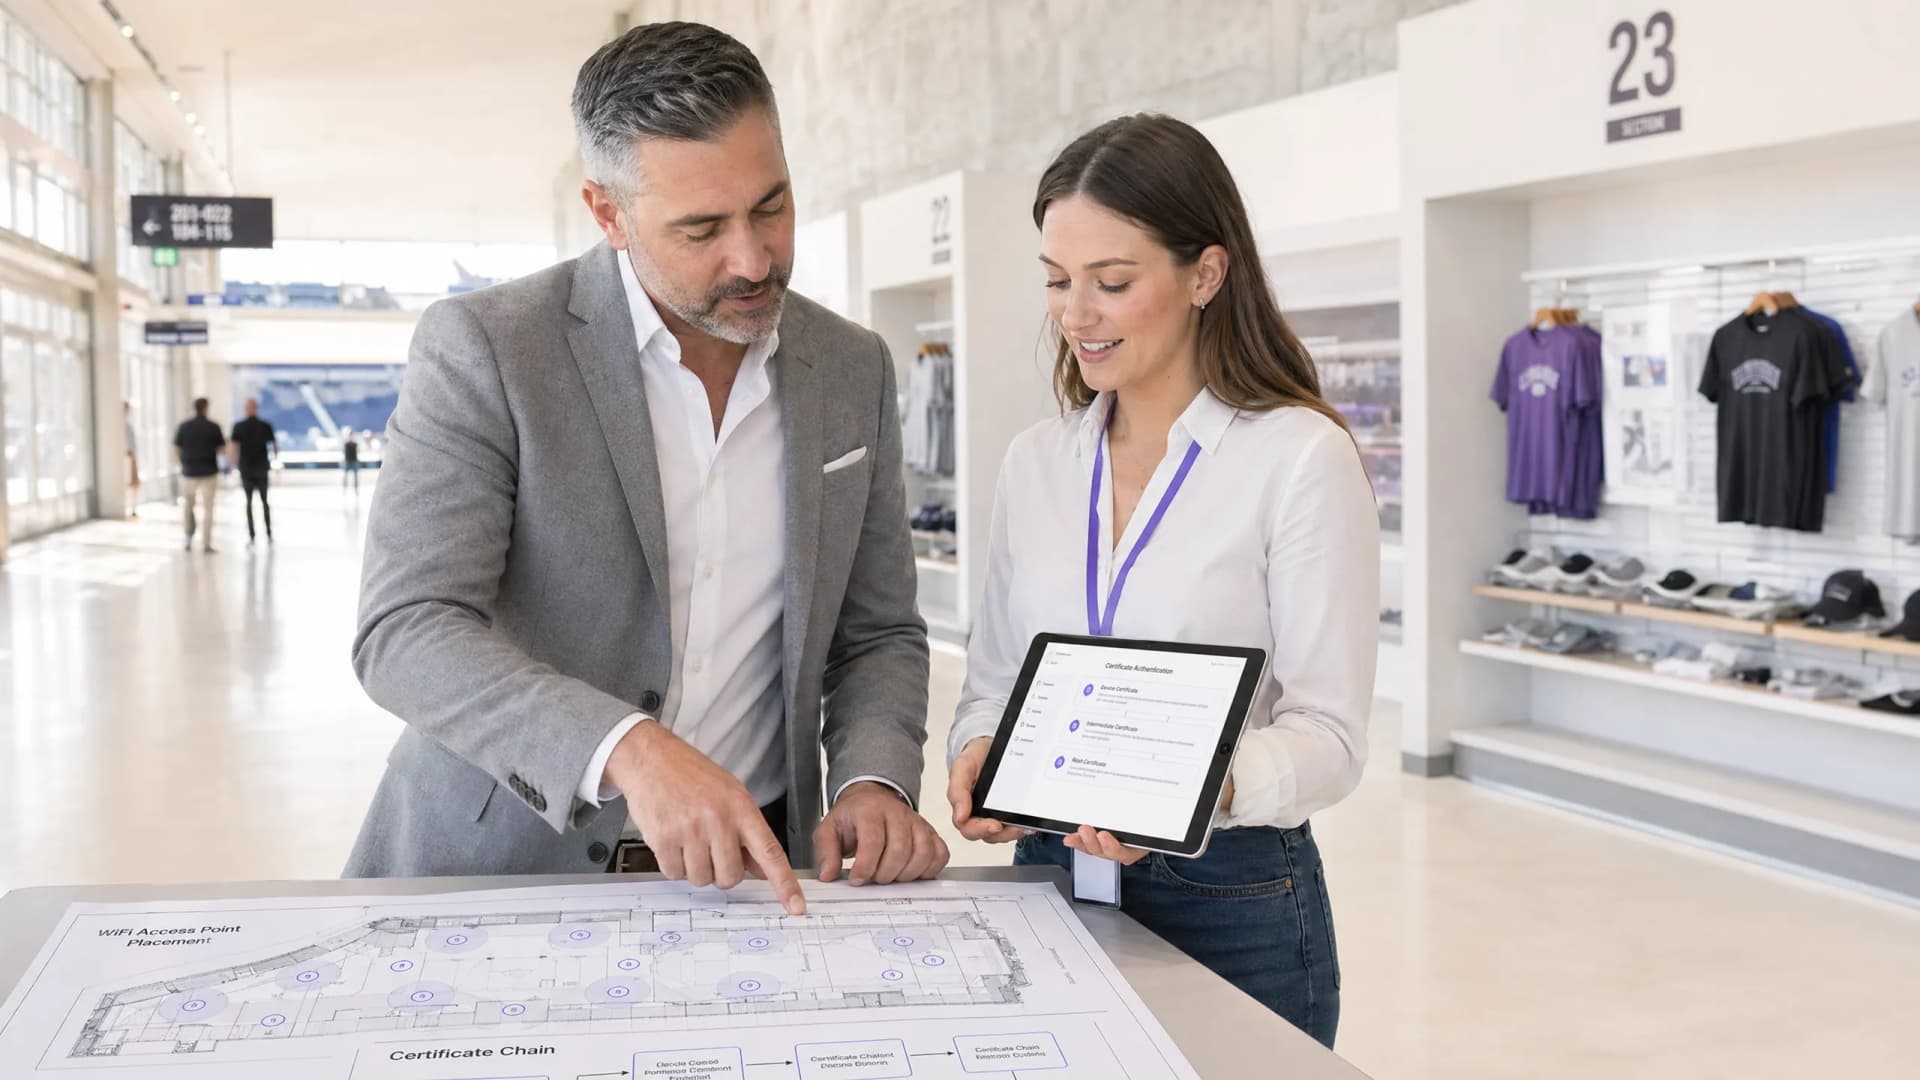
हे तांत्रिक संदर्भ मार्गदर्शक वरिष्ठ IT नेत्यांना Android डिव्हाइसेसवर 802.1X EAP-TLS ऑथेंटिकेशन तैनात करण्यासाठी सर्वसमावेशक आराखडा प्रदान करते. यामध्ये एंटरप्राइझ वायरलेस नेटवर्क्स सुरक्षित करण्यासाठी आवश्यक असलेले आर्किटेक्चरल मेकॅनिक्स, मॅन्युअल आणि MDM-चालित अंमलबजावणी धोरणे आणि ट्रबलशूटिंग पद्धती समाविष्ट आहेत.
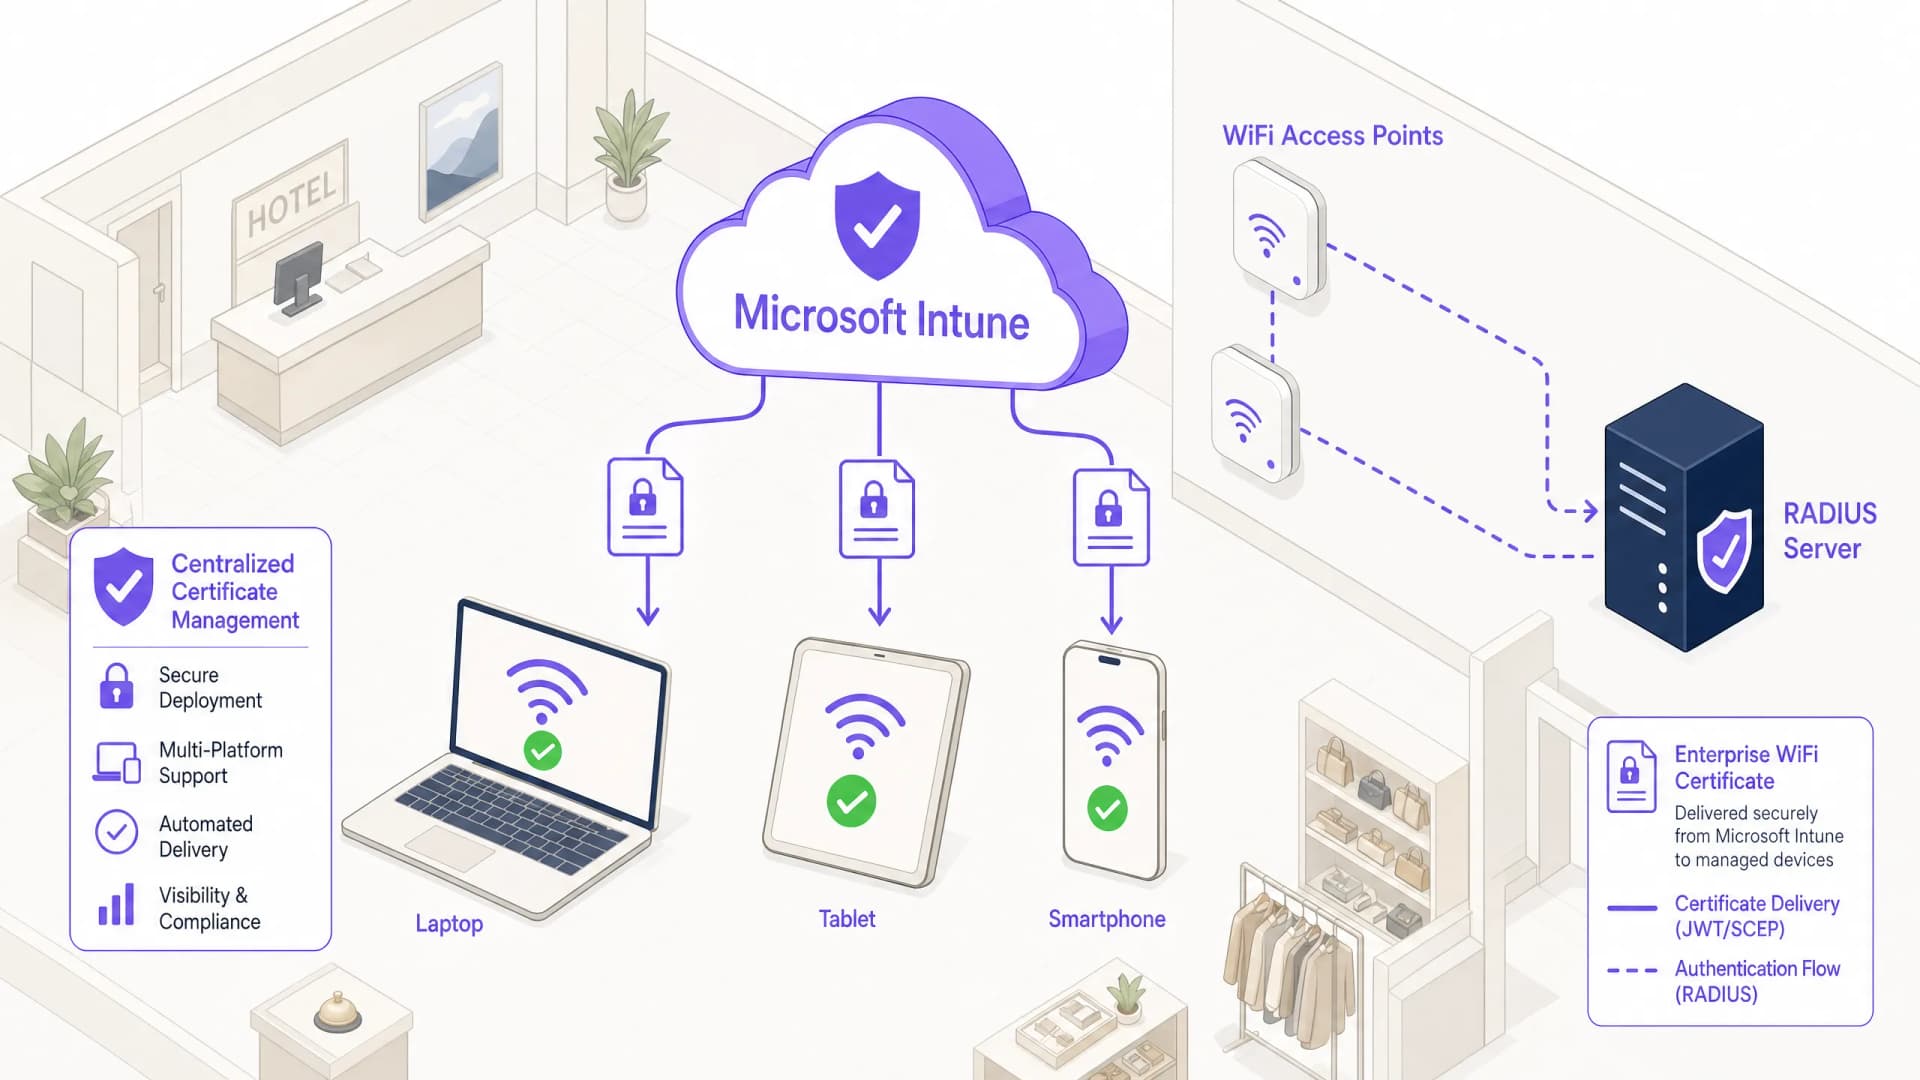
डिव्हाइसेसवर WiFi प्रमाणपत्रे पुश करण्यासाठी Microsoft Intune चा वापर कसा करावा
Microsoft Intune द्वारे 802.1X WiFi प्रमाणपत्रे तैनात करण्याबाबत IT लीडर्ससाठी एक सर्वसमावेशक तांत्रिक संदर्भ. यामध्ये SCEP विरुद्ध PKCS आर्किटेक्चर, अंमलबजावणीच्या पायऱ्या, कम्प्लायन्स मॅपिंग आणि एंटरप्राइझ वातावरणासाठी प्रत्यक्ष उपयोजन परिस्थिती समाविष्ट आहे.
WiFi ऑथेंटिकेशनसाठी Azure Entra ID (Azure AD) कसे सेट करावे
हा अधिकृत मार्गदर्शक एंटरप्राइझ WiFi ऑथेंटिकेशनसाठी Azure Entra ID ला 802.1X सोबत समाकलित करण्याचे आर्किटेक्चर, अंमलबजावणीचे टप्पे आणि व्यावसायिक प्रभावाचा तपशील देतो. हा नेटवर्क आर्किटेक्ट आणि IT व्यवस्थापकांना व्यावहारिक उपयोजन धोरणे प्रदान करतो, जे वारसा प्राप्त PSK ला झिरो-ट्रस्ट, प्रमाणपत्र-आधारित नेटवर्क प्रवेशासह पुनर्स्थित करते.
सामान्य ॲक्सेस पॉइंट प्लॅटफॉर्म्स (Cisco, Aruba, Ubiquiti) वर WPA2-Enterprise कसे कॉन्फिगर करावे
हे तांत्रिक संदर्भ मार्गदर्शक वरिष्ठ IT व्यावसायिक आणि नेटवर्क आर्किटेक्ट्सना Cisco, Aruba, आणि Ubiquiti प्लॅटफॉर्म्सवर WPA2-Enterprise तैनात करण्यासाठी एक निश्चित, विक्रेता-विशिष्ट सविस्तर मार्गदर्शन प्रदान करते. हे एंटरप्राइझ आणि ठिकाणांच्या वातावरणात आर्किटेक्चर, RADIUS एकत्रीकरण, अनुपालन आवश्यकता आणि वास्तविक-जगातील तैनाती परिस्थितींचा तपशील देते.
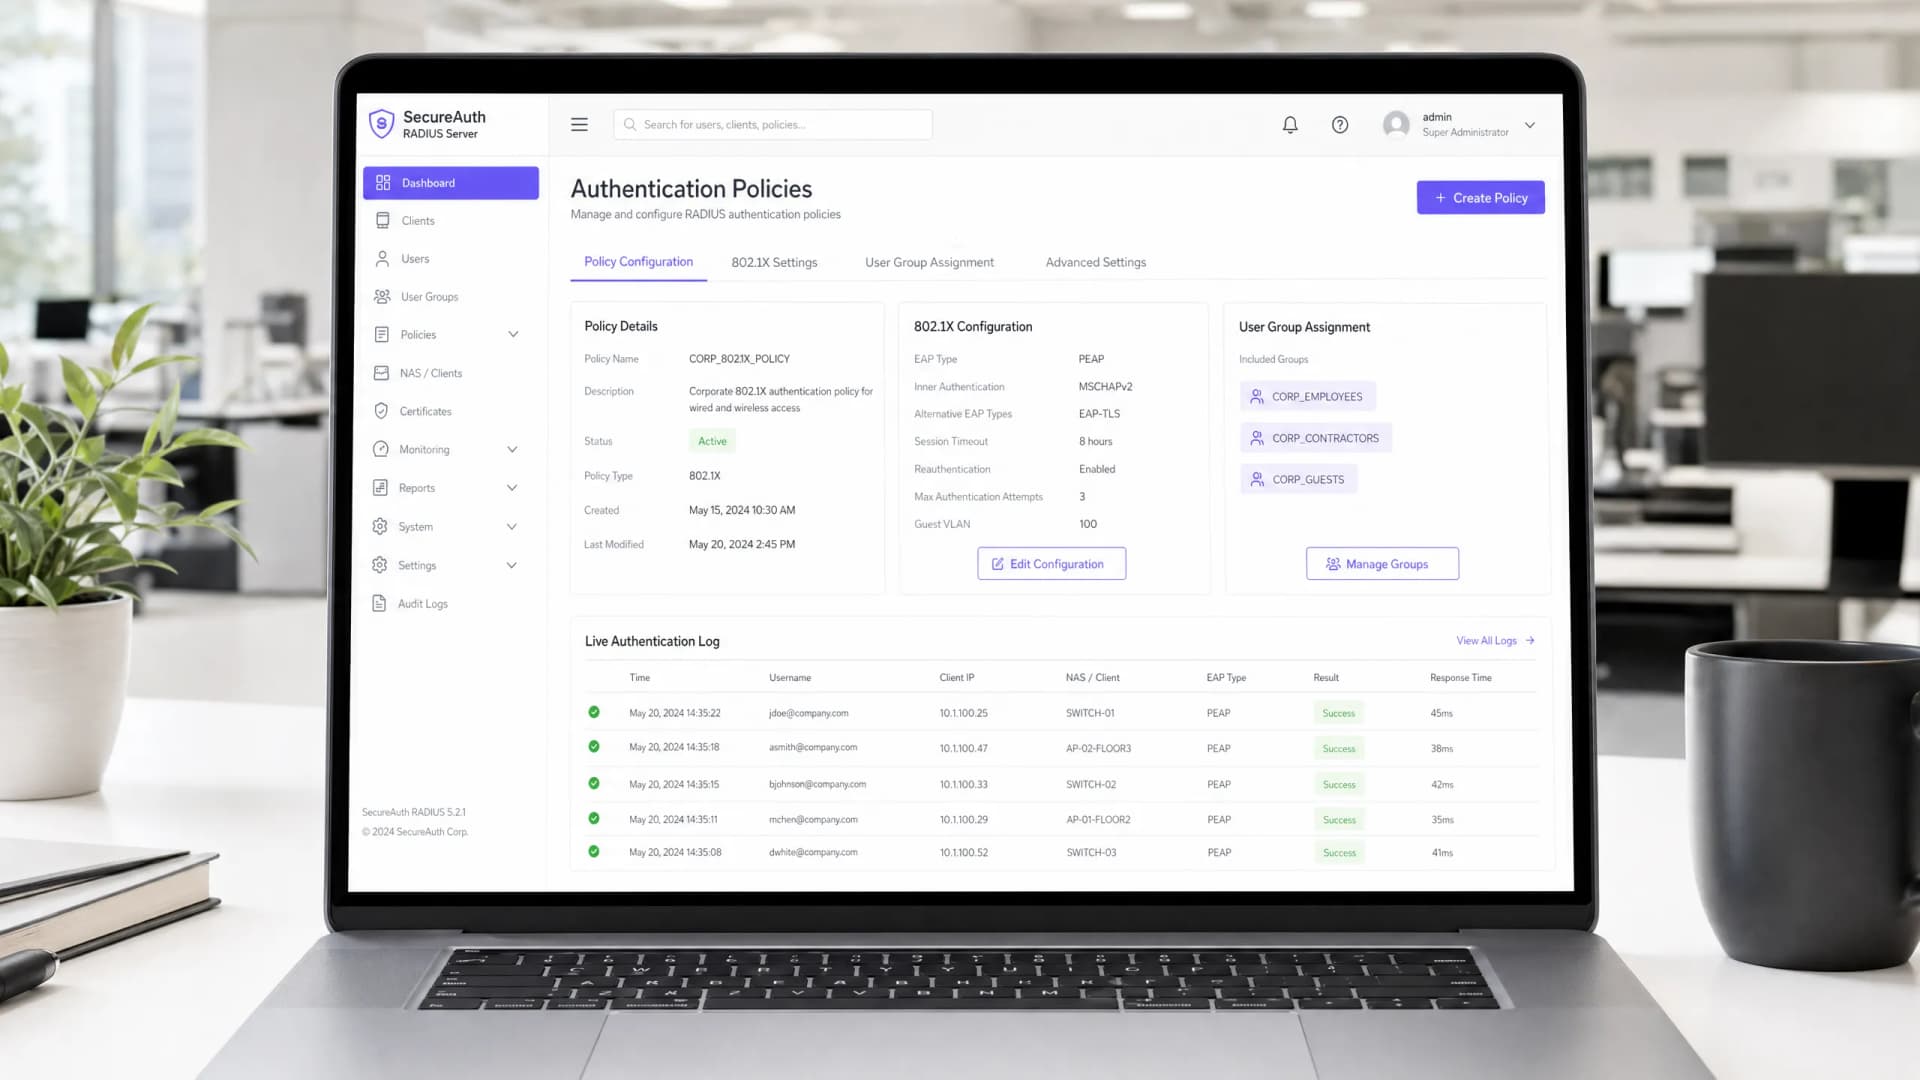
WiFi ऑथेंटिकेशनसाठी RADIUS सर्व्हर कसा सेट करावा: पायरी-दर-पायरी 802.1X मार्गदर्शक
एंटरप्राइझ 802.1X WiFi ऑथेंटिकेशनसाठी FreeRADIUS, Windows Server NPS आणि Cloud RADIUS कॉन्फिगर करा. शेअर्ड सिक्रेट्स, EAP-TLS सर्टिफिकेट्स, डायनॅमिक VLAN असाइनमेंट आणि Microsoft Entra ID इंटिग्रेशन समाविष्ट करणारे पायरी-दर-पायरी मार्गदर्शक.
802.1X WiFi ऑथेंटिकेशन कसे कॉन्फिगर करावे: स्टेप बाय स्टेप मार्गदर्शिका
ही तांत्रिक मार्गदर्शिका 802.1X एंटरप्राइझ WiFi ऑथेंटिकेशन कॉन्फिगर करण्यासाठी स्टेप बाय स्टेप माहिती प्रदान करते. यामध्ये जास्त गर्दीच्या ठिकाणांवरील IT लीडर्ससाठी RADIUS सर्व्हर सेटअप, सर्टिफिकेट डिप्लॉयमेंट आणि प्रॅक्टिकल डिप्लॉयमेंट धोरणे समाविष्ट आहेत.
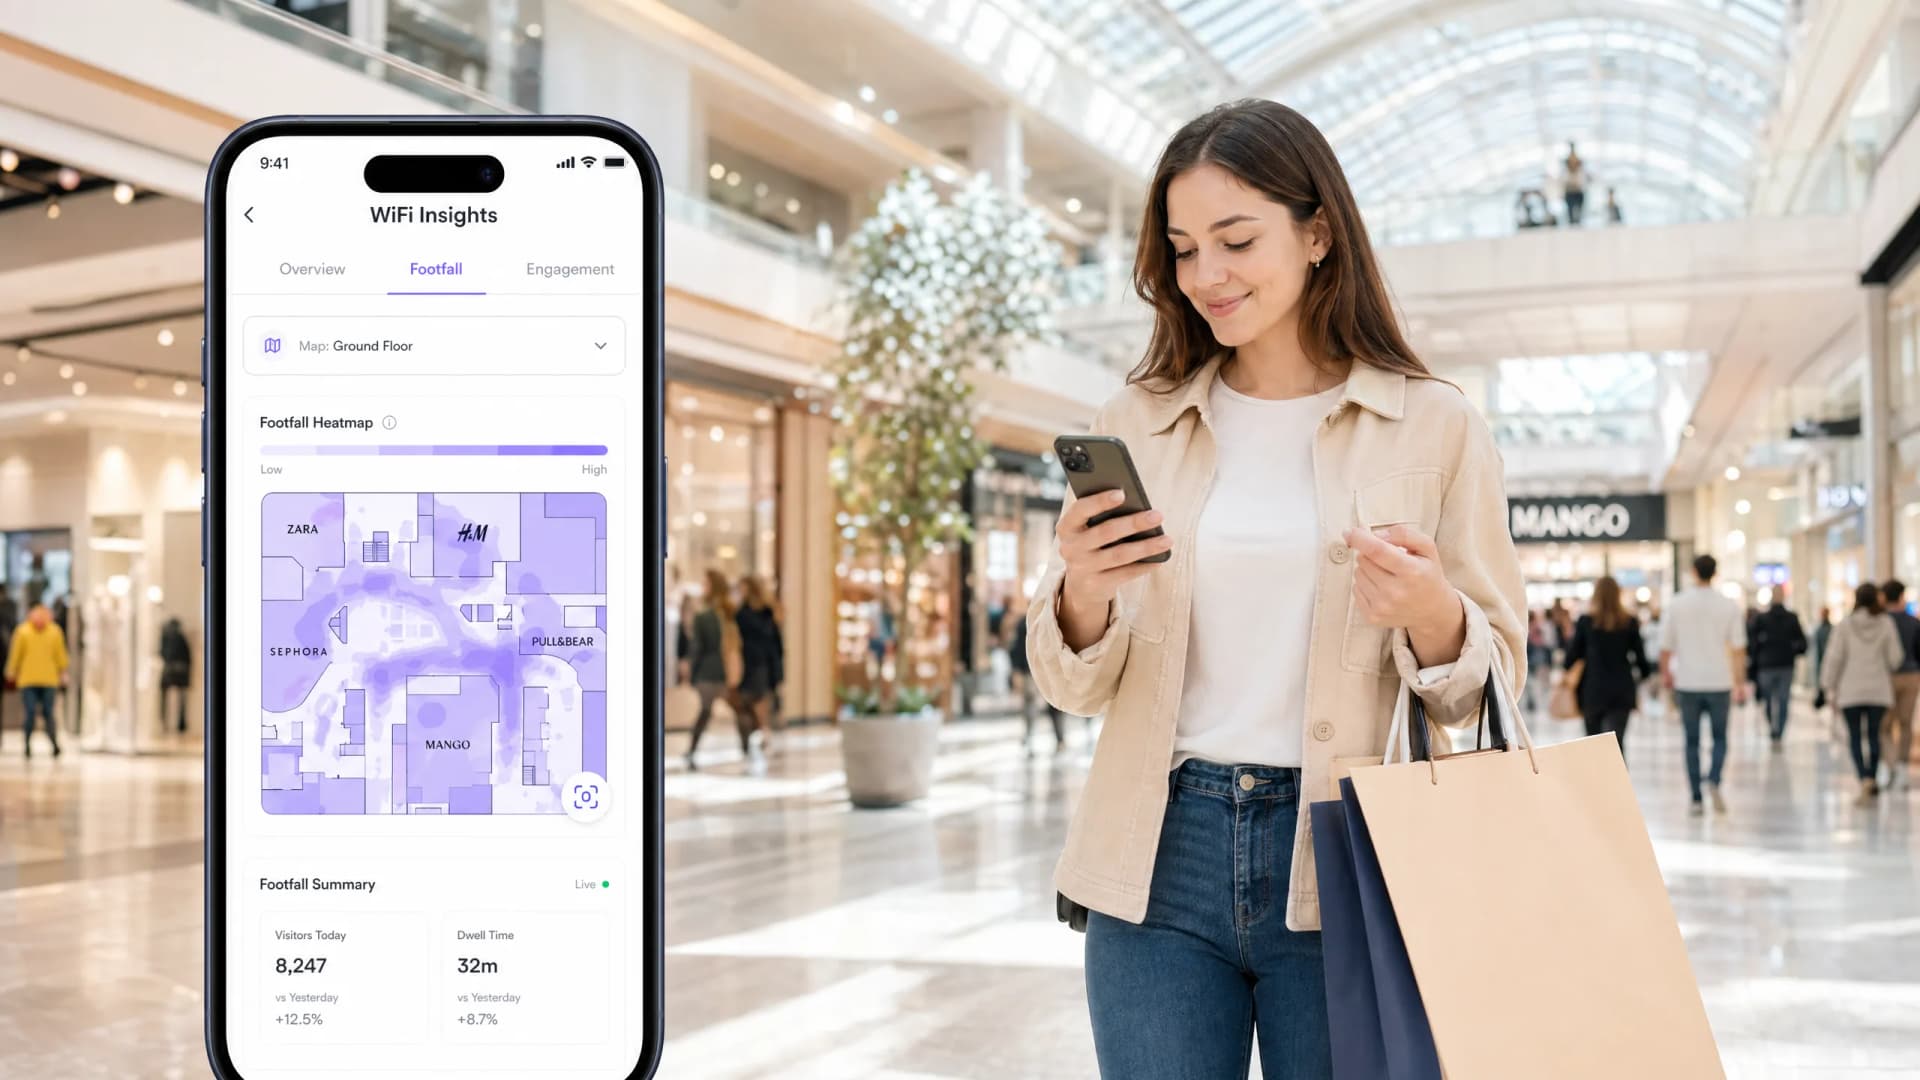
शॉपिंग सेंटर्स रिटेलर्सना आकर्षित करण्यासाठी आणि टिकवून ठेवण्यासाठी WiFi Analytics चा वापर कसा करतात
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक स्पष्ट करते की शॉपिंग सेंटर IT टीम्स आणि प्रॉपर्टी मॅनेजर्स फूटफॉल डेटा कॅप्चर करण्यासाठी, झोननुसार ड्वेल टाइम मोजण्यासाठी आणि भाडेतत्त्वावर बोलणी करण्यासाठी, प्रीमियम रिटेलर्सना टिकवून ठेवण्यासाठी आणि नवीन भाडेकरूंना आकर्षित करण्यासाठी आवश्यक असलेला प्रायोगिक पुरावा तयार करण्यासाठी WiFi analytics चा वापर कसा करतात. यामध्ये AP डिप्लॉयमेंट आणि MAC-layer डेटा कॅप्चरपासून ते GDPR-सुसंगत analytics डॅशबोर्ड्सपर्यंतचा संपूर्ण तांत्रिक स्टॅक समाविष्ट आहे, ज्यामध्ये या तिमाहीत अंमलबजावणीसाठी तयार असलेल्या IT व्यावसायिकांसाठी ठोस व्यावहारिक उदाहरणे आणि निर्णय फ्रेमवर्क दिले आहेत.
Shopping Centre WiFi: एका प्रॉपर्टी मॅनेजरचे मार्गदर्शक
हे मार्गदर्शक शॉपिंग सेंटरमध्ये संपूर्ण इस्टेट-व्यापी WiFi तैनात करण्यासाठी सर्वसमावेशक तांत्रिक आणि व्यावसायिक रूपरेषा प्रदान करते. यामध्ये थ्री-टियर नेटवर्क आर्किटेक्चर, हाय-डेन्सिटी RF डिझाइन, GDPR-सुसंगत डेटा कॅप्चर आणि रिटेल मीडिया मॉनिटायझेशन धोरणे समाविष्ट आहेत. प्रॉपर्टी मॅनेजर्स, IT टीम्स आणि CTOs यांना गेस्ट कनेक्टिव्हिटीचे फर्स्ट-पार्टी डेटा ॲसेटमध्ये रूपांतर करण्यासाठी स्पष्ट ROI फ्रेमवर्कसह प्रत्यक्ष अंमलबजावणीचे मार्गदर्शन मिळेल.
प्राणीसंग्रहालय आणि थीम पार्क WiFi: गर्दीच्या ठिकाणांसाठी कनेक्टिव्हिटी मार्गदर्शक
हे मार्गदर्शक IT लीडर्स आणि नेटवर्क आर्किटेक्ट्सना प्राणीसंग्रहालय आणि थीम पार्क्समध्ये हाय-परफॉर्मन्स WiFi तैनात करण्यासाठी एक सर्वसमावेशक फ्रेमवर्क प्रदान करते. यामध्ये आउटडोअर RF नियोजन, कॅप्टिव्ह पोर्टल उपयोजन, फॅमिली-सेफ कंटेंट फिल्टरिंग आणि कनेक्टिव्हिटीचे उपयुक्त कार्यात्मक विश्लेषणामध्ये रूपांतर करण्याच्या धोरणांचा समावेश आहे.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
