
技术指南
关于访客 WiFi、分析、Captive Portal 和场馆技术的深度、专家主导技术指南。
482 guides
将微信身份验证集成到客用 WiFi Captive Portals 中
本指南阐述了如何将微信 OAuth 2.0 身份验证集成到企业级客用 WiFi captive portals 中。内容涵盖双平台注册要求、用于第一方数据获取的 Scope(作用域)选择、通过 RADIUS 授权变更(CoA)进行的网络强制实施,以及对 GDPR 和中国《个人信息保护法》(PIPL)的合规性。酒店、零售和会展行业的场所运营商将获得具体的实施步骤、真实案例研究和安全加固指南,以大规模部署微信登录客用 WiFi。
深入理解 Cisco SUDI:网络准入控制中基于硬件的设备身份识别
本指南详细介绍了 Cisco SUDI 的技术架构,阐述了基于硬件锚定的身份如何保障网络准入控制的安全。它为 IT 决策者提供了切实可行的实施步骤,用于部署 802.1X EAP-TLS 身份验证并在整个企业场所内自动执行零接触配置(Zero Touch Provisioning)。
自动化企业 WiFi 安全:SCEP 证书部署指南
本技术指南介绍了如何使用 SCEP 证书部署来实现企业 WiFi 安全的自动化。它为在企业和访客网络中部署 802.1X EAP-TLS 身份验证提供了详细的架构蓝图和实施步骤。
合规指南:GDPR 与访客 WiFi 数据隐私
本综合指南为 IT 经理和场所运营者提供了一个构建符合 GDPR 规范的访客 WiFi 网络的架构技术框架。它详细介绍了同意机制、网络分段、自动化数据留存,以及如何将合规性从监管负担转变为可防御的第一方数据资产。
如何设置 Guest WiFi:企业级安全配置指南
本权威指南为 IT 负责人和网络架构师提供了部署安全企业 Guest WiFi 的确定性蓝图。内容涵盖了基本架构、WPA3 迁移、VLAN 隔离以及 Captive Portal 集成,在保护内部系统的同时,实现合规的一方数据采集。
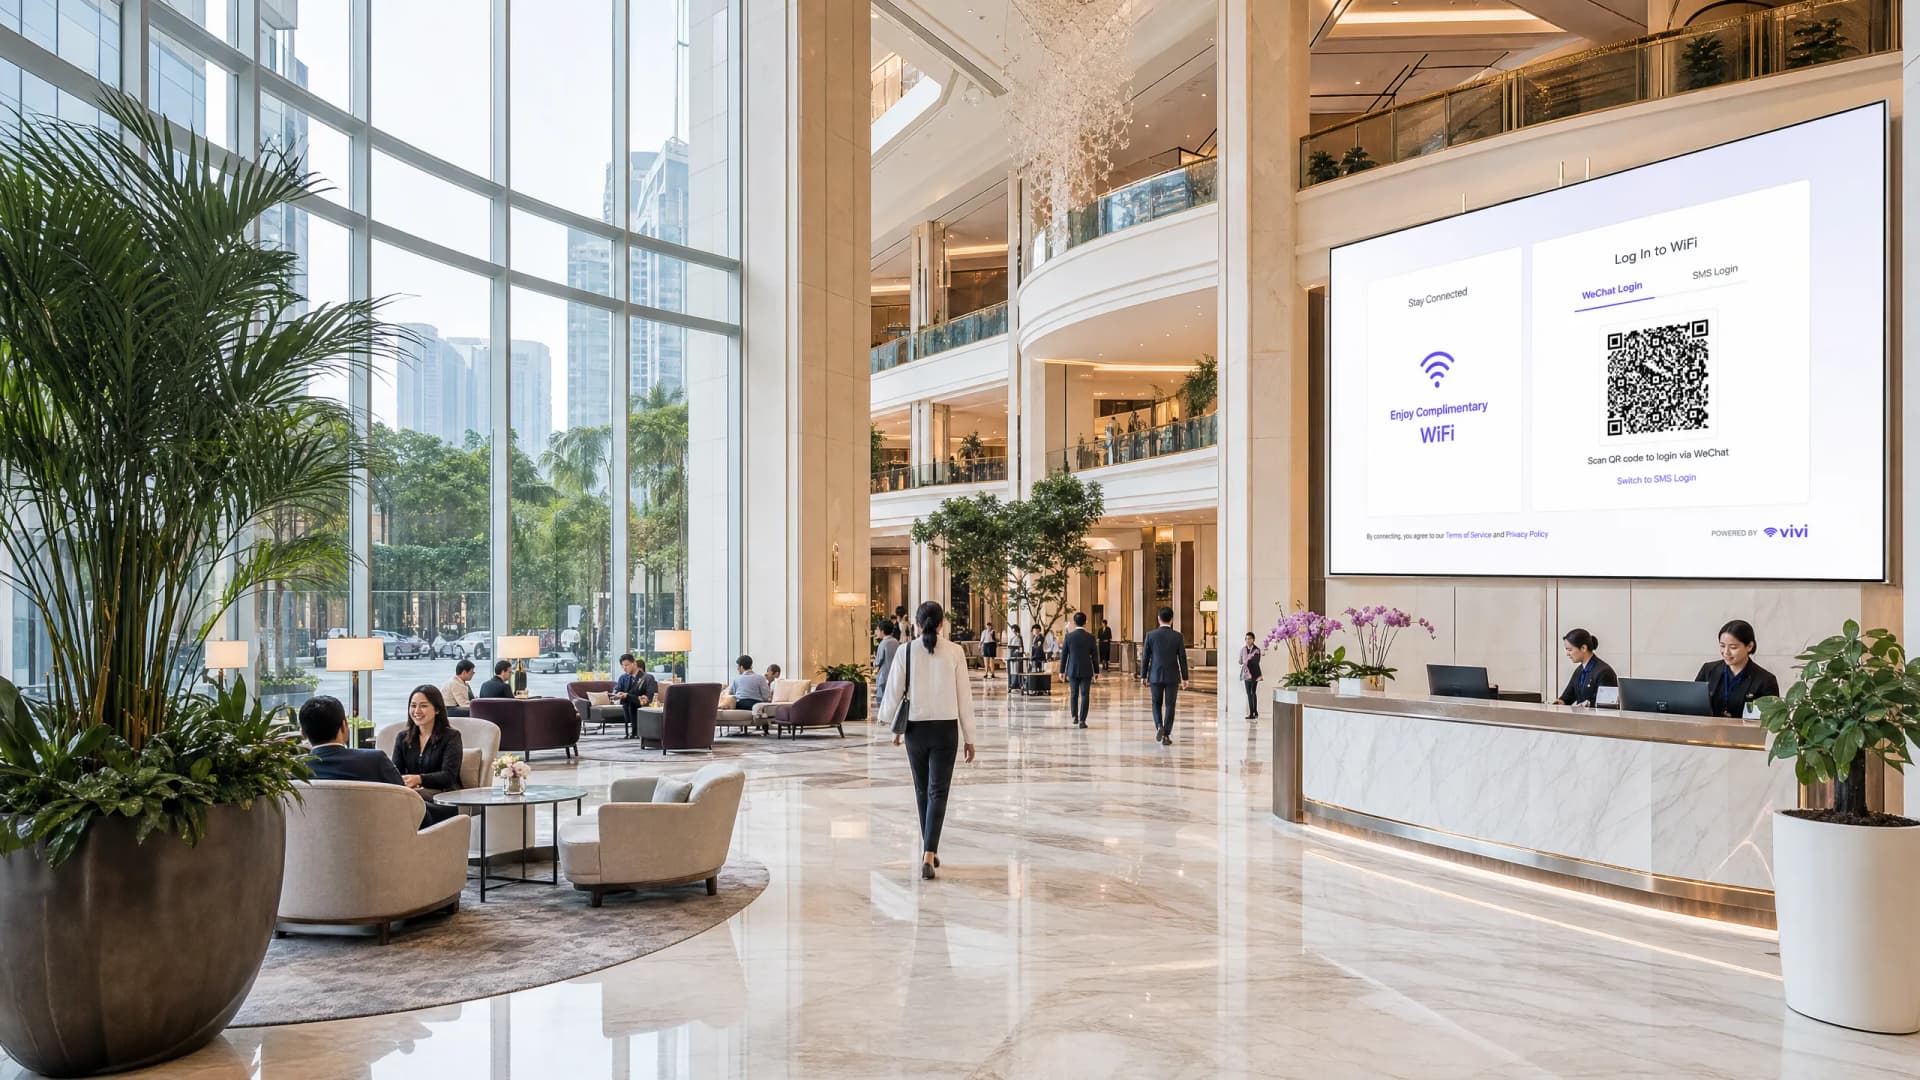
集成微信 WiFi 认证:面向亚太地区客户的 Captive Portal 准入引导
微信拥有 14.1 亿月活跃用户,是中国全球消费者的主要数字身份标识。本指南阐述了如何将微信 OAuth 2.0 认证集成到亚太地区场所的企业级 captive portal 中,内容涵盖平台注册、范围选择、RADIUS 授权变更(CoA)执行,以及兼容 GDPR 与中国《个人信息保护法》(PIPL)的双重合规框架。本指南面向需要在本季度采取行动的 IT 经理、网络架构师和场所运营总监。

在企业网络控制器上配置 Captive Portal 重定向
本权威指南详细介绍了在企业网络控制器上实施 Captive Portal 重定向所需的技术架构和特定于供应商的配置步骤。它为 IT 团队在配置 Walled Garden、集成 RADIUS 身份验证以及确保符合 GDPR 和 PCI DSS 规范方面提供了可操作的指导。
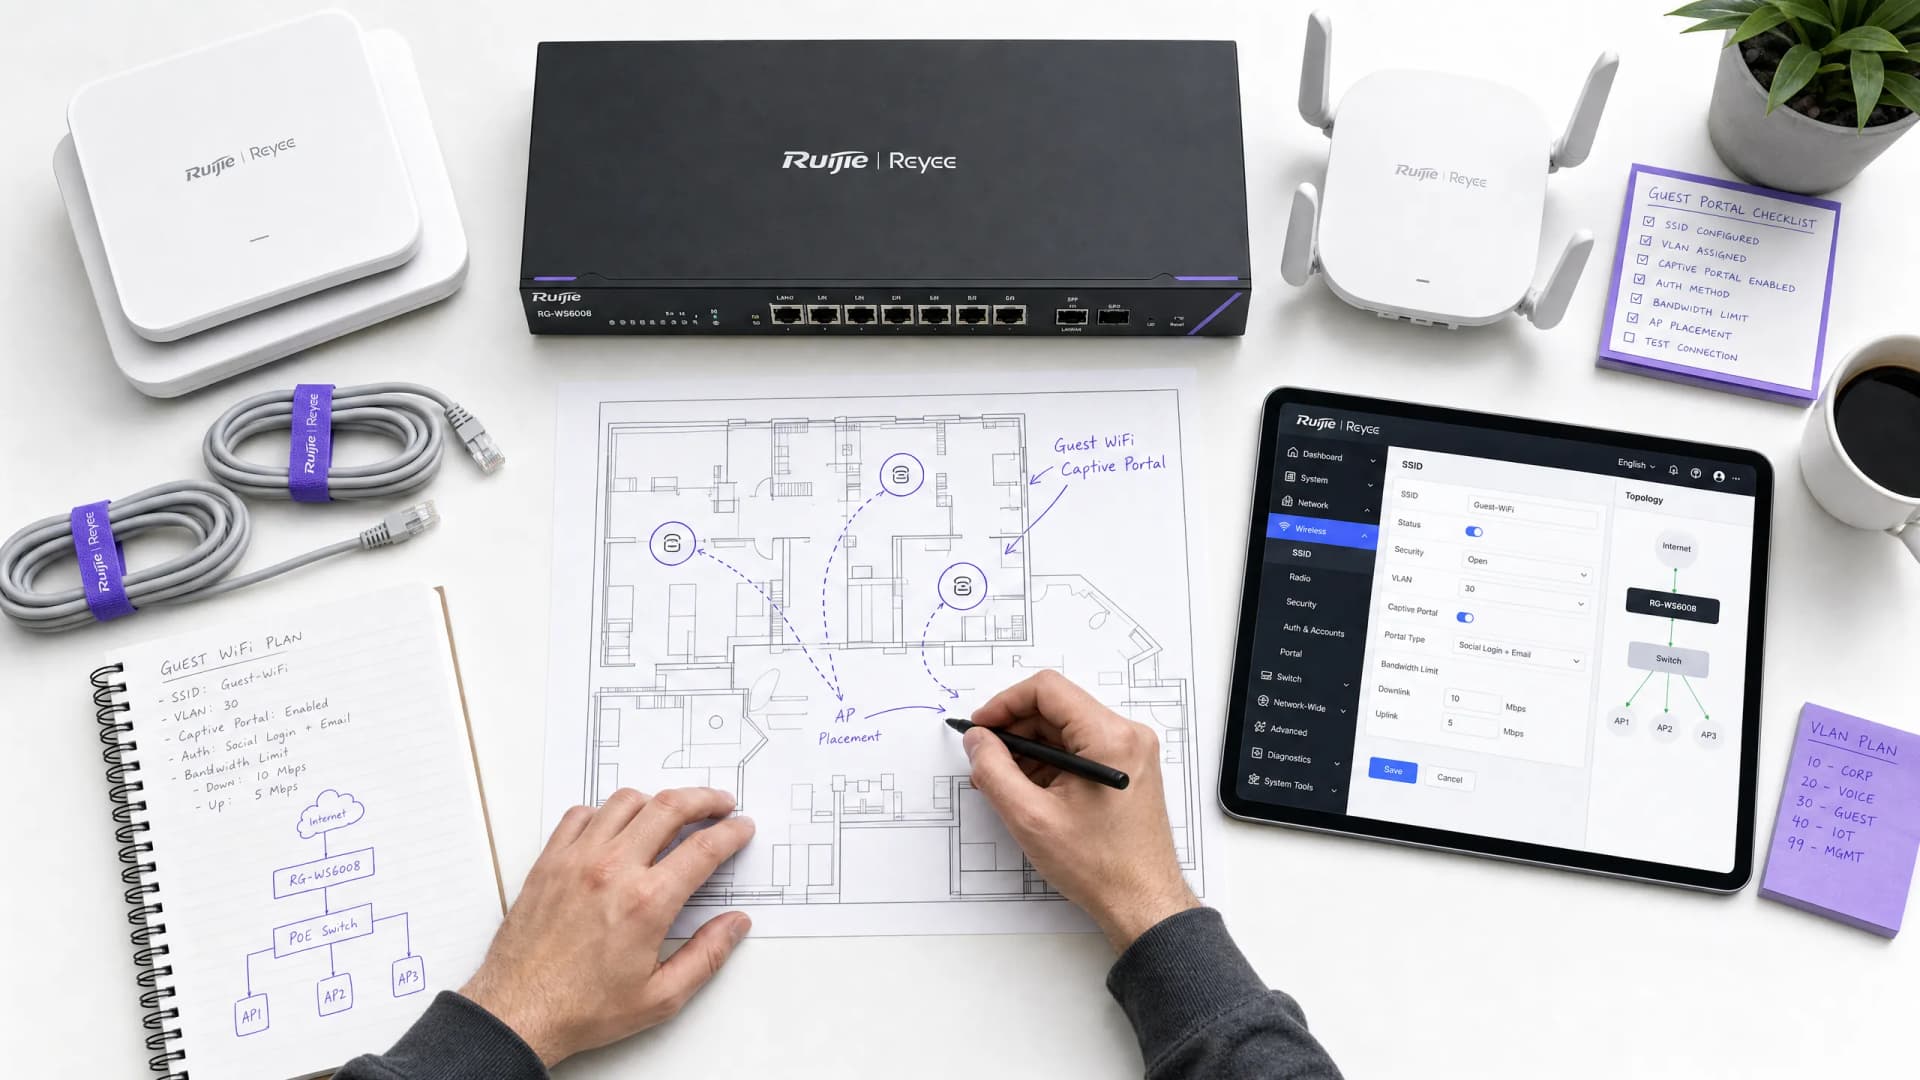
逐步指南:为访客 WiFi Captive Portal 配置锐捷无线控制器
本指南提供了配置锐捷无线控制器和网关以部署企业级访客 WiFi Captive Portal 的完整技术演练。内容涵盖 VLAN 隔离、通过 WISPr 协议进行外部 RADIUS 认证、Walled Garden 配置,以及与 Purple 的基于身份的网络(Identity-Based Networks)平台的无缝集成,旨在捕获第一方数据,并在酒店、零售和公共部门环境中推动可衡量的商业价值。
如何配置 SCEP 以实现安全的 BYOD 和 802.1X 网络身份验证
本指南为配置 SCEP 以部署基于证书的 802.1X 网络身份验证提供了全面的技术参考。它涵盖了从共享密码到 EAP-TLS 的架构转变、移动设备管理集成以及企业环境中安全 BYOD 接入的严格网络分段。
员工 WiFi 条款与条件:法律与合规要点
本指南涵盖了为企业场所起草和执行员工 WiFi 条款与条件的法律和技术要点。它详细介绍了可接受使用政策(AUP)中应包含的内容、如何满足 GDPR 和 PCI-DSS 要求,以及如何部署基于身份的身份验证和网络隔离来保护企业资产。酒店、零售连锁店、体育场馆和公共部门组织的 IT 经理、人力资源团队和运营总监将能在此找到本季度可付诸实施的操作指南。
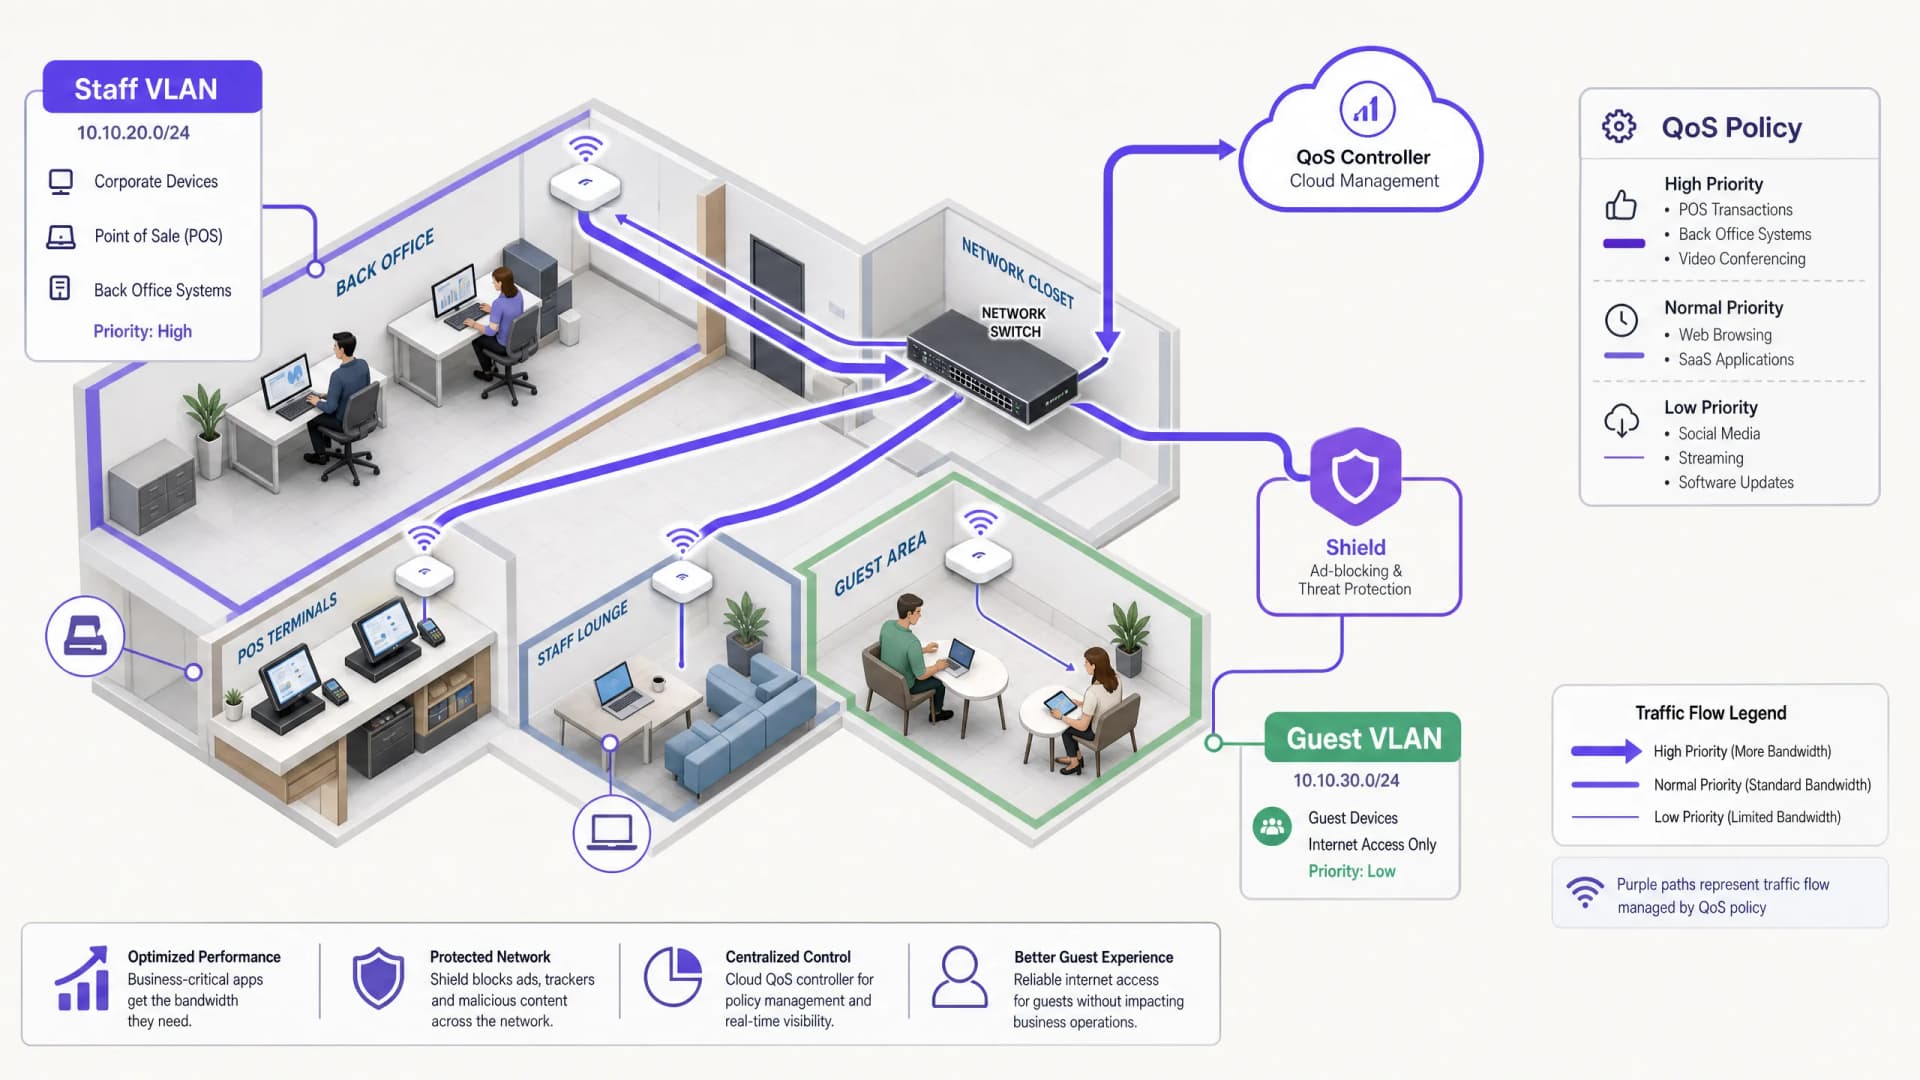
管理员工 WiFi 的带宽:流量整形、QoS 以及减少流量
本指南详细介绍了管理企业场所员工 WiFi 带宽的实用方法。内容涵盖流量整形、QoS 实施,以及部署 Purple Shield 如何在无需升级基础设施的情况下减轻网络负载。
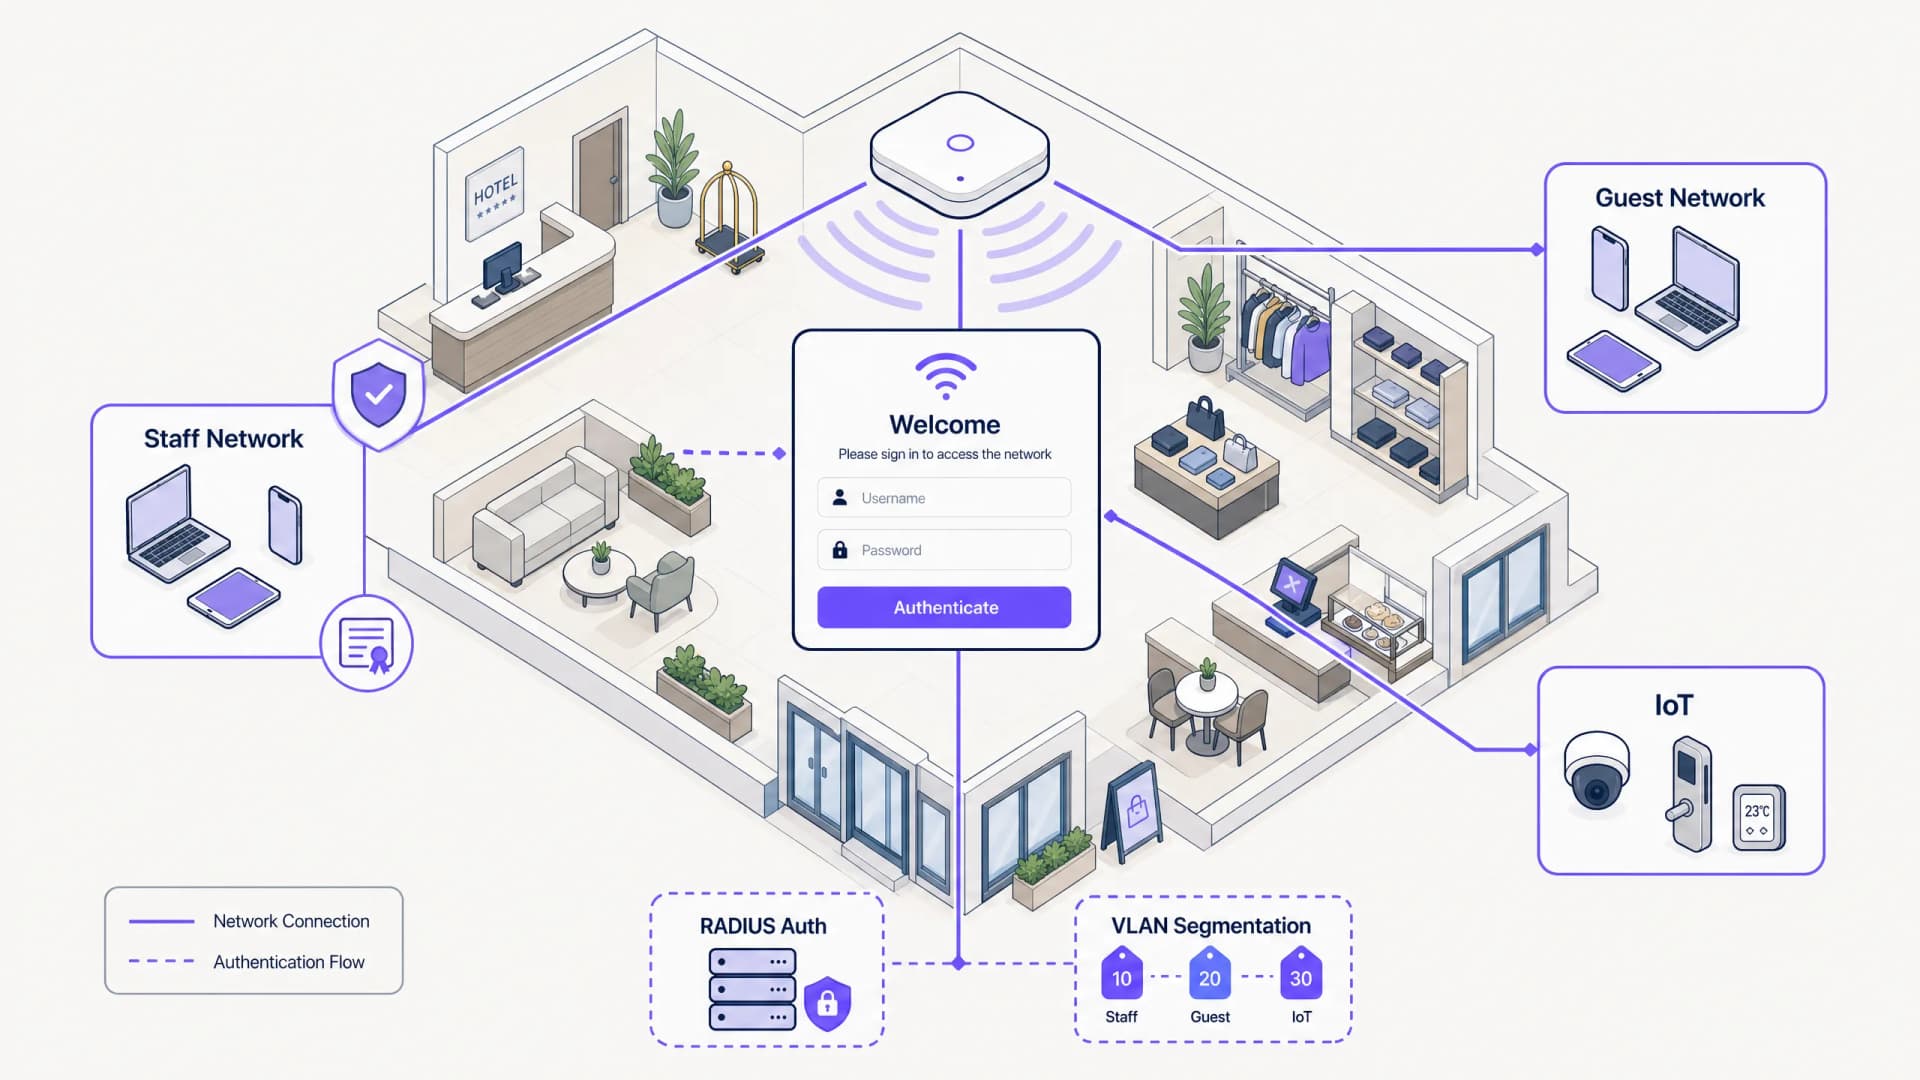
Staff WiFi Captive Portal: 员工入网与身份验证
面向 IT 领导者的全面技术参考指南,旨在设计和部署员工 WiFi Captive Portal。本指南涵盖 EAP-TLS 身份验证、BYOD 入网、VLAN 隔离和带宽管理,以提高运营效率并降低安全风险。
零售业员工 WiFi 政策:保护后台办公网络安全
本指南涵盖了保护零售后台办公 WiFi 网络安全的关键技术和政策要求 - 从 VLAN 隔离和 PCI DSS 4.0 合规性,到管理门店员工的 BYOD 设备。它为 IT 经理、网络架构师和运营总监提供了一个可在本季度付诸行动的、对供应商中立的实用蓝图。
集成微信 WiFi 登录:通过社交 Captive Portal 捕获互动
本指南详细介绍了如何将微信 WiFi 认证集成到企业级 Captive Portal 中,涵盖了 OAuth 2.0 架构、RADIUS 集成,以及在 Cisco Meraki、HPE Aruba 和 Juniper Mist 硬件上的逐步部署。它为 IT 经理和网络架构师提供了一个实用的框架,用于从微信的 13 亿用户中捕获第一方数据,同时通过关注公众号和登录后重定向来推动互动。
WiFi GDPR 合规指南:如何通过 Captive Portal 安全收集访客数据
本技术指南为 IT 经理、网络架构师和场所运营总监提供了一个在访客 WiFi 部署中实现 GDPR 合规的实用框架。内容涵盖 Captive Portal 如何收集个人数据、如何获取明确同意,以及如何实施自动化的数据保留政策,以保护您的企业免受高达全球营业额 4% 的监管罚款。Purple 的访客 WiFi 平台直接对应各项合规要求,从同意日志记录到一键数据擦除。
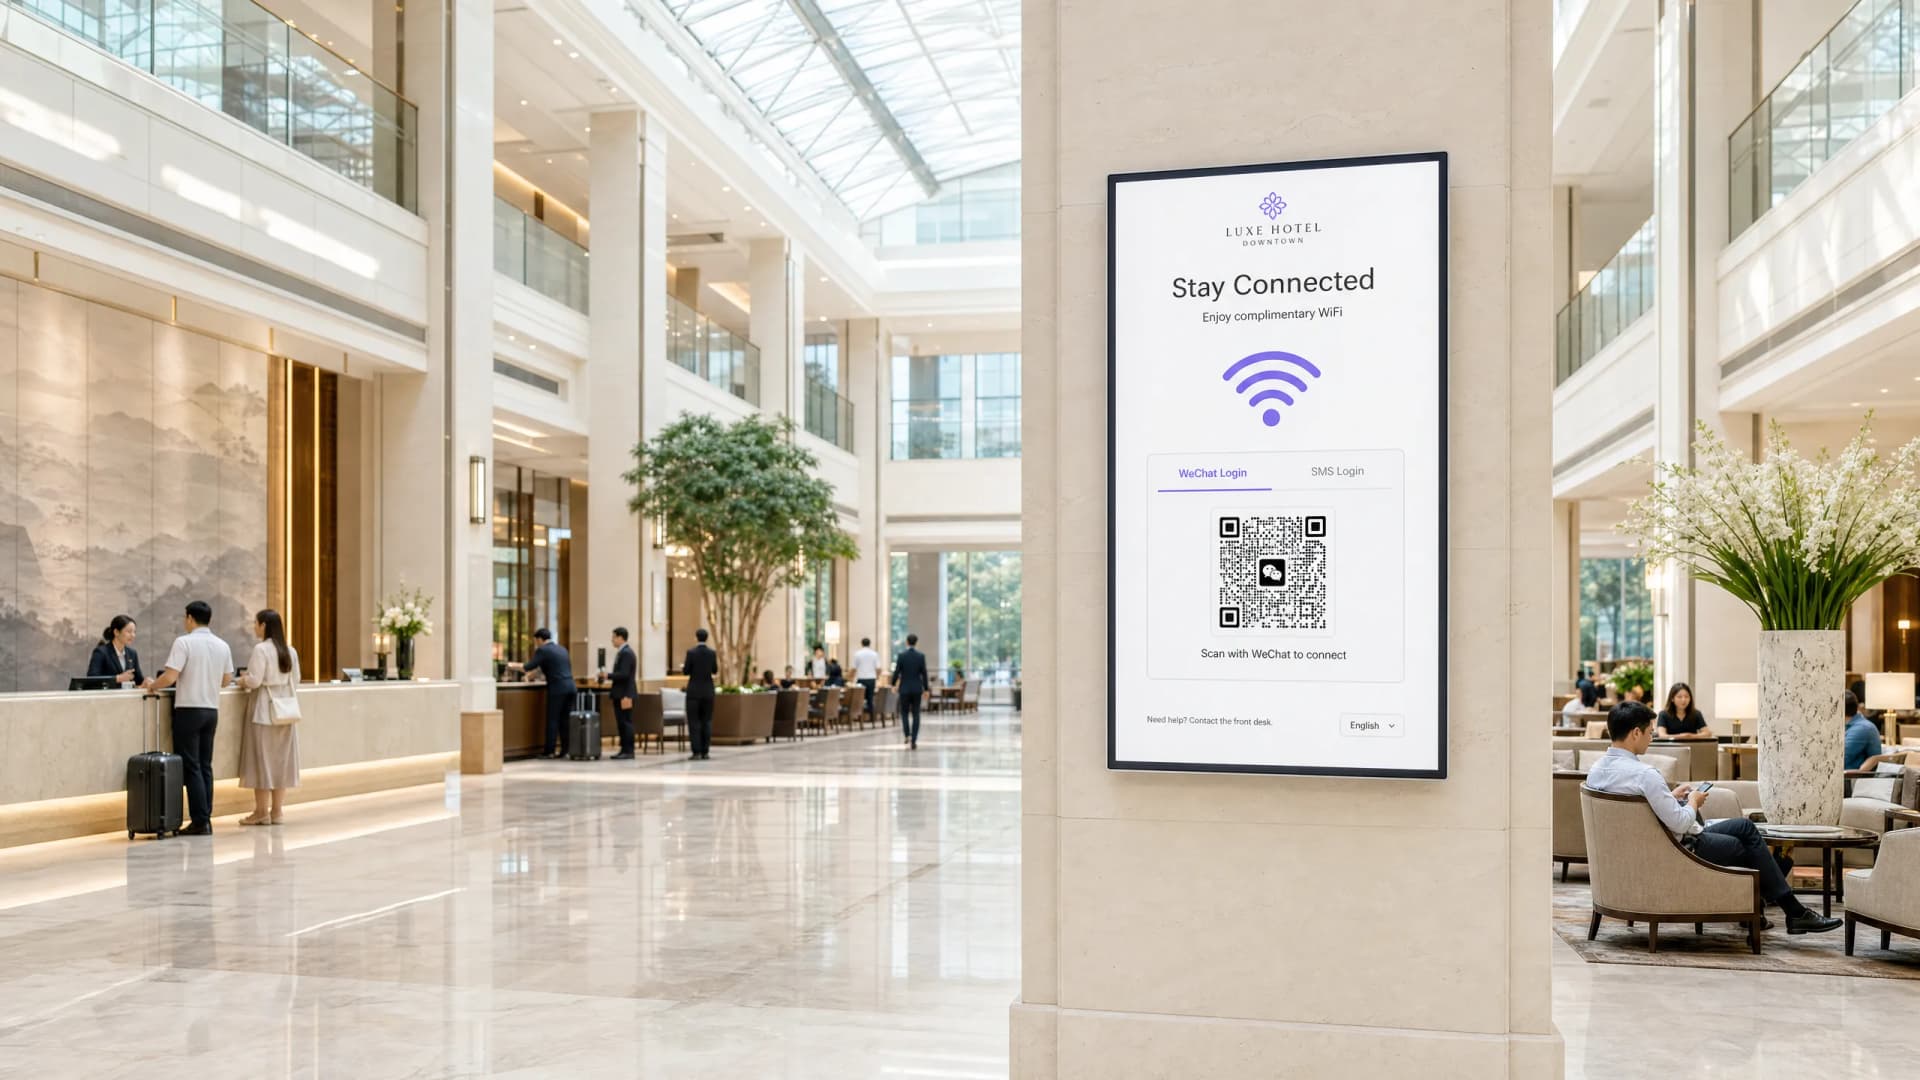
如何为 Captive Portal 配置微信 OAuth 认证
本技术指南介绍了如何为 captive portals 配置微信 OAuth 认证。它详细说明了所需的平台注册、OAuth 2.0 流程、范围选择以及网络强制执行机制,这些机制对于安全地从中国游客中获取第一方数据至关重要。
企业级 SCEP 配置指南:面向高等教育和大型网络基于证书的 WiFi 身份验证
本指南为使用 SCEP 部署基于证书的 WiFi 身份验证提供了全面的技术蓝图。内容涵盖了从预共享密钥到 EAP-TLS 的架构演进、在 MDM 平台上的部署顺序,以及大型网络中关键的风险规避策略。
无需 Active Directory 或本地服务器的企业级 WiFi 身份验证
本指南阐述如何在没有本地 Active Directory、Windows NPS 或 RADIUS 服务器的情况下部署安全的 WPA2/3-Enterprise WiFi 身份验证。内容涵盖云身份提供商与 802.1X 之间的协议不匹配问题、选择 EAP-TLS 而非 PEAP-MSCHAPv2 的理由,以及如何针对 Microsoft Entra ID、Okta 或 Google Workspace 部署结合 MDM 颁发证书的云 RADIUS。本指南专门面向准备淘汰本地基础设施、采用云优先架构以及重度使用 Mac/Chromebook 的组织中的 IT 负责人。
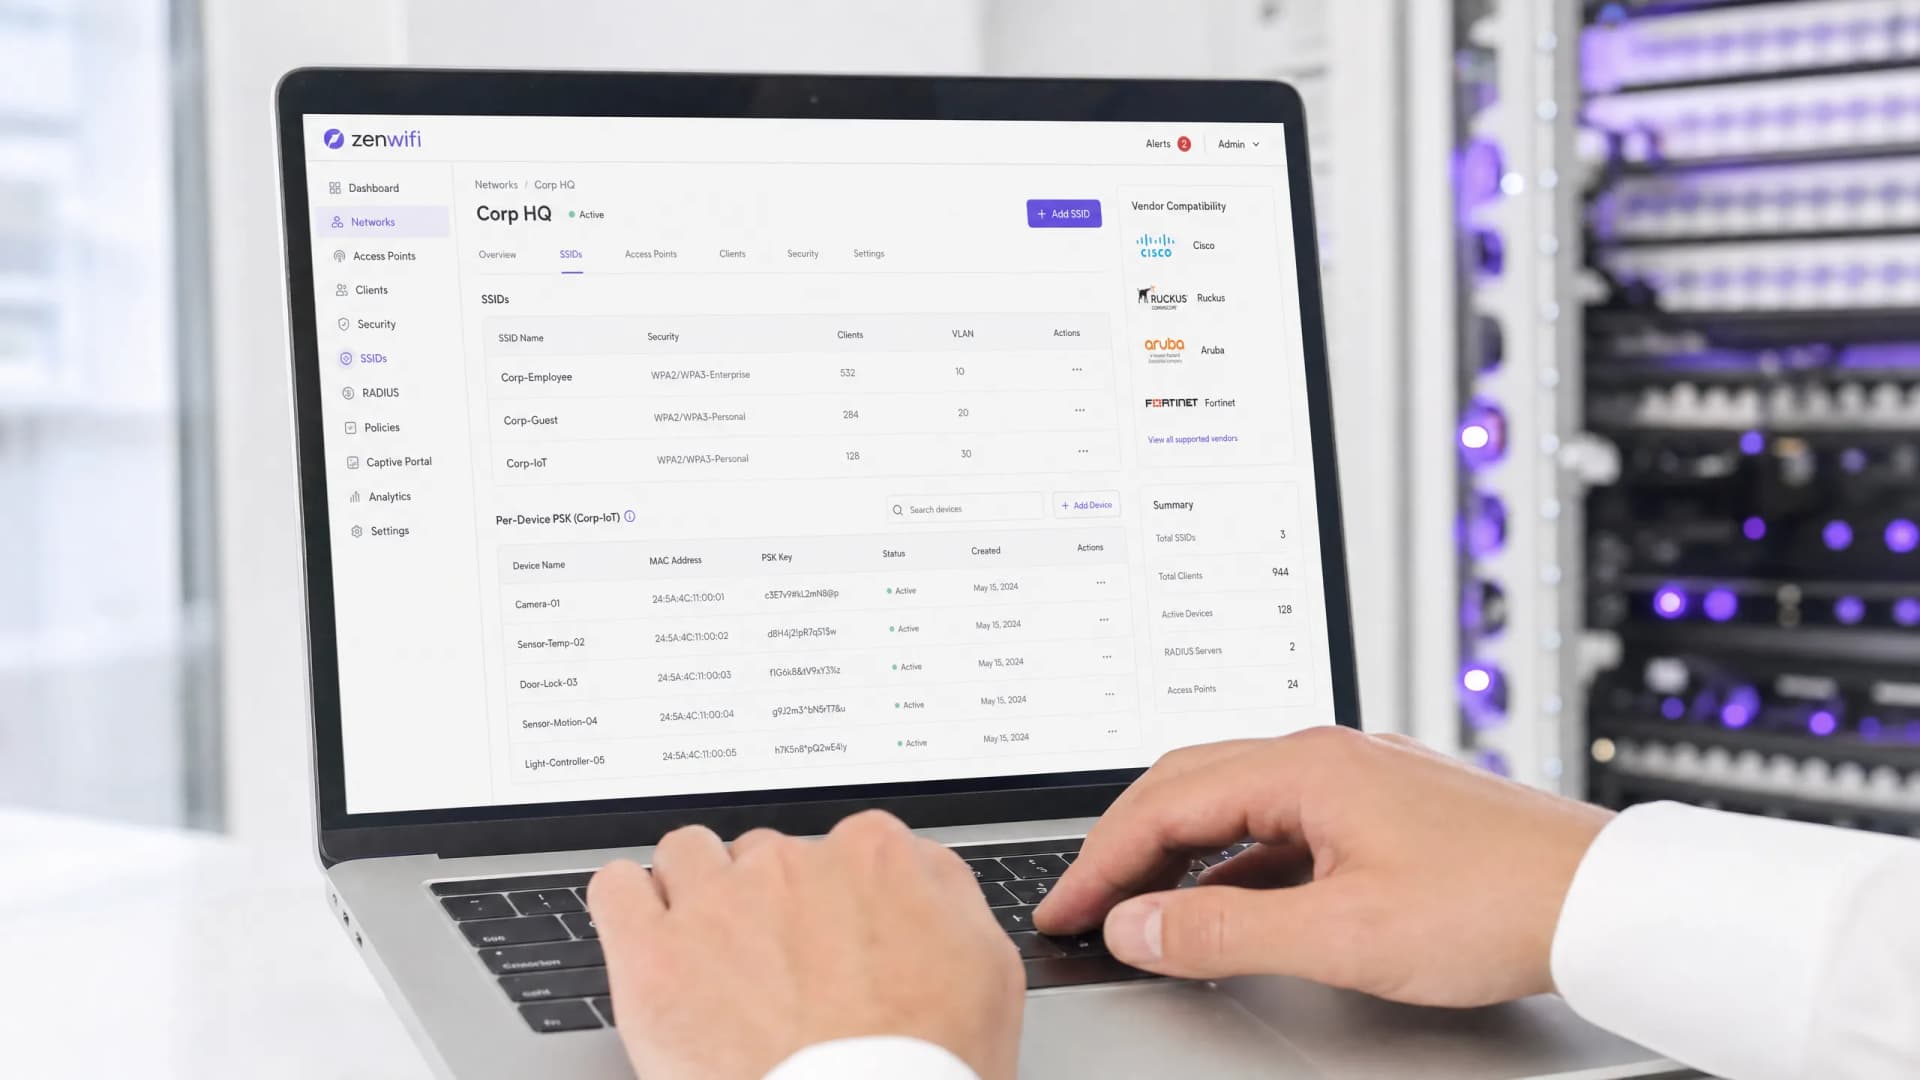
各厂商每设备 PSK:iPSK、DPSK、MPSK 和 PPSK 比较(以及 WPA3 支持)
全面比较 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Extreme、Fortinet 和 Ubiquiti UniFi 的每设备 PSK 实现。了解 WPA3-SAE 如何影响每设备密钥策略,以及何时部署过渡模式或转向 802.1X。
如何利用每设备 PSK (iPSK, DPSK, MPSK) 减少 WiFi SSID 的数量
本权威技术参考指南介绍了 IT 团队如何通过使用每设备 PSK (xPSK) 将多个专用网络合并为一个单一 SSID,从而消除由 SSID 信标开销引起的 WiFi 性能下降。它涵盖了 Cisco iPSK、HPE Aruba MPSK、Ruckus DPSK、Juniper Mist PPSK 和 Ubiquiti UniFi PPSK 等厂商领域,并就动态 VLAN 分配、IoT 设备入网和 PCI-DSS 合规性提供了实用的实施指导。酒店、零售、体育馆和公共部门组织等场所运营商将能从中获得具有可操作性的架构指导和真实世界的应用案例。
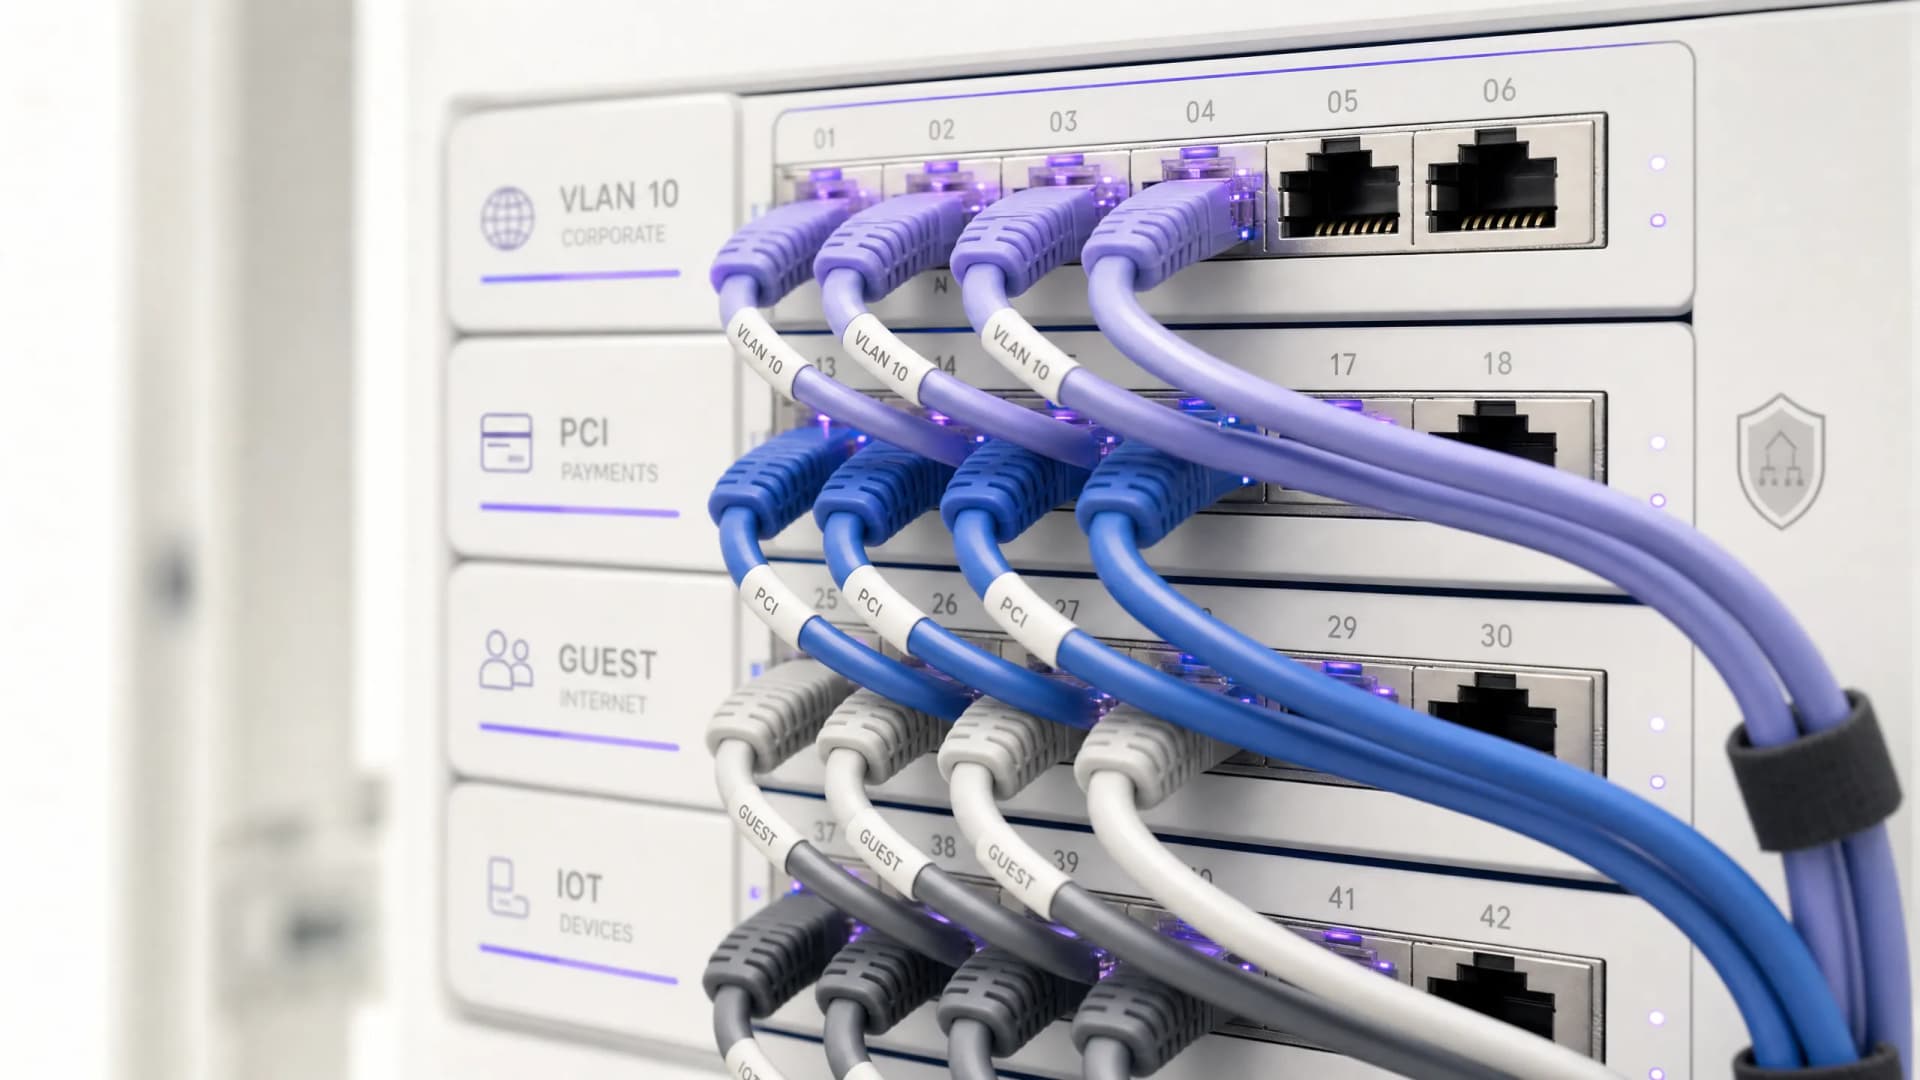
共享 WiFi 基础设施的法律与合规性要求
本权威技术参考指南概述了部署和管理共享 WiFi 基础设施的关键法律、法规和架构要求。它为 IT 经理、网络架构师和场所运营商提供了切实可行的框架,以使用企业标准确保强大的数据保护、严格的支付安全合规性以及高性能的租户隔离。
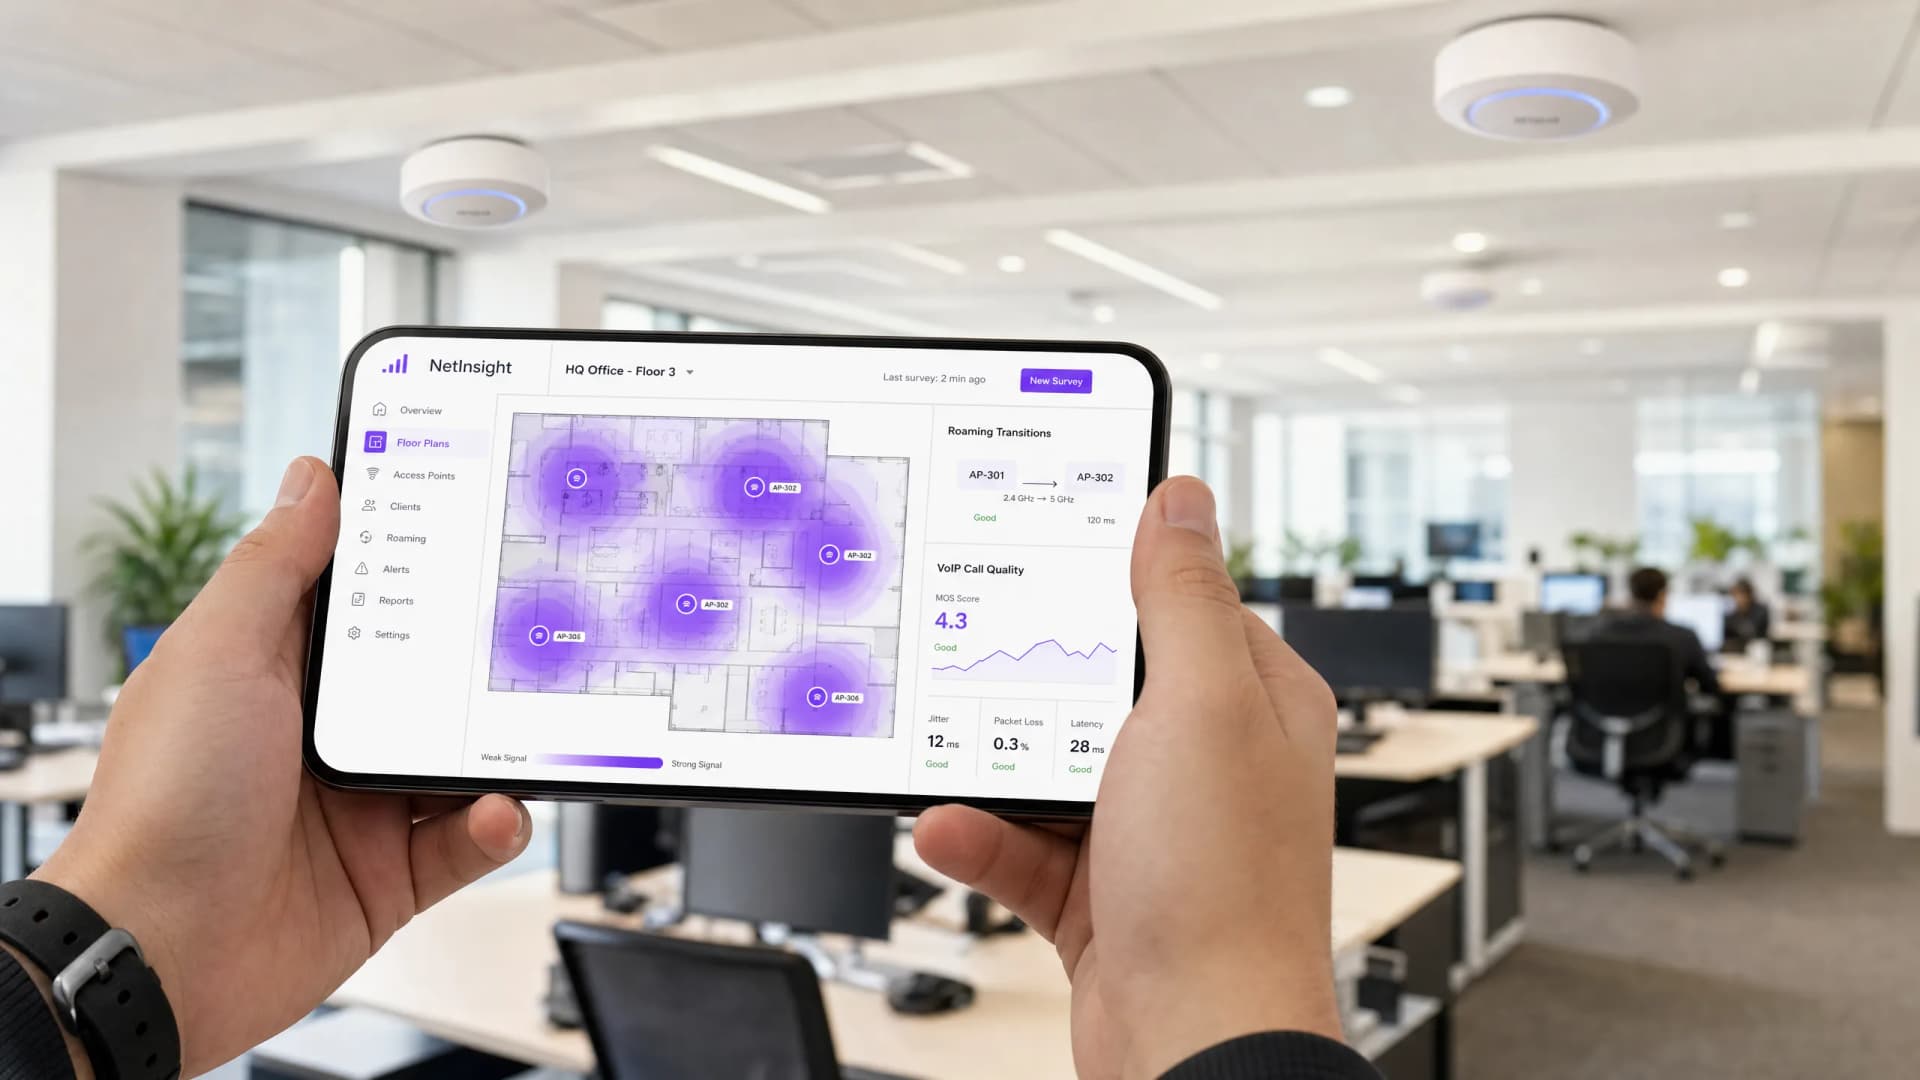
企业 WiFi 上的 VoIP 和视频通话漫游优化
本指南为 IT 经理、网络架构师和 CTO 提供了一份全面的、与厂商无关的蓝图,用于优化 WiFi 漫游,以支持企业员工网络上无缝的 VoIP 和视频通话。它涵盖了实现 50ms 以下切换延迟所需的 IEEE 802.11k/r/v 协议栈、WMM QoS 配置、射频小区设计以及端到端有线 QoS 映射。该参考适用于酒店、零售、医疗和大型场馆环境,包括实际实施场景、故障排除框架和可衡量的投资回报率(ROI)分析。
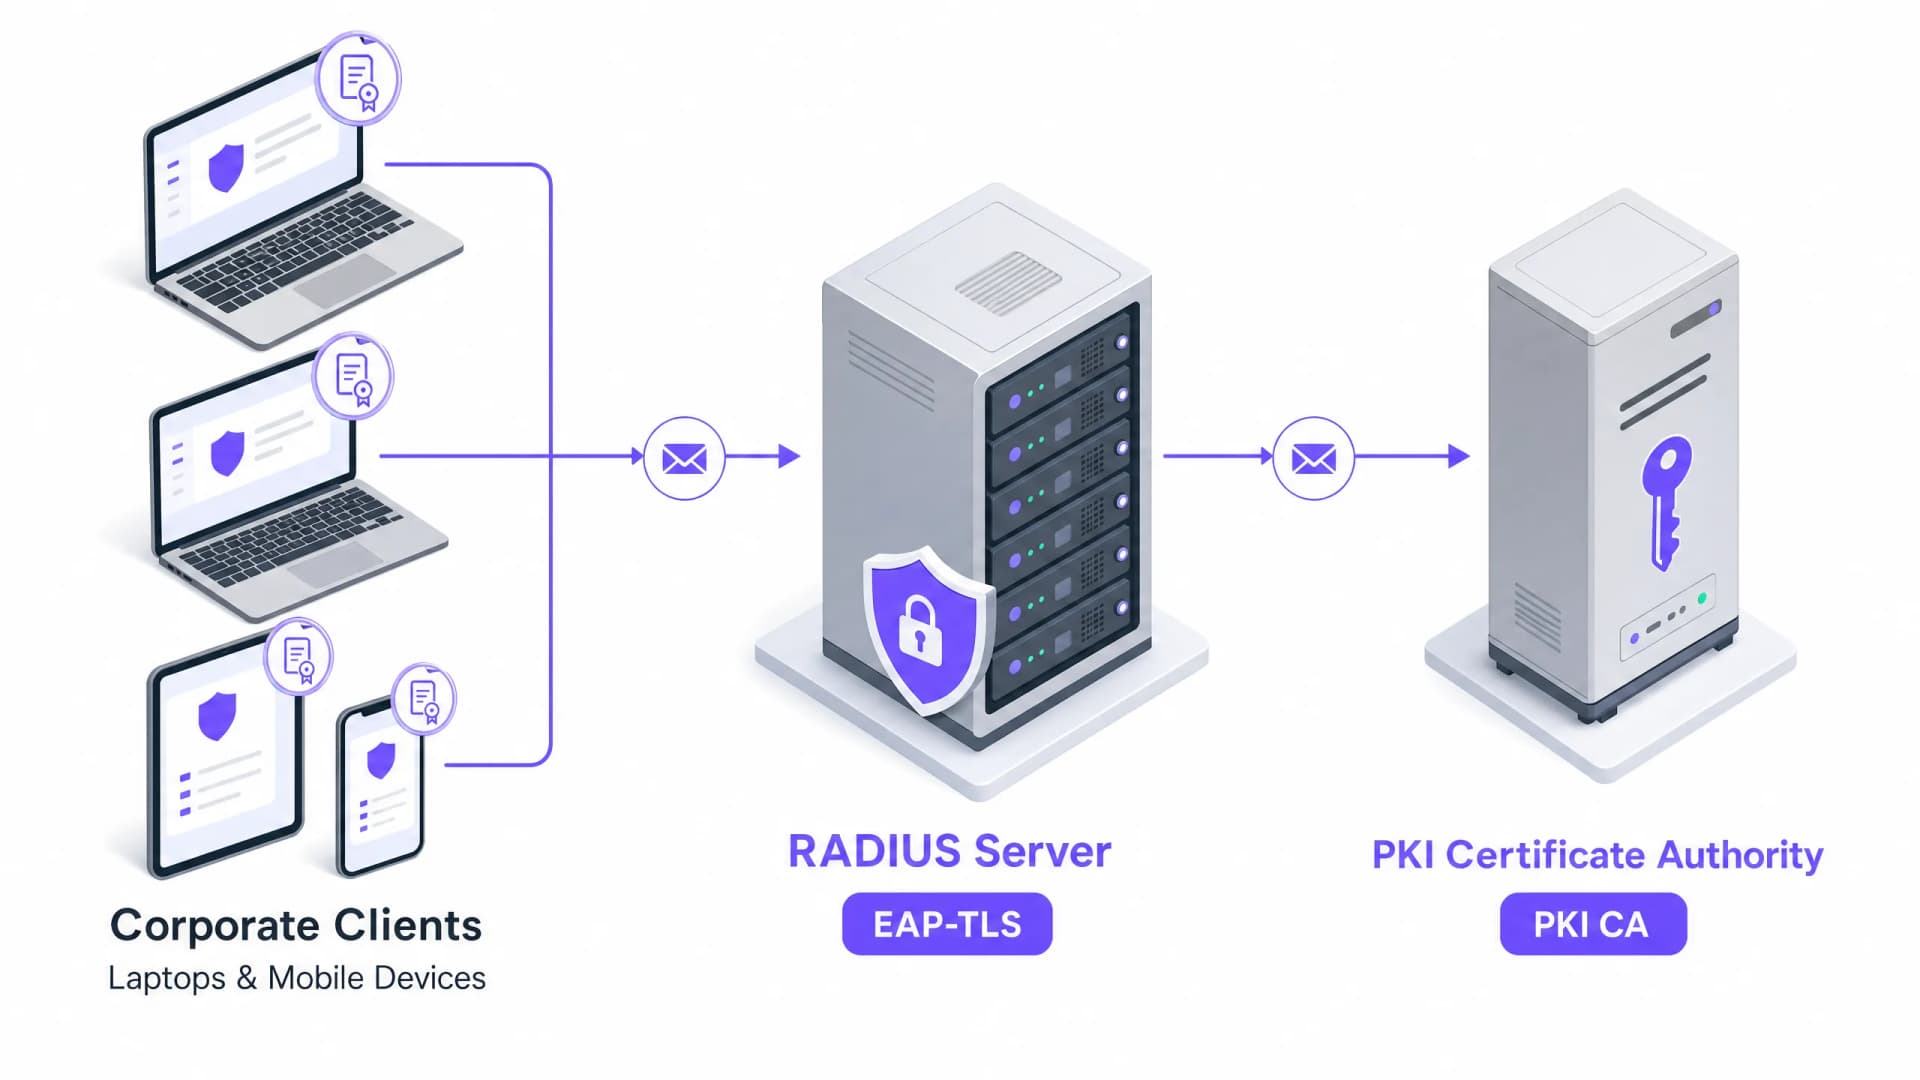
基于证书的企业设备身份验证 (EAP-TLS)
本权威技术参考指南涵盖了企业设备 EAP-TLS 基于证书的身份验证的架构、部署和运营最佳实践。本指南专为 IT 架构师和场馆运营领导者设计,提供了一条实用的路线图,以消除基于密码的凭证风险,并在多站点企业环境中实现强大的 802.1X 网络准入控制。
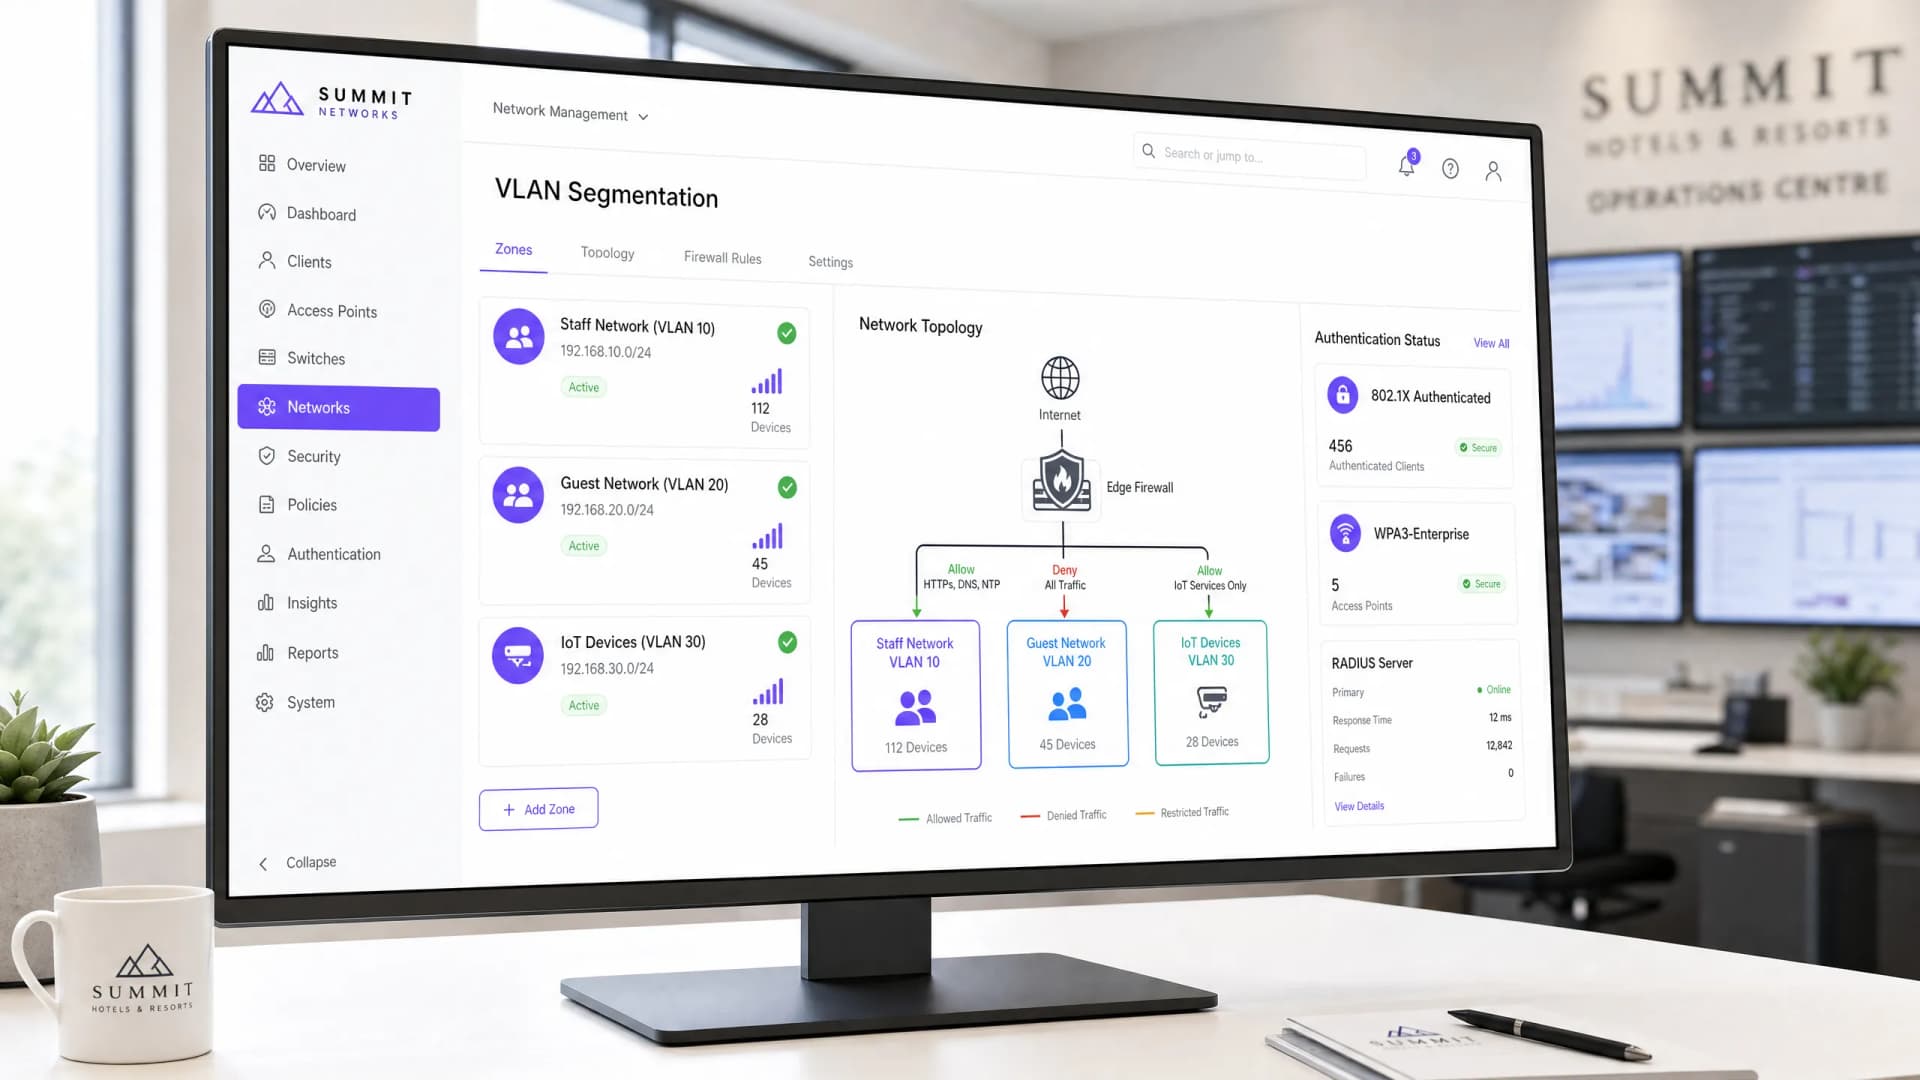
设计与访客流量隔离的安全员工 WiFi 网络
面向网络架构师和 IT 领导者的权威技术参考指南,旨在设计安全、高性能的员工 WiFi 网络。它详细介绍了如何使用 VLAN、802.1X 身份验证和 WPA3-Enterprise 将业务流量与公共访客网络进行逻辑和物理隔离,以满足合规性指令(PCI-DSS、GDPR)并消除横向移动安全风险。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
