
Microsegmentation policy advisor & blast radius calculator
Model your estate profile, network isolation level, and high-risk workloads to calculate lateral attack surface reduction and receive an actionable Zero Trust policy blueprint.
Moderate risk: coarse departmental VLAN boundaries
Subnet-wide blast radiusSubnets isolate broad departments, but any device within a subnet can freely attack adjacent peers and unmanaged devices sharing that segment.
- Enforce Layer 4 microsegmentation policies between workloads on the same VLAN
- Implement dynamic 802.1X role-based access control with Cloud RADIUS
- Deploy automated iPSK for headless IoT to assign unique dynamic microsegments
- Block east-west traffic between peer wireless clients at the access point layer
Ready to secure your enterprise estate with microsegmentation?
Purple integrates seamlessly with Cisco Meraki, Aruba, Ruckus, and Juniper Mist to isolate clients, enforce private WiFi bubbles, and deliver Cloud RADIUS authentication.
微分割是一種安全架構,可將網路劃分為精細、隔離的信任區域(細分至個別工作負載、使用者或裝置),以防止攻擊者在初始入侵後進行橫向移動。在英國,43% 的企業(約 612,000 家組織)在 2025/2026 年前的 12 個月內遭遇過網路安全漏洞或攻擊,這使得圍堵控制成為一種營運上的必要需求,而非僅是理論上的設計偏好 (英國網路安全數據)。
重要的區別在於,微細分並非“更多 VLAN”。它在可能已經共享相同網路、資料中心、無線基礎設施或雲端環境的系統之間套用窄範圍的存取原則。一部受侵害的筆記型電腦可能仍會到達其所需的服務,但不應該自動到達財務伺服器、建築管理控制器、網域控制器或其他使用者的裝置。
這種差異在英國舊有和混合信任的資產中至關重要。企業組織經常在舊應用程式、非託管裝置、營運技術、承包商存取和訪客 WiFi 旁運行現代雲端工作負載。週邊防火牆可以控制進入資產的內容,但一旦攻擊者取得有效憑證或入侵內部端點,它本身就無法管理每一次的東西向連線。
為什麼微分段對英國網路已變得至關重要
英國政府最新的入侵調查估計,43% 的企業(約 612,000 家組織)在過去 12 個月內遭受過入侵或攻擊,而約有 19%(約 267,000 家企業)是至少一項網路犯罪的受害者(英國入侵與攻擊數據)。同一來源記錄了各種企業規模的網路犯罪,從 17% 的微型企業到 48% 的大型企業。對於各種規模的組織來說,防堵控制現在是一項營運要求,而不僅限於金融機構或政府部門。
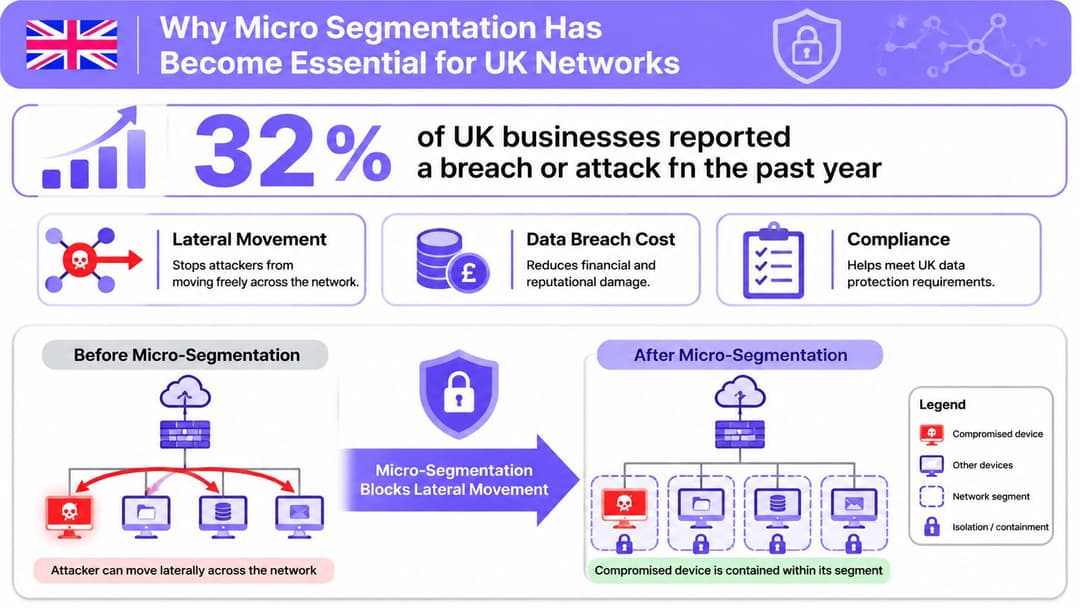
邊界模型將安全性決策集中在邊緣。防火牆、邊緣入侵偵測、遠端存取閘道器和廣義 VLAN 邊界仍然扮演著重要角色,但它們無法檢查或管理資產內部的每個工作負載到工作負載的連線。在網路釣魚、憑證遭竊、公開服務或易受攻擊的端點提供存取權限後,扁平的內部網路會給攻擊者留下探測和轉移的空間。
爆炸半徑問題
英國的舊有資產通常是圍繞部門、建築或技術功能來組織的。這些寬泛的區域對於管理仍然有用,但其邊界對於現代存取控制來說可能過於粗糙。員工子網路上的裝置可以存取檔案服務、列印系統、管理介面、應用程式伺服器和其他端點,而無需每條路由都獲得特定的業務合理化解釋。
微分割(Micro-segmentation)可建立更小的信任區域,並將策略套用於其中的關聯性。規則可能會允許銷售點終端機聯絡其付款服務、臨床裝置存取指定的管理平台,或應用程式層查詢其資料庫。即使系統共享交換基礎設施,不相關的路徑也可以被拒絕。
該英國調查還估計,在最近的調查年份中,約有 858 萬起網路犯罪影響了英國企業,而通報的漏洞盛行率在 2024/2025 年和 2025/2026 年皆維持在 43%,在此之前 2023/2024 年則為 50% (英國網路安全統計數據)。持續存在的面臨威脅,使得僅靠邊界防禦的控制措施不再適合混合信任的資產環境。
實用原則:假設攻擊者最終一定會取得內部立足點。定義該立足點能觸及多少資產範圍,然後透過經過測試的策略來縮小該觸及範圍。
零信任提供了一項策略原則:存取必須經過驗證與限制,而非由網路位置繼承。微分段則是執行層,負責將該原則轉化為流量決策。英國公共部門網路指引要求根據功能、資料敏感度、使用者群組和服務關鍵性劃分細緻且隔離的區域,包括在生產、開發、測試和培訓環境之間進行隔離(英國零信任網路指引)。
在實施控制之前先釐清相依關係,是部署成功的關鍵。在舊有環境中,未記錄的服務呼叫或管理連線可能會支援某個關鍵程序,因此原則應從觀察模式開始,經歷有限範圍的試點,並在驗證例外狀況後逐步擴大。若要瞭解架構背景,英國企業的網路分割 說明了在導入工作負載層級控制之前更廣泛的邊界概念。
無線存取也屬於相同的設計。員工、承包商和訪客可能使用相同的建築基礎設施,但基於身分識別的 WiFi 平台(例如 企業 WiFi 安全性指南)可以將使用者和裝置上下文饋送到細分決策中,有助於套用不同的存取原則,而無需將 WiFi 視為獨立的安全網域。
微分段實際上如何運作
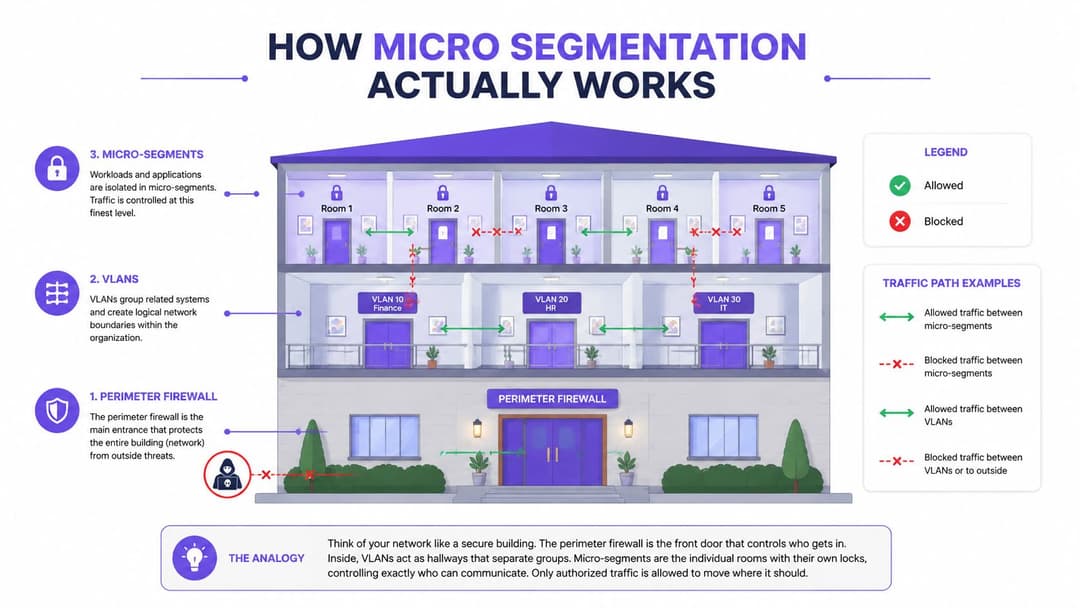
一個有用的類比是安全辦公大樓。周邊防火牆是大門,控制誰從外部進入大樓。VLAN 是樓層,用於區分員工、訪客、伺服器或設施設備等大類別。微分割則是個別的房間,每個房間都有自己的鎖,以及描述誰或什麼可以進入的原則。
該原則通常從預設拒絕的立場開始。平台觀察兩個工作負載、使用者或裝置之間的連線,然後僅在存在定義的業務需求時才允許連線。重要的細節是,該控制是在內部實體之間運作,而不僅僅是在企業網路與網際網路之間。
原則的執行位置
強制執行點決定了系統能看見什麼,以及系統能有多精確地執行動作。
- Hypervisor(虛擬機器監視器)或虛擬交換器可以檢查虛擬機器之間的流量,而無需將每個流量發送到實體防火牆。這適用於虛擬化應用程式資產。
- 主機作業系統防火牆在靠近工作負載的地方套用控制措施,並可以保護跨越不同網路位置的系統。
- 網路網狀架構或軟體定義網路在交換器、路由器或閘道器強制執行策略。這避免了端點變更,但通常適用於更廣泛的網路屬性。
- 具備身分識別功能的存取平台可以將決策與個人、裝置、角色或驗證結果綁定,而不是僅依賴位址。
最後一點非常重要,因為 IP 位址會變更。虛擬機器會遷移、DHCP 租約會過期、裝置會在存取點之間漫遊,且雲端資源會重建。僅與位址繫結的規則可能會變得不準確。與工作負載身分、應用程式角色、裝置狀態或經驗證的使用者上下文繫結的規則,更有機會跟隨其旨在保護的對象。
東西向流量是關鍵分水嶺
南北向流量會跨越邊界,例如使用者瀏覽網際網路或外部用戶端存取發佈的應用程式。東西向流量則在資產內部移動,例如應用程式呼叫資料庫或端點聯絡檔案伺服器。攻擊者在獲得存取權限後會依賴東西向路徑。
微分割能直接管理這些內部通訊。它可以允許應用程式到資料庫的流量,同時阻擋端點到資料庫的存取,即使這兩個系統都位於同一個大型伺服器或園區區域內。在無線資產中,身分驅動設計也有助於將驗證轉換為網路配置。諸如 iPSK 網段設計工具 等工具,可以為無法使用現代使用者驗證的裝置提供刻意的隔離支援。
營運上的挑戰在於選擇合適的原則粒度。過於寬鬆的規則會重蹈隱式信任的覆轍;而過於嚴格的規則則可能會中斷合法的依賴關係。有效的部署應從觀察通訊行為開始,進而調整允許的路徑。
比較代理程式型、網路型與主機型方法
實作模式因資產環境而異。正確的選擇取決於作業系統、所有權邊界、可見度需求以及對端點變更的容忍度。在混合信任的英國環境中,這些限制因素往往比紙面上完美的架構更為重要。
代理程式端控制項在每個受保護的工作負載上安裝輕量化元件。代理程式可以識別處理程序層級的通訊,並在接近作業系統之處套用策略。這適用於雲端和虛擬化工作負載,因為其中的工作負載身分變更頻率通常高於實體網路位置。它也為安全性團隊提供了更清晰的證據,說明是哪個處理程序發起了連線。
折衷之處在於部署工作量。舊有作業系統、不支援的軟硬體裝置、嚴格控制的生產伺服器和非受管裝置可能無法接受代理程式。在軟體安裝會影響生產環境的情況下,團隊需要制定版本管理、健康狀況監控、例外處理和正式批准的流程。
基於網路的控制在交換器、路由器、閘道器或軟體定義架構套用原則。它們避免了對每個端點進行更改,使其適用於園區網路、IoT、訪客基礎設施以及無法執行代理程式的設備。它們的局限性在於上下文。它們可以透過位址、連接埠、區段或裝置類別對流量進行分類,而無法識別加密東西向流量背後的處理程序。
主機端控制項使用原生作業系統防火牆和集中組態管理。對於混合信任的資產,這可以提供一個實用的起點,而無需增加另一個執行平台。該控制仍取決於系統變更時的紀律部署、稽核和移除。不一致的組態會造成策略偏離,並使後續的疑難排解變得更加困難。
| 評估指標 | 基於代理程式 (Agent-Based) | 基於網路 (Network-Based) | 基於主機 (Host-Based) |
|---|---|---|---|
| 執行位置 | 工作負載或端點 | 交換器、路由器、閘道或架構 | 原生作業系統防火牆 |
| 能見度 | 通常具備程序與工作負載感知能力 | 通常具備網路與流量感知能力 | 對受保護主機的掌控力強 |
| 舊版相容性 | 可能受限於作業系統或硬體設備 | 適用於無法運行代理程式的裝置 | 取決於作業系統功能 |
| 運維負擔 | 代理程式部署、升級與健全狀況檢查 | 架構設計、整合與規則管理 | 設定控制與原則一致性 |
| 最佳適用場景 | 資料中心與雲端工作負載 | 園區、IoT、訪客及非託管資產 | 混合資產與漸進式專案 |
| 主要缺點 | 無法安裝代理程式所產生的涵蓋範圍漏洞 | 身分與程序上下文資訊較粗糙 | 大規模管理時的複雜度 |
混合部署反映了真實資產的建置方式。企業可能會透過代理程式對應用程式工作負載執行原則,對攝影機和建築系統實施網路控制,並對介於這兩組之間的伺服器實施主機防火牆。設計應遵循相依性對應和分階段執行,而不是強迫每個裝置都採用單一模型。
身分識別服務新增了獨立的控制輸入。雲端 RADIUS 提供商 (cloud RADIUS provider) 可以將驗證事件與角色型網路存取相連結,有助於在存取層將策略指派給使用者或裝置身分。這支援 WiFi 和其他共享基礎架構的分割,但它無法取代工作負載層級控制項或主機防火牆。
最強大的設計通常會接受現有資產的限制,而不是將每個裝置都視為現代雲端工作負載來處理。
從 WiFi 到多租戶環境的真實世界應用案例
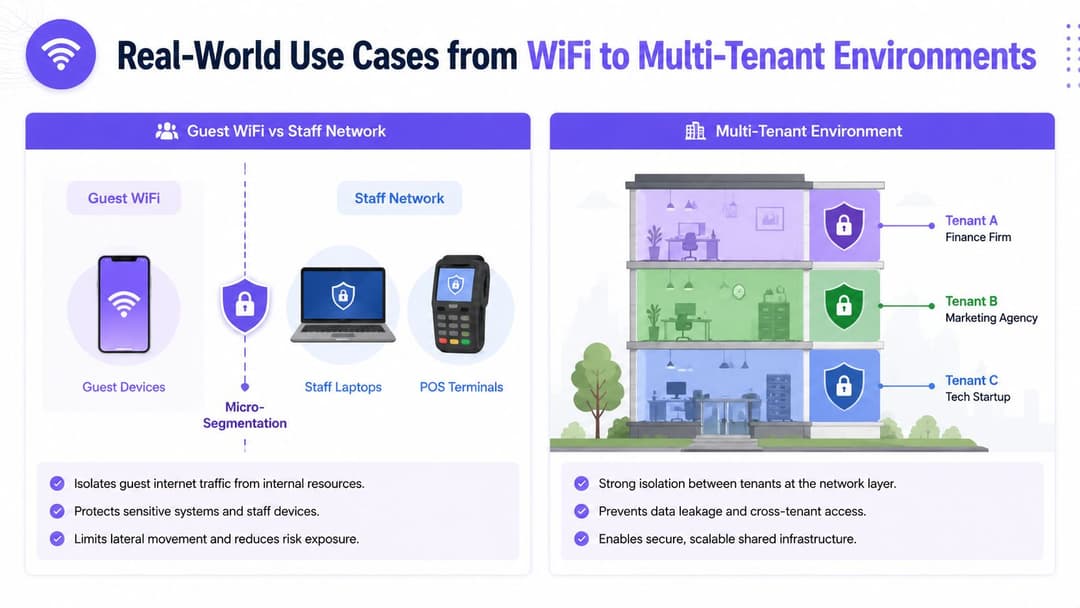
當微細分 (Micro-segmentation) 能夠解決顯而易見的存取問題時,其採用價值就更容易得到證實。訪客 WiFi 就是一個直接的例子。訪客需要網際網路連線,但不應因為兩者使用相同的存取點與交換器設備,而繼承前往員工應用程式的路由。
基於身分的平台可以在驗證後將使用者分配到不同的 VLAN 或信任區域。員工憑證可以產生一種存取設定檔,承包商產生另一種,而訪客則產生受限的設定檔。這比依賴共享的訪客密碼更安全,因為洩漏的密碼不會自動成為進入內部網路的鑰匙。
IoT 與醫療保健環境
IoT 裝置值得擁有獨立的策略模型,因為它們的安全功能通常有限,且更換週期長。閉路電視攝影機可能需要連至錄影平台和管理服務,但不應主動發起到使用者筆記型電腦的連線。暖通空調 (HVAC) 控制器可能需要設施管理路徑,而付款終端機應僅與其核准的付款和管理服務進行通訊。
醫療保健資產增加了營運敏感性。臨床設備、行政端點、面向患者的服務以及設施系統可能具有不同的所有權和可用性要求。明智的做法是定義所需的流量、隔離裝置群組並監控例外情況,而不是將所有裝置放入同一個寬容的「受信任」網路中。
多租戶商業物業
多租戶大樓帶來了不同的邊界問題。房東可能會提供共享的實體連線,而每個租戶都期望與其他所有租戶保持邏輯隔離。每個租戶都需要自己的存取原則、管理邊界,以及存取已核准共享服務(例如網際網路存取或大樓公用設施)的路由。
原則即程式碼 (Policy-as-code) 可以讓上架流程實現可重複性。營運商無需針對每位新租戶手動變更交換器設定,而是定義一個租戶設定檔,並透過網路與身分識別系統進行套用。如此一來的隔離效果,可以延伸至有線存取、無線存取以及 SD-WAN 邊緣。
評估此模型的團隊應該了解隔離租戶與單純獨立帳戶之間的差異。對於 理解 SaaS 租戶 的實用解釋非常有用,因為同樣的原理也適用於網路服務,即共享基礎設施並不意味著必須共享信任。
Purple 可以與身分識別提供者和 RADIUS 整合,根據使用者或裝置身分指派網路存取權限,包括針對多租戶 WiFi 的動態角色架構配置和隔離。在實務上,這使其成為更廣泛細分架構的一個元件。存取平台決定連線歸屬,而防火牆、交換器、主機和工作負載控制則決定該連線可以連入的範圍。
微分段最能降低風險之處
微分段(Micro-segmentation)主要並非資料中心的合規練習。當某個信任群組遭到入侵、進而可能使具有完全不同營運角色的系統暴露時,它能發揮最大的價值。
NCSC 的營運技術指南將微分段描述為:根據工作負載、應用程式或裝置功能,將區域劃分為更小的單元,甚至可能細分至個別裝置、服務或協定(NCSC OT 微分段指南)。這種框架比將每個環境都視為一般的 IP 網路更有用。工業控制器、建築管理系統和企業筆記型電腦需要不同的保護和不同的通訊規則。
優先處理代價高昂的失敗路徑
扁平的園區網路會在端點、檔案服務、列印系統、語音平台和管理介面之間建立不必要的路徑。解決方案並不總是完全重新設計。圍繞特權管理、敏感伺服器、第三方存取和裝置類別制定針對性原則,可以先移除最危險的路徑。
| 風險熱點 | 分段策略 | 爆炸半徑縮減 |
|---|---|---|
| 訪客存取 | 將訪客身分與流量與企業服務隔離,並在適當時採用僅限網際網路原則 | 訪客權限遭破解時,僅侷限於訪客信任區域內 |
| IoT裝置 | 僅允許必要的管理與服務流量 | 受危害的裝置無法自由探測使用者或伺服器網路 |
| 承包商存取 | 指派具有受限路由、具時效性或特定角色的區域 | 第三方認證不會提供一般的內部存取權限 |
| 舊版應用程式伺服器 | 在無法使用代理程式的情況下,採用主機或網路控制,隨後允許已記錄的相依性 | 受危害的舊版工作負載前往相鄰系統的權限路徑減少 |
| OT與設施系統 | 將營運區域與企業IT隔離,並檢查區域間的通訊 | IT系統中的勒索軟體更難入侵至安全或對可用性敏感的系統中 |
NCSC 建議依據資產所需的保護等級、與其他資產進行互動的需求,以及對其完整性的信任程度來做出細分決策。這使得以風險為導向的優先順序排定,比盲目跟隨組織潮流進行細分更具合理性。
效能考量仍然值得測試。原則配置、加密、檢測方法和裝置容量都會影響結果,因此供應商的一般性效能聲明不能替代在目標資產中的試點測試。營運開銷是真實存在的,但讓高價值路徑保持隱含狀態的代價也是真實存在的。
在不損壞舊有系統的情況下實施微分割 (Micro Segmentation)
最安全的計劃始於觀察而非阻斷。在僅監控模式下,收集流量記錄與端點資訊,且不改變生產流量。網路 TAP、NetFlow 收集器、交換器遙測以及基於代理程式的偵測,可以揭示哪些系統正在通訊、哪些連線是持續性的,以及哪些「臨時」例外已變成了業務依賴關係。
在編寫規則之前先探索資產現況
僅靠資產盤點是不夠的。將每個應用程式對應到其支援的服務、擁有者、資料敏感度和營運關鍵性。記錄未記載的服務呼叫、管理路徑、備份流量、監控連線以及廠商存取。基於多年前架構圖的原則一旦與實際資產對接,就會立即失效。
NCSC 建議記錄如何規劃、設計、實施和監控分割,以便在發生侵害時將影響限制在受侵害的區段內 (NCSC 分割規劃指南)。該文件應作為營運記錄,而非一次性的設計文件。
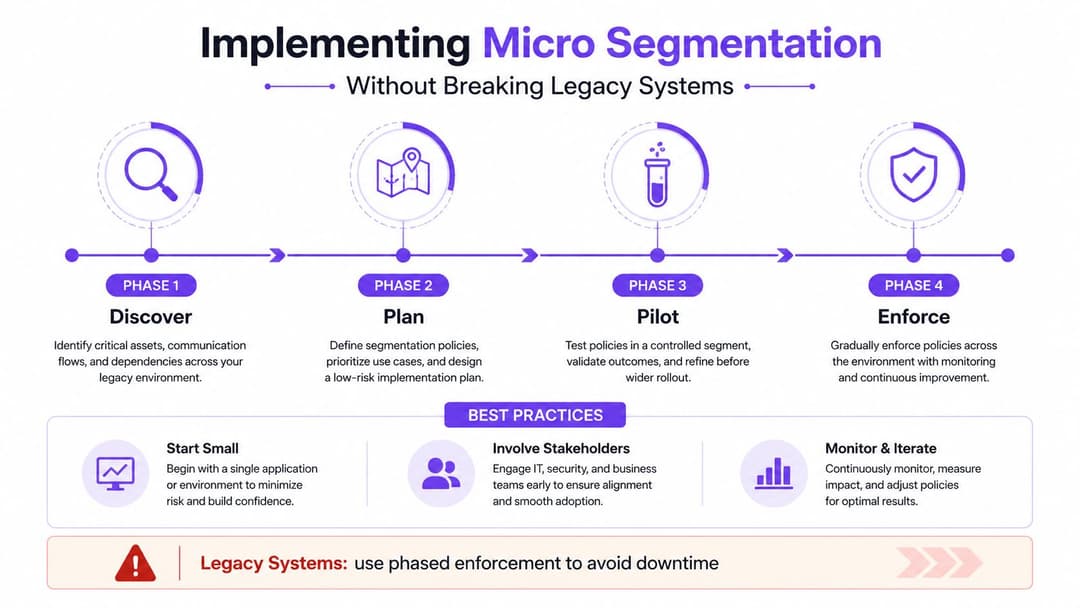
透過受控的強制執行逐步推進
使用階段式路徑:
- 探索:擷取東西向流量,並識別資產擁有者、應用程式、協定和未知裝置。
- 規劃:依業務功能、敏感度、信任度和相依性對資產進行分組。根據觀察到的需求草擬允許策略。
- 試點:針對具代表性的工作負載群組測試策略,最好在影子或預備模式下進行。確認監控、備份、管理和支援路徑繼續運作。
- 強制執行:從高信賴度的限制開始,例如訪客對企業的存取或 IoT 到網域控制站的路徑。僅在服務擁有者驗證結果後才進行擴展。
保持復原程序實用化。定義誰可以停用原則、適用於哪個變更視窗、觸發復原的證據為何,以及決策如何記錄。針對無法支援代理程式或現代控制措施的舊版系統維護例外暫存器,包括所有者、補償控制措施、審查日期和移除條件。
部署紀律:如果沒有人負責某個例外狀況,它就不是例外狀況,而是永久且未記錄的存取權限。
該行業報告中引用的英國零信任研究指出,92% 的組織目前對其網路進行了細分,但該研究將這種廣義的細分與工作負載層級的微細分區分開來(英國零信任採用數據)。這種區別應該會影響專案報告。細分網路並不一定意味著是最小權限網路。
將微分段連結至您的零信任策略
當微分割將身分、裝置環境、應用程式所有權和最小特權決策套用於內部流量時,零信任就變得可以執行。如果沒有該執行點,驗證通常在登入時就結束了。
將目錄服務、RADIUS、端點訊號、工作負載身分和原則引擎相連結,以便存取決策能影響無線 WiFi、有線、雲端和 SD-WAN 環境。在英國公營部門的資產中,這支援了生產、開發、測試和培訓之間的隔離,同時容納了混合信任網路。
請將這些控制措施視為一種營運規範。定期審查依賴關係、移除過期的例外狀況、測試原則變更,並在應用程式或所有權發生變更時重新評估區域。先從具有明確業務所有權的高價值路徑開始,並在掌握其依賴關係後再進行擴展。
先稽核訪客存取、特權管理、IoT 和設施裝置以及舊有應用程式的相依性。選擇各個領域都能支援的執行方法,記錄所需的流程,並圍繞營運風險逐步實施控制。這使得詢問「什麼是微分割」成為一個有用的設計與治理問題。
Purple 透過 RADIUS 驅動的網路配置以及針對使用者或裝置的原則,將基於身分的 WiFi 存取與角色和租戶隔離結合。請造訪 Purple,評估其網路平台如何融入涵蓋訪客、員工及多租戶環境的更廣泛微分割與零信任計劃。



