
Captive Portal 對決 Splash Page
這份權威指南剖析了訪客 WiFi 網路中 Captive Portal 與 Splash Page 之間的核心差異。它闡明了底層網路攔截機制如何與視覺化訪客介面協同運作,協助 IT 主管與場域營運商做出明智的架構與採購決策。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:Captive Portal 終極指南 →
Captive portal vs splash page architecture evaluator
Evaluate network enforcement boundaries, size concurrent guest device capacity, audit RFC 8908 walled gardens, and export controller configurations.
Technical layer differentiation matrix
| Dimension | Captive portal (network gate) | Splash page (user presentation) | Architectural verdict |
|---|---|---|---|
| Enforcement layer | L2/L3 network layer (gateway, wireless controller, eBPF firewall) | L7 application and presentation layer (HTML/CSS responsive web viewport) | Captive portal enforces boundaries; splash page displays user interface. |
| Traffic intercept | DNS interception, HTTP 302 redirect, RFC 8908 CAPPORT API JSON endpoint | Standard web application GET and POST forms within browser or CNA | Network intercepts unauthenticated packets to trigger the splash page. |
| Walled garden control | Stateful IP and FQDN allowlist enforced at gateway routing level | Asset hosting paths for logos, CSS, and third-party scripts | Portal restricts non-allowlisted traffic until authentication completes. |
| Authentication and AAA | RADIUS Access-Request (RFC 2865/6614), dynamic VLAN, ACL push | Collects credentials, social OAuth tokens, SMS OTP, or marketing consent | Splash collects user data; portal transmits RADIUS payloads to authorize access. |
| Session management | Hardware MAC tracking, RADIUS CoA disconnect (RFC 3576), DHCP lease bound | Browser session cookies, local storage, CRM profile syncing tokens | Network controls device uptime and bandwidth; splash stores profile telemetry. |
| Regulatory compliance | Cryptographic MAC hashing, network audit logging, HIPAA/PCI VLAN isolation | GDPR/CCPA unticked consent checkboxes, privacy policy acceptance links | Both layers work together to provide end-to-end data privacy compliance. |
Learn how to deploy hardware-agnostic captive portals with automated walled gardens, dynamic VLAN steering, and CRM integrations.
Explore the captive portal guideSpeak with a Purple technical architect to design compliant guest WiFi onboarding tailored to your controllers.
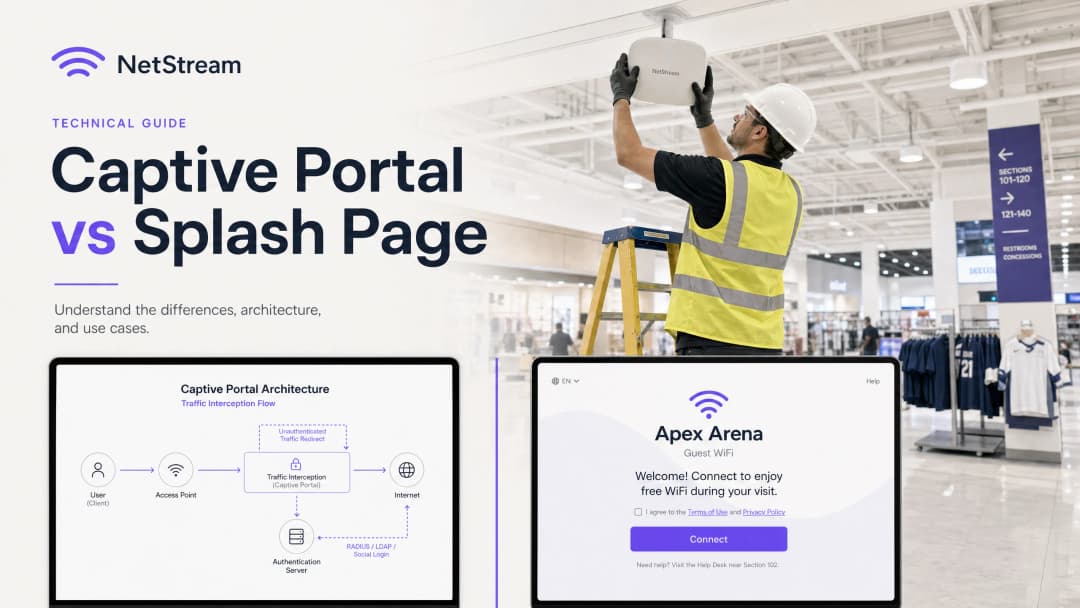
決策者摘要
對於 IT 經理、網路架構師和場域營運總監而言,訪客 WiFi 已不再僅僅是一項便利服務,更是獲取第一方數據、進行行銷互動以及維護網路安全的重要接觸點。然而,在 RFP(需求建議書)和部署討論中,一個長期存在的混淆點就是將 Captive Portal 與 splash pages 混為一談。
本指南旨在釐清這一根本區別。Captive Portal 是一種網路層的控制機制,負責攔截流量、阻斷網際網路存取並管理安全驗證。相較之下,splash page 則是應用層的視覺介面,即訪客所看到、互動並用於進行驗證的網頁。
將這兩個組件混淆會帶來重大的採購與導入風險,例如購買了設計精美但後端控制不安全的 splash page,或是部署了高度安全但使用者介面極為笨重、無品牌化而導致訪客流失的 Captive Portal。藉由了解這些技術如何協同運作,企業可以利用 Purple 等平台來提供安全、合規且高度互動的訪客 WiFi 體驗,進而創造可衡量的商業價值。

技術深入探討
Captive Portal:網路層流量攔截
Captive Portal 運作於 OSI 模型的較低層級(通常為第 2 層和第 3 層)以執行存取控制。當訪客裝置連線至開放的 SSID 時,本地的 DHCP 伺服器會為其分配 IP 位址、子網路遮罩和預設閘道器。然而,無線存取點(AP)或閘道控制器會將該裝置的 MAC 位址在防火牆的會話表中設為未驗證狀態。
在此狀態下,防火牆會阻斷所有外連的 IP 流量,但 DNS 和 DHCP 等基本網路服務除外。當訪客嘗試瀏覽外部網站時,Captive Portal 會使用以下兩種主要方法之一來攔截流量:
- HTTP 重新導向 (302 redirect):閘道器攔截初始的 HTTP 請求,並回傳 HTTP 302 Found 回應,將用戶端瀏覽器重新導向至 splash page URL。
- DNS 綁架:閘道器攔截 DNS 查詢,並將所有網域名稱解析為本地 splash page 伺服器的 IP 位址。此方法雖然簡單,但由於 DNSSEC 和瀏覽器層級的安全警告,已逐漸被淘汰。
現代行動作業系統利用名為 Captive Network Assistant (CNA) 的內建精靈。在連線至網路時,CNA 會嘗試連線到已知的未加密 HTTP 端點(例如 Apple 的 captive.apple.com 或 Google 的 connectivitycheck.gstatic.com)。如果該回應被攔截並重新導向,作業系統就會識別出其位於 Captive Portal 後方,並在專用的系統瀏覽器視窗中自動顯示 Splash Page,使用者無需手動開啟網頁瀏覽器。
一旦使用者在 Splash Page 上完成了驗證流程,驗證伺服器(通常是 RADIUS 伺服器)就會向網路控制器傳送 Access-Accept 封包。接著,控制器會更新其防火牆規則,以授予該裝置的 MAC 位址完整的網際網路存取權限,這通常會利用 MAC Address Bypass (MAB) 來在指定的工作階段持續時間內記住該裝置。
Splash Page:應用層使用者體驗
與 Captive Portal 不同,Splash Page 是運行於第 7 層(應用層)的標準 Web 應用程式。它是使用標準網頁技術(HTML、CSS 和 JavaScript)建構而成,並託管於閘道控制器本機,或更常見的是託管於像是 Purple 的雲端平台上。
Splash Page 是訪客的視覺介面與品牌接觸點。其主要技術功能包括:
- 身分同盟:使用 OAuth 2.0 協定促成社群登入(Google、Facebook、Apple)。
- 資料收集:收集訪客詳細資料,例如電子郵件地址、姓名和會員計劃編號。
- 同意管理:收集行銷的明確同意,以及對服務條款和隱私權政策的同意,確保符合 GDPR [1] 和 CCPA 等法規。
- 廣告投放與品牌推廣:提供精準投放的宣傳橫幅、影片廣告或連線後重新導向頁面,以將實體空間變現。
由於 Splash Page 是一個 Web 應用程式,因此它必須具備高度的響應性,並針對行動裝置進行最佳化,因為行動裝置佔了 80% 以上的訪客 WiFi 連線。
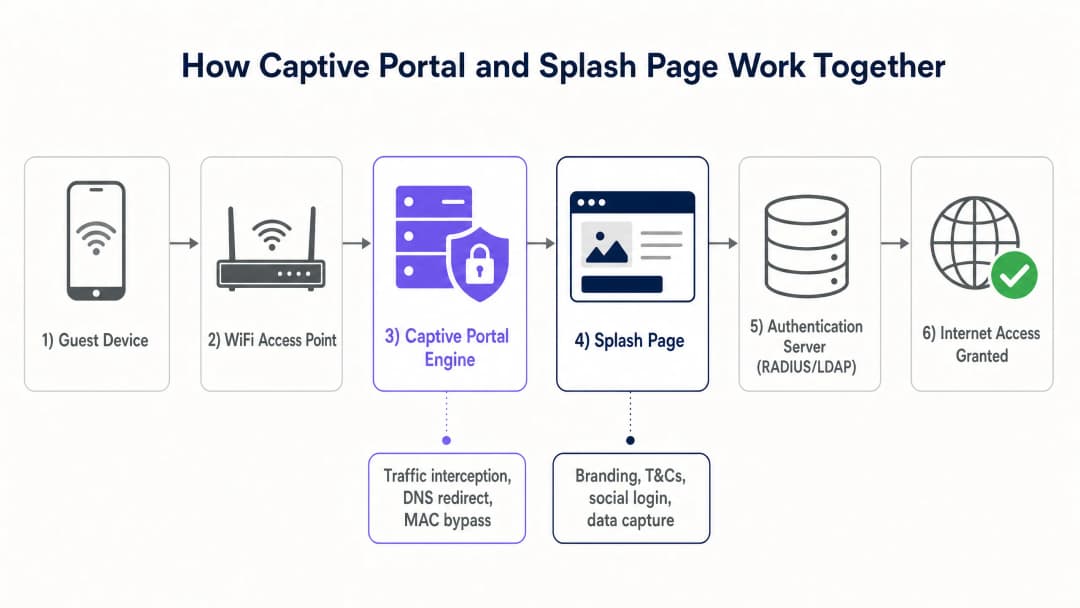
實作指南
部署企業級訪客 WiFi 解決方案需要網路基礎架構與雲端軟體之間的緊密協調。以下是實作 Captive Portal 與 Splash Page 系統的廠商中立架構指南。
逐步部署架構
- 網路分割:在您的交換器和存取點上設定專用的訪客 VLAN,以將訪客流量與內部企業網路、銷售點(POS)終端機和 IoT 裝置隔離。這是符合 PCI-DSS 合規性的關鍵要求 [2]。2. SSID 設定:設定一個啟用機會無線加密 (OWE) 的開放式 SSID (如果您的硬體支援),或標準的開放式 SSID。在您的無線控制器 (例如 Cisco Catalyst、Aruba Instant On 或 Ruckus SmartZone) 上的 SSID 設定檔中啟用 Captive Portal 重新導向。
- Walled Garden (ACL) 設定:在驗證之前,必須允許訪客裝置存取特定的外部網域,以便 Splash page 能正常渲染。這被稱為 "Walled Garden" 或存取控制清單 (ACL)。您必須包含:
- 雲端託管 Splash page 的網域 (例如
*.purple.ai)。 - 社群登入提供商的 OAuth 端點 (例如
*.facebook.com、*.google.com、*.apple.com)。 - 託管所需資源 (字型、樣式表、圖片) 的內容傳遞網路 (CDN)。
- 雲端託管 Splash page 的網域 (例如
- RADIUS 伺服器整合:將無線控制器設定為使用外部 RADIUS 伺服器 (例如 Purple 的雲端 RADIUS) 進行驗證與計費 (802.1X / AAA) [3]。
- Splash page 客製化:在 Purple Portal 內設計 Splash page,確保品牌一致性、行動裝置響應式排版以及清晰的法律同意核取方塊。
- 工作階段與頻寬原則:在網路控制器上定義工作階段逾時 (例如 8 小時)、閒置逾時 (例如 30 分鐘) 以及每位使用者的頻寬限制 (例如下載 5 Mbps、上傳 2 Mbps),以防止網路濫用並確保所有訪客的公平存取。
| 技術參數 | Captive Portal (網路閘道) | Splash Page (雲端應用程式) |
|---|---|---|
| OSI 分層 | Layer 2 / Layer 3 (網路/資料連結) | Layer 7 (應用層) |
| 主要協定 | RADIUS, DHCP, HTTP (302 重新導向) | HTTP, HTTPS, HTML5, CSS3, OAuth 2.0 |
| 核心功能 | 流量攔截、存取控制、頻寬整形 | 使用者介面、資料收集、同意書、品牌推廣 |
| 使用者能見度 | 完全不可見 (後端機制) | 100% 可見 (視覺化歡迎畫面) |
| 安全性標準 | IEEE 802.1X, WPA3, OWE, PCI DSS | HTTPS, SSL/TLS, GDPR, CCPA |
| 典型硬體 | 無線 AP、閘道路由器、控制器 | 雲端伺服器、CDN |
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
最佳實踐
為確保高可用性、安全且符合法律法規的訪客 WiFi 網路,IT 團隊應遵循以下行業最佳實踐:
1. 強制執行 HTTPS 和 SSL/TLS 憑證
訪客裝置與 Web 驗證介面(splash page)之間的所有流量都必須使用 HTTPS 進行加密。在未加密的 HTTP 上運行 Web 驗證介面會使訪客資料(包括登入憑證和電子郵件地址)暴露於封包監聽和中間人攻擊之中。請確保您的 Web 驗證介面網域擁有有效且受大眾信任的 SSL/TLS 憑證。自我簽署的憑證會觸發嚴重的瀏覽器警告,導致訪客放棄連線。
2. 實施網路隔離
切勿將訪客 WiFi 流量路由至與企業資產相同的 VLAN 或子網路中。訪客流量應隔離至「訪客專用」的 VLAN 中,並配置嚴格的防火牆規則,防止任何朝向內部子網路的跨 VLAN 路由。這可以降低惡意軟體傳播和未經授權存取敏感企業資料的風險。
3. 確保符合 GDPR 和 CCPA 規範
如果您的場所位於英國、歐盟或加州,或者為這些地區的公民提供服務,您的 Web 驗證介面必須遵守嚴格的資料隱私法律:
- 自由給予的同意:行銷訂閱勾選方塊預設必須為未勾選狀態。同意行銷通訊不能作為存取網際網路的前提條件。
- 清晰的隱私權政策:在 Web 驗證介面上提供直接、易於存取的隱私權政策連結。
- 被遺忘權(刪除權):確保您的訪客 WiFi 平台(例如 Purple)支援自動化工作流程,以處理訪客請求刪除其個人資料的需求。
4. 針對行動裝置和 CNA 進行優化
確保 Web 驗證介面輕量且具備高度響應性。避免使用沉重的影片背景或未壓縮的大型圖片,這會減慢頁面載入速度 - 特別是在體育場或會議中心等極高密度的環境中。在各種行動作業系統上測試 Web 驗證介面,以確保在原生 Captive Network Assistant (CNA) 瀏覽器中順暢呈現。
疑難排解與風險緩釋
常見故障模式與緩釋策略
- CNA 彈出視窗未出現:如果 Captive Portal 重新導向未能觸發裝置的 CNA,訪客可能會保持連線到 SSID,但無法存取網際網路,且沒有明顯的登入管道。
- 緩釋策略:確保透過 DHCP 指派給訪客的 DNS 伺服器運作完全正常,且能夠解析外部網域。如果 DNS 解析失敗,CNA 則無法執行其連線檢查,進而永遠不會觸發重新導向。
- Walled Garden 配置錯誤:訪客無法完成社群媒體登入,因為 OAuth 登入頁面無法載入或顯示連線錯誤。
- 緩解措施:請仔細檢查閘道器的 Walled Garden ACL。社群登入供應商經常變更其 IP 範圍與網域。使用如 Purple 等雲端管理的顧客 WiFi 平台,可確保 Walled Garden 網域自動更新,並與您的硬體保持同步。* CNA 瀏覽器限制:與 Safari 或 Chrome 等標準瀏覽器相比,行動裝置上的原生 CNA 瀏覽器功能有限。它可能會阻擋 Cookie、彈出式視窗或外部重新導向。
- 緩解措施:避免在 splash page 上使用需要持續性 Cookie 或瀏覽器彈出式視窗的複雜 JavaScript 或第三方整合。儘可能保持驗證流程簡單且直接。
ROI 與商業影響
瞭解 Captive Portal 與 splash page 之間的差異,能讓企業透過優化顧客 WiFi 網路的網路效能與商業效益,進而將投資報酬率 (ROI) 最大化。
雙重優化解決方案的商業價值
- 提升顧客互動率:相較於通用、無品牌的歡迎頁面,專業設計的 splash page - 當與 Purple 的核心產品(如 Guest WiFi 和 WiFi Analytics [4] [5])結合使用時 - 可將顧客登入率提升高達 40%。
- 豐富的第一方數據收集:藉由提供無縫的社群媒體登入與結構化表單欄位,Retail、Hospitality、Healthcare 以及 Transport 等產業的場域可以收集到乾淨且經驗證的電子郵件地址、人口統計數據以及造訪頻率數據。
- 變現機會:將 splash page 用於零售媒體變現,可讓場域在顧客連線的瞬間向其投放精準的廣告,藉此開拓快速成長的數位廣告市場。
- 營運效率:強大的 Captive Portal 可透過自動化裝置註冊、管理工作階段逾時以及強制執行頻寬限制以防止網路擁塞,進而減少 IT 支援工單。
透過部署 Purple 的企業級解決方案,場域可確保其網路架構安全且合規,同時給予其行銷團隊充分的創意自由,以設計出精美、高轉換率的 splash page,進而建立客戶忠誠度並推動營收。
參考資料
- [1] Regulation (EU) 2016/679 (General Data Protection Regulation) (GDPR)
- [2] PCI Security Standards Council - PCI DSS Quick Reference Guide (PCI-DSS)
- [3] IEEE 802.1X Port-Based Network Access Control Standard (802.1X)
- [4] Cisco Wireless APs: 2026 Guide to Products & Deployment
- [5] 10 Best Network Access Control (NAC) Solutions for 2026
- [6] WiFi in Schools: The 2026 Administrator & IT Guide
- [7] 如何使用雲端 RADIUS 實作 802.1X 驗證
關鍵定義
Captive Portal
一種網路層機制,用於攔截用戶端流量並限制其網際網路存取,直到符合身分驗證標準為止。
IT 團隊在配置無線控制器、閘道或防火牆以重導向未經身分驗證的 MAC 位址時會遇到此機制。
宣傳網頁
在訪客瀏覽器中轉譯的視覺化網頁登入頁面,用於促進身分驗證、資料收集與品牌互動。
由行銷與場地營運團隊管理,用以設計使用者引導體驗並收集客戶資料。
Captive Network Assistant (CNA)
行動裝置上內建的作業系統功能,會自動偵測 Captive Portal 並在系統瀏覽器視窗中開啟宣傳網頁。
對使用者體驗至關重要,因為它可讓訪客免於手動開啟瀏覽器進行登入。
Walled Garden (ACL)
允許未經身分驗證的使用者在登入網路之前存取的 IP 位址或網域清單。
必須在無線閘道上正確配置,以允許載入宣傳網頁與社群登入的 OAuth 流程。
RADIUS (Remote Authentication Dial-In User Service)
一種網路協定,為連線至網路的使用者提供集中式的驗證、授權與帳務 (AAA) 管理。
由 Captive Portal 用於比對資料庫驗證訪客憑證,並授予網路存取權限。
MAC Address Bypass (MAB)
一種允許裝置在後續連線時,透過記錄其硬體 MAC 位址來繞過 Captive Portal 登入畫面的機制。
用於為回訪訪客創造無縫體驗,免除重複登入的需要。
Opportunistic Wireless Encryption (OWE)
一種 WiFi 標準(WPA3 的一部分),可在不要求共享密碼的情況下為開放式網路提供加密。
可在公共訪客網路上實現安全資料傳輸,同時仍允許 Captive Portal 重導向。
VLAN Segmentation
在第 2 層將實體網路劃分為多個邏輯網路以隔離流量的做法。
對於訪客 WiFi 部署至關重要,以確保訪客流量與安全的企業網路完全隔離。
範例
一家擁有 150 家分店的連鎖零售商希望部署一個訪客 WiFi 網路,用以收集客戶電子郵件進行行銷,但其 IT 安全團隊擔心訪客流量會存取到企業的銷售點(POS)系統。這該如何設計架構?
- 在所有 150 家分店的所有交換器和存取點上設定專用的訪客 VLAN(例如 VLAN 50),並使用防火牆 ACL 將其與企業 POS VLAN(VLAN 10)完全隔離。2. 在訪客 SSID 上啟用 Captive Portal 重定向,將重定向 URL 指向 Purple 的安全雲端託管 Splash Page。3. 設定網路閘道以限制 VLAN 50 上的所有預先驗證流量,僅允許存取 DNS、DHCP 以及 Purple 的 Walled Garden(圍牆花園)網域。4. 利用 Purple 與無線控制器的整合,透過 RADIUS 對訪客進行驗證,僅在訪客提供已驗證的電子郵件地址並在 Splash Page 上接受服務條款後,才授予網際網路存取權限。
一個擁有 50,000 個座位的體育場希望在活動期間提供免費 WiFi。營運團隊希望提供無縫的登入體驗,以防止在比賽開始時發生網路壅塞,而行銷團隊則希望在 Splash Page 上顯示贊助商影片廣告。您如何平衡這些需求?
- 部署高密度存取點,並將 Captive Portal 設定為 MAC 位址旁路(MAB)保留 30 天,如此一來,再次造訪的球迷就無須在每次造訪時都看到 Splash Page。2. 針對新連線,設計一個極輕量化的 Splash Page,並針對行動裝置的快速載入進行最佳化。3. 嵌入一個 5 秒的短版贊助商影片廣告,直接在 Splash Page 上播放,並提供「跳過並連線」按鈕以立即觸發 Captive Portal 驗證。4. 設定 Captive Portal 以為每位使用者分配充裕的頻寬設定檔(例如 10 Mbps),以確保順暢的影片串流與網頁瀏覽體驗。
一家大型公立醫院希望為患者與訪客提供訪客 WiFi。合規團隊要求網路必須符合醫療保健數據隱私標準,且患者無法存取惡意或不當的網頁內容。推薦的部署策略為何?
- 設定 Captive Portal 將使用者重定向至包含明確醫療保健專用隱私權聲明與服務條款的 Splash Page。2. 將 Captive Portal 閘道與雲端 DNS 過濾服務(例如 Cisco Umbrella 或 Webroot)整合,以自動阻擋對成人內容、惡意軟體和網路釣魚網站的存取。3. 停用社群登入選項以防止收集不必要的個人資料,改為依賴簡單的「接受並連線」按鈕或基本的電子郵件驗證表單。4. 在 Captive Portal 上實施嚴格的頻寬限制,以將臨床應用程式和醫院物聯網裝置的優先順序置於訪客串流流量之上。
練習題
Q1. IT 經理注意到訪客已連線至訪客 WiFi SSID,但未出現品牌宣傳網頁,且使用者無法存取網際網路。此問題最可能的技術原因為何?該如何進行診斷?
提示:請考慮 DNS 在 Captive Portal 重導向過程中的角色。
查看標準答案
最可能的原因是 DNS 解析過程失敗。當裝置連線時,必須解析宣傳網頁網域名稱才能載入歡迎畫面。如果分配給訪客 VLAN 的 DNS 伺服器已離線、配置錯誤,或被閘道的預先驗證防火牆規則阻擋,裝置將無法解析該網域,重導向也會失敗。若要診斷,請將測試裝置連線至 SSID,確認其透過 DHCP 取得有效的 IP 與 DNS 伺服器位址,並嘗試 ping 或解析公用網域。如果 DNS 失敗,請檢查 DNS 伺服器狀態,並確保閘道的預先驗證 ACL 中已允許 DNS 流量(UDP 連接埠 53)。
Q2. 某零售場地希望允許訪客使用其 Facebook 帳戶登入。然而,當使用者點擊宣傳網頁上的 Facebook 登入按鈕時,會收到「連線被拒」的錯誤。宣傳網頁的其他部分則能完全正常載入。問題出在哪裡?您該如何解決?
提示:請思考預先驗證的裝置被允許存取哪些外部資源。
查看標準答案
問題在於 Facebook 驗證網域未包含在閘道器的驗證前 Walled Garden 存取控制清單 (ACL) 中。由於使用者尚未通過驗證,Captive Portal 會封鎖所有外部流量。當使用者點擊 Facebook 按鈕時,瀏覽器會嘗試連線到 Facebook 的 OAuth 伺服器,但此連線會被閘道器封鎖。若要解決此問題,IT 團隊必須將必要的 Facebook OAuth 網域 (例如 .facebook.com、.facebook.net) 新增至無線控制器或閘道器上的 Walled Garden ACL 中。
Q3. 一家餐旅場所部署了訪客 WiFi 網路。行銷團隊希望收集訪客的電子郵件地址並立即發送歡迎電子報。然而,法務團隊對符合 GDPR 的同意規範感到擔憂。應如何設定 Splash Page 與 Captive Portal,以同時滿足這兩個團隊的需求?
提示:GDPR 要求行銷同意必須是自由給予的,且不能作為提供服務的條件。
查看標準答案
若要在 GDPR 規範下同時滿足行銷與法務團隊的需求:1. Splash Page 必須提供一個清晰且預設未勾選的行銷同意核取方塊(例如「我同意接收行銷郵件」)。2. 同意服務條款與隱私權政策必須是另一個獨立的核取方塊,或者明確聲明為使用免費網路的條件。3. 底層的 Captive Portal 與 Splash Page 系統必須進行設定,無論行銷核取方塊是否有勾選,都必須授予網際網路存取權限。如果使用者未勾選行銷框,但接受了服務條款,系統仍必須向網路控制器發送 Access-Accept 封包。這可確保同意是自由給予的,以符合 GDPR 規範,同時仍允許行銷團隊從主動同意的使用者那裡收集電子郵件。
常見問題
What is the technical difference between a captive portal and a splash page?
A captive portal operates at the network layer (L2/L3) through a gateway, access point, or wireless LAN controller that intercepts unauthenticated client traffic, enforces a walled garden, and manages RADIUS AAA sessions. A splash page is the presentation layer (L7) - the responsive web interface displayed inside the client browser or Captive Network Assistant (CNA) that captures guest credentials, terms acceptance, and marketing consent.
How does a network firewall intercept guest traffic before splash page authentication?
Prior to authentication, the wireless gateway blocks all outbound IP traffic except for explicitly defined walled garden IP/FQDN rules and DNS resolution. When the client attempts to reach an external web resource, the gateway intercepts port 80 HTTP requests or DHCP Option 114 (RFC 8910) advertisements, returning an HTTP 302 redirect or RFC 8908 JSON payload that directs the device browser to the splash page URL.
What is RFC 8908 and why is it replacing legacy HTTP interception?
RFC 8908 defines a standardized Captive Portal API that allows client operating systems (iOS, Android, Windows) to query a JSON endpoint directly to discover captivity state, user session duration, and portal endpoints. This eliminates the need for brute-force HTTPS interception, which causes browser SSL/TLS certificate warnings, while providing deterministic portal closure upon successful authentication.
What domains and network services belong in a captive portal walled garden?
A secure walled garden allowlist includes the splash page hosting FQDN, static CDN asset endpoints, DNS resolvers, and external identity provider authentication URLs (such as Apple ID, Google OAuth, and Microsoft Entra) with their CRL and OCSP validation paths. Crucially, OS captive probe hostnames must be excluded from allowlists so the device operating system reliably identifies captivity and launches the login sheet.
How does Purple integrate captive portal network isolation with custom branded splash pages?
Purple decouples network hardware enforcement from visitor experience design. The platform integrates natively with enterprise controllers (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti) via RADIUS and cloud APIs to enforce dynamic VLANs and bandwidth controls, while serving high-converting, mobile-responsive splash pages with real-time CRM synchronization, GDPR compliance tracking, and marketing automation.
繼續閱讀本系列
Ubiquiti UniFi 訪客入口網站未重定向:原因與解決方法
本指南循序追蹤訪客狀態、重新導向、預先授權路由及控制器授權,藉此釐清 UniFi guest portal 重新導向失敗的原因。它為場域 IT 團隊提供了一套經過實證的方法,用以解決訪客網路與 Hotspot 之間的混淆、外部 portal 轉接、目前的 UniFi OS 帳戶要求,以及 DNS 隔離測試。
Cisco Meraki splash page 無法正常工作:疑難排解流程圖
這份實用的後期維運指南,旨在隔離 Cisco Meraki splash 流程失敗的環節:用戶端授權、HTTP 重新導向啟動、walled-garden 可達性或 RADIUS 登入。它為場域 IT 團隊提供了一條受控的實證路徑,以便在不對營運中系統進行大範圍變更的情況下恢復 Guest WiFi。
企業級 Guest WiFi 設定指南:VLAN 分段、安全性與 Captive Portal
本技術指南向 IT 團隊展示如何將 Guest WiFi 設定為受控的網際網路存取服務,利用 VLAN 分段、防火牆策略及 Captive Portal 進行管理。同時也說明了 Purple 的註冊表單與上網流程控制如何支援適度的訪客體驗,且不削弱員工、支付和營運系統周邊的安全邊界。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。