Guides techniques WiFi
Guides techniques approfondis rédigés par des experts sur le WiFi invité, les analyses, les Captive Portals et la technologie de site.
445 guides
Fournisseurs de plateformes WiFi pour aéroports : les exigences de votre appel d'offres
Vous pourrez choisir entre une superposition cloud agnostique du matériel, un service géré groupé et un modèle de concession avant de rédiger vos critères d'évaluation. Vous pourrez ensuite définir des clauses d'appel d'offres vérifiables pour la simultanéité en pic, Passpoint et OpenRoaming, des portails multilingues accessibles, le GDPR du Royaume-Uni et de l'UE, l'analyse du temps de présence par zone, l'intégration d'applications et les niveaux de service. Un tableau pondéré évalue chaque fournisseur uniquement sur la base de preuves documentées.
Monétisation du WiFi payant : comparaison des coupons, des accès par niveaux et des passerelles de paiement
Comparez cinq façons de facturer le WiFi - coupons, accès par niveaux, passerelles bancaires hébergées, facturation sur chambre via PMS et sponsorisation - selon le périmètre PCI DSS, les modalités de remboursement, les exigences réseau et les coûts de fonctionnement. Vous pourrez aligner le flux financier de votre établissement sur un modèle adapté et évaluer le point d'équilibre par rapport à un WiFi gratuit capturant des données propriétaires.
WiFi géré pour bureaux équipés et coworking : isolation des résidents et facturation
Vous pourrez choisir un modèle d'isolation des résidents pour votre bureau équipé ou espace de coworking et maintenir votre parc à trois SSIDs. Vous pourrez ensuite concevoir les VLANs et les règles de pare-feu associés. Vous pourrez également définir des niveaux de facturation appliqués par le réseau et déclencher des modifications d'accès depuis votre système de gestion d'espace.
Analyse de fréquentation pour les centres commerciaux : comparaison WiFi, caméras et capteurs
Vous pourrez déterminer la méthode de fréquentation dont votre centre commercial a besoin en priorité : des compteurs d'entrée pour un comptage précis aux portes, l'analyse de présence WiFi pour la durée de visite et les déplacements par zone, ou des panneaux de données mobiles pour la zone de chalandise. Vous pouvez également chiffrer chaque option par entrée, respecter les obligations du GDPR et vous comparer aux séries nationales de fréquentation.
Conservation des données GDPR pour les opérateurs de WiFi partagé : combien de temps vous pouvez conserver les données de connexion des invités et les journaux réseau
Définissez une durée de conservation documentée pour chaque catégorie de données WiFi partagé, des métadonnées de connexion aux journaux de comptabilité RADIUS, et justifiez-la conformément à l'article 5(1)(e) du GDPR. Vous pourrez également décider si vous êtes responsable du traitement ou sous-traitant pour chaque locataire, et si l'Investigatory Powers Act 2016 vous oblige réellement à conserver les enregistrements pendant 12 mois.
WiFi invité multi-sites pour les franchises : contrôle centralisé et image de marque locale
Vous pourrez choisir un modèle d'exploitation pour le WiFi invité sur l'ensemble de vos franchises et décider qui contrôle les données invités conformément au GDPR. Vous pourrez ensuite verrouiller la marque et le consentement de manière centralisée, accorder aux franchisés un accès limité à leur établissement et planifier un déploiement regroupé par équipementier. L'approche fonctionne comme une superposition cloud sur un parc matériel mixte composé de Cisco Meraki, HPE Aruba, Ruckus et Ubiquiti UniFi.
Architecture VLAN par logement et PSK : un guide de conception pour les réseaux MDU
Vous pourrez choisir entre un VLAN par appartement et une politique portée par la clé unique de chaque résidents en vous appuyant sur quatre facteurs : les ports filaires, le taux de rotation, le nombre de segments et la prise en charge matérielle. Vous pourrez ensuite dimensionner les plages DHCP, comptabiliser les segments par rapport aux limites réelles de votre plateforme et estimer les coûts d'exploitation pour les sites BTR, PBSA et apparthôtels.
Fournisseurs de WiFi public pour les collectivités : voies d'approvisionnement et spécifications
Vous serez en mesure de choisir la bonne voie d'approvisionnement pour le WiFi public municipal, en séparant la plateforme cloud de l'infrastructure physique. Vous pourrez également rédiger un cahier des charges sur lequel les soumissionnaires pourront établir leurs prix et que vous pourrez tester lors de la recette. Il couvre la couverture, la simultanéité en pointe, le filtrage IWF, WCAG 2.2 AA, une base légale conforme au UK GDPR et une évaluation des fournisseurs fondée sur des preuves.
Facturation WiFi par résident pour MDU et logements étudiants : options de plateforme
Vous pourrez choisir entre l'inclusion globale, la revente par le propriétaire, la revente par un FAI tiers et la facturation WiFi de base avec option de surclassement pour les projets MDU, BTR et PBSA. Vous pourrez ensuite vérifier la position concernant la TVA au Royaume-Uni pour chaque modèle. Vous saurez également quelles fonctionnalités de clé par logement, d'intégration PMS et de révocation automatique exiger par écrit avant de sélectionner une plateforme.
Rénovation vs construction neuve: planification du câblage WiFi MDU et de l'emplacement des points d'accès
Déterminez si un immeuble d'habitation nécessite des points d'accès dans les couloirs ou dans les logements, et planifiez le câblage, les colonnes montantes, le calfeutrage coupe-feu et le budget PoE requis par chaque option. Vous serez en mesure de dimensionner une rénovation en bâtiment occupé selon les contraintes d'accès, ou d'intégrer la conception réseau dans une construction neuve dès l'étape RIBA Stage 3 pour que chaque AP se situe dans la limite des 90 mètres de la liaison permanente.
Garanties techniques HIPAA pour le WiFi du personnel hospitalier : ce que la règle de sécurité exige réellement
Vous serez en mesure d'associer chacune des cinq normes de garanties techniques HIPAA de la norme 45 CFR 164.312 à un contrôle WiFi spécifique au personnel. Vous pourrez ensuite décider quelles configurations d'SSID résistent à un audit de l'OCR, supprimer les phrases de passe partagées et rassembler les preuves demandées par un auditeur avant votre prochaine analyse des risques.
Coût du WiFi géré par logement : un modèle d'application pour les gestionnaires d'MDU
Vous serez en mesure d'établir un coût du WiFi géré par logement parfaitement justifiable pour un projet MDU, ligne par ligne : câblage, points d'accès, commutation, licences et support. Vous pourrez ensuite normaliser les offres de services gérés, tester l'impact de l'échelle et de la durée de vie des équipements sur le montant, et comparer le coût mensuel global avec un tarif de référence Internet grand public.
802.11r et 802.11k sur Android : déploiement du roaming rapide sur Cisco Meraki, HPE Aruba et Ubiquiti UniFi
Vous serez en mesure de décider s'il convient d'activer 802.11r, 802.11k et 802.11v pour votre parc Android sur Cisco Meraki, HPE Aruba ou Ubiquiti UniFi, et quelle stratégie 802.11r appliquer. Vous pourrez également piloter le changement en toute sécurité, confirmer chaque modèle de terminal dans une capture de paquets et résoudre les six échecs d'association les plus courants.
Cisco Meraki 802.11r adaptatif vs activé : corriger l'itinérance sur les points d'accès MR
Vous pourrez choisir entre désactivé, activé et adaptatif pour le protocole 802.11r sur chaque SSID Cisco Meraki MR, en fonction de votre parc d'équipements et du mode de sécurité. Vous diagnostiquerez également les échecs de connexion et la lenteur de l'itinérance à l'aide d'un SSID de test, du journal d'événements et d'une capture de paquets, puis vous segmenterez les SSID par classe d'appareil.
Microsoft Cloud PKI pour le WiFi : déploiement de certificats EAP-TLS avec Intune et Entra ID
Vous serez en mesure de décider si Microsoft Cloud PKI, une autorité racine Cloud PKI ou l'intégration de votre propre autorité de certification (BYOCA) convient à votre parc. Vous pourrez ensuite déployer des certificats WiFi EAP-TLS sur des appareils gérés par Intune sans NDES. Ce guide explique également comment amener RADIUS à faire confiance à la chaîne, révoquer des certificats via la CRL et résoudre les huit pannes les plus courantes.
Configuration du Captive Portal FortiGate avec un serveur de portail externe
Vous serez en mesure de configurer un FortiGate pour appliquer un Captive Portal externe hébergé par Purple, avec une authentification et un comptage RADIUS, une liste d'exemption fonctionnelle et un certificat approuvé. Vous pouvez également choisir entre le portail intégré et externe, tester sur des appareils réels et corriger les erreurs qui bloquent le plus souvent les connexions des invités.
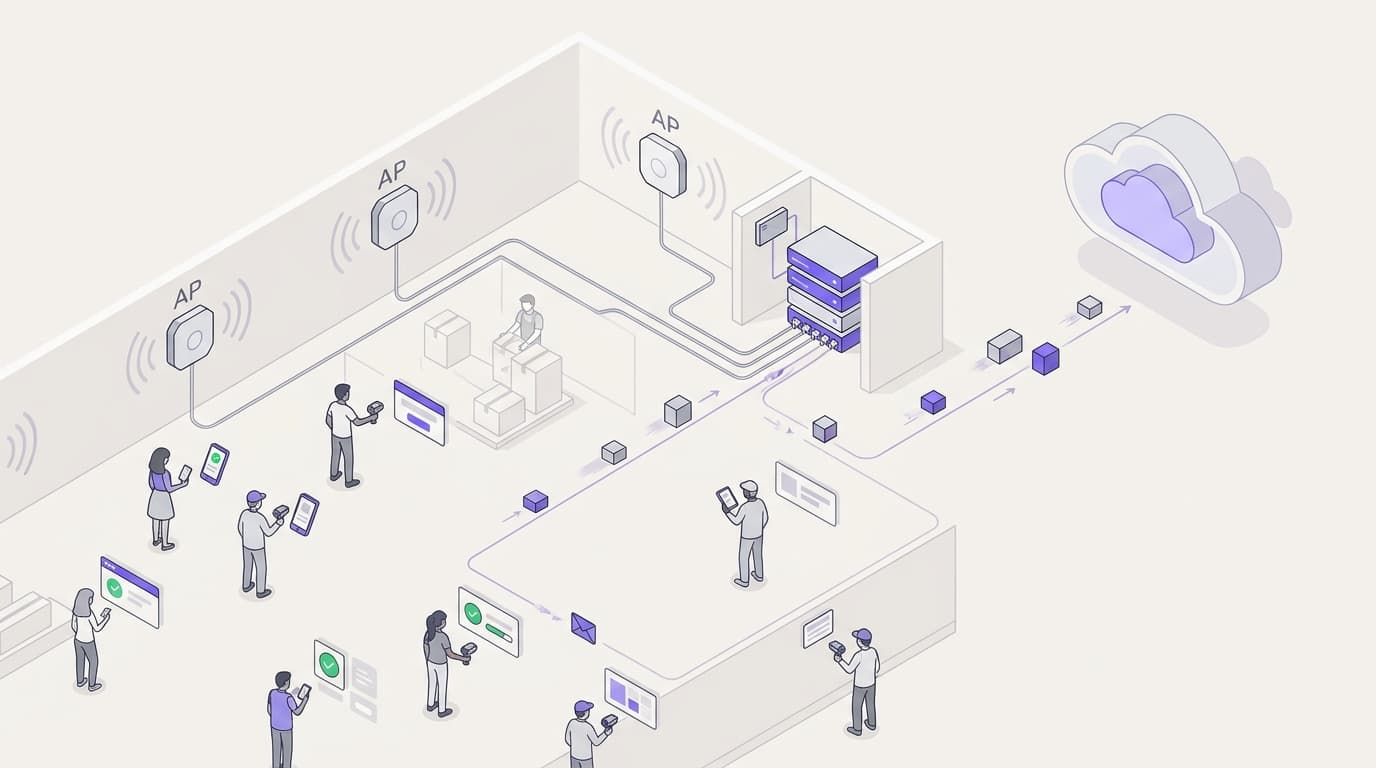
Configuration de 802.1X sur Juniper Mist avec cloud RADIUS
Vous serez en mesure de configurer un WLAN WPA2 ou WPA3-Enterprise sur Juniper Mist qui s'authentifie auprès d'un cloud RADIUS, de choisir entre UDP RADIUS, RadSec et un proxy Mist Edge, et d'associer des attributs RADIUS à des VLANs dynamiques. Vous saurez également où le calendrier d'analyse des clients de Mist et Marvis indiquent exactement l'origine d'un échec d'authentification.
Logiciel Captive Portal en marque blanche : ce que les MSP et revendeurs doivent vérifier avant de signer
Vous pourrez choisir entre la marque blanche complète, le co-branding et les modèles de recommandation, puis évaluer les fournisseurs sur le multi-tenant, la personnalisation de la marque, la couverture matérielle, la facturation, les registres de consentement GDPR, les API et l'escalade du support. Le guide se termine par 15 questions pour vos appels d'offres et un tableau d'alertes à envoyer à chaque fournisseur sélectionné avant de signer.

Comparatif des modèles de tarification des portails captifs : par site, par point d'accès et par utilisateur
Déterminez quel modèle de tarification de Captive Portal convient à votre parc : par site, par point d'accès, par utilisateur ou session, ou inclus avec le matériel. Appliquez le nombre de vos établissements, le nombre d'AP et le nombre de connexions mensuelles à chaque devis. Ajoutez ensuite les coûts de SMS, de support, d'intégration, de conformité et de sortie, puis classez les fournisseurs sur un coût total sur trois ans.
Guide de cartographie de la topologie réseau : créer une carte des appareils en direct à partir de CDP, LLDP et MTR
Vous serez en mesure de créer une carte réseau actualisée en fusionnant les tables de voisinage CDP et LLDP, les sauts de chemin MTR et un balayage de sous-réseau LAN. Vous pourrez ensuite vérifier l'exactitude de la carte, corriger les défauts de détection courants et décider si un outil de cartographie gratuit, payant ou basé sur la détection convient à votre parc.
Guide de gestion des équipements réseau : SNMP, TFTP et syslog sans NMS complet
Vous serez en mesure de gérer un parc restreint de commutateurs et de routeurs grâce au requêtage SNMP, aux sauvegardes de configuration TFTP ainsi qu'à un récepteur de syslog et de traps exécuté depuis un unique hôte de gestion. Vous pourrez également déterminer si cette configuration légère est suffisante ou si une surveillance continue, un historique des tendances ou une échelle multi-sites justifient un NMS complet.
Comment le WiFi pour le personnel vous aide à respecter la norme ISO/IEC 27001 : Associer les contrôles de l'Annexe A à votre réseau sans fil
Vous serez en mesure de décider si votre WiFi pour le personnel peut prouver la conformité à 12 contrôles de l'Annexe A de la norme ISO/IEC 27001:2022, y compris A.5.15, A.8.5 et A.8.22. Vous pourrez également remplacer une clé WPA2-PSK partagée par l'IEEE 802.1X et des VLANs dynamiques. Enfin, vous pourrez rassembler les journaux RADIUS, les tests de ségrégation et les dossiers des fournisseurs qu'un auditeur accepte à l'étape 2.
ROI du WiFi invité : méthodologie de calcul et repères sectoriels
Vous serez en mesure de concevoir un modèle de ROI pour votre WiFi invité que votre directeur financier validera, en s'appuyant sur la marge brute et les groupes de contrôle plutôt que sur le chiffre d'affaires et l'attribution. Calculez quatre flux de valeur, testez leur résistance en divisant par deux les hypothèses d'impact, et remplacez chaque estimation de première année par votre propre référence à 90 jours avant de solliciter le budget de la deuxième année.
Cyber Essentials et WiFi du personnel : valider les cinq contrôles sur votre réseau sans fil
Vous serez en mesure de faire correspondre chacun des cinq contrôles Cyber Essentials au WiFi de votre personnel et de combler les lacunes identifiées par les évaluateurs. Vous pourrez ensuite choisir entre le 802.1X, l'iPSK et un réseau WPA2-PSK segmenté pour chaque classe d'appareils. Enfin, vous saurez comment préparer vos points d'accès, contrôleurs et BYOD pour un audit Cyber Essentials Plus.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.