
Guides techniques WiFi
Guides techniques approfondis rédigés par des experts sur le WiFi invité, les analyses, les Captive Portals et la technologie de site.
54 guides in Security

Le WiFi des hôpitaux est-il sûr ? Ce que les patients et les visiteurs doivent savoir
Ce guide de référence technique complet examine l'architecture de sécurité des réseaux WiFi invités des hôpitaux. Il fournit aux responsables informatiques et aux exploitants d'établissements des stratégies de mise en œuvre concrètes, axées sur la segmentation du réseau, les normes de chiffrement et les cadres de conformité pour garantir la protection des données des patients sans compromettre les opérations cliniques.

Le WiFi des aéroports est-il sûr ? Un guide de sécurité pour les voyageurs
Ce guide fournit une référence technique faisant autorité pour les responsables informatiques, les architectes réseau et les directeurs d'exploitation de sites sur les risques de sécurité du WiFi des aéroports et la manière de les atténuer. Il couvre l'ensemble des menaces — des points d'accès Evil Twin aux serveurs DHCP malveillants — et propose un cadre de déploiement pratique et basé sur des normes utilisant l'IEEE 802.1X, le WPA3 et la segmentation réseau. Il associe également la plateforme de Guest WiFi et d'analyse de Purple à chaque vecteur de risque, offrant des points d'intégration concrets pour les opérateurs souhaitant déployer un WiFi public sécurisé, conforme au GDPR et commercialement viable.

Le WiFi des hôtels est-il sûr ? Ce que chaque voyageur doit savoir
Ce guide technique complet détaille les risques de sécurité spécifiques inhérents aux réseaux WiFi des hôtels, notamment les AP malveillants et les attaques MITM. Il fournit des étapes de mise en œuvre concrètes et neutres vis-à-vis des fournisseurs pour permettre aux responsables informatiques et aux architectes réseau de sécuriser leur infrastructure sans fil et de tirer parti des plateformes de WiFi invité gérées.

Le WiFi public est-il sûr ? Le guide ultime
Ce guide ultime fournit aux responsables informatiques d'entreprise des stratégies concrètes pour concevoir des réseaux WiFi publics sécurisés. Il détaille l'atténuation technique des menaces principales telles que les attaques MITM et les points d'accès malveillants, tout en expliquant comment exploiter des plateformes comme Purple pour garantir la conformité, protéger l'infrastructure de l'entreprise et monétiser en toute sécurité la connectivité des invités.

Comment surveiller le trafic réseau WiFi : un guide pour les équipes IT
Ce guide technique propose des stratégies exploitables pour surveiller le trafic WiFi d'entreprise, en se concentrant sur l'architecture, la sécurité et les performances. Il apporte aux équipes IT de l'hôtellerie, du commerce de détail et du secteur public les cadres nécessaires pour déployer des solutions de surveillance réseau évolutives et sécurisées.

Sécurité du WiFi BYOD : comment autoriser les appareils personnels sur votre réseau en toute sécurité
Un guide pragmatique et neutre vis-à-vis des fournisseurs destiné aux responsables informatiques pour sécuriser l'accès WiFi BYOD. Il couvre la mise en œuvre de l'authentification 802.1X, l'intégration MDM et une segmentation stricte du réseau pour protéger les actifs de l'entreprise tout en autorisant les appareils personnels.

La méthode d'authentification WiFi la plus sécurisée : un comparatif
Ce guide de référence technique fournit une comparaison classée définitive des méthodes d'authentification WiFi - de la norme obsolète WEP jusqu'à l'authentification par certificat EAP-TLS - aidant les responsables informatiques, les architectes réseau et les directeurs de la technologie des sites d'entreprise à prendre des décisions de sécurité éclairées et conformes. Il couvre l'architecture technique de chaque protocole, les scénarios de déploiement réels dans l'hôtellerie et le commerce de détail, ainsi que des conseils de mise en œuvre pratiques pour les organisations soumises aux obligations PCI-DSS et GDPR. Pour les exploitants de sites et les équipes informatiques, ce guide traduit des normes cryptographiques complexes en décisions de déploiement exploitables avec des résultats commerciaux mesurables.

Le WPA-PSK expliqué : définition, fonctionnement et risques pour la sécurité
Cette référence technique d'autorité décortique les mécanismes du WPA-PSK - son handshake à 4 voies, son architecture cryptographique et ses vulnérabilités de sécurité inhérentes - et explique précisément pourquoi les réseaux d'entreprise doivent passer à des architectures robustes 802.1X ou à un portail captif géré. Elle fournit des conseils de déploiement exploitables pour les responsables informatiques gérant des environnements complexes dans les secteurs de l'hôtellerie, de la vente au détail, de l'événementiel et du secteur public.

Qu'est-ce que la sécurité WiFi ? Le guide complet de la sécurité des réseaux sans fil
Une référence technique complète pour les responsables informatiques sur la sécurisation des réseaux sans fil d'entreprise. Ce guide couvre l'évolution des protocoles de chiffrement, les meilleures pratiques architecturales pour la segmentation et les stratégies de défense contre les menaces WiFi courantes.

Conformité PCI DSS pour les réseaux WiFi de vente au détail
Ce guide de référence technique détaille les exigences PCI DSS v4.0 qui s'appliquent spécifiquement aux réseaux WiFi de vente au détail, couvrant l'architecture de segmentation du réseau, les normes de chiffrement, les contrôles d'authentification et les exigences de piste d'audit. Il fournit des conseils de mise en œuvre concrets pour les responsables informatiques et les architectes réseau qui doivent sécuriser les données de paiement tout en prenant en charge en toute sécurité des accès sans fil invités et d'entreprise distincts.

WiFi invité conforme à la norme HIPAA pour les établissements de santé
Ce guide de référence technique fournit des stratégies de conformité exploitables pour les équipes informatiques du secteur de la santé déployant un WiFi invité. Il couvre la segmentation du réseau, le traitement des données et les exigences de BAA afin de garantir une expérience visiteur fluide sans compromettre les normes HIPAA.

CCPA vs GDPR : Conformité mondiale en matière de confidentialité pour les données WiFi invités
Ce guide propose une comparaison technique complète des exigences de la CCPA et du GDPR pour les déploiements de WiFi invités. Il fournit des stratégies concrètes aux responsables informatiques et aux architectes réseau pour concevoir un cadre de consentement unifié et doublement conforme, atténuant les risques réglementaires tout en préservant la valeur commerciale des données de première partie.
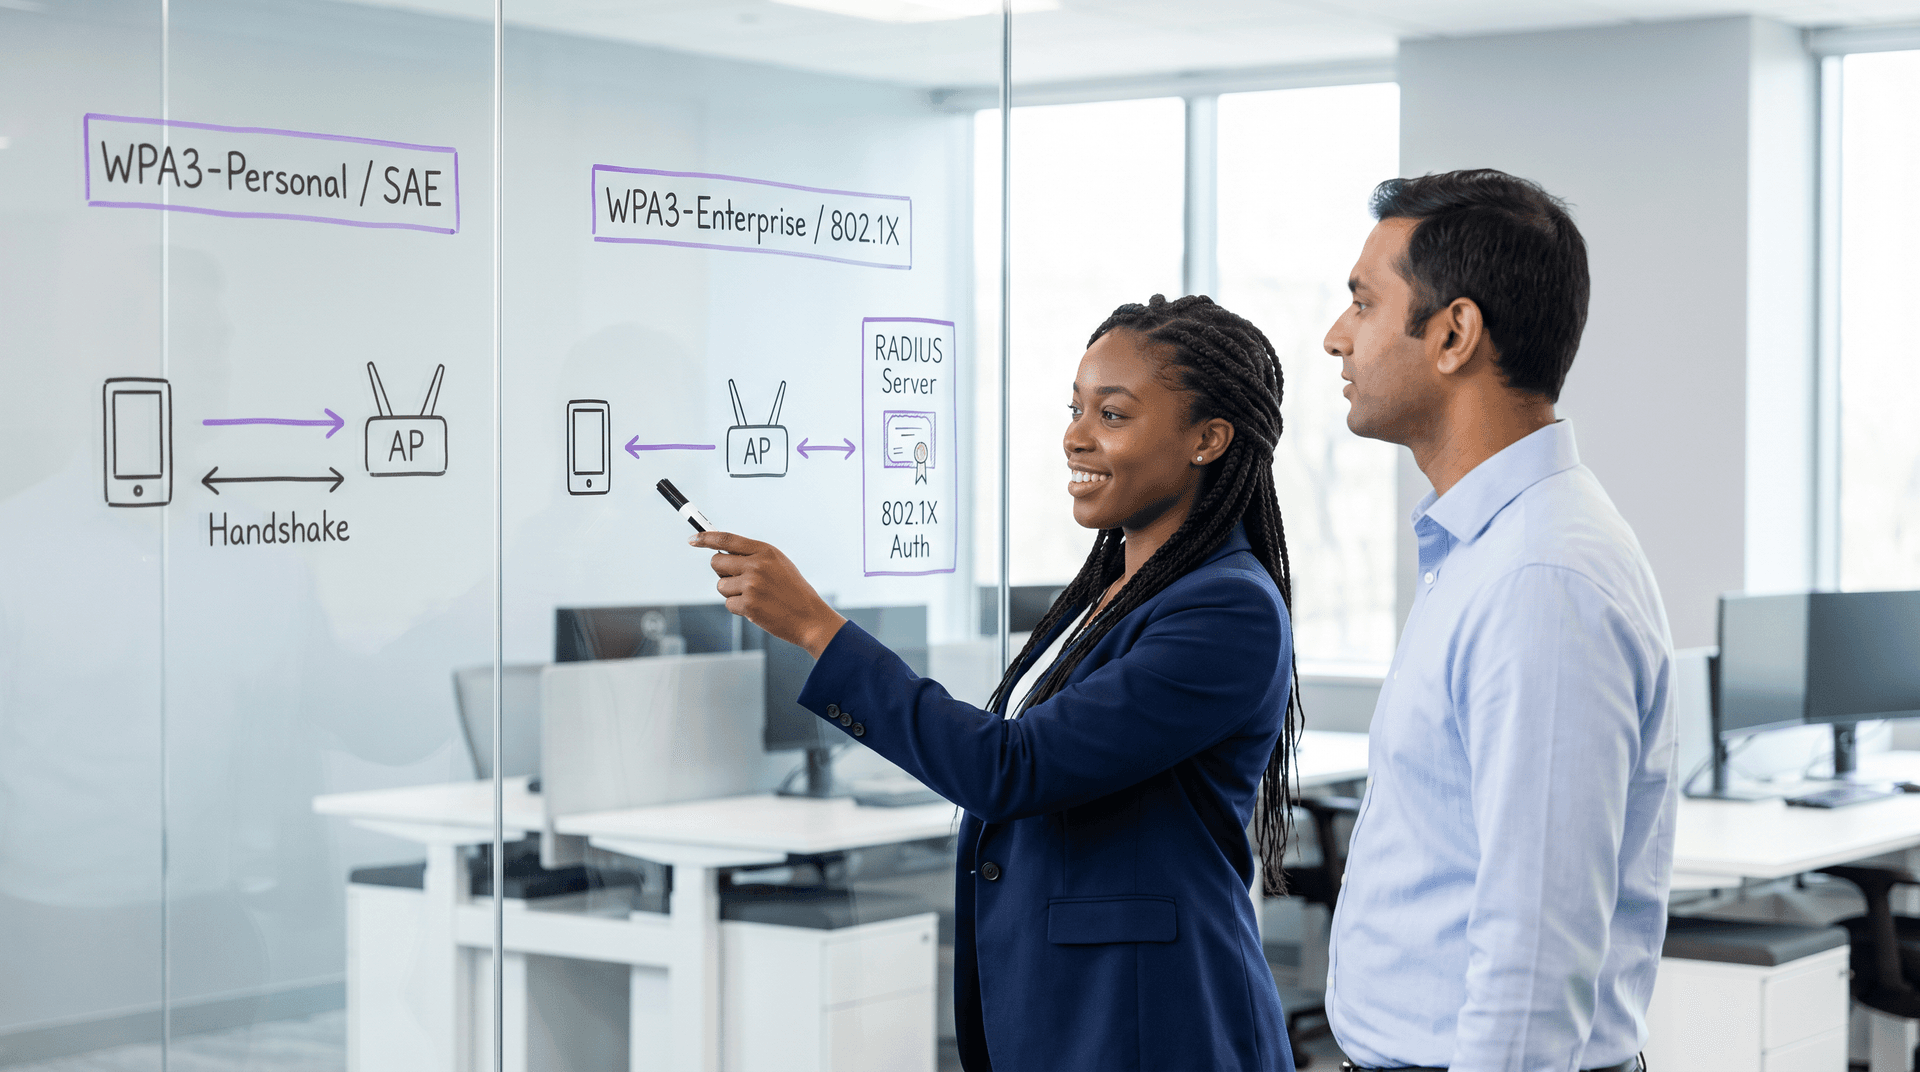
WPA3 Personal vs Enterprise : comparaison de la sécurité WiFi
Comparaison technique entre WPA3 Personal (SAE) et WPA3 Enterprise (802.1X). Découvrez les différences de chiffrement, l'authentification RADIUS et les étapes de déploiement en entreprise.
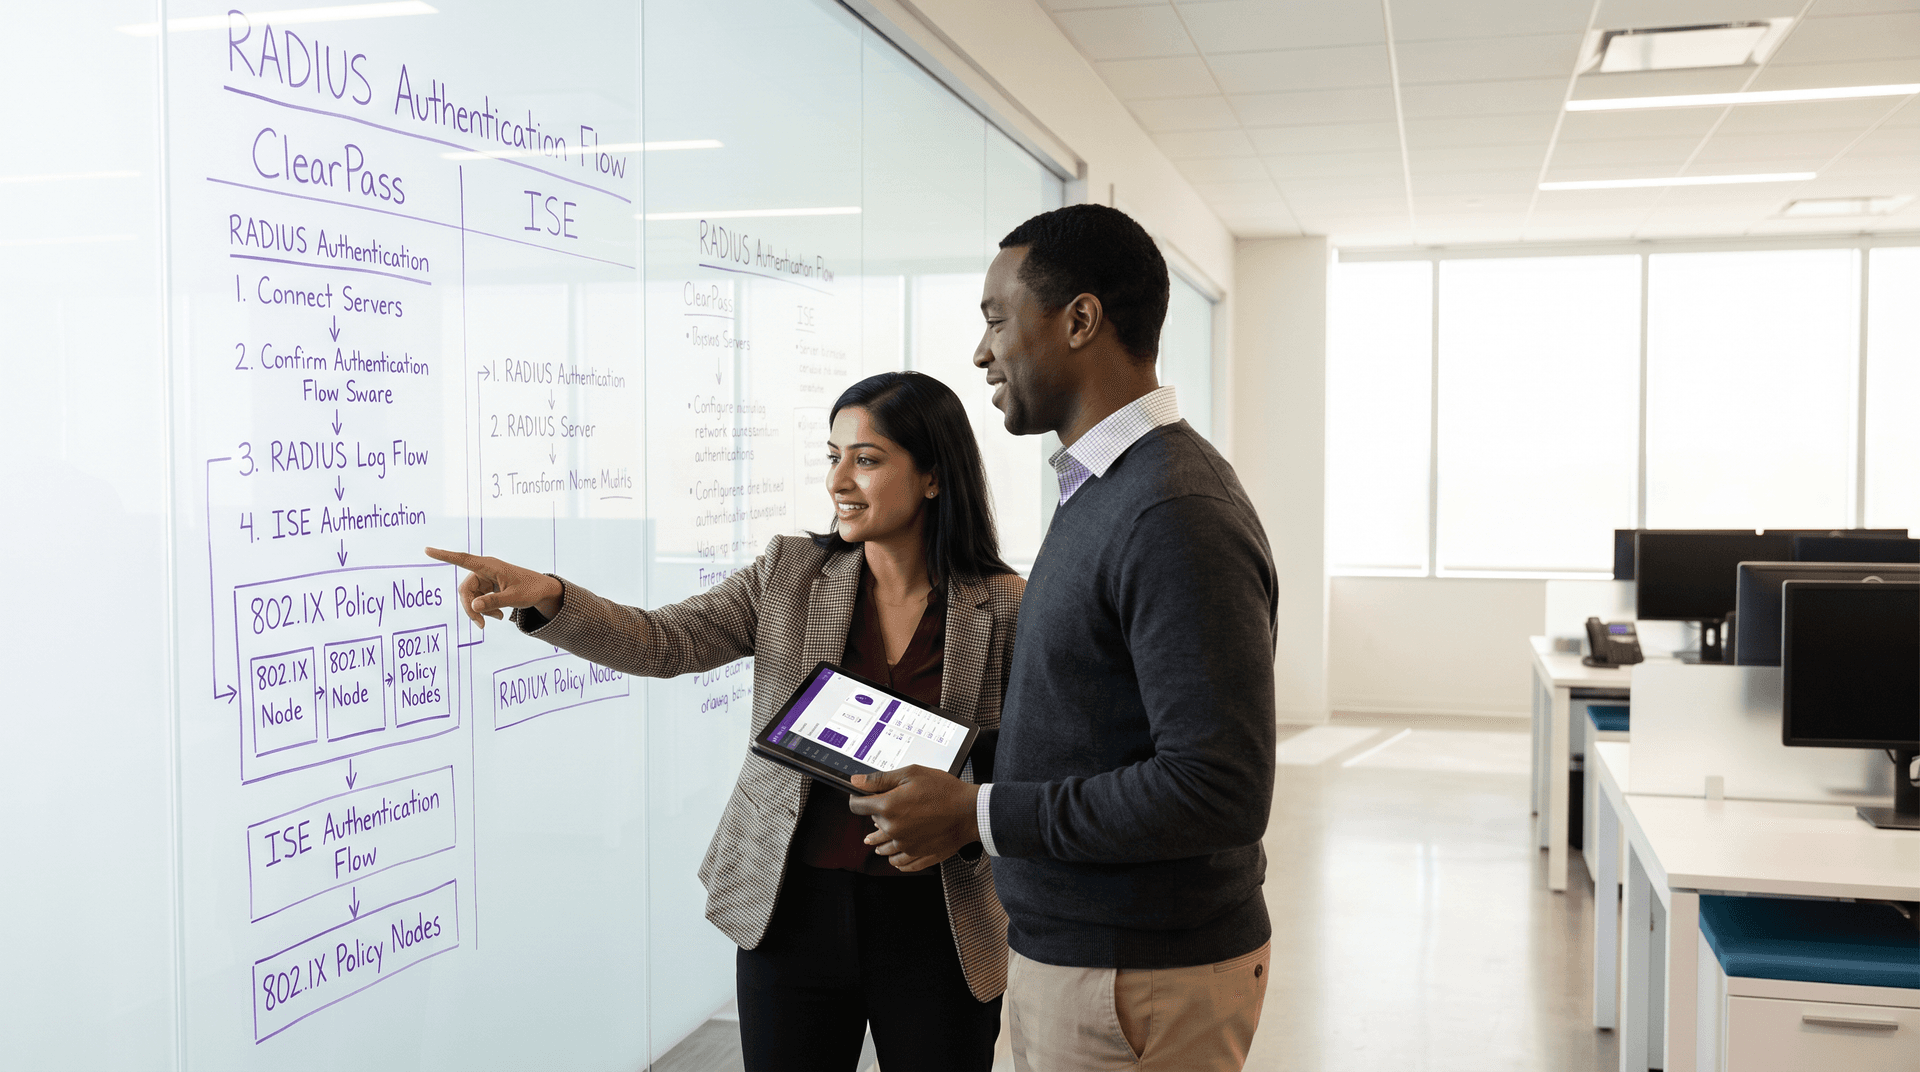
Aruba ClearPass vs Cisco ISE : comparaison des plateformes NAC d'entreprise
Comparez Aruba ClearPass Policy Manager et Cisco ISE. Évaluez le RADIUS AAA multi-constructeur, les moteurs de politiques 802.1X, les coûts de licence et l'intégration du WiFi invité.
Détection des Rogue AP : Protéger le WiFi des sites contre les attaques par usurpation d'identité
Ce guide fournit une référence technique complète pour les responsables informatiques, les architectes réseau et les directeurs d'exploitation de sites sur le déploiement de systèmes de prévention des intrusions sans fil (WIPS) afin de détecter et de neutraliser les points d'accès non autorisés (rogue AP) et les attaques de type « evil twin ». Il couvre les méthodologies de détection, les contre-mesures légales, les exigences de conformité et les scénarios d'implémentation réels dans les secteurs de l'hôtellerie, du commerce de détail et du secteur public. Les organisations qui mettent en œuvre les stratégies décrites ici renforceront leur posture de sécurité sans fil, réduiront les risques de conformité et protégeront à la fois leur infrastructure et leurs utilisateurs contre les menaces d'usurpation de WiFi.

WiFi invité ISO 27001 : un guide de conformité
Cette référence technique de référence associe directement les déploiements de WiFi invité aux contrôles ISO 27001:2022, en détaillant les exigences de ségrégation de réseau, de journalisation et de traitement des risques. Elle fournit des conseils pratiques aux responsables informatiques et aux architectes réseau sur la génération de preuves prêtes pour l'audit et l'exploitation des attestations SOC 2 des fournisseurs pour satisfaire aux mandats d'assurance des fournisseurs du SMSI.

Filtrage DNS pour le WiFi invité : Bloquer les logiciels malveillants et les contenus inappropriés
Ce guide fournit aux responsables informatiques, architectes réseau et directeurs de sites une référence technique définitive pour le déploiement du filtrage DNS sur les réseaux WiFi invités. Il couvre l'architecture du blocage des menaces au niveau DNS, une comparaison des principaux services DNS cloud du marché, un guide de mise en œuvre étape par étape et des études de cas réels dans les secteurs de l'hôtellerie et du commerce de détail. Le filtrage DNS est la première ligne de défense la plus rentable contre les logiciels malveillants, le phishing et les contenus inappropriés sur les réseaux publics. Ce guide prépare les équipes à le déployer en toute confiance et en conformité avec les exigences PCI-DSS, GDPR et HIPAA.

Expirations de session WiFi invité : Équilibrer UX et sécurité
Ce guide fournit un cadre pratique pour configurer les expirations de session WiFi invité, équilibrant une expérience utilisateur fluide avec une sécurité robuste. Il couvre les délais d'inactivité, les expirations absolues, les stratégies de réauthentification et les scénarios de déploiement spécifiques à l'industrie pour les responsables informatiques et de sites.

PEAP-MSCHAPv2 : Pourquoi il est encore courant, pourquoi il est risqué et comment s'en affranchir
Un guide de référence technique complet détaillant les vulnérabilités de sécurité critiques de PEAP-MSCHAPv2, y compris les attaques de type evil twin et la capture d'identifiants. Il fournit une feuille de route pratique et neutre vis-à-vis des fournisseurs pour aider les équipes informatiques à migrer les réseaux WiFi d'entreprise vers une authentification sécurisée EAP-TLS basée sur des certificats.

Architecture Zero Trust WiFi : Appliquer le Zero Trust aux réseaux de sites physiques
Un guide de référence technique complet détaillant comment les exploitants de sites peuvent appliquer les principes du Zero Trust aux réseaux WiFi d'entreprise. Il couvre la vérification continue, la micro-segmentation et l'application de la posture des appareils afin de sécuriser les environnements de l'hôtellerie, du commerce de détail et du secteur public contre les déplacements latéraux et les risques de conformité.

Fondamentaux de la PKI pour les administrateurs WiFi : certificats, AC et chaînes de confiance
Ce guide de référence technique explique les concepts fondamentaux de l'infrastructure à clés publiques (PKI) pour les administrateurs WiFi d'entreprise, couvrant les autorités de certification, les chaînes de confiance et les certificats X.509. Il détaille comment la PKI sous-tend l'authentification mutuelle EAP-TLS et fournit des conseils de déploiement exploitables pour les équipes informatiques dans les secteurs de l'hôtellerie, du commerce de détail et du secteur public. La compréhension de la PKI est un prérequis obligatoire pour déployer l'authentification WiFi basée sur des certificats pour le personnel avec Purple.

Le guide ultime de l'architecture et de l'authentification OpenRoaming
Ce guide fournit une référence technique faisant autorité sur l'architecture WBA OpenRoaming, couvrant les bases de Passpoint, la fédération RADIUS, la sécurité RadSec mTLS, ainsi que des conseils de déploiement étape par étape pour les sites d'entreprises. Il apporte aux responsables informatiques, aux architectes réseau et aux exploitants de sites les connaissances nécessaires pour remplacer les Captive Portals par une connectivité WiFi transparente, sécurisée et conforme, offrant un ROI mesurable.

OCSP et révocation de certificats pour l'authentification WiFi
Ce guide complet explore les mécanismes critiques de la révocation de certificats dans les environnements WiFi d'entreprise, en se concentrant sur la transition des CRL vers OCSP. Il fournit des stratégies de mise en œuvre exploitables pour les équipes informatiques gérant des réseaux à grande échelle et à haute densité où la sécurité en temps réel et la faible latence sont primordiales.

Évaluation de la posture des appareils pour le contrôle d'accès au réseau
Ce guide technique explique le fonctionnement de l'évaluation de la posture des appareils pour le contrôle d'accès au réseau (NAC), en détaillant l'architecture, l'intégration MDM et les flux de remédiation requis pour mettre en œuvre le Zero Trust WiFi dans les environnements d'entreprise et de lieux publics.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
