
如何在常見的基地台平台(Cisco、Aruba、Ubiquiti)上設定 WPA2-Enterprise
本技術參考指南為資深 IT 專業人員與網路架構師提供在 Cisco、Aruba 及 Ubiquiti 平台上佈署 WPA2-Enterprise 的權威且特定廠商之逐步說明。內容詳細介紹了企業與場館環境中的架構、RADIUS 整合、合規要求以及實際佈署情境。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:Enterprise WiFi 安全指南 →
WPA2-Enterprise and 802.1X multi-vendor AP configurator
Model AAA timers, generate platform-specific configuration commands for Cisco Catalyst, Aruba Instant, and Ubiquiti UniFi, and audit 802.1X security posture.
Hardware platform & authentication method
Platform parameters & verification
Turnkey configuration commands (Cisco Catalyst 9800 WLC)
! Cisco Catalyst 9800 RADIUS AAA & WLAN configuration
! EAP method: EAP-TLS (mutual X.509 certificates)
aaa new-model
!
radius server RADIUS-PRIMARY
 address ipv4 10.0.10.15 auth-port 1812 acct-port 1813
 ! Type 0 stores the secret in cleartext and type 7 is reversible
 ! obfuscation, not encryption. Configure a primary key first, then this
 ! line is stored as type 6 (AES):
 !   key config-key password-encrypt
 !   password encryption aes
 key <RADIUS_SHARED_SECRET>
 timeout 5
 retransmit 3
!
aaa group server radius PURPLE-RADIUS-GROUP
 server name RADIUS-PRIMARY
 ip radius source-interface GigabitEthernet1
 deadtime 5
!
aaa authentication dot1x PURPLE-DOT1X-AUTH group PURPLE-RADIUS-GROUP
aaa authorization network PURPLE-DOT1X-AUTH group PURPLE-RADIUS-GROUP
aaa accounting identity PURPLE-RADIUS-ACCT start-stop group PURPLE-RADIUS-GROUP
!
wlan Corporate-WPA2-Enterprise 1 Corporate-WPA2-Enterprise
 security wpa wpa2
 security wpa wpa2 ciphers aes
 security wpa akm ft dot1x
 security ft
 security ft over-the-ds
 security dot1x authentication-list PURPLE-DOT1X-AUTH
 security pmf optional
 no shutdown
!
wireless profile policy PURPLE-POLICY-PROFILE
 ! aaa-override is the switch that makes RFC 3580 work. Without it the
 ! controller accepts Tunnel-Private-Group-ID and then discards it.
 aaa-override
 accounting-list PURPLE-RADIUS-ACCT
 no shutdown
Web dashboard deployment steps:
- Navigate to Configuration > Security > AAA > Servers/Groups and add RADIUS server 10.0.10.15.
- Configure the shared secret, authentication port 1812, and accounting port 1813.
- Under Configuration > Wireless > WLANs, add a WLAN with security set to WPA2-Enterprise (802.1X).
- Select the AAA server group, then enable AAA Override on the policy profile so the RFC 3580 VLAN attributes are honoured.
- Apply to the AP policy profile and verify client 802.1X association in Monitoring > Wireless > Clients.
執行摘要
部署 WPA2-Enterprise 已不再是可有可無的安全升級,而是任何企業級無線網路的基本基準。對於在旅宿、零售和公共部門環境中營運的 IT 經理和網路架構師而言,擺脫預共用金鑰並轉向 802.1X 驗證,是由包括 PCI-DSS 和 GDPR 在內的嚴格合規性授權所驅動。本技術參考指南為三大領先的存取點廠商:Cisco、Aruba 和 Ubiquiti 提供具體、可行且針對特定平台的設定步驟。
透過轉型至 WPA2-Enterprise,企業組織可以消除與共用認證相關的風險、獲得精細的每工作階段稽核軌跡,並啟用動態網路分段。如果實作正確,此架構不僅能保護企業周邊安全,還能與透過綜合 Guest WiFi 平台管理的訪客網路無縫整合。以下章節詳細介紹了成功部署所需的技術架構、部署步驟和風險緩解策略。
技術深入探討
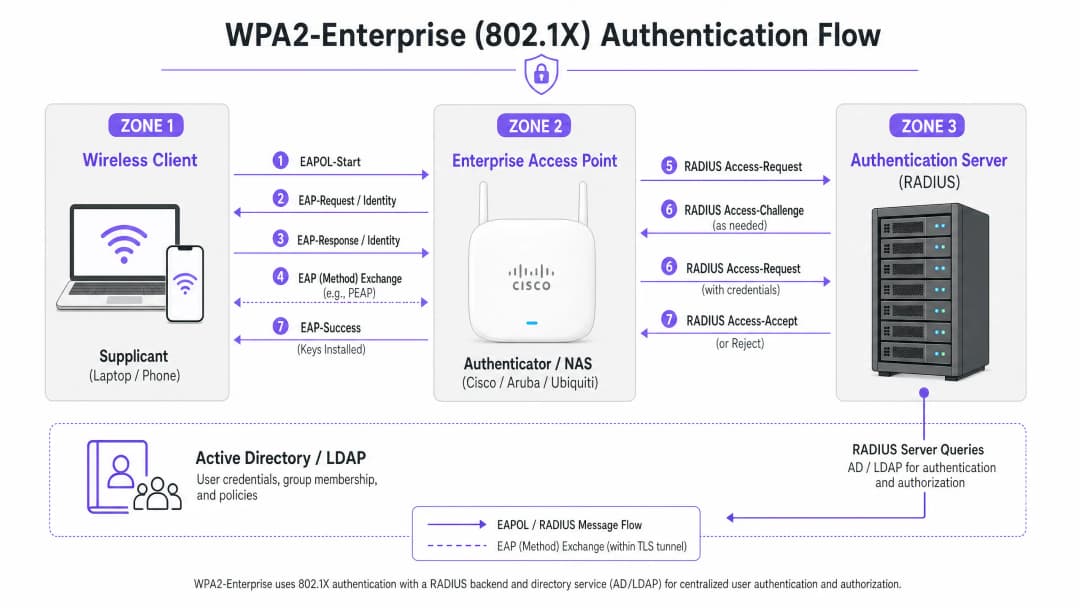
WPA2-Enterprise 仰賴 IEEE 802.1X 標準來提供基於連接埠的網路存取控制。與使用靜態預共用金鑰 (PSK) 的 WPA2-Personal 不同,WPA2-Enterprise 要求每個用戶端(用戶端裝置)在獲准存取網路之前,都必須針對外部驗證伺服器 - 通常是 RADIUS 伺服器 - 進行個別驗證。
該架構由三個主要元件組成:
- 用戶端 (Supplicant):嘗試連線至網路的用戶端裝置。
- 驗證器 (Authenticator):促進驗證過程的企業級存取點或無線區域網路控制器(例如 Cisco WLC 或 Aruba 行動控制器)。
- 驗證伺服器 (Authentication Server):後端 RADIUS 伺服器(例如 Cisco ISE、Aruba ClearPass 或 Windows NPS),用於針對 Active Directory 或 LDAP 等目錄服務驗證認證。
EAP 交換流程
驗證流程利用區域網路擴充驗證協定 (EAPOL)。在初始階段,驗證器純粹充當透明代理。一旦 RADIUS 伺服器驗證了認證,它就會向驗證器傳回一個 Access-Accept 訊息,驗證器隨後會衍生保護無線工作階段安全所需的加密金鑰。選擇 EAP 方法至關重要。PEAP-MSCHAPv2 是部署最廣泛的方法,因為它支援傳統的 Active Directory 密碼驗證,同時透過伺服器憑證建立的 TLS 隧道來保護交換過程。然而,為了獲得最高安全性,建議使用 EAP-TLS。EAP-TLS 需要雙向憑證驗證(伺服器和用戶端都必須出示有效憑證),這可以防止憑證被盜,但需要強健的公開金鑰基礎建設 (PKI) 或行動裝置管理 (MDM) 解決方案來發送憑證。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
實作指南
配置 WPA2-Enterprise 的基本原則在不同廠商之間是一致的,但具體執行方式會因管理介面和生態系統而異。

Cisco (Catalyst 與 Meraki)
Cisco 環境的規模通常從校園部署到分散式企業網路不等。
Cisco Catalyst (WLC/DNA Center):
- 定義 RADIUS 伺服器:導覽至「Security」索引標籤,選取「AAA」,然後配置主要與次要 RADIUS 驗證與計費伺服器。確保共用金鑰與 RADIUS 伺服器配置相符。
- 建立 WLAN 設定檔:在「WLANs」索引標籤下建立一個新設定檔。
- 配置安全性原則:將 Layer 2 Security 設定為 WPA+WPA2,並啟用 802.1X 作為驗證金鑰管理 (AKM) 方法。
- 繫結 AAA 伺服器:將先前定義的 RADIUS 伺服器對應到 WLAN 設定檔。如果需要動態 VLAN 分配,請啟用「AAA Override」。
Cisco Meraki:
- SSID 配置:在 Meraki 控制面板中,導覽至 Wireless > SSIDs 並選取目標網路。
- 存取控制:將關聯需求設定為「WPA2-Enterprise with my RADIUS server」。
- RADIUS 設定:輸入您的 RADIUS 基礎建設 IP 位址、驗證連接埠(通常為 1812)、計費連接埠 (1813) 以及共用金鑰。Meraki 控制面板包含內建的測試工具,可在部署前驗證 RADIUS 連線能力。
Aruba Networks
Aruba 是 飯店餐旅業 和高等教育機構的主流平台,廣泛使用其 ClearPass Policy Manager 進行進階存取控制。
- 定義 AAA 設定檔:在 Aruba Central 或 Mobility Controller UI 中建立一個新的 AAA 設定檔。此設定檔決定了驗證的處理方式。
- 配置 RADIUS 伺服器群組:將您的 RADIUS 伺服器新增至伺服器群組,並指定容錯移轉規則和逾時值。將此群組附加到 AAA 設定檔。3. Virtual AP 設定:建立或修改 Virtual AP (SSID) 設定檔。將安全性類型設定為 WPA2-Enterprise。
- 繫結設定檔:將 AAA 設定檔繫結至 Virtual AP 設定檔。如果使用 ClearPass,請確保允許 RADIUS CoA (Change of Authorization) 埠 (3799) 通過任何中間防火牆,以啟用動態原則執行。
Ubiquiti (UniFi)
Ubiquiti 透過 UniFi Network Controller,為 零售業 和中小企業環境提供具備成本效益的解決方案。
- 建立 RADIUS 設定檔:導覽至 Settings > Profiles > RADIUS。使用您外部 RADIUS 伺服器的 IP 地址、連接埠 (1812/1813) 以及共用金鑰來建立新的設定檔。
- SSID 設定:前往 Settings > WiFi 並建立一個新的無線網路。
- 安全性設定:選擇 "WPA2 Enterprise" 作為安全性通訊協定,並繫結新建立的 RADIUS 設定檔。
- RADIUS 架構考量因素:與可能提供本地存活 RADIUS 的企業級控制器不同,UniFi 極度依賴外部伺服器 (例如 FreeRADIUS 或 Windows NPS)。請確保 UniFi AP 與 RADIUS 後端之間具備可靠的連線能力。
最佳實踐
為了確保部署同時具備彈性與安全性,網路架構師必須遵循以下幾項關鍵的最佳實踐:
- 強制執行憑證驗證:用戶端裝置必須明確設定為針對受信任的憑證授權單位 (CA) 驗證 RADIUS 伺服器的憑證。若未執行此操作,網路將面臨 "Evil Twin" (邪惡雙胞胎) 攻擊的風險,使惡意存取點得以收集使用者憑證。
- 實作 RADIUS 備援:RADIUS 伺服器處於網路存取的關鍵路徑中。請務必設定主要和次要 RADIUS 伺服器。在分佈式環境中,請考慮使用雲端託管的 RADIUS 解決方案以實現高可用性。
- 利用動態 VLAN 分配:使用 RADIUS 屬性 (例如
Tunnel-Pvt-Group-ID),根據使用者的 Active Directory 群組成員資格,動態地將使用者分配到特定的 VLAN。這可在不廣播多個 SSID 的情況下強制執行網路分段。 - 啟用 RADIUS Accounting:請勿僅設定驗證。RADIUS Accounting (連接埠 1813) 對於產生合規性框架所需的稽核軌跡是強制性的。
- 保護網路邊緣:在我們的指南 透過強大的 DNS 與安全性保護您的網路 中,閱讀更多關於保護您基礎設施的資訊。
疑難排解與風險緩釋
即使經過精心規劃,部署過程中仍可能遇到問題。常見的失敗模式包括:
- 共用金鑰不相符:RADIUS 共用金鑰中簡單的金鑰輸入錯誤會導致無聲的驗證失敗。請驗證驗證器和 RADIUS 伺服器上的金鑰。
- 時間同步錯誤:憑證驗證需要精確的時間戳記。請確保所有 AP、控制器和 RADIUS 伺服器均透過可靠的 NTP 來源進行同步。
- 防火牆阻擋 RADIUS 流量:確保 AP/控制器與 RADIUS 伺服器之間的 UDP 連接埠 1812(驗證)和 1813(帳務)已開啟。如果使用 CoA,請確保 UDP 3799 已開啟。
- 用戶端設定錯誤:最常見的問題是用戶端裝置未設定為信任核發 RADIUS 伺服器憑證的 CA。請使用 MDM 或群組原則將正確的無線設定檔推送到企業裝置。
如需深入了解驗證協定,請參閱 How to Configure 802.1X WiFi Authentication: A Step-by-Step Guide。
投資報酬率與企業影響
除了有形的安全性提升外,過渡到 WPA2-Enterprise 還能帶來顯著的商業價值。
- 降低風險:消除共享密碼可大幅減少受攻擊面以及資料外洩的風險,避免帶來嚴重的財務和商譽損失。
- 營運效率:將 WiFi 驗證與您現有的身分識別提供者(例如 Active Directory)整合,可實現自動化的員工入職和離職處理。當員工離職時,停用其 AD 帳戶即可立即撤銷其 WiFi 存取權限。
- 符合合規性:詳細的稽核追蹤和單一用戶驗證是符合 PCI-DSS 和 ISO 27001 合規性的先決條件。
- 統一基礎架構:透過使用動態 VLAN 分配,場域可以在用於顧客存取的相同實體硬體上,安全地運行企業、後勤和 IoT 流量。接著可以使用專用的 WiFi Analytics 解決方案對顧客網路進行營利和分析,從而最大化硬體投資報酬率。請透過閱讀 What Is a Leased Line? Dedicated Business Internet 來瞭解如何確保您擁有足夠的頻寬。
關鍵定義
WPA2-Enterprise
一種無線網路安全協定,使用 802.1X 透過外部伺服器提供單一用戶驗證,而非使用單一共享密碼。
在企業環境中保護公司與營運 WiFi 網路的強制性標準。
802.1X
一項用於基於連接埠的網路存取控制的 IEEE 標準,為希望連線到 LAN 或 WLAN 的裝置提供驗證機制。
使 WPA2-Enterprise 運作的底層架構。
RADIUS
遠端使用者撥入驗證服務;一種提供集中式驗證、授權和計費(AAA)管理的網路協定。
比對 Active Directory 等資料庫驗證使用者認證的伺服器元件。
Supplicant
裝置(筆記型電腦、智慧型手機)上的軟體用戶端,與驗證器進行通訊以請求網路存取。
必須設定正確的 EAP 設定與憑證信任的端點。
Authenticator
透過在 Supplicant 與驗證伺服器之間傳遞訊息來促進驗證程序進行的網路裝置(基地台或交換器)。
由 IT 團隊管理的 Cisco、Aruba 或 Ubiquiti 硬體。
EAP (Extensible Authentication Protocol)
一種常用於無線網路和點對點連線的驗證架構,支援多種驗證方法。
用於封裝認證交換的協定。
PEAP-MSCHAPv2
一種 EAP 方法,將 MSCHAPv2 密碼交換封裝在由伺服器憑證所建立的安全 TLS 隧道內。
最常見的佈署方法,因為它在安全性與使用標準 AD 密碼的便利性之間取得了平衡。
Dynamic VLAN Assignment
RADIUS 伺服器根據使用者的身分或群組成員資格,指示無線存取點將已驗證的使用者分配到特定 VLAN 的過程。
對於網路分段至關重要,可讓不同的使用者類型安全地共用相同的實體 AP。
範例
一間擁有 200 間客房的飯店需要使用現有的 Aruba 基地台為其後勤員工(房務、管理人員)佈署安全的 WiFi,同時將員工流量與訪客網路嚴格隔離。
IT 團隊使用 WPA2-Enterprise 設定了單一的 'Hotel_Staff' SSID。他們將 Aruba ClearPass 與飯店的 Active Directory 進行整合。在 ClearPass 中,他們設定了執行原則:如果使用者屬於 'Management' AD 群組,ClearPass 會傳回 RADIUS 屬性,將其分配至 VLAN 10(管理網路)。如果使用者屬於 'Housekeeping' 群組,則會被分配至 VLAN 20(營運網路)。AP 則設定為執行這些動態 VLAN 分配。
一家擁有 50 個據點的全國零售連鎖店使用 Cisco Meraki。他們需要透過 WiFi 保護其銷售點(POS)終端設備以符合 PCI DSS 合規要求,取代舊有的 WPA2-Personal 設定。
網路架構師佈署了雲端託管的 RADIUS 服務,以避免在每家分店佈署本地伺服器。在 Meraki 儀表板中,他們將 'Retail_POS' SSID 設定為 WPA2-Enterprise,並將其指向雲端 RADIUS IP。他們透過其 MDM 平台為每個 POS 終端產生唯一的用戶端憑證,並將 RADIUS 伺服器設定為要求 EAP-TLS。Meraki AP 則設定為將 RADIUS 驗證與計費數據同時傳送至雲端服務。
練習題
Q1. 您的組織正在使用 Ubiquiti UniFi 無線存取點部署 WPA2-Enterprise。在測試期間,用戶端可以成功連線,但合規小組指出,中央記錄系統中沒有使用者工作階段持續時間或資料使用量的記錄。最可能的設定疏漏是什麼?
提示:驗證可授予存取權限,但另一個程序會追蹤使用情況。
查看標準答案
RADIUS Accounting 連接埠 (1813) 未設定或被防火牆阻擋。雖然 Authentication (連接埠 1812) 運作正常,但必須明確啟用 Accounting 才能產生工作階段稽核軌跡。
Q2. 使用者回報無法連線到企業 WPA2-Enterprise 網路。您檢查 Cisco WLC 記錄,看到 AP 正在傳遞 EAP-Request,但 RADIUS 伺服器記錄顯示由於「Unknown CA」而「Access-Reject」。需要修正什麼?
提示:思考在 TLS 隧道建立期間所建立的信任關係。
查看標準答案
用戶端裝置的 Supplicant 未設定為信任發行 RADIUS 伺服器憑證的憑證授權單位 (CA)。用戶端正在終止連線以防止潛在的 Evil Twin 攻擊。必須將該 CA 憑證推送至用戶端裝置。
Q3. 您正在為體育場設計網路。您需要支援企業員工、票務終端機和貴賓 WiFi。您應該如何規劃 SSID 的架構,以在保持安全性的同時最大程度地減少射頻干擾?
提示:避免為每個單一的使用案例廣播 SSID。
查看標準答案
部署最多兩個 SSID。一個 SSID 供使用 Captive Portal (如 Purple) 的訪客使用。第二個 SSID 供所有企業營運使用 WPA2-Enterprise。透過 RADIUS 伺服器使用 Dynamic VLAN Assignment,根據其驗證憑證將企業員工分段到一個 VLAN,並將票務終端機分段到另一個 VLAN。
常見問題
What is the primary difference between WPA2-Personal and WPA2-Enterprise?
WPA2-Personal uses a single Pre-Shared Key (PSK) shared across every connecting device, meaning compromise of the passphrase exposes all network traffic. WPA2-Enterprise uses IEEE 802.1X port-based authentication and a central RADIUS server. Each client device authenticates using individual credentials or digital certificates, generating unique pairwise transient encryption keys (PTK) per session.
Which EAP method provides the strongest security for enterprise access points?
EAP-TLS (RFC 5216) provides the highest cryptographic security because it enforces mutual authentication using X.509 digital certificates on both the client supplicant and the RADIUS server. Unlike password-based methods such as PEAP-MSCHAPv2, EAP-TLS is immune to offline dictionary attacks, credential theft, and MS-CHAPv2 cryptographic collision vulnerabilities.
How does dynamic VLAN assignment work in Cisco, Aruba, and Ubiquiti APs?
Dynamic VLAN steering relies on RFC 2868 and RFC 3580 RADIUS attributes returned in the Access-Accept response: Tunnel-Type = 13 (VLAN), Tunnel-Medium-Type = 6 (802), and Tunnel-Private-Group-ID = <VLAN_ID>. When configured on Cisco Catalyst, Aruba Instant, or Ubiquiti UniFi, the access point dynamically assigns the client to the specified broadcast domain without requiring multiple SSIDs.
What RADIUS timeout and retry settings prevent client disconnection during failover?
Keep the timeout multiplied by the retransmit count below 15 seconds, because 802.1X supplicants abandon the exchange and deauthenticate after roughly 15 to 20 seconds. A 3 second timeout with 3 retransmits (9 seconds) or a 4 second timeout with 3 retransmits (12 seconds) both reach the secondary server in time; the common default of 5 seconds with 3 retransmits is exactly 15 seconds and leaves no margin, and 10 seconds with 5 retries fails the join outright rather than failing over.
Why should 802.11r Fast BSS Transition be enabled on WPA2-Enterprise SSIDs?
Standard 802.1X handoffs require a full EAP exchange with the central RADIUS server during every access point roam, introducing 100ms to 400ms of latency that interrupts VoIP calls and video streams. 802.11r Fast BSS Transition (FT-802.1X) caches the Pairwise Master Key (PMK) across neighbouring APs, allowing authenticated roams in under 50ms without re-contacting the RADIUS server.
How does Purple integrate with Cisco, Aruba, and Ubiquiti for enterprise authentication?
Purple provides high-availability cloud RADIUS services and guest captive portals that integrate with Cisco Catalyst, Aruba Central/Instant, and Ubiquiti UniFi networks. Purple authenticates staff devices via 802.1X, manages visitor captive onboarding with SMS and social login, and returns dynamic VLAN attributes to segregate corporate traffic from guest internet access.
繼續閱讀本系列
Portnox 替代方案:無需完整 NAC 的 Cloud RADIUS
您將能夠透過三個問題的測試,決定您的資產需要完整的 NAC,還是只需要用於 WiFi 的 cloud RADIUS。接著,您可以針對有線強制執行、狀態評估、憑證、訪客存取和三年營運成本,來比較 Portnox、Purple、SecureW2 和 JumpCloud,並規劃逐點試行。
iOS 與 macOS 802.1X 疑難排解:Intune、Jamf 與 Microsoft Entra ID 的部署檢查清單
使用此檢查清單診斷 iPhone、iPad 與 Mac 在 Intune 或 Jamf Pro 上無法通過 802.1X 驗證的原因。每種失敗皆對應到四種原因之一:伺服器信任、身分識別憑證、macOS 模式或 Microsoft Entra ID 群組範圍。您將透過 eapolclient 和 RADIUS 紀錄確認原因,套用修正程式,並為未來的憑證輪替做好準備。
Intune WiFi 設定檔伺服器信任:Entra ID 憑證伺服器名稱與根 CA 檢查清單
您將能夠設定 Intune WiFi 設定檔的伺服器驗證端,讓 EAP-TLS 與 PEAP 在 Windows、Apple 和 Android 上順利連線。您將學會如何將憑證伺服器名稱與 RADIUS 憑證進行比對、部署正確的根 CA、調整 Entra ID 群組指派,並在憑證更新前進行預排,以免其在背後無預警中斷連線。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。