
Technische WiFi-Leitfäden
Tiefgehende, expertengeführte technische Leitfäden zu Gast-WiFi, Analytics, Captive Portals und Standorttechnologie.
46 guides in Authentication
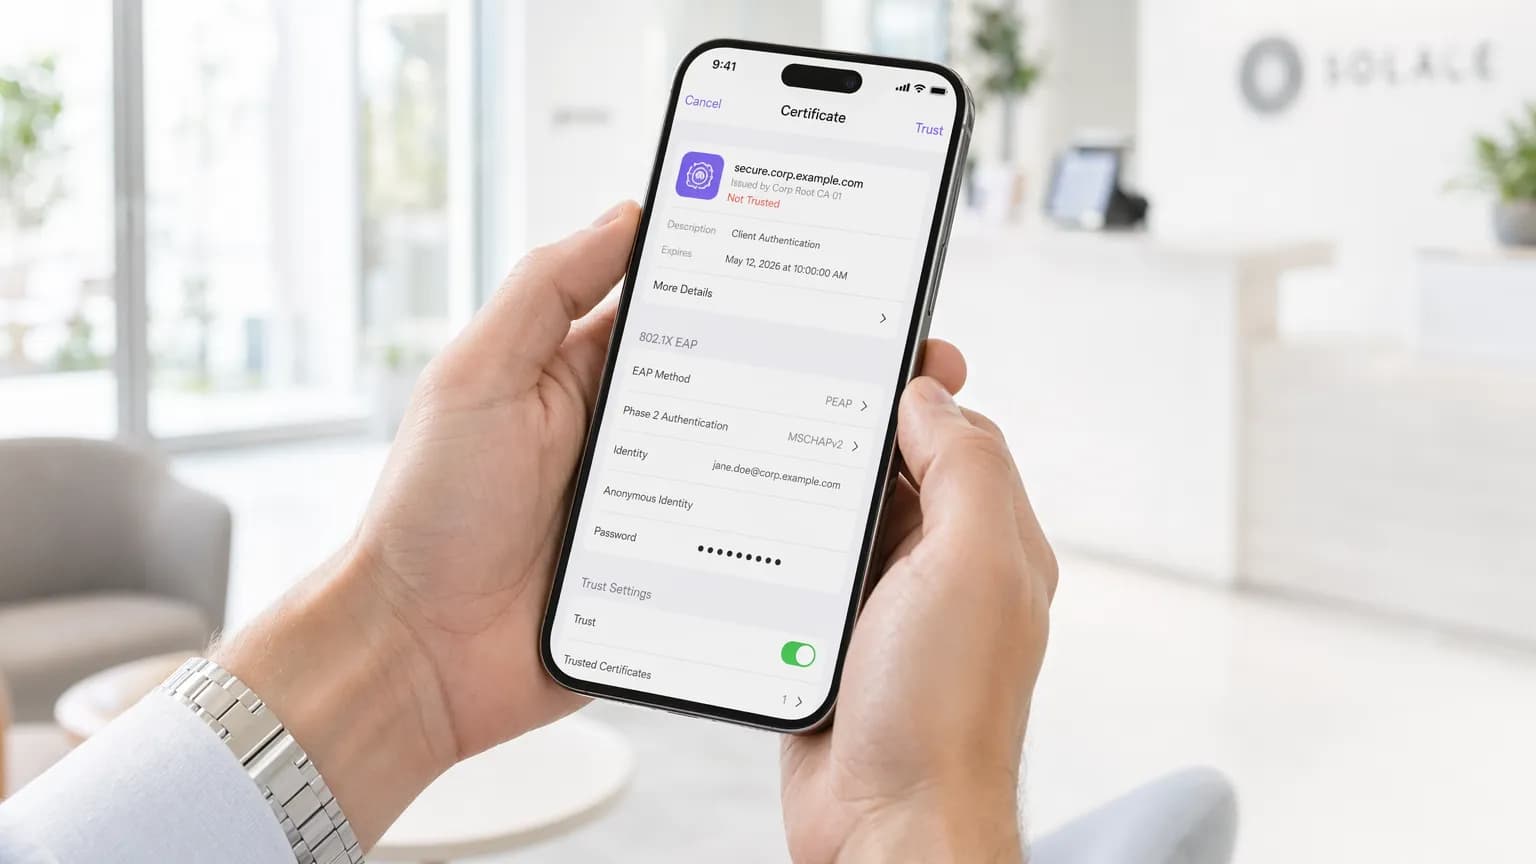
Implementierung der 802.1X-Authentifizierung auf Mobilgeräten
Dieser umfassende Leitfaden bietet IT-Leitern einen technischen Entwurf für die Implementierung der 802.1X-Authentifizierung auf iOS- und Android-Geräten. Er deckt die Architektur, die Auswahl der EAP-Methode, die MDM-Bereitstellung und die Fehlerbehebung ab, um einen sicheren und skalierbaren mobilen Netzwerkzugriff zu gewährleisten.

WiFi-Zertifikatsauthentifizierung: Wie digitale Zertifikate drahtlose Netzwerke sichern
Dieser maßgebliche Leitfaden beschreibt detailliert, wie digitale X.509-Zertifikate und EAP-TLS anfällige Passwörter im Enterprise-WiFi ersetzen. Er bietet Netzwerkarchitekten und IT-Managern praktische Implementierungsschritte, PKI-Architekturdesign und eine geschäftliche ROI-Analyse.

WPA2 vs. 802.1X: Was ist der Unterschied?
Dieser Leitfaden entmystifiziert die Beziehung zwischen der WPA2-Verschlüsselung und dem IEEE 802.1X-Authentifizierungs-Framework - zwei komplementäre Standards, die in der Dokumentation von Anbietern und in Diskussionen über das Netzwerkdesign häufig verwechselt werden. Er bietet IT-Leitern, Netzwerkarchitekten und Betreibern von Veranstaltungsorten eine klare technische Analyse des Zusammenspiels dieser Protokolle, praktische Bereitstellungsstrategien für das Gastgewerbe, den Einzelhandel und den öffentlichen Sektor sowie umsetzbare Anleitungen zur Einhaltung von Vorschriften, zur Risikominderung und zur Integration von Gäste-WiFi.

EAP-TLS vs. PEAP: Welches Authentifizierungsprotokoll ist das richtige für Ihr Netzwerk?
Entscheiden Sie, welche 802.1X-Methode jede Gerätegruppe in Ihrem Netzwerk verwenden sollte: EAP-TLS für betriebseigene Geräte, die Sie registrieren können, PEAP mit gesperrter Serverzertifikatsvalidierung für persönliche und Auftragnehmer-Geräte sowie ein Captive Portal oder OpenRoaming für Gäste. Sie können auch eine Migration planen, die beide Methoden ohne Ausfallzeiten auf einem RADIUS-Dienst ausführt.

Was ist PEAP-Authentifizierung? Wie PEAP Ihr WiFi schützt
Sie werden entscheiden können, ob PEAP-MSCHAPv2 weiterhin zu Ihrem Mitarbeiter-WiFi passt, es so konfigurieren, dass Geräte nicht vertrauenswürdige RADIUS-Server ablehnen, und Ihren Weg zu EAP-TLS oder iPSK planen. Sie werden auch sehen, warum Gäste in ein separates Captive Portal-Netzwerk gehören und wie Windows 11 Credential Guard sowie Cloud-Identitäten die Entscheidung verändern.

Was ist EAP-TLS? Zertifikatsbasierte WiFi Authentifizierung erklärt
Dieses Handbuch bietet eine umfassende technische Referenz zu EAP-TLS (Extensible Authentication Protocol mit Transport Layer Security), der sichersten verfügbaren 802.1X-Authentifizierungsmethode für Enterprise WiFi. Es behandelt die erforderliche X.509-Zertifikatsinfrastruktur, den gegenseitigen Authentifizierungs-Handshake und praktische Bereitstellungsmuster für das Gastgewerbe, den Einzelhandel, das Gesundheitswesen und den öffentlichen Sektor. IT-Manager, Netzwerkarchitekten und CTOs finden hier praxisnahe Anleitungen für das PKI-Design, die MDM-integrierte Zertifikatsbereitstellung, die RADIUS-Konfiguration und die Einhaltung von Compliance-Vorgaben wie PCI-DSS und GDPR.

Was ist 802.1X-Authentifizierung? Wie sie funktioniert und warum sie wichtig ist
Ein umfassender technischer Leitfaden für IT-Manager und Netzwerkarchitekten zur IEEE 802.1X-Authentifizierung. Dieser Leitfaden behandelt die zugrundeliegende Architektur, Implementierungsstrategien, Sicherheitsvorteile gegenüber PSK und wie Sie eine Zugriffskontrolle der Enterprise-Klasse effektiv zusammen mit WiFi-Gästelösungen bereitstellen.

WPA2 Enterprise: Der vollständige Leitfaden
Dieser Leitfaden bietet eine umfassende technische Referenz für WPA2-Enterprise und deckt die 802.1X-Architektur, die EAP-Methodenauswahl sowie stufenweise Bereitstellungsstrategien für Unternehmensumgebungen ab. Er richtet sich an IT-Manager, Netzwerkarchitekten und Betriebsleiter von Veranstaltungsorten, die von einem gemeinsam genutzten WiFi-Schlüssel zu einem skalierbaren, prüfbaren und Compliance-konformen Authentifizierungsmodell wechseln müssen. Die Plattform von Purple ist als praktische Identitätsverwaltungsschicht für Veranstaltungsorte positioniert, die sicheres WiFi für Gäste und Mitarbeiter in großem Maßstab bereitstellen.
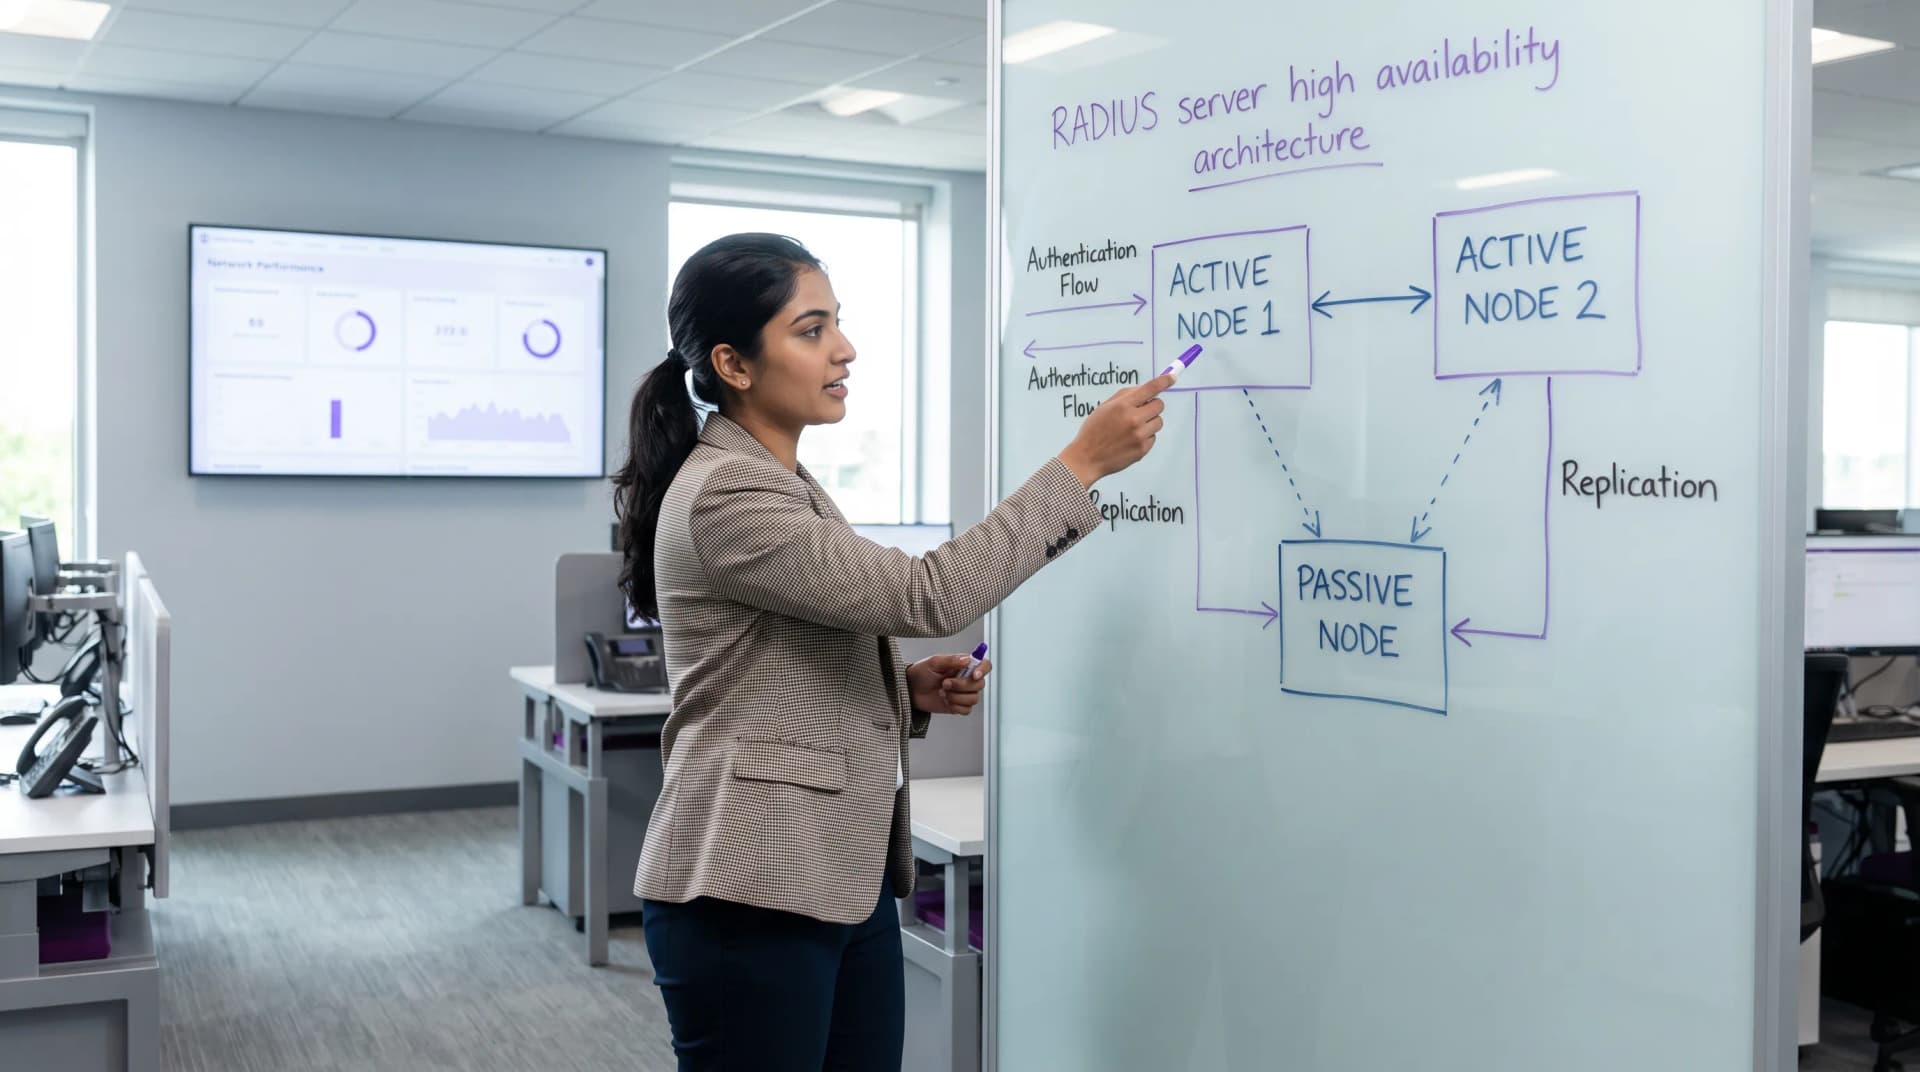
RADIUS Server High Availability: Active-Active vs. Active-Passive
Ein maßgeblicher technischer Leitfaden für IT-Manager und Netzwerkarchitekten zur Bewertung von RADIUS-Hochverfügbarkeitsarchitekturen. Er vergleicht Active-Active- und Active-Passive-Bereitstellungen, beschreibt die Anforderungen an die Datenbankreplikation und erklärt, wie Cloud RADIUS die Failover-Latenz für Unternehmensstandorte minimiert.

Passwortlose WiFi-Authentifizierung: Der Schritt weg von Pre-Shared Keys
Dieser Leitfaden bietet IT-Managern, Netzwerkarchitekten und Leitern des Standortbetriebs einen praktischen Fahrplan zur Abschaffung gemeinsam genutzter WiFi-Passwörter und zur Migration auf eine identitätsbasierte, zertifikatsgesteuerte Authentifizierung. Er behandelt die Sicherheits- und Compliance-Mängel von PSK-basierten Netzwerken, die technische Architektur von 802.1X und EAP-TLS sowie die Rolle von Identity PSK (iPSK) als entscheidende Übergangstechnologie für IoT- und Legacy-Geräte. Standortbetreiber im Gastgewerbe, im Einzelhandel und im öffentlichen Sektor finden hier umsetzbare Migrationsstrategien, reale Implementierungsszenarien und messbare Geschäftsergebnisse zur Rechtfertigung der Investition.

Cloud RADIUS vs. On-Premise RADIUS: Entscheidungshilfe für IT-Teams
Vergleichen Sie Cloud RADIUS und On-Premise RADIUS (FreeRADIUS, NPS) für die 802.1X WiFi Sicherheit in Unternehmen. Architekturvergleich, TCO-Analyse, SCEP EAP-TLS Integration und WAN-Resistenz.

BYOD WiFi Onboarding: Verwaltung unmanaged Geräte in Hotellerie und Einzelhandel
Dieser technische Leitfaden bietet praxisnahe Strategien für das Onboarding von mitarbeitereigenen (BYOD) Geräten in Unternehmens-WiFi-Netzwerken in der Hotellerie und im Einzelhandel, ohne dass eine vollständige MDM-Registrierung erforderlich ist. Er behandelt Self-Service-Zertifikatsregistrierungs-Flows, 802.1X-Authentifizierung und Richtliniendurchsetzung, um einen sicheren Zugriff für unmanaged Geräte zu gewährleisten.

EAP-Methoden im Vergleich (PEAP, EAP-TLS, EAP-TTLS, EAP-FAST): Leitfaden für Enterprise 802.1X
Vergleichen Sie Enterprise 802.1X EAP-Authentifizierungsprotokolle: Sicherheitsstufen, Anforderungen an Client-Zertifikate, PKI-Komplexität und RADIUS-Integration für WPA3-Enterprise.

802.1X-Authentifizierung: Sicherung des Netzwerkzugriffs auf modernen Geräten
Dieser Leitfaden bietet einen umfassenden, praxisorientierten Überblick über die IEEE 802.1X-Authentifizierung für leitende IT-Experten und Netzwerkarchitekten. Er beschreibt die entscheidenden Schritte zur Sicherung des Netzwerkzugriffs in verschiedenen Unternehmensumgebungen und konzentriert sich auf eine praktische, herstellerneutrale Bereitstellungsanleitung, um Risiken zu minimieren, Compliance zu gewährleisten und eine nahtlose, sichere Benutzererfahrung zu bieten.

Härtung von RADIUS gegen MD5-Kollisionsangriffe (BlastRADIUS)
Schützen Sie sich vor CVE-2024-3596 BlastRADIUS-Angriffen. Erzwingen Sie RADIUS Message-Authenticator, patchen Sie FreeRADIUS & Cisco ISE und migrieren Sie zu 802.1X EAP-TLS.

Passpoint (Hotspot 2.0): Ein umfassender Leitfaden für sicheres und nahtloses WiFi-Roaming
Dieser Leitfaden bietet IT-Entscheidern und Netzwerkarchitekten einen umfassenden technischen Überblick über Passpoint (Hotspot 2.0). Er behandelt den Standard IEEE 802.11u, GAS/ANQP-Erkennungsprotokolle, WPA3-Enterprise-Sicherheit und die WBA OpenRoaming-Federation. Zudem liefert er ein herstellerneutrales Implementierungs-Framework mit schrittweisen Bereitstellungsanleitungen, Praxisbeispielen aus Hotellerie und Einzelhandel sowie eine klare Analyse der ROI- und Compliance-Vorteile für Betreiber von Unternehmensstandorten.

SMS-Authentifizierung für WiFi: Funktionsweise und Einsatzbereiche
Eine technische Referenz für IT-Manager und Betreiber von Veranstaltungsorten zur Implementierung der SMS-basierten WiFi-Authentifizierung. Dieser Leitfaden beschreibt den technischen Workflow im Detail, vergleicht ihn mit dem Social Login und bietet praxisnahe Best Practices für die Bereitstellung in Unternehmensumgebungen wie Hotels, Einzelhandel und Stadien.

Social Login für Gäste-WiFi: Facebook, Google, Apple und LinkedIn
Dieser Leitfaden bietet eine umfassende technische Referenz für IT-Manager, Netzwerkarchitekten und Betreiber von Veranstaltungsorten, die Social Login in Gäste-WiFi-Netzwerken implementieren. Er behandelt den OAuth 2.0 Authorization Code Flow, der die Authentifizierung über Facebook, Google, Apple und LinkedIn unterstützt, die von den einzelnen Plattformen bereitgestellten Daten sowie die kritischen iOS-Kompatibilitätseinschränkungen, die Google OAuth in Captive Portal-Umgebungen betreffen. Compliance-Verpflichtungen unter der UK GDPR, Rahmenbedingungen zur Plattformauswahl und Praxis-Fallstudien aus der Hotellerie und dem Einzelhandel sind enthalten, um Implementierungsentscheidungen in diesem Quartal zu unterstützen.

SAML-Authentifizierung für Staff WiFi
Dieser Leitfaden bietet einen tiefen technischen Einblick in die Nutzung von SAML 2.0 für die WiFi-Authentifizierung von Mitarbeitern auf Enterprise-Niveau und deckt die Protokollarchitektur, die Integration von Identity Providern sowie Best Practices für die Bereitstellung ab. Er bietet IT-Leitern und Netzwerkarchitekten praktische Anleitungen zur Anbindung von Azure AD oder Okta an die intelligente Plattform von Purple WiFi, um unsichere Pre-Shared Keys durch eine robuste, identitätsgesteuerte Zugriffskontrolle zu ersetzen. Das Ergebnis ist eine messbare Verbesserung des Sicherheitsniveaus, der Compliance-Bereitschaft und der betrieblichen Effizienz in Hotels, Einzelhandelsketten, Stadien und Veranstaltungsorten des öffentlichen Sektors.

802.1X vs. PSK vs. Open WiFi: Welche Authentifizierungsmethode ist die richtige für Sie?
Dieser Leitfaden bietet einen definitiven, herstellerunabhängigen Vergleich der drei primären WiFi-Authentifizierungsmethoden – 802.1X (WPA2/3-Enterprise), Pre-Shared Key (PSK) und Open WiFi – maßgeschneidert für IT-Manager, Netzwerkarchitekten und CTOs im Gastgewerbe, im Einzelhandel, bei Events und im öffentlichen Sektor. Er reduziert technische Komplexität auf ein Minimum, um praxisnahe Bereitstellungsrichtlinien, reale Fallstudien und einen klaren Entscheidungsrahmen für die Absicherung von Mitarbeiter- und Gästenetzwerken zu liefern. Die Wahl des richtigen Authentifizierungsmodells ist nicht nur eine technische Entscheidung, sondern ein strategischer Geschäftsschritt mit direkten Auswirkungen auf das Sicherheitsniveau, die Compliance, die betriebliche Effizienz und das Potenzial, kommerziellen Wert aus Ihrer WiFi-Infrastruktur zu schöpfen.

Was ist RADIUS-Authentifizierung und wie funktioniert sie?
Dieser Leitfaden bietet IT-Verantwortlichen, die WiFi-Bereitstellungen für Unternehmen und Gäste verwalten, eine definitive technische Referenz zur RADIUS-Authentifizierung. Er entmystifiziert das AAA-Protokoll, erklärt das Zusammenspiel von 802.1X und EAP-Methoden und beschreibt im Detail, wie die cloudbasierte Plattform von Purple die Bereitstellung für Hotels, Einzelhandelsketten, Stadien und Organisationen des öffentlichen Sektors vereinfacht. Die Leser erhalten einen klaren Implementierungsfahrplan, praxisnahe Fallstudien und die notwendigen Entscheidungsrahmen für die Migration von unsicheren Pre-Shared Keys zu einer robusten, identitätsgesteuerten Netzwerkzugriffskontroll-Architektur.

IPSK erklärt: Identity Pre-Shared Keys für WiFi-Zugang
Dieser Leitfaden bietet IT-Managern, Netzwerkarchitekten und Leitern des Standortbetriebs eine maßgebliche technische Referenz zu Identity Pre-Shared Keys (IPSK) für den WiFi-Zugang. Er erklärt die Architektur, vergleicht sie mit Standard-PSK sowie 802.1X Enterprise und bietet praxisnahe Bereitstellungsrichtlinien für das Gastgewerbe, den Einzelhandel, Veranstaltungen und den öffentlichen Sektor. Er adressiert die kritische betriebliche Herausforderung, einen sicheren, individuell verwalteten WiFi-Zugang für gemischte Geräteflotten – einschließlich IoT- und Headless-Geräten – bereitzustellen, ohne den Infrastruktur-Overhead einer vollständigen 802.1X-Bereitstellung zu verursachen. Die Plattform von Purple wird dabei als Orchestrierungsebene positioniert, die das Lebenszyklusmanagement von IPSK-Schlüsseln in großem Maßstab automatisiert.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
