
Technische Leitfäden
Tiefgehende, expertengeführte technische Leitfäden zu Gast-WiFi, Analytics, Captive Portals und Standorttechnologie.
431 guides
Entwurf von WiFi Netzwerken für Bürogebäude mit mehreren Mietern
Dieser Leitfaden bietet IT-Managern, Netzwerkarchitekten und CTOs ein herstellerneutrales Konzept für den Entwurf skalierbarer, sicherer und isolierter WiFi Netzwerke in Bürogebäuden mit mehreren Mietern. Er behandelt VLAN-Segmentierung nach IEEE 802.1Q, dynamische VLAN-Zuweisung über 802.1X und RADIUS, RF-Planung für Umgebungen mit hoher Dichte sowie Compliance-Anforderungen unter GDPR und PCI-DSS. Betreiber von Veranstaltungsorten und Gebäudemanager finden hier praxisnahe Architektur-Richtlinien, reale Fallstudien und Konfigurationsfehler, die es vor der Bereitstellung zu vermeiden gilt.
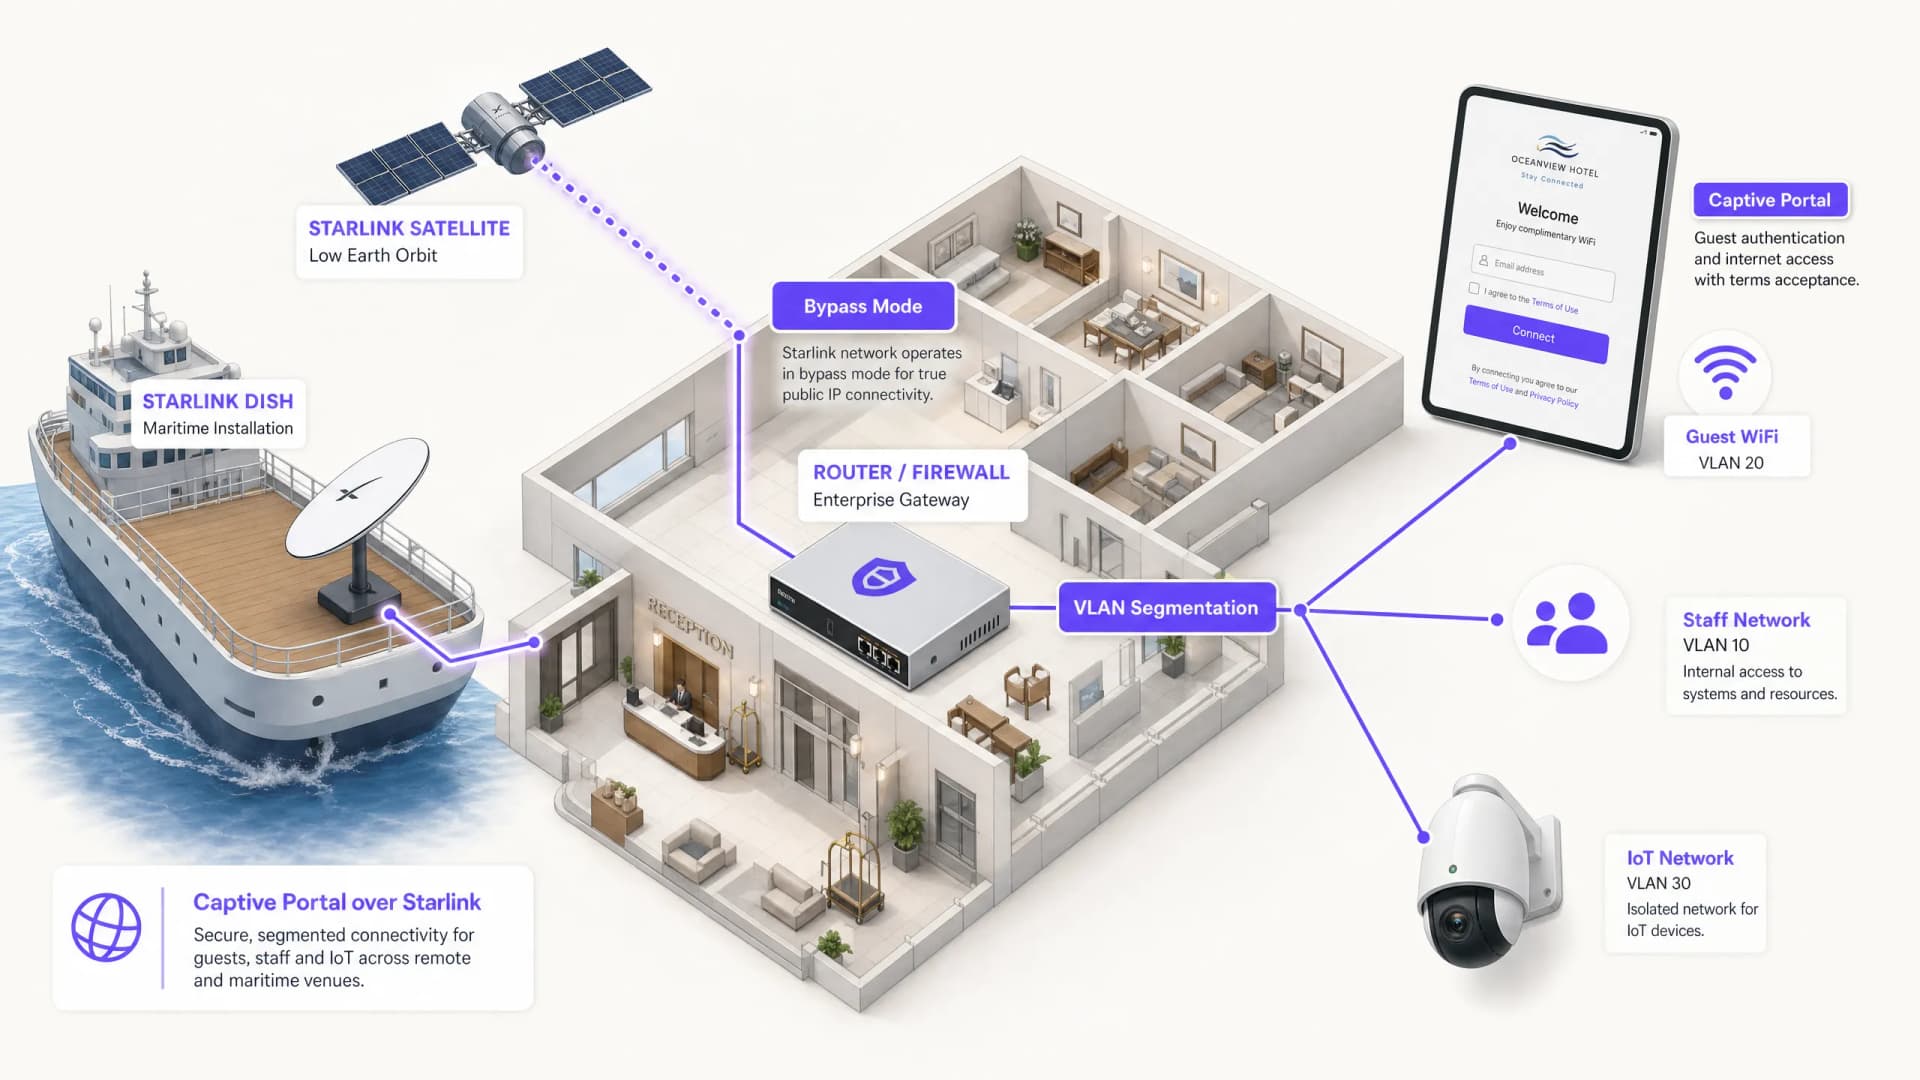
So richten Sie ein Captive Portal auf Starlink ein: Ein Leitfaden für abgelegene und maritime Standorte
Dieser Leitfaden beschreibt detailliert, wie Sie die native Starlink - Hardware umgehen und ein Cloud-gesteuertes Captive Portal mithilfe von Enterprise-Routing-Geräten integrieren. Sie erfahren, wie Sie die CGNAT-Einschränkung überwinden, eine VLAN-Segmentierung erzwingen, Satelliten-Bandbreitenbeschränkungen verwalten und die Einhaltung gesetzlicher Vorschriften gewährleisten.
Captive Portal Best Practices: Design für hohe Konversion und Compliance
Dieser technische Leitfaden bietet IT-Managern, Netzwerkarchitekten und Leitern des Standortbetriebs ein umfassendes Konzept für die Bereitstellung von Captive Portals, die Netzwerksicherheit mit hoher Benutzerkonversion verbinden. Er deckt die gesamte Architektur von der VLAN-Segmentierung und RADIUS-Authentifizierung bis hin zum GDPR-konformen Einwilligungsdesign und der Auswahl der Authentifizierungsmethode ab. Basierend auf der Betriebserfahrung von Purple in über 80.000 Standorten und 440 Millionen Logins im Jahr 2024 basiert jede Empfehlung auf realen Bereitstellungsdaten.
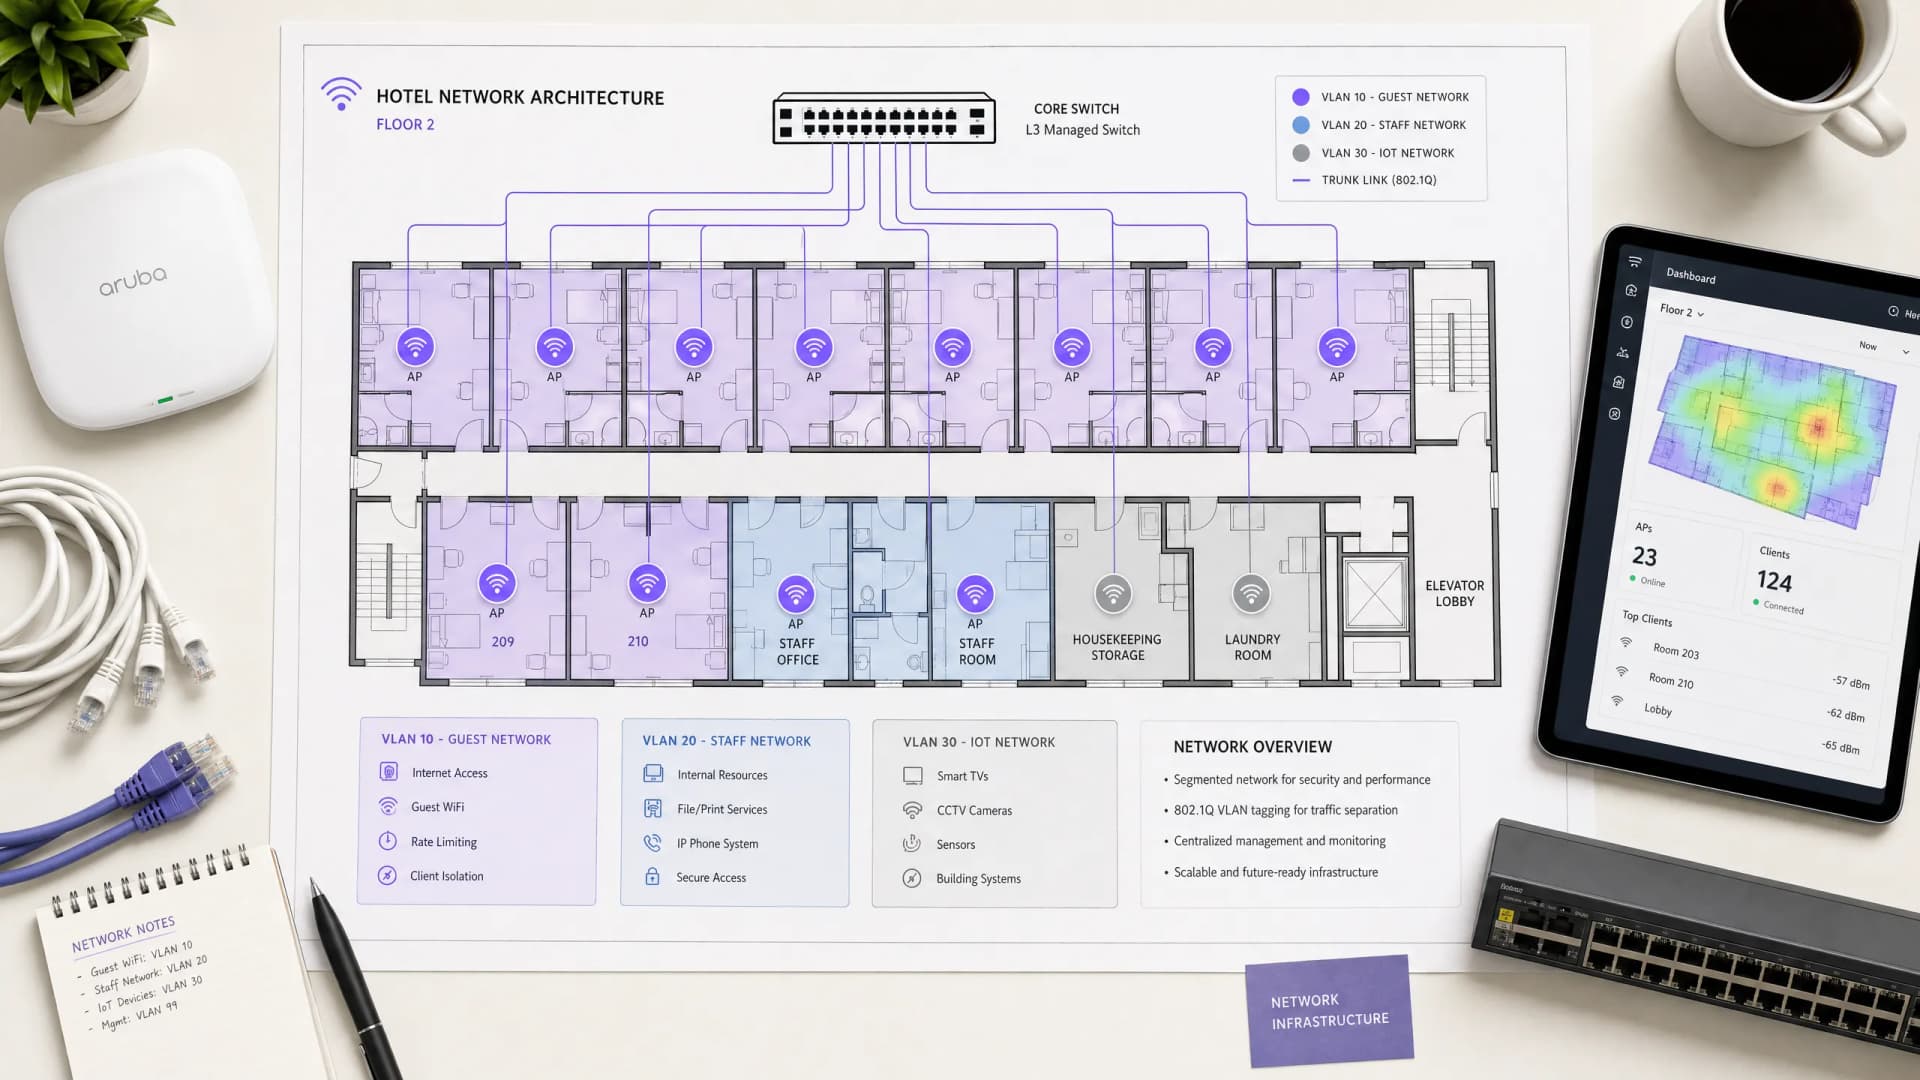
Hotel Guest WiFi Architektur: PMS-Integration, Captive Portals und Bandbreitensteuerung
Dieser Leitfaden bietet einen umfassenden Rahmen für die Architektur von Hotel-WiFi-Netzwerken der Enterprise-Klasse. Er beschreibt die technischen Anforderungen für VLAN-Segmentierung, PMS-Integration via FIAS, Captive Portal-Design und Bandbreitensteuerung pro Client, um Sicherheit, Compliance und optimale Leistung zu gewährleisten.
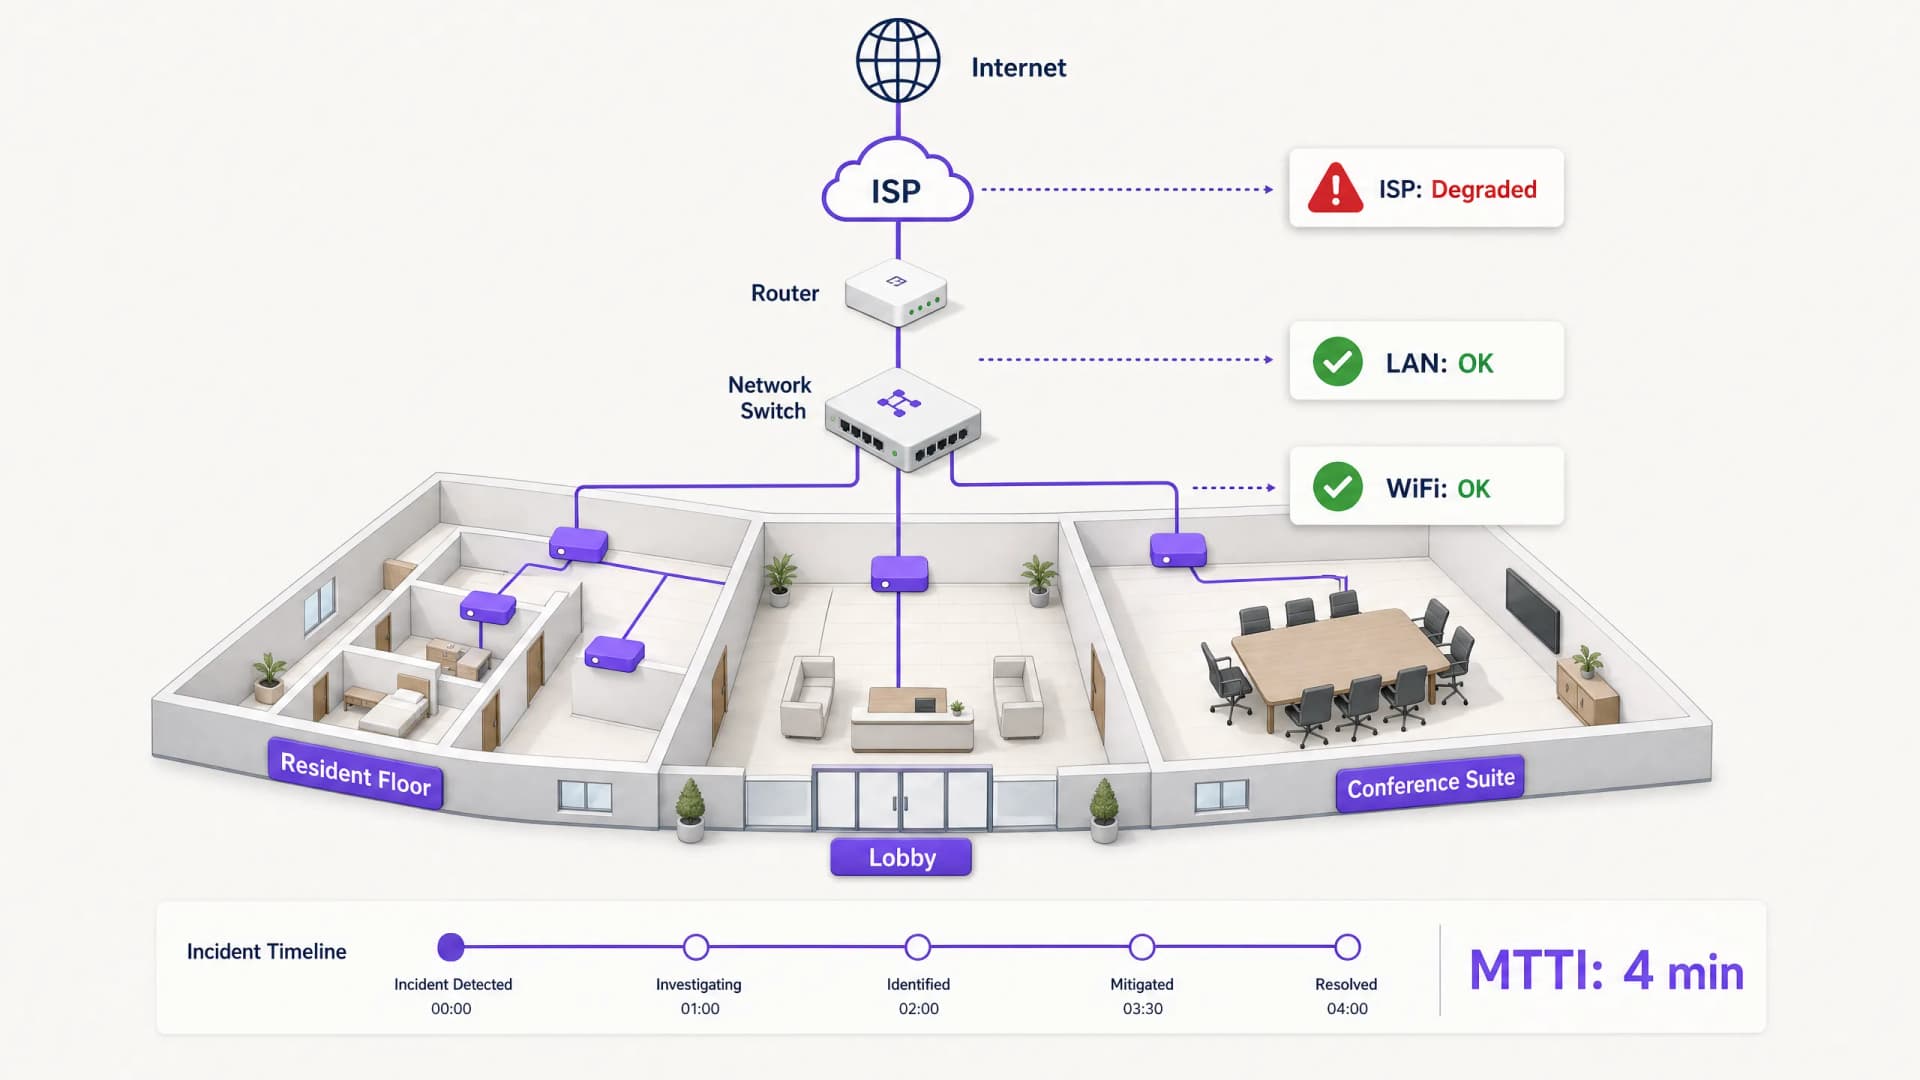
Mean Time to Innocence: So beweisen Sie, dass es nicht am WiFi liegt
Mean Time to Innocence (MTTI) ist die entscheidende Kennzahl, die definiert, wie viel Zeit IT-Teams damit verbringen, zu beweisen, dass ein Netzwerkproblem nicht ihre Schuld ist. Dieser Leitfaden beschreibt eine fünfstufige Observability-Methodik, um gegenseitige Schuldzuweisungen in mandantenfähigen Umgebungen zu eliminieren und diese durch gemeinsame Beweise zu ersetzen, um die Mean Time to Resolution (MTTR) zu senken.
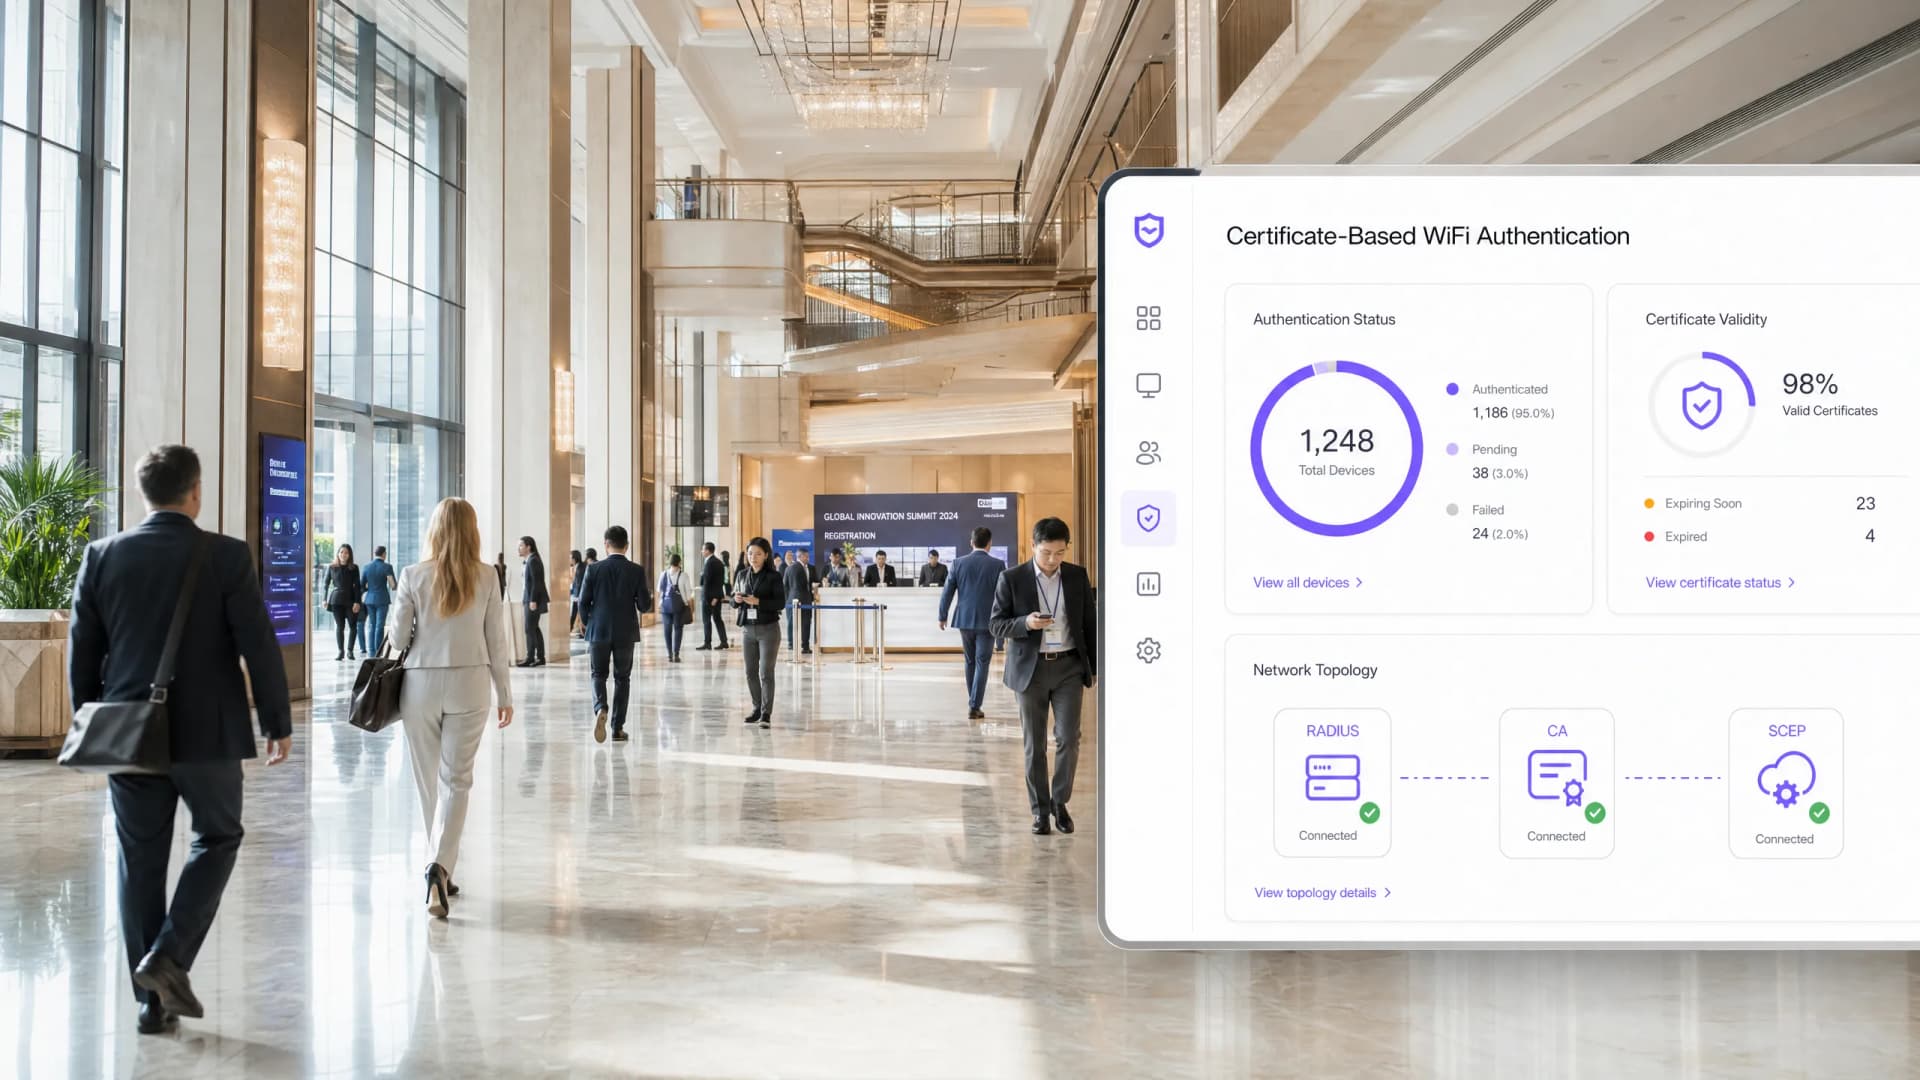
Der Enterprise-Leitfaden für SCEP: Bereitstellung des Simple Certificate Enrollment Protocol für automatisierte Campus WiFi-Sicherheit
Dieser technische Referenzleitfaden bietet einen definitiven Architektur-Entwurf und eine schrittweise Implementierungsstrategie für die Bereitstellung von WiFi-Zertifikaten im Unternehmen unter Verwendung von SCEP. Er behandelt die kritischen Unterschiede zwischen SCEP und PKCS, die genaue Bereitstellungsreihenfolge für eine erfolgreiche Umsetzung sowie praxiserprobte Strategien zur Risikominderung für IT-Entscheider.
Warum verbindet sich mein Gäste WiFi nicht? Fehlerbehebung bei Problemen mit dem Captive Portal
Dieser maßgebliche technische Leitfaden erklärt die zugrunde liegenden Mechanismen der Erkennung von Captive Portals und beschreibt detailliert die sechs primären Fehlermodi, die verhindern, dass sich das Gäste WiFi verbindet. Er bietet IT-Managern und Netzwerkarchitekten einen praktischen Rahmen zur Fehlerbehebung bei HTTP-Weiterleitungsproblemen, DNS-Konflikten und Herausforderungen durch MAC-Randomisierung.
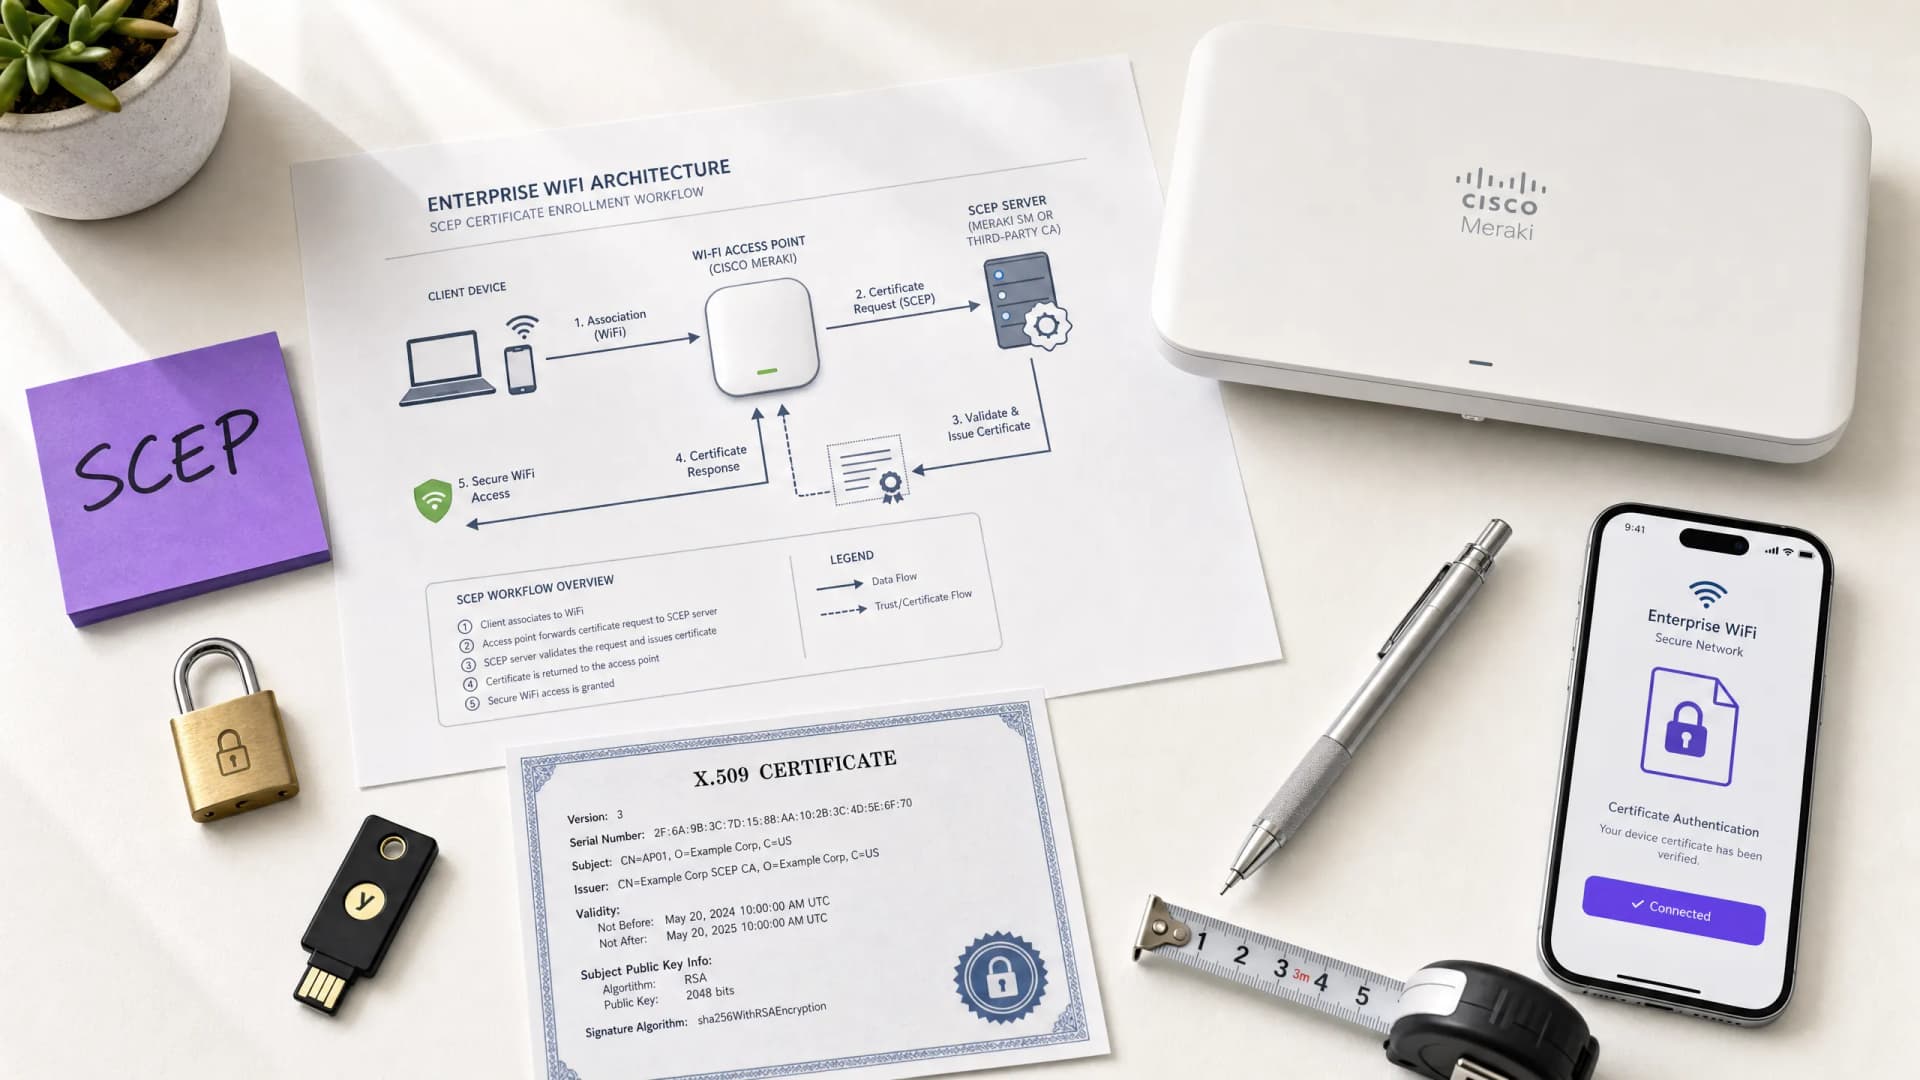
So implementieren Sie SCEP für die automatisierte WiFi-Zertifikatsregistrierung
Dieser Leitfaden erklärt, wie Sie SCEP (Simple Certificate Enrollment Protocol) für die automatisierte WiFi-Zertifikatsregistrierung in Unternehmensstandorten implementieren. Er deckt den gesamten architektonischen Entwurf ab – vom PKI-Design und der MDM-Integration bis hin zur obligatorischen dreistufigen Bereitstellungssequenz – und zeigt IT-Managern und Netzwerkarchitekten, wie sie gemeinsame Anmeldeinformationen eliminieren, das Lebenszyklusmanagement von Zertifikaten automatisieren und PCI DSS- und GDPR-Anforderungen in großem Maßstab erfüllen.
Cisco SUDI verstehen: Hardware-basierte Geräteidentität in der Netzwerk-Zugriffskontrolle
Dieser Leitfaden beschreibt die technische Architektur von Cisco SUDI und erklärt, wie eine hardware-verankerte Identität die Netzwerk-Zugriffskontrolle sichert. Er bietet praktische Implementierungsschritte für IT-Verantwortliche zur Bereitstellung der 802.1X EAP-TLS Authentifizierung und zur Automatisierung des Zero Touch Provisioning in Unternehmensstandorten.
Einrichten von Guest WiFi: Ein Leitfaden für die sichere Enterprise Konfiguration
Dieser maßgebliche Leitfaden bietet IT-Leitern und Netzwerkarchitekten eine definitive Vorlage für die Bereitstellung von sicherem Enterprise Guest WiFi. Er behandelt die wesentliche Architektur, die WPA3 Migration, VLAN Segmentierung und Captive Portal Integration, um interne Systeme zu schützen und gleichzeitig DSGVO-konforme First-Party-Daten zu erfassen.

Konfiguration der Captive Portal Weiterleitung auf Enterprise-Netzwerk-Controllern
Dieser maßgebliche Leitfaden beschreibt die technische Architektur und die herstellerspezifischen Konfigurationsschritte, die für die Implementierung einer Captive Portal Weiterleitung auf Enterprise-Netzwerk-Controllern erforderlich sind. Er bietet IT-Teams praktische Anleitungen zur Konfiguration von Walled Gardens, zur Integration der RADIUS-Authentifizierung und zur Gewährleistung der Einhaltung von GDPR und PCI DSS.
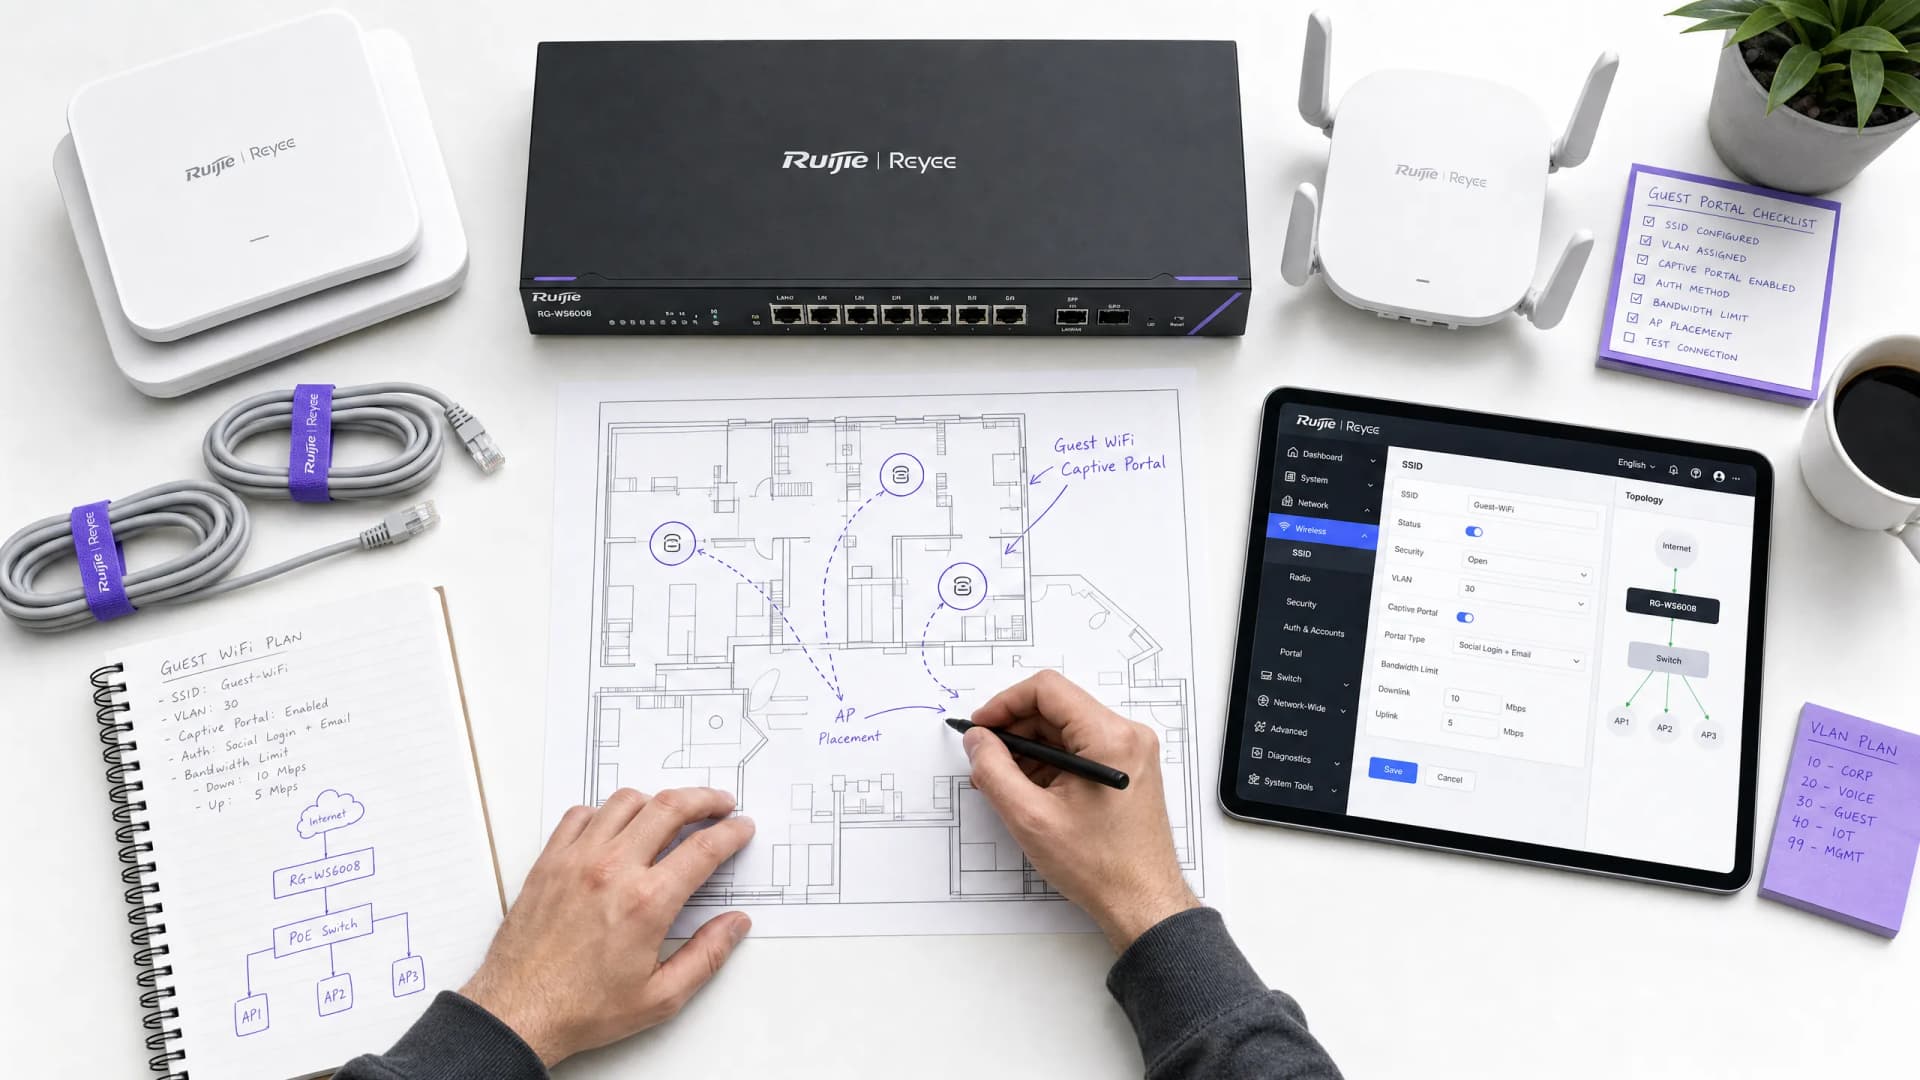
Schritt-für-Schritt-Anleitung: Konfiguration von Ruijie Wireless Controllern für Gäste-WiFi Captive Portals
Diese Anleitung bietet eine vollständige technische Anleitung zur Konfiguration von Ruijie Wireless Controllern und Gateways für die Bereitstellung von Gäste-WiFi Captive Portals auf Enterprise-Niveau. Sie deckt VLAN-Segmentierung, externe RADIUS-Authentifizierung über das WISPr-Protokoll, Walled-Garden-Konfiguration und die nahtlose Integration mit der Identity-Based Networks-Plattform von Purple ab, um First-Party-Daten zu erfassen und messbaren geschäftlichen Nutzen im Gastgewerbe, im Einzelhandel und im öffentlichen Sektor zu erzielen.
So konfigurieren Sie SCEP für sichere BYOD und 802.1X Netzwerk-Authentifizierung
Diese Anleitung bietet eine umfassende technische Referenz für die Konfiguration von SCEP zur Bereitstellung einer zertifikatsbasierten 802.1X Netzwerk-Authentifizierung. Sie deckt den architektonischen Wechsel von gemeinsam genutzten Passwörtern zu EAP-TLS, die Integration von Mobile Device Management und eine strikte Netzwerksegmentierung für den sicheren BYOD-Zugriff in Unternehmensumgebungen ab.
Nutzungsbedingungen für Mitarbeiter-WiFi: Rechtliche und Compliance-Grundlagen
Dieser Leitfaden behandelt die rechtlichen und technischen Grundlagen für die Erstellung und Durchsetzung von Nutzungsbedingungen für Mitarbeiter-WiFi an Enterprise-Standorten. Er beschreibt im Detail, was eine Acceptable Use Policy (AUP) enthalten sollte, wie GDPR- und PCI-DSS-Anforderungen erfüllt werden und wie identitätsbasierte Authentifizierung und Netzwerksegmentierung zum Schutz von Unternehmenswerten bereitgestellt werden. IT-Manager, HR-Teams und Betriebsleiter in Hotels, Einzelhandelsketten, Stadien und Organisationen des öffentlichen Sektors finden hier praxisnahe Anleitungen, die sie noch in diesem Quartal umsetzen können.
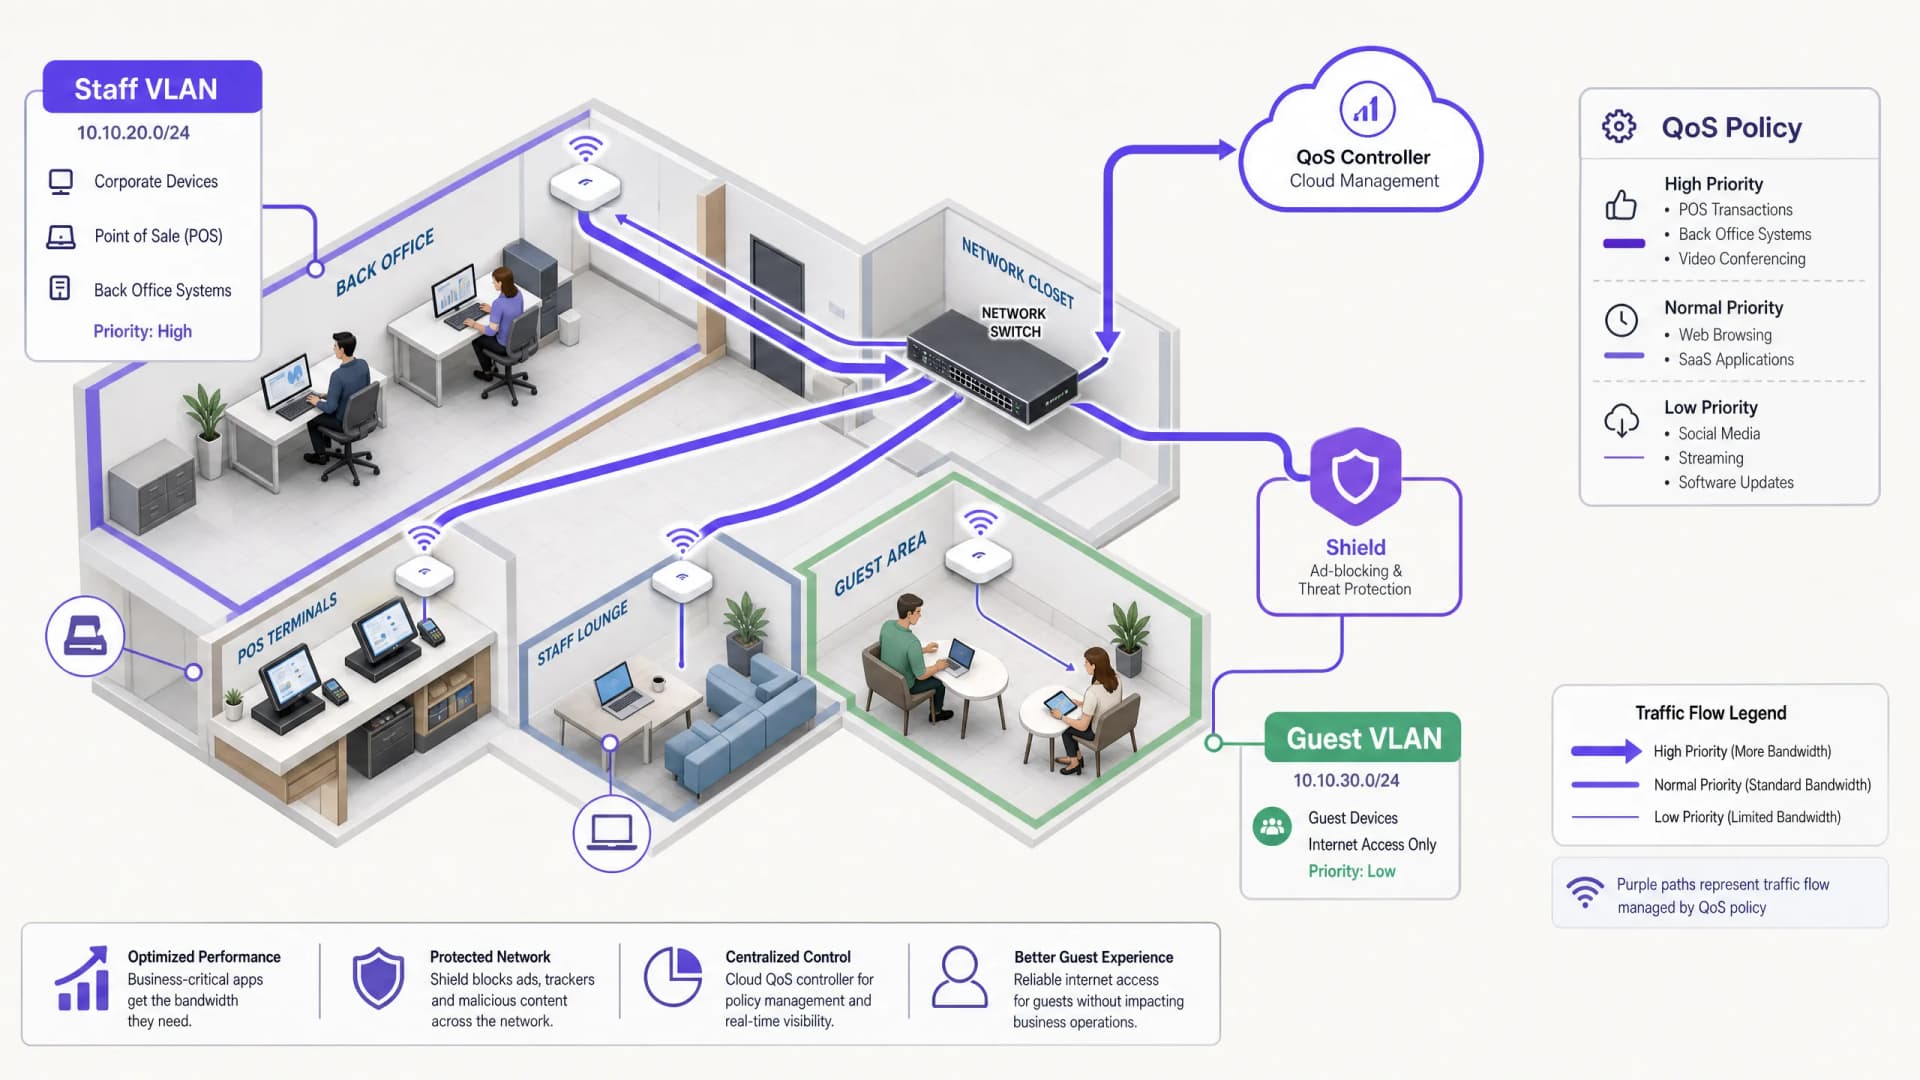
Verwaltung der Bandbreite für das Mitarbeiter-WiFi: Shaping, QoS und Reduzierung des Datenverkehrs
Dieser Leitfaden beschreibt praktische Methoden zur Verwaltung der Bandbreite für das Mitarbeiter-WiFi an Unternehmensstandorten. Er umfasst Traffic Shaping, QoS-Implementierung und wie der Einsatz von Purple Shield die Netzwerklast ohne Infrastruktur-Upgrades reduziert.
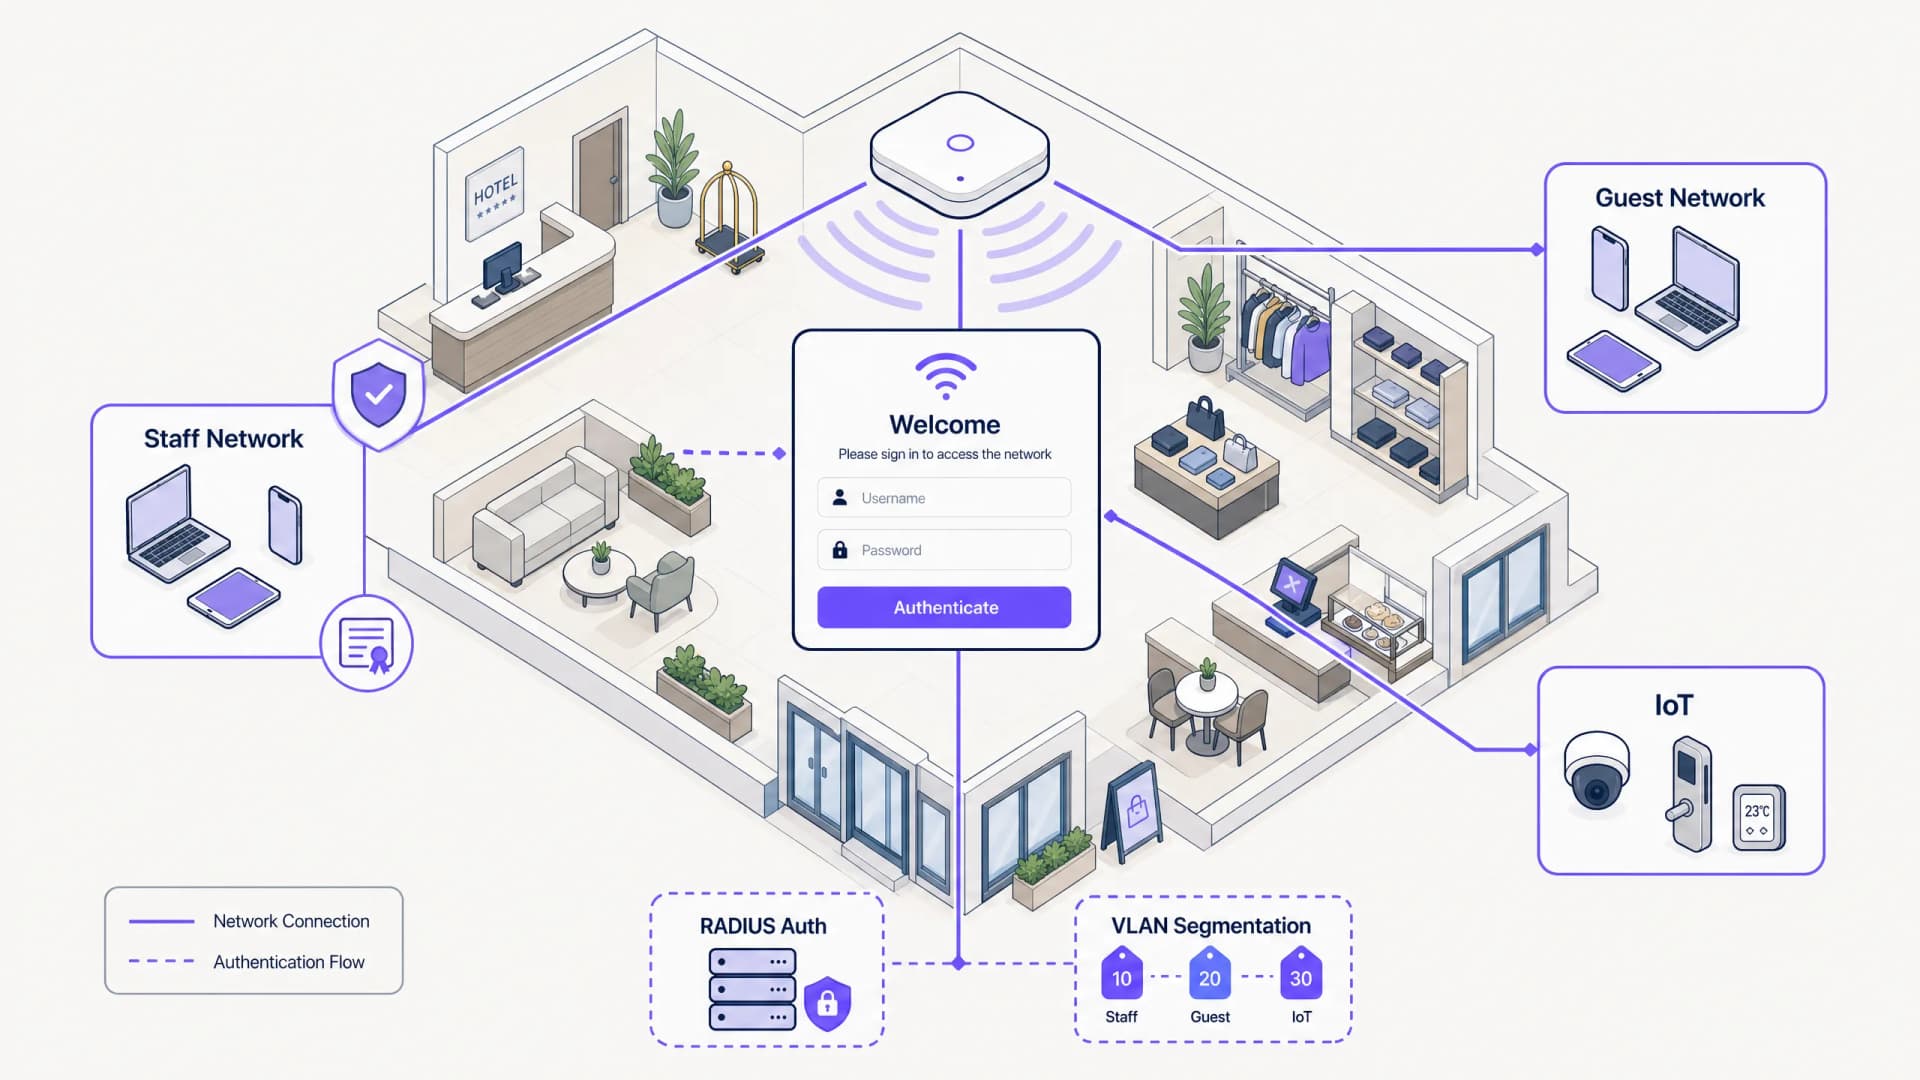
Mitarbeiter-WiFi Captive Portal: Onboarding und Authentifizierung von Mitarbeitern
Eine umfassende technische Referenz für IT-Verantwortliche zur Konzeption und Bereitstellung von Mitarbeiter-WiFi Captive Portals. Dieser Leitfaden behandelt EAP-TLS-Authentifizierung, BYOD-Onboarding, VLAN-Segmentierung und Bandbreitenmanagement zur Steigerung der betrieblichen Effizienz und Minimierung von Sicherheitsrisiken.
Mitarbeiter-WiFi-Richtlinien für den Einzelhandel: Sicherung von Back-of-House-Netzwerken
Dieser Leitfaden behandelt die kritischen technischen und richtlinienbezogenen Anforderungen zur Sicherung von Back-of-House-WiFi-Netzwerken im Einzelhandel – von der VLAN-Segmentierung und PCI DSS 4.0-Compliance bis hin zur Verwaltung von Mitarbeiter-BYOD auf der Verkaufsfläche. Er bietet IT-Managern, Netzwerkarchitekten und Betriebsleitern einen praktischen, herstellerneutralen Entwurf, den sie noch in diesem Quartal umsetzen können.
Integration des WeChat WiFi Logins: Interaktionen steigern über Social Captive Portals
Dieser Leitfaden beschreibt detailliert, wie Sie die WeChat WiFi Authentifizierung in Captive Portals für Unternehmen integrieren. Er behandelt die OAuth 2.0 Architektur, die RADIUS Integration sowie die schrittweise Bereitstellung auf Hardware von Cisco Meraki, HPE Aruba und Juniper Mist. IT-Manager und Netzwerkarchitekten erhalten ein praktisches Framework zur Erfassung von First-Party-Daten der 1,3 Milliarden WeChat-Nutzer, während gleichzeitig die Interaktion über das Folgen von Official Accounts und Weiterleitungen nach dem Login gefördert wird.
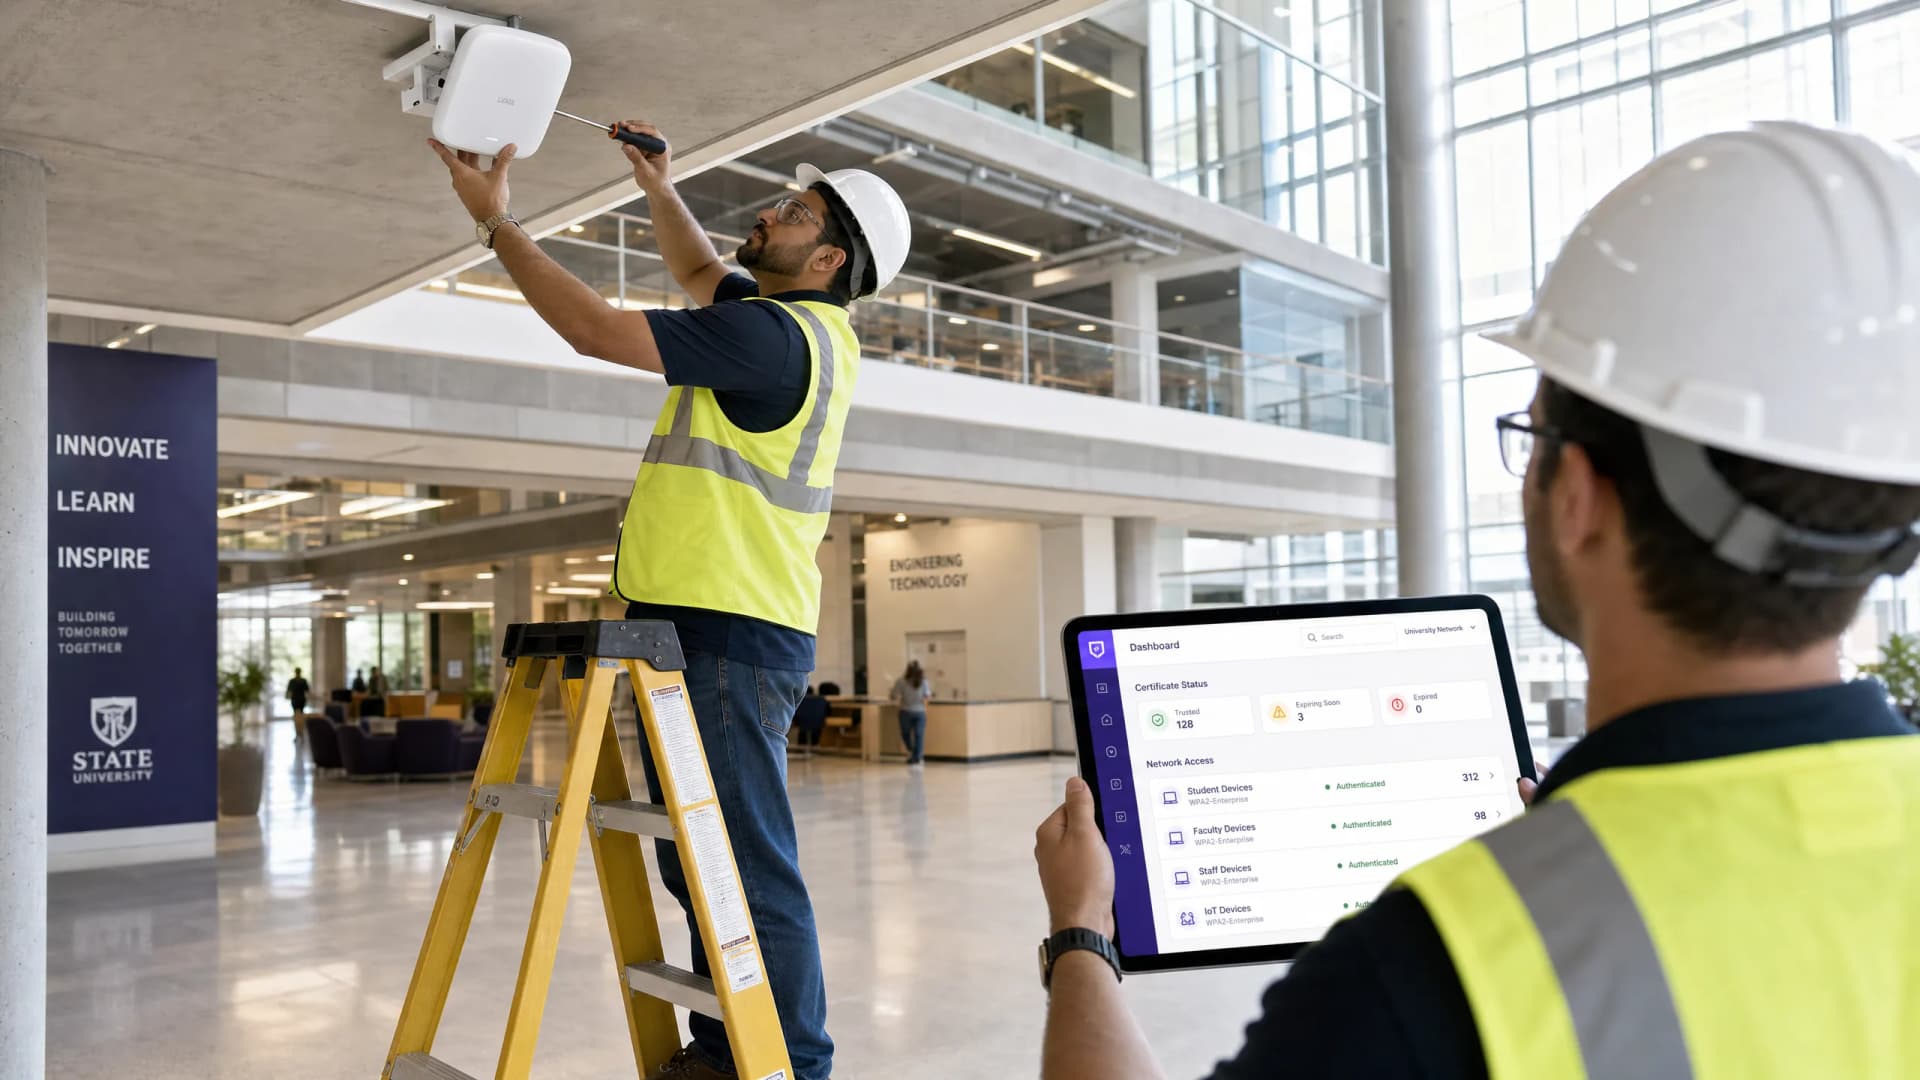
Enterprise SCEP Setup-Leitfaden: Zertifikatsbasierte WiFi-Authentifizierung für Hochschulen und große Netzwerke
Dieser Leitfaden bietet ein umfassendes technisches Konzept für die Bereitstellung der zertifikatsbasierten WiFi-Authentifizierung mit SCEP. Er behandelt den architektonischen Übergang von Pre-Shared Keys zu EAP-TLS, Bereitstellungssequenzen über MDM-Plattformen und kritische Risikominderungsstrategien für große Netzwerke.
Enterprise WiFi Authentifizierung ohne Active Directory oder On-Premises-Server
Dieser Leitfaden erklärt, wie Sie eine sichere WPA2/3-Enterprise WiFi Authentifizierung ohne ein lokales Active Directory, Windows NPS oder einen RADIUS-Server bereitstellen. Er behandelt die Protokoll-Diskrepanz zwischen Cloud-Identitätsanbietern und 802.1X, die Argumente für EAP-TLS gegenüber PEAP-MSCHAPv2 sowie die Bereitstellung von Cloud-RADIUS mit von MDM ausgestellten Zertifikaten für Microsoft Entra ID, Okta oder Google Workspace. Geschrieben für IT-Leiter in Cloud-First- und Mac/Chromebook-lastigen Organisationen, die bereit sind, ihre On-Premises-Infrastruktur abzulösen.
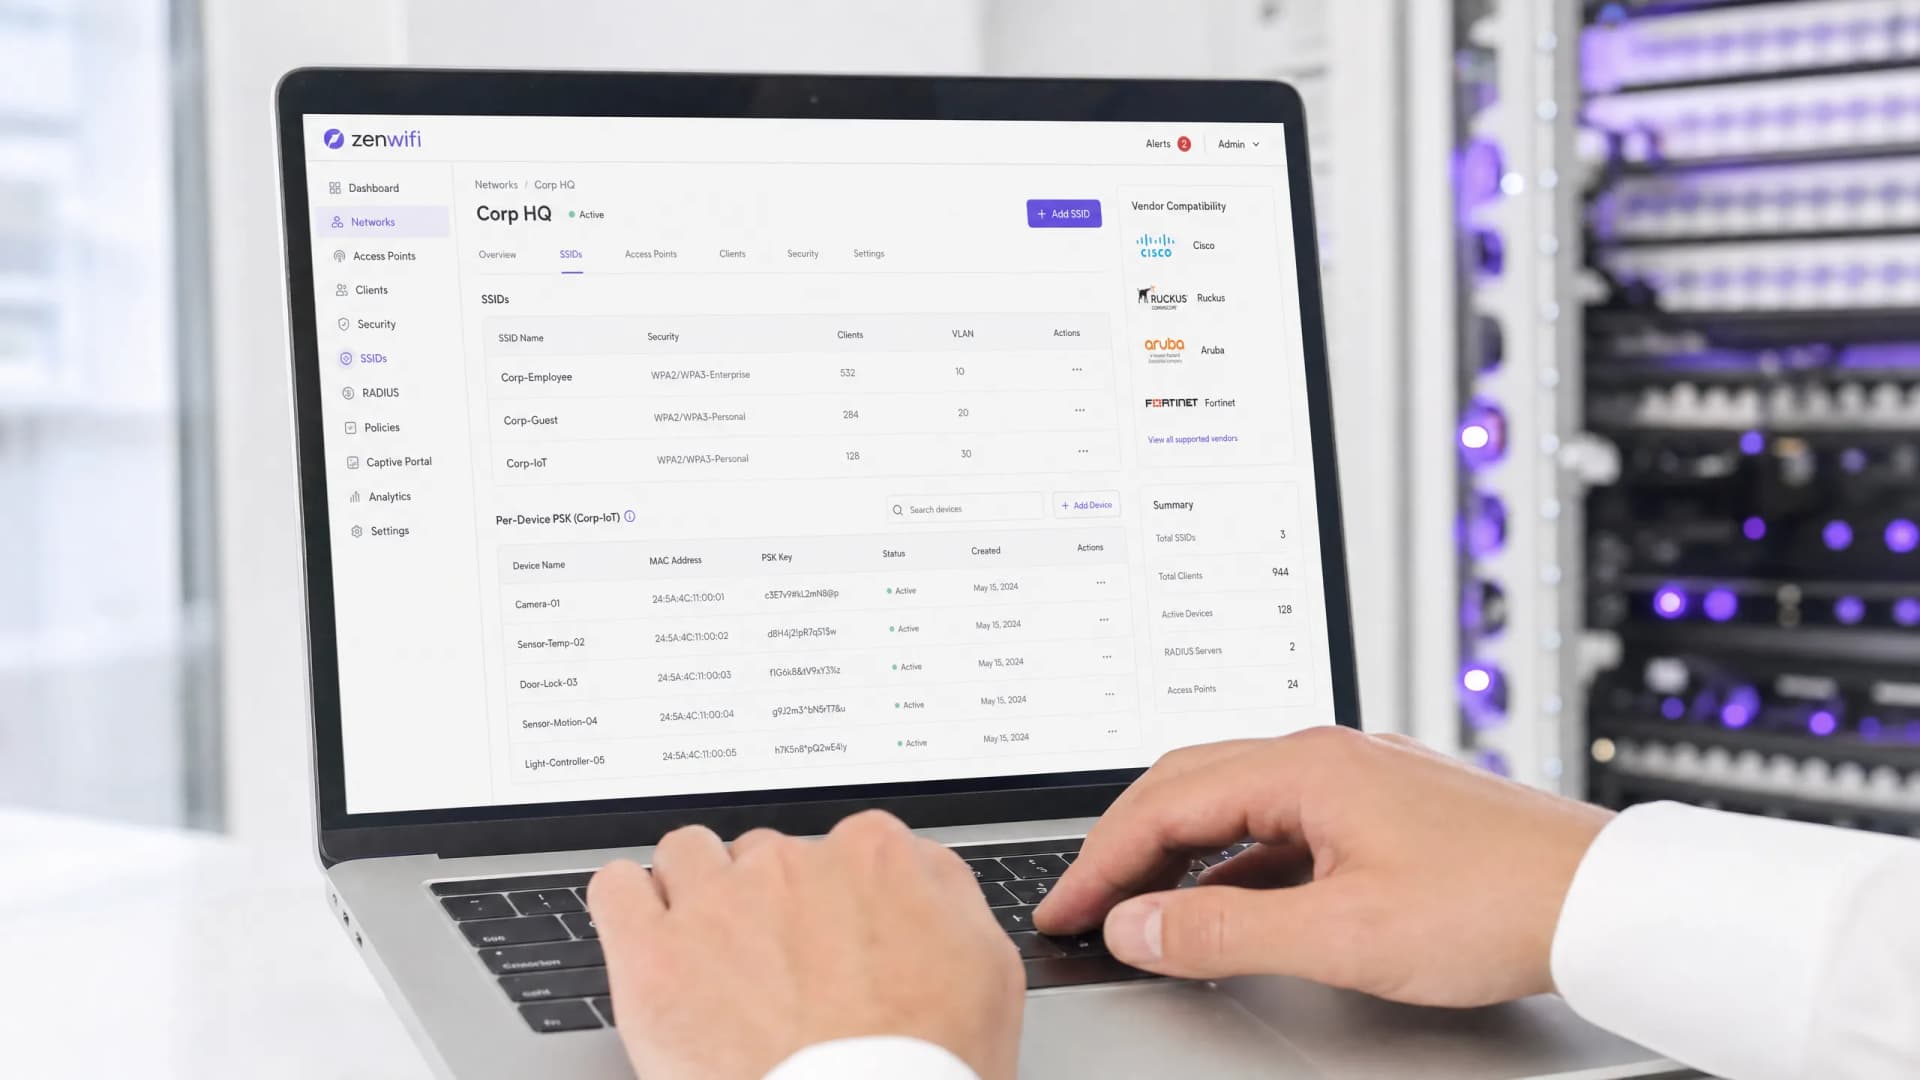
Per-Device PSK nach Hersteller: iPSK, DPSK, MPSK und PPSK im Vergleich (und WPA3 Support)
Ein umfassender Vergleich der gerätespezifischen PSK-Implementierungen von Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Extreme, Fortinet und Ubiquiti UniFi. Erfahren Sie, wie sich WPA3-SAE auf Strategien für gerätespezifische Schlüssel auswirkt und wann Sie Übergangsmodi einsetzen oder auf 802.1X umsteigen sollten.
So reduzieren Sie die Anzahl der WiFi SSIDs mit Per-Device PSK (iPSK, DPSK, MPSK)
Dieser maßgebliche technische Referenzleitfaden erklärt, wie IT-Teams die durch den SSID-Beacon-Overhead verursachte WiFi-Leistungsbeeinträchtigung eliminieren können, indem sie mehrere zweckgebundene Netzwerke mithilfe von Per-Device PSK (xPSK) in einer einzigen SSID zusammenfassen. Er deckt die Herstellerlandschaft mit Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK und Ubiquiti UniFi PPSK ab und bietet praktische Implementierungshinweise zur dynamischen VLAN-Zuweisung, zum IoT-Onboarding und zur PCI-DSS-Compliance. Betreiber von Veranstaltungsorten in der Hotellerie, im Einzelhandel, in Stadien und in Organisationen des öffentlichen Sektors finden hier umsetzbare Architekturrichtlinien und praxisnahe Beispiele.
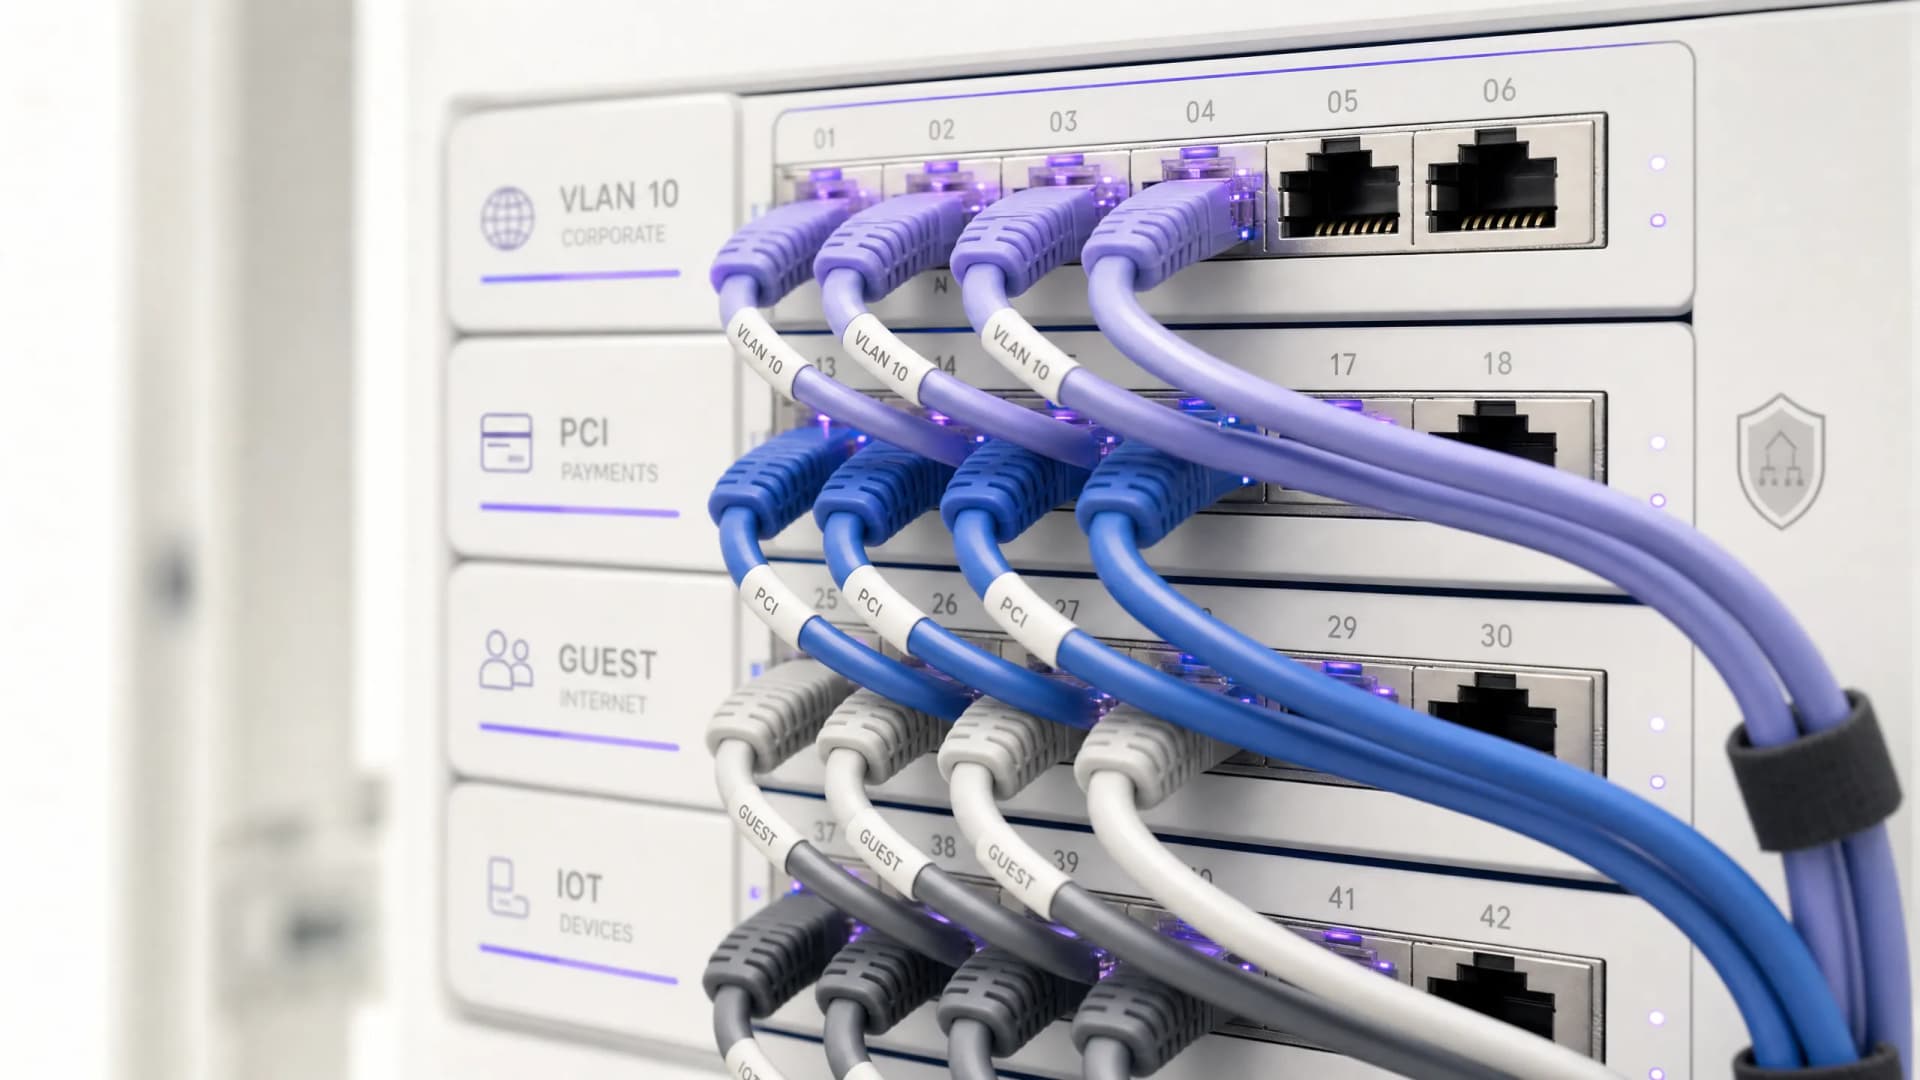
Rechtliche und Compliance-Anforderungen für gemeinsam genutzte WiFi-Infrastrukturen
Dieser maßgebliche technische Referenzleitfaden beschreibt die kritischen rechtlichen, regulatorischen und architektonischen Anforderungen für die Bereitstellung und Verwaltung gemeinsam genutzter WiFi-Infrastrukturen. Er bietet IT-Managern, Netzwerkarchitekten und Betreibern von Veranstaltungsorten praktische Frameworks zur Gewährleistung eines robusten Datenschutzes, einer strengen Einhaltung der Zahlungssicherheitsstandards und einer leistungsstarken Mandantenisolierung unter Verwendung von Unternehmensstandards.
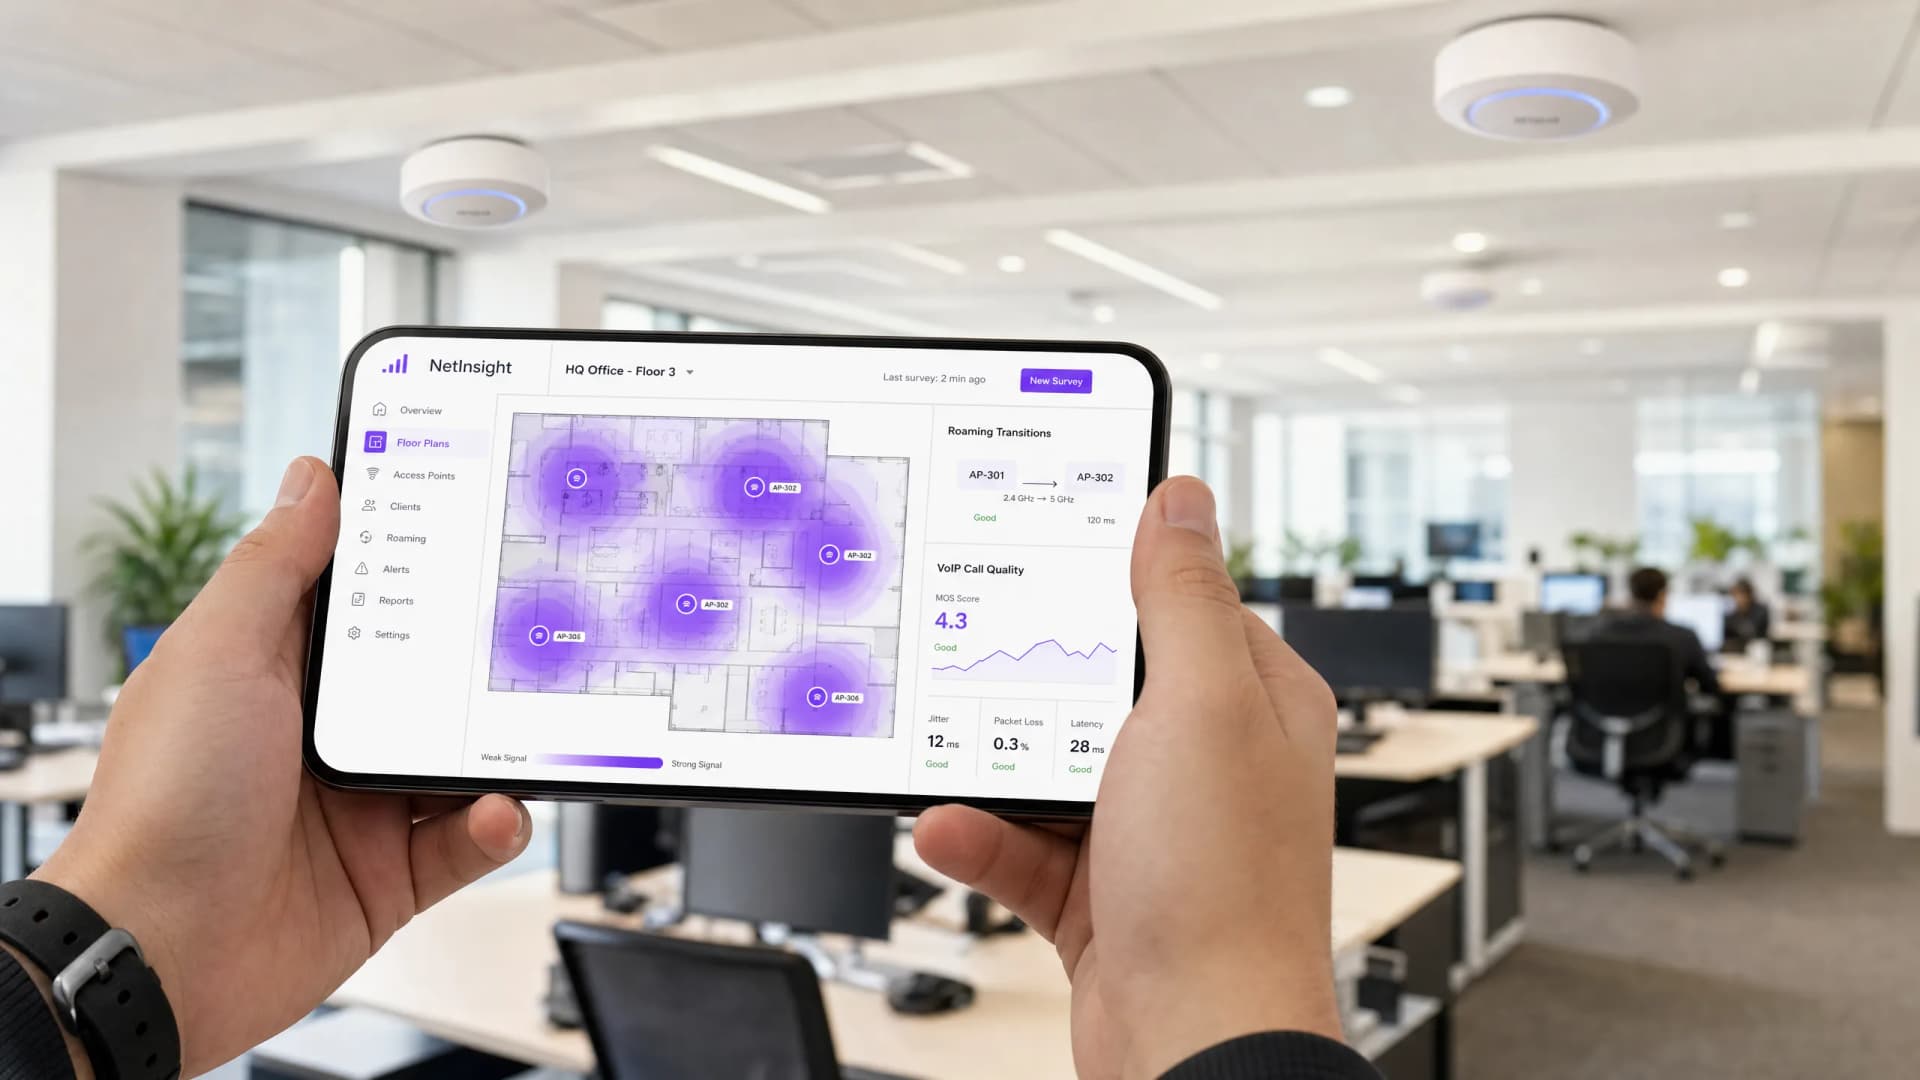
Roaming-Optimierung für VoIP- und Videoanrufe im Corporate WiFi
Dieser Leitfaden bietet IT-Managern, Netzwerkarchitekten und CTOs ein umfassendes, herstellerneutrales Konzept zur Optimierung von WiFi-Roaming zur Unterstützung nahtloser VoIP- und Videoanrufe in Unternehmensnetzwerken. Er deckt den IEEE 802.11k/r/v-Protokoll-Stack, die WMM QoS-Konfiguration, das RF-Zelldesign und das End-to-End-Wired-QoS-Mapping ab, das erforderlich ist, um eine Handoff-Latenz von unter 50 ms zu erreichen. Diese Referenz ist für das Gastgewerbe, den Einzelhandel, das Gesundheitswesen und große Veranstaltungsorte anwendbar und enthält praxisnahe Implementierungsszenarien, Frameworks zur Fehlerbehebung sowie eine messbare ROI-Analyse.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
