
共享工作空間中的頻寬管理與服務品質(QoS)
本指南為 IT 經理、網路架構師和場域營運總監提供權威的技術參考,介紹如何在共享工作空間環境中實施強健的頻寬管理與服務品質(QoS)架構。本指南詳細說明網路分段、流量優先級劃分、品牌中立的配置以及實際的 ROI 指標,以提供企業級的連線能力。內容涵蓋 IEEE 802.11e/WMM 標準、VLAN 設計、單一用戶限速以及具備可衡量業務成效的疑難排解策略。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:多租戶 WiFi 指南 →
Coworking WiFi QoS & Bandwidth Management Advisor
Model member concurrency, WMM 802.11e queuing, WAN oversubscription ratios, and per-tenant rate-limits to eliminate bufferbloat and guarantee Zoom/Teams quality across shared venues.
Tiered Rate Limit Architecture
Throughput & Network Sizing Summary
IEEE 802.11e WiFi Multimedia (WMM) Access Category Matrix
WMM establishes 4 hardware contention queues on the access point radio, ensuring voice and conferencing packets wait shorter contention windows before radio transmission.
| Access Category | Traffic Class | DSCP Marking | WAN Allocation | Contention Profile |
|---|---|---|---|---|
| AC_VO | VoIP & SIP Softphones | EF (DSCP 46) | 150 Mbps (15%) | CWmin=3, CWmax=7, AIFSN=2 |
| AC_VI | Zoom, Teams, Google Meet | AF41 (DSCP 34) | 400 Mbps (40%) | CWmin=7, CWmax=15, AIFSN=2 |
| AC_BE | Web browsing, SaaS, APIs | Default (DSCP 0) | 350 Mbps (35%) | CWmin=15, CWmax=1023, AIFSN=3 |
| AC_BK | File sync, cloud backups | CS1 (DSCP 8) | 100 Mbps (10%) | CWmin=15, CWmax=1023, AIFSN=7 |
Automated Member Onboarding & Passpoint
Purple automates the transition between guest day-pass visitors and permanent resident coworkers without manual IT intervention.
- Zero-Touch Passpoint / Hotspot 2.0: Resident members authenticate seamlessly via secure cryptographic profiles.
- Dynamic Bandwidth Upgrades: Members purchase premium high-bandwidth burst packs directly through the branded splash portal.
- Private Office Micro-VLAN Steering: Automatically steers corporate teams into isolated private VLANs using RADIUS attributes.
- GDPR & CCPA Compliant: Fully audited opt-in consent capturing, self-service privacy portals, and encrypted records.
Occupancy & Venue Analytics
Gain actionable intelligence on space utilisation, peak desk hours, and tenant dwell times to optimise lease pricing and facility layouts.
- Desk & Booth Dwell Time: Track real-time heatmaps of quiet work zones, hot-desk areas, and cafe lounges.
- Meeting Room Utilisation: Correlate booked conference rooms with actual wireless endpoint presence.
- Churn Risk Prediction: Flag declining member physical visitation frequencies before subscription renewals lapse.
! =========================================================
! Cisco Catalyst 9800 WLC & IOS-XE QoS Policy Configuration
! Coworking Multi-Tenant Bandwidth Shaping & WMM Profile
! =========================================================
! 1. Define DSCP Classification Classes
class-map match-any CM-VOICE
 match dscp ef cs5
!
class-map match-any CM-VIDEO-COLLAB
 match dscp af41 af42 af43
!
class-map match-any CM-BACKGROUND-BULK
 match dscp cs1 af11 af12
!
! 2. Build Queuing Policy-Map for Member WLANs
policy-map PM-COWORKING-QOS
 class CM-VOICE
  priority level 1
  police cir percent 15 conform-action transmit exceed-action drop
 class CM-VIDEO-COLLAB
  bandwidth remaining percent 47
  queue-limit 128 packets
 class CM-BACKGROUND-BULK
  bandwidth remaining percent 12
 class class-default
  bandwidth remaining percent 41
  fair-queue
  ! Flow-based fair queueing, the IOS-XE analogue of the fq_codel choice above:
  ! per-flow queues so one bulk transfer cannot own the buffer.
  random-detect dscp-based
!
! 3. Configure Per-Client Rate Limiting Profiles
wireless profile qos QOS-HOTDESK
 client-rate down 12000 up 6000
 edca-profile default-edca
 no call-snoop
!
wireless profile qos QOS-PRIVATE-SUITE
 client-rate down 80000 up 40000
 edca-profile voice-optimised
!
! 4. Apply to Coworking WLAN Profile
wlan Coworking-Member 10 Coworking-Member
 client vlan VLAN-POOL-MEMBERS
 quality-of-service PM-COWORKING-QOS
 radio policy all
 no call-snoop
 wmm require
 no shutdown
Need an enterprise multi-tenant WiFi architecture review?
Our wireless network engineers design custom QoS rate-limiters, dynamic VLAN steering, and Purple integrations for coworking operators.

執行摘要
共同工作空間呈現出獨特且多變的射頻 (RF) 與網路環境。與使用者行為可預測的傳統企業辦公室,或對頻寬期望較低的公共熱點不同,共同工作空間必須支援高密度、多租戶的部署,其中使用者要求企業級的吞吐量、低延遲和卓越的可靠性。單一租戶進行大型資料傳輸或執行不受限制的備份同步,就可能降低整個場域的無線體驗,導致租戶流失並造成直接的營收損失。
本指南為網路架構師和 IT 主管提供了一個實用且與廠商無關的框架,用於實施頻寬管理和服務品質 (QoS) 策略。透過利用 Guest WiFi 和安全 VLAN 進行進階網路分段、整合 WiFi Analytics 以監控即時使用率,並強制執行嚴格的 IEEE 802.11e/WMM 標準,營運商可以為高價值租戶保證服務層級協定 (SLA),同時為一般訪客維持流暢的基本體驗。
技術深度剖析
多租戶網路的兩難困境
在多租戶共同工作環境中,主要的挑戰是流量的不可預測性。在任何給定的日子裡,網路必須同時支援對延遲敏感的整合通訊即服務 (UCaaS) (例如 Zoom 或 Microsoft Teams)、高突發性的雲端資料庫同步、高吞吐量的檔案傳輸以及娛樂性影片串流。在沒有主動管理的情況下,標準網路交換器和存取點的 "先進先出" (FIFO) 排程將不可避免地導致緩衝區膨脹 (bufferbloat) - 這種現象是指高頻寬、非即時的封包飽和了緩衝佇列,從而引入抖動和延遲,破壞了即時應用程式的可用性。
為了解決這個問題,網路管理員必須超越簡單的速率限制,轉向多層次的服務品質 (QoS) 和流量整形架構。這始於適當的物理和邏輯網路設計,利用企業級硬體來分割流量並排定其優先順序。
網路分段與 VLAN 設計
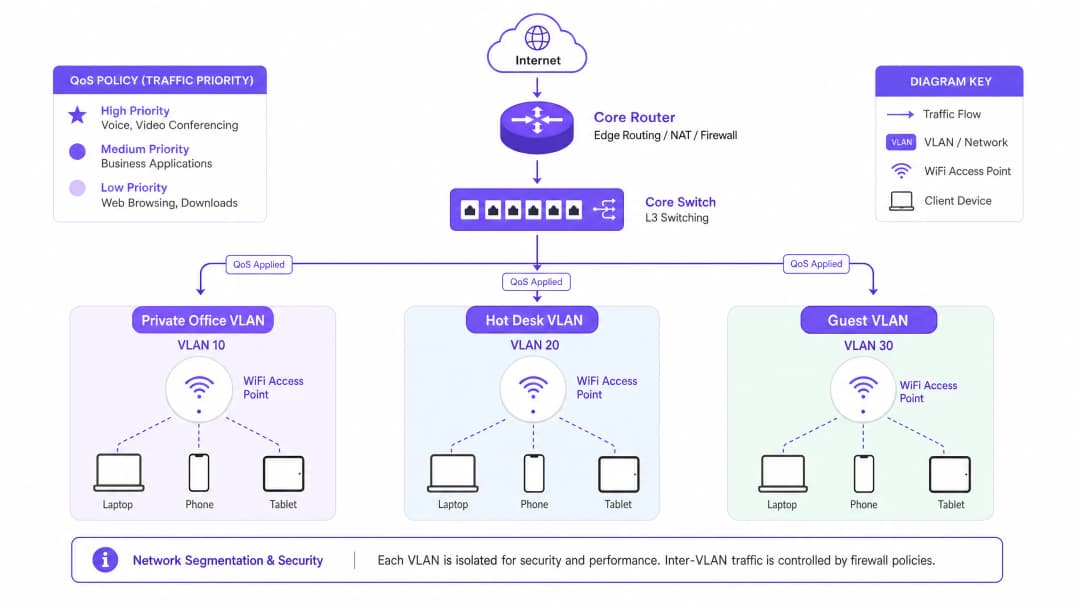
如果沒有對租戶群組進行嚴格的邏輯隔離,就不可能進行有效的頻寬管理。我們建議部署至少三個不同的虛擬區域網路 (VLAN),並使用企業級 Cisco Wireless APs 或類似硬體將其對應到不同的 SSID:
| VLAN ID | SSID 名稱 | 目標受眾 | 驗證機制 | QoS 設定檔 |
|---|---|---|---|---|
| VLAN 10 | CoWork_Private |
專屬辦公室租戶 | WPA3-Enterprise (802.1X / Cloud RADIUS) | Platinum (語音/影片優先) |
| VLAN 20 | CoWork_HotDesk |
行動辦公 / 彈性會員 | WPA3-Enterprise 或帶有 Portal 的 WPA3-SAE | 黃金級 (商業應用程式) |
| VLAN 30 | CoWork_Guest |
日間訪客 / 賓客 | 透過 Guest WiFi 的 Captive Portal | 青銅級 (盡力傳送 / 速率限制) |
透過對網路進行區段劃分,管理員可以在 VLAN 邊界套用量身定制的 QoS 設定檔,確保 VLAN 30 上的訪客流量永遠不會排擠 VLAN 10 和 20 上攸關業務運作的關鍵流量。實施這些安全策略需要與強大的 Network Access Control (NAC) 解決方案 整合,以根據使用者憑證動態分配 VLAN。如需詳細指引,請參閱我們的完整指南:如何使用 Cloud RADIUS 實施 802.1X 驗證。
IEEE 802.11e 與 WiFi Multimedia (WMM)
在無線層上,QoS 是由 IEEE 802.11e 標準控制,其商業名稱為 WiFi Multimedia (WMM)。WMM 取代了傳統的分散式協調功能 (DCF),改用增強型分散式通道存取 (EDCA)。EDCA 引入了四個存取類別 (AC),對應媒體上的不同優先等級:
語音 (WMM-AC_VO) 具有最高優先權,專為 VoIP 和即時互動式音訊設計。它使用最短的退避定時器以將延遲降至最低。視訊 (WMM-AC_VI) 具有高優先權,針對視訊會議和串流媒體進行了最佳化,在低延遲與高吞吐量之間取得平衡。盡力傳送 (WMM-AC_BE) 是標準網頁流量、電子郵件和一般應用程式的預設類別。背景 (WMM-AC_BK) 具有最低優先權,保留給非時間敏感的資料傳輸、系統更新和背景備份。
為了在高度密集環境中維持語音和視訊的清晰度,必須在所有基地台上全域啟用 WMM。此外,必須設定 DSCP (Differentiated Services Code Point) 對應,以便在無線 WMM 類別穿過交換器和路由器時,將其轉換為有線 IP 封包。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
實施指南
流量控管與 QoS 部署逐步指南
在共同工作空間中實施頻寬管理需要系統化的方法。請遵循這些與廠商無關的部署步驟,以建立企業級的流量控管策略。
步驟 1:建立 WAN 頻寬預算。 在設定內部限制之前,先確定您的總 WAN 吞吐量。對於一個典型的 200 人共同工作空間,建議使用對稱式 1 Gbps / 1 Gbps 專線光纖連線。在 WAN 閘道器保留硬性 10% 的開銷緩衝區,以防止介面飽和與緩衝區膨脹 (bufferbloat)。這將留下 900 Mbps 可分配的頻寬。
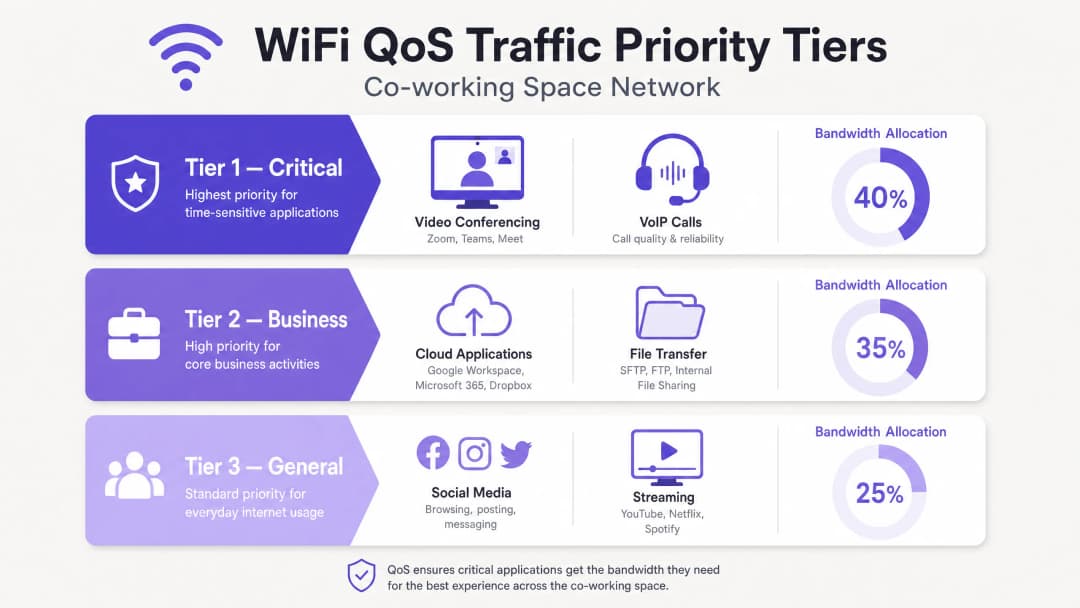
步驟 2:定義流量類別和優先級佇列。 在核心閘道器/防火牆上設定類別加權公平佇列 (CBWFQ) 或低延遲佇列 (LLQ)。根據來源 VLAN 與應用程式特徵定義三個主要類別。第 1 級(關鍵)為 VoIP 與 UCaaS 流量分配 40% 保證頻寬,對應至 DSCP EF。第 2 級(商務)為雲端應用程式與網頁流量分配 35%,對應至 DSCP AF41。第 3 級(一般/訪客)分配 25% 並設定嚴格的總額上限,對應至 DSCP CS1。
步驟 3:設定每用戶限速(動態頻寬分配)。 為避免「頻寬怪獸」降低網路品質,請盡可能實施動態每用戶限速,而非靜態上限。動態限制允許用戶在網路閒置時突發傳輸至更高速度,但在尖峰時段會將其限制回保證的基準線。針對行動辦公/彈性 SSID,設定每用戶端 下載 50 Mbps / 上傳 20 Mbps 的動態限制,並在尖峰使用期間提供至少 對稱 10 Mbps 的保證。針對訪客 SSID,則強制執行每用戶端 下載 10 Mbps / 上傳 5 Mbps 的嚴格靜態上限。
步驟 4:實施應用層(第 7 層)過濾。 現代防火牆與 AP 利用深層封包檢測 (DPI) 來識別應用程式,無論其使用何種連接埠。設定第 7 層規則以限制點對點 (P2P) 檔案分享、BitTorrent 下載和個人雲端備份,每用戶最大限制為 2 Mbps。確保已知的 UCaaS 網域(例如 *.zoom.us、*.microsoft.com)會自動被標記為 DSCP EF 或 AF41。
最佳實踐
嚴格的射頻規劃與頻道重複使用
當多個存取點在相同頻道上運作時,高密度共同工作空間會遭受同頻道干擾 (CCI)。在現代工作空間中,請將舊型裝置遷移至 5 GHz 與 6 GHz 頻段。如果為了 IoT 必須保持啟用 2.4 GHz,請使用非重疊頻道(1、6、11)並以最低發射功率限制在少數特定 AP。部署 Wi-Fi 6E 或 Wi-Fi 7 以利用新開放的 6 GHz 頻譜,該頻譜提供高達 14 個額外的 80 MHz 頻道,可完全消除 CCI。在 5 GHz 頻段中請堅持使用 40 MHz 頻道寬度,以平衡吞吐量與頻道可用性。
空中廣播時間公平性
在所有企業級 AP 上啟用空中廣播時間公平性 (ATF)。ATF 為所有用戶端分配相同的頻道存取時間,而非相同的封包數量。這可防止使用舊型標準(於 802.11n 或更舊標準下運作)的慢速用戶端獨佔無線介質,從而拖累現代高速 Wi-Fi 6/7 用戶端的效能。
持續分析與監控
利用企業級的 WiFi Analytics 深入了解租戶行為、裝置密度和應用程式使用情況。透過分析歷史流量趨勢,IT 經理可以在物理瓶頸發生前主動調整頻寬分配。這同樣適用於 Hospitality 環境、Retail 部署和 Transport 樞紐,在這些地方,多租戶無線網路密度是一項持續的營運挑戰。
疑難排解與風險緩釋
即使有強健的 QoS 設定,共享工作空間網路仍會遇到效能異常。下表提供了最常見頻寬相關故障的診斷矩陣。
| 症狀 | 根本原因 | 診斷步驟 | 緩釋措施 |
|---|---|---|---|
| 尖峰時段 Zoom/Teams 通話斷斷續續 | WAN 閘道器緩衝區膨脹或 DSCP 對應錯誤 | 從用戶端裝置執行緩衝區膨脹測試;檢查交換器連接埠統計資料以尋找丟失的輸出封包 | 在路由器上為 UCaaS 流量啟用 LLQ;將 WAN 開銷保留從 10% 調整為 15% |
| 5 GHz 頻段的高延遲與封包遺失 | AP 發射功率過大或頻道過寬引起的同頻道干擾 (CCI) | 進行 RF 場地勘測,或審查控制器的頻道圖和干擾指標 | 將頻道寬度從 80 MHz 縮減為 40 MHz;啟用動態頻道分配 (DCA) |
| 特定租戶回報私人辦公室內網速緩慢 | 物理障礙物或用戶端裝置黏著在遠處的 AP(黏性用戶端) | 在無線控制器儀表板中檢查用戶端的 RSSI 和連線頻段 | 啟用 802.11k/r/v 快速漫遊;將最小基本速率調整為 12 Mbps 或 24 Mbps |
| 訪客網路使用量暴增,擠壓到企業租戶 | 訪客速率限制被繞過,或 Captive Portal 工作階段逾時設定過長 | 在防火牆儀表板中驗證訪客 VLAN 的總頻寬消耗 | 在訪客 SSID 上實施嚴格的單一使用者速率限制 (10/5 Mbps);將工作階段逾時縮短至 4 小時 |
投資報酬率與商業影響
租戶留存與流失率降低
共享工作空間中排行第一的抱怨就是網路連線品質不佳。在一個轉換成本低且彈性空間選擇繁多的產業中,只要一週的連線不穩定,就可能促使高價值企業租戶終止租約。透過妥善部署 QoS 架構,營運商一致指出年度租戶流失率從產業平均的 18-22% 降至 8% 以下,這代表保留了顯著的租金收入。
透過進階層級創造新營收
藉由利用強大的網路核心,共享工作空間營運商可以將其 WiFi 基礎架構從成本中心轉變為高利潤的營收來源。營運商可以向租戶推銷升級方案,從標準方案升級到高級網路套裝方案,提供專用 VLAN、專屬 SSID、保證的對稱頻寬和靜態 IP 位址,以收取每月溢價。
| 方案層級 | 功能 | 參考定價 |
|---|---|---|
| 標準 | 共享熱點辦公桌 SSID,50/20 Mbps,盡力而為的 QoS,Captive Portal 登入 | 包含在基本會員資格中 |
| 高級 | 專用 VLAN/SSID,100/100 Mbps,白金級 QoS (VoIP 優先),WPA3 | 每月 +£150 |
| 企業 | 客製化專屬 SSID,對稱 200 Mbps,雲端 RADIUS 整合,靜態 IP | 每月 +£450 |
營運效率
藉由自動化頻寬分配和流量整形,每日「網路慢」的 IT 支援工單數量最多可減少 75%。這讓現場的社群經理能夠專注於接待服務和銷售,而不是排查網路問題。同樣的原則也適用於 醫療保健 機構和公共部門場域,在這些地方,網路可靠性在營運上至關重要。如欲閱讀更多關於高密度無線部署策略的資訊,請參閱我們的指南:學校中的 WiFi:2026 年管理員與 IT 指南。
收聽:技術簡報播客
參考資料
[1] Cisco Systems, "High Density WiFi Deployment Guide," 2025. [2] Internet Engineering Task Force (IETF), "Controlled Delay Active Queue Management (CoDel)," RFC 8289, 2018. [3] IEEE Standards Association, "IEEE 802.11e-2005 - Amendment 8: Medium Access Control (MAC) Quality of Service Enhancements," 2005. [4] Aruba Networks, "Airtime Fairness Technology Whitepaper," 2024.
關鍵定義
Bufferbloat
由於網路設備(特別是在 WAN 邊界)中封包的過度快取,導致高延遲和抖動。當高頻寬、非即時流量使這些快取飽和時,即時封包(如 VoIP 和視訊)就會被延遲,從而導致嚴重的效能下降。
當使用者抱怨儘管擁有高速光纖網路,視訊通話仍然斷斷續續時,IT 團隊就會遇到 Bufferbloat。這可以透過預留 10% 的 WAN 頻寬開銷並實施主動佇列管理 (AQM)(如 FQ-CoDel)來緩解。
Quality of Service (QoS)
一組用於透過優先處理特定流量類型來管理網路資源的技術與方法。QoS 機制允許管理員為關鍵應用程式保證頻寬、最大程度地減少延遲並控制抖動。
在多租戶共同工作空間中至關重要,可確保即時協作工具(Zoom、Teams)優先於背景檔案傳輸和娛樂性串流媒體。
WiFi Multimedia (WMM)
基於 IEEE 802.11e 標準的 WiFi 聯盟互通性認證。它透過將流量優先順序劃分為四個存取類別(語音、視訊、最佳努力和背景),為 WiFi 網路提供 Quality of Service (QoS) 功能。
必須在共同工作空間的無線基地台上升級全域啟用,以確保無線裝置在空中傳輸語音和視訊封包之前能夠優先處理它們。
Differentiated Services Code Point (DSCP)
IP 封包標頭中的一個 6 位元欄位,用於在 Layer 3 對網路流量進行分類和優先順序排序。標準標記包括 EF(語音的加速轉發)和 AF(視訊和商務應用的確保轉發)。
用於在流量從無線 AP、跨越有線交換器並透過 WAN 閘道路由器傳出時保持 QoS 優先順序。必須在端到端保留 DSCP 標記,QoS 才能正常運作。
Airtime Fairness (ATF)
一種企業級無線功能,可在連線的用戶端之間平均分配頻道傳輸時間(空口時間),無論其連線速度或無線標準為何。
防止訊號不佳的舊型或遠端設備消耗過多的無線媒介時間,進而保護高密度共享工作空間中現代 WiFi 6/7 設備的吞吐量。
動態頻寬分配
一種流量整形技術,可根據即時網路利用率動態調整用戶的頻寬限制,在網路閒置時允許極高的突發速度,同時在尖峰時段強制執行嚴格的基準線。
使共享空間營運商能夠提供即時回應的高速用戶體驗,而不會在商務尖峰時段面臨網路完全飽和的風險。
同頻道干擾 (CCI)
當兩個或多個相鄰的無線基地台在同一個頻率頻道上運作時所發生的干擾,迫使它們共享空口時間並大幅降低整體無線容量。
高密度共享工作空間中的一個主要問題。可透過適當的頻道規劃、將頻道寬度縮減至 40 MHz 以及在 WiFi 6E/7 部署中利用 6 GHz 頻段來減輕此問題。
用戶端隔離
無線基地台上的安全與效能功能,可防止已連線的無線用戶端彼此直接通訊或掃描同一子網路上的其他設備。
訪客網路和熱點座位 SSID 的強制要求,以保護租戶安全並消除不必要的無線廣播流量(例如 ARP 和 mDNS)消耗空口時間。
範例
一個佔地 15,000 平方英尺、跨越兩個樓層的高密度共享工作空間,每天容納 250 名活躍會員,其中包括 15 個私人辦公室租戶。在尖峰時段(上午 10:00 至下午 3:00),用戶在進行 Microsoft Teams 和 Zoom 會議時會遇到嚴重的抖動和封包遺失。該場域擁有對稱的 500 Mbps 光纖連線。請設計一個品牌中立的 QoS 與頻寬分配策略來解決此問題。
為解決尖峰時段的延遲與抖動問題,請實施三管齊下的 QoS 策略:WAN 級佇列、無線流量整形以及邏輯分段。
WAN 級限速與佇列:在閘道路由器上將 WAN 頻寬限制設置為 450 Mbps(500 Mbps 線路的 90%)以防止緩衝區膨脹。在 WAN 介面上配置低延遲佇列(LLQ),並為語音和視訊會議流量(透過 Zoom、Teams 和 Webex 的 Layer 7 DPI 特徵識別)設置 50 Mbps 的嚴格優先級佇列,對應至 DSCP EF。為剩餘的 400 Mbps 配置 CBWFQ:Class-1(私人辦公室 VLAN 10)獲得 50% 的頻寬保證(200 Mbps),可高載至 450 Mbps,對應至 DSCP AF41;Class-2(流動辦公桌 VLAN 20)獲得 35% 的保證(140 Mbps),可高載至 300 Mbps,對應至 DSCP AF21;Class-3(訪客 VLAN 30)獲得 15% 的保證(60 Mbps),嚴格限制總計 100 Mbps,對應至 DSCP CS1。
無線層配置(WMM 與漫遊):在所有 AP 上全域啟用 WiFi Multimedia(WMM),將無線語音和視訊佇列直接對應至有線的 DSCP EF 和 AF41 標記。在所有 AP 上強制執行空口公平性(ATF)。在 5 GHz 頻段上將最低基本速率設置為 24 Mbps,並在 80% 的 AP 上停用 2.4 GHz。
單一用戶限速:在 VLAN 20(流動辦公桌)上套用動態的單一用戶限速:每個用戶端下載 30 Mbps / 上傳 10 Mbps,當總網路利用率低於 60% 時,可高載至 50 Mbps。在 VLAN 30(訪客)上套用嚴格的靜態單一用戶限制:下載 10 Mbps / 上傳 3 Mbps。
一家企業級共享工作空間營運商希望向一家高價值金融服務租戶進行追加銷售,該租戶要求在其私人辦公套房內為 30 名員工提供專用且高度安全的網路。他們要求保證對稱 100 Mbps 的吞吐量、專用 SSID,以及與所有其他租戶的嚴格隔離,以符合金融法規。請詳細說明使用共享物理基礎設施提供此服務的逐步配置與部署模型。
若要在共享基礎設施上安全且可靠地提供此尊榮企業服務,請利用動態 VLAN 導向、專屬 SSID 佈署以及嚴格的 QoS 頻寬保留。
邏輯網路分段與安全性:在核心交換器和閘道器防火牆上建立專屬 VLAN (VLAN 105)。設定名為 CoWork_FinSecure 的專屬 SSID,且僅由該租戶專屬辦公套裝區域內的存取點進行廣播。使用整合了 Cloud RADIUS 伺服器的 WPA3 企業級驗證來保護該 SSID。每位租戶員工皆獲分配唯一的 802.1X 憑證;成功驗證後,RADIUS 伺服器會傳回 105 的 Tunnel-Private-Group-ID 屬性,將使用者的裝置動態導向至 VLAN 105。在閘道器防火牆上設定嚴格的 ACL,以阻擋 VLAN 105 與任何其他租戶 VLAN 之間的所有跨 VLAN 流量。
頻寬保留與 QoS 設定檔:在 WAN 閘道器上,為 VLAN 105 建立專屬流量類別。設定 CBWFQ 原則,專為 VLAN 105 保障對稱的 100 Mbps WAN 吞吐量。在 VLAN 105 上設定 100 Mbps 的強制流量整形限制,以防止租戶超出其 SLA。在 VLAN 105 內,啟用 QoS 標記轉換:將傳入的用戶端 DSCP 標記(VoIP 使用 EF,視訊使用 AF41)直接對應到對應的 WAN 佇列。
用戶端層級最佳化:在 CoWork_FinSecure SSID 上啟用用戶端隔離,以防止 VLAN 內的裝置互相掃描或通訊,從而增加額外的法規合規層級。
在共同工作空間的活動廳舉辦的大型科技會議期間,有 150 名與會者同時連接至 Guest WiFi。在 30 分鐘內,整個網路陷入癱瘓。大樓其他區域的行動辦公桌會員無法載入基本網頁,且場地的接待處無法處理信用卡付款。請診斷該網路故障,並概述緊急應變緩解步驟與長期架構解決方案。
這是典型的廣播風暴與無線介面飢餓故障,並因缺乏 WAN 等級的頻寬隔離而更加嚴重。
診斷分析:活動大廳內單一訪客 AP 上的 150 個作用中用戶端使無線介面達到飽和。如果用戶端連接在 2.4 GHz 頻段或使用較寬的 80 MHz 頻道,同頻道干擾 (CCI) 就會激增,導致大量的封包重傳。來自訪客網路的大量 DHCP 請求和廣播流量 (ARP, mDNS) 使核心路由器的 CPU 達到飽和。訪客網路缺乏總體頻寬上限,導致與會人員的裝置消耗了整個 WAN 電路。
即時緊急緩解措施 (15 分鐘內解決):登入核心防火牆,立即對訪客 VLAN (VLAN 30) 套用總體頻寬限制,將其限制在總共 50 Mbps。在訪客 SSID 上設定嚴格的每位使用者下載 3 Mbps / 上傳 1 Mbps 的上限。在訪客 SSID 上啟用 Client Isolation (用戶端隔離),以阻擋點對點無線流量,並阻止廣播封包在空中傳輸。
長期架構解決方案:針對活動大廳部署專用的高密度無線基地台 (配備定向天線的 WiFi 6E/7 AP),並劃分在獨立的專用 VLAN (VLAN 40 - 活動空間)。設定核心防火牆以優先處理 VLAN 90 (POS/營運),保證 10 Mbps (DSCP CS5),以及 VLAN 20 (熱點辦公桌),保證 200 Mbps。對活動 VLAN (VLAN 40) 套用 150 Mbps 的硬性、不可高載的總體上限。
練習題
Q1. 某個共享空間營運商注意到,每逢週二和週四下午,其核心閘道路由器 CPU 利用率就會飆升至 95%,與此同時所有租戶的網路速度都會下降。當時並沒有作用中的大型檔案傳輸。最可能的起因是什麼?網路架構師應該如何解決?
提示:查看訪客和熱點座位網路上的安全與協定設定。在沒有高吞吐量的情況下 CPU 出現飆升,通常指向來自廣播流量或設備探索協定的高每秒封包率 (PPS)。
查看標準答案
最可能的起因是源自訪客和熱點座位 SSID 的廣播風暴或過多的多播流量(例如 mDNS、ARP 或 Bonjour 探索協定)。在擁有數百台設備的高密度環境中,背景探索協定每秒可能產生數千個封包。由於廣播封包必須由每台設備和核心閘道處理,這會在不產生顯著頻寬利用率的情況下使路由器的 CPU 達到飽和。
為了解決此問題:(1) 在訪客和熱點座位 SSID 上全域啟用用戶端隔離。這會立即封鎖點對點無線通訊,並防止廣播/多播封包在無線媒介中被重複轉發。(2) 在所有交換器上啟用 IGMP Snooping,將多播流量僅限制在主動請求該流量的連接埠,從而減輕交換器和路由器 CPU 負載。(3) 設定無線控制器以在 AP 層級丟棄 ARP 和其他廣播影格,並在可能的情況下將 ARP 請求轉換為單播。
Q2. 一位 IT 經理想要為共享工作空間實施 QoS,但發現其舊型交換器不支援 DSCP 對應,僅支援基本的第 2 層 CoS (Class of Service) 802.1p 標記。他們應該如何調整其 QoS 設計以維持流量優先順序?
提示:802.1p CoS 運作於第 2 層(乙太網路影格),而 DSCP 運作於第 3 層(IP 標頭)。當無法使用第 3 層對應時,必須使用 CoS 值在本地廣播網域內維持優先順序。
查看標準答案
當邊緣交換器不支援 Layer 3 DSCP 對應時,IT 經理必須依賴 Layer 2 802.1p 服務類別(CoS)標記。設定無線存取點,在流量進入有線網路時,將無線 WMM 存取類別直接對應到 Layer 2 802.1p CoS 標記。例如:WMM-AC_VO(語音)對應到 CoS 6;WMM-AC_VI(視訊)對應到 CoS 5;WMM-AC_BE(盡力傳送)對應到 CoS 0。在舊款交換器上,於交換器上行鏈路連接埠上使用加權輪詢(WRR)或嚴格優先級佇列,根據 CoS 值設定輸出佇列,將 CoS 6 和 5 分配給最高優先級的佇列。在核心網關路由器(支援 Layer 3)上,設定輸入交換器連接埠以讀取傳入的 Layer 2 CoS 標記,並在透過 WAN 介面路由流量之前,將其重新標記為對應的 Layer 3 DSCP 值(例如,CoS 6 對應到 DSCP EF,CoS 5 對應到 DSCP AF41)。
Q3. 某個共享工作空間擁有 1 Gbps 對稱光纖連線。營運商希望保證租用獨立辦公室的虛擬實境(VR)開發公司能獲得至少 200 Mbps 的對稱吞吐量,且延遲低於 5 毫秒。然而,他們也希望確保若 VR 公司未使用其頻寬時,其他租戶可以使用該頻寬。在 WAN 網關上應套用何種具體的佇列與流量整形設定?
提示:考慮使用支援保證最小值(承諾資訊速率)和最大限制,並允許從父群組借用未利用頻寬的類別型佇列機制。
查看標準答案
在 WAN 網關上實作結合分層權杖桶(HTB)的類別型加權公平佇列(CBWFQ)。將父整形器設定為 900 Mbps(執行 10% 開銷規則)。針對 VR 租戶類別(VLAN 150),設定 200 Mbps 的承諾資訊速率(CIR,保證頻寬)和 500 Mbps 的峰值資訊速率(PIR,最大高載限制),並分配至具有低延遲特性的高優先級佇列。針對共享租戶類別(VLAN 10、20、30),設定 700 Mbps 的 CIR 以及 900 Mbps 的高載限制。在 HTB 排程器下啟用頻寬共享(借用),以便在 VR 公司的使用率低於 200 Mbps 時,未使用的容量會根據設定的權重自動分配給其他租戶類別。一旦 VR 公司啟動高吞吐量傳輸,排程器會立即收回頻寬至保證的 200 Mbps,優先搶佔其他流量類別,而不會中斷作用中的連線。
常見問題
Why is Quality of Service (QoS) critical in multi-tenant coworking wireless networks?
Coworking spaces aggregate hundreds of independent professionals, remote teams, and high-bandwidth businesses sharing a common wireless medium. Without QoS, bandwidth-intensive activities such as raw video uploads or software updates consume disproportionate airtime, starving latency-sensitive applications like Zoom, Microsoft Teams, and VoIP. Implementing IEEE 802.11e WiFi Multimedia (WMM) and upstream Differentiated Services Code Point (DSCP) traffic shaping guarantees priority queueing for real-time collaboration tools, preventing jitter and dropped connections.
How does WMM (WiFi Multimedia / 802.11e) prioritize traffic over the wireless airtime?
WMM classifies wireless frames into four Access Categories (AC): Voice (AC_VO), Video (AC_VI), Best Effort (AC_BE), and Background (AC_BK). Each category uses distinct Enhanced Distributed Channel Access (EDCA) parameters - namely Arbitrary Inter-Frame Space Number (AIFSN) and Contention Window (CWmin/CWmax) timers. High-priority voice and video frames wait substantially shorter backoff intervals before transmitting, securing transmission rights ahead of background bulk downloads even during peak radio saturation.
What is the optimal oversubscription ratio for commercial coworking WAN connections?
In modern coworking environments, standard provisioning utilizes a 6:1 to 8:1 WAN oversubscription ratio for general hot-desk members, and a tighter 3:1 to 4:1 ratio for dedicated private office suites. Because member bandwidth usage is bursty rather than continuous, dynamic Token Bucket rate limiting and Fair Queueing (such as FQ-CoDel or Cake) ensure full utilization of the ISP uplink while guaranteeing that no single tenant monopolizes available throughput.
How do network engineers mitigate bufferbloat in congested coworking environments?
Bufferbloat occurs when oversized network buffers fill up during high-throughput downloads, creating hundreds of milliseconds of latency for real-time packets. Network engineers eliminate bufferbloat by enabling Active Queue Management (AQM) algorithms like FQ-CoDel or CAKE on edge routers and firewalls. AQM intelligently drops or marks packets before buffers saturate, keeping round-trip latency under 15ms even when the WAN connection operates at 100% link utilization.
Should coworking spaces configure per-user or per-SSID bandwidth limits?
Network architects recommend implementing per-user dynamic rate limiting rather than aggregate per-SSID caps. A single per-SSID limit allows a small cluster of devices to exhaust the total pool, whereas per-user limits ensure equitable airtime distribution across all connected endpoints. Advanced deployments combine per-user limits with dynamic role-based VLAN steering, automatically assigning higher bandwidth allowances to private office leases and enterprise tenants based on RADIUS authentication attributes.
How does Purple integrate with coworking networks to streamline bandwidth management and tenant access?
Purple integrates with enterprise wireless controllers (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti UniFi) to automate tenant and visitor network onboarding. Purple assigns members to role-specific VLANs and bandwidth tiers via 802.1X Passpoint or captive portal authentication, enforces fair-use policies, captures tenant feedback, and delivers real-time spatial analytics on desk occupancy and meeting room utilization without adding operational friction.
繼續閱讀本系列
為什麼飯店式訪客 WiFi 在住宅大樓中會失敗
您將能夠診斷為什麼 BTR 住宅大樓、學生宿舍和 MDU 的居民不斷回報 WiFi 故障,並選擇能夠解決這些問題的驗證模型。解決方案是在您現有的存取點上為每個家庭提供一個 iPSK 金鑰,並為訪客保留一個獨立的 Captive Portal 網路。
為多租戶辦公大樓設計 WiFi 網路
本指南為 IT 經理、網路架構師和 CTO 提供了一個中立於廠商的藍圖,用於在多租戶辦公大樓中設計可擴展、安全且隔離的 WiFi 網路。內容涵蓋 IEEE 802.1Q 下的 VLAN 劃分、透過 802.1X 和 RADIUS 進行的動態 VLAN 分配、高密度環境的 RF 規劃,以及 GDPR 和 PCI-DSS 下的合規性考量。場地營運商和建築經理將獲得實用的架構指導、真實案例研究,以及在部署前需要避免的配置陷阱。
平均自證清白時間:如何證明問題不在 WiFi
平均自證清白時間(MTTI)是衡量 IT 團隊花費多少時間來證明網路問題非其責任的關鍵指標。本指南詳述了一套五步驟的觀測方法論,旨在消除多租戶環境中的推諉責任現象,以共享證據取代互相指責,進而降低平均修復時間(MTTR)。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。