
Guides techniques WiFi
Guides techniques approfondis rédigés par des experts sur le WiFi invité, les analyses, les Captive Portals et la technologie de site.
46 guides in Authentication
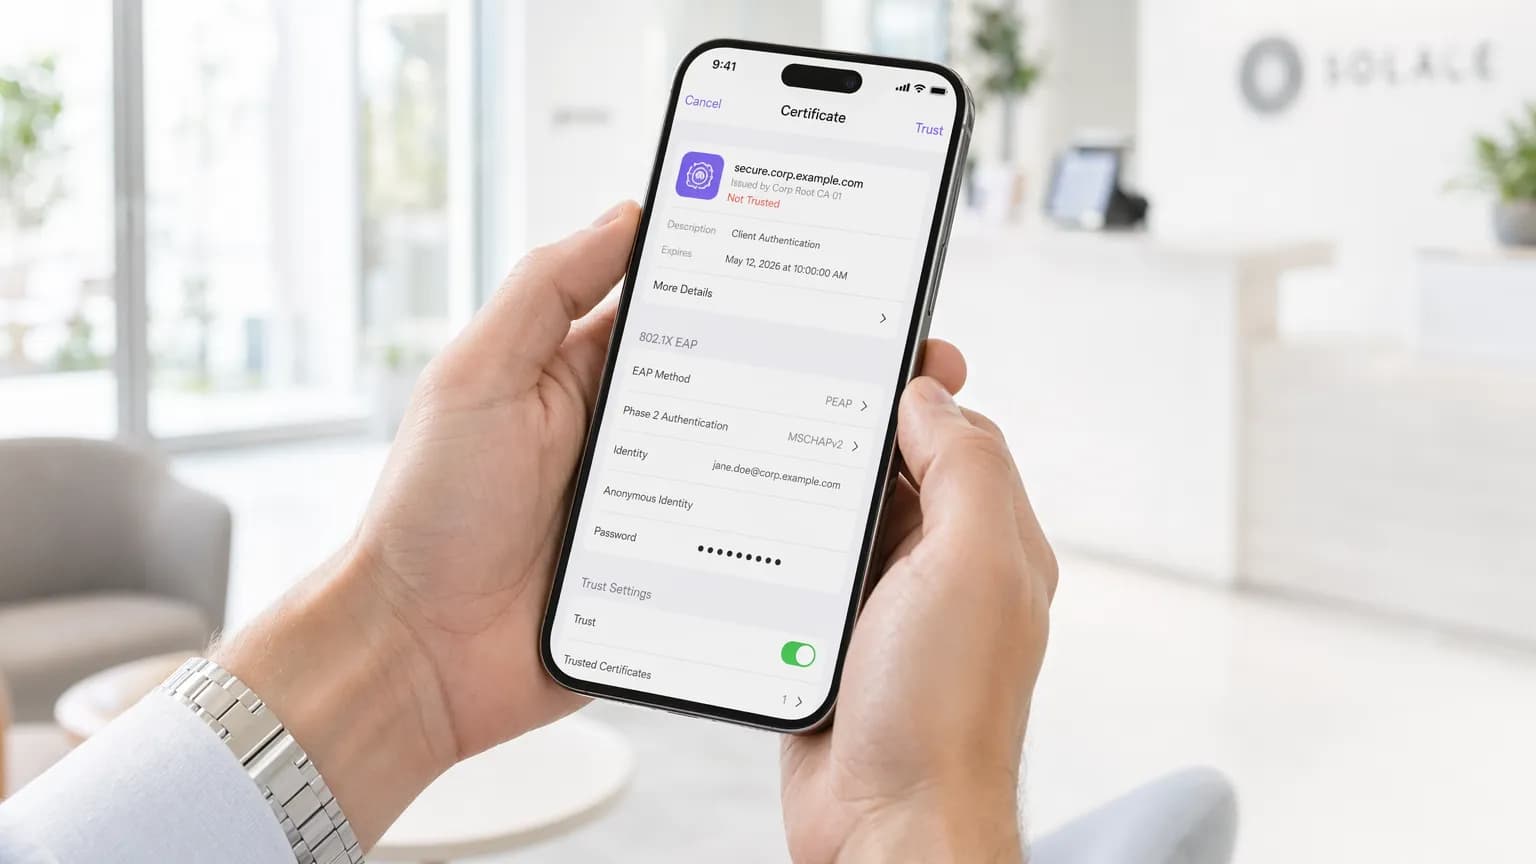
Implémentation de l'authentification 802.1X sur les appareils mobiles
Ce guide complet fournit aux responsables informatiques un modèle technique pour implémenter l'authentification 802.1X sur les appareils iOS et Android. Il couvre l'architecture, la sélection de la méthode EAP, le provisionnement MDM et le dépannage pour garantir un accès sécurisé et évolutif au réseau mobile.

Authentification WiFi par certificat : Comment les certificats numériques sécurisent les réseaux sans fil
Ce guide de référence détaille comment les certificats numériques X.509 et EAP-TLS remplacent les mots de passe vulnérables dans le WiFi d'entreprise. Il fournit aux architectes réseau et aux responsables IT des étapes de mise en œuvre pratiques, la conception de l'architecture PKI et l'analyse du ROI pour l'entreprise.

WPA2 vs. 802.1X : quelle est la différence ?
Ce guide démystifie la relation entre le chiffrement WPA2 et le cadre d'authentification IEEE 802.1X - deux normes complémentaires fréquemment confondues dans la documentation des fournisseurs et les discussions sur l'architecture réseau. Il offre aux directeurs informatiques, architectes réseau et responsables des opérations de site une analyse technique claire de l'interaction entre ces protocoles, des stratégies de déploiement pratiques dans les secteurs de l'hôtellerie, de la vente au détail et du secteur public, ainsi que des conseils concrets sur la conformité, l'atténuation des risques et l'intégration du WiFi invité.

EAP-TLS vs. PEAP : quel protocole d'authentification convient à votre réseau ?
Déterminez la méthode 802.1X à utiliser pour chaque groupe d'équipements sur votre réseau : EAP-TLS pour les appareils d'entreprise pouvant être enrôlés, PEAP avec validation verrouillée du certificat serveur pour les appareils personnels et des prestataires, et un Captive Portal ou OpenRoaming pour les visiteurs. Vous pouvez également planifier une migration exécutant les deux méthodes sur un seul service RADIUS sans interruption de service.

Qu'est-ce que l'authentification PEAP ? Comment PEAP sécurise votre WiFi
Vous serez en mesure de décider si PEAP-MSCHAPv2 convient toujours au WiFi du personnel, de le configurer pour que les appareils refusent les serveurs RADIUS non approuvés, et de planifier votre transition vers EAP-TLS ou iPSK. Vous verrez également pourquoi les invités doivent être placés sur un réseau de portail captif distinct, et comment Windows 11 Credential Guard et l'identité cloud modifient cette décision.

Qu'est-ce que l'EAP-TLS ? L'authentification WiFi par certificat expliquée
Ce guide fournit une référence technique complète sur l'EAP-TLS (Extensible Authentication Protocol with Transport Layer Security), la méthode d'authentification 802.1X la plus sécurisée disponible pour le WiFi d'entreprise. Il couvre l'infrastructure de certificats X.509 requise, le handshake d'authentification mutuelle et les modèles de déploiement pratiques pour les secteurs de l'hôtellerie, de la vente au détail, de la santé et du secteur public. Les responsables informatiques, les architectes réseau et les directeurs technologiques y trouveront des conseils concrets sur la conception de PKI, le provisionnement de certificats intégré au MDM, la configuration RADIUS et l'alignement de la conformité avec PCI-DSS et le GDPR.

Qu'est-ce que l'authentification 802.1X ? Fonctionnement et importance
Un guide de référence technique complet pour les responsables informatiques et les architectes réseau sur l'authentification IEEE 802.1X. Ce guide couvre l'architecture sous-jacente, les stratégies de mise en œuvre, les avantages de sécurité par rapport au PSK, et la manière de déployer efficacement un contrôle d'accès de classe entreprise aux côtés de solutions de WiFi invité.

WPA2 Enterprise : Le Guide Complet
Ce guide fournit une référence technique complète pour WPA2-Enterprise, couvrant l'architecture 802.1X, la sélection de la méthode EAP et les stratégies de déploiement progressif pour les environnements d'entreprise. Il est conçu pour les responsables informatiques, les architectes réseau et les directeurs d'exploitation de sites qui doivent passer d'un WiFi à clé partagée à un modèle d'authentification évolutif, auditable et conforme aux réglementations. La plateforme de Purple est positionnée comme une couche de gestion d'identité pratique pour les sites déployant des accès WiFi sécurisés pour les invités et le personnel à grande échelle.
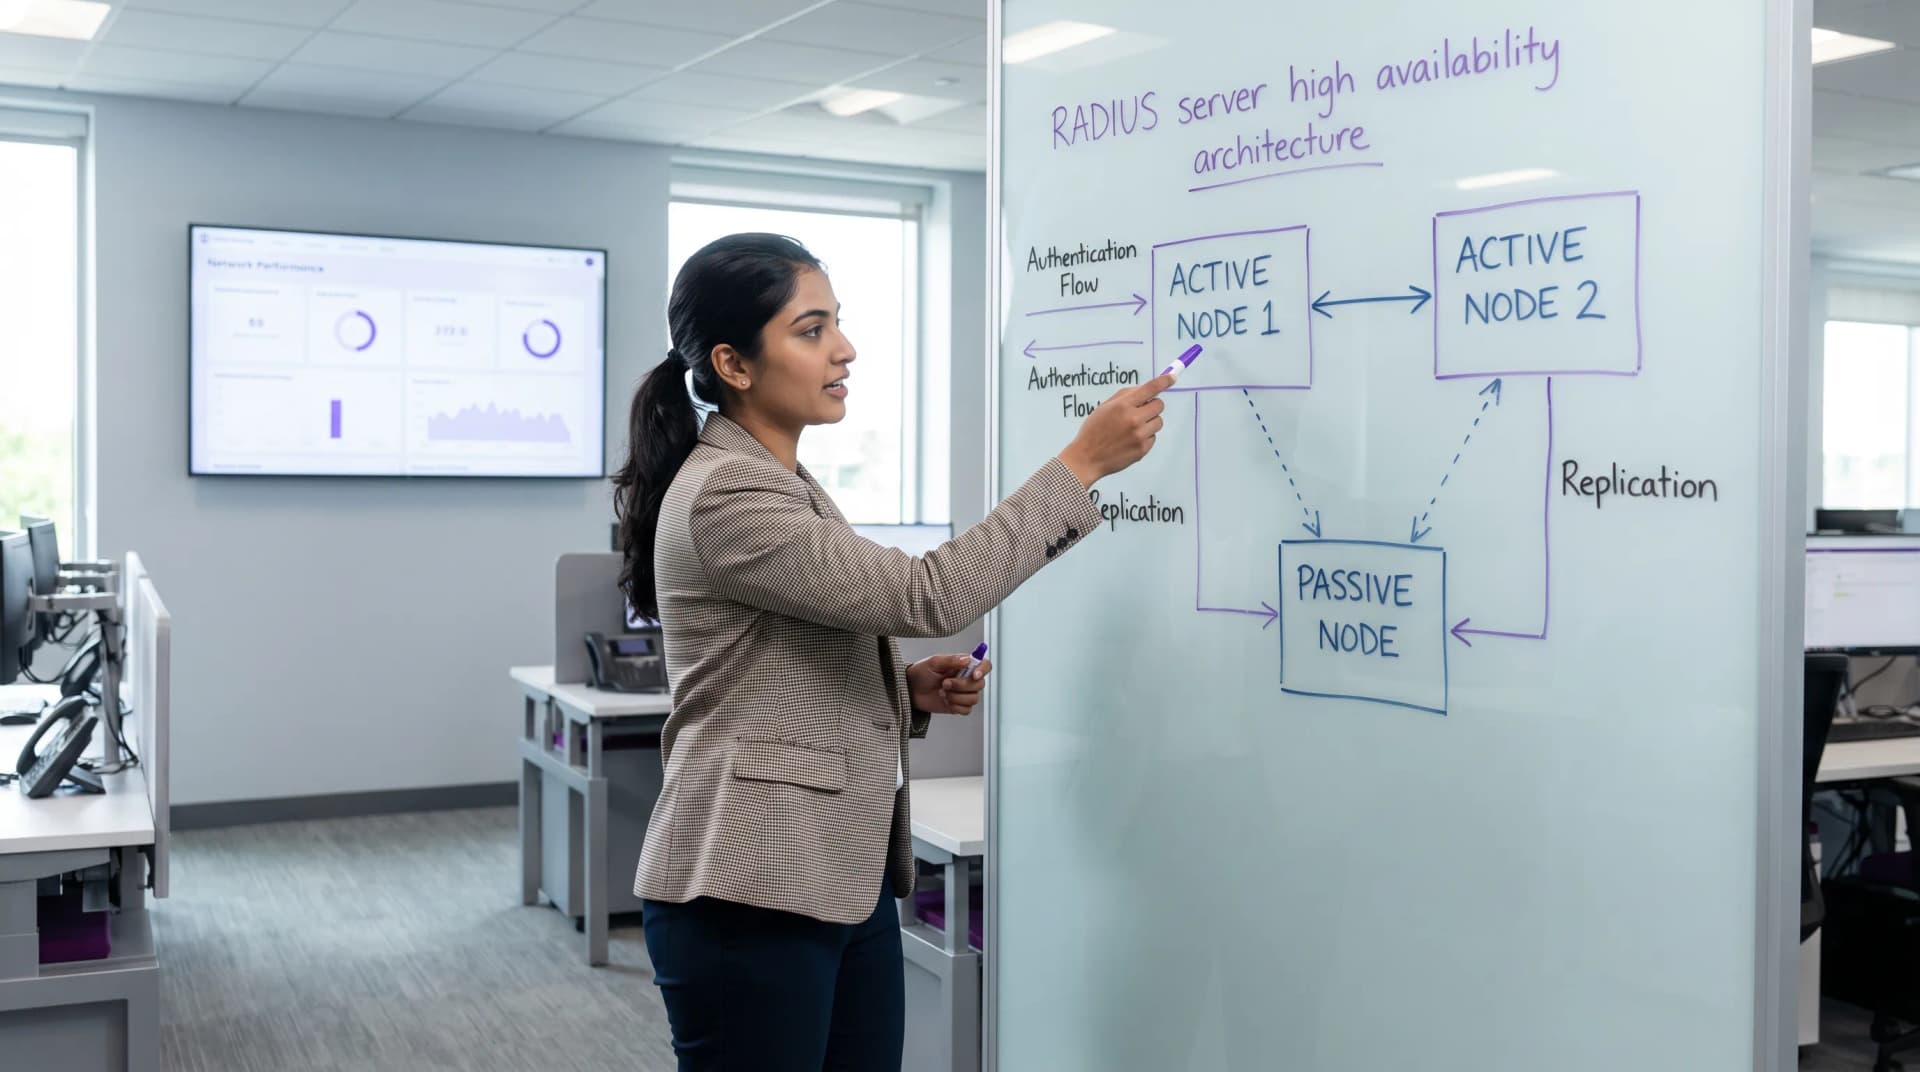
Haute disponibilité du serveur RADIUS : Actif-Actif vs Actif-Passif
Un guide de référence technique incontournable pour les responsables informatiques et les architectes réseau évaluant les architectures de haute disponibilité RADIUS. Il compare les déploiements Actif-Actif et Actif-Passif, détaille les exigences de réplication de base de données et explique comment Cloud RADIUS réduit la latence de basculement pour les sites d'entreprise.

Authentification WiFi sans mot de passe : dépasser les clés pré-partagées
Ce guide propose aux responsables informatiques, architectes réseau et directeurs d'exploitation de sites une feuille de route pratique pour éliminer les mots de passe WiFi partagés et migrer vers une authentification basée sur l'identité et les certificats. Il aborde les failles de sécurité et de conformité des réseaux basés sur PSK, l'architecture technique de 802.1X et EAP-TLS, ainsi que le rôle de l'Identity PSK (iPSK) en tant que technologie de transition essentielle pour l'IoT et les appareils existants. Les exploitants de sites dans les secteurs de l'hôtellerie, du commerce de détail et du secteur public y trouveront des stratégies de migration exploitables, des scénarios de déploiement réels et des résultats commerciaux mesurables pour justifier l'investissement.

Cloud RADIUS vs RADIUS sur site : guide de décision pour les équipes informatiques
Comparez le Cloud RADIUS et le RADIUS sur site (FreeRADIUS, NPS) pour la sécurité WiFi d'entreprise 802.1X. Comparaison d'architecture, analyse du TCO, intégration SCEP EAP-TLS et résilience WAN.

Onboarding WiFi BYOD : Gérer les appareils non gérés dans l'hôtellerie et le commerce de détail
Ce guide de référence technique fournit des stratégies exploitables pour l'onboarding des appareils personnels des employés (BYOD) sur les réseaux WiFi d'entreprise dans les secteurs de l'hôtellerie et du commerce de détail, sans nécessiter d'inscription complète à un MDM. Il couvre les flux d'inscription de certificats en libre-service, l'authentification 802.1X et l'application des politiques pour garantir un accès sécurisé aux appareils non gérés.

Comparatif des méthodes EAP (PEAP, EAP-TLS, EAP-TTLS, EAP-FAST) : Guide 802.1X Enterprise
Comparez les protocoles d'authentification EAP 802.1X pour entreprise : niveaux de sécurité, exigences de certificats clients, complexité de PKI et intégration RADIUS pour WPA3-Enterprise.

Authentification 802.1X : Sécuriser l'accès réseau sur les appareils modernes
Ce guide propose un aperçu complet et exploitable de l'authentification IEEE 802.1X pour les professionnels de l'informatique chevronnés et les architectes réseau. Il détaille les étapes critiques pour sécuriser l'accès réseau dans divers environnements d'entreprise, en se concentrant sur des conseils de déploiement pratiques et neutres vis-à-vis des fournisseurs afin de limiter les risques, de garantir la conformité et d'offrir une expérience utilisateur fluide et sécurisée.

Renforcement de RADIUS contre les attaques par collision MD5 (BlastRADIUS)
Atténuez les attaques BlastRADIUS CVE-2024-3596. Imposez le RADIUS Message-Authenticator, patchez FreeRADIUS & Cisco ISE, et migrez vers le 802.1X EAP-TLS.

Passpoint (Hotspot 2.0) : Le guide complet pour un roaming WiFi sécurisé et fluide
Ce guide propose une vue d'ensemble technique complète de Passpoint (Hotspot 2.0) pour les responsables informatiques et les architectes réseau, couvrant la norme IEEE 802.11u, les protocoles de découverte GAS/ANQP, la sécurité WPA3-Enterprise et la fédération WBA OpenRoaming. Il fournit un cadre de mise en œuvre neutre vis-à-vis des fournisseurs avec des conseils de déploiement progressif, des études de cas réels dans l'hôtellerie et le commerce de détail, ainsi qu'une analyse claire du ROI et des avantages en matière de conformité pour les exploitants de sites d'entreprise.

Authentification SMS pour le WiFi : fonctionnement et cas d'usage
Une référence technique pour les responsables informatiques et les gestionnaires de sites sur la mise en œuvre de l'authentification WiFi par SMS. Ce guide détaille le flux de travail technique, le compare à la connexion via les réseaux sociaux et fournit des meilleures pratiques exploitables pour le déploiement dans des environnements d'entreprise tels que les hôtels, le commerce de détail et les stades.

Social Login pour Guest WiFi : Facebook, Google, Apple et LinkedIn
Ce guide fournit une référence technique complète pour les responsables informatiques, les architectes réseau et les exploitants de sites déployant le social login sur les réseaux guest WiFi. Il couvre le flux de code d'autorisation OAuth 2.0 qui sous-tend l'authentification Facebook, Google, Apple et LinkedIn, les données spécifiques fournies par chaque plateforme, ainsi que les contraintes critiques de compatibilité iOS affectant Google OAuth dans les environnements de Captive Portal. Les obligations de conformité au titre du GDPR britannique, les cadres de sélection des plateformes et des études de cas de déploiement réel dans l'hôtellerie et le commerce de détail sont inclus pour soutenir les décisions de mise en œuvre ce trimestre.

Authentification SAML pour le WiFi du personnel
Ce guide propose une analyse technique approfondie de l'utilisation de SAML 2.0 pour l'authentification WiFi du personnel de niveau entreprise, couvrant l'architecture du protocole, l'intégration du fournisseur d'identité et les meilleures pratiques de déploiement. Il fournit aux responsables informatiques et aux architectes réseau des conseils concrets pour connecter Azure AD ou Okta à la plateforme d'intelligence Purple WiFi afin de remplacer les clés pré-partagées non sécurisées par un contrôle d'accès robuste et basé sur l'identité. Le résultat est une amélioration mesurable de la posture de sécurité, de la conformité et de l'efficacité opérationnelle dans les hôtels, les chaînes de vente au détail, les stades et les espaces publics.

802.1X vs PSK vs Open WiFi : Quelle méthode d'authentification vous convient le mieux ?
Ce guide propose une comparaison définitive et neutre vis-à-vis des fournisseurs entre les trois principales méthodes d'authentification WiFi - 802.1X (WPA2/3-Enterprise), Pre-Shared Key (PSK) et Open WiFi - conçue pour les responsables informatiques, les architectes réseau et les CTO des secteurs de l'hôtellerie, du commerce de détail, de l'événementiel et du secteur public. Il simplifie la complexité technique pour offrir des conseils de déploiement exploitables, des études de cas réelles et un cadre de décision clair pour sécuriser les réseaux du personnel et des invités. Comprendre quel modèle d'authentification déployer n'est pas un simple choix technique ; c'est une décision commerciale stratégique ayant des implications directes sur la posture de sécurité, la conformité réglementaire, l'efficacité opérationnelle et la capacité à extraire de la valeur commerciale de votre infrastructure WiFi.

Qu'est-ce que l'authentification RADIUS et comment fonctionne-t-elle ?
Ce guide fournit une référence technique définitive sur l'authentification RADIUS pour les responsables informatiques gérant des déploiements WiFi d'entreprise et invités. Il démystifie le protocole AAA, explique comment les méthodes 802.1X et EAP fonctionnent ensemble, et détaille comment la plateforme cloud de Purple simplifie le déploiement pour les hôtels, les chaînes de magasins, les stades et les organisations du secteur public. Les lecteurs repartiront avec une feuille de route de mise en œuvre claire, des études de cas réelles et les cadres de décision nécessaires pour migrer de clés pré-partagées non sécurisées vers une architecture de contrôle d'accès réseau robuste et axée sur l'identité.

L'IPSK expliqué : Clés pré-partagées d'identité pour l'accès WiFi
Ce guide fournit aux responsables informatiques, architectes réseau et directeurs d'exploitation de sites une référence technique définitive sur les clés pré-partagées d'identité (IPSK) pour l'accès WiFi - expliquant l'architecture, la comparant au PSK standard et à l'802.1X Enterprise, et fournissant des conseils de déploiement exploitables pour les secteurs de l'hôtellerie, du commerce de détail, de l'événementiel et public. Il répond au défi opérationnel critique consistant à fournir un accès WiFi sécurisé et géré individuellement sur des flottes d'appareils mixtes - y compris l'IoT et les appareils sans écran - sans la lourdeur d'infrastructure d'un déploiement 802.1X complet. La plateforme de Purple se positionne comme la couche d'orchestration qui automatise la gestion du cycle de vie des clés IPSK à grande échelle.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
