
技術 WiFi 指南
關於訪客 WiFi、數據分析、Captive Portal 及場域技術的深入且由專家引導的技術指南。
46 guides in Authentication
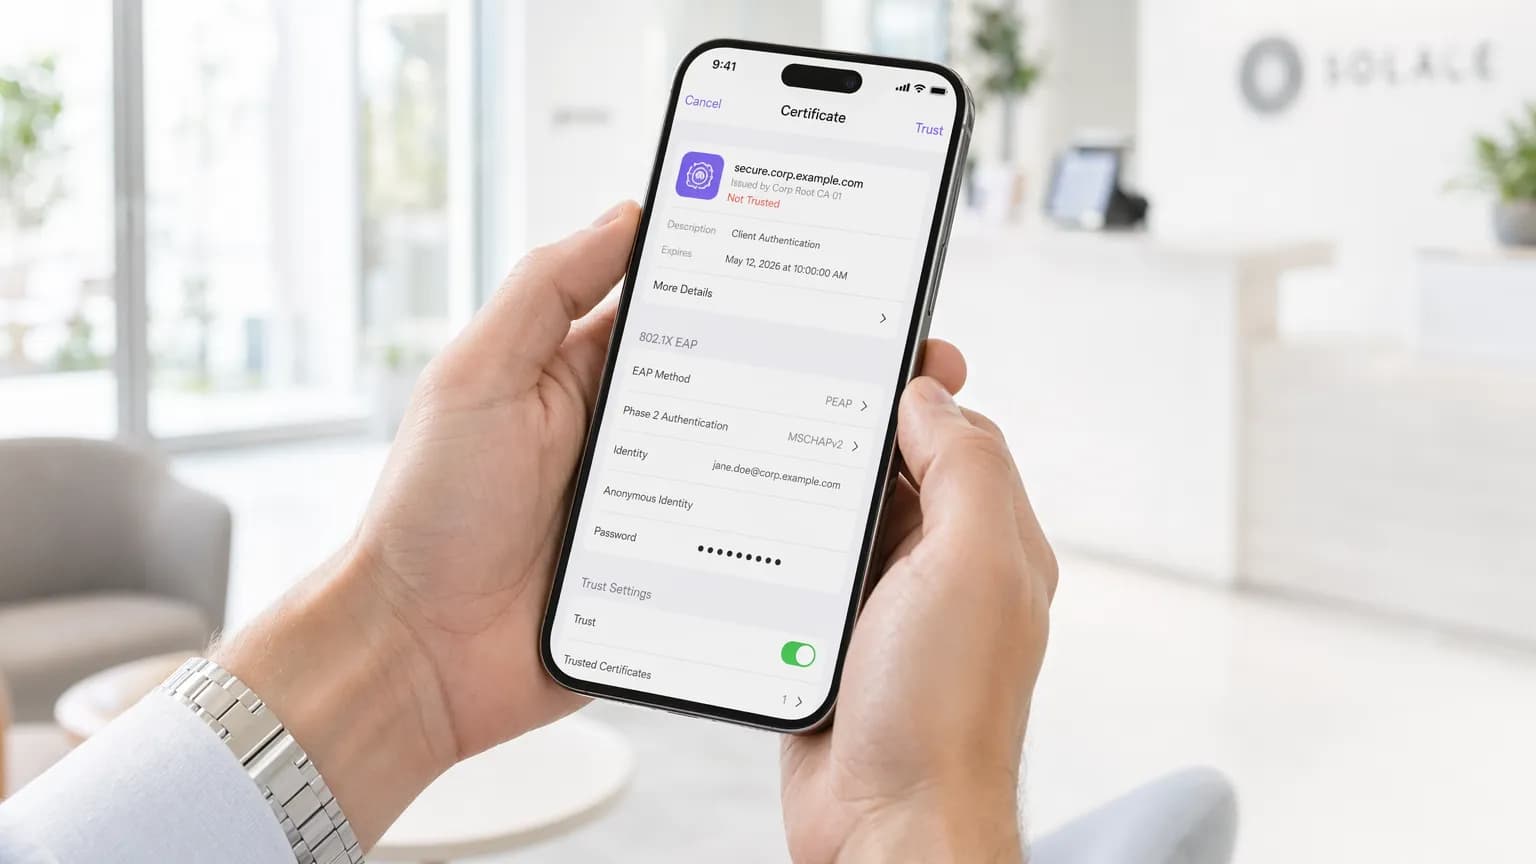
在行動裝置上實作 802.1X 驗證
本綜合指南為 IT 領導者提供了在 iOS 和 Android 裝置上實作 802.1X 驗證的技術藍圖。內容涵蓋架構、EAP 方法選擇、MDM 佈署以及故障排除,以確保安全、具擴充性的行動網路存取。

WiFi 憑證驗證:數位憑證如何保障無線網路安全
本權威指南詳細介紹 X.509 數位憑證與 EAP-TLS 如何取代企業 WiFi 中易受攻擊的密碼。它為網路架構師和 IT 經理提供了實用的部署步驟、PKI 架構設計以及企業投資報酬率(ROI)分析。

WPA2 對決 802.1X:兩者有何不同?
本指南釐清了 WPA2 加密與 IEEE 802.1X 驗證框架之間的關係 - 這兩個互補的標準經常在廠商文件和網路設計討論中被混淆。本指南為 IT 總監、網路架構師和場域營運主管提供了這些協定如何互動的清晰技術分析、在餐飲旅宿、零售和公共部門環境中的實際部署策略,以及關於合規、風險緩釋和顧客 WiFi 整合的具體實作指南。

EAP-TLS 與 PEAP:哪種驗證協定最適合您的網路?
確定您網路上每個裝置群組應使用的 802.1X 方法:針對可進行註冊的公司擁有裝置使用 EAP-TLS,針對個人與承包商裝置使用鎖定伺服器憑證驗證的 PEAP,而訪客則使用 Captive Portal 或 OpenRoaming。您還可以規劃遷移方案,在單一 RADIUS 服務上同時執行這兩種方法且無需停機。

什麼是 PEAP 驗證?PEAP 如何保護您的 WiFi
您將能夠決定 PEAP-MSCHAPv2 是否仍適合您的員工 WiFi、配置它以使裝置拒絕不受信任的 RADIUS 伺服器,並規劃轉換至 EAP-TLS 或 iPSK 的路線。您也將了解為什麼訪客應使用獨立的強制入口網路,以及 Windows 11 Credential Guard 與雲端身分驗證如何改變這項決定。

什麼是 EAP-TLS?憑證式 WiFi 驗證詳解
本指南提供 EAP-TLS(可延伸驗證通訊協定與傳輸層安全性)的完整技術參考,這是企業 WiFi 可用最安全的 802.1X 驗證方法。內容涵蓋所需的 X.509 憑證基礎架構、雙向驗證交握,以及適用於旅宿業、零售業、醫療保健和公共部門環境的實際部署模式。IT 經理、網路架構師和 CTO 將從中獲得關於 PKI 設計、與 MDM 整合的憑證佈署、RADIUS 組態,以及符合 PCI-DSS 和 GDPR 合規要求的實用指引。

什麼是 802.1X 驗證?運作原理與重要性解析
專為 IT 經理和網路架構師設計的 IEEE 802.1X 驗證完整技術參考指南。本指南涵蓋底層架構、實作策略、相較於 PSK 的安全優勢,以及如何與顧客 WiFi 解決方案協同部署企業級存取控制。

WPA2 Enterprise:完整指南
本指南為 WPA2-Enterprise 提供全面的技術參考,涵蓋 802.1X 架構、EAP 方法選擇,以及適用於企業環境的分階段部署策略。本指南專為 IT 經理、網路架構師和場所營運總監設計,旨在協助他們從共用金鑰 WiFi 轉移到可擴充、可審計且符合合規要求的驗證模型。Purple 的平台定位為實用的身分管理層,適用於大規模部署安全訪客和員工 WiFi 的場所。
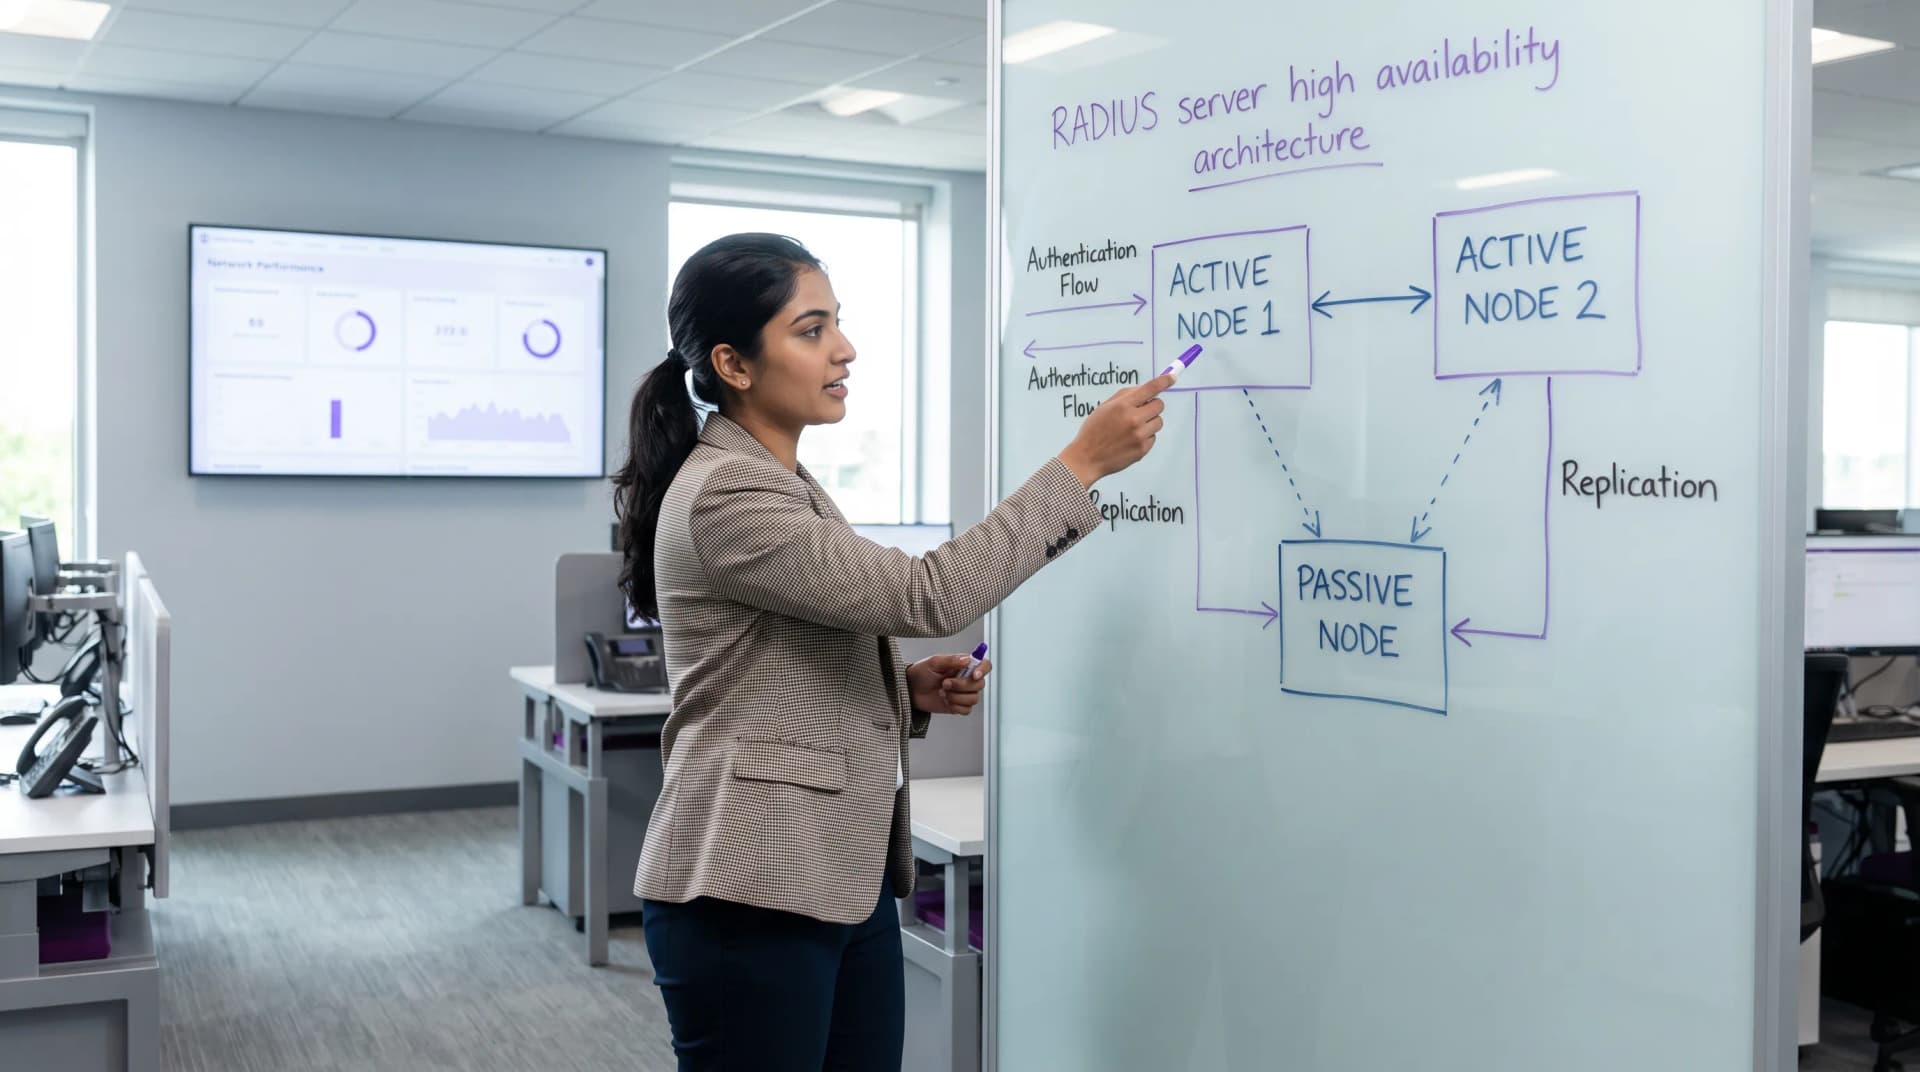
RADIUS Server 高可用性:Active-Active 與 Active-Passive 的比較
針對評估 RADIUS 高可用性架構的 IT 經理與網路架構師所提供的權威技術參考指南。本指南對比了 Active-Active 與 Active-Passive 部署,詳細說明了資料庫同步複製的需求,並解釋了 Cloud RADIUS 如何為企業級場域降低容錯移轉延遲。

無密碼 WiFi 驗證:超越預共用金鑰
本指南為 IT 經理、網路架構師和場域營運總監提供實用路線圖,旨在消除共用 WiFi 密碼,並轉移至以身分識別為基礎、憑證驅動的驗證方式。內容涵蓋基於 PSK 網路的安全與合規漏洞、802.1X 和 EAP-TLS 的技術架構,以及 Identity PSK (iPSK) 作為 IoT 和舊型裝置關鍵過渡技術的角色。旅宿業、零售業和公共部門的場域營運商將能從中獲得具體的轉移策略、實際部署情境以及可衡量的業務成果,以證實此項投資的價值。

Cloud RADIUS vs on-premise RADIUS:IT 團隊決策指南
針對企業級 802.1X WiFi 安全性,比較 Cloud RADIUS 與地端 RADIUS (FreeRADIUS, NPS)。包含架構對比、總體擁有成本 (TCO) 分析、SCEP EAP-TLS 整合及 WAN 彈性復原力。

BYOD WiFi 登入:在飯店與零售業管理未受管理的裝置
本技術參考指南提供了可行的策略,用於在無需完整 MDM 註冊的情況下,將員工自有的 (BYOD) 裝置登入到飯店與零售環境中的企業 WiFi 網路。它涵蓋了自助式憑證註冊流程、802.1X 驗證,以及政策執行,以確保未受管理裝置的安全存取。

EAP Methods 比拼:PEAP, EAP-TLS, EAP-TTLS, EAP-FAST - 企業級 802.1X 指南
比較企業級 802.1X EAP 驗證協定:安全層級、用戶端憑證需求、PKI 複雜度以及 WPA3 企業級的 RADIUS 整合。

802.1X 驗證:保護現代裝置的網路存取
本指南為資深 IT 專業人員和網路架構師提供全面、可操作的 IEEE 802.1X 驗證概述。它詳細說明了在多元企業環境中保護網路存取的關鍵步驟,著重於實用、供應商中立的部署指導,以降低風險、確保合規性,並提供無縫、安全的使用者體驗。

強化 RADIUS 以抵禦 MD5 碰撞攻擊 (BlastRADIUS)
緩解 CVE-2024-3596 BlastRADIUS 攻擊。強制執行 RADIUS Message-Authenticator、修補 FreeRADIUS 與 Cisco ISE,並遷移至 802.1X EAP-TLS。

Passpoint (Hotspot 2.0):安全無縫 WiFi 漫遊的全面指南
本指南為 IT 領導者和網路架構師提供了 Passpoint(Hotspot 2.0)的全面技術概述,涵蓋 IEEE 802.11u 標準、GAS/ANQP 發現協定、WPA3-Enterprise 安全性以及 WBA OpenRoaming 聯盟。它提供了一個供應商中立的實施框架,包含分階段部署指引、來自酒店業和零售業的真實案例研究,以及對企業場館營運商投資回報率和合規性效益的清晰分析。

WiFi 的 SMS 驗證:運作原理與適用時機
針對 IT 經理與場域營運商實施基於 SMS 的 WiFi 驗證之技術參考指南。本指南詳細介紹了技術工作流程,將其與社群登入進行比較,並為在飯店、零售和體育場等企業環境中的部署提供了具體可行的最佳實踐。

訪客 WiFi 的社群登入:Facebook、Google、Apple 與 LinkedIn
本指南為 IT 經理、網路架構師及場域營運商部署訪客 WiFi 網路上的社群登入提供全面的技術參考。內容涵蓋支援 Facebook、Google、Apple 和 LinkedIn 驗證的 OAuth 2.0 Authorization Code Flow、各平台提供的具體資料,以及影響 Captive Portal 環境中 Google OAuth 的關鍵 iOS 相容性限制。本指南亦包含英國 GDPR 下的合規義務、平台選擇框架,以及來自旅宿與零售業的真實部署案例研究,以支援本季的實施決策。

適用於員工 WiFi 的 SAML 驗證
本指南深入探討如何利用 SAML 2.0 進行企業級員工 WiFi 驗證,內容涵蓋協定架構、身分識別提供者(Identity Provider)整合以及部署最佳實踐。本指南為 IT 主管和網路架構師提供實用指導,協助將 Azure AD 或 Okta 連接到 Purple WiFi 智慧平台,以強健的身分驅動存取控制取代不安全的預共用金鑰。這將能顯著提升飯店、連鎖零售、體育場館和公共部門場所的安全性、合規準備度及營運效率。

802.1X vs PSK vs Open WiFi:哪種驗證方法最適合您?
本指南針對餐旅業、零售業、活動展覽及公共部門的 IT 經理、網路架構師和 CTO,對三種主要 WiFi 驗證方法 - 802.1X (WPA2/3-Enterprise)、預共用金鑰 (PSK) 和 Open WiFi 進行了權威且不偏向特定廠商的比較。本指南化繁為簡,提供實用的部署指引、真實案例研究,以及用於保障員工和訪客網路安全的明確決策框架。理解該部署哪種驗證模型不僅僅是技術上的選擇,更是一項具備策略性的商業決策,直接影響到安全態勢、法規合規性、營運效率,以及從您的 WiFi 基礎設施中榨取商業價值的能力。

什麼是 RADIUS 驗證?其運作原理為何?
本指南為管理企業與訪客 WiFi 部署的 IT 主管提供 RADIUS 驗證的權威技術參考。本指南將揭開 AAA 協定的神秘面紗,解釋 802.1X 與 EAP 方法如何協同運作,並詳細說明 Purple 的雲端平台如何為飯店、連鎖零售、體育場館及公共部門機構簡化部署。讀者將獲得清晰的實作路線圖、真實案例研究,以及從不安全的預共用金鑰遷移到強大、身分導向的網路存取控制架構所需的決策框架。

IPSK 說明:用於 WiFi 存取的識別預先共用金鑰
本指南為 IT 經理、網路架構師與場館營運總監提供了關於 WiFi 存取之識別預先共用金鑰 (IPSK) 的權威技術參考 - 說明架構、將其與標準 PSK 和 802.1X Enterprise 進行比較,並針對飯店、零售、活動與公部門環境提供可付諸行動的部署指引。它解決了在混合裝置群組中 - 包括 IoT 與無頭裝置 - 提供安全、個別管理的 WiFi 存取,而無需完整 802.1X 部署的基礎設施負擔的關鍵營運挑戰。Purple 的平台定位為自動化大規模 IPSK 金鑰生命週期管理的協調層。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
