
Technische WiFi-Leitfäden
Tiefgehende, expertengeführte technische Leitfäden zu Gast-WiFi, Analytics, Captive Portals und Standorttechnologie.
473 guides

BYOD WiFi Security: So lassen Sie persönliche Geräte sicher in Ihr Netzwerk
Ein pragmatischer, herstellerneutraler Leitfaden für IT-Leiter zur Absicherung des BYOD-WiFi-Zugangs. Er behandelt die Implementierung der 802.1X-Authentifizierung, die MDM-Integration und eine strikte Netzwerksegmentierung zum Schutz von Unternehmenswerten bei gleichzeitiger Freigabe persönlicher Geräte.

Was ist PKI? Wie Public Key Infrastructure die WiFi-Sicherheit stärkt
Dieser maßgebliche technische Leitfaden erklärt die Public Key Infrastructure (PKI) und ihre entscheidende Rolle bei der Absicherung von Enterprise-WiFi-Netzwerken in den Bereichen Gastgewerbe, Einzelhandel und öffentlicher Sektor. Er wurde für IT-Manager, Netzwerkarchitekten und CTOs entwickelt und bietet praxisnahe Anleitungen zur zertifikatsbasierten Authentifizierung, zur Bereitstellung von IEEE 802.1X mit EAP-TLS und dazu, wie die Plattform von Purple diese Standards für eine skalierbare, konforme Konnektivität nutzt. Die Leser erhalten einen konkreten Bereitstellungsfahrplan, praxisnahe Fallstudien und ein klares Verständnis dafür, wie PKI die Schwachstellen von WiFi mit gemeinsam genutzten Schlüsseln (Shared Secrets) eliminiert.
802.11ac (WiFi 5): Ein technischer Deep Dive in Funktionen, Leistung und Bereitstellungsstrategien
Dieser umfassende technische Leitfaden bietet einen tiefen Einblick in den Standard 802.11ac (WiFi 5) und beschreibt dessen Architektur, Leistungsmerkmale und praktische Bereitstellungsstrategien. Er vermittelt IT-Managern und Netzwerkarchitekten das nötige Wissen, um bestehende Infrastrukturen zu optimieren, Umgebungen mit hoher Dichte zu verwalten und fundierte Entscheidungen über zukünftige Upgrades zu treffen.
Optimierung des Benutzer-Onboardings für sicheren Netzwerkzugriff
Dieser Leitfaden bietet IT-Managern, Netzwerkarchitekten und Betriebsleitern von Veranstaltungsorten eine umfassende technische Referenz zur Optimierung des Benutzer-Onboardings für den sicheren Netzwerkzugriff. Er deckt den gesamten Authentifizierungs-Stack ab – von Self-Service Captive Portals und Identitätsföderation bis hin zu IEEE 802.1X, WPA3, RADIUS und OpenRoaming – mit praktischen Bereitstellungsanleitungen für die Bereiche Hotellerie, Einzelhandel, Events und den öffentlichen Sektor. Der Leitfaden behandelt Compliance-Anforderungen gemäß GDPR und PCI DSS, rollenbasierte Zugriffskontrolle sowie MAC-Caching-Strategien und befähigt Teams, Onboarding-Hürden und administrativen Aufwand zu reduzieren, ohne die Sicherheitslage zu beeinträchtigen.
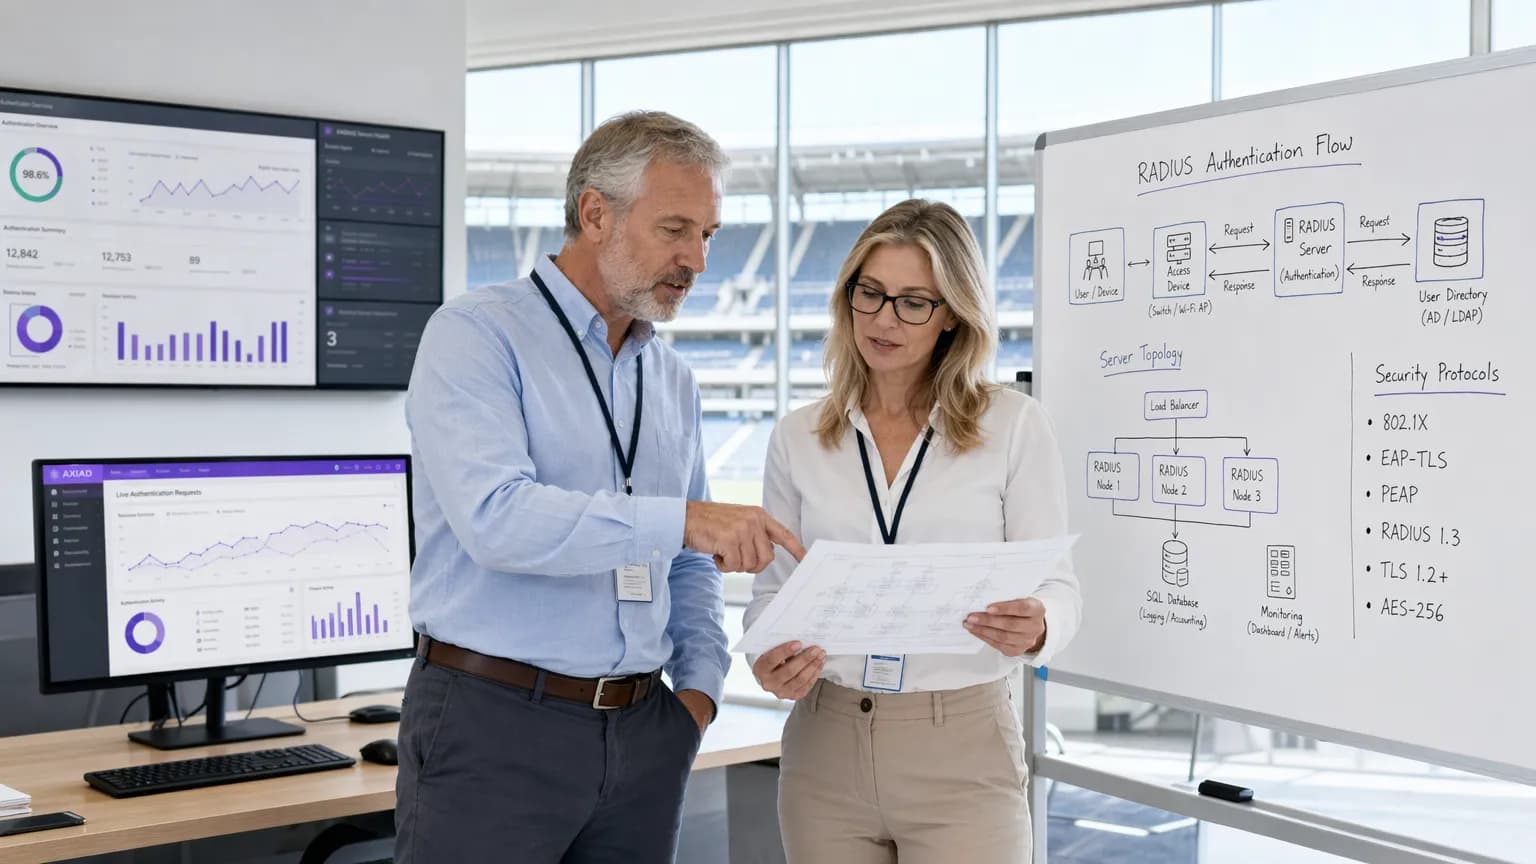
Minimierung von RADIUS Sicherheitslücken: Ein Leitfaden zur Härtung der Sicherheit
Dieser Leitfaden bietet eine umfassende, praxisnahe Referenz für IT-Leiter, Netzwerkarchitekten und CTOs, die für die Enterprise WiFi Infrastruktur in den Bereichen Hotellerie, Einzelhandel, Events und im öffentlichen Sektor verantwortlich sind. Er deckt die gesamte Angriffsfläche von RADIUS Server-Bereitstellungen ab - von MD5-Kollisionsschwachstellen und schwachen Shared Secrets bis hin zu unverschlüsseltem UDP-Transport und falsch konfigurierten EAP-Methoden - und liefert eine prioritäre Roadmap zur Härtung der Sicherheit, die auf die Anforderungen von IEEE 802.1X, PCI-DSS und GDPR abgestimmt ist. Unternehmen, die diese Empfehlungen umsetzen, reduzieren ihr Risiko für auf Anmeldedaten basierende Netzwerkangriffe erheblich, erfüllen Compliance-Verpflichtungen und bauen eine verteidigungsfähige Sicherheitsstruktur für ihre Gäste- und Unternehmens-WiFi-Infrastruktur auf.
Zero Trust Network Access: Implementierungsstrategien und Best Practices
Dieses technische Referenzhandbuch bietet IT-Leitern und Netzwerkarchitekten einen pragmatischen Entwurf für die Implementierung von Zero Trust Network Access (ZTNA) in Unternehmensumgebungen. Es umfasst Kernarchitekturen, Mikrosegmentierungsstrategien und schrittweise Bereitstellungsmethoden, um komplexe Umgebungen ohne Beeinträchtigung des Betriebs abzusichern.
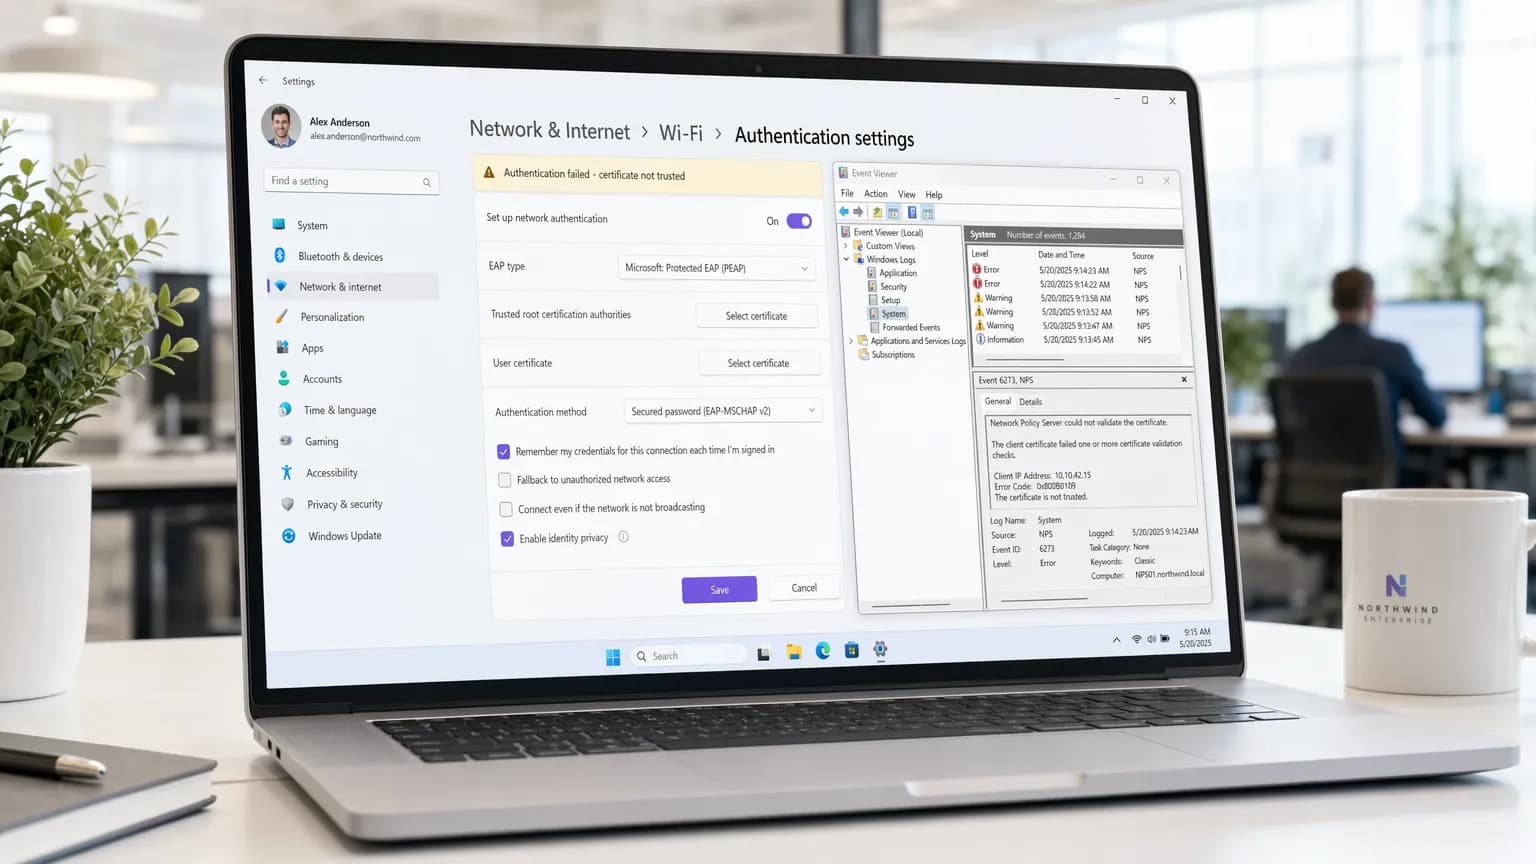
Fehlerbehebung bei Windows 11 802.1X Authentifizierungsproblemen: Enterprise-IT-Leitfaden
Ein Diagnose- und Behebungsleitfaden für Windows 11 802.1X Authentifizierungsfehler. Beheben Sie Probleme mit RADIUS-Zertifikatsvertrauen, Credential Guard PEAP-Blockaden und GPO-WLAN-Profilfehlern.
Sicherung von Gast-WiFi-Netzwerken: Best Practices und Implementierung
Dieser maßgebliche technische Leitfaden beschreibt die Architektur, Authentifizierung und die betrieblichen Kontrollen, die für die Bereitstellung eines sicheren Enterprise-Gast-WiFi erforderlich sind. Er bietet praxisnahe Best Practices für IT-Verantwortliche zur Durchsetzung von Netzwerksegmentierung, zur Verwaltung der Bandbreite und zur Gewährleistung der Compliance bei gleichzeitiger Maximierung der Datenerfassung.
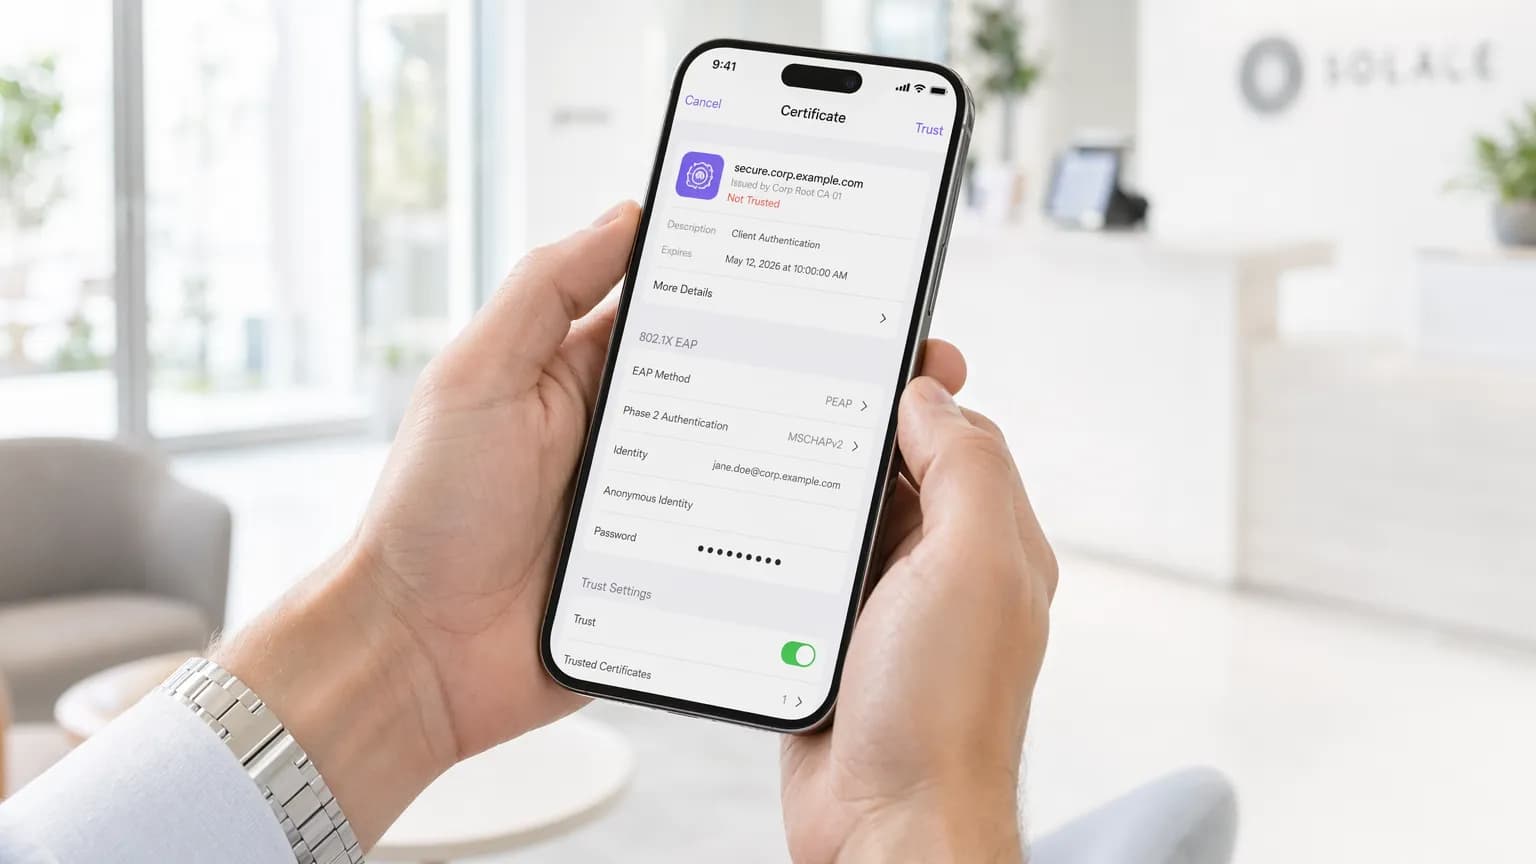
Implementierung der 802.1X-Authentifizierung auf Mobilgeräten
Dieser umfassende Leitfaden bietet IT-Leitern einen technischen Entwurf für die Implementierung der 802.1X-Authentifizierung auf iOS- und Android-Geräten. Er deckt die Architektur, die Auswahl der EAP-Methode, die MDM-Bereitstellung und die Fehlerbehebung ab, um einen sicheren und skalierbaren mobilen Netzwerkzugriff zu gewährleisten.
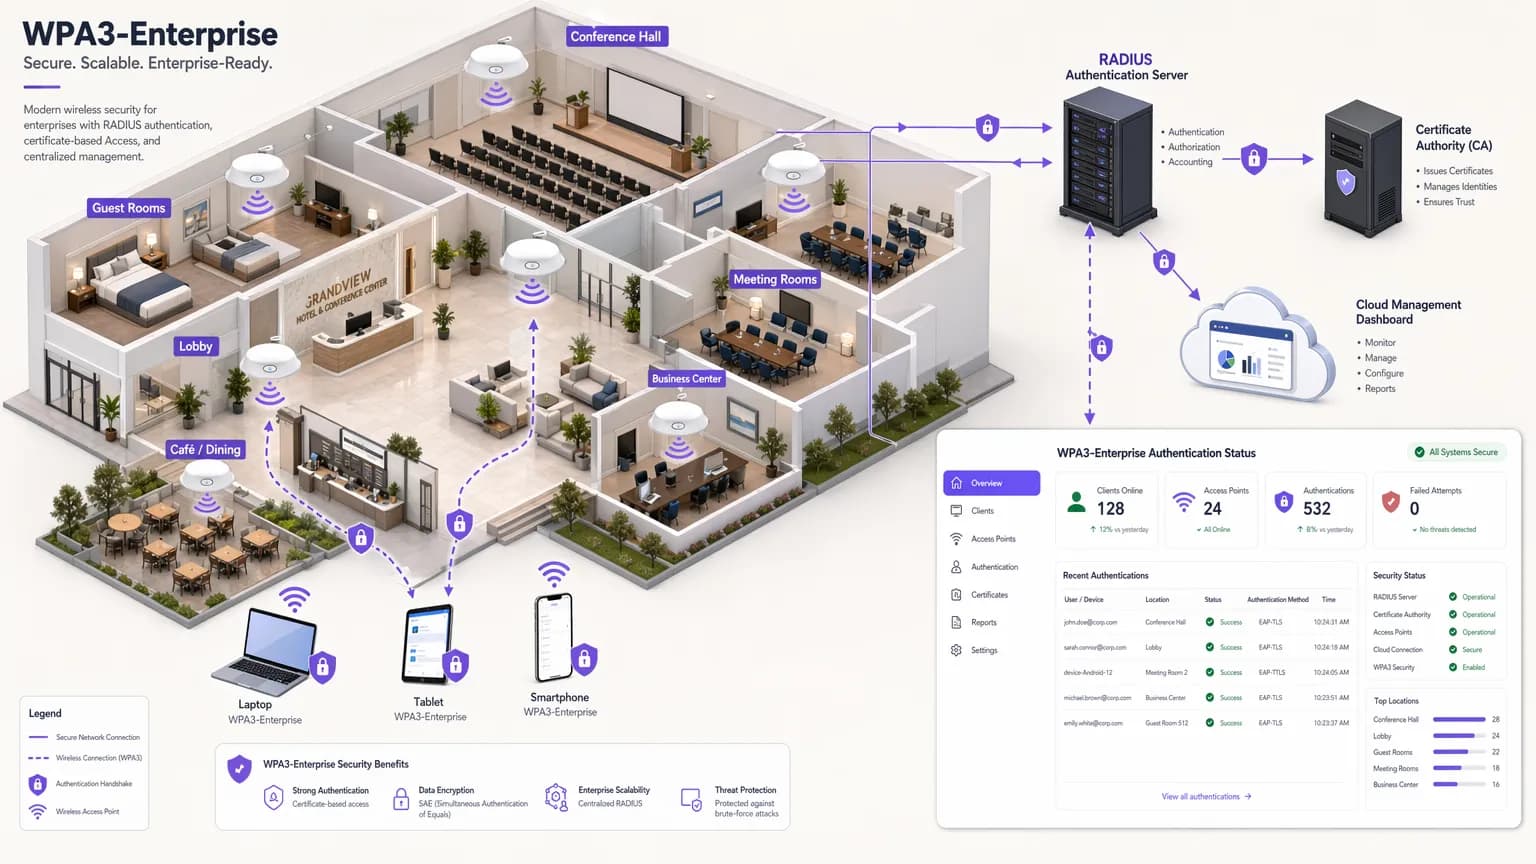
Implementierung von WPA3-Enterprise für verbesserte WLAN-Sicherheit
Dieser technische Leitfaden bietet eine umfassende, direkt umsetzbare Roadmap für IT-Verantwortliche, die von WPA2 auf WPA3-Enterprise umstellen. Er behandelt die architektonischen Veränderungen, obligatorische Sicherheitsverbesserungen wie EAP-TLS und PMF sowie praktische Bereitstellungsstrategien zur Absicherung von Unternehmensnetzwerken in komplexen Enterprise-Umgebungen.

WiFi-Zertifikatsauthentifizierung: Wie digitale Zertifikate drahtlose Netzwerke sichern
Dieser maßgebliche Leitfaden beschreibt detailliert, wie digitale X.509-Zertifikate und EAP-TLS anfällige Passwörter im Enterprise-WiFi ersetzen. Er bietet Netzwerkarchitekten und IT-Managern praktische Implementierungsschritte, PKI-Architekturdesign und eine geschäftliche ROI-Analyse.

Die sicherste Methode der WiFi Authentifizierung: Ein Vergleich
Dieses technische Referenzhandbuch bietet einen definitiven, nach Rangordnung sortierten Vergleich von WiFi Authentifizierungsmethoden - vom veralteten WEP-Standard bis zur zertifikatsbasierten EAP-TLS Authentifizierung - und hilft IT-Managern, Netzwerkarchitekten und CTOs von großen Veranstaltungsorten, fundierte, Compliance-konforme Sicherheitsentscheidungen zu treffen. Es deckt die technische Architektur der einzelnen Protokolle, reale Bereitstellungsszenarien im Hotel- und Einzelhandel sowie praktische Implementierungsanleitungen für Organisationen ab, die unter PCI-DSS und GDPR Verpflichtungen fallen. Für Betreiber von Veranstaltungsorten und IT-Teams übersetzt dieser Leitfaden komplexe kryptografische Standards in praktikable Bereitstellungsentscheidungen mit messbaren Geschäftsergebnissen.

WPA2 vs. 802.1X: Was ist der Unterschied?
Dieser Leitfaden entmystifiziert die Beziehung zwischen der WPA2-Verschlüsselung und dem IEEE 802.1X-Authentifizierungs-Framework - zwei komplementäre Standards, die in der Dokumentation von Anbietern und in Diskussionen über das Netzwerkdesign häufig verwechselt werden. Er bietet IT-Leitern, Netzwerkarchitekten und Betreibern von Veranstaltungsorten eine klare technische Analyse des Zusammenspiels dieser Protokolle, praktische Bereitstellungsstrategien für das Gastgewerbe, den Einzelhandel und den öffentlichen Sektor sowie umsetzbare Anleitungen zur Einhaltung von Vorschriften, zur Risikominderung und zur Integration von Gäste-WiFi.

WPA-PSK erklärt: Was es ist, wie es funktioniert und seine Sicherheitsrisiken
Diese maßgebliche technische Referenz entschlüsselt die Funktionsweise von WPA-PSK - den 4-Wege-Handshake, die kryptografische Architektur und die inhärenten Sicherheitslücken - und erklärt präzise, warum Unternehmensnetzwerke auf robuste 802.1X- oder verwaltete Captive Portal-Architekturen umstellen müssen. Sie bietet IT-Verantwortlichen in komplexen Umgebungen wie Hotellerie, Einzelhandel, Events und dem öffentlichen Sektor eine direkt umsetzbare Anleitung zur Implementierung.

EAP-TLS vs. PEAP: Welches Authentifizierungsprotokoll ist das richtige für Ihr Netzwerk?
Entscheiden Sie, welche 802.1X-Methode jede Gerätegruppe in Ihrem Netzwerk verwenden sollte: EAP-TLS für betriebseigene Geräte, die Sie registrieren können, PEAP mit gesperrter Serverzertifikatsvalidierung für persönliche und Auftragnehmer-Geräte sowie ein Captive Portal oder OpenRoaming für Gäste. Sie können auch eine Migration planen, die beide Methoden ohne Ausfallzeiten auf einem RADIUS-Dienst ausführt.

Was ist PEAP-Authentifizierung? Wie PEAP Ihr WiFi schützt
Sie werden entscheiden können, ob PEAP-MSCHAPv2 weiterhin zu Ihrem Mitarbeiter-WiFi passt, es so konfigurieren, dass Geräte nicht vertrauenswürdige RADIUS-Server ablehnen, und Ihren Weg zu EAP-TLS oder iPSK planen. Sie werden auch sehen, warum Gäste in ein separates Captive Portal-Netzwerk gehören und wie Windows 11 Credential Guard sowie Cloud-Identitäten die Entscheidung verändern.

Was ist EAP-TLS? Zertifikatsbasierte WiFi Authentifizierung erklärt
Dieses Handbuch bietet eine umfassende technische Referenz zu EAP-TLS (Extensible Authentication Protocol mit Transport Layer Security), der sichersten verfügbaren 802.1X-Authentifizierungsmethode für Enterprise WiFi. Es behandelt die erforderliche X.509-Zertifikatsinfrastruktur, den gegenseitigen Authentifizierungs-Handshake und praktische Bereitstellungsmuster für das Gastgewerbe, den Einzelhandel, das Gesundheitswesen und den öffentlichen Sektor. IT-Manager, Netzwerkarchitekten und CTOs finden hier praxisnahe Anleitungen für das PKI-Design, die MDM-integrierte Zertifikatsbereitstellung, die RADIUS-Konfiguration und die Einhaltung von Compliance-Vorgaben wie PCI-DSS und GDPR.

Was ist 802.1X-Authentifizierung? Wie sie funktioniert und warum sie wichtig ist
Ein umfassender technischer Leitfaden für IT-Manager und Netzwerkarchitekten zur IEEE 802.1X-Authentifizierung. Dieser Leitfaden behandelt die zugrundeliegende Architektur, Implementierungsstrategien, Sicherheitsvorteile gegenüber PSK und wie Sie eine Zugriffskontrolle der Enterprise-Klasse effektiv zusammen mit WiFi-Gästelösungen bereitstellen.

WPA3 Sicherheitsleitfaden: SAE, OWE, Enterprise 192-Bit Modus & PMF verständlich erklärt
Erfahren Sie, wie WPA3 WiFi Sicherheits-Upgrades den Netzwerkschutz mit SAE, OWE, Protected Management Frames (PMF) und dem WPA3-Enterprise 192-Bit Modus verbessern.

WPA, WPA2 und WPA3: Was ist der Unterschied und welches sollten Sie verwenden?
Dieser maßgebliche technische Leitfaden untersucht die architektonischen Unterschiede zwischen den Sicherheitsprotokollen WPA, WPA2 und WPA3. Er bietet IT-Managern und Netzwerkarchitekten praxisnahe Bereitstellungsempfehlungen zur Absicherung von Unternehmens- und Gäste-WiFi-Umgebungen bei gleichzeitiger Gewährleistung von Compliance und optimaler Leistung.

WPA2 Enterprise: Der vollständige Leitfaden
Dieser Leitfaden bietet eine umfassende technische Referenz für WPA2-Enterprise und deckt die 802.1X-Architektur, die EAP-Methodenauswahl sowie stufenweise Bereitstellungsstrategien für Unternehmensumgebungen ab. Er richtet sich an IT-Manager, Netzwerkarchitekten und Betriebsleiter von Veranstaltungsorten, die von einem gemeinsam genutzten WiFi-Schlüssel zu einem skalierbaren, prüfbaren und Compliance-konformen Authentifizierungsmodell wechseln müssen. Die Plattform von Purple ist als praktische Identitätsverwaltungsschicht für Veranstaltungsorte positioniert, die sicheres WiFi für Gäste und Mitarbeiter in großem Maßstab bereitstellen.

Was ist WiFi-Sicherheit? Ein umfassender Leitfaden zur drahtlosen Netzwerksicherheit
Eine umfassende technische Referenz für IT-Leiter zur Absicherung von drahtlosen Unternehmensnetzwerken. Dieser Leitfaden behandelt die Entwicklung von Verschlüsselungsprotokollen, Best Practices für die Segmentierung der Netzwerkarchitektur und Abwehrstrategien gegen gängige WiFi-Bedrohungen.

Die 10 besten WiFi Splash Page Beispiele (und warum sie funktionieren)
Ein technischer Leitfaden für IT-Manager, Netzwerkarchitekten und Betriebsleiter von Veranstaltungsorten, der das Design, die Architektur und die Bereitstellung von hochkonvertierenden WiFi Splash Pages behandelt. Der Leitfaden analysiert 10 reale Implementierungsstrategien in den Bereichen Hotellerie, Einzelhandel, Events und im öffentlichen Sektor, mit spezifischen Hinweisen zu Authentifizierungsmethoden, GDPR-Konformität, Walled-Garden-Konfiguration und der Abschwächung von MAC-Randomisierung.

WiFi-Gästeportal: Was es ist und wie Sie es optimieren
Dieser maßgebliche Leitfaden beschreibt detailliert die Architektur, Implementierung und Optimierung von WiFi-Gästeportalen. Er bietet IT-Verantwortlichen direkt umsetzbare Strategien zur Erhöhung der Login-Abschlussquoten, zur Gewährleistung der GDPR-Compliance und zur Erfassung hochwertiger First-Party-Daten.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
