
技術指南
關於訪客 WiFi、數據分析、Captive Portal 及場域技術的深入且由專家引導的技術指南。
482 guides
將 WeChat 驗證與顧客 WiFi Captive Portals 整合
本指南說明如何將 WeChat OAuth 2.0 驗證整合至企業級顧客 WiFi Captive Portals。內容涵蓋雙平台註冊要求、用於獲取第一方數據的權限範圍(Scope)選擇、透過 RADIUS Change of Authorization 進行的網路強制執行,以及對 GDPR 和中國 PIPL 的合規性。餐旅業、零售業和活動場地的營運商將能從中獲得具體的實作步驟、實際案例研究和安全性強化指南,以大規模部署支援 WeChat 登入的顧客 WiFi。
深入理解 Cisco SUDI:網路存取控制中以硬體為基礎的裝置識別
本指南詳細介紹 Cisco SUDI 的技術架構,說明以硬體為錨點的身份識別如何保障網路存取控制的安全。它為 IT 主管提供了具體的實作步驟,以便在企業場域中部署 802.1X EAP-TLS 驗證並自動化零接觸部署 (Zero Touch Provisioning)。
自動化企業 WiFi 安全性:SCEP 憑證部署指南
本技術指南說明如何使用 SCEP 憑證部署來自動化企業 WiFi 安全性。本指南為在企業與訪客網路中部署 802.1X EAP-TLS 驗證提供了詳細的架構藍圖與實作步驟。
合規手冊:GDPR 與訪客 WiFi 資料隱私
本綜合指南為 IT 經理和場所營運商提供了建構符合 GDPR 規範的訪客 WiFi 網路之技術框架。它詳細介紹了同意機制、網路分段、自動資料保留,以及如何將合規性從監管責任轉化為具有防禦性的第一方資料資產。
如何設定訪客 WiFi:企業安全設定指南
本權威指南為 IT 領導者與網路架構師提供佈署安全企業訪客 WiFi 的決定性藍圖。內容涵蓋核心架構、WPA3 遷移、VLAN 區隔及 captive portal 整合,在保護內部系統的同時,收集符合法規的第一方數據。
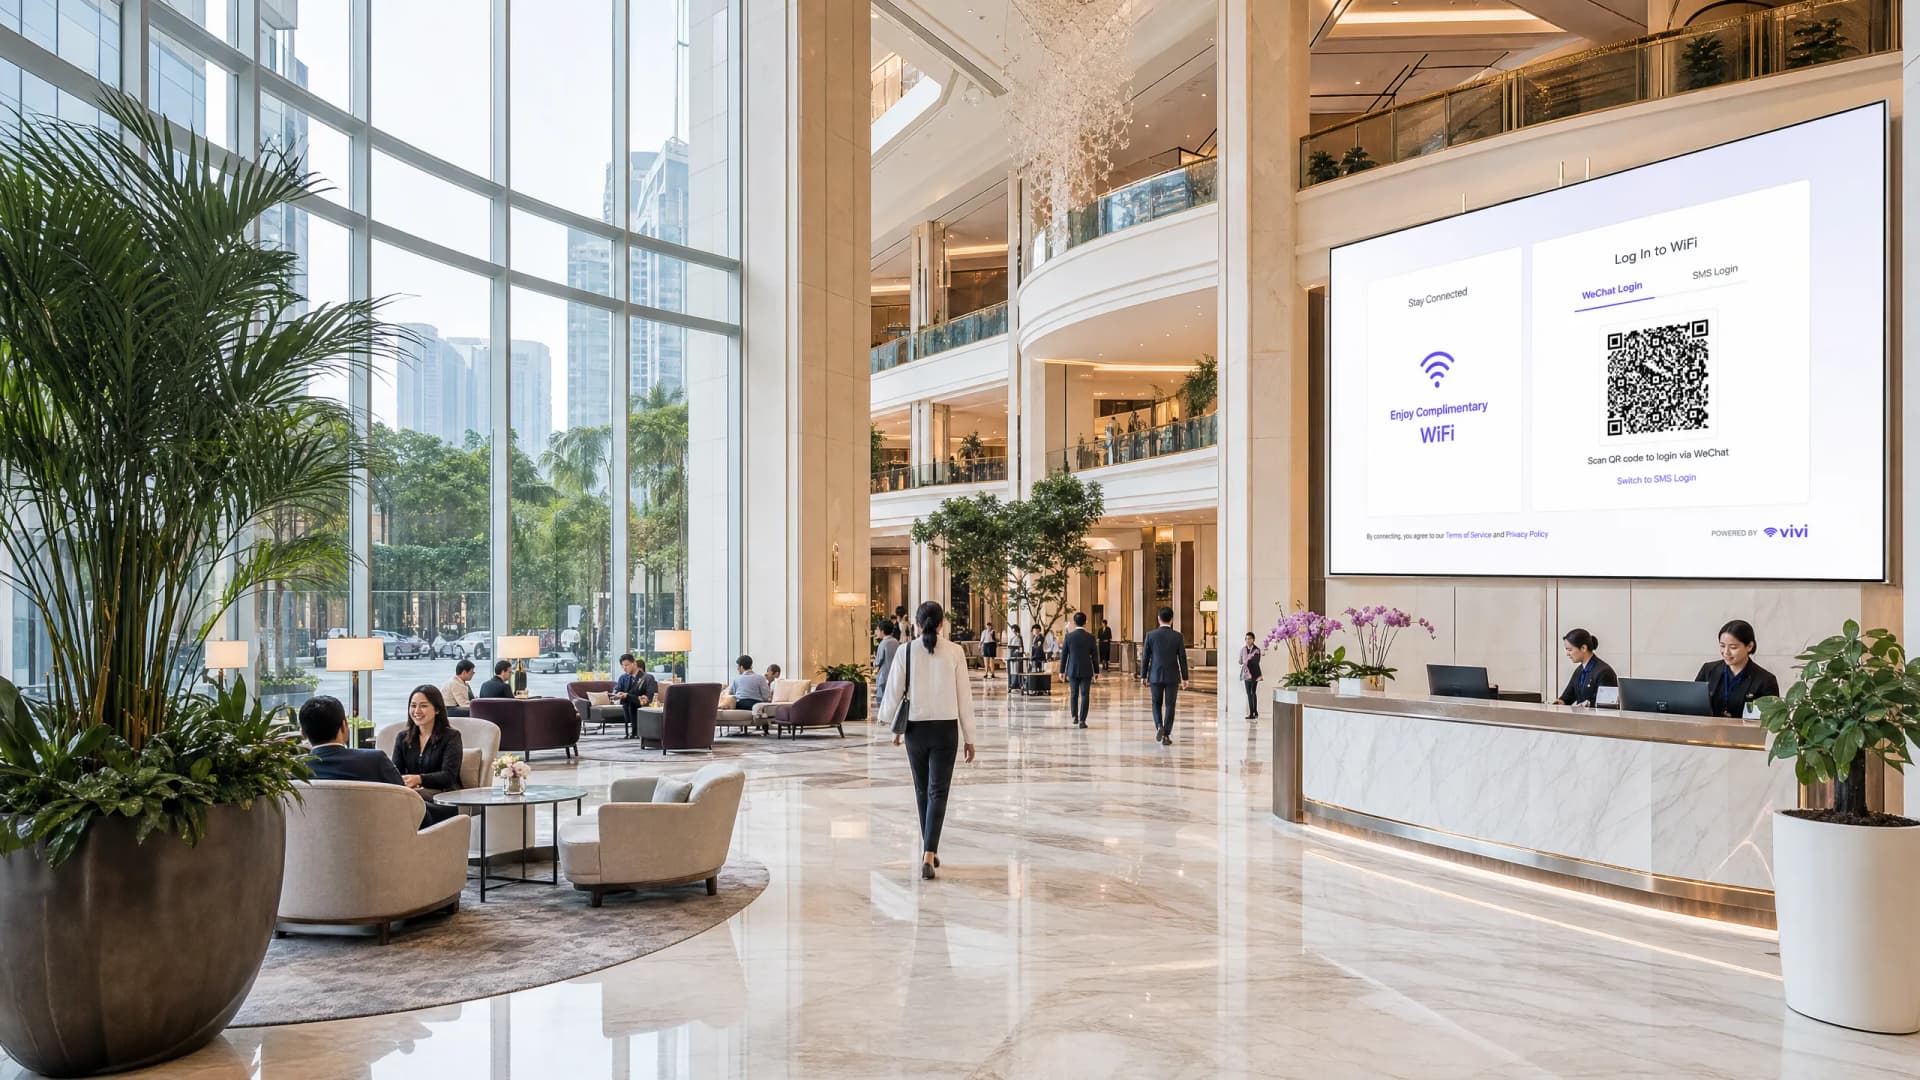
整合 WeChat WiFi 驗證:針對亞太地區客戶的 Captive Portal 導引
WeChat 擁有 14.1 億月活躍用戶,是全球中國消費者的主要數位身份。本指南說明如何將 WeChat OAuth 2.0 驗證整合到亞太地區場所的企業級 captive portals 中,內容涵蓋平台註冊、權限範圍選擇、RADIUS 授權變更(CoA)強制執行,以及符合 GDPR 與中國《個人信息保護法》(PIPL)的雙重法規遵循。本指南適用於需要在本季採取行動的 IT 經理、網路架構師和場所營運總監。

在企業網路控制器上設定 Captive Portal 重新導向
本權威指南詳細介紹了在企業網路控制器上實作 captive portal 重新導向所需的技術架構和特定廠商設定步驟。它為 IT 團隊在設定 walled gardens、整合 RADIUS 驗證以及確保符合 GDPR 和 PCI DSS 規範方面提供了具體可行的指導。
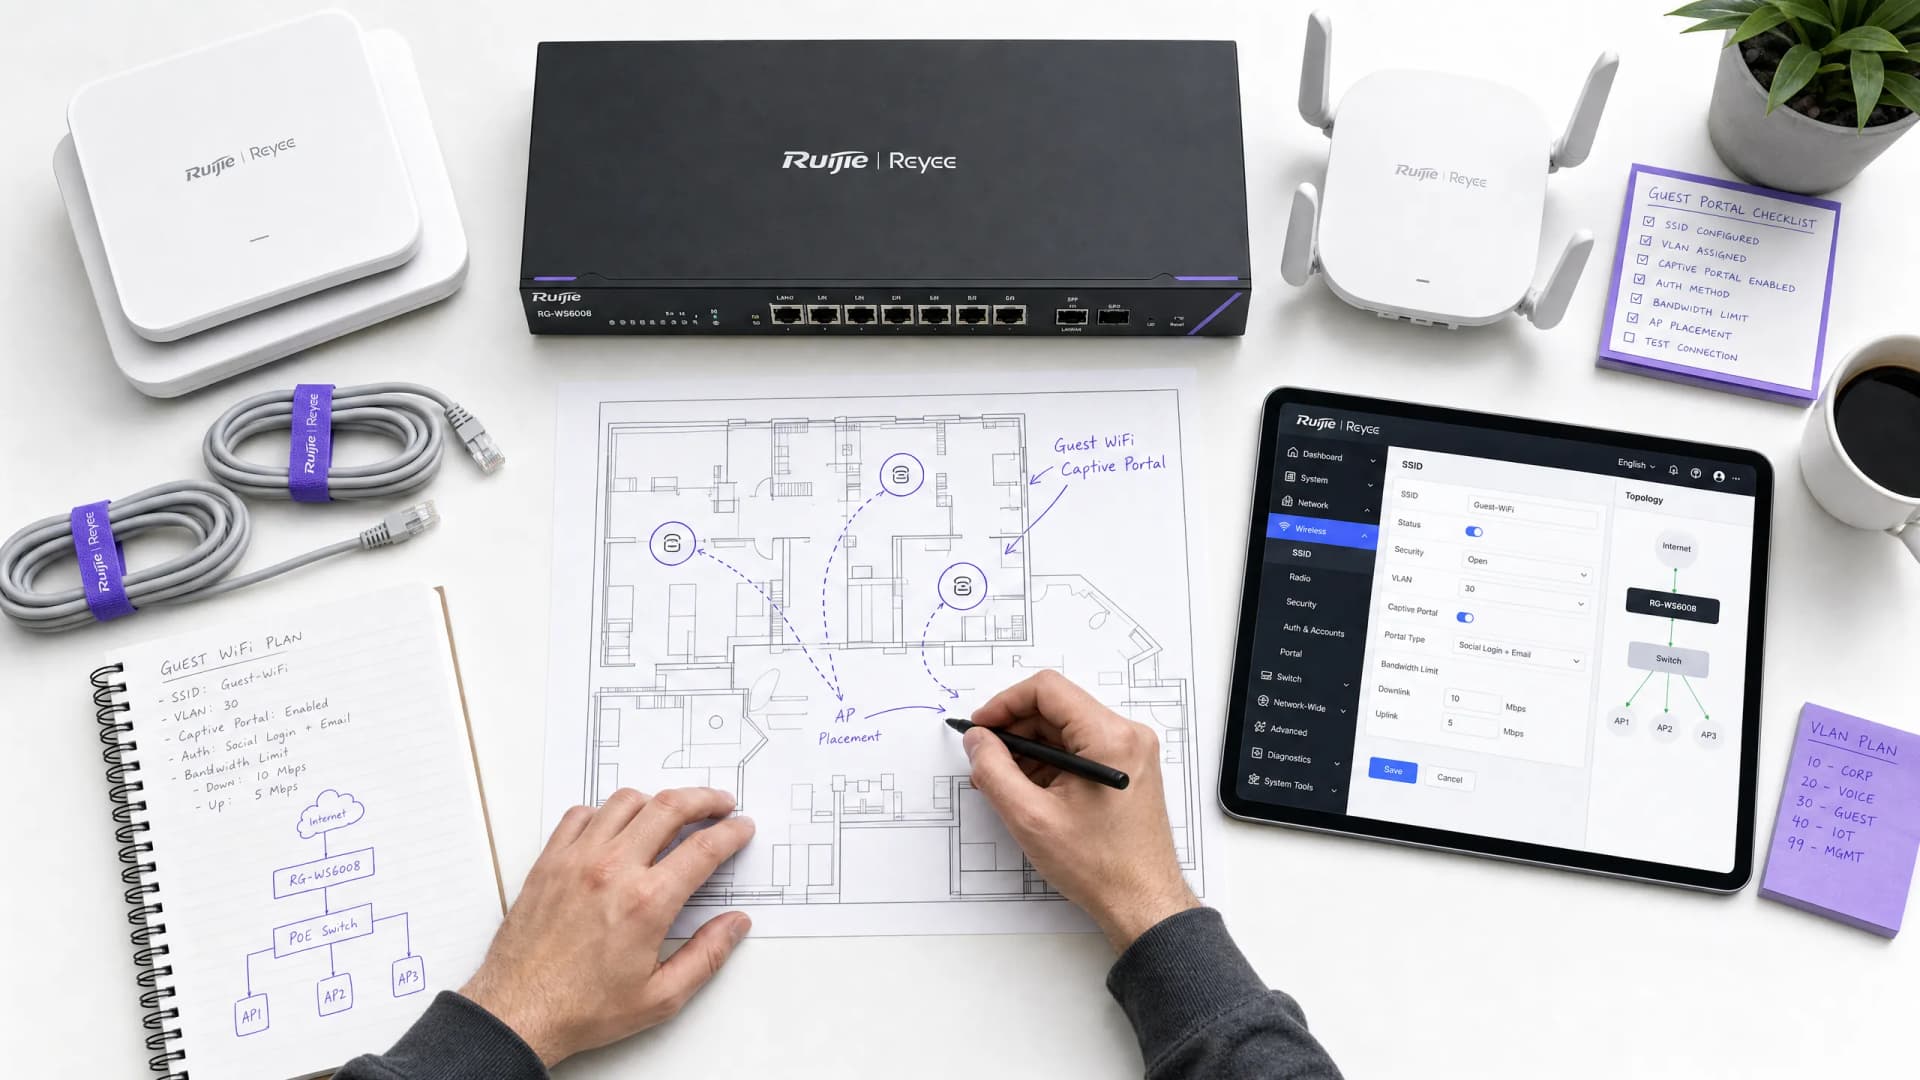
逐步指南:為訪客 WiFi Captive Portals 設定 Ruijie 無線控制器
本指南提供設定 Ruijie 無線控制器與閘道器以部署企業級訪客 WiFi captive portals 的完整技術解說。內容涵蓋 VLAN 區隔、透過 WISPr 協定進行外部 RADIUS 驗證、Walled Garden 設定,以及與 Purple 的 Identity-Based Networks 平台無縫整合,以便在餐飲旅宿、零售及公共部門環境中收集第一方數據並創造可衡量的商業價值。
如何針對安全 BYOD 與 802.1X 網路驗證設定 SCEP
本指南提供設定 SCEP 以佈署憑證型 802.1X 網路驗證的完整技術參考。內容涵蓋從共享密碼到 EAP-TLS 的架構轉換、行動裝置管理整合,以及企業環境中安全 BYOD 存取的嚴格網路分段。
員工 WiFi 使用條款:法律與合規性要點
本指南涵蓋了為企業場所起草和執行員工 WiFi 使用條款的法律與技術要點。它詳細介紹了可接受使用政策 (AUP) 中應包含的內容、如何滿足 GDPR 與 PCI-DSS 要求,以及如何部署基於身分驗證與網路切片以保護企業資產。飯店、零售連鎖店、體育場和公共部門組織的 IT 經理、人資團隊和營運總監將在此找到可在本季實施的具體行動指南。
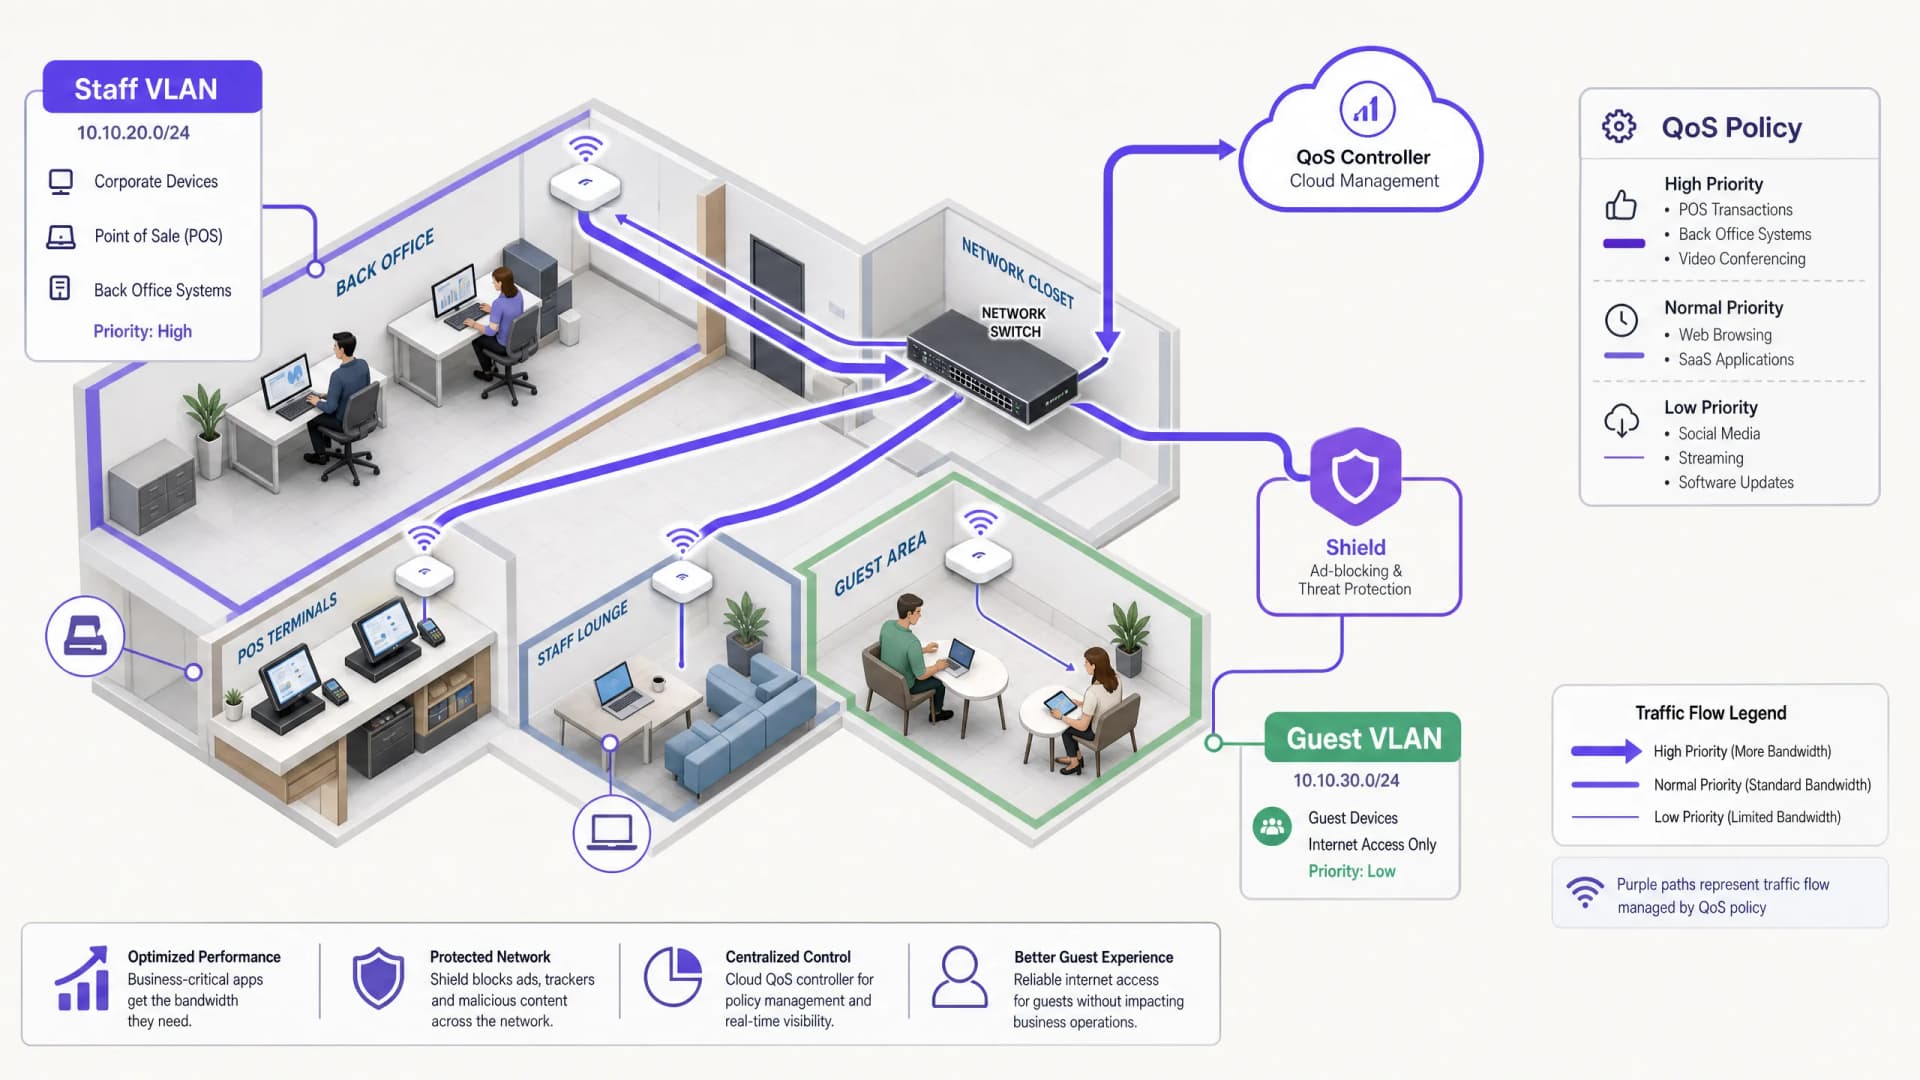
管理員工 WiFi 頻寬:流量整形、QoS 與減少流量
本指南詳細介紹了在企業級場所管理員工 WiFi 頻寬的實用方法。內容涵蓋流量整形、QoS 實作,以及部署 Purple Shield 如何在不升級基礎設施的情況下減輕網路負載。
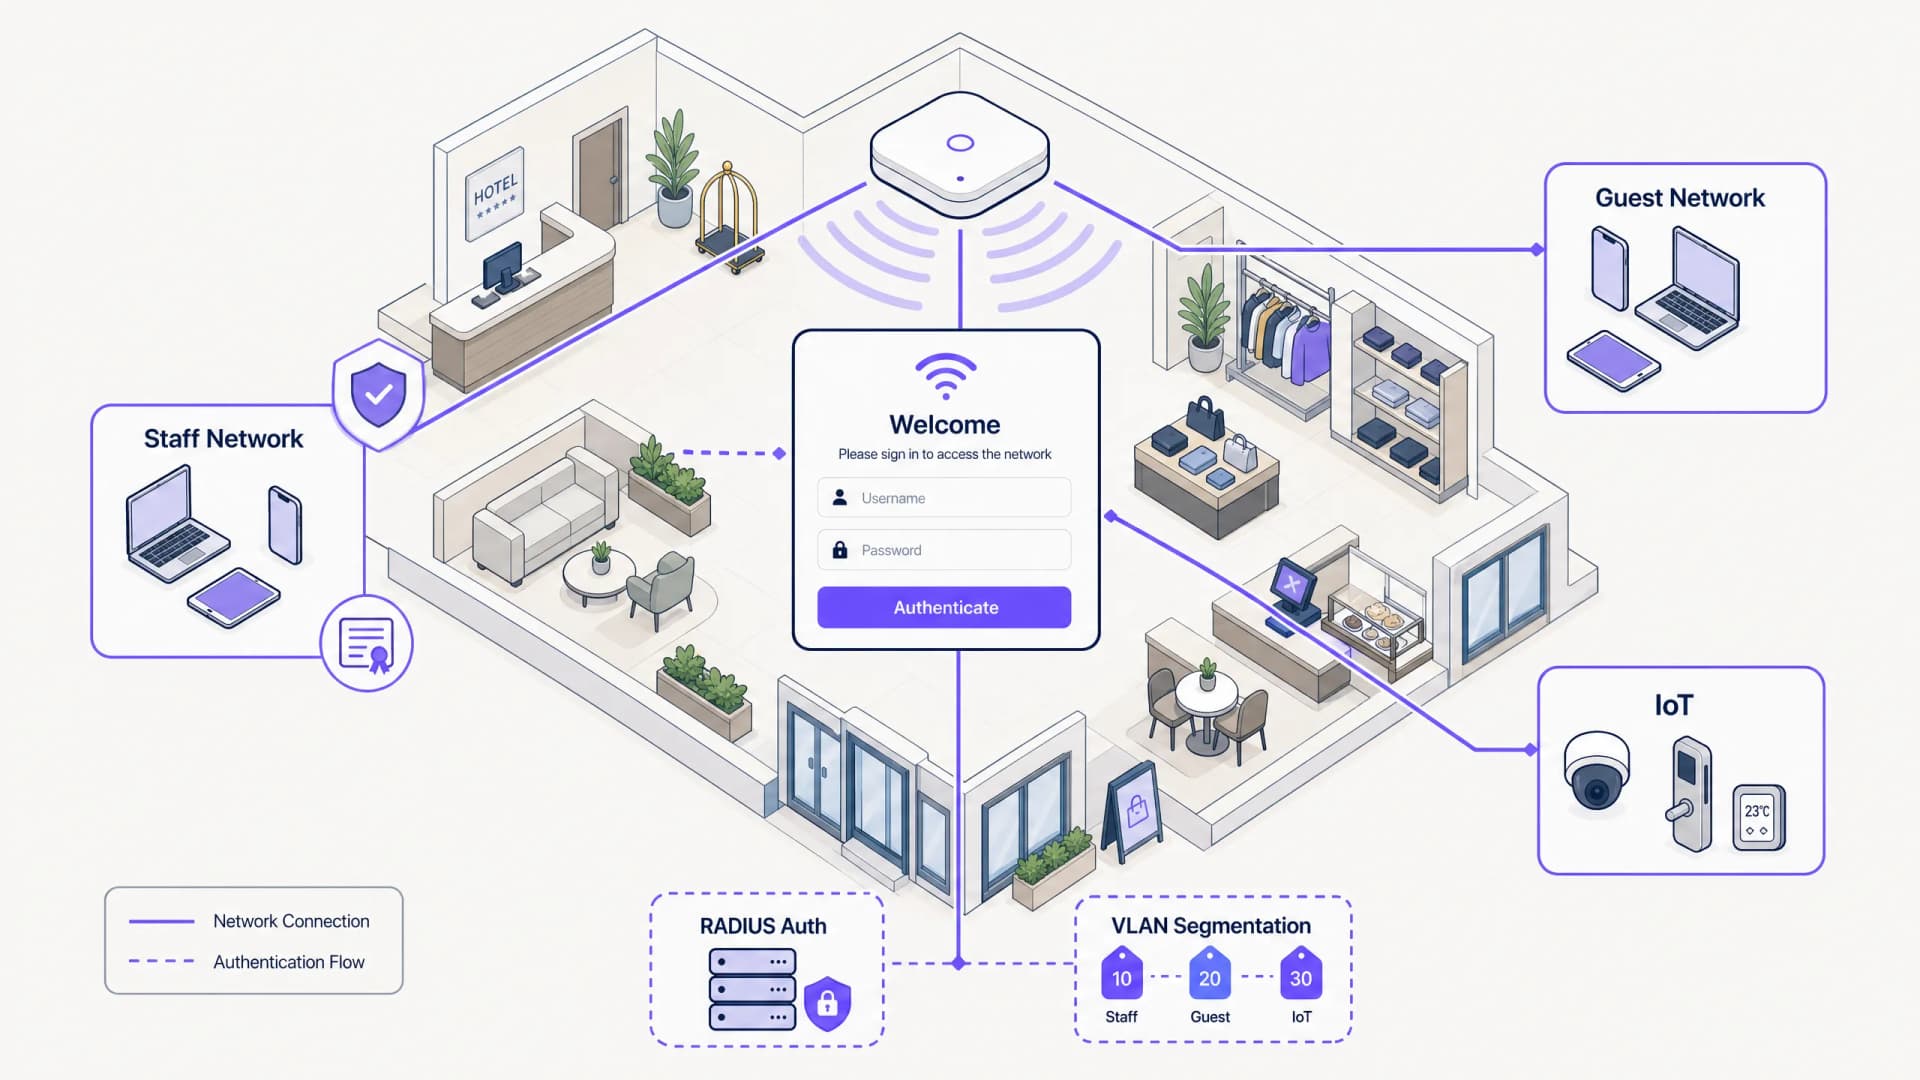
員工 WiFi Captive Portal:員工入網與身分驗證
專為 IT 主管設計與部署員工 WiFi Captive Portal 的全面技術指南。本指南涵蓋 EAP-TLS 驗證、BYOD 入網、VLAN 區隔及頻寬管理,旨在提升營運效率並降低安全風險。
零售業員工 WiFi 政策:保障後勤網絡安全
本指南涵蓋了保障零售業後勤 WiFi 網絡安全的重要技術與政策要求 - 從 VLAN 隔離與 PCI DSS 4.0 合規性,到管理店面員工的 BYOD。本指南為 IT 經理、網絡架構師和營運總監提供了一個實用且不限特定廠商的藍圖,以便在本季度立即執行。
整合 WeChat WiFi 登入:透過社群 Captive Portals 捕捉互動
本指南詳細介紹如何將 WeChat WiFi 驗證整合至企業級 captive portals 中,涵蓋 OAuth 2.0 架構、RADIUS 整合,以及在 Cisco Meraki、HPE Aruba 和 Juniper Mist 硬體上的逐步部署。它為 IT 經理和網路架構師提供了一個實用的框架,在從 WeChat 的 13 億用戶中獲取第一方數據的同時,透過關注官方帳號和登入後重定向來提升互動率。
WiFi GDPR 合規性:如何透過 Captive Portals 安全地收集訪客數據
本技術指南為 IT 經理、網路架構師和場所營運總監提供了一個在訪客 WiFi 部署中實現 GDPR 合規性的實用框架。內容涵蓋 captive portals 如何收集個人數據、如何取得明確同意,以及如何實施自動化數據保留政策,以保護您的組織免受高達全球營業額 4% 的監管罰款。Purple 的訪客 WiFi 平台直接對應每項合規性要求,從同意記錄到一鍵數據刪除。
如何為 Captive Portals 設定微信 OAuth 驗證
本技術指南說明如何為 captive portals 設定微信 OAuth 驗證。內容詳細介紹了所需的平台註冊、OAuth 2.0 流程、權限範圍(scope)選擇,以及安全收集中國訪客第一方數據所需的網路強制執行機制。
企業級 SCEP 設定指南:適用於高等教育與大型網路的憑證基礎 WiFi 驗證
本指南提供使用 SCEP 部署憑證基礎 WiFi 驗證的完整技術藍圖。內容涵蓋從預共用金鑰轉移至 EAP-TLS 的架構轉型、跨 MDM 平台的部署順序,以及大型網路的关键風險緩解策略。
無需 Active Directory 或地端伺服器的 Enterprise WiFi 驗證
本指南說明如何在沒有地端 Active Directory、Windows NPS 或 RADIUS 伺服器的情況下,部署安全的 WPA2/3-Enterprise WiFi 驗證。內容涵蓋雲端身分識別提供者與 802.1X 之間的協定不相容問題、採用 EAP-TLS 優於 PEAP-MSCHAPv2 的理由,以及如何針對 Microsoft Entra ID、Okta 或 Google Workspace,部署搭配 MDM 發行憑證的雲端 RADIUS。本指南專為準備淘汰地端基礎架構、以雲端優先且擁有大量 Mac/Chromebook 的企業 IT 主管所撰寫。
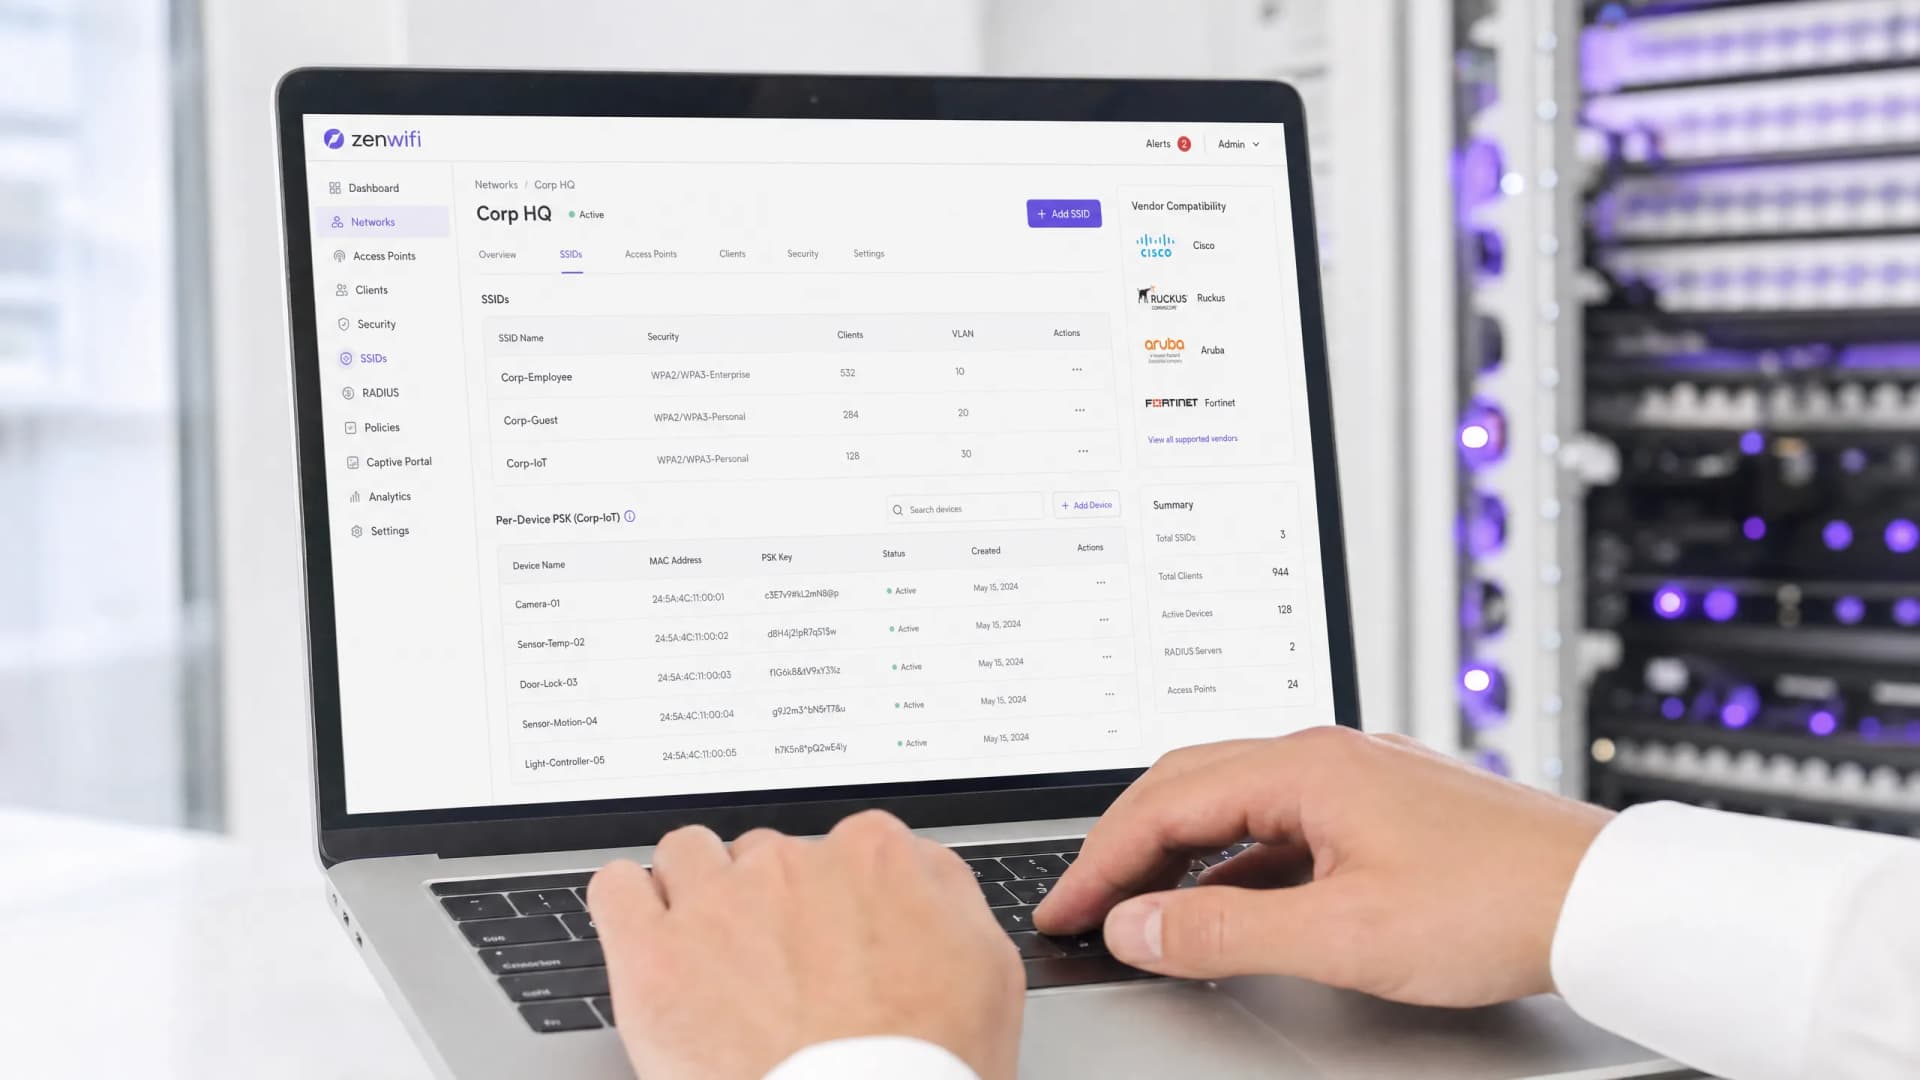
各廠商單一裝置 PSK 比較:iPSK、DPSK、MPSK 及 PPSK(與 WPA3 支援)
Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Extreme、Fortinet 與 Ubiquiti UniFi 的單一裝置 PSK 實作全面比較。了解 WPA3-SAE 如何影響單一裝置金鑰策略,以及何時部署過渡模式或移轉至 802.1X。
如何使用單一裝置預共用金鑰(iPSK、DPSK、MPSK)減少 WiFi SSID 數量
本權威技術指南介紹 IT 團隊如何透過單一裝置預共用金鑰(xPSK)將多個特定用途的網路合併為單個 SSID,從而消除由 SSID 訊標開銷引起的 WiFi 效能降低。本指南涵蓋各大廠商的解決方案,包括 Cisco iPSK、HPE Aruba MPSK、Ruckus DPSK、Juniper Mist PPSK 與 Ubiquiti UniFi PPSK,並提供動態 VLAN 分配、IoT 上網引導以及 PCI DSS 合規性的實作指南。此指南亦為餐飲旅宿、零售、體育場館與公共部門等場所營運商,提供具實作價值的架構指南與實際案例分析。
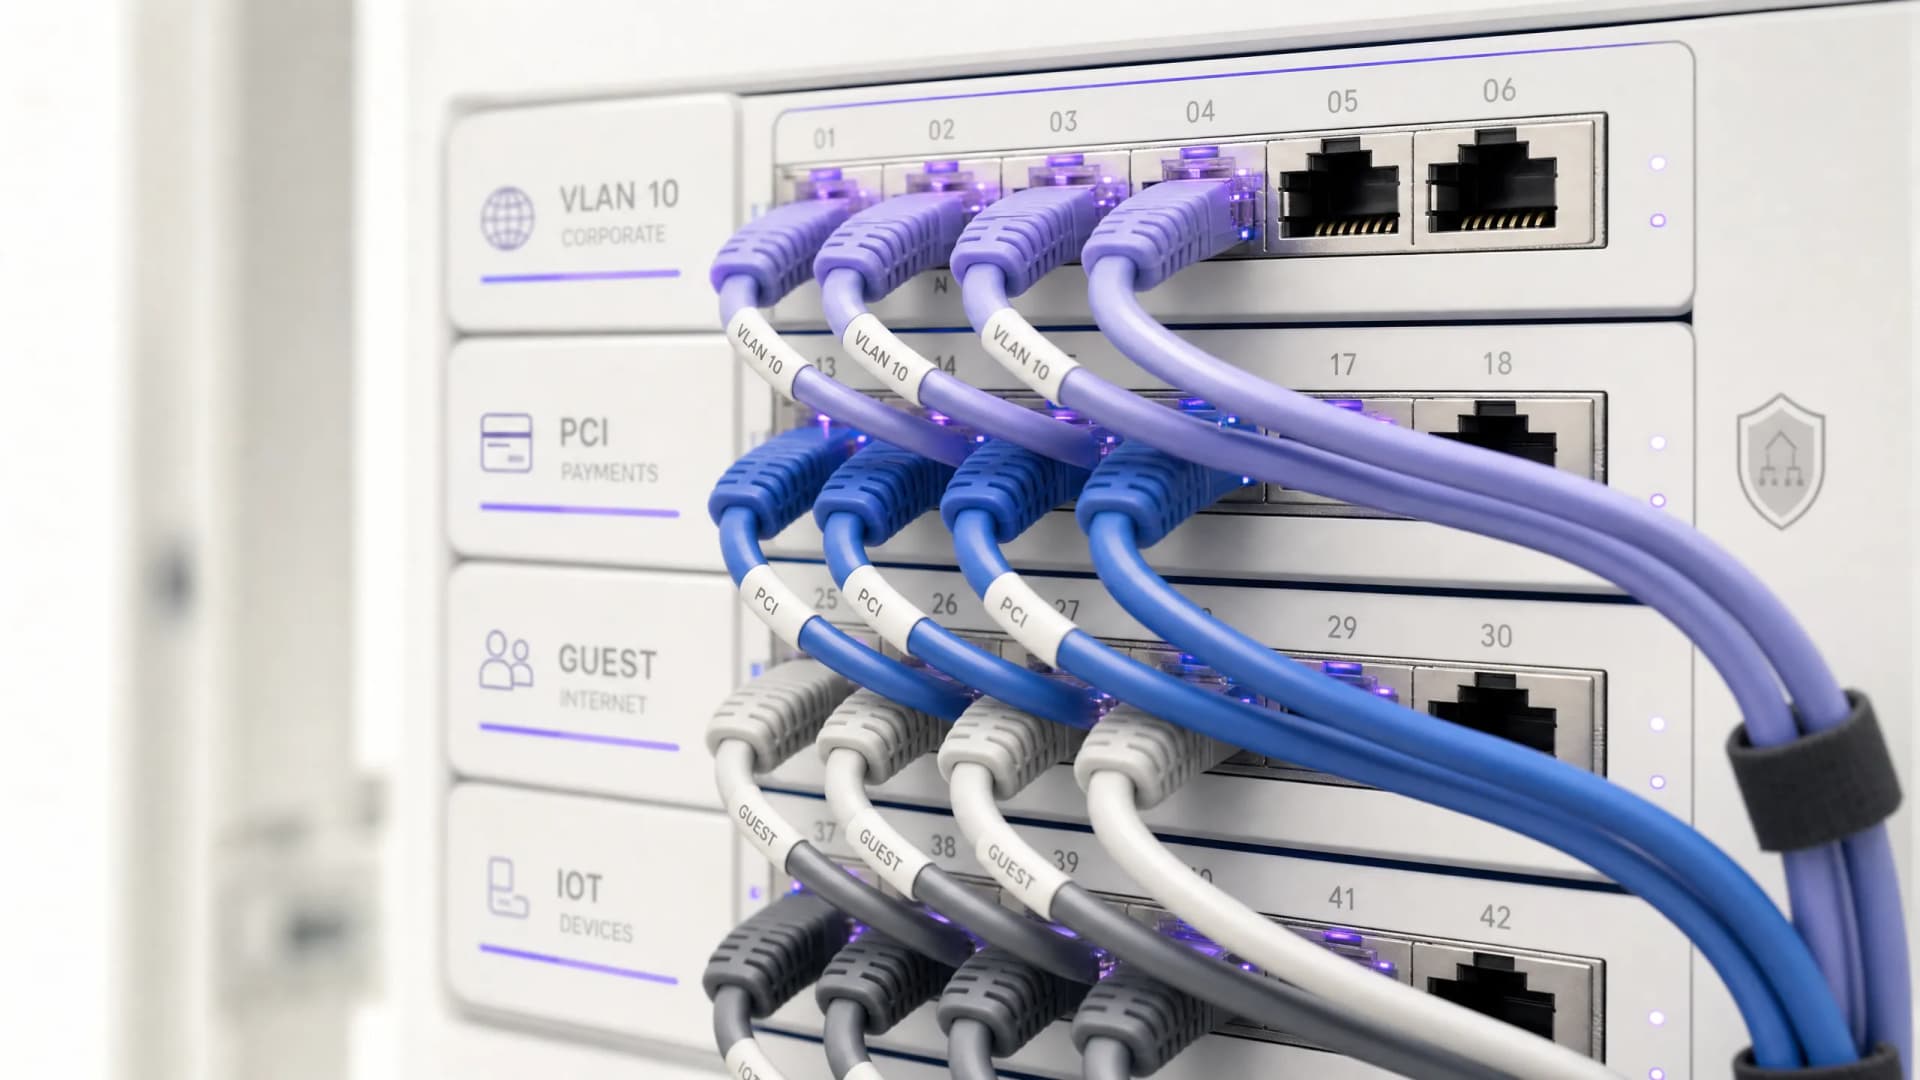
共用 WiFi 基礎設施的法律與合規性要求
本具權威性的技術參考指南概述了部署和管理共用 WiFi 基礎設施的重要法律、法規和架構要求。它為 IT 經理、網路架構師和場所營運商提供了實用的框架,以確保利用企業標準來實現強大的數據保護、嚴格的付款安全合規性以及高效能的租戶隔離。
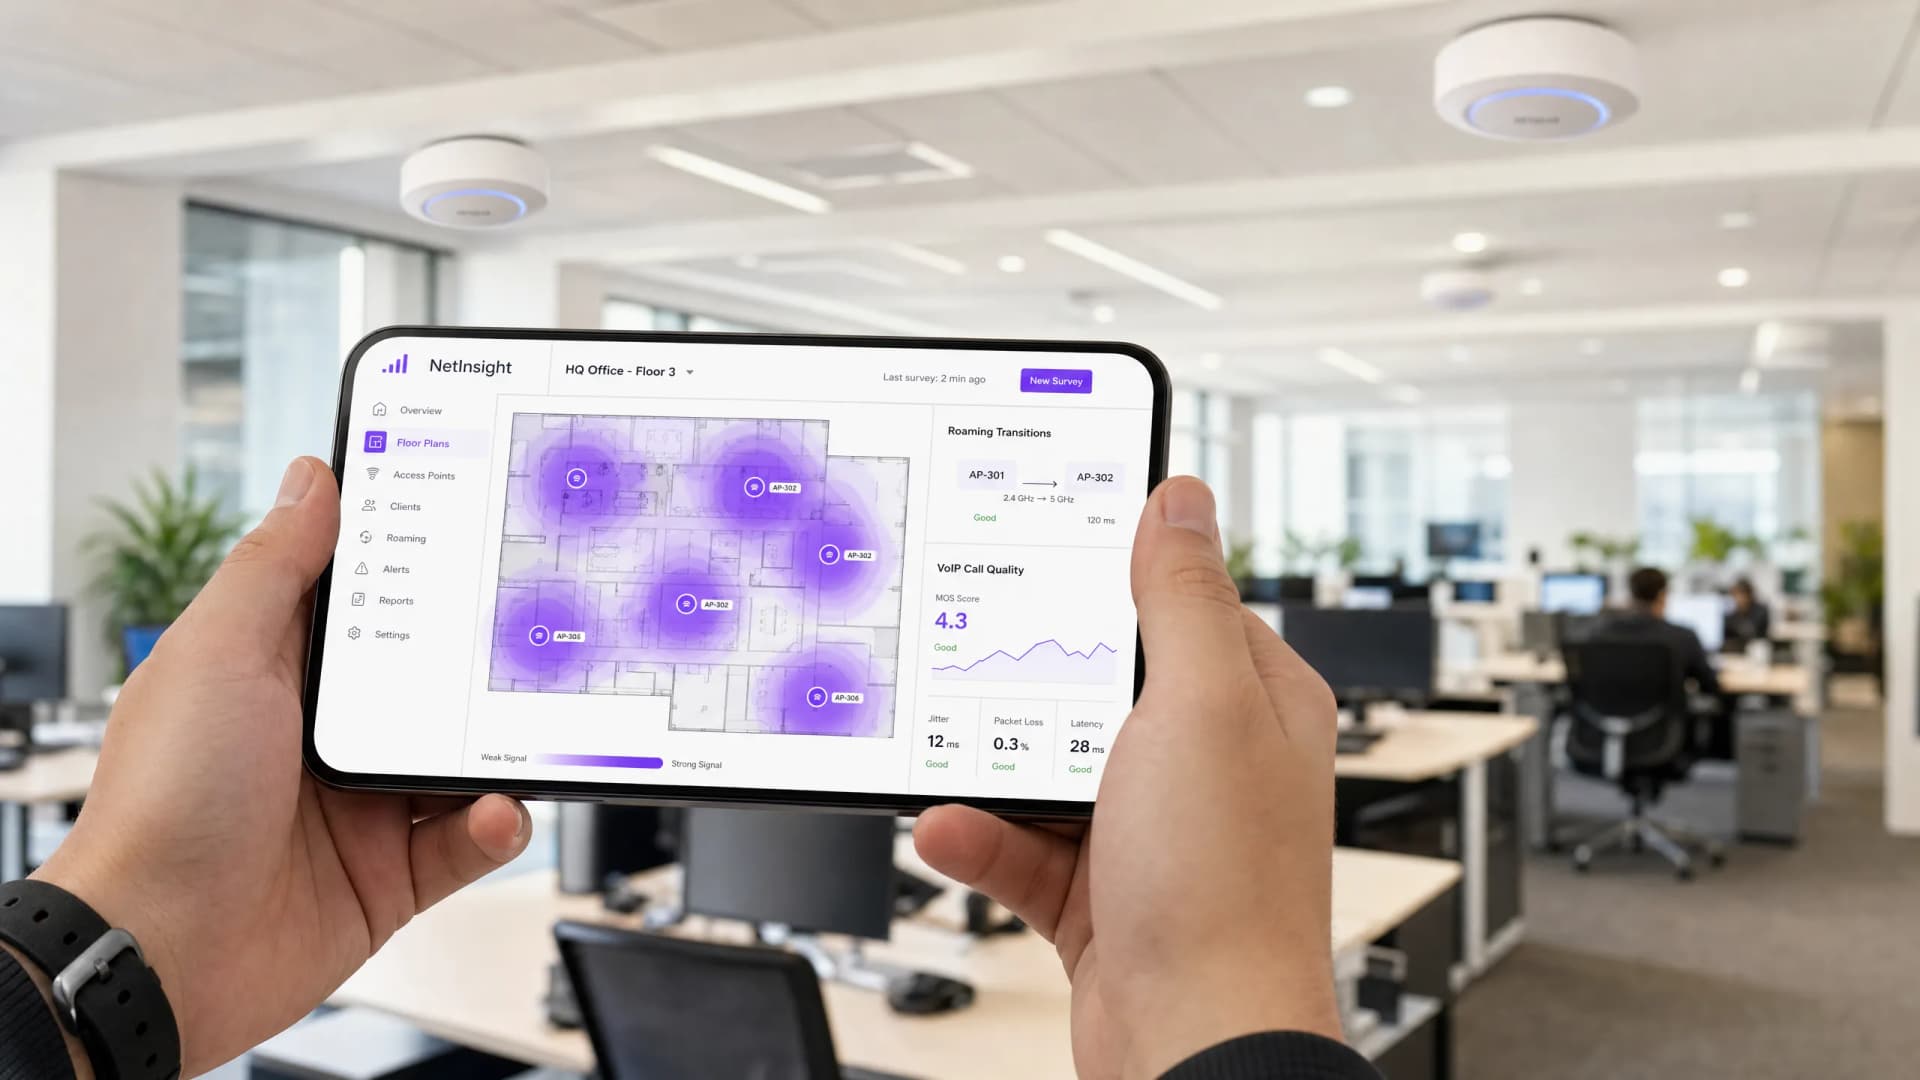
企業 WiFi 上 VoIP 與視訊通話的漫遊最佳化
本指南為 IT 經理、網路架構師和 CTO 提供了一個全面且與供應商無關的藍圖,用於最佳化 WiFi 漫遊,以支援企業員工網路上無縫的 VoIP 和視訊通話。它涵蓋了 IEEE 802.11k/r/v 協定棧、WMM QoS 設定、RF 蜂巢式設計以及實現 50ms 以下交接延遲所需的端到端有線 QoS 對應。此參考指南適用於旅宿、零售、醫療保健和大型場館環境,包括實際部署案例、疑難排解框架和可衡量的 ROI 分析。
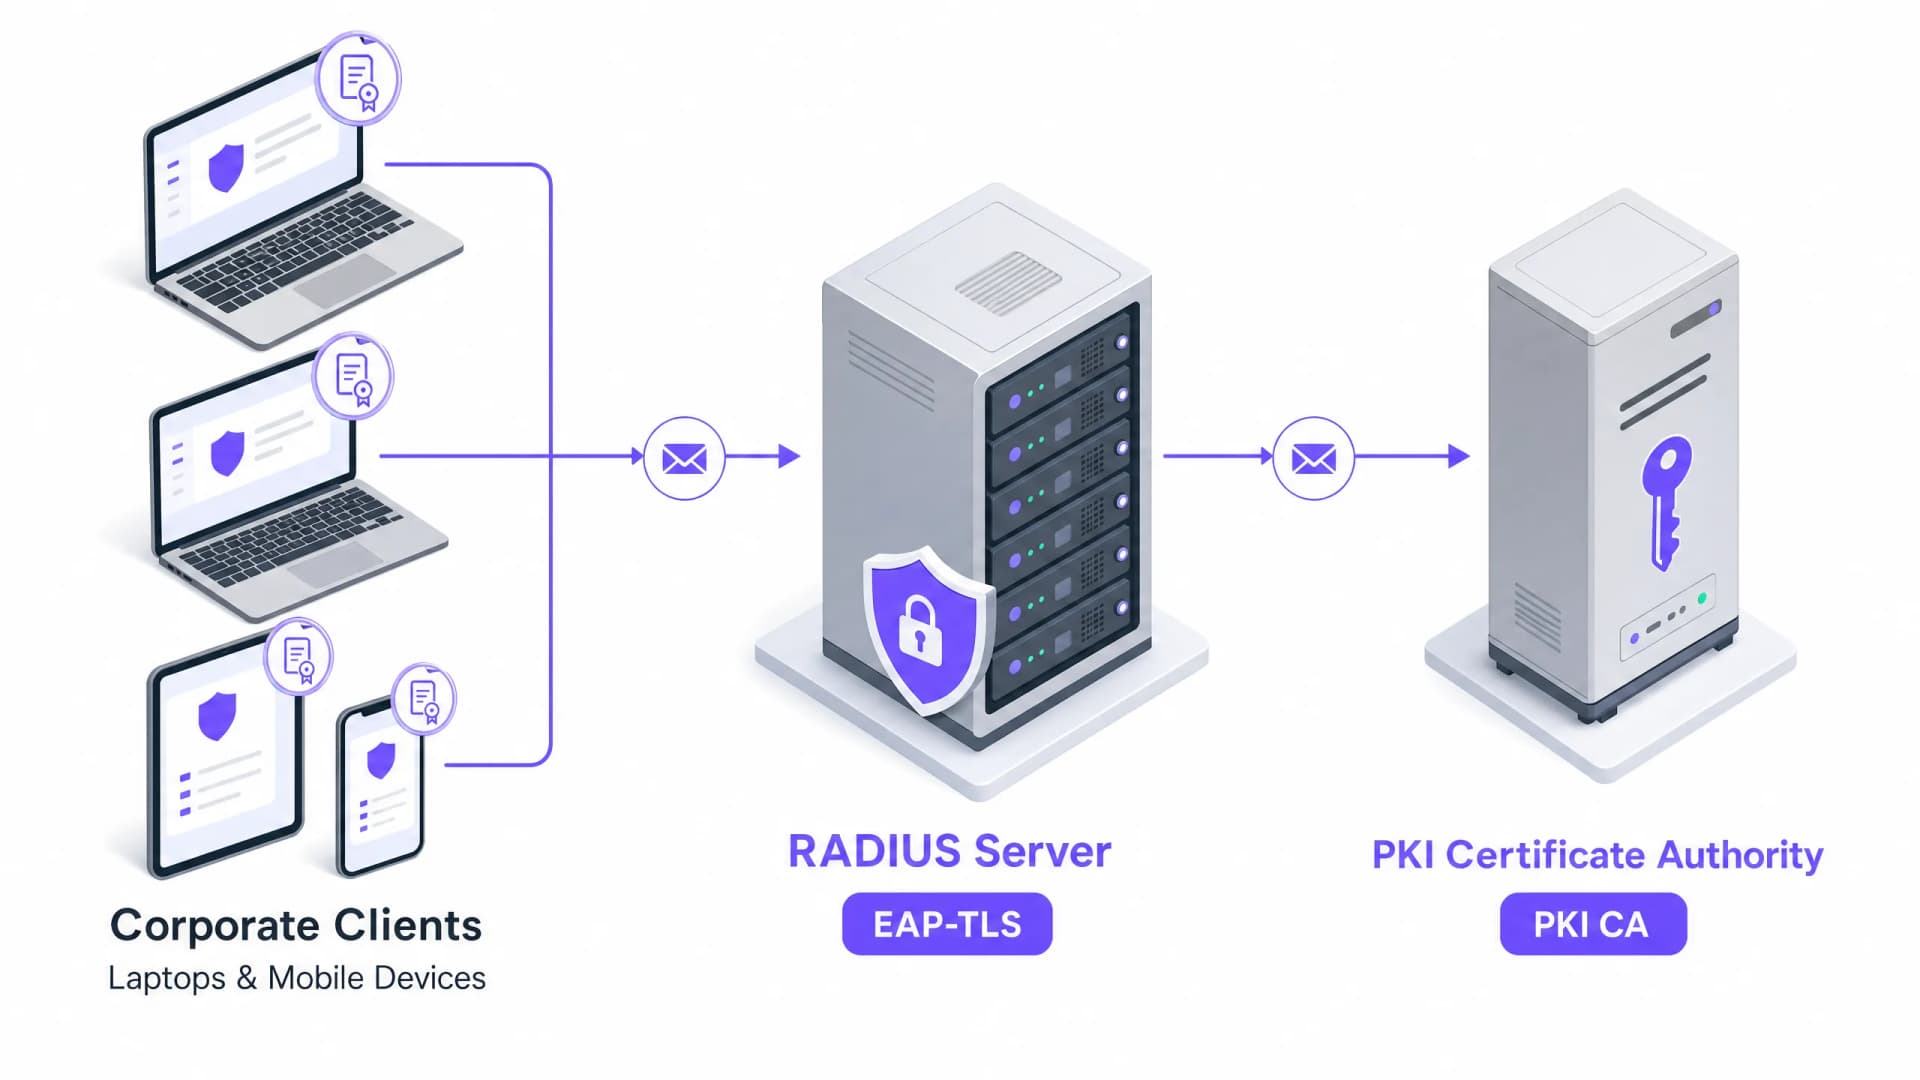
企業設備憑證驗證 (EAP-TLS)
本權威技術參考指南涵蓋了企業設備 EAP-TLS 憑證驗證的架構、部署和營運最佳實踐。專為 IT 架構師和場所營運主管設計,提供實用的藍圖,以消除基於密碼的憑證風險,並在多站點企業環境中實現強健的 802.1X 網路存取控制。
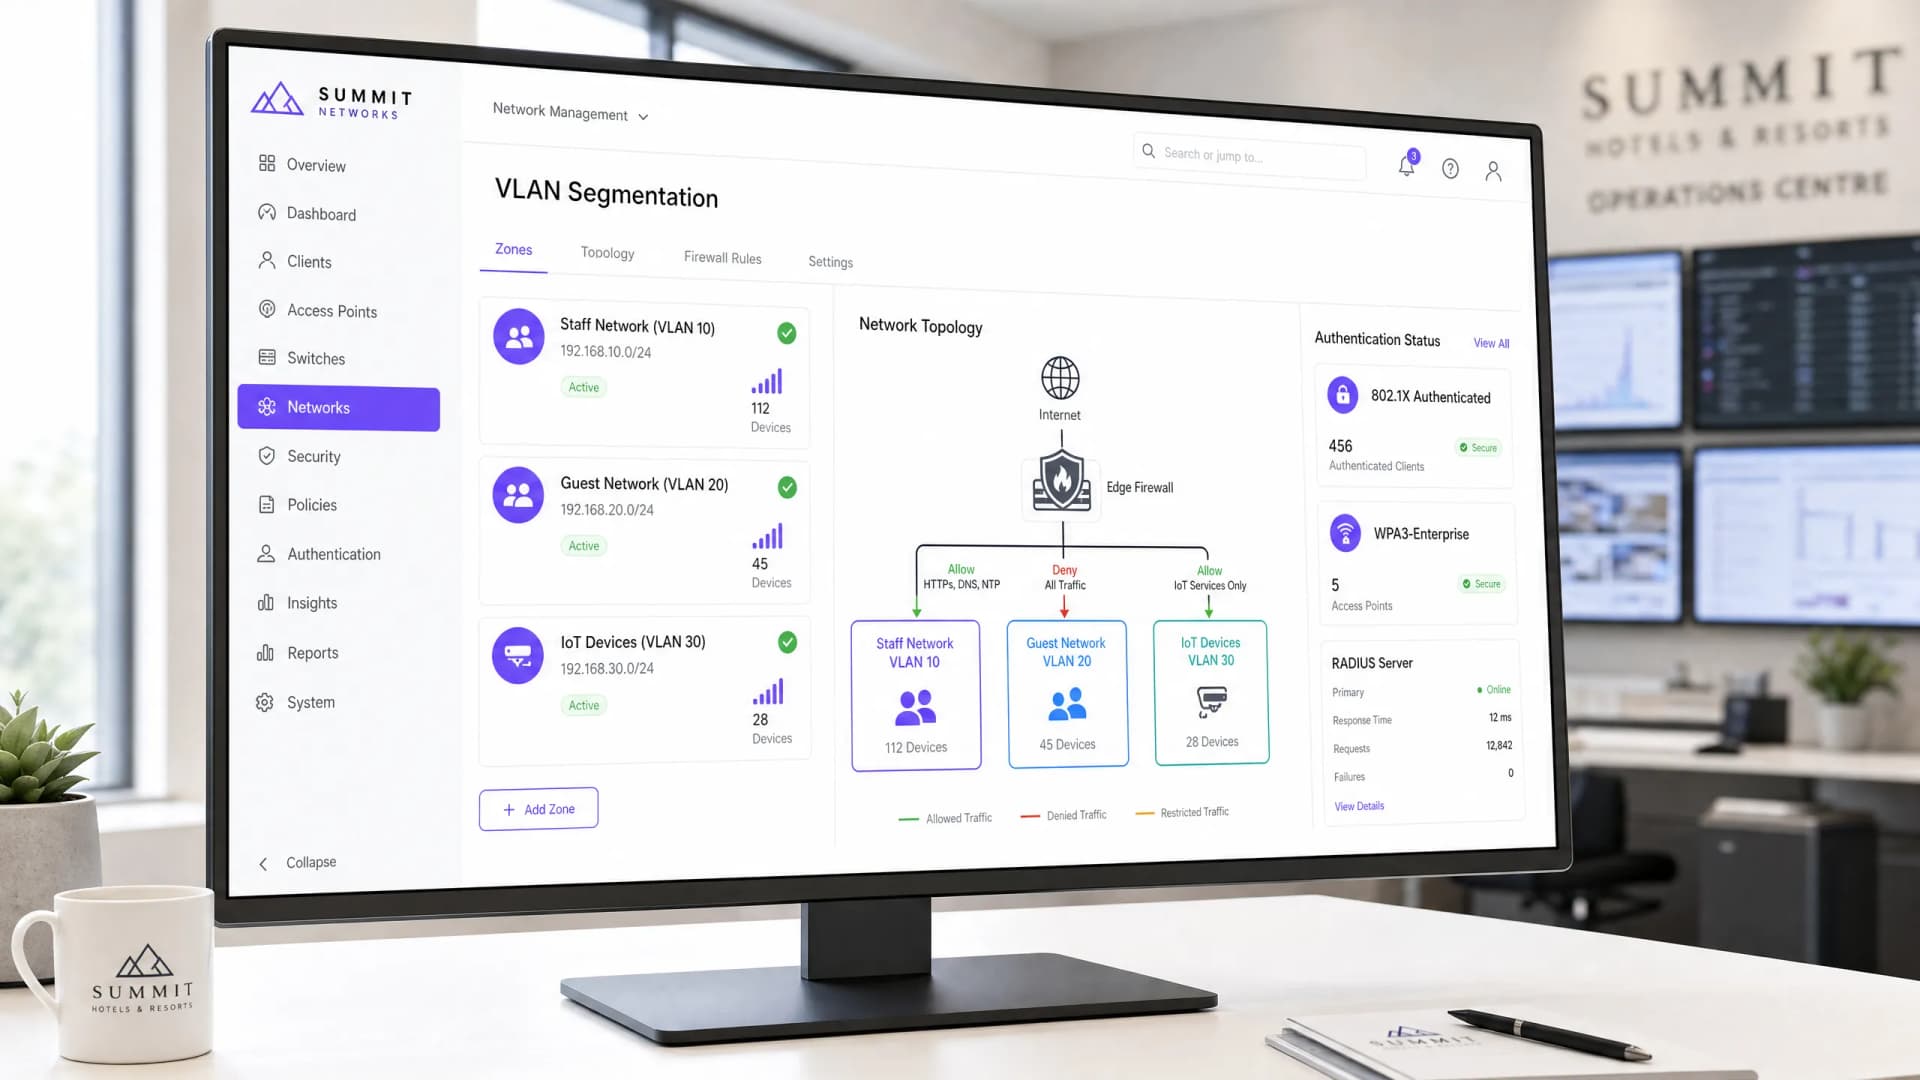
設計與賓客流量分離的安全員工 WiFi 網路
這是一份專為網路架構師和 IT 主管編寫的權威技術參考指南,旨在設計安全且高效能的員工 WiFi 網路。本指南詳細說明了如何使用 VLAN、802.1X 驗證和 WPA3-Enterprise 將營運流量與公共賓客網路進行邏輯與實體分割,以符合合規性要求(PCI-DSS、GDPR)並消除橫向移動的安全風險。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
