
技術 WiFi 指南
關於訪客 WiFi、數據分析、Captive Portal 及場域技術的深入且由專家引導的技術指南。
472 guides
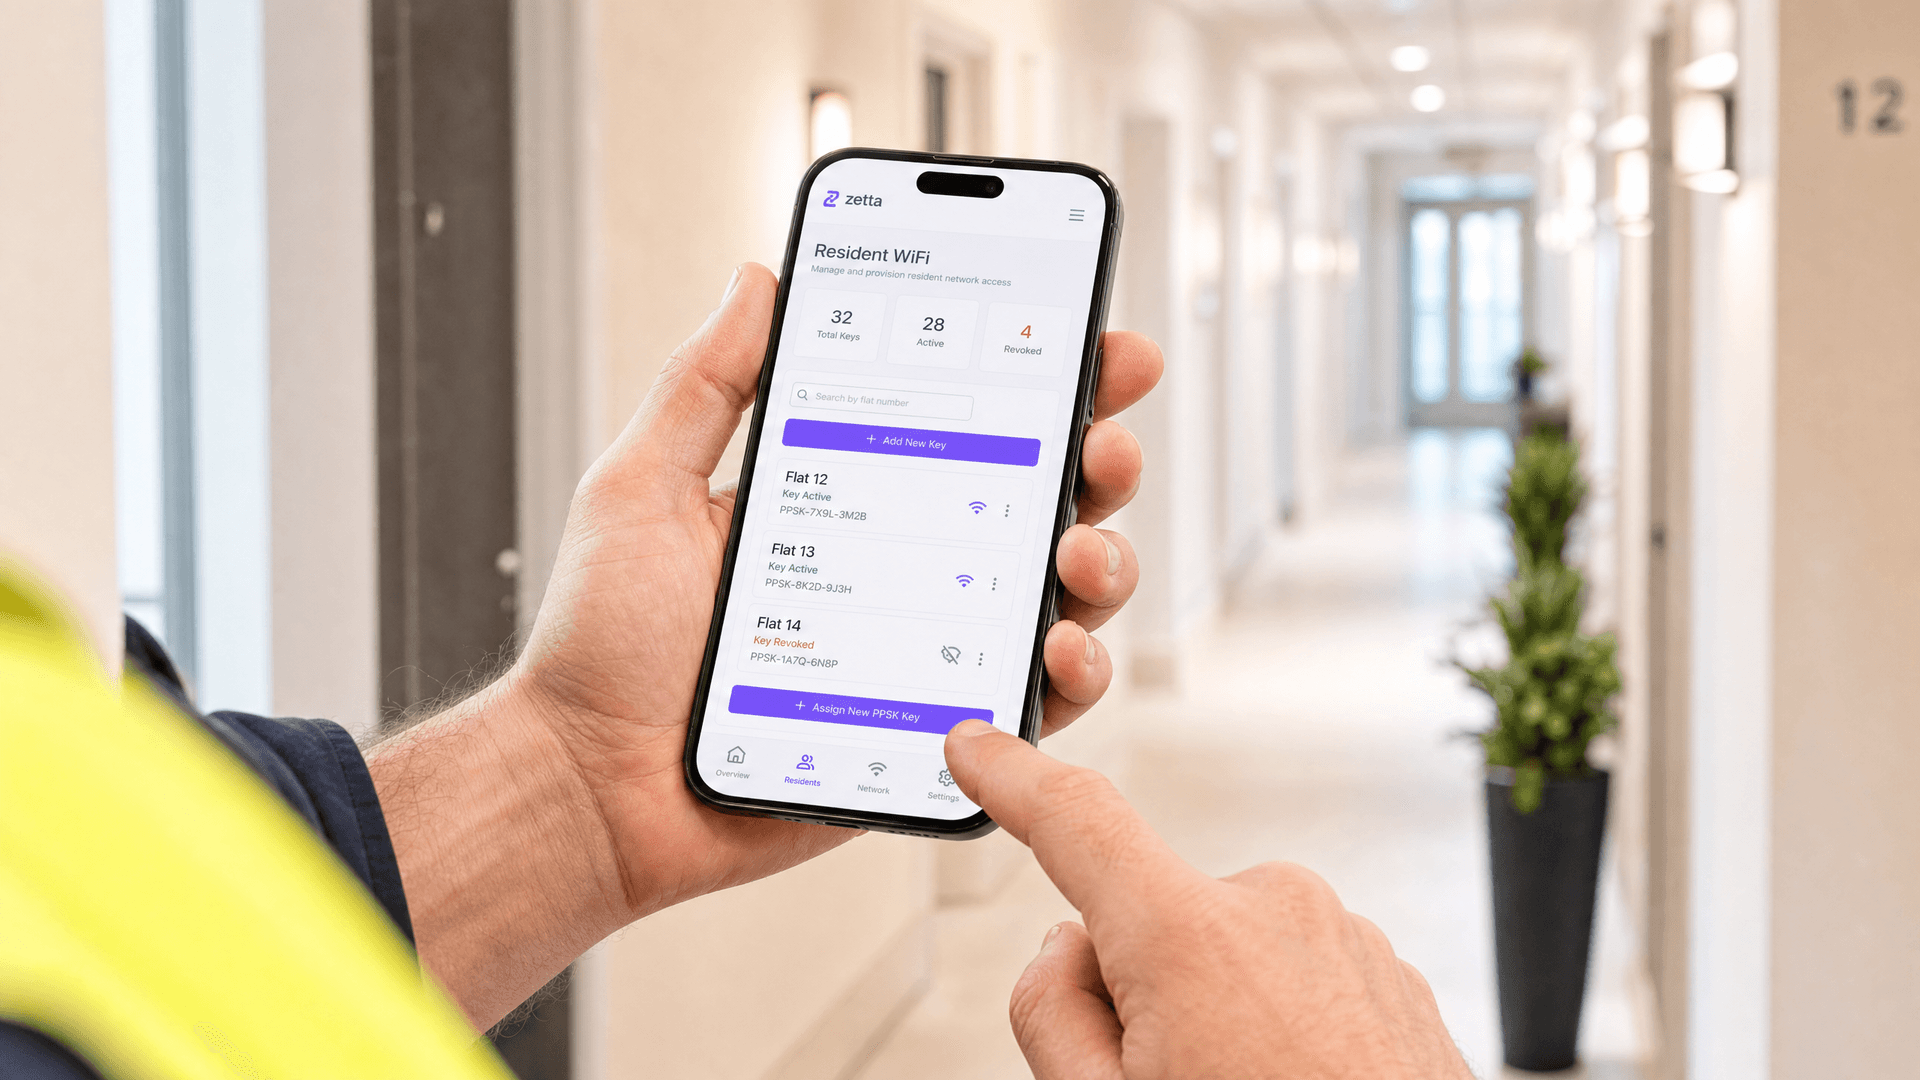
PPSK WiFi: 比較功能與部署模型
Private Pre-Shared Key (PPSK) 與 Identity PSK (iPSK) 架構的技術指南:涵蓋多住戶單元 (MDU) 與學生宿舍的動態 VLAN 導向、mDNS 隔離、IoT 裝置上網引導以及空口時間回收。
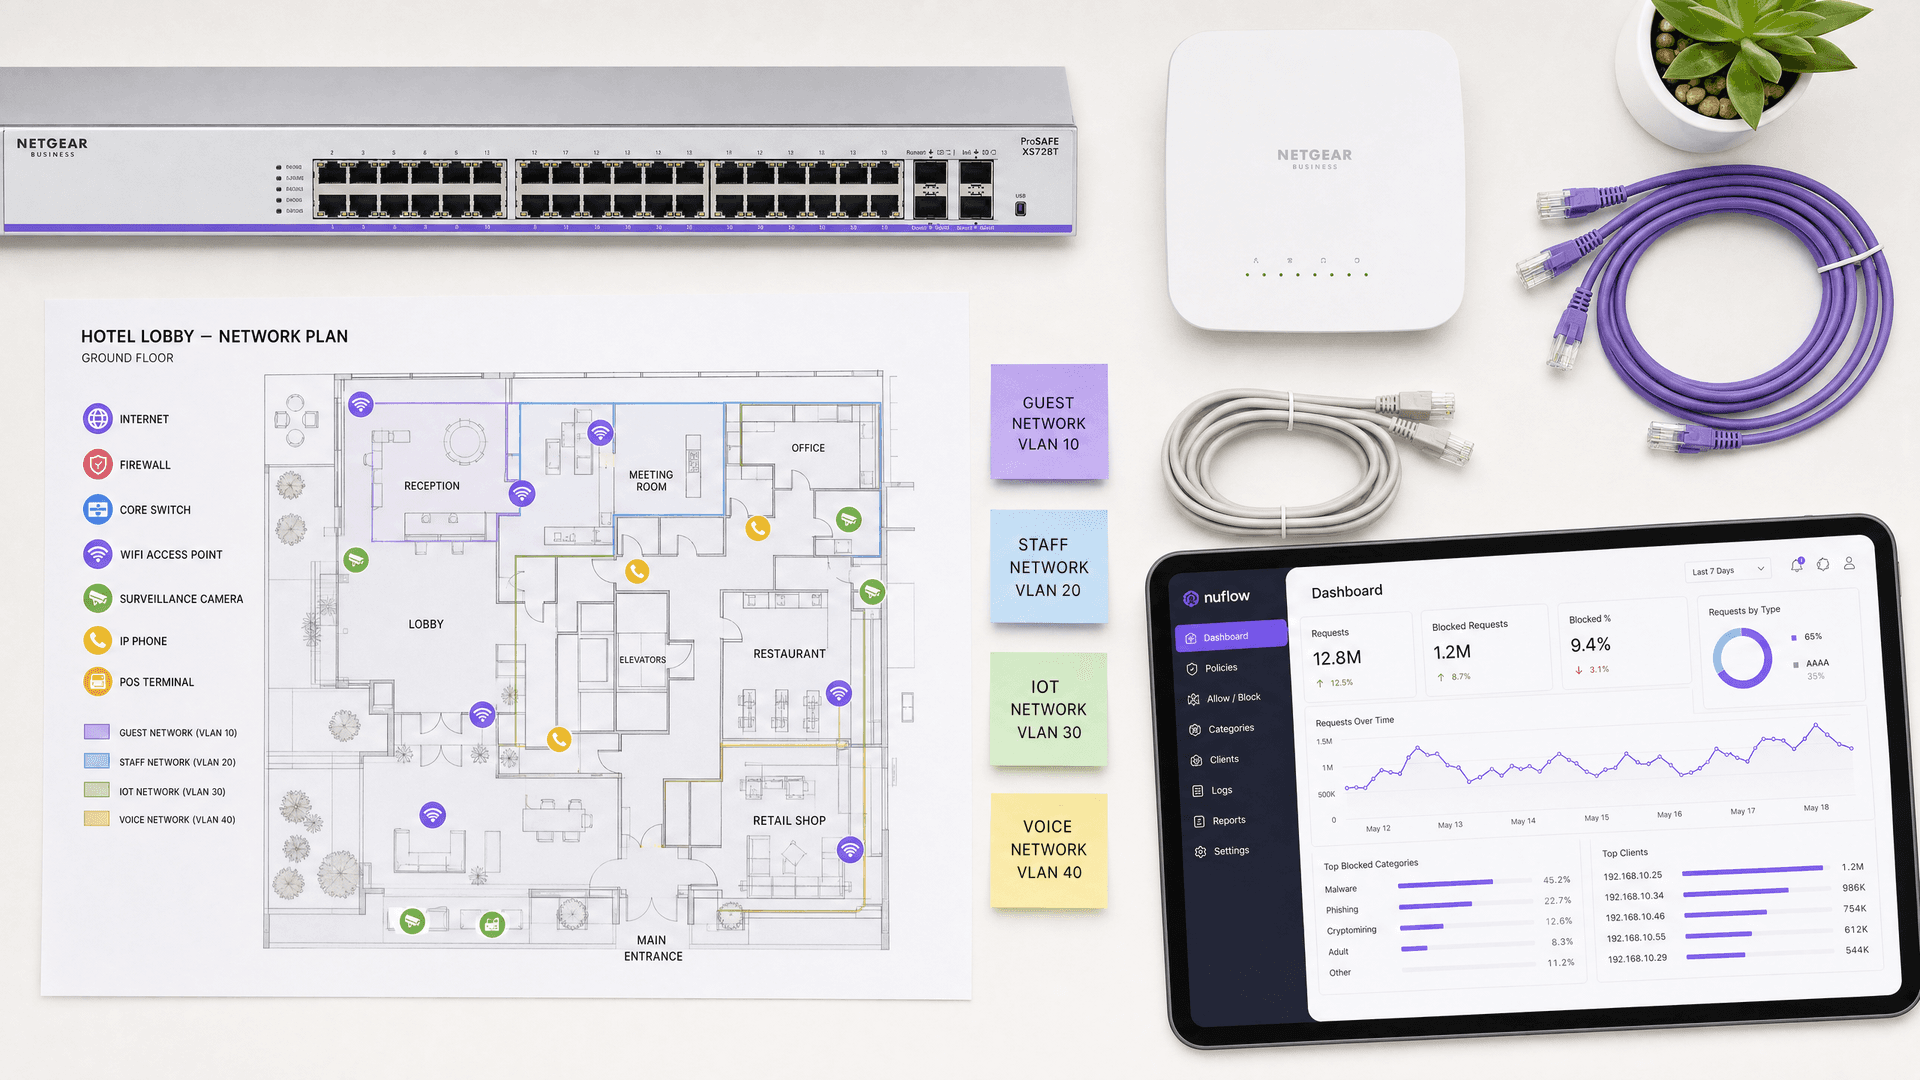
最佳 DNS filtering:企業必備的完整指南
本技術參考指南說明企業級 DNS filtering 如何在解析層阻擋惡意網域,在建立連線之前便能確保公共網路的安全。它為 IT 總監、網路架構師以及場域營運團隊提供了部署架構、防火牆設定以及合規背景,以便在餐旅、零售和公共部門環境中保護顧客 WiFi。Purple Shield 在 DNS 層級為超過 80,000 個實體場域阻擋惡意軟體、殭屍網路和不當內容。
統治全場的三個 SSID:顧客、Passpoint 與 IoT WiFi 設定指南
本技術指南為企業場域實施三 SSID WiFi 設計提供了權威藍圖。書中詳細介紹了開放式 Guest WiFi 門戶、自動化 Passpoint 登入以及單一設備 xPSK 認證的設定,以實現完整的 VLAN 隔離與零信任網路存取。
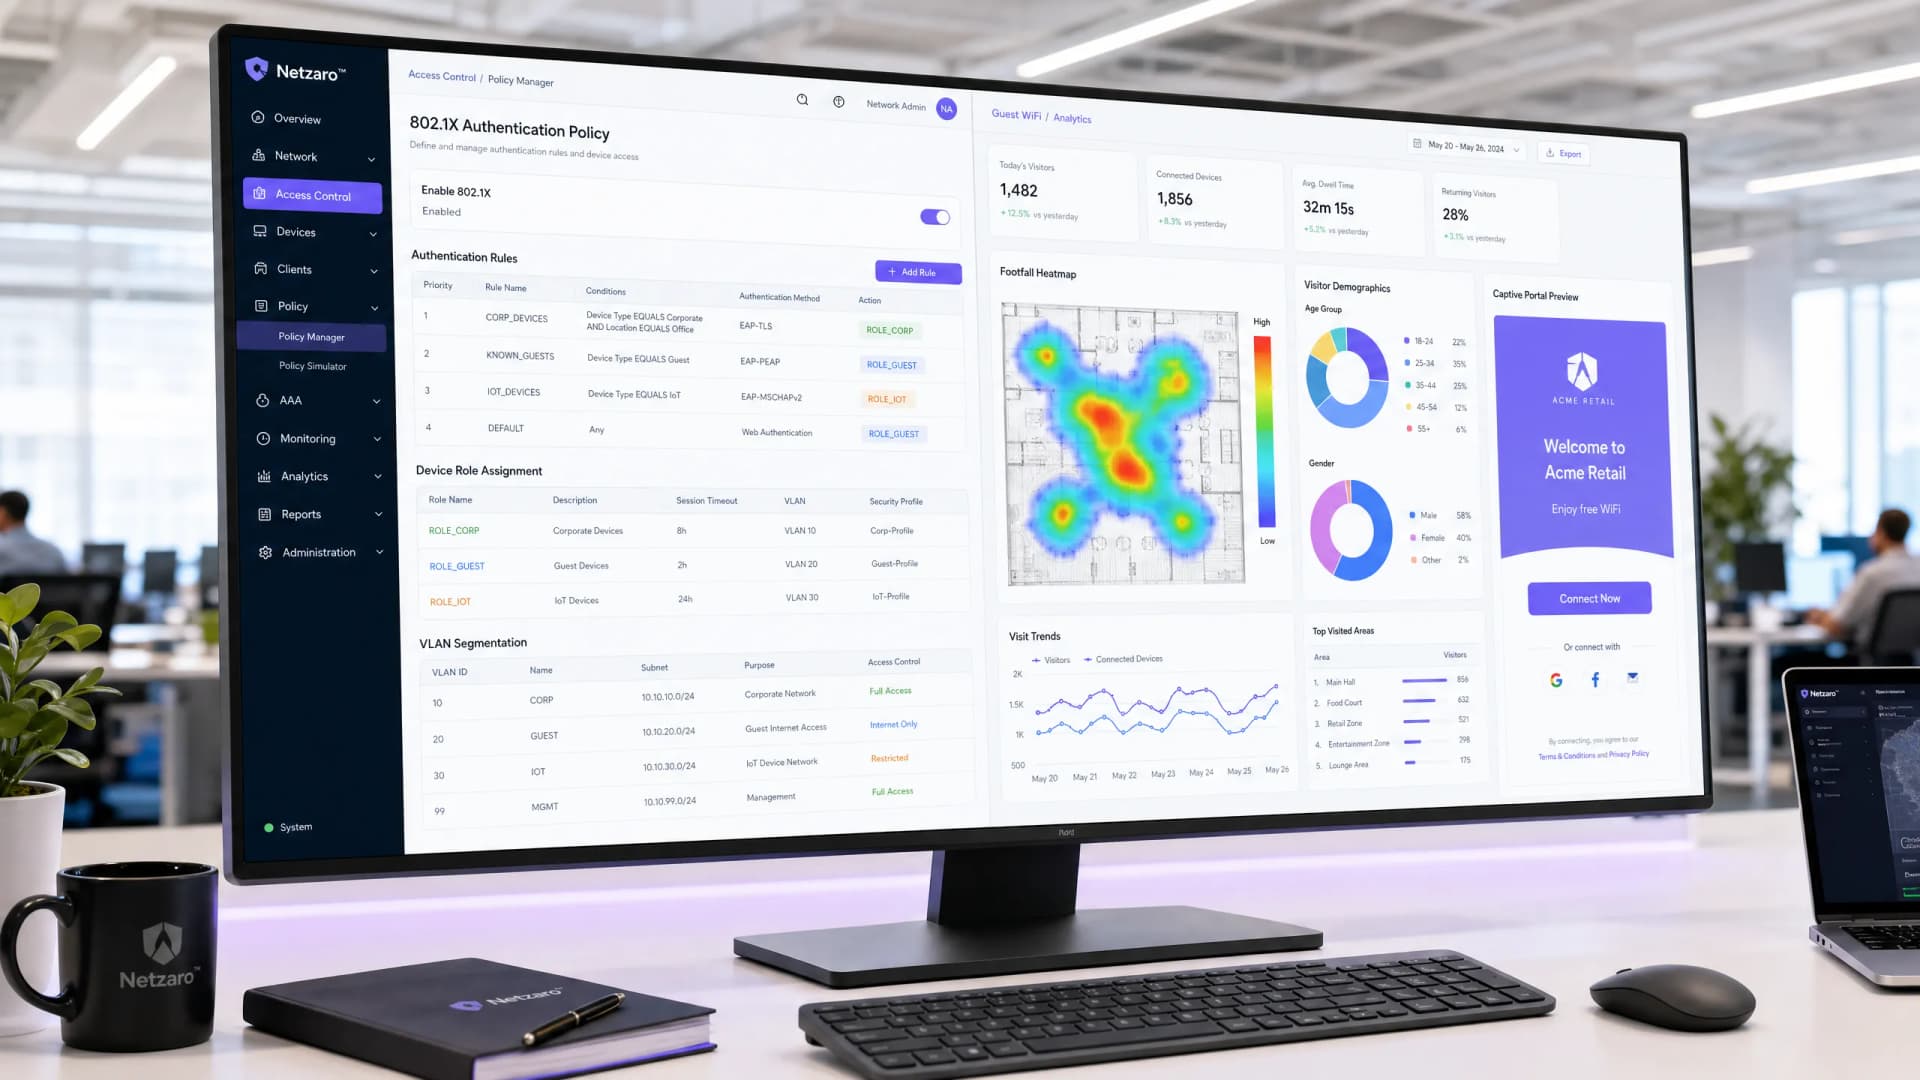
Aruba ClearPass 對決 Purple WiFi:功能比較與協同部署
一份全面的技術指南,詳細介紹 Aruba ClearPass 與 Purple WiFi 的協同部署架構。內容涵蓋 RADIUS 代理設定、動態 VLAN 分配,以及在企業級 NAC 旁提供安全、數據分析驅動的訪客網路最佳實踐。
Cisco ISE 對比 Purple WiFi:兩者如何比較與協同工作
本指南說明 Cisco ISE 與 Purple WiFi 如何在企業網路中扮演不同但互補的角色。內容詳細介紹了如何使用 Cisco ISE 進行安全的 802.1X 企業存取,同時利用 Purple 進行符合 GDPR 規範的訪客 WiFi、行銷分析以及 CRM 整合。
EAP-TLS 與 EAP-TTLS:您應該選擇哪種憑證式 WiFi 協定?
您將能夠根據設備的所有權,將您企業中的每個設備群組對應到 EAP-TLS、EAP-TTLS 或 iPSK。您還會瞭解每種方法如何影響憑證盜竊、離職人員存取權移除、PCI DSS 合規證據和營運成本。本指南最後提供了無論您選擇哪種方法都適用的設定規則。
什麼是 802.1X 請求項(Supplicant)?用戶端類型與裝置設定
本指南說明 802.1X 請求項在企業 WiFi 驗證中扮演的角色。內容涵蓋技術架構、比較原生 OS 請求項與第三方用戶端,並為部署 EAP-TLS 與 PEAP 的 IT 團隊提供實用的設定指引。
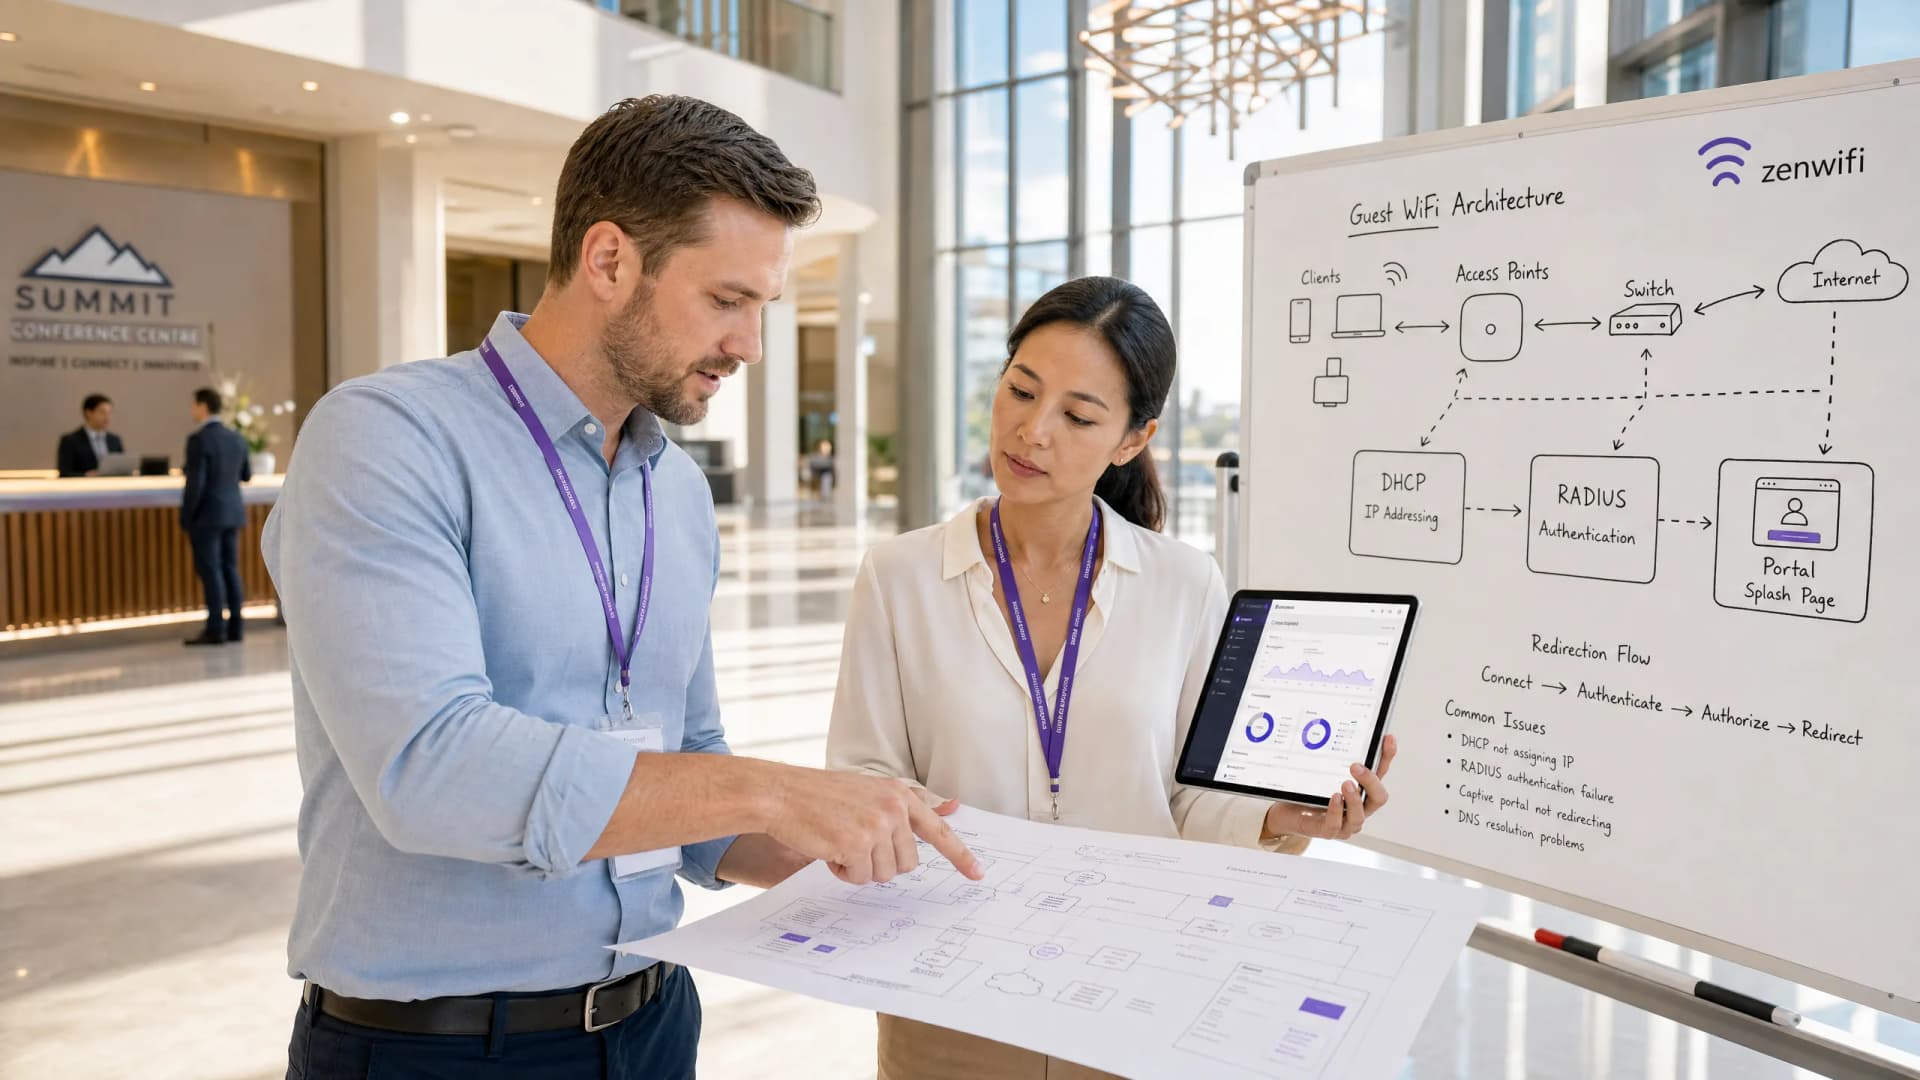
疑難排解公共 WiFi:「已連線,無網際網路」與 Splash Page 重新導向失敗的修復指南
本權威技術參考指南說明了 Captive Portal 偵測的底層運作機制,並詳細剖析阻止訪客 WiFi 連線的六大主要失敗模式。它為 IT 主管和網路架構師提供了實用的疑難排解框架,用以解決 HTTP 重新導向問題、DNS 衝突以及 MAC 隨機化所帶來的挑戰。
Captive Portal 架構:安全性、重新導向與最佳實踐
一份關於企業級 Captive Portal 架構的權威技術參考指南。本指南為部署安全且富含數據的訪客 WiFi 網路的 IT 主管,深入剖析網路隔離、DNS 重新導向、RADIUS 認證以及安全合規性。
最佳化 B2B Captive Portals:收集公司名稱與專業資料
本指南說明 IT 經理、網路架構師和場所營運總監如何設定 B2B captive portals,以便在 WiFi 登入時收集專業資料(包括公司名稱、職稱和企業電子郵件地址)。內容涵蓋從 VLAN 隔離、RADIUS 驗證到與 Salesforce 和 HubSpot 的 CRM 整合等完整技術架構,並內建符合 GDPR 和 CCPA 的合規性。正確部署此系統的場所,能將其訪客 WiFi 網路轉化為第一方數據引擎和自動化潛在客戶開發系統。
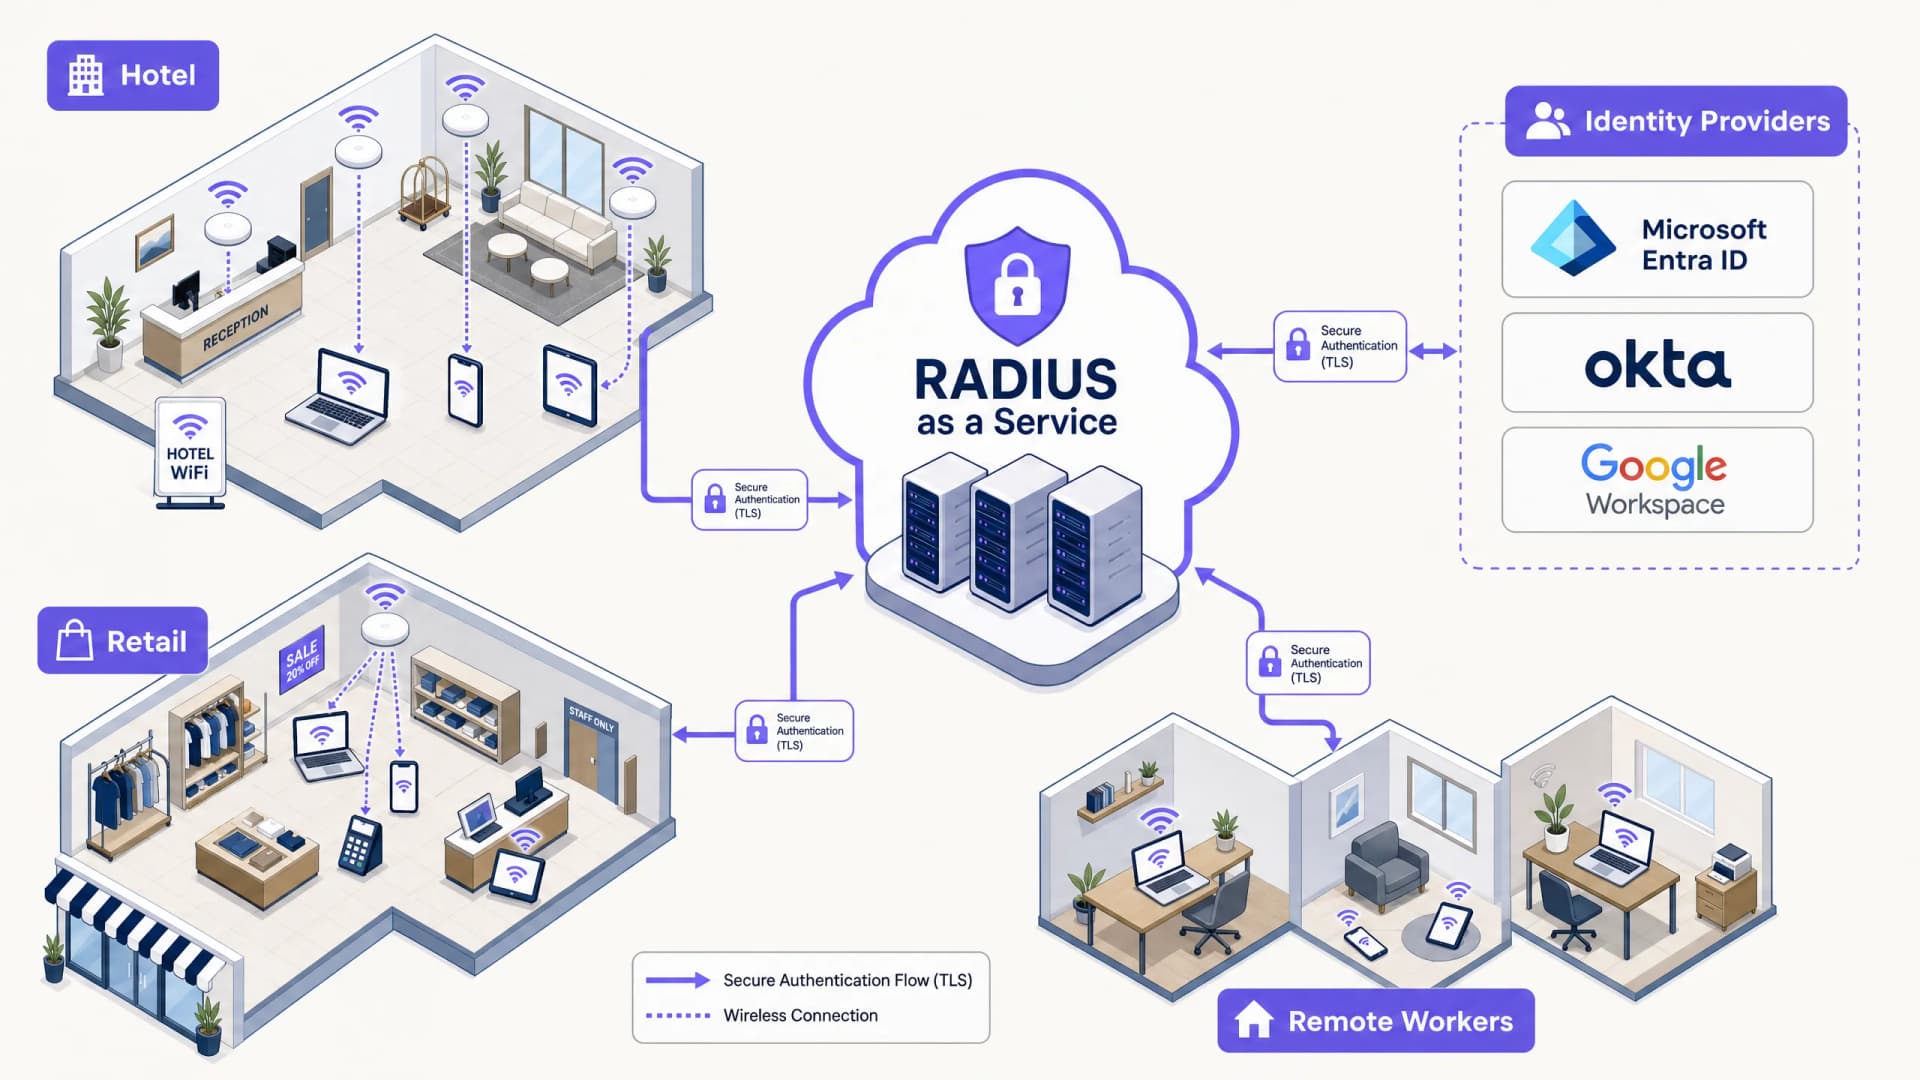
為混合工作模式員工提供 RADIUS-as-a-Service 的安全優勢
本技術參考指南說明 RADIUS-as-a-Service 如何為分散在各地的混合工作模式員工確保網路存取安全。內容涵蓋架構、安全優勢以及將地端 RADIUS 基礎架構替換為雲端託管驗證服務的部署步驟。針對飯店、連鎖零售、體育場館和公共部門組織的 IT 經理和網路架構師,本指南提供了評估和執行本季雲端 RADIUS 遷移所需的關鍵依據。
將 RADIUS-as-a-Service 與雲端目錄(Azure AD 和 Google Workspace)整合
本技術參考指南詳細說明如何將 RADIUS-as-a-Service 與雲端目錄(Microsoft Entra ID 與 Google Workspace)整合,以進行企業級 WiFi 驗證。內容涵蓋從地端 NPS 到雲端原生 RADIUS 的架構轉變、憑證型 EAP-TLS 驗證的部署,以及在餐飲旅宿、零售和公共部門環境中維護無線存取安全的操作最佳實踐。對於已投資雲端身分識別的 IT 經理和網路架構師,本指南填補了目錄管理與實體網路安全之間的鴻溝。
為多租戶辦公大樓設計 WiFi 網路
本指南為 IT 經理、網路架構師和 CTO 提供了一個中立於廠商的藍圖,用於在多租戶辦公大樓中設計可擴展、安全且隔離的 WiFi 網路。內容涵蓋 IEEE 802.1Q 下的 VLAN 劃分、透過 802.1X 和 RADIUS 進行的動態 VLAN 分配、高密度環境的 RF 規劃,以及 GDPR 和 PCI-DSS 下的合規性考量。場地營運商和建築經理將獲得實用的架構指導、真實案例研究,以及在部署前需要避免的配置陷阱。
如何在 Starlink 上設定 Captive Portal:偏遠地區與海洋場域指南
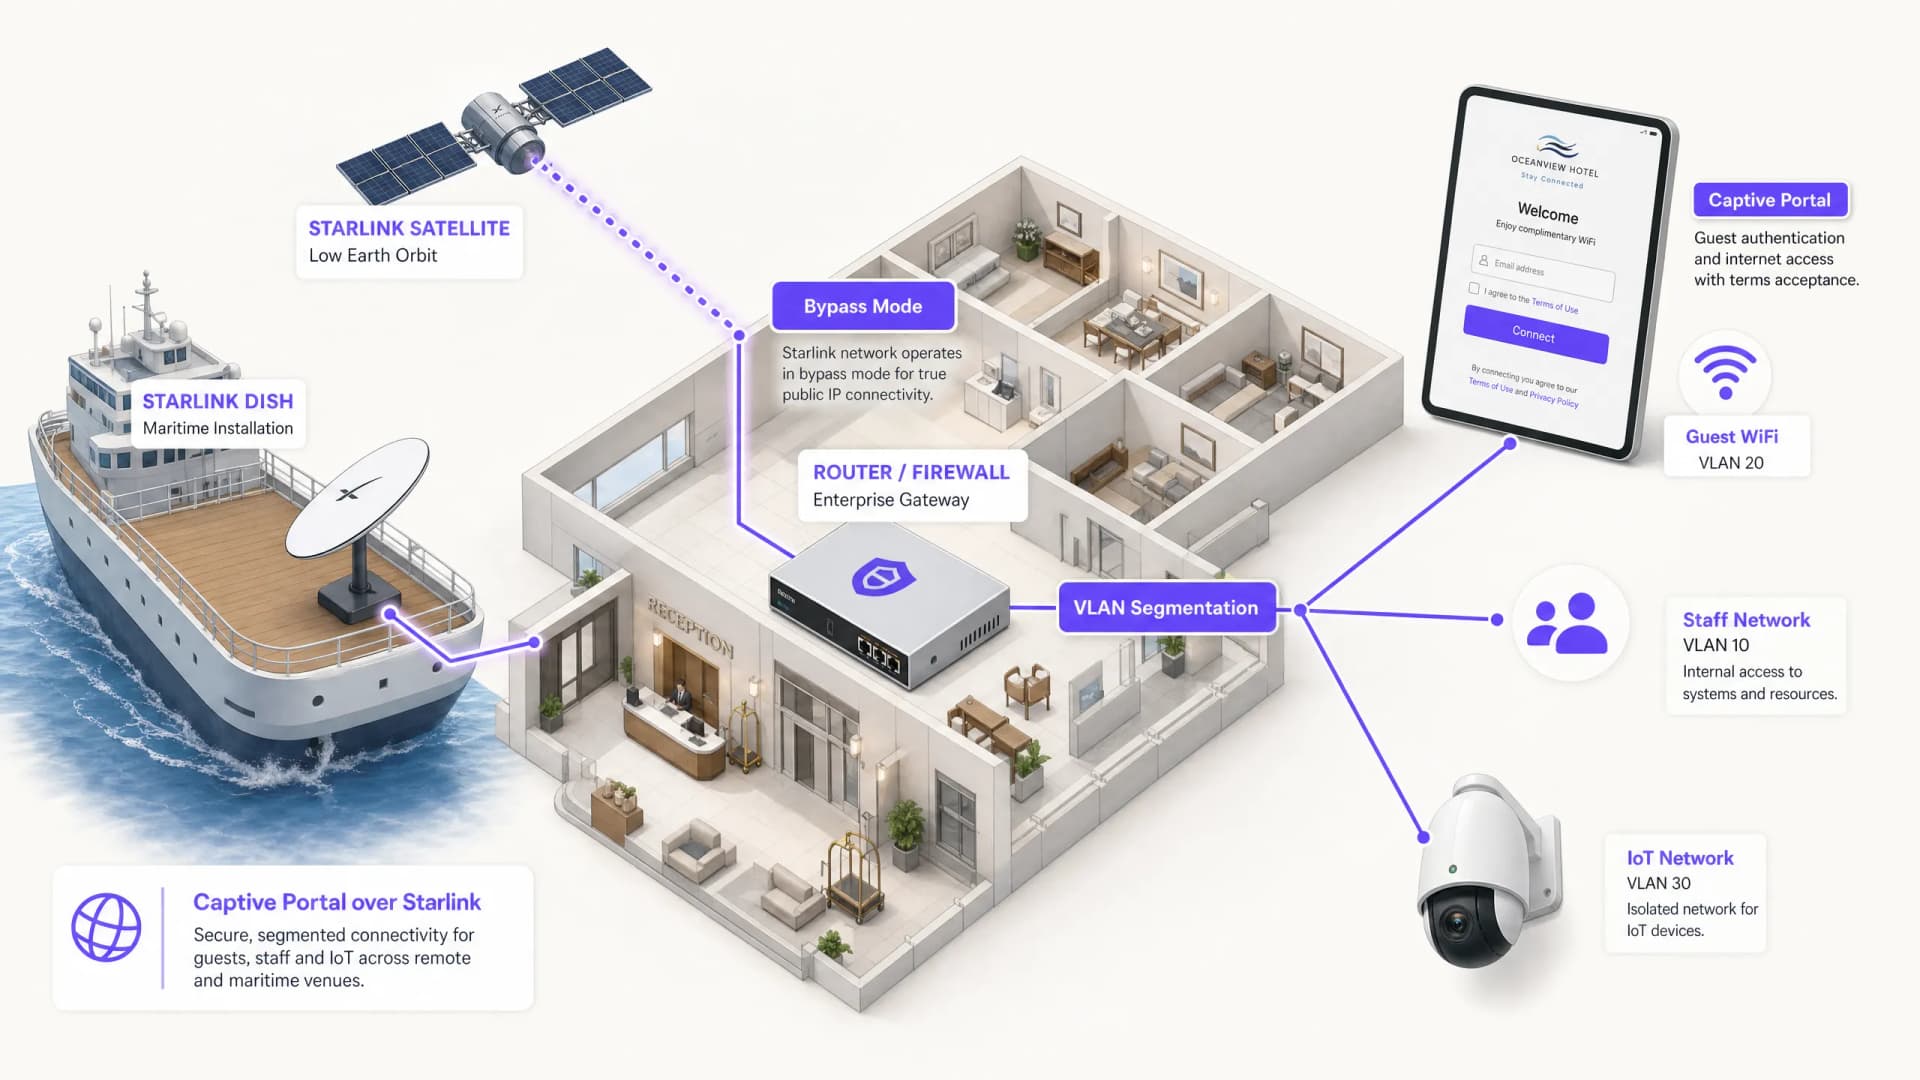
本指南詳細介紹如何繞過 Starlink 原生硬體,並使用企業級路由設備整合雲端管理的 Captive Portal。您將學習如何克服 CGNAT 限制、強制執行 VLAN 區隔、管理衛星頻寬限制並確保符合法規規範。
Captive Portal 最佳實踐:高轉換與合規性設計
本技術指南為 IT 經理、網路架構師和場所營運總監提供部署 Captive Portal 的完整藍圖,在網路安全與高使用者轉換率之間取得平衡。內容涵蓋從 VLAN 區段、RADIUS 驗證到符合 GDPR 規範的同意設計以及驗證方法選擇的完整架構。所有建議皆源自 Purple 於 2024 年在 80,000 多個場所和 4.4 億次登入中的營運經驗,並以實際部署數據為依據。
飯店客房 WiFi 架構:PMS 整合、Captive Portals 與頻寬控制
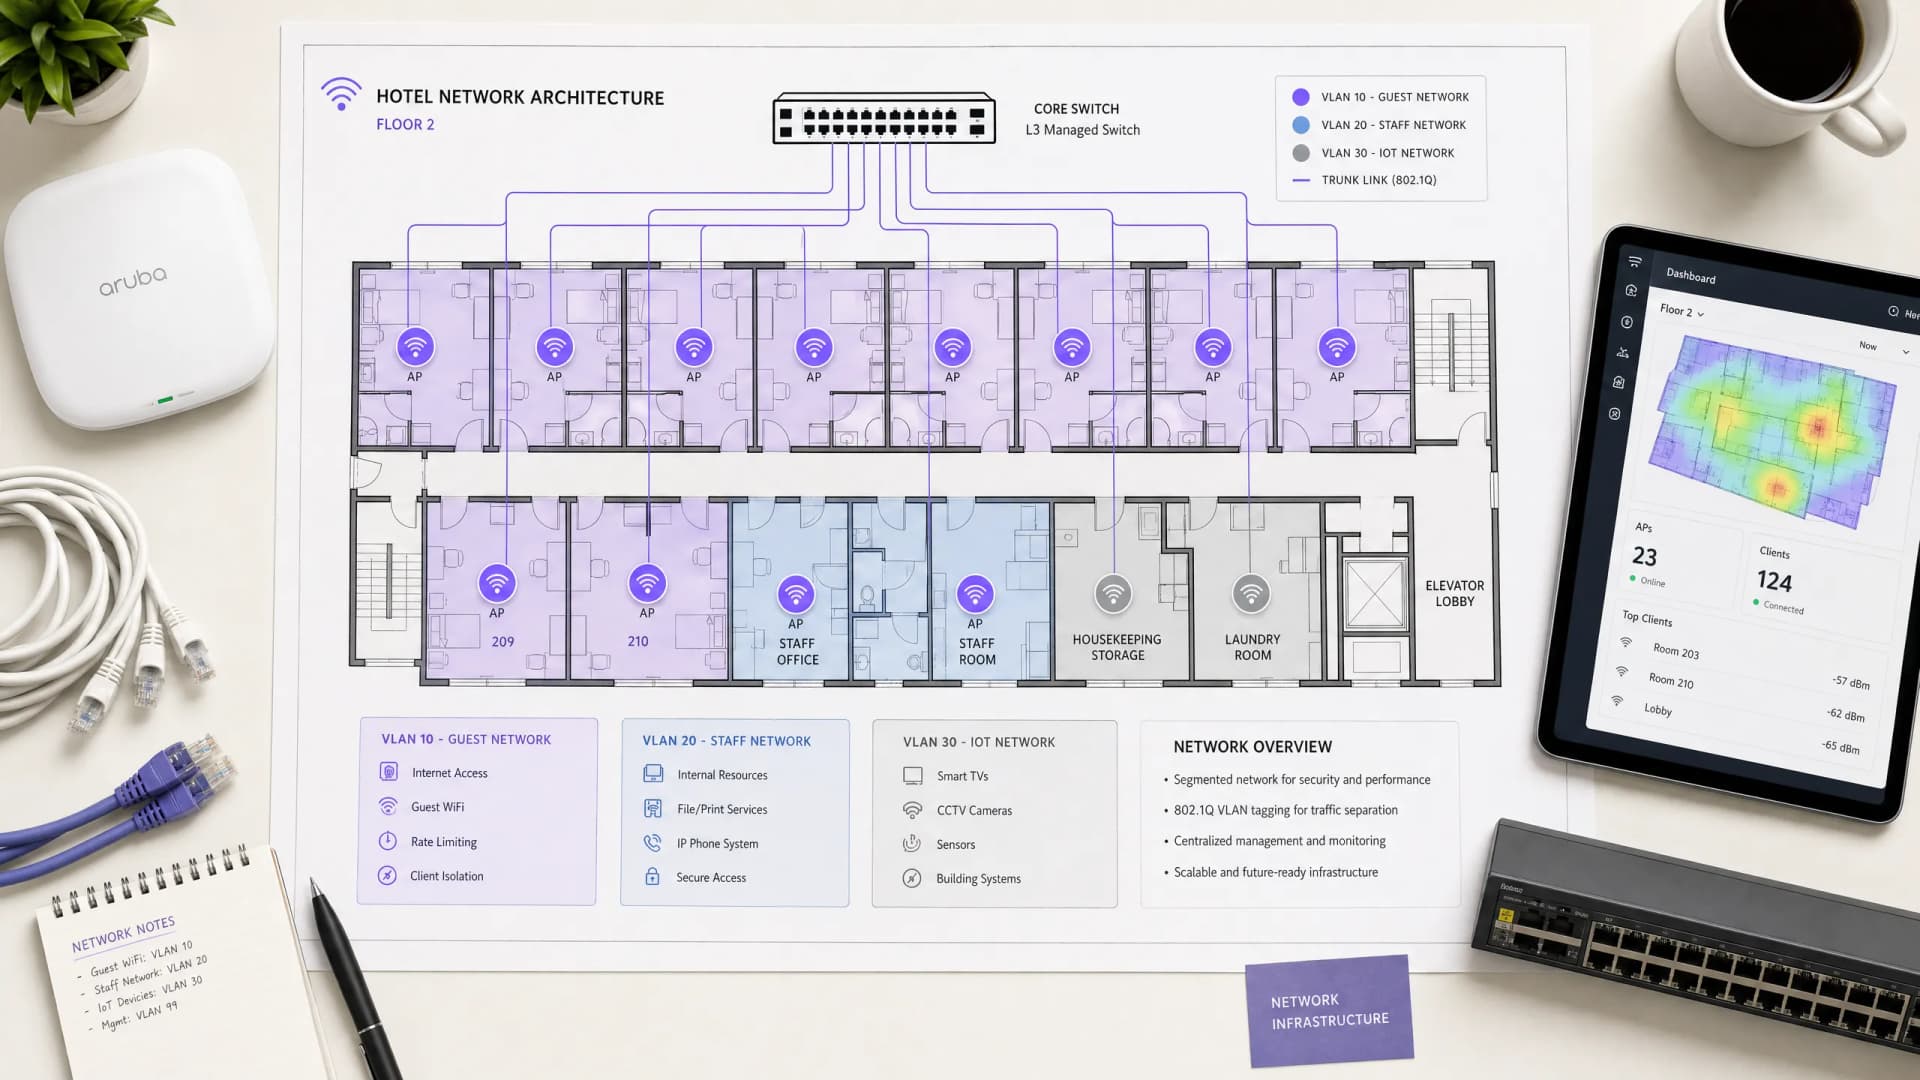
本指南為構建企業級飯店 WiFi 網路提供了全面的架構框架。內容詳細介紹了 VLAN 區隔、透過 FIAS 進行 PMS 整合、Captive Portal 設計以及單一用戶端頻寬控制的技術要求,以確保安全性、法規遵循和最佳效能。
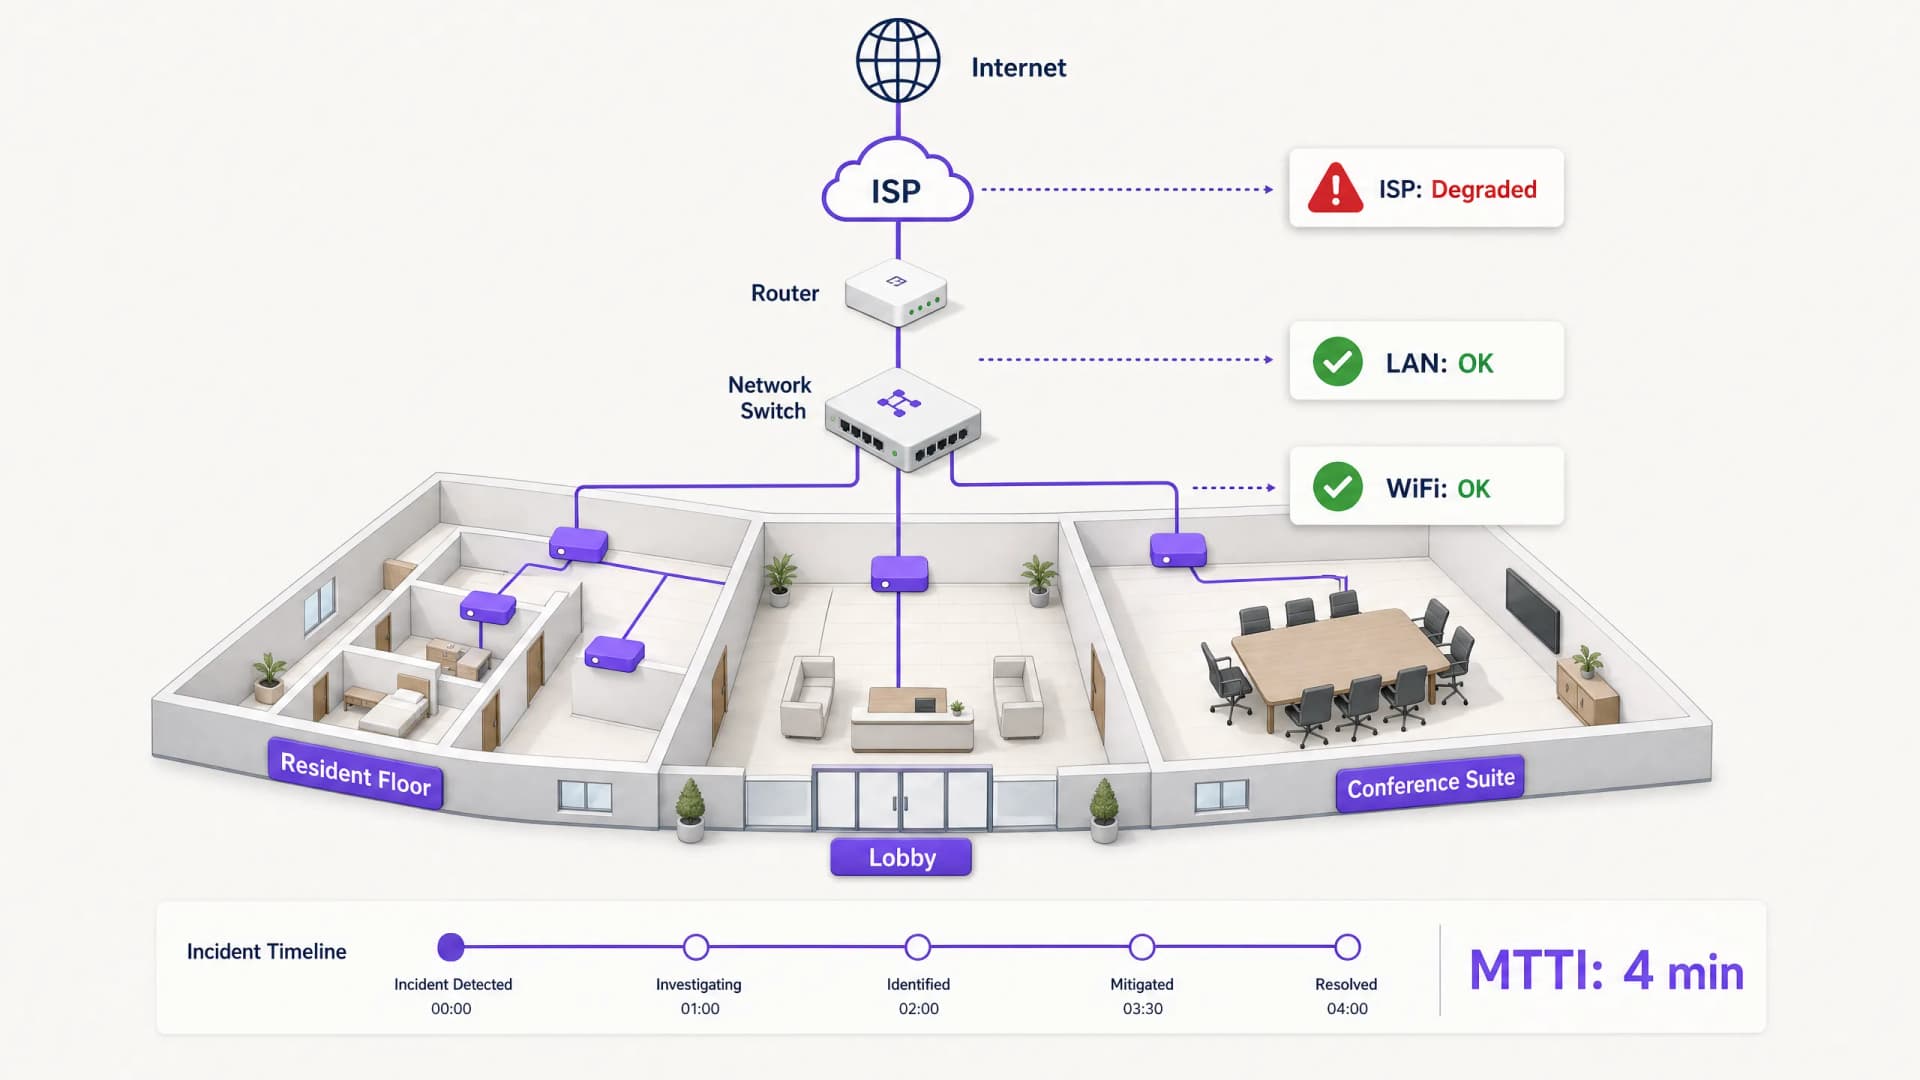
平均自證清白時間:如何證明問題不在 WiFi
平均自證清白時間(MTTI)是衡量 IT 團隊花費多少時間來證明網路問題非其責任的關鍵指標。本指南詳述了一套五步驟的觀測方法論,旨在消除多租戶環境中的推諉責任現象,以共享證據取代互相指責,進而降低平均修復時間(MTTR)。
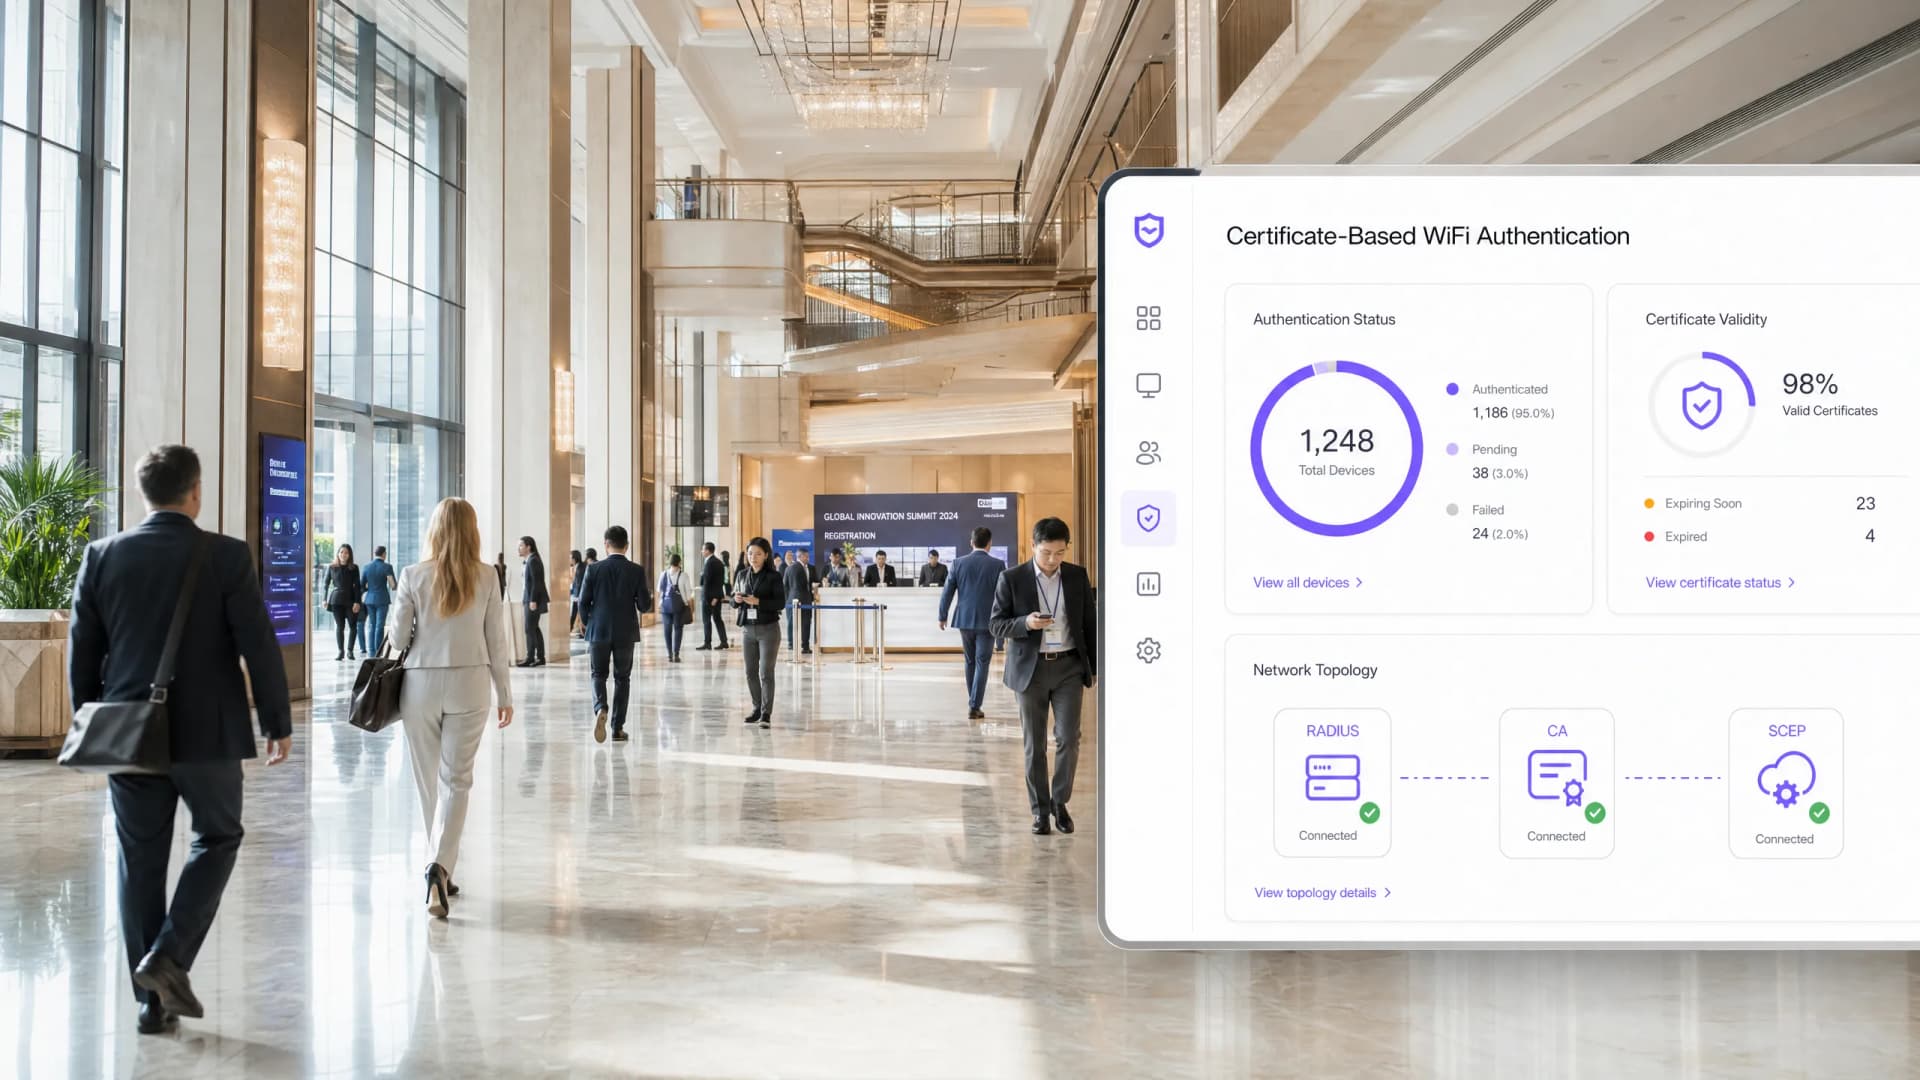
企業 SCEP 指南:佈署簡單憑證登冊協定以實現自動化校園 WiFi 安全
本技術參考指南為使用 SCEP 進行企業 WiFi 憑證佈署提供了權威的架構藍圖與逐步實施策略。內容涵蓋 SCEP 與 PKCS 之間的關鍵差異、成功佈署所需的確切順序,以及 IT 主管的實務風險緩釋策略。
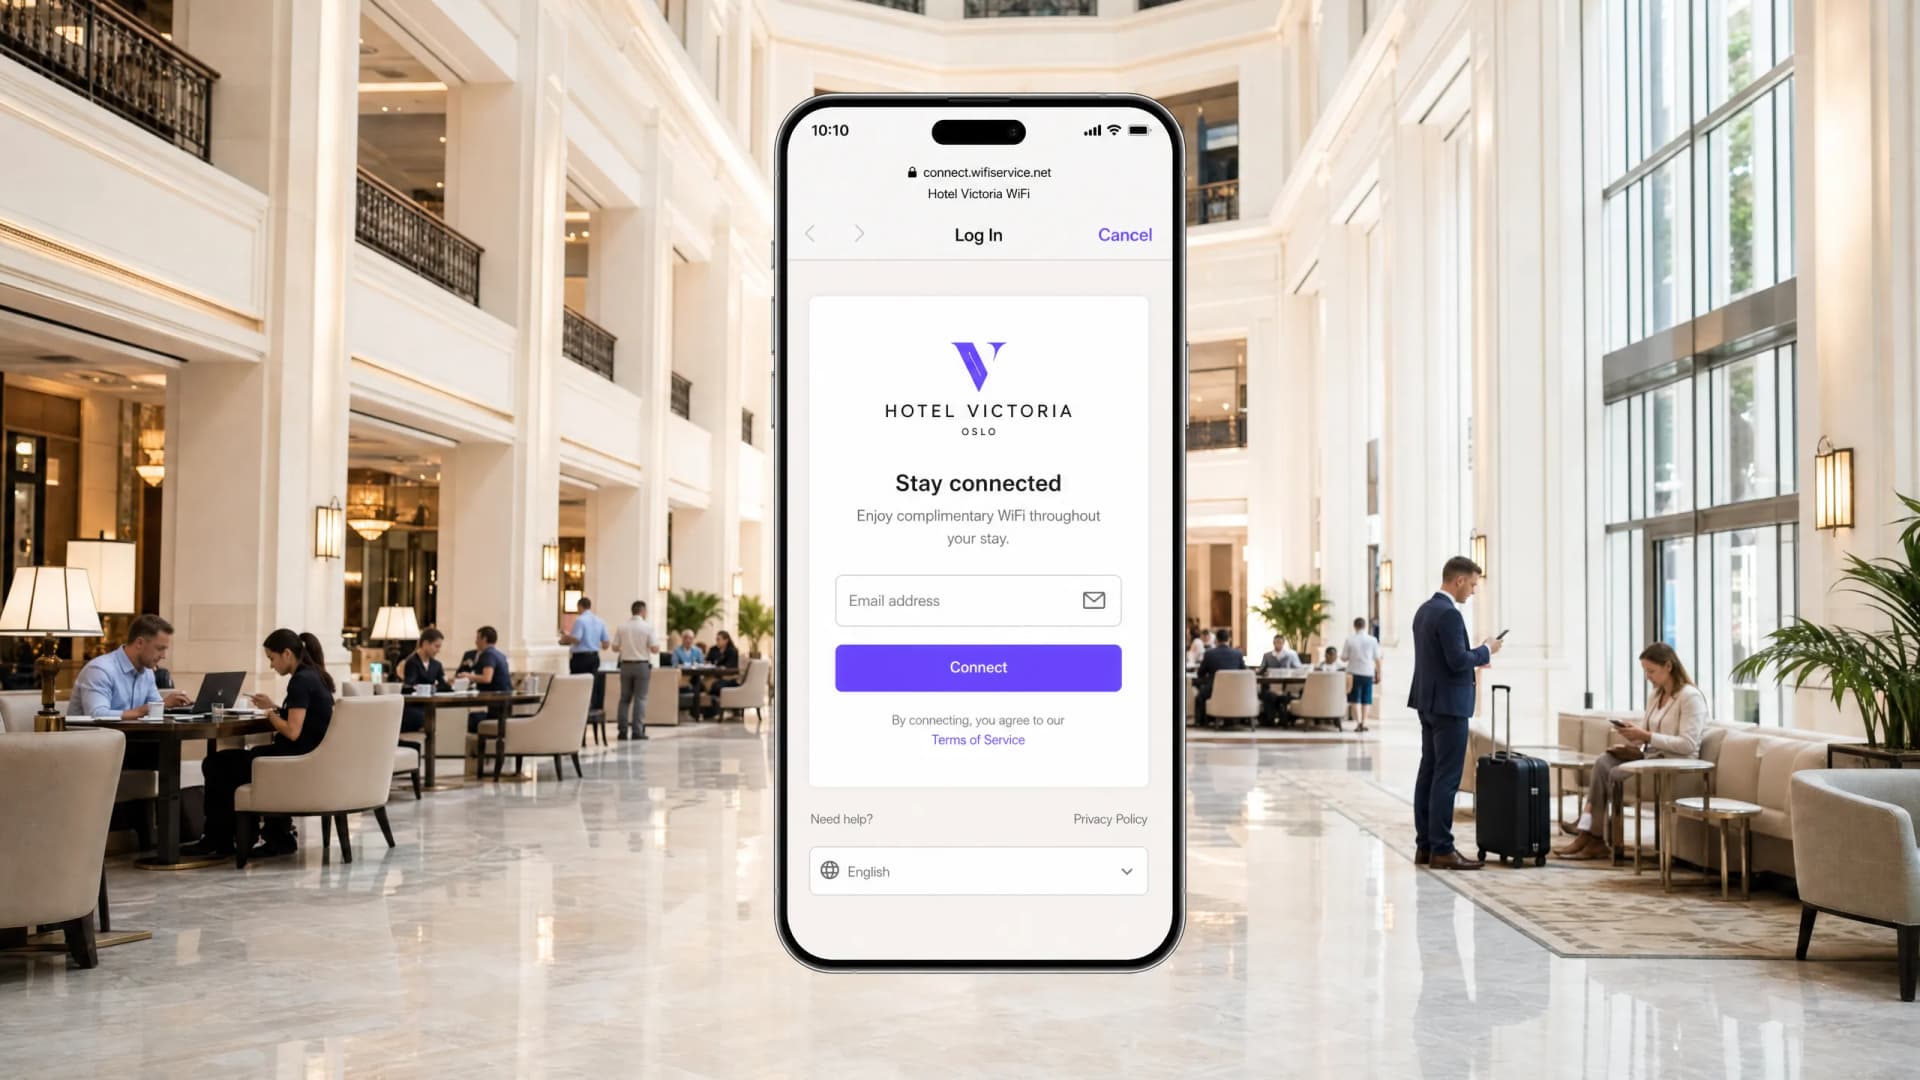
為什麼我的訪客 WiFi 無法連線?排查 captive portal 問題
本權威技術參考指南說明了 captive portal 偵測的底層機制,並詳細介紹了導致訪客 WiFi 無法連線的六種主要故障模式。它為 IT 經理和網路架構師提供了一個實用的疑難排解框架,用以解決 HTTP 重新導向問題、DNS 衝突以及 MAC 隨機化挑戰。
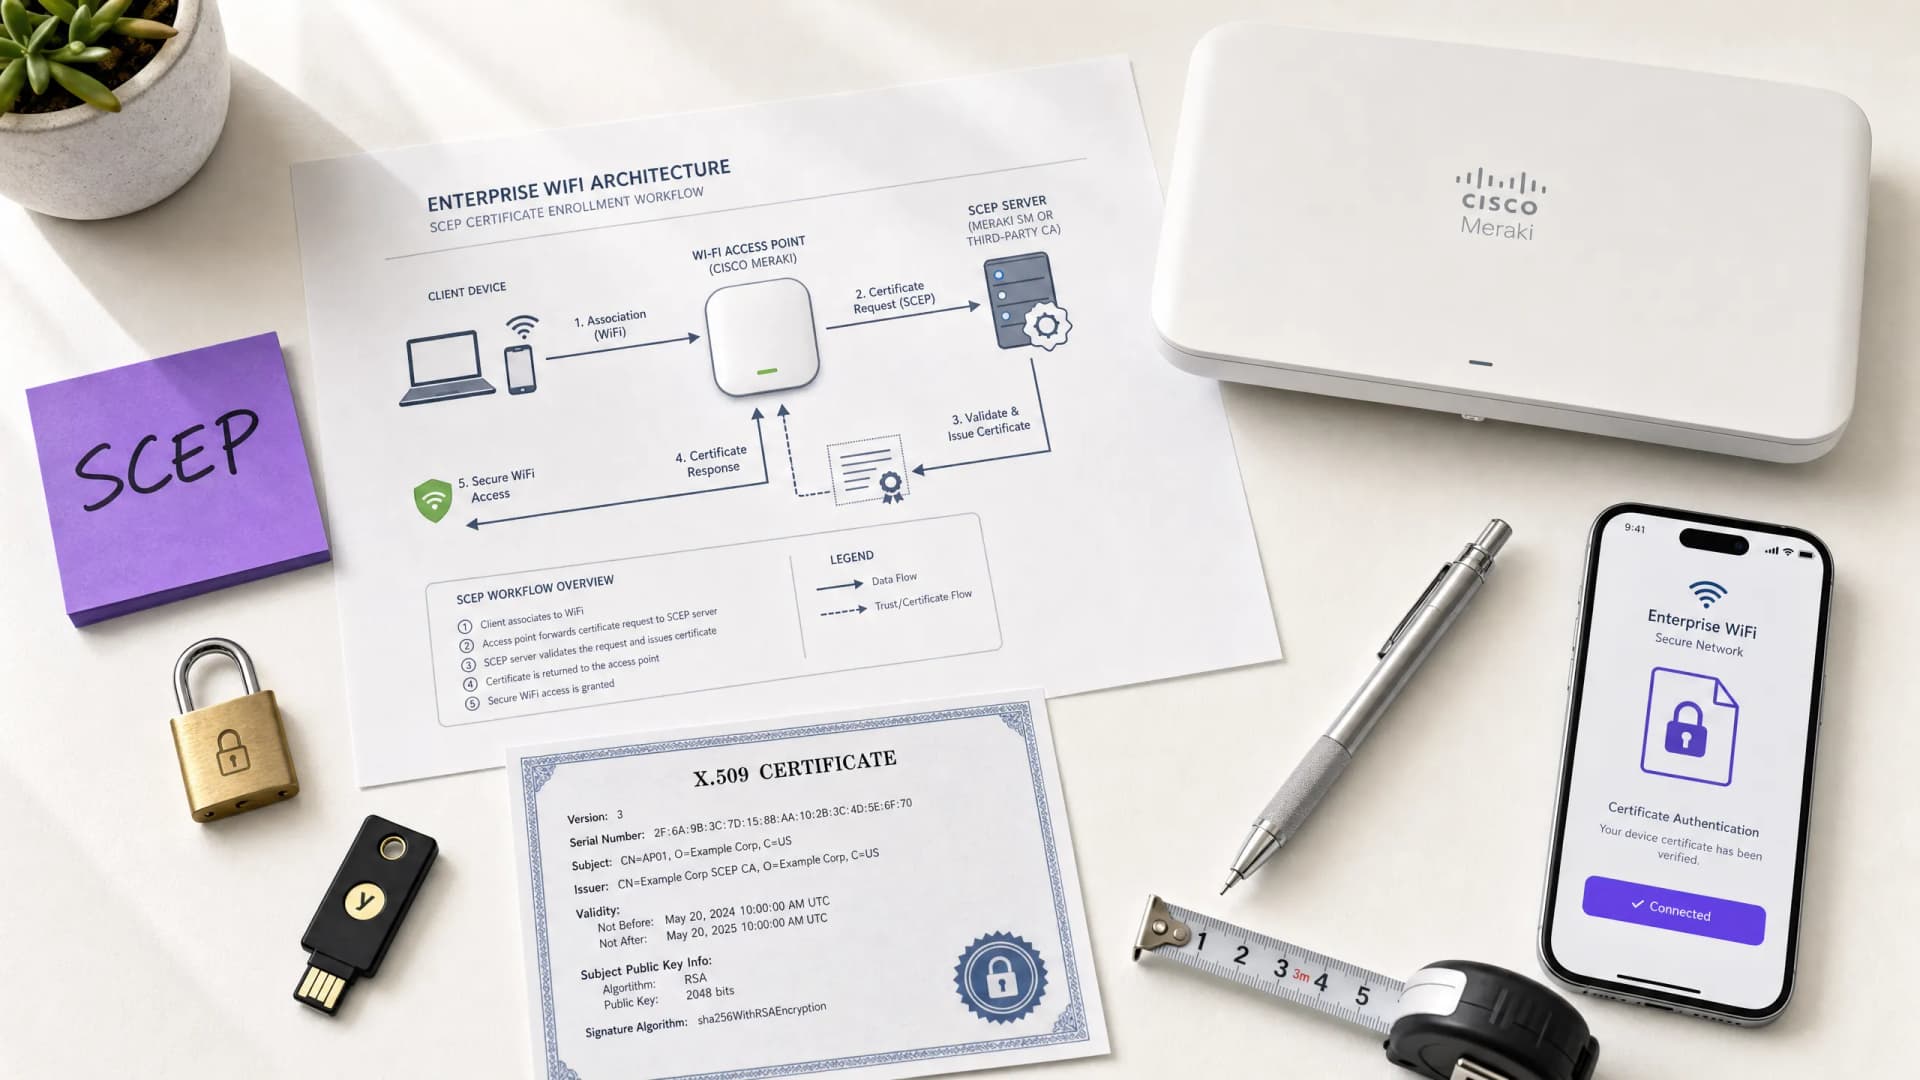
如何實施 SCEP 以實現自動化 WiFi 憑證登錄
本指南說明了如何在企業場域中實施 SCEP(簡單憑證註冊協定),以實現自動化 WiFi 憑證登錄。內容涵蓋完整的架構藍圖 - 從 PKI 設計、MDM 整合到強制性的三步驟部署順序 - 並向 IT 經理和網路架構師展示如何消除共用認證、自動化憑證生命週期管理,以及在大規模環境下滿足 PCI-DSS 和 GDPR 的要求。
深入理解 Cisco SUDI:網路存取控制中以硬體為基礎的裝置識別
本指南詳細介紹 Cisco SUDI 的技術架構,說明以硬體為錨點的身份識別如何保障網路存取控制的安全。它為 IT 主管提供了具體的實作步驟,以便在企業場域中部署 802.1X EAP-TLS 驗證並自動化零接觸部署 (Zero Touch Provisioning)。
如何設定訪客 WiFi:企業安全設定指南
本權威指南為 IT 領導者與網路架構師提供佈署安全企業訪客 WiFi 的決定性藍圖。內容涵蓋核心架構、WPA3 遷移、VLAN 區隔及 captive portal 整合,在保護內部系統的同時,收集符合法規的第一方數據。

在企業網路控制器上設定 Captive Portal 重新導向
本權威指南詳細介紹了在企業網路控制器上實作 captive portal 重新導向所需的技術架構和特定廠商設定步驟。它為 IT 團隊在設定 walled gardens、整合 RADIUS 驗證以及確保符合 GDPR 和 PCI DSS 規範方面提供了具體可行的指導。
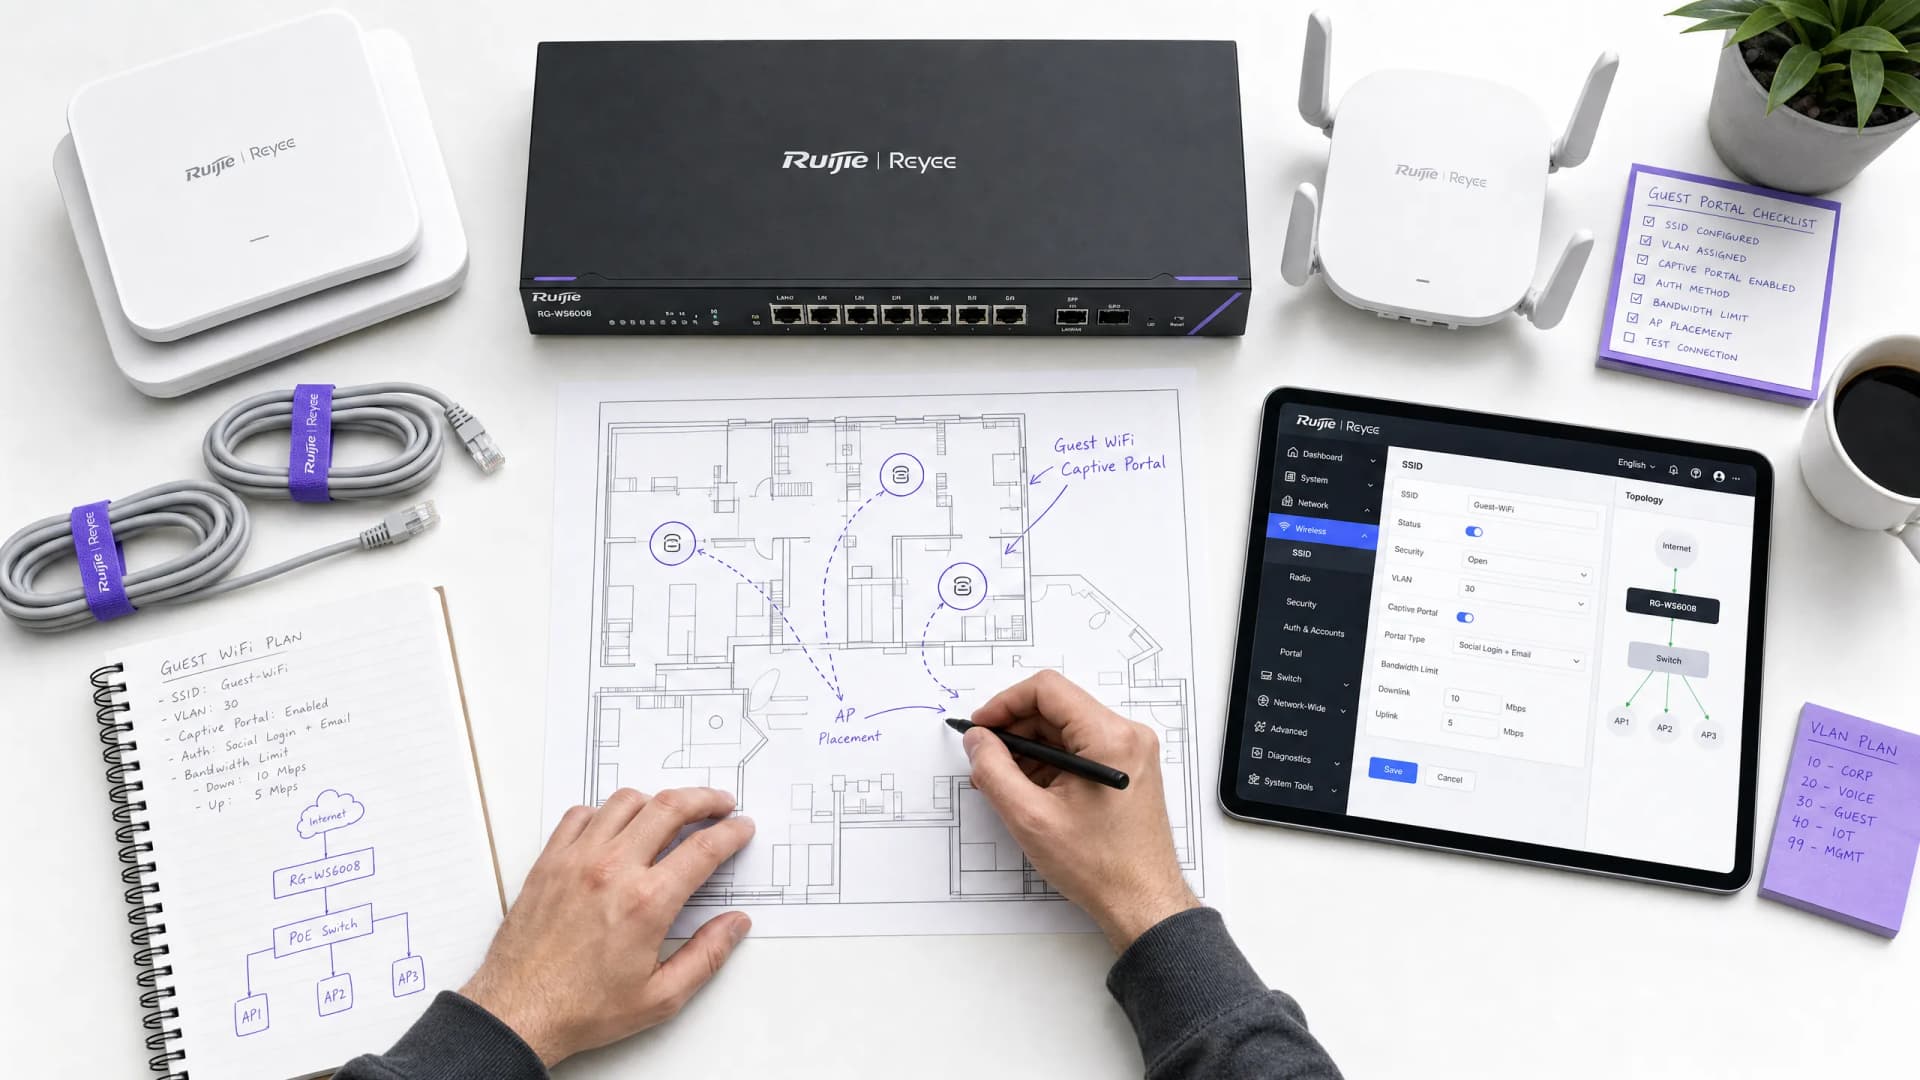
逐步指南:為訪客 WiFi Captive Portals 設定 Ruijie 無線控制器
本指南提供設定 Ruijie 無線控制器與閘道器以部署企業級訪客 WiFi captive portals 的完整技術解說。內容涵蓋 VLAN 區隔、透過 WISPr 協定進行外部 RADIUS 驗證、Walled Garden 設定,以及與 Purple 的 Identity-Based Networks 平台無縫整合,以便在餐飲旅宿、零售及公共部門環境中收集第一方數據並創造可衡量的商業價值。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
